
Warum ein Multi-Hersteller -Ansatz eine sichere Lösung ist
Was ist „ Best-of-Breed “?
Im Bereich der Cybersicherheit bedeutet der „ Best-of-Breed “-Ansatz, die effektivsten Sicherheitstools verschiedener Anbieter auszuwählen, um spezifische Sicherheitsanforderungen umfassend zu erfüllen. Ziel ist es, durch die Kombination spezialisierter Lösungen, die sich in ihren jeweiligen Bereichen auszeichnen, eine optimale Leistung zu erzielen und so ein maßgeschneidertes und hochwirksames System oder einen Prozess zu schaffen. Das klingt aber nach einer Menge Arbeit, oder? Hier erfahren Sie, wie Sie bei Ihrer Auswahl erfolgreich sein können!
Einführung
Vor kurzem hat der US-Senator Ron Wyden einen Gesetzesvorschlag vorgelegt, der darauf abzielt, die Abhängigkeit von Microsoft in Regierungsbehörden zu verringern. Trotz bekannter Risiken halten diese Behörden an einer unerschütterlichen „ Abhängigkeit “ auf Microsoft-Produkte fest und führen dabei vor allem die Vertrautheit mit diesen Produkten als Hauptgrund an. Die Umstellung auf alternative Plattformen ist jedoch mit verschiedenen Herausforderungen verbunden, darunter tief verwurzelte Arbeitsabläufe und Nutzergewohnheiten. Die vorgeschlagene Übergangsfrist von vier Jahren soll Anreize für die Einführung alternativer Plattformen schaffen, die sich durch nahtlose Integrationsmöglichkeiten auszeichnen. Angetrieben von Faktoren wie Risikominderung und der Behebung von Sicherheitslücken in E-Mail-Diensten zielt dieser Gesetzentwurf darauf ab, die Vielfalt der Technologieanbieter zu erhöhen, wodurch die Abhängigkeit von einem einzelnen Hersteller verringert und der Schutz vor potenziellen Störungen des Regierungsbetriebs gestärkt wird.
Ganz gleich, ob Sie als „ CISO “ oder „ IT Manager“ tätig sind oder einfach nur ein großes Interesse an Sicherheitsfragen haben: Um Ihre digitale „ assets “ zu schützen, ist es von entscheidender Bedeutung, die Bedeutung der Wahl zwischen einer „Single-Hersteller “- und einer „Multi-Hersteller “-Strategie im Rahmen von „ IT Operations“, insbesondere im Bereich der Cybersicherheit, zu verstehen.
Die Entscheidung für einen Single-Hersteller - oder Multi-Hersteller -Ansatz in der Cybersicherheit hat erheblichen Einfluss auf die Fähigkeit eines Unternehmens, Cyberbedrohungen zu erkennen, zu mindern und zu bekämpfen, was sich wiederum auf die betriebliche Effizienz, die Kosten und das Gesamtrisikoniveau auswirkt. In dieser Blogreihe werden wir uns eingehend mit den Feinheiten befassen, Beispiele aus der Praxis vorstellen und Ihnen helfen, fundierte Entscheidungen zu treffen.
Warum nur ein „ Hersteller “?
Der „Single-Hersteller “-Ansatz bedeutet, dass alle Sicherheitsanforderungen von einem einzigen Anbieter erfüllt werden, wodurch Beschaffungs- und Bereitstellungsowie die Verwaltungsprozesse. Ein einheitliches „ Hersteller “-Ökosystem ist darauf ausgelegt, die reibungslose Integration von Sicherheitsprodukten zu gewährleisten, während gemeinsame APIs und zentralisierte Dashboards die Transparenz und Kontrolle verbessern können. Unternehmen können darauf abzielen, exklusive Beziehungen zu einem einzigen Hersteller zu pflegen, was zu einer besseren support und maßgeschneiderten Entwicklungen führen kann.
Um die Vielzahl an Tools so gering wie möglich zu halten, streben Unternehmen eine Vereinheitlichung der Abwehr- und Reaktionsmaßnahmen im Bereich „ Bedrohung “ an. Dazu setzen sie auf einen integrierten Sicherheitsansatz und versuchen, sich durch den Einsatz einer konsolidierten Sicherheitsplattform über mehrere Angriffsflächen hinweg – darunter Netzwerke, Clouds, IoT, Endgeräte und SD-WAN – zu schützen, wobei sie gemeinsame Technologien nutzen.
Die Konsolidierung bringt Vorteile mit sich, aber es ist auch wichtig, die Herausforderungen zu erkennen und zu bewältigen, die bei dieser Umstellung auftreten.
Die Herausforderungen der "Best-of-Suite"
- Wenn sich Unternehmen ausschließlich auf eine einzige „ Hersteller “ verlassen, können sie angreifbar werden, falls diese „ Hersteller “ Probleme hat oder neue Bedrohungen nicht angemessen abwehren kann.
- Innovation kann auch durch eine einzige Roadmap eines bestimmten Anbieters Hersteller eingeschränkt werden, was bedeutet, dass Unternehmen möglicherweise auf die neuesten Entwicklungen anderer Anbieter verzichten müssen.
- Zudem basieren viele einzelne Sicherheitstools auf proprietären Technologien, die auf bestimmte Zwecke zugeschnitten sind. Dies führt zu mangelnder Interoperabilität und bindet Unternehmen an ein geschlossenes Ökosystem ( Ökosystem), was die Flexibilität bei der Anpassung an sich ändernde Sicherheitsanforderungen weiter einschränkt.
- Intern ist der Widerstand gegen Veränderungen DIE große betriebliche Herausforderung bei der erfolgreichen Einführung konsolidierter Sicherheitsplattformen, da die Mitarbeiter oft an die bestehenden Tools und Arbeitsabläufe gewöhnt sind und sich gegen Veränderungen sträuben.
- Kompatibilitätsprobleme einer Plattformlösung mit „ legacy “-Systemen stellen eine weitere Herausforderung dar.
- Das Vertrauen der Mitarbeiter in die bestehenden Systeme ist oft an eine Person gebunden, deren mögliches Ausscheiden schwer zu gewährleisten ist, ohne die Sicherheit oder die Geschäftskontinuität zu beeinträchtigen.
Auch wenn die Verwaltung mehrerer Anbieter einen höheren Aufwand und mehr Ressourcen erfordern kann und die Gewährleistung von Integration, Interoperabilität und Koordination eine Herausforderung darstellen mag, müssen Unternehmen Beziehungen zu mehreren Anbietern pflegen. Es ist jedoch entscheidend zu erkennen, dass die Konsolidierung der Cybersicherheit ein langfristiges Unterfangen ist, das eine durchdachte Planung, eine sorgfältige Umsetzung und einen proaktiven Ansatz zur Bewältigung sich ständig weiterentwickelnder Bedrohungen erfordert. Der Erfolg dieses Vorhabens hängt von einem strategischen Management der Beziehungen zu Hersteller , einer gründlichen Planung und der Bereitschaft zur Anpassungsfähigkeit angesichts einer dynamischen Cybersicherheitslandschaft ab.
Abwechslung ist gut: Maximale Sicherheit mit Best-of-Breed
Und hier kommt der „ Best-of-Breed “-Ansatz ins Spiel: Ein Multi-Hersteller -Ansatz im Sicherheitsbereich bietet zahlreiche Vorteile, die die Abläufe und die Sicherheitslage eines Unternehmens erheblich verbessern können. Da Unternehmen die Möglichkeit haben, für jeden spezifischen Sicherheitsbereich die beste Lösung auszuwählen, ermöglicht eine Multi-Hersteller -Strategie ihnen, Produkte je nach Wirksamkeit individuell zu kombinieren und so alle Anforderungen umfassend zu erfüllen. Dieser maßgeschneiderte Ansatz stellt sicher, dass die Systeme genau auf die Bedürfnisse des Unternehmens abgestimmt sind, wodurch Effizienz und Wirksamkeit maximiert werden.
Verschiedene Anbieter bringen unterschiedliche Informationen aus dem Bereich „ Bedrohung “, Erkennungstechniken und Reaktionsmöglichkeiten mit ein und stärken so die allgemeine Sicherheitslage durch die Nutzung von Fachwissen. Eine schnellere Kapitalrendite (ROI) ist ein weiterer überzeugender Vorteil, da Lösungen von Best-of-Breed aufgrund ihrer fokussierten Umfang und ihrer einfachen Verständlichkeit eine schnellere Implementierung und ROI ermöglichen.
Darüber hinaus bieten diese Lösungen den Sicherheitsarchitekten die nötige Flexibilität, um ihre Visionen effektiv umzusetzen, und die Möglichkeit, die Herausforderungen einzelner Anbieter zu kompensieren.
Best-of-Breed Systeme bieten möglicherweise mehr Funktionen als nötig und stellen unterschiedliche Anforderungen. Mögliche Mehrkosten aufgrund höherer Infrastrukturanforderungen werden jedoch in der Regel durch die einfachere Implementierung und Aktualisierung mehr als ausgeglichen. Eigenständige Softwarelösungen lassen sich einfacher implementieren und nahtlos update integrieren, wodurch Betriebsunterbrechungen auf ein Minimum reduziert werden. Insbesondere die Verteilung der Verantwortung auf mehrere Anbieter verringert das Risiko einer Hersteller Bindung an einen Anbieter und gewährleistet eine kontinuierliche Weiterentwicklung support.
Best-of-Breed Landschaften bieten zudem eine präzise Abdeckung, die spezifische und hochspezialisierte Anforderungen genau erfüllt und so die Anpassungsfähigkeit und Flexibilität des Unternehmens angesichts sich wandelnder Bedrohungen verbessert. Moderne Sicherheitsteams legen Wert auf die vollständige Kontrolle über ihre Sicherheitsdaten, indem sie Signale aus verschiedenen Lösungen kombinieren, um diese entsprechend den spezifischen geschäftlichen Anforderungen zu priorisieren und ihre Sicherheitsstrategie entsprechend anzupassen.
Es mag zwar mehr kosten und länger dauern, Systeme einzurichten, um Signale von verschiedenen Einzellösungen auszuwerten, aber es ermöglicht ausgereiften Sicherheitsteams, eine auf ihre Geschäftsanforderungen zugeschnittene Sicherheitsstrategie zu entwickeln, mit der Flexibilität und Anpassbarkeit, die Unternehmen mit unterschiedlichen Sicherheitsanforderungen und Prioritäten benötigen.
Die Vorteile eines „ Best-of-Breed “-Ansatzes – wie Unabhängigkeit, Flexibilität, Kostenkontrolle und schnelle Reaktion auf Sicherheitsbedrohungen – machen ihn zu einer attraktiven Option; durch die Nutzung der Stärken mehrerer spezialisierter Lösungen können Unternehmen der Entwicklung immer einen Schritt voraus sein und die Komplexitäten der modernen digitalen Umgebung souverän meistern.
Es braucht (mindestens) zwei für die Sicherheit
Ein Beispiel für den Multi-Hersteller -Ansatz ist die „ SOC -Visibility-Triade“ – sie vereint Technologien aus den BereichenSecurity Information and Event Management (SIEM), Endpunkt Detection & Response (EDR) undNetwork Detection & Response (NDR), um die Fähigkeit eines Unternehmens zu stärken, Sicherheitsvorfälle umfassend zu erkennen und darauf zu reagieren.
Während „ SIEM “ die Protokollaggregation erleichtert, konzentriert sich „ EDR “ auf Endpunkte, und NDR untersucht den Netzwerkverkehr. „ SIEM “-Systeme sammeln und konsolidieren Protokolle aus verschiedenen Quellen innerhalb der Infrastruktur eines Unternehmens, darunter unter anderem Netzwerkverkehr, Systemereignisse und Benutzeraktivitäten. Das Hauptziel von „ SIEM“ ist es, einen zentralen Überblick über Sicherheitsereignisse und -vorfälle zu bieten. „ EDR “-Lösungen konzentrieren sich auf Endpunkte, darunter Workstations, Server und mobile Geräte, und bieten „ Echtzeit “-Überwachung sowie „ Bedrohung “-Erkennung auf der Ebene von „ Endpunkt “.
NDR-Lösungen hingegen konzentrieren sich auf die genaue Überprüfung des Netzwerkverkehrs und der Kommunikation zwischenGerät und arbeiten auf Netzwerkebene, indem sie Netzwerkpakete und -datenströme analysieren. Mithilfe von Verhaltensanalyse, maschinelles Lernensowie der Erkennung von Anomalie identifizieren NDR-Tools ungewöhnliche Netzwerk Verhalten en und ermöglichen so die Erkennung von lateral movement, Datenexfiltration und anderen netzwerkbasierten Bedrohungen.
Exeon.NDRist ein Beispiel für eine NDR-Lösung, die eine durchgängige Transparenz des Netzwerkverkehrs ( Echtzeit ) bietet, verdächtige Muster erkennt und schnelle Reaktionen der Sicherheitsteams ermöglicht. Sie spielt eine entscheidende Rolle bei der Identifizierung netzwerkbasierter Bedrohungen und gewährleistet eine umfassende Transparenz der gesamten Infrastruktur. Als „ Best-of-Breed “-Lösung profitiert sie von langjähriger Erfahrung und einzigartigem Fachwissen. Eine optimierte Implementierung beschleunigt die Amortisation der Investition (ROI) und ermöglicht es Sicherheitsarchitekten, ihre Vision effektiv umzusetzen.
Möchten Sie sich das Video ganz nach Belieben und unverbindlich ansehen? Sehen Sie sich unten unsere Aufzeichnung „ malware : Angriffserkennung und -reaktion“ an!
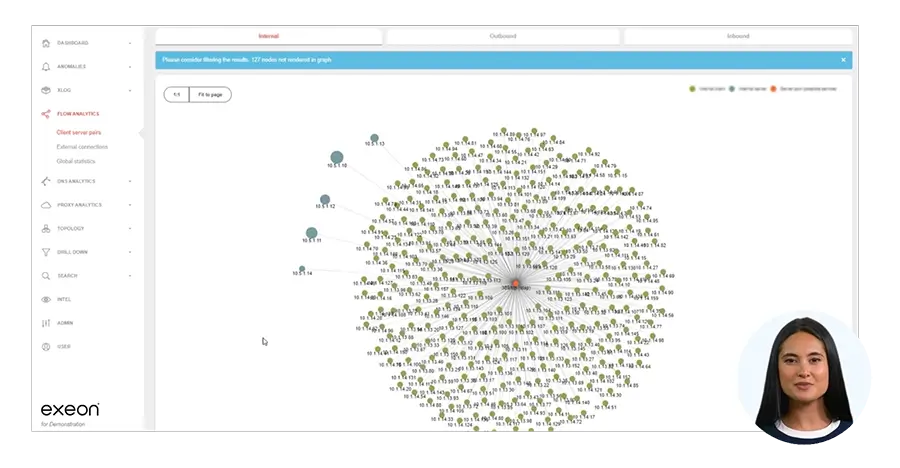
Sehen Sie sich „ Best-of-Breed “ in Aktion an
Sehen Sie sich diese aufgezeichnete Demonstration eines Angriffs mit „ malware “ an, um genau zu erfahren, wie Exeon.NDR funktioniert.



