Zusammenfassung
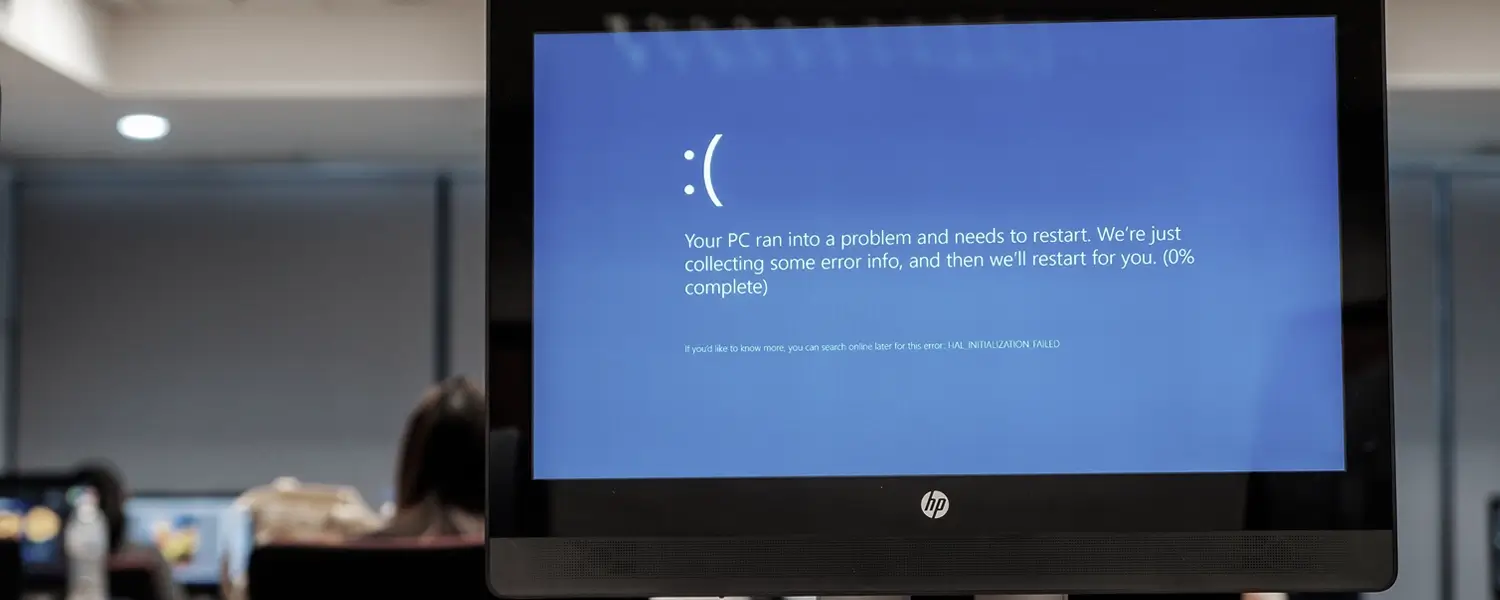
- Eine „ update “ zur Crowdstrike Falcon EDR verursachte ein „xml-ph-0000@deepl.internal“ der Crowdstrike Falcon-Lösung BSOD-Probleme auf Millionen von Windows-Geräten, was zu Störungen in zahlreichen Branchen führte und das Dilemma verdeutlichte, kritische Sicherheitsupdates mit gründlichen Tests in Einklang zu bringen.
- Der Bericht „ Vorfall “ unterstreicht die Bedeutung von NIS2 und DORA compliance für die Gewährleistung robuster Cybersicherheitsmaßnahmen, Lieferkette -Überwachung sowie Notfallwiederherstellungsplänen, um Betriebsunterbrechungen zu verhindern und die Geschäftskontinuität sicherzustellen.
- Asset Das Risikomanagement ist entscheidend, um Abhilfemaßnahmen anhand der Auswirkungen und der Komplexität von Störungen schnell einzustufen und zu priorisieren und so wirksame und gezielte Sicherheitsmaßnahmen zu gewährleisten.
- Agentless NDR-Lösungen sollten support EDR Lösungen in kritischen Umgebungen einsetzen.
Intro
Ein fehlerhafter „ update “, der von CrowdStrike veröffentlicht wurde, führte am vergangenen Freitag weltweit zu massiven Ausfällen von „ IT “-Systemen, von denen zahlreiche Branchen und kritische Infrastrukturen betroffen waren. Nach Angaben von Microsoft waren weltweit etwa 8,5 Millionen Windows-Geräte betroffen. Flughäfen, Banken, Einrichtungen der „ Gesundheitswesen “ und staatliche Institutionen waren erheblich betroffen, wobei das volle Ausmaß der Folgen noch nicht bekannt ist. Cyberkriminelle versuchten, die Situation nach dem „ Vorfall “ zu „ exploit “.
Der „ update “ verursachte weltweit auf Tausenden von Windows-Computern beim Hochfahren Probleme mit dem „BSOD“ (Blue Screen of Death) und führte zu Störungen bei Banken, Fluggesellschaften, Fernsehsendern, Supermärkten und vielen anderen Unternehmen. Logistikunternehmen und Fluggesellschaften mussten ihren Kerndienst – den Transport von Personen und Gütern – einstellen, während Banken mit Problemen wie eingeschränktem Zugang zum Online-Banking, Ausfällen von Mobile-Banking-Apps und fehlgeschlagenen Transaktionen an Geldautomaten und Kassensystemen konfrontiert waren.
Ein offensichtliches Dilemma
Das Deaktivieren wichtiger Sicherheitsupdates im Vergleich zum Testen aller Updates vor der Installation in der eigenen IT -Umgebung: Einerseits ist das Unternehmen möglicherweise nicht umfassend geschützt, und das Überprüfen jedes einzelnen update könnte zu viele Ressourcen beanspruchen. Andererseits könnte es zu einem Zwischenfall wie im Fall von CrowdStrike kommen, der das Unternehmen möglicherweise lahmlegt. Eine Empfehlung könnte lauten, automatische Updates für die kritische Infrastruktur IT nach Möglichkeit zu switch . Richten Sie Testumgebungen ein und testen Sie Updates gründlich, bevor Sie sie in der produktiven Live-Umgebung bereitstellen. Im Fall von CrowdStrike wäre es sinnvoll gewesen, die Implementierung des update zu verzögern.
NIS2 & DORA
Der jüngste weltweite Ausfall von IT , der durch eine CrowdStrike-Software update verursacht wurde, verdeutlicht die dringende Notwendigkeit robuster Cybersicherheitsmaßnahmen. Die Einhaltung der Richtliniender Richtlinie über Netz- und Informationssicherheit 2 (NIS2), zu denen strenge Tests, eine schnelle Reaktion auf Vorfall und eine kontinuierliche Überwachung gehören, kann die Widerstandsfähigkeit erheblich verbessern und solche Störungen verhindern. Lassen Sie uns aus diesem Vorfall Vorfall lernen und eine sicherere digitale Zukunft gestalten.
Dieser aktuelle Bericht „ Vorfall “ macht eindrucksvoll deutlich, warum Vorschriften wie dasGesetz zur digitalen Operative Resilienz (DORA)und die Richtlinie zur NIS2 für die digitale Umgebung der EU von entscheidender Bedeutung sind. In einer zunehmend komplexen digitalen Welt geht es bei der compliance mit diesen Vorschriften nicht nur um compliance, sondern auch darum, die Widerstandsfähigkeit und Stabilität unserer vernetzten Systeme zu gewährleisten. Nutzen wir diesen „ Vorfall “ als Anstoß, um unsere „ IT “-Governance-Praktiken zu stärken und den Geist von „ DORA “ und „ NIS2 “ zu verinnerlichen. Dieser „ Vorfall “ macht deutlich, warum insbesondere diese Bestimmungen aus „ DORA “ und „ NIS2 “ für die digitale „ Umgebung “ der EU so wichtig sind.
- Vorfall Meldewesen: Die strengen Meldefristen von „ DORA“ (24 Stunden/72 Stunden/1 Monat) gewährleisten eine schnellere Reaktion und Transparenz.
- Drittanbieter Risikomanagement: Sowohl DORA als auch NIS2 legen den Schwerpunkt auf das Management von Risiken im Zusammenhang mit Drittanbieter und der Lieferkette – was in diesem Fall von entscheidender Bedeutung ist.
- Testanforderungen: Die von DORAgelegte Betonung auf Belastbarkeitstests könnte dazu beitragen, solche weitreichenden Probleme zu verhindern.
- Operative Resilienz: Der Fokus von „ NIS2“ auf Geschäftskontinuität und Krisenmanagement ist entscheidend, um die Auswirkungen so gering wie möglich zu halten.
- Sektorübergreifende Zusammenarbeit: Das Projekt „ Vorfall “ verdeutlicht, warum der Schwerpunkt von „ NIS2“ auf dem sektorübergreifenden Informationsaustausch liegt.
Konzentrieren Sie sich auf die Lieferkette
NIS2 Sowohl DORA als auchLieferkette betonen die Notwendigkeit eines soliden Risikomanagements undeiner Überwachung, um sicherzustellen, dass Lieferanten und Drittanbieter Anbieter angemessene Cybersicherheitsmaßnahmen umsetzen.
- NIS2 fordert die Aufnahme von Sicherheitsanforderungen in Lieferantenverträge und die kontinuierliche Überwachung des „ Lieferkette “ sowie die Meldepflicht bei Sicherheitsvorfällen.
- DORA legt besonderen Wert auf das Risikomanagement im Bereich „ ICT “, die Outsourcing-Regeln sowie die regelmäßige Überprüfung und das Testen von „ IT “-Systemen.
Fokus auf Geschäftskontinuität
Der „ Vorfall “ von CrowdStrike verdeutlicht, dass sich Einrichtungen mit „ NIS2 “-Anforderungen nicht nur auf Prävention, sondern auch auf eine schnelle Wiederherstellung nach einem Ausfall konzentrieren müssen. Wenn ein BSOD (Blue Screen of Death) aus der Ferne auftritt, muss ein Techniker physisch vor Ort sein, was die Wiederherstellungszeit erheblich verlängern kann. Trotz der Aufmerksamkeit, die der Ursache und der Verantwortung für den Ausfall gewidmet wurde, wurde bisher kaum darüber gesprochen, wie Unternehmen die Krise bewältigt haben.
Viele Unternehmen verlassen sich zu sehr auf ein einziges System oder eine einzige Lösung im Bereich „ IT “ und sollten sich ständig fragen:Was ist für den Betrieb unseres Unternehmens unverzichtbar, und was tun wir, wenn es morgen nicht mehr verfügbar ist?
Wie „ DORA “ funktioniert hätte
Da die „ DORA “ sehr bald in Kraft treten wird, sollten wir darüber sprechen, wie die Vorschriften der „ DORA “ Finanzinstituten dabei hätten helfen können, das „ Vorfall “ besser zu bewältigen. So betont beispielsweise die „ DORA “ die Notwendigkeit von Systemredundanz und Notfallplänen. Institute, die die Anforderungen der „ DORA “ erfüllen, hätten alternative Systeme bereitgestellt, um kritische Abläufe während des Ausfalls aufrechtzuerhalten. Darüber hinaus verlangt die „ DORA “ eine strenge Überwachung von Anbietern von „ Drittanbieter “ wie CrowdStrike, einschließlich strenger Testprotokolle für Software-Updates, was die weitreichenden Störungen möglicherweise hätte verhindern können. Schließlich fordert „ DORA “ Cybersicherheitsmaßnahmen wie kontinuierliche Schwachstellenanalysen sowie Pläne zur Reaktion auf „ Vorfall “.
Der „ Bereitstellung “-Fehler von CrowdStrike, der Windows-Systeme unzugänglich machte, unterstreicht zudem die Bedeutung von „ compliance “ in Verbindung mit „ DORA “ und „ NIS2 “ für Softwarehersteller sowie von Mitarbeiterschulungen, die entscheidend dazu beitragen, die Auswirkungen von Ausfällen zu minimieren. Diese Maßnahmen verdeutlichen die Notwendigkeit einer robusten „ Operative Resilienz “.
EDR in Schwierigkeiten
Endpunkt „Detection and Response“ (EDR) ist zweifellos ein wichtiger Bestandteil der Cybersicherheit, reicht jedoch allein nicht aus, um Unternehmen vor Problemen im Zusammenhang mit Software- Lieferkette en zu schützen.
EDR Lösungen wie CrowdStrike Falcon konzentrieren sich auf Endgeräte wie Computer und mobile Geräte, während die Software Lieferkette viele weitere Komponenten wie Netzwerke, Server und cloud Dienste umfasst. Die Komplexität der Lieferkette, die viele verschiedene Akteure und Systeme umfasst, führt dazu, dass Angriffe an vielen verschiedenen Stellen erfolgen können, die nicht alle von EDR abgedeckt werden können.
Zudem kann „ EDR “ Schwachstellen unter zero-day nicht immer erkennen, da diese bisher unbekannt sind und keine Signaturen aufweisen, anhand derer EDR -Systeme identifiziert werden könnten. Probleme mit Treibern oder anderen Softwarekomponenten können tief im Lieferkette verborgen sein und von EDR -Systemen nicht erkannt werden. Da EDR reaktiv ist und Bedrohungen erst erkennt, nachdem sie bereits aufgetreten sind, erfordert eine umfassende Lieferkette -Sicherheit proaktive Maßnahmen wie Risikomanagement, regelmäßige Sicherheitsaudits und Resilienztests. Eine wirksame Lieferkette -Sicherheit erfordert zudem die Zusammenarbeit und den Informationsaustausch zwischen verschiedenen Organisationen und Systemen, was EDR -Lösungen oft nicht support leisten.
Zusammenfassend lässt sich sagen, dass „ EDR “ ein wichtiger Bestandteil der Cybersicherheitsstrategie ist, jedoch sind zusätzliche Maßnahmen und Technologien erforderlich, um die Software umfassend zu schützen Lieferkette.
Agentless ist oft besser
Was Crowdstrike widerfahren ist, hätte jedem Anbieter von „ EDR “ oder jedem anderen Anbieter mit einer „ agent “ passieren können, die bereits in frühen Phasen Treiber einbindet. Da Crowdstrike die ausgereifteste „ EDR “ auf dem Markt ist, wird diese „ Vorfall “ das Produkt sicherlich noch weiter verbessern. Aber die Frage sollte gestellt werden dürfen: Kann man nicht auch ohne Agenten auskommen, und worin liegen die Vorteile?
Nun, die Cybersicherheitslösungen von „ agentless “ bieten eine effizientere, einheitlichere und ressourcenschonendere ( Ressource-efficient) Methode zur Durchführung von Sicherheitsupdates, was insbesondere in komplexen und sich schnell verändernden Umgebungen ( IT ) von Vorteil ist. Da keine Client-Installation erforderlich ist – es müssen keine Agenten auf den Endgeräten installiert werden –, entfällt der Aufwand für die Verteilung und Aktualisierung von Software auf einzelnen Geräten.
Dies vereinfacht den Prozess „ update “ erheblich und macht ihn unabhängig von möglichen Treiberfehlern. Da die Updates zentral verwaltet und durchgeführt werden, werden die Konsistenz und die Geschwindigkeit der Umsetzung erhöht und das Risiko von Inkonsistenzen und Fehlern, die bei „ verteilt “update entstehen können, verringert. Endpunkt Die Produktivität und Sicherheit bleiben während der Aktualisierung der Sicherheitsmaßnahmen unbeeinträchtigt.
Zudem können Lösungen mit „ agentless “ schneller auf neue Bedrohungen reagieren, da Updates und Patches sofort bereitgestellt werden können, ohne dass es zu Verzögerungen durch Client-Installationen kommt.
Warum das Management von „ Asset “ und das Risikomanagement wichtig sind
Nach dem Crowdstrike-Vorfall Vorfall wurden Unternehmen aufgefordert, so schnell wie möglich einen Prozess zur Erfassung und Bewertung von Vorfällen ( triage ) einzurichten, um assets, Kommunikationswege und Geschäftsprozesse anhand der Auswirkungen der Störung und der Komplexität der Behebung zu kategorisieren. Auf der Grundlage dieser assets sollten Priorisierung Pläne zur Behebung auch auf eingebettete Systeme angewendet werden, wie beispielsweise Kassensysteme, Abflugautomaten oder andere Systeme, die einer besonderen Behandlung bedürfen oder bei denen mögliche Nebenwirkungen und unbeabsichtigte (negative) Folgen der Behebung auftreten können. Dazu gehören auch „Nachzügler“-Geräte, die möglicherweise ebenfalls den bösartigen Treiber enthalten, aber in der ersten Behebungswelle noch nicht identifiziert wurden.
Da Network Detection and Response (NDR) Systeme den Netzwerkverkehr passiv überwachen und alle Geräte und Systeme im Netzwerk identifizieren, tragen sie dazu bei, eine aktuelle „ Inventur “ aller „ assets “ aufrechtzuerhalten. Durch die Verhaltensanalyse des Netzwerkverkehrs und der Kommunikation zwischen Geräten können NDR-Systeme neue und unbekannte Geräte identifizieren.
- Dynamische „ Inventur “: NDR-Systeme führen automatisch eine „ update “ der „ asset “-Datenbank durch, wenn neue Geräte zum Netzwerk hinzugefügt oder aus diesem entfernt werden.
- Kontinuierliche Überwachung: Durch die kontinuierliche Überwachung des Netzwerks wird sichergestellt, dass die Datenbank „ asset “ in Echtzeit aktualisiert wird.
- NDR-Systeme lassen sich zudem in bestehende Konfigurationsmanagement-Datenbanken (CMDB) und andere asset -Managementsysteme integrieren, um sicherzustellen, dass alle Systeme einheitliche und aktuelle asset -Informationen verwenden.
- Mithilfe von Risikobewertung und „ Priorisierung “ kann ein NDR die Kritikalität verschiedener „ assets “ anhand ihrer Rolle im Netzwerk und ihrer Anfälligkeit gegenüber Bedrohungen bewerten. Bedrohungen und Anomalien werden entsprechend der Kritikalität der betroffenen „ assets “ priorisiert, um gezielte und wirksame Sicherheitsmaßnahmen zu gewährleisten.
- Schließlich sorgen die Ansichten und visuellen Darstellungen des gesamten Netzwerks unter dashboard für mehr Übersichtlichkeit und Transparenz auf assets.
KRITIS (Eigentlich) unmöglich
CrowdStrike hat zu erheblichen Störungen im Flugverkehr, im Finanzsektor und in einigen Bereichen der kritischen Infrastruktur geführt (KRITIS). Positiv zu vermerken ist, dass derzeit keine Energieversorger, Abwasserentsorgungsunternehmen, Finanzdienstleister oder Discounter in Deutschland betroffen sind. Nur wenige Krankenhäuser und Behörden sind betroffen, wobei 90 % der „ KRITIS “ unversehrt geblieben sind.
CrowdStrike warnt ausdrücklich davor, seine Sicherheitssoftware für kritische Infrastrukturen einzusetzen. In den Allgemeinen Geschäftsbedingungen (AGB) heißt es, dass die Tools von CrowdStrike nicht fehlertolerant sind und nicht für gefährliche Umgebungen konzipiert wurden, in denen selbst ein kurzzeitiger Ausfall schwerwiegende Folgen wie Tod, Verletzungen oder Sachschäden haben könnte. Beispiele hierfür sind die Flugzeugnavigation, Kernkraftwerke und lebens support e Systeme.
In der Schweiz waren am 19.07. staatliche Energieversorger und die staatliche Flugsicherung betroffen und mussten die sichere Nutzung der Software gemäß den Allgemeinen Geschäftsbedingungen gewährleisten, was praktisch unmöglich ist. Aus den AGB geht zudem klar hervor, dass CrowdStrike nur eine begrenzte Gewährleistung und Haftung bietet, was das Vertrauen in die Qualität des Angebots für KRITIS in Frage stellt.
Software-Monokultur
Am 19. Juli kam es in Teilen der Welt zu erheblichen Ausfällen, als Software von CrowdStrike fast zeitgleich den berüchtigten blauen Bildschirm von Windows wieder zum Leben erweckte. Im Zusammenhang mit NIS2 und DORA haben wir unseren Fokus verstärkt auf Lieferkette gerichtet.
Diese Vorfälle machen jedoch auch deutlich, dass die erheblichen Ausfälle bei IT auf das Zusammenspiel zweier sehr verbreiteter Produktions- und Sicherheitsplattformen zurückzuführen waren: CrowdStrike und Microsoft. Bei Lösungen für die Datensicherheit hat man oft die Wahl zwischen einer „Single- Hersteller “-Strategie und einer „ Best-of-Breed “-Strategie. Eine Plattform verspricht einfache Verwaltung und Integration, geringere Komplexität sowie Kosteneinsparungen, birgt jedoch, wie sich gezeigt hat, Risiken wie Sicherheitslücken, langsame Innovation und 19.07. ☹
Eine „ Best-of-Breed “-Strategie hingegen ermöglicht den Zugriff auf spezialisierte Lösungen, erfordert jedoch einen höheren Verwaltungsaufwand und könnte zu höheren Kosten führen.
Ein Überblick über unsere agentless, Best-of-Breed NDR-LösungExeon.NDR und wie sie die Herausforderungen von „NIS2 “ und „ DORA “ bewältigt, finden Sie in unserem aufgezeichneten Video „ demo “.
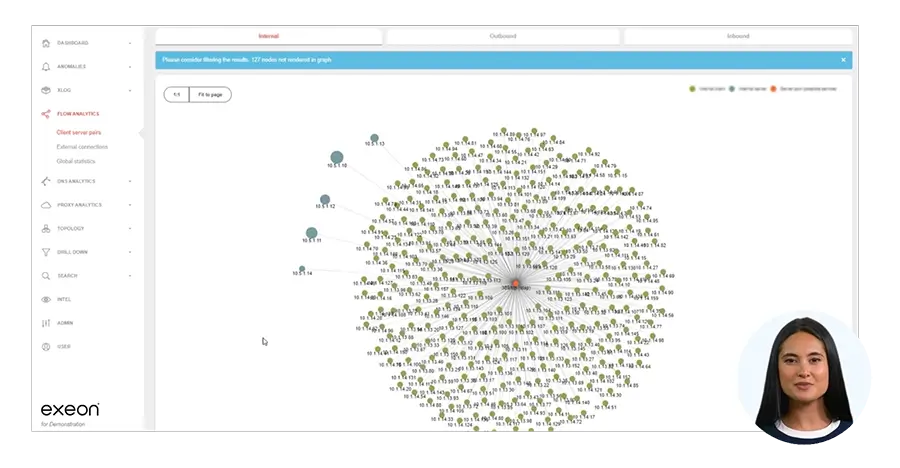
Exeon.NDR in Aktion sehen
Sehen Sie sich in einem ausführlichen Video an, wie NDR Anomalien und Cyber-Bedrohungen in Ihrem gesamten Netzwerk erkennen kann.