(Bild generiert über DALL-E)
Die Octo (ExobotCompact)-Familie malware hat sich zur dominierenden Bedrohung im Bereich der Cybersicherheit Umgebung entwickelt. Die Veröffentlichung von Octo2, einer weiterentwickelten Variante, verdeutlicht die zunehmende Raffinesse moderner malware. Octo2 zielt auf Android-Geräte ab und nutzt Algorithmen zur Domänen-Generierung (DGA), um dynamische Command-and-Control-Server (C2) zu generieren, was die Erkennung erheblich erschwert. Diese Eigenschaften sowie fortschrittliche Anti-Analyse-Techniken machen Octo2 zu einer besonders gefährlichen Bedrohung.
Das Aufkommen ausgefeilter „ malware “ wie Octo2 stellt Fachleute für Cybersicherheit vor eine große Herausforderung. Mit seinen fortschrittlichen Funktionen, wie beispielsweise erweiterten Fernzugriffsmöglichkeiten, ausgefeiltenVerschleierungstechnikenund einem neuen Algorithmus zur Domänenerstellung (DGA), ist Octo2 ein Beispiel für eine sich ständig weiterentwickelnde „ Bedrohung “Umgebung.
In diesem Blog erfahren Sie, wieExeon.NDR, eine Lösung von Stand der Technik Network Detection and Response (NDR) im Bereich „ “, solche komplexen Bedrohungen mithilfe KI-gestützter Analysen erkennen und abwehren kann und dabei Informationen aus dem „ Bedrohung “ wie MITRE ATT&CK in verschiedene Netzwerkumgebungen integriert.
Wie Octo2 funktioniert
Octo2, die neueste Version der Octo- malware -Familie, ist ein Trojaner, der in erster Linie auf Android-Geräte abzielt. Octo2 tarnt sich als legitime Anwendungen wie Google Chrome oder NordVPN und nutzt einen sogenannten „Dropper“ namens Zombinder, um auf Geräten installiert zu werden. Nach der Infektion ermöglicht er:
- Das Abfangen von Push-Benachrichtigungen
- Darstellung gefälschter „ Anmeldung “-Seiten
- Datendiebstahl und Fernzugriff
Zu seinen wichtigsten "Merkmalen" gehören:
Eine der Kerntechnologien ist das „ DGA “, das zufällige Domain-Adressen generiert, um die Kommunikation über „ C2 “ kontinuierlich aufrechtzuerhalten. Dadurch lässt sich Octo2 von Sicherheitslösungen schwerer blockieren, was seine Tarnung verbessert.
Was gibt es Neues?
- Verbesserte Stabilität für Fernzugriffssitzungen
- Verbesserte Verschleierungstechniken
- Ein neuer „ DGA “ für die Kommunikation unter C2
- Fähigkeit, Schwachstellen in 64-Bit-Versionen von Windows und Android-Systemen per „ exploit “ auszunutzen
- Gezieltes Blockieren von Push-Benachrichtigungen aus bestimmten Anwendungen
All diese Eigenschaften machen Octo2 besonders gefährlich, da er verdeckte Angriffe z. B. auf Bankkunden durchführen und sich herkömmlichen Erkennungsmethoden entziehen kann.
NDR als Schlüssel zur Aufdeckung und Prävention
KI-basierte NDR-Lösungen wie Exeon.NDR bieten durch „ UEBA “, „ ML “ und den Einsatz des „ MITRE ATT&CK “ (framework) eine robuste Lösung zur Bekämpfung komplexer Bedrohungen wie Octo2. So bewältigt das Produkt die Herausforderungen solcher malware:
- Umfassende Netzwerktransparenz:Die Lösung bietet durchgängige Transparenz über alle Schichten der Netzwerkkommunikation hinweg, einschließlich der Flussinformationen des verschlüsselten Datenverkehrs. Exeon.NDR analysiert den Datenverkehr von den unteren Schichten des OSI-Modells und den IP-Adressen bis hin zu den höheren Schichten, zu denen Anwendungen und Benutzerinteraktionen gehören (z. B. HTTP und „ DNS “ auf Schicht 7). Dies ermöglicht eine umfassende Transparenz und Datenverkehrsanalyse, unabhängig von der verwendeten Schicht. Auch wenn bestimmte Inhalte verschlüsselt sind, nutzt das System die „ Metadaten “-Analyse, um den verschlüsselten Datenverkehr zu überwachen. Dabei werden sogenannte „ Flow-Daten “ (wie z. B. NetFlow, sFlow oder IPFIX) sowie andere verfügbare Metadaten unabhängig vom Verschlüsselung verwendet.
- KI-gestützte Verhaltensanalyse:Die Lösung nutzt fortschrittliche Algorithmen zur Erkennung von Anomalien ( maschinelles Lernen ), um typische Netzwerkverkehrsmuster zu modellieren und Anomalien im Netzwerkverkehr ( Echtzeit ) zu erkennen. Diese Analyse der Anomalien im Netzwerkverkehr ( Fähigkeit ) ist entscheidend für die Identifizierung ungewöhnlicher Verhaltensweisen von Octo2, wie beispielsweise die Verwendung von „ DGA “ für die Kommunikation über „ C2 “.
- Nord-Süd- und „ East-West-Traffic “-Überwachung:Dabei wird sowohl der Nord-Süd-Datenverkehr (zwischen internen Netzwerken und externen Systemen) als auch der „ East-West-Traffic “-Datenverkehr (innerhalb segmentierter interner Netzwerke) überwacht. Diese umfassende Abdeckung ermöglicht die Erkennung von „ lateral movement “-Versuchen, einer gängigen Taktik, die von fortgeschrittenen „ malware “ wie Octo2 eingesetzt wird.
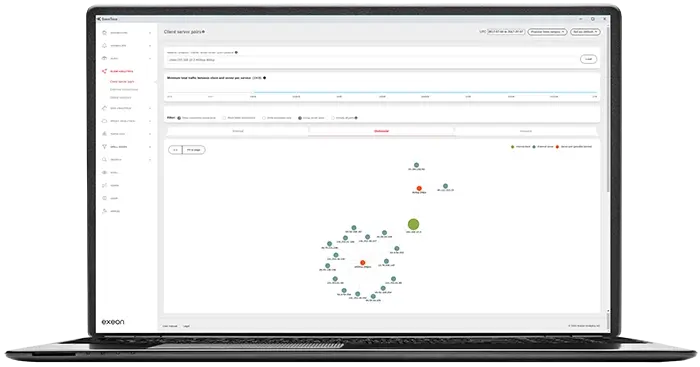
Auf diese Weise lassen sich verdächtige Aktivitäten wie ungewöhnliche Verbindungsversuche oder „ Datenexfiltration “ erkennen, ohne den verschlüsselten Inhalt direkt zu entschlüsseln.
Diese umfassende Überwachung ermöglicht die Erkennung verdächtiger Aktivitäten im Zusammenhang mit „ malware “ wie beispielsweise Octo2, selbst in verschlüsselter Kommunikation.
Gegenüberstellung von Octo und Co.
Wie dargestellt, bietet Exeon.NDR als KI-basierte Lösung Netzwerktransparenz und zeichnet sich als Abwehrmaßnahme gegen moderne Bedrohungen wie Octo2 aus. Mithilfe von „ UEBA “, „ ML “ und der Nutzung des „ MITRE ATT&CK “framework kann es folgende Maßnahmen ergreifen:
- Analyse von Mustern auf Basis von „ DGA “:Durch die Überwachung und Analyse des Datenverkehrs unter DNS können verdächtige Anfragen anhand von DGAs erkannt werden. Algorithmen analysieren die Domain-Muster und decken verdächtige Kommunikationskanäle auf.
- Benutzerdefinierte Regeln für bestimmte Netzwerkkonfigurationen: Es kann Anomalien auf der Grundlage bestimmter Konfigurationskriterien erkennen. Maßgeschneiderte Analysen und automatische Anpassungen schützen unterschiedliche Netzwerke, unabhängig von ihrer Komplexität.
- Erkennung von Command-and-Control-Kanälen:Das System identifiziert „ C2 “-Kommunikation anhand von Anomalien im Datenverkehr, einschließlich dynamisch generierter Adressen, die von DGAs verwendet werden.
- Automatische Anpassung an neue Bedrohungen: Exeon.NDR passt sich durch kontinuierliche Updates an Bedrohungen an, die von der MITRE ATT&CK-Datenbank bereitgestellt werden.
Kundenspezifische Analysatoren, anpassbare Konfigurationen und Anpassungsfähigkeit an mehrere Netze
Die Flexibilität von Exeon.NDR ermöglicht die Erstellung von benutzerdefinierten Analysatoren, die auf bestimmte Bedrohungen zugeschnitten sind, wie z. B. Octo2:
- DGA Erkennung:Wir haben spezielle Analyse-Tools entwickelt, um die Muster zu erkennen, die mit dem „ DGA “ von Octo2 in Verbindung stehen. Diese Tools suchen nach „ DNS “-Anfragen an scheinbar zufällige Domainnamen – ein eindeutiges Anzeichen für „ DGA “-Aktivitäten.
- C2 Kanalidentifizierung: Unser Produkt kann ungewöhnliche Datenverkehrsmuster erkennen, die auf eine „ C2 “-Kommunikation hindeuten, selbst wenn diese verschleiert oder verschlüsselt ist.
- Externe Feeds und benutzerdefinierte Erkennungsregeln:Exeon.NDR integriert Feeds von „ Bedrohung “ sowie benutzerdefinierte Regeln und ermöglicht so eine schnelle Anpassung an neue Varianten von „ Bedrohung “ wie beispielsweise „Octo2“.
Dank der „ agentless “ von ExeonBereitstellung und der Fähigkeit, nahtlos mit verschiedenen Netzwerkinfrastrukturen zusammenzuarbeiten, eignet sich die Lösung ideal für die Erkennung von Bedrohungen in unterschiedlichen Umgebungen. Ob in der „ cloud “, in lokalen oder in hybriden Konfigurationen – unsere Lösung kann ihre Erkennungsmechanismen individuell anpassen, um Octo2 und ähnliche Bedrohungen zu identifizieren.
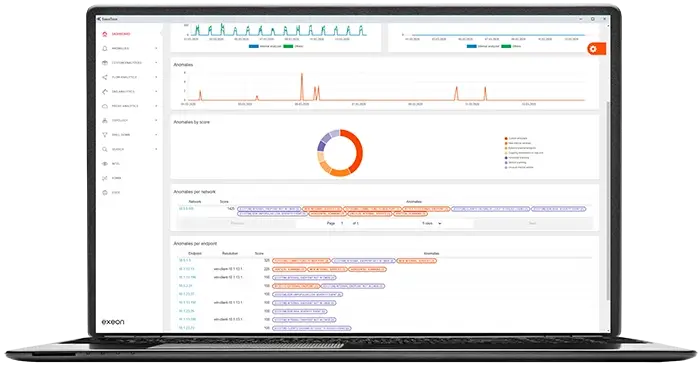
Die algorithmengesteuerte Bewertungs-Engine „ Bedrohung “ erkennt und priorisiert Anomalien und Bedrohungen auf Echtzeit. Diese Fähigkeit ist entscheidend für die schnelle Erkennung und Reaktion auf risikoreiche Aktivitäten im Zusammenhang mit malware wie beispielsweise Octo2.
Vorteile des NDR:
NDR bietet Unternehmen ein leistungsfähiges Tool zur effektiven Neutralisierung von Octo2-Bedrohungen:
- Echtzeit Erkennung und die Möglichkeit, verdächtige Kommunikationsvorgänge zu blockieren
- Transparente Netzwerküberwachung für umfassende Einblicke in den Datenfluss
- Ressource- eine ressourcenschonende Implementierung, die sich nahtlos in bestehende Systeme integrieren lässt
- Schutz vor zukünftigen Varianten durch adaptive Lernalgorithmen
Fazit
Octo2 verdeutlicht die Raffinesse moderner „ malware “ und unterstreicht die Dringlichkeit fortschrittlicher Sicherheitslösungen. Exeon.NDR nutzt „ MITRE ATT&CK “, KI-gestützte Verhaltensanalysen und umfassende Netzwerktransparenz, um Bedrohungen wie Octo2 zu erkennen und zu neutralisieren. Durch die Identifizierung von „ DGA “-Mustern, die Blockierung von „ C2 “-Kanälen und die Analyse der Aktivitäten in „ Echtzeit “ bietet es robusten Schutz vor sich weiterentwickelnden Bedrohungen. Das adaptive Produkt gewährleistet schnelle Anpassungen zur Erkennung neuer „ malware “-Varianten und sorgt so für die Sicherheit von Unternehmen. Mit seinem proaktiven und strukturierten Ansatz versetzt es Unternehmen in die Lage, im Bereich Cybersicherheit immer einen Schritt voraus zu sein und Widerstandsfähigkeit gegenüber den sich ständig ändernden Taktiken raffinierter „ Bedrohung “-Akteure aufzubauen.
Sind Sie bereit, sich den Bedrohungen durch APTs zu stellen? Sehen Sie in diesem Video, wie Exeon.NDR Ihnen bei der Erkennung helfen kann.