Definition
Security Orchestration, Automation and Response (SOAR), auch bekannt als „ SOAR “, ist eine Kategorie von Sicherheitslösungen, die drei Kernfunktionen vereint:
- Orchestrierung
- Automatisierung
- Antwort
Diese Plattformen sammeln Sicherheitsdaten und Warnmeldungen aus verschiedenen Quellen, automatisieren Reaktionen und optimieren das Sicherheitsmanagement durch umfassende Workflows.
Diese Funktionen sind unerlässlich, um die Fähigkeit eines Unternehmens zur Bewältigung und Abwehr von Bedrohungen zu verbessern, wobei die Automatisierung von security operations eine entscheidende Rolle bei der Steigerung der Effizienz von Cybersicherheitsteams spielt.
Security Operations und SOAR
Security operations spielen eine zentrale Rolle bei der Implementierung und Wirksamkeit von Lösungen zur Sicherheitsorchestrierung, -automatisierung und -reaktion. Diese Plattformen sind darauf ausgelegt, Sicherheitsworkflows zu automatisieren und zu optimieren, sodass das Sicherheitsteam Risiken effizienter und effektiver verwalten und mindern kann.
Durch die Integration verschiedener Sicherheitstools und -systeme bieten SOAR Plattformen einen einheitlichen Ansatz für das Management und die Abwehr von Bedrohungen. Diese Orchestrierung, Automatisierung und Reaktion Fähigkeit stellt sicher, dass security operations nicht nur besser aufeinander abgestimmt sind, sondern auch proaktiver auf potenzielle Sicherheitsverletzungen reagieren.
Dadurch können Unternehmen ihre allgemeine Sicherheitslage erheblich verbessern und den Zeit- und Arbeitsaufwand für die Bewältigung von Sicherheitsvorfällen reduzieren.
Die Rolle von „ Security Operations “ in SOAR
Security operations Sicherheitsteams spielen eine Vorreiterrolle bei der Überwachung, Erkennung und Reaktion auf Sicherheitsvorfälle. In einer „ SOAR “-Umgebung arbeitet das Sicherheitsteam im Rahmen eines „ security operations Center“ (SOC) zusammen, um sicherzustellen, dass Sicherheitsvorfälle ordnungsgemäß identifiziert, analysiert und bekämpft werden.
Zu den Aufgaben der Sicherheitsteams gehören:
- Überwachung von Sicherheitswarnungen und Vorfällen: Kontinuierliche Überwachung von Sicherheitswarnungen zur Ermittlung potenzieller Bedrohungen.
- Analyse von Sicherheitsdaten: Nutzung der Plattform „ SOAR “ zur Analyse von Sicherheitsdaten und zur Erkennung verdächtiger Aktivitäten.
- Reaktion auf Sicherheitsvorfälle: Nutzung der Playbooks und Workflows von „ SOAR “, um zeitnahe und effektive Reaktionen im Rahmen des „ Vorfall “ durchzuführen.
- Zusammenarbeit mit anderen Teams: Zusammenarbeit mit den Einsatzteams von „ Vorfall “ und den Informationsteams von „ Bedrohung “, um ein koordiniertes Vorgehen beim Management von „ Vorfall “ sicherzustellen.
- Optimierung von Arbeitsabläufen: Regelmäßige Aktualisierung und Weiterentwicklung der Arbeitsabläufe und Leitfäden unter SOAR zur Steigerung der Effizienz von security operations.
Durch die Bündelung dieser Aufgaben können die Teams von „ security operations “ die Vorteile von „ SOAR “-Plattformen optimal nutzen und so eine robuste und reaktionsschnelle Sicherheitsinfrastruktur gewährleisten.
SOAR optimiert die Cybersicherheit durch die Automatisierung der Verwaltung von „ Warnmeldung “, Untersuchung sowie der Reaktion auf Vorfälle, wodurch die Arbeitsbelastung verringert und eine effiziente Bearbeitung von „ Vorfall “ angestrebt wird.
Orchestrierung und Automatisierung der Sicherheit
Sicherheitsorchestrierung und -automatisierung sind entscheidende Komponenten von Lösungen zur automatisierten Sicherheitsreaktion ( SOAR ). Die Sicherheitsorchestrierung umfasst die Koordination und Integration mehrerer Sicherheitstools und -systeme, um einen einheitlichen Überblick über security operations zu bieten.
Diese Integration ermöglicht eine nahtlose Datenfluss und Kommunikation zwischen verschiedenen Sicherheitstechnologien und verbessert so die Gesamteffektivität der Sicherheitsinfrastruktur. Die Sicherheitsautomatisierung hingegen umfasst den Einsatz automatisierter Workflows und Playbooks zur Reaktion auf Sicherheitsvorfälle.
Durch die Automatisierung sich wiederholender und zeitaufwändiger Aufgaben entlastet die Sicherheitsautomatisierung Sicherheitsanalysten, sodass diese sich auf komplexere und wertschöpfendere Aufgaben konzentrieren können, was wiederum die Effizienz und Effektivität von security operations verbessert.
Wie „ SOAR “ Sicherheitsprozesse automatisiert
SOAR Diese Plattformen automatisieren Sicherheitsprozesse, indem sie vordefinierte Playbooks und Workflows zur Reaktion auf Sicherheitsvorfälle nutzen. Diese Playbooks und Workflows dienen dazu, sich wiederholende und zeitaufwändige Aufgaben zu automatisieren, sodass sich Sicherheitsanalysten auf komplexere und wertschöpfendere Aufgaben konzentrieren können.
SOAR Die Automatisierung umfasst:
- Automatisierte Reaktion auf Sicherheitsvorfälle ( Vorfall ): Plattformen für die automatisierte Reaktion auf Sicherheitsvorfälle ( SOAR ) können mithilfe vordefinierter Playbooks und Workflows automatisch auf Sicherheitsvorfälle reagieren und so eine schnelle und einheitliche Reaktion gewährleisten.
- Automatisierte Erkennung von „ Bedrohung “: Mithilfe von „ maschinelles Lernen “ und fortschrittlichen Analysen können „ SOAR “-Plattformen potenzielle Bedrohungen automatisch erkennen und so die Zeit bis zur Identifizierung und Eindämmung von Risiken verkürzen.
- Automatisierte Sicherheitswarnungen: Auf der Grundlage vordefinierter Regeln und Kriterien können Plattformen für „ SOAR “ automatisch Sicherheitswarnungen generieren und so sicherstellen, dass Sicherheitsteams umgehend über verdächtige Aktivitäten informiert werden.
Durch die Automatisierung dieser Prozesse steigern „ SOAR “-Plattformen die Effizienz und Effektivität von „ security operations “ erheblich und ermöglichen es Sicherheitsteams, potenziellen Bedrohungen immer einen Schritt voraus zu sein.
Angesprochene Herausforderungen
SOAR befasst sich mit mehreren bedeutenden Herausforderungen im Bereich der Cybersicherheit. Eine zentrale Komponente bei der Bewältigung dieser Herausforderungen ist das Sicherheitsteam im „ security operations Center“ (SOC), das Plattformen von „ SOAR “ nutzt, um Sicherheitsdaten und Bedrohungen zu erfassen, zu analysieren und darauf zu reagieren.
Ein zentrales Problem ist die hohe Anzahl an Sicherheitswarnungen, mit denen Unternehmen täglich konfrontiert sind. Die manuelle Verwaltung dieser Warnungen kann überfordernd und ineffizient sein.
SOAR -Plattformen automatisieren die Prozesse der Priorisierung, Untersuchung sowie der Reaktion, schließen die Lücke zwischen verschiedenen Sicherheitstools und -systemen und ermöglichen eine einheitlichere und effizientere Reaktion auf Vorfälle.
Häufige use cases
- Vorfall Antwort: Automatisierung der Erkennung, Untersuchung und Behebung von Sicherheitsvorfällen.
- Bedrohung Intelligence-Management: Integration und Korrelation von Informationsquellen aus dem Bereich „ Bedrohung “, um potenzielle Bedrohungen zu identifizieren.
- Schwachstellenmanagement: Automatisierung des Prozesses zur Erkennung, Priorisierung und Behebung von Schwachstellen.
- Compliance und Berichterstattung: Optimierung der Datenerfassung und der Erstellung von Berichten zur Erfüllung der Anforderungen des „compliance “.
Vorfall Reaktions- und „ Bedrohung “-Intelligenzmanagement
Vorfall Die Reaktion auf Sicherheitsvorfälle (Response) und das Management von Informationen aus dem Bereich „ Bedrohung “ sind wesentliche Bestandteile von Lösungen zur „ SOAR “. Die Reaktion auf Sicherheitsvorfälle ( Vorfall ) umfasst den Prozess der Reaktion auf Sicherheitsvorfälle, während das Management von Informationen aus dem Bereich „ Bedrohung “ die Erfassung, Analyse und Weitergabe von Informationen aus dem Bereich „ Bedrohung “ zur Unterstützung der Reaktion auf Sicherheitsvorfälle ( support Vorfall ) umfasst.
SOAR Die Plattformen bieten in diesen Bereichen umfangreiche Funktionen, darunter:
- Vorfall Reaktionsleitfäden: Vordefinierte Leitfäden für die Reaktion auf Sicherheitsvorfälle, die eine einheitliche und effektive Reaktion gewährleisten.
- Bedrohung Intelligence-Feeds: Durch die Integration mit den Intelligence-Feeds von Bedrohung werden Informationen zu „ Echtzeit “ (Bedrohung ) bereitgestellt, wodurch die Fähigkeit zur Erkennung und Reaktion auf neu auftretende Bedrohungen verbessert wird.
- Bedrohung Nachrichtenanalyse: Fortgeschrittene Analysemethoden zur Auswertung von Informationen aus dem Bereich „ Bedrohung “, zur Identifizierung potenzieller Bedrohungen und zur support Vorfall Koordinierung von Reaktionsmaßnahmen.
Durch die Automatisierung von Sicherheitsprozessen und die Bereitstellung umfassender Funktionen für die Reaktion auf Sicherheitsvorfälle ( Vorfall ) sowie für das Management von Sicherheitsinformationen ( Bedrohung ) ermöglichen die Plattformen von SOAR den Sicherheitsteams, effizienter und effektiver auf Sicherheitsvorfälle zu reagieren.
Dieser ganzheitliche Ansatz stellt sicher, dass Unternehmen angesichts der sich weiterentwickelnden Cyber-Bedrohungen eine starke Sicherheitslage aufrechterhalten können.
Was sind die wichtigsten Vorteile von „ SOAR “?
- Effizienz: Automatisiert sich wiederholende Aufgaben, so dass sich die Sicherheitsanalysten auf komplexere Probleme konzentrieren können.
- Konsistenz: Stellt sicher, dass die Reaktionen auf Vorfälle nach bewährten Verfahren erfolgen und im gesamten Unternehmen einheitlich sind.
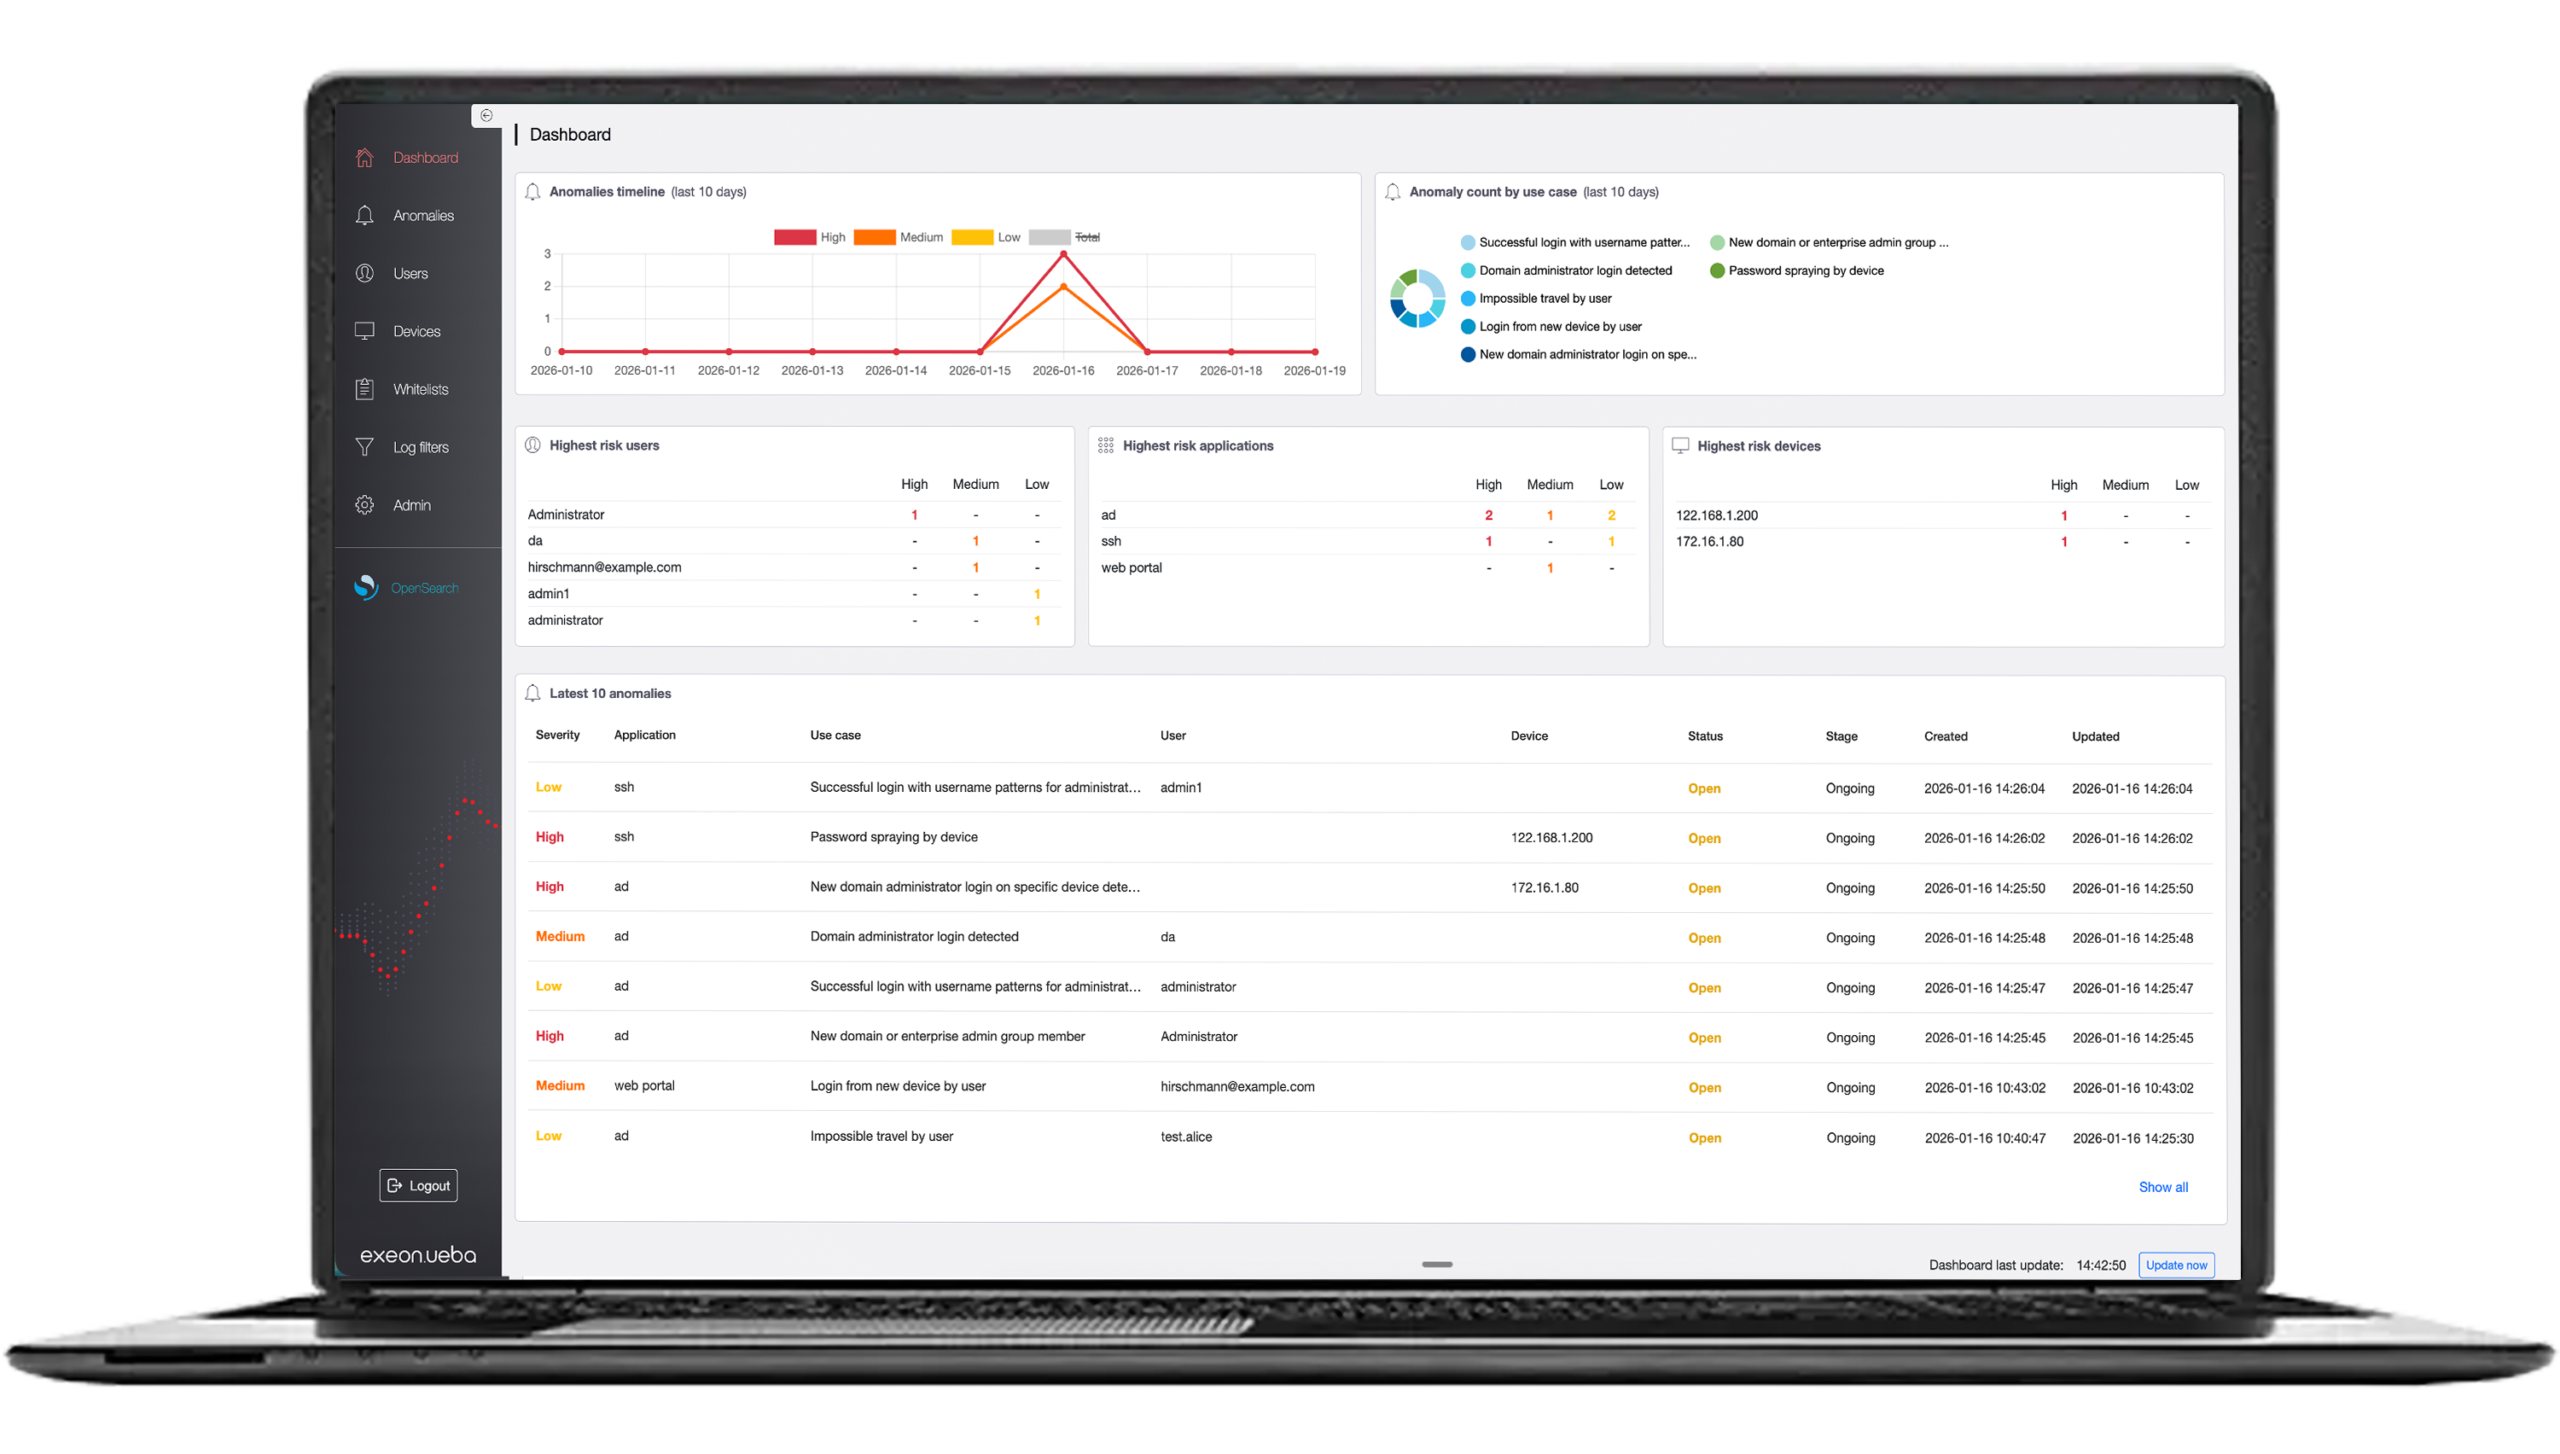
- Dashboards und Berichterstellung:Tools zur Überwachung von security operations und zur Erstellung detaillierter Berichte.
- Skalierbarkeit: Sicherstellung, dass die „ SOAR “-Plattform mit dem wachsenden Umfang und der zunehmenden Komplexität der Sicherheitsanforderungen des Unternehmens Schritt halten kann.
Was umfasst eine „ SOAR “-Plattform?
SOAR Zu den Plattformen gehören in der Regel die folgenden Komponenten:
- Playbooks: Vordefinierte Workflows, die die automatische Reaktion auf bestimmte Arten von Sicherheitsvorfällen steuern.
- Integration Konnektivität mit verschiedenen Sicherheitstools und -systemen, wie z. B.SIEM (Security Information and Event Management), Firewalls und Plattformen zum Schutz vor „ Endpunkt “.
- Dashboards und Berichterstellung:Tools zur Überwachung von security operations und zur Erstellung detaillierter Berichte.
- Fall-Management: Funktionen zur Verfolgung und Verwaltung von Sicherheitsvorfällen von der Erkennung bis zur Lösung.
Herausforderungen
Trotz ihrer Vorteile ist ihre Umsetzung mit Herausforderungen verbunden:
- Komplexität: Die Integration in die bestehende Sicherheitsinfrastruktur kann komplex sein.
- Anpassungen: Die Entwicklung und Pflege von Playbooks und Workflows erfordert kontinuierlichen Aufwand und Fachwissen.
- Skalierbarkeit: Sicherstellung, dass die „ SOAR “-Plattform mit dem wachsenden Umfang und der zunehmenden Komplexität der Sicherheitsanforderungen des Unternehmens Schritt halten kann.
Wie es mit anderen Tools funktioniert
SOAR Die Plattformen sind so konzipiert, dass sie sich nahtlos in andere Sicherheitstools und -systeme integrieren lassen. Diese Integration ermöglicht die automatisierte Erfassung und Korrelation von Daten aus verschiedenen Quellen, wie beispielsweiseSecurity Information and Event Management (SIEM), Endpunkt Detection and Response (EDR), Firewalls und Bedrohung Intelligence-Feeds.
Auf diese Weise erweitert SOAR die Funktionen dieser Tools und bietet einen umfassenderen und besser koordinierten Ansatz für die Erkennung und Reaktion auf Bedrohung .
SOAR vs. SIEM
Im Bereich der Cybersicherheit sind SOAR und SIEM unverzichtbare Tools mit unterschiedlichen Funktionen. SIEM konzentriert sich auf die Erfassung, Analyse und Korrelation von Sicherheitsereignissen und Protokollen aus verschiedenen Quellen und bietet Echtzeit Überwachung und Warnmeldungen. Zu den wichtigsten Funktionen gehören Protokollverwaltung, Ereigniskorrelation, Vorfall Erkennung und compliance Berichterstellung.
SOAR hingegen erfasst und analysiert nicht nur Sicherheitsdaten, sondern automatisiert und koordiniert auch die Reaktionen auf Vorfälle. Während SIEM den Schwerpunkt auf Erkennung und Protokollanalyse legt, SOAR steigert die Effizienz und Effektivität durch die Automatisierung und Koordination von Reaktionen in der gesamten Sicherheitsinfrastruktur.
Zusammen bieten sie einen umfassenden Ansatz für die Cybersicherheit.
Wie der NDR hilft
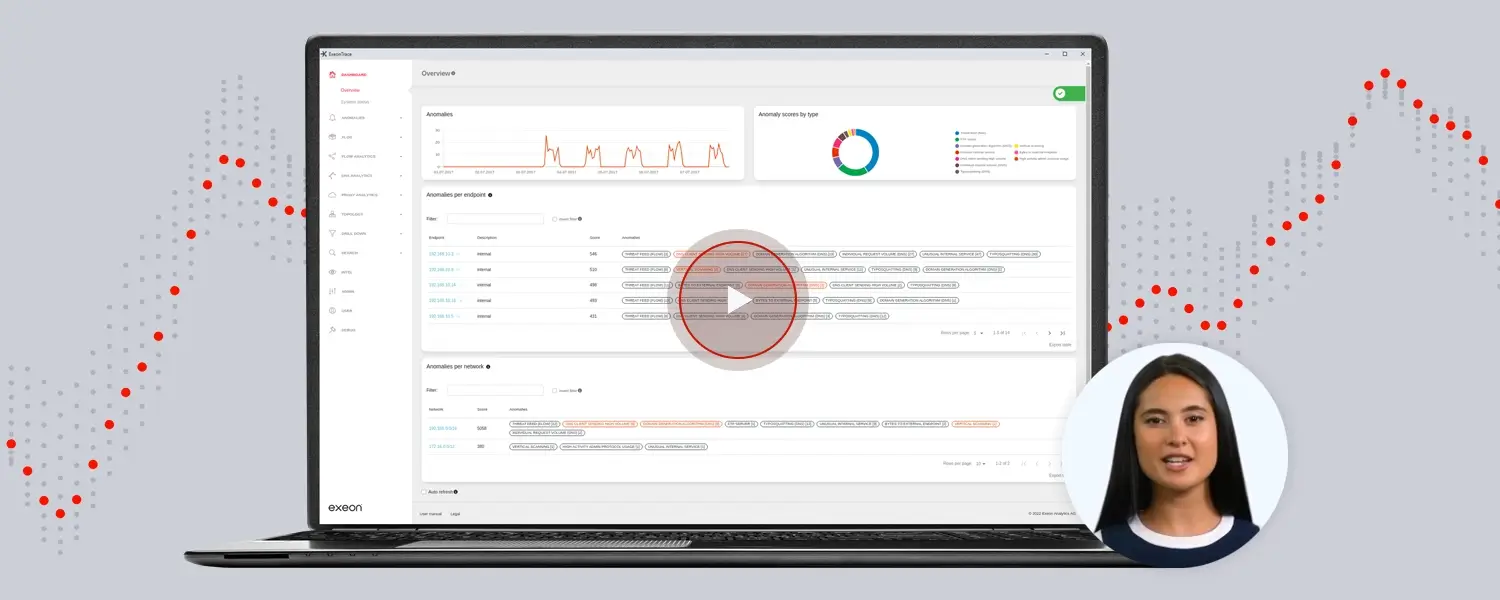
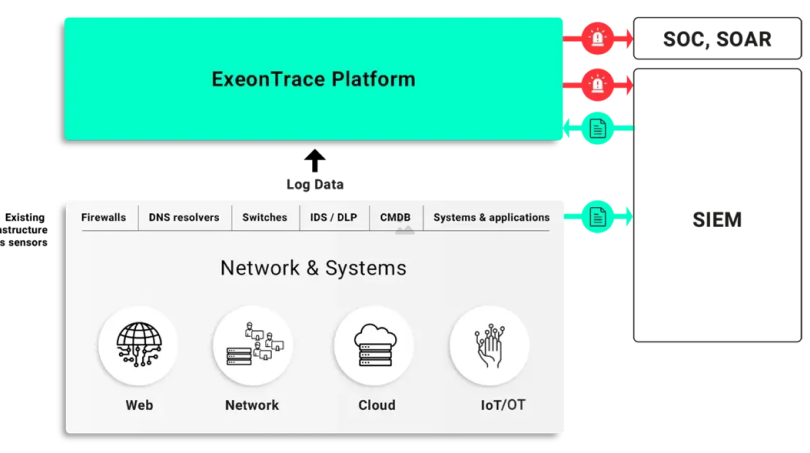
Unser fortschrittliches Produkt zur Erkennung von „ Bedrohung “, Exeon.NDR, bietet umfassende Transparenz in Bezug auf IT und OT Netzwerke und unterstützt Unternehmen dabei, Schwachstellen zu identifizieren und böswillige Aktivitäten in Echtzeit zu erkennen.
„Durch die Analyse von Netzwerkprotokolldaten anstelle einer datenintensiven Verkehrsspiegelung wird sichergestellt, dass das Produkt nicht von „ Verschlüsselung “ beeinträchtigt wird und ohne „ hardware “-Sensoren betrieben werden kann.“
- Dr. Markus Happe, CTO, Exeon Analytics
Exeon.NDR erweitert „ SOAR “-Plattformen durch umfassende Transparenz, effiziente Datenverarbeitung, fortschrittliche Erkennung von „ Bedrohung “, nahtlose Integration und KI-gesteuerte Automatisierung. Diese Funktionen verbessern gemeinsam die Effizienz und Effektivität von security operations.
SOAR ist ein unverzichtbarer Bestandteil moderner Cybersicherheitsstrategien und bietet Automatisierung, Orchestrierung sowie verbesserte Reaktionsmöglichkeiten.
Auch wenn die Implementierung Herausforderungen mit sich bringt, machen die Vorteile in Bezug auf Effizienz, Konsistenz und Geschwindigkeit es zu einem wertvollen Werkzeug für Unternehmen.
Lösungen wie Exeon.NDR nutzen die fortschrittlichen Funktionen von „ SOAR “-Plattformen und sind damit dem sich ständig weiterentwickelnden Umgebung der Cyberbedrohungen stets einen Schritt voraus.
Bewährte Verfahren für die Implementierung von „ SOAR “
Die Implementierung einer solchen Plattform erfordert eine sorgfältige Planung und Ausführung, um eine erfolgreiche Integration mit bestehenden Sicherheitstools und -prozessen zu gewährleisten. Hier sind einige bewährte Verfahren zu berücksichtigen:
- Definieren Sie klare Ziele und Vorgaben: Beginnen Sie damit, die konkreten Sicherheitsherausforderungen zu identifizieren, die Sie mit SOAR angehen möchten, beispielsweise die Verringerung der Warnmeldung -Ermüdung oder die Verbesserung der Vorfall Reaktionszeiten. Klare Ziele dienen als Leitfaden für Ihre Implementierungsstrategie und helfen dabei, den Erfolg zu messen.
- Bewerten Sie Ihren Sicherheitsreifegrad: Bewerten Sie den aktuellen Sicherheitsreifegrad Ihres Unternehmens. Wenn Sie Ihre Stärken und Schwächen kennen, können Sie den besten Ansatz für die Einführung einer neuen Plattform ermitteln und sicherstellen, dass diese Ihre bestehenden security operations ergänzt.
- Wählen Sie die richtige „ SOAR “-Plattform: Entscheiden Sie sich für eine „ SOAR “-Plattform, die den Anforderungen Ihres Unternehmens entspricht und sich nahtlos in Ihre bestehenden Sicherheitstools integrieren lässt. Berücksichtigen Sie dabei Faktoren wie Skalierbarkeit, Benutzerfreundlichkeit und die Möglichkeit, Arbeitsabläufe individuell anzupassen.
- Entwickeln Sie einen umfassenden Umsetzungsplan: Erstellen Sie einen detaillierten Plan, der Zeitpläne, Meilensteine und die Zuweisung von „ Ressource “ enthält. Ein gut strukturierter Plan gewährleistet einen reibungslosen Umsetzungsprozess und trägt dazu bei, die Erwartungen im gesamten Unternehmen zu steuern.
- Schulung und Weiterbildung der Sicherheitsteams: Bieten Sie Ihren Sicherheitsteams umfassende Schulungen und Weiterbildungen zum Einsatz und zu den Vorteilen der „ SOAR “-Plattform an. Indem Sie sicherstellen, dass Ihr Team mit den Funktionen der Plattform bestens vertraut ist, maximieren Sie deren Effektivität und verbessern die Reaktion auf „ Vorfall “.
- Leistung überwachen und bewerten: Überwachen und bewerten Sie kontinuierlich die Leistung Ihrer „ SOAR “-Plattform. Regelmäßige Bewertungen helfen dabei, Verbesserungspotenziale zu identifizieren und sicherzustellen, dass sich die Plattform entsprechend den Sicherheitsanforderungen Ihres Unternehmens weiterentwickelt.
Die Rolle von „ Bedrohung -Intelligence“ bei SOAR
Bedrohung Intelligence spielt eine entscheidende Rolle bei der „ SOAR “, indem sie Sicherheitsdaten mit Kontext und „ Anreicherung “ versieht und so eine effektivere Reaktion auf „ Vorfall “ sowie eine Erkennung von „ Bedrohung “ ermöglicht.
Hier sind einige Beispiele dafür, wie „ Bedrohung Intelligence“ die „ SOAR “ verbessert:
- Ergänzt Sicherheitsdaten: Die Informationsfeeds von „ Bedrohung “ liefern zusätzlichen Kontext zu Sicherheitsdaten und ermöglichen so eine genauere Erkennung von „ Bedrohung “ sowie eine „ Vorfall “-Reaktion. Durch die Korrelation der Informationen von „ Bedrohung “ mit internen Daten können Sicherheitsteams tiefere Einblicke in potenzielle Bedrohungen gewinnen.
- Verbessert die Reaktion auf Vorfälle im Bereich „ Vorfall “: Die „ Bedrohung “-Informationen helfen Sicherheitsteams dabei, effektiver auf Vorfälle zu reagieren, indem sie Einblicke in die von Angreifern verwendeten Taktiken, Techniken und Vorgehensweisen (TTPs) liefern. Dieses Wissen ermöglicht fundiertere Entscheidungen und eine schnellere Eindämmung von Bedrohungen.
- Verbessert die Erkennung von „ Bedrohung “: Die „ Bedrohung “-Intelligenz ermöglicht es den „ SOAR “-Plattformen, Bedrohungen effektiver zu erkennen, indem Muster und Anomalien in Sicherheitsdaten identifiziert werden. Fortgeschrittene Analysen und „ maschinelles Lernen “ können diese „ Fähigkeit “ weiter verbessern und ermöglichen so eine proaktive „ Bedrohung “-Erkennung.
- Unterstützt proaktive Abwehr: Mit „ Bedrohung Intelligence“ können Unternehmen einen proaktiven Ansatz zur Abwehr verfolgen, indem sie potenzielle Bedrohungen erkennen, bevor diese eintreten. Indem sie aufkommenden Bedrohungen immer einen Schritt voraus sind, können Sicherheitsteams vorbeugende Maßnahmen ergreifen und das Risiko erfolgreicher Angriffe verringern.
SOAR und Compliance
SOAR Plattformen können Unternehmen dabei unterstützen, die Anforderungen des „ compliance “ zu erfüllen, indem sie eine zentralisierte Plattform für die Verwaltung von Sicherheitsvorfällen und Daten bereitstellen.
SOAR können support compliance Anforderungen in den folgenden Bereichen erfüllen:
- Optimierung der Reaktion auf „ Vorfall “: SOAR -Plattformen automatisieren und koordinieren die Reaktionsprozesse bei „ Vorfall “ und stellen so sicher, dass Vorfälle einheitlich und im Einklang mit den gesetzlichen Anforderungen behandelt werden. Diese Einheitlichkeit hilft Unternehmen dabei, die compliance mit den Branchenstandards aufrechtzuerhalten.
- Bietet Prüfpfade: Die Plattformen von „ SOAR “ stellen detaillierte Prüfpfade aller Sicherheitsvorfälle und der darauf ergriffenen Maßnahmen bereit, sodass Unternehmen ihre compliance mit den gesetzlichen Anforderungen nachweisen können. Diese Prüfpfade sind für behördliche Prüfungen und interne Überprüfungen unverzichtbar.
- Unterstützt „ Datenaufbewahrung “: SOAR -Plattformen können Unternehmen dabei helfen, die Anforderungen von „ Datenaufbewahrung “ zu erfüllen, indem sie Sicherheitsdaten und Vorfall -Reaktionsprotokolle über einen längeren Zeitraum speichern. Diese Fähigkeit stellt sicher, dass Unternehmen bei Bedarf auf historische Daten zugreifen können, um compliance -Zwecke zu erfüllen.
- Ermöglicht die Berichterstellung: Die Plattformen von „ SOAR “ bieten Berichtsfunktionen, mit denen Unternehmen Berichte gemäß den Vorschriften der „ compliance “ erstellen und die Einhaltung gesetzlicher Anforderungen nachweisen können. Diese Berichte lassen sich an spezifische regulatorische Anforderungen anpassen und liefern wertvolle Einblicke in security operations.
Zukunft von SOAR
Die Zukunft von „ SOAR “ sieht vielversprechend aus, da Fortschritte in den Bereichen künstliche Intelligenz, maschinelles Lernen und cloud Computing voraussichtlich Innovation und Akzeptanz vorantreiben werden.
Zu den besonders hervorzuhebenden Trends zählen:
- Zunehmende Verbreitung von „ Cloud “-basierten SOAR: „ Cloud “-basierte SOAR -Plattformen werden sich weiter durchsetzen und bieten eine höhere Skalierbarkeit, Flexibilität und Kosteneinsparungen. Unternehmen profitieren von der Möglichkeit, ihre SOAR -Lösungen schnell bereitzustellen und zu skalieren, ohne dass eine umfangreiche On-Prem -Infrastruktur erforderlich ist.
- Integration mit neuen Technologien: Die Plattformen von „ SOAR “ werden mit neuen Technologien wie künstlicher Intelligenz ( maschinelles Lernen) und Geräten des Internets der Dinge (IoT) integriert. Diese Integrationen werden die Funktionen der „ SOAR “-Plattformen erweitern und eine ausgefeiltere Erkennung und Reaktion auf Bedrohung ermöglichen.
- Stärkere Fokussierung auf Automatisierung: Plattformen für das „ SOAR “ werden einen stärkeren Fokus auf Automatisierung legen, wodurch Unternehmen schneller und effektiver auf Sicherheitsvorfälle reagieren können. Durch fortschrittliche Automatisierung wird die Arbeitsbelastung der Sicherheitsteams verringert, sodass diese sich auf strategische Initiativen konzentrieren können.
- Verbesserte „ Bedrohung “-Intelligenz: Die Plattformen von SOAR werden über erweiterte Funktionen im Bereich „ Bedrohung “ verfügen, wodurch Unternehmen Bedrohungen effektiver erkennen und darauf reagieren können. Die verbesserte „ Bedrohung “-Intelligenz wird tiefere Einblicke in die proaktiven Verteidigungsstrategien von Bedrohung ,Umgebung und support bieten.
Indem sie diesen Trends immer einen Schritt voraus sind, können Unternehmen das volle Potenzial von „ SOAR “-Plattformen ausschöpfen, um ihre „ security operations “ zu verbessern und angesichts sich ständig weiterentwickelnder Cyberbedrohungen ein hohes Sicherheitsniveau aufrechtzuerhalten.