Was ist Verschleierung?
Verschleierung ist eine wichtige Technik zum Schutz von Software, birgt aber auch Risiken, insbesondere wenn sie von malware Autoren eingesetzt wird. Wir haben das genauer untersucht:
Verschleierung bezeichnet die Technik, Informationen absichtlich schwer verständlich zu machen, insbesondere im Bereich von Computercode. Ein wichtiger Anwendungsbereich ist die Datenverschleierung, bei der sensible Daten unkenntlich gemacht werden, um sie vor unbefugtem Zugriff zu schützen . Hierfür werden verschiedene Methoden eingesetzt. Beispielsweise können einige Daten durch Platzhalter ersetzt werden – oft werden nur die letzten vier Ziffern einer Kreditkartennummer angezeigt, während die übrigen Ziffern beispielsweise durch X oder Sternchen ersetzt werden. Verschlüsselung , hingegen wandelt die Daten in eine unlesbare Form um , die nur mit einem speziellen Schlüssel entschlüsselt werden kann.
Die Verschleierung von Computercode nutzt komplexe Sprache und redundante Logik, um den Code schwer verständlich zu machen. Ziel ist es, sowohl menschliche Leser als auch Programme wie Dekompiler zu täuschen. Dies geschieht durch Verschlüsselung von Codeabschnitten, Entfernen von Metadaten oder Ersetzen aussagekräftiger Namen durch bedeutungslose.
Das Einfügen ungenutzten oder bedeutungslosen Codes ist ebenfalls eine gängige Praxis, um den eigentlichen Code zu verschleiern. Ein sogenannter Obfuskator kann diese Prozesse automatisieren und den Quellcode so verändern, dass er zwar weiterhin funktioniert, aber schwerer verständlich ist.
Weitere Verschleierungsmethoden umfassen die Komprimierung des gesamten Programms, wodurch der Code unlesbar wird, und die Änderung des Kontrollflusses, um unstrukturierte und schwer wartbare Logik zu erzeugen. Auch das Einfügen von Dummy-Code, der die Programmlogik oder das Ergebnis nicht beeinflusst, ist üblich. Oft werden mehrere Techniken kombiniert, um einen mehrschichtigen Effekt zu erzielen und die Sicherheit zu erhöhen.
Detection and Response ( EDR Endpunkt -Systeme arbeiten oft mit verschleiertem Code, um weniger angreifbar zu sein. Exeon.NDR hingegen ist als KI-basiertes Network Detection and Response (NDR) im Netzwerk völlig unsichtbar und sendet selbst keinen Netzwerkverkehr. Daher können Hacker die Lösung kaum erkennen oder manipulieren, und die Lösung muss nicht verschleiert werden.
Alles hat zwei Seiten.
Leider ist Verschleierung ein zweischneidiges Schwert – sie bietet Schutz, birgt aber auch Herausforderungen, da sie nicht nur von legitimen Softwareentwicklern, sondern auch von Autoren bösartiger Software eingesetzt wird.
Ein bekanntes Beispiel ist der SolarWinds-Angriff von 2020, bei dem Hacker Verschleierungstechniken einsetzten, um die Abwehrmechanismen zu umgehen und ihre Angriffe zu verbergen.
(Bildquelle: Brookings )
Ziel der Verschleierung ist es, Cyberangreifer zu anonymisieren, das Entdeckungsrisiko zu verringern und ihre Identität zu verbergen. malware durch Änderung der Gesamtsignatur und des Fingerabdrucks des Schadcodes, selbst wenn Nutzdaten ist ein bekanntes Bedrohung Die
Die Unterschrift ist eine hash , eine eindeutige alphanumerische Darstellung von malware Signaturen werden sehr oft gehasht, können aber auch eine andere kurze Darstellung eines eindeutigen Codes innerhalb eines Elements sein. malware Element.
Anstatt zu versuchen, eine neue Signatur durch Modifizierung der malware Bei der Verschleierung selbst liegt der Fokus auf Übermittlungsmechanismen, um Antivirenlösungen, die auf Signaturen basieren, zu täuschen (vergleiche dies mit dem Einsatz von maschinelles Lernen , prädiktiver Analytik und KI zur Stärkung der Abwehr).
Wie gute Verschleierung kann auch schlechte Verschleierung verschiedene Techniken kombinieren, um malware zu verbergen und so mehrere Verschleierungsebenen zu schaffen. Zu diesen Techniken gehören Packer, also Softwarepakete, die Schadsoftware komprimieren. malware Programme, die ihre Anwesenheit verbergen und den Originalcode unlesbar machen. Verschlüsselungsprogramme können verschlüsseln malware Programme oder Teile von Software, um den Zugriff auf Code einzuschränken, der Warnmeldung ein Antivirenprodukt anhand bekannter Signaturen. Eine andere Technik ist das Einfügen von totem Code, bei dem ineffektiver, nutzloser Code hinzugefügt wird. malware um das Erscheinungsbild eines Programms zu verschleiern. Angreifer können auch die Befehlsanweisungen modifizieren, indem sie die Befehlscodes in malware Die Programme werden gegenüber den ursprünglichen Mustern verändert, was das Erscheinungsbild des Codes ändert, nicht aber dessen Inhalt. Verhalten und ändert die Reihenfolge der Skripte. Exklusiv-Oder (XOR) ist eine gängige Verschleierungsmethode, die Daten so verbirgt, dass sie nur von denjenigen gelesen werden können, die den XOR-Wert 0x55 auf den Code anwenden. Schließlich ist ROT13 ein ASM-Befehl für „rotieren“, der zufällige Buchstaben durch Code ersetzt.
Die Verschleierung des Codes ist jedoch nur der erste Schritt: Egal wie viel Arbeit der Hacker in die Verschleierung des Codes investiert, um die Sicherheitsvorkehrungen zu umgehen EDR , Die malware Um erfolgreich zu sein, müssen Angreifer innerhalb des Netzwerks und mit der Außenwelt kommunizieren. Dies bedeutet, dass die Kommunikation verschleiert werden muss. Im Gegensatz zu früher, als Netzwerke so schnell wie möglich gescannt und sofort versucht wurde, Daten im größtmöglichen Terabyte-Bereich auf einmal zu extrahieren, kommunizieren Angreifer heute diskreter, damit die Sensoren und Schalter der Überwachungstools nicht anschlagen. Das Ziel ist die Erlangung von IP-Adressen über Scan wird beispielsweise langsam verfolgt, um unentdeckt zu bleiben. Aufklärung , in der die Bedrohung Die Versuche von Akteuren, erste Schwachstellen ihrer Zielobjekte zu ermitteln, z. B. deren Netzwerkarchitektur, werden ebenfalls langsamer und weniger transparent.
Fallstudien: Verschleierte Angriffe
PowerShell
Ein „interessantes“ Beispiel für Verschleierung ist der Missbrauch eines Microsoft Windows-Tools namens PowerShell durch Angreifer. Malware Der Missbrauch von PowerShell verschleiert dessen Aktivitäten durch Techniken wie String-Codierung, Befehlsverschleierung, dynamische Codeausführung, Umgebungserkennung, mehrsprachiges Skripting und dateilose Operationen. Diese Methoden verbergen die wahre Absicht und Struktur des Programms. malware wodurch es für Sicherheitssysteme schwierig wird, es zu erkennen und zu analysieren.
XLS.HTML
Bei einem kürzlich erfolgten Cyberangriff nutzte eine Gruppe von Hackern ausgeklügelte Verschleierungstechniken, um ihre schädlichen Aktivitäten zu verbergen. Sie hatten es auf ein bestimmtes System abgesehen. phishing Kampagne namens XLS.HTML, die deren Verschlüsselung Um nicht entdeckt zu werden, wechselten Angreifer ihre Methoden mindestens zehnmal im Jahr. Ihre Taktiken umfassten die Verwendung von Klartext, Escape-Codierung, Base64-Codierung und sogar Morsecode. Diese ständig wechselnde Vorgehensweise zeigt, dass Angreifer wissen, dass sie ihre Methoden kontinuierlich anpassen müssen, um Sicherheitsmaßnahmen zu überlisten.
ThinkPHP
ThinkPH ist eine Open-Source-Webanwendung. framework ThinkPHP wird häufig zur Entwicklung von PHP-basierten Webanwendungen verwendet. Angreifer nutzten die ThinkPHP-Schwachstellen CVE-2018-20062 und CVE-2019-9082 aus, um Schadcode auf Servern auszuführen. Sie umgingen gängige automatisierte Tools, indem sie von einem entfernten Server aus eine verschleierte Web-Shell namens „Dama“ installierten. Dies ermöglichte ihnen dauerhaften Zugriff und weitere Angriffe. Diese hochentwickelte Verschleierung zeugt von einem ausgeklügelten Ansatz für Cyberangriffe.
Warum Sie Unterschriften (allein) nicht vertrauen sollten
Die signaturbasierte Erkennung ist bei bekannten Bedrohungen effektiv, kann aber nicht erkennen zero-day Schwachstellen und auch verschleierte Angriffe. Das ist der Grund:
- Variabilität der Verschleierung: Malware Autoren verwenden unterschiedliche Techniken, um ihre malware Dies kann die Erstellung zuverlässiger Signaturen erschweren. Schon kleine Änderungen im Code können dazu führen, dass die Signatur fehlschlägt.
- Polymorphe malware : Polymorph malware Seine Struktur ändert sich ständig, um einer Erkennung zu entgehen. Bei jeder Ausführung sieht der Code anders aus, wodurch es unmöglich ist, statische Signaturen zu erstellen.
- Metamorphe malware : Metamorph malware Es passt sich während der Ausführung an und ändert seinen Code dynamisch. Dies erschwert die Erstellung statischer Signaturen zusätzlich.
- Zero-day -Exploits : Signaturbasierte Lösungen stützen sich auf bekannte Bedrohungen. Sie versagen bei zero-day Exploits, die neu und unbekannt sind.
- Falsch-positive Ergebnisse: Wenn eine signaturbasierte Lösung zu viele falsch-positive Ergebnisse liefert, kann sie ineffizient sein. Falsch-positive Ergebnisse können die Ressourcen des Sicherheitsteams belasten.
Es könnte eine Antwort geben…
Anomalie -basierte IDS -Lösungen hingegen bauen ein Modell eines normalen Systems auf Verhalten und ungewöhnliche Aktivitäten erkennen.
NDR-Tools wie Exeon.NDR passen sich kontinuierlich an, um der sich ständig weiterentwickelnden Cybersicherheit immer einen Schritt voraus zu sein. Bedrohung Umgebung Sie spielen eine entscheidende Rolle bei der Erkennung malware und Führung und Kontrolle ( C2 ) Kanäle, sogar solche, die Verschleierungstechniken anwenden. So gehen sie dabei vor:
Verhaltensanalyse:
Exeon.NDR überwacht die Verhalten des Netzwerkverkehrs. Es identifiziert ungewöhnliche Muster, die auf Folgendes hindeuten können: C2 Es untersucht HTTP-Anfragen, wie zum Beispiel periodische Datenübertragungen. DNS Datenverkehr und andere Protokolle zur Erkennung von Unregelmäßigkeiten oder verdächtigen Datenverkehr Verhalten oder Kommunikation, die möglicherweise mit (verschleierten) böswilligen Verhalten Die
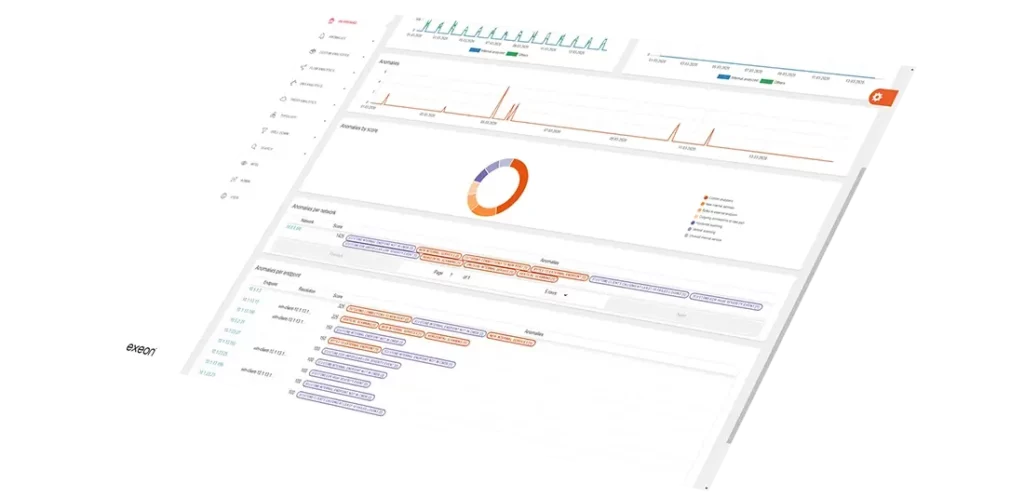
Anomalie Erkennung bei Metadaten Niveau- und KI-Analyse:
Exeon.NDR analysiert Metadaten um ungewöhnliche Muster zu erkennen, die auf verdächtige Aktivitäten hinweisen. maschinelles Lernen Die Modelle sind in der Lage, typische Verschleierungstechniken zu erkennen, die durch verdächtige Elemente sichtbar sind. Verhalten im Netzwerkverkehr, z. B. bei der Ausführung atypischer Kommunikation, die mit verschleiertem Code in Verbindung stehen könnte.
Seit malware Um erfolgreich zu sein, muss Exeon.NDR sowohl innerhalb des Netzwerks als auch nach außen kommunizieren können, und zwar auch maskiert. Angreifer agieren heutzutage eher unauffällig und langsam, um unentdeckt zu bleiben: Exeon.NDR arbeitet daher mit langfristiger Kommunikationsüberwachung und kann neben Batch-Läufen innerhalb von Minuten auch längere Zeiträume, z. B. drei Tage, analysieren, um Vergleichswerte zu erhalten, Regelmäßigkeiten zu erkennen und Unregelmäßigkeiten daraus abzuleiten.
Echtzeit Warnmeldungen würden hier zu einer großen Anzahl von Warnmeldungen führen, wenn beispielsweise ein Ping scan wird jede Minute erkannt, was einen Alarm auslöst, aber nicht unbedingt etwas Böswilliges bedeuten muss.
Exeon.NDR-Börsen Bedrohung Daten mit anderen Sicherheitslösungen verknüpfen, um eine schnellere Erkennung bekannter Verschleierungstechniken und verdächtiger Daten zu ermöglichen. Verhalten Die
Durch die Integration mit EDR Die Lösung Exeon.NDR korreliert verdächtige Aktivitäten auf Endpunkten mit dem Netzwerkverkehr. Dieser umfassende Ansatz verbessert die Sicherheitsanalyse deutlich.
Fall gelöst
Die Log4j-Schwachstelle, auch bekannt als CVE-2021-44228 oder Log4Shell, ermöglicht Angreifern die Fernsteuerung anfälliger Systeme. Dies geschieht, weil die Log4j-Bibliothek bestimmte Eingaben nicht korrekt verarbeitet. Angreifer können eine speziell präparierte Anfrage senden, um diese Schwachstelle auszunutzen und so Schadcode auf dem Zielsystem auszuführen. Diese Schwachstelle wurde bereits vielfach ausgenutzt, wobei Angreifer Trojaner installierten. malware und Krypto-Miner auf betroffenen Systemen. Um nicht entdeckt zu werden, malware Verbirgt seine Funktionen und Dateinamen durch Verschleierung.
Exeon.NDR verwendet Metadaten zur Analyse des Netzwerkverkehrs unter Nutzung von KI-Erkenntnissen zusammen mit Mitre und Zeek Bedrohung Intelligenz. Dies ermöglicht es uns, schnell effektive Abfragen zu erstellen, um alle verfügbaren Netzwerkdaten zu untersuchen. Wir können alle während eines Angriffs hergestellten Verbindungen einsehen und nach Anzeichen erfolgreicher Eindringversuche suchen. Wir suchen auch nach gängigen Kommunikationsmethoden wie LDAP , LDAPS Wir untersuchen RMI, das häufig in Verbindung mit Log4j verwendet wird, und suchen nach weiteren Indikatoren für die Steuerungskommunikation, indem wir spezifische Java-Klassen analysieren, die bekanntermaßen bei solchen Angriffen zum Einsatz kommen. Bei der Untersuchung der Log4j-Schwachstelle können wir schnell Anzeichen für Angriffsversuche auf mit dem Internet verbundene Server identifizieren und schädliche Aktivitäten aufdecken.
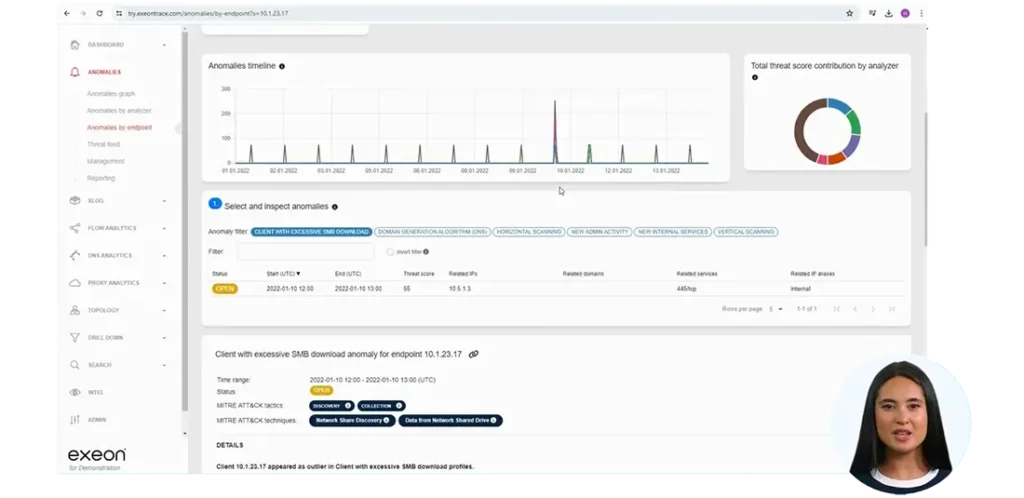
Interested in seeing how Exeon.NDR works in your system and organization? Watch this recorded demo of an advanced threat for more!