
Warum Unternehmen sich zunächst auf Prävention und Erkennung konzentrieren sollten
Die Bedrohungen im Cyberspace nehmen stetig zu, und Cyberangriffe haben erhebliche finanzielle Folgen. Der durchschnittliche Schaden durch einen Sicherheitsverletzung Im Jahr 2024 beliefen sich die Kosten auf rund 4,88 Millionen US-Dollar, ein Anstieg von 10 % gegenüber dem Vorjahr (IBM Breach Report 2024). Unternehmen müssen in eine robuste Cyberabwehr investieren; Reaktion auf Vorfälle (IR) ist zentral.
Reaktion auf Vorfälle Umfasst eine Reihe von Maßnahmen und Technologien, die Unternehmen dabei unterstützen, sich auf Sicherheitsvorfälle vorzubereiten und diese so früh wie möglich zu erkennen und zu minimieren. Ein gut durchdachter Incident-Response-Plan verbessert die Reaktionsfähigkeit eines Unternehmens und stärkt seine allgemeine Sicherheitslage. Ziel ist es, schneller zu reagieren und den Schaden zu minimieren.
Das NIST Reaktion auf Vorfälle Weg
Das Nationale Institut für Standards und Technologie (NIST) ist bekannt für seine strengen Cybersicherheitsstandards, einschließlich des Cybersecurity-Standards. Framework (NIST CSF) und der Leitfaden zum Umgang mit Computersicherheitsvorfällen (NIST SP 800-61). Diese Leitfäden beschreiben effektive Vorgehensweisen. Reaktion auf Vorfälle in vier wichtigen Schritten:
- Vorbereitung: Sicherheitsrichtlinien, Kommunikationspläne und Tools wie Überwachungssoftware festlegen. Abwehrmaßnahmen durch Risikoanalysen und Systemüberprüfungen stärken. hardening Die
- Erkennung und Analyse: Bedrohungen können mithilfe von Tools wie Intrusion Detection Systems ( IDS ) , EDR , Network Detection and Response (NDR) und SIEM identifiziert und bewertet werden, um frühzeitig und gezielt reagieren zu können.
- Eindämmung , Behebung und Wiederherstellung: Bedrohungen isolieren und neutralisieren, um deren Ausbreitung zu verhindern. Patches, Backups und Wiederherstellungsmaßnahmen implementieren, um den Betrieb wiederherzustellen.
- Nachbearbeitung: Analysieren Sie die Vorfall um Schwachstellen aufzudecken und die Sicherheitsstrategie zu verfeinern, wodurch eine kontinuierliche Verbesserung gewährleistet wird.
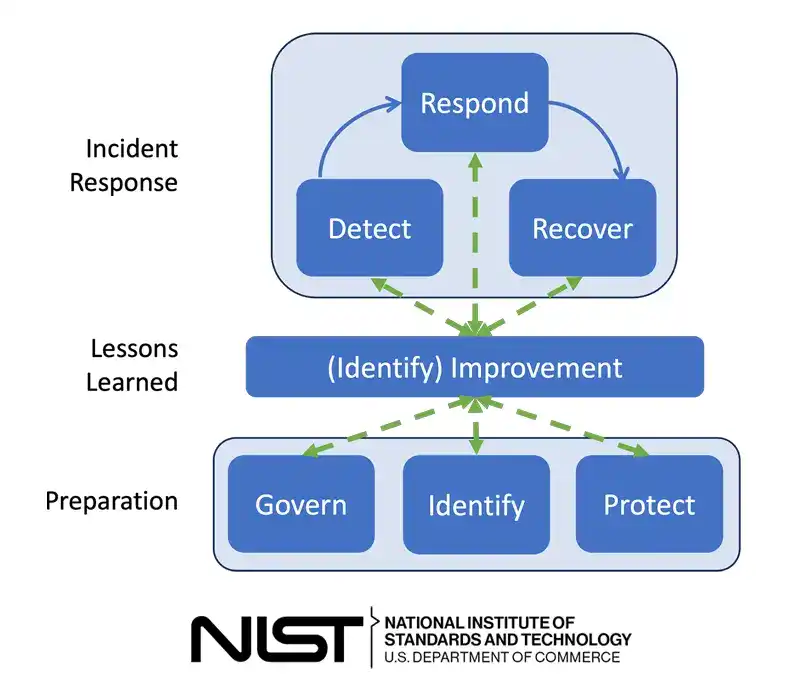
Quelle: NIST- Ressource
Der NIS2 Richtlinie und erweiterte Anforderungen
Die EU NIS2 Richtlinie verschärft zudem die Cybersicherheitsanforderungen in den EU-Mitgliedstaaten, insbesondere für Reaktion auf Vorfälle Es erweitert seinen Umfang um weitere kritische Sektoren wie Gesundheitswesen , die Energiewirtschaft und die digitale Infrastruktur einzubeziehen und vorzuschreiben, dass diese Sektoren über robuste IR-Maßnahmen verfügen müssen.
Zu den wesentlichen Anforderungen gehört die zeitnahe Meldung von Vorfällen innerhalb von 24 Stunden für Frühwarnungen und 72 Stunden für detaillierte Berichte, um schnelle und koordinierte Reaktionen auf Cyberbedrohungen zu fördern.
NIS2 Zudem werden präventive Maßnahmen wie kontinuierliche Risikobewertungen, IR-Planung und regelmäßige Sicherheitsschulungen für Mitarbeiter hervorgehoben. Darüber hinaus müssen Organisationen eng mit nationalen Behörden und EU-Institutionen zusammenarbeiten, um eine kollektive Verteidigungsfähigkeit zu fördern.
NIS2 compliance wird mit erheblichen Strafen durchgesetzt, wodurch Unternehmen dazu angehalten werden, ihre IR-Fähigkeiten zu stärken und sicherzustellen, dass sie schnell und effektiv reagieren können, um kritische Dienste zu schützen und potenzielle Cyberangriffe zu reduzieren.
Technologien zur Verbesserung Reaktion auf Vorfälle Sichtbarkeit ist der Schlüssel
Sichtbarkeit ist entscheidend für Reaktion auf Vorfälle Denn es liefert die umfassenden Erkenntnisse, die notwendig sind, um Sicherheitsbedrohungen schnell und effektiv zu erkennen, zu untersuchen und darauf zu reagieren. Ein maschinelles Lernen gestütztes NDR-Tool ist für eine effektive Reaktion auf Vorfälle , da es die Früherkennung verbessert, wichtigen Kontext liefert und schnelle, fundierte Reaktionen auf Bedrohungen ermöglicht.
Durch die Überwachung der gesamten Netzwerkaktivität kann ein NDR-Tool abnormale Muster erkennen, die auf Bedrohungen im Frühstadium hinweisen, und ermöglicht so Vorfall Einsatzkräfte können so Probleme entschärfen, bevor sie eskalieren. Darüber hinaus liefert die Transparenz wichtige Kontextinformationen zu Warnmeldungen und hilft den Einsatzkräften bei der Beurteilung, ob ein Problem vorliegt. Bedrohung ist real oder ein Fehlalarm , was eine priorisierte und Ressource -effiziente Antworten.
Während eines Untersuchung Die Transparenz über alle Netzwerkschichten hinweg ermöglicht es den Einsatzkräften, Angriffsketten nachzuverfolgen, Ursachenanalysen durchzuführen und die Angreifer zu verstehen. Verhalten Dies trägt zu einer robusteren Verteidigung bei und beugt künftigen Vorfällen vor. Darüber hinaus beschleunigt die Transparenz die Reaktionszeit durch die Konsolidierung von Daten, die Automatisierung von Reaktionen und die Isolierung betroffener Systeme, wodurch der Gesamtschaden reduziert wird.
Es unterstützt proaktives Handeln Bedrohung Die Jagd ermöglicht es den Einsatzkräften, versteckte Bedrohungen aufzudecken, die bei herkömmlichen Überwachungsmethoden möglicherweise übersehen werden. maschinelles Lernen Die Modelle in NDR-Tools passen sich neuen Bedrohungen an, indem sie aus Netzwerkaktivitäten lernen, ihre Erkennungsfähigkeiten verfeinern und relevante Warnmeldungen anzeigen.
Schließlich, nach- Vorfall Forensik Ermöglicht durch detaillierte Transparenz, unterstützt dies eine umfassende Analyse. compliance und die Berichterstattung, wodurch eine robuste Sicherheitslage für die Organisation gestärkt wird.
Mögliche Schäden minimieren
Wir sahen, was für ein maschinelles Lernen Die von NDR bereitgestellten Funktionen sind entscheidend für die effektive Bewältigung und Minderung von Sicherheitsvorfällen in einer dynamischen Bedrohungslage. Umgebung Das Produkt Exeon.NDR überwacht kontinuierlich den Netzwerkverkehr und bietet einen detaillierten Überblick, der die frühzeitige Anomalie und Bedrohungserkennung ermöglicht. maschinelles Lernen Identifiziert bekannte und unbekannte Bedrohungen und verbessert so die Geschwindigkeit und Genauigkeit der Vorfallserkennung.
Seine intuitiven Visualisierungswerkzeuge und Analysefunktionen ermöglichen eine schnelle Vorfall Untersuchung und Reaktion. Exeon.NDR integriert sich nahtlos in bestehende Sicherheitsinfrastrukturen und erfordert keine zusätzlichen Maßnahmen. hardware zur Bereitstellung .
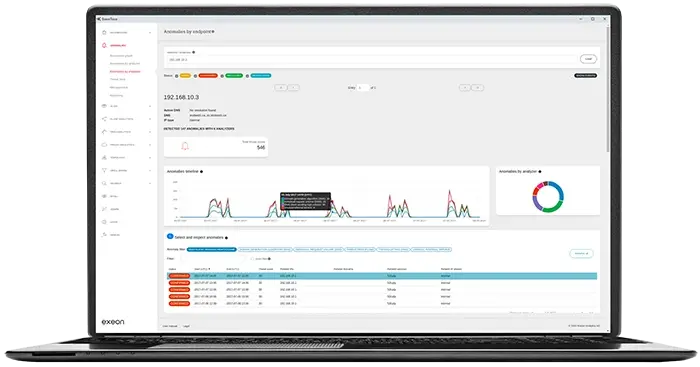
Diese Fähigkeiten ermöglichen es Organisationen, Vorfälle effektiv zu erkennen, zu analysieren und darauf zu reagieren, potenzielle Schäden zu minimieren und die Geschäftskontinuität zu gewährleisten.
Fazit
Reaktion auf Vorfälle NDR ist ein wesentlicher Bestandteil jeder Cybersicherheitsstrategie. Unternehmen, die in robuste Lösungen wie NDR investieren, schützen ihre Daten und minimieren potenzielle Schäden durch Angriffe. Exeon bietet eine maßgeschneiderte Lösung: ein umfassendes NDR-Produkt, das Bedrohungen frühzeitig erkennt, Angriffe isoliert und Schäden schnell verhindert. Setzen Sie auf Exeon, um Ihr Unternehmen optimal auf die Herausforderungen des digitalen Zeitalters vorzubereiten.
Bei Fragen zum Schutz Ihres Netzwerks und zur Gewährleistung eines optimalen, effizienten Netzwerkbetriebs können Sie sich jederzeit an uns wenden. Reaktion auf Vorfälle Die
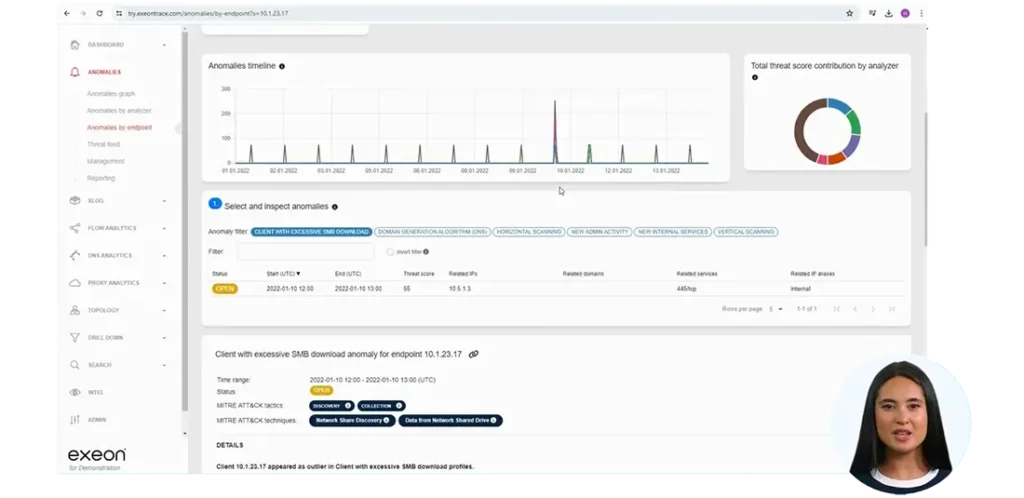
Mehr zum NDR finden Sie in unseren aufgezeichneten Videos !



