Zero Trust

Zero Trust Umsetzung

Exeon ermöglicht effektive Strategien zur „ Zero Trust “ mithilfe von „ Metadaten “ und „ maschinelles Lernen “ für umfassende Netzwerksicherheit und erkennt APTs sowie Insider-Bedrohungen bei 100-prozentigem Datenschutz.

Exeon ist nach „ Zero Trust “ zertifiziert
Zero Trust erfordert vollständige Transparenz

Die Hindernisse für angemessene Sicherheit

Zahlreiche Organisationen haben die „ Zero Trust “-Grundsätze mittlerweile in ihre Sicherheitsmaßnahmen integriert.

0 %

oder mehr von ihnen scheitern daran, die Vorteile zu realisieren, wie Gartner® berichtet.

0 %

Bei vielen Sicherheitsverletzungen sind Zugangsdaten kompromittiert. ZT beseitigt implizites Vertrauen und gewährleistet strenge Authentifizierung sowie den Zugriff nach dem Prinzip der geringsten Berechtigungen.

2 %

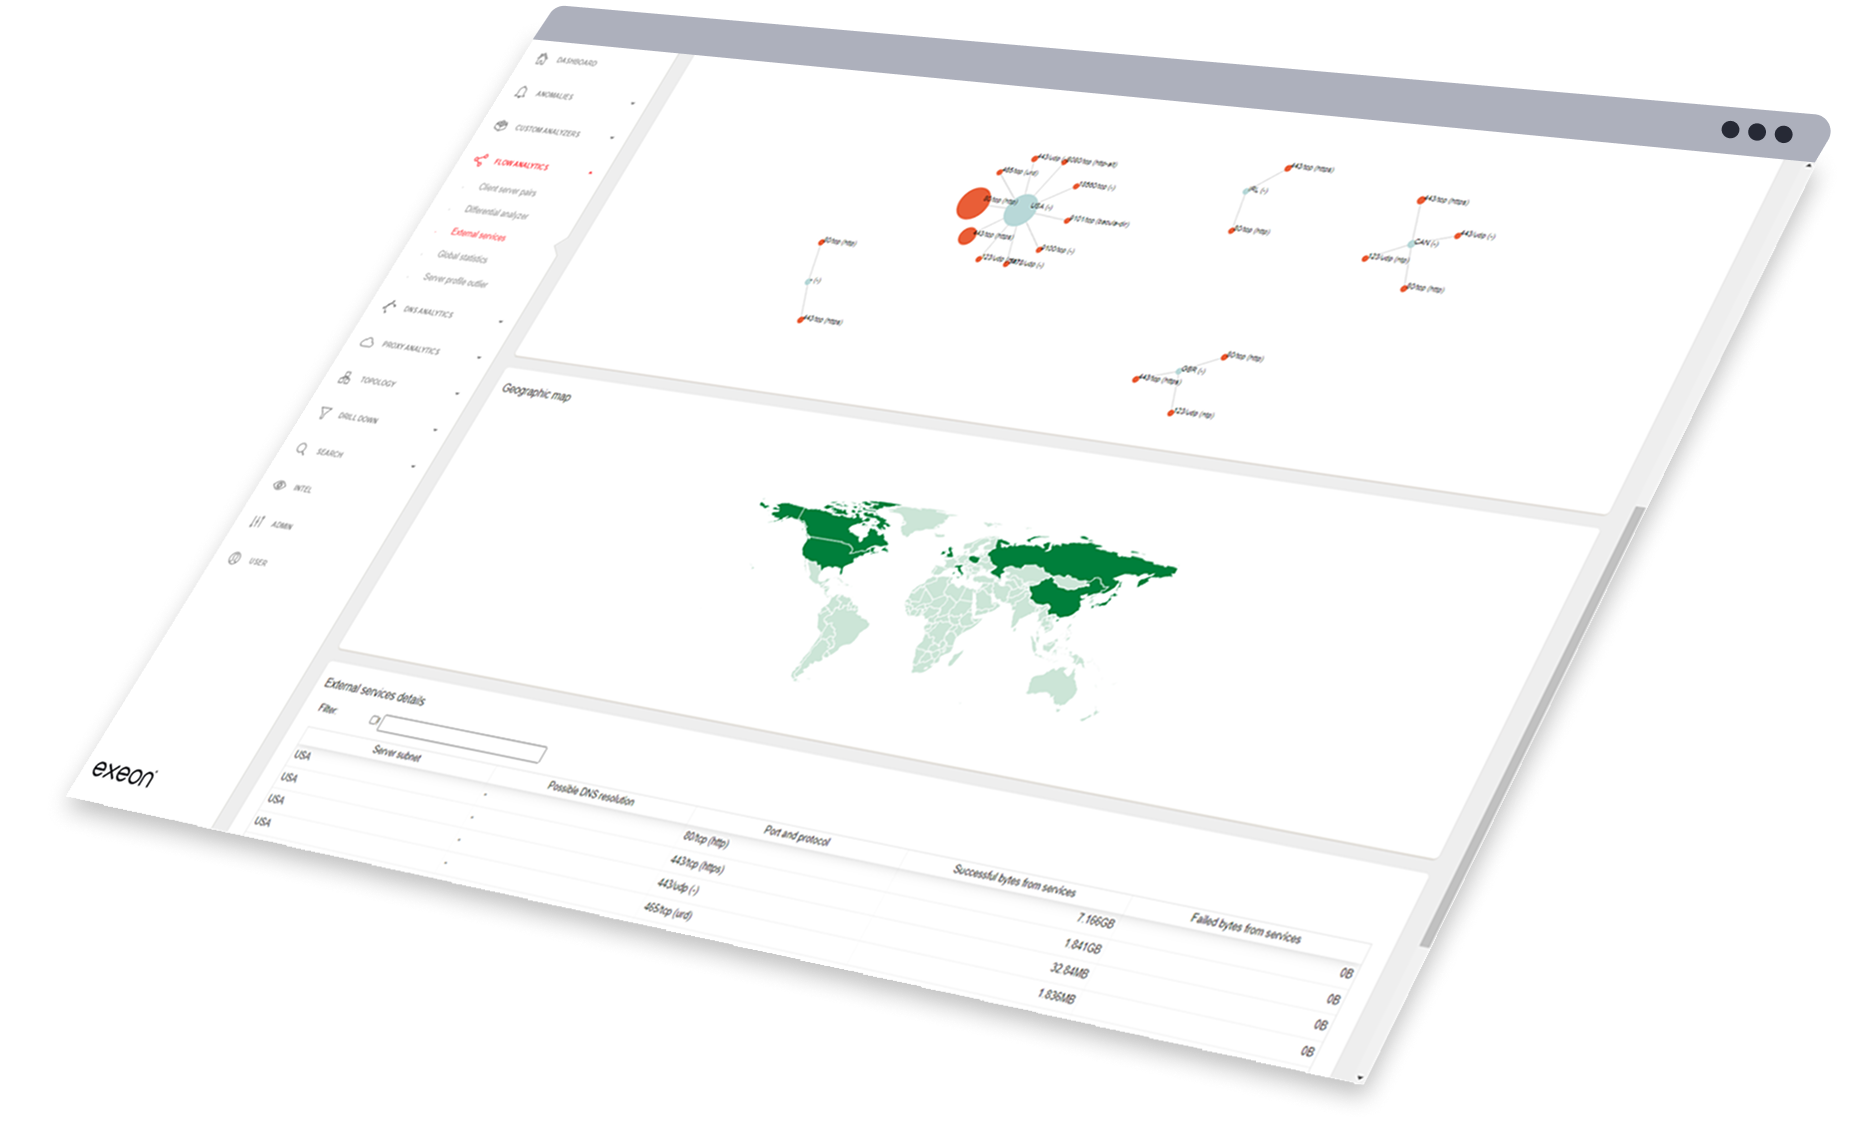
In Zero-Trust-Umgebungen ist die Sichtbarkeit von Netzwerkpfaden entscheidend – insbesondere, wenn viele Clients dezentral auf sensible Systeme zugreifen. Ohne durchgängige Transparenz wird Überwachung und Fehlersuche schnell zu Herausforderung.

Schnelle Anomalieerkennung

maschinelles Lernen Die Modelle überprüfen jeden Datenfluss extrem schnell und kennzeichnen beaconing, Datenexfiltration und Privilegienmissbrauch – selbst innerhalb verschlüsselter Datenverbindungen.

Nahtlose Integration

Exeon.NDR lässt sich direkt in die Überwachung Ihrer „ Zero Trust “-Agenten integrieren und bietet einen ganzheitlichen Überblick vom Protokoll bis zum Dienst – ganz ohne „ agent “Bereitstellung.

Effiziente Bereitstellung

Agent- Die Sensoren lassen sich während der üblichen Wartungsfenster installieren und lassen sich auf von on-prem verwaltete Umgebungen – sowohl in der Multicloud als auch in der „ MSSP “-Umgebung – skalieren – ganz ohne umfassende Upgrades und ohne Ausfallzeiten.

Zero Trust Adoption

Wie Exeon-Produkte es einfach machen

Anwendungsverkehr in Echtzeit überwachen – ohne Kompromisse bei der Usability

Direkte Einsicht in anwendungsspezifische Protokolle ermöglicht eine verbesserte Absicherung von SaaS und geschäftskritischen Anwendungen. Anomalien wie Brute-Force-Versuche, unmögliche Login-Szenarien oder Datenexfiltration werden frühzeitig erkannt – ohne die Benutzerfreundlichkeit zu beeinträchtigen.

Zentrale Netzwerküberwachung von „ IT “ und „OT “

Durch die nahezu in Echtzeit erfolgende Korrelation von Netzwerkaktivität und geschäftskritischen Systemen entsteht vollständige Transparenz über IT- und OT-Umgebungen hinweg. In Zero-Trust-Architekturen unterstützt Exeon.NDR sowohl bestehende mikrosegmentierte Netzwerkzonen als auch den Übergang dorthin.

Bedrohungen erkennen, bevor sie Schaden anrichten

Exeon nutzt fortschrittliche Verhaltensanalysen, um potenzielle Gefahren wie Seitwärtsbewegungen oder Insider-Bedrohungen frühzeitig zu identifizieren. Durch die kontinuierliche Analyse von Netzwerkverkehr und Geräteverhalten liefert die KI-gestützte Anomalieerkennung umsetzbare Erkenntnisse – für eine schnelle Risikominimierung, weniger Ausfallzeiten und besseren Schutz vor Datenverlust.

Schnellere und gezieltere Reaktion auf Bedrohungen

Exeon erweitert bestehende Melde- und Reaktionsprozesse, indem erkannte Bedrohungen in Zero-Trust-Umgebungen unmittelbar an SOAR-Plattformen weitergeleitet werden – für automatisierte und effektive Gegenmassnahmen in Echtzeit.

Globale Unternehmen und kritische Infrastrukturen bauen auf unsere Sicherheit

Zero Trust Umsetzung

Wie es funktioniert

Volle Sicht auf alle Pakete

Exeon streamt Telemetriedaten aus Rechenzentren, Cloud- und OT-Umgebungen, erkennt sämtliche Assets und schliesst Transparenzlücken – ein entscheidender Schritt für eine erfolgreiche Zero-Trust-Implementierung.

Rechte validieren, Kommunikation verstehen

Detaillierte Traffic-Analysen zeigen, welche Systeme tatsächlich miteinander kommunizieren. Per Klick erhalten Sie Einblick in den Verkehr innerhalb von OT-Mikrosegmenten oder in SaaS-Komponenten mit potenziell unerwünschtem Datenfluss.

Kontinuierlich überwachen und dynamisch reagieren

Selbstlernende Modelle beobachten das Verhalten in Echtzeit und geben Warnmeldungen aus, wenn gegen eine Richtlinie verstossen wird oder ein Dienst ein abnormales Verhalten zeigt. Automatisierte SOAR-Hooks können den Übeltäter innerhalb von Sekunden unter Containment stellen.

Use Cases

Exeon in Aktion

So sichern Unternehmen ihre Netzwerke mit Exeon-Produkten ab – Transparenz auf Echtzeit -Ebene, Zugriff nach dem Prinzip der geringsten Berechtigungen und kontinuierliche Erkennung in allen Umgebungen.

APT Bedrohung Erkundungstour durch das „ demo “

Geführte Bedrohungserkennungstour

Eine Videodemonstration von Exeon.NDR, einschließlich Algorithmen zur Domain-Generierung, maschinelles Lernen zur Verhaltensanalyse, lateral movement und vielem mehr.
NIS2 DORA und der Leitfaden „ KRITIS “

NIS2, Leitfaden zu „ DORA “ und „ KRITIS “

Um Klarheit zu schaffen und „ handlungsrelevant “-Einblicke zu vermitteln, haben wir verschiedene Vorschriften zur Cybersicherheit verglichen und über technische Lösungen berichtet, mit denen diese eingehalten werden können.

Zero Trust im Finanzsektor

Support DORA compliance, wobei gleichzeitig das inhärente Vertrauen in Netzwerke beseitigt wird, indem kontinuierliche Authentifizierung ( Identitätsverifizierung) durchgesetzt und der Zugriff auf kritische Ressourcen ( assets ) sowie weitere Elemente eingeschränkt wird.
Wie man APTs erkennt - Exeon Analytics

KI gegen fortgeschrittene Bedrohungen

Ein umfassender Leitfaden zum aktuellen „ Bedrohung “ (Umgebung) und dazu, wie sich die Erkennungs- und Reaktionsfähigkeiten konkret verbessern lassen.

Wie wir Sicherheitsteams verbessern

Unsere Kunden schützen, was für sie am wichtigsten ist: sensible Daten und kritische Infrastrukturen. Wir liefern die nötige Sicherheit – zuverlässig, skalierbar und in Echtzeit.

Zusätzliche Lösungen von Exeon

Weitere Lösungen

Zero Trust in Aktion

Branchenorientierte use cases

Bankwesen und Finanzen

Zero Trust im Finanzsektor

Support DORA compliance, wobei gleichzeitig das inhärente Vertrauen in Netzwerke beseitigt wird, indem kontinuierliche Authentifizierung ( Identitätsverifizierung) durchgesetzt und der Zugriff auf kritische Ressourcen ( assets ) sowie weitere Elemente eingeschränkt wird.

Manufacturing

Den individuellen Bedürfnissen von OT

Eine effektive „ OT “-Sicherheit muss als Teil einer „ Zero Trust “-Strategie Transparenz über alle OT assets , Schutz vor raffinierten Bedrohungen, compliance und vieles mehr gewährleisten.

Gesundheitswesen

Von Patientendaten bis hin zu regulatorischen Anforderungen compliance

Durch die Durchsetzung strenger Zugriffskontrollen, Audit-Logs sowie die Überwachung von Echtzeit unterstützt Zero Trust Anbieter von Gesundheitswesen dabei, die Anforderungen an die Datensicherheit zu erfüllen – und noch vieles mehr.

FAQs

Häufig gestellte Fragen

Zero Trust Anwendung auf reale Szenarien: effektive OT Sicherheit, Beseitigung des impliziten Vertrauens in Netzwerke durch die Durchsetzung kontinuierlicher Identitätsverifizierung, Einschränkung des Zugriffs auf kritische assets und vieles mehr.

Wie können Unternehmen „ Zero Trust “ mit betrieblicher Effizienz in Einklang bringen?

Die Einführung von „ Zero Trust “ bedeutet nicht, dass man Abstriche bei der Effizienz machen muss. Durch die Integration von „ ML “-gesteuerten NDR-Lösungen können Unternehmen die Erkennung von „ Bedrohung “ automatisieren, Fehlalarme reduzieren und die Reaktion auf „ Vorfall “ optimieren. Dadurch wird zudem sichergestellt, dass nur verifizierte Benutzer und Geräte auf Ressourcen zugreifen können, wodurch unnötige Störungen vermieden werden.

Zwar ist das Identitäts- und Zugriffsmanagement (IAM) ein wesentlicher Bestandteil von Zero Trust, doch muss es mit fortschrittlichen Tools wie NDR kombiniert werden. Diese Tools analysieren und erkennen Unstimmigkeiten und identifizieren verdächtige Muster, wie beispielsweise ungewöhnliche Anmeldung Verhalten oder laterale Netzwerkbewegungen, um Risiken durch Identitätsdiebstahl und gefälschte Zugriffsversuche zu mindern.

Zero Trust begrenzt laterale Bewegungen, indem es Identitäten strikt validiert, Zugriffsrechte granular vergibt und Mikrosegmentierung durchsetzt. Ergänzend erkennt Network Detection & Response (NDR) verdächtige interne Aktivitäten wie Aufklärung, Privilegienausweitung oder Zugriffsversuche in Echtzeit – auch in bereits kompromittierten Umgebungen.

Da Netzwerke von „ OT “ zunehmend mit „ IT “ und „ cloud “ verbunden sind, sind sie in zunehmendem Maße Cyberbedrohungen ausgesetzt. „ Zero Trust “ gewährleistet eine kontinuierliche „ Identitätsverifizierung “, minimalen Zugriff und dynamische Anpassungen, um Risiken in diesen konvergierten Umgebungen zu mindern. NDR unterstützt „ Zero Trust “ durch kontinuierliche Überwachung, „ asset “Segmentierung sowie proaktiven Schutz Ihrer „ OT “-Umgebungen.

Die Implementierung von „ Zero Trust “ in „ OT “-Umgebungen wird durch „ legacy “-Systeme, statische Konfigurationen und Kompatibilitätsprobleme erschwert. Um die Sicherheit zu gewährleisten, ohne sicherheitskritische Funktionen zu beeinträchtigen, sind Lösungen wie NDR erforderlich, die sich an diese besonderen Herausforderungen anpassen.

Zero Trust minimiert Angriffsvektoren und verbessert die „ Datenfluss “-Kontrolle, indem jede Zugriffsanfrage als nicht vertrauenswürdig behandelt wird. Für Finanzinstitute gewährleistet die Integration von „ Zero Trust “ mit Tools wie NDR „ compliance “, indem kritische Systeme geschützt, Sicherheit auf Mikroebene ermöglicht und eine kontinuierliche Überwachung von „ assets “ aufrechterhalten wird.

Sprechen wir über „Zero Trust “ und „Exeon“

Exeon revolutioniert die Bereiche „ Network Detection and Response (NDR) “ sowie „User and Entität “Verhalten Analytics (UEBA), indem es Unternehmen in die Lage versetzt, Zero Trust Strategien effektiv umzusetzen.

Zurück zum Hauptmenü
Unsere Produkte

Warum unsere NDR-Lösung auf dem Markt überlegen ist.

KI & Sicherheit
Unsere KI-Cybersecurity-Plattform, Swiss-made.