




Speziell für die Datenhoheit entwickelte Algorithmen, die öffentlichen Einrichtungen dabei helfen, „ Ressource “ und regulatorische Einschränkungen zu überwinden – ohne dass Ihre „ Verschlüsselung “ umgangen werden müssen und unter Wahrung der Datensicherheit.
Öffentliche Einrichtungen sehen sich aufgrund veralteter Systeme, knapper Budgets, begrenzten Personals für Cybersicherheit und zunehmend komplexer Anforderungen an den Datenschutz und die Einhaltung von Vorschriften mit wachsenden Herausforderungen im Bereich der Cybersicherheit konfrontiert. Anforderungen an die Einhaltung von Vorschriften.
Daher ist es von entscheidender Bedeutung, dass ausschließlich Warnmeldungen von hochwertig priorisiert und bearbeitet werden.
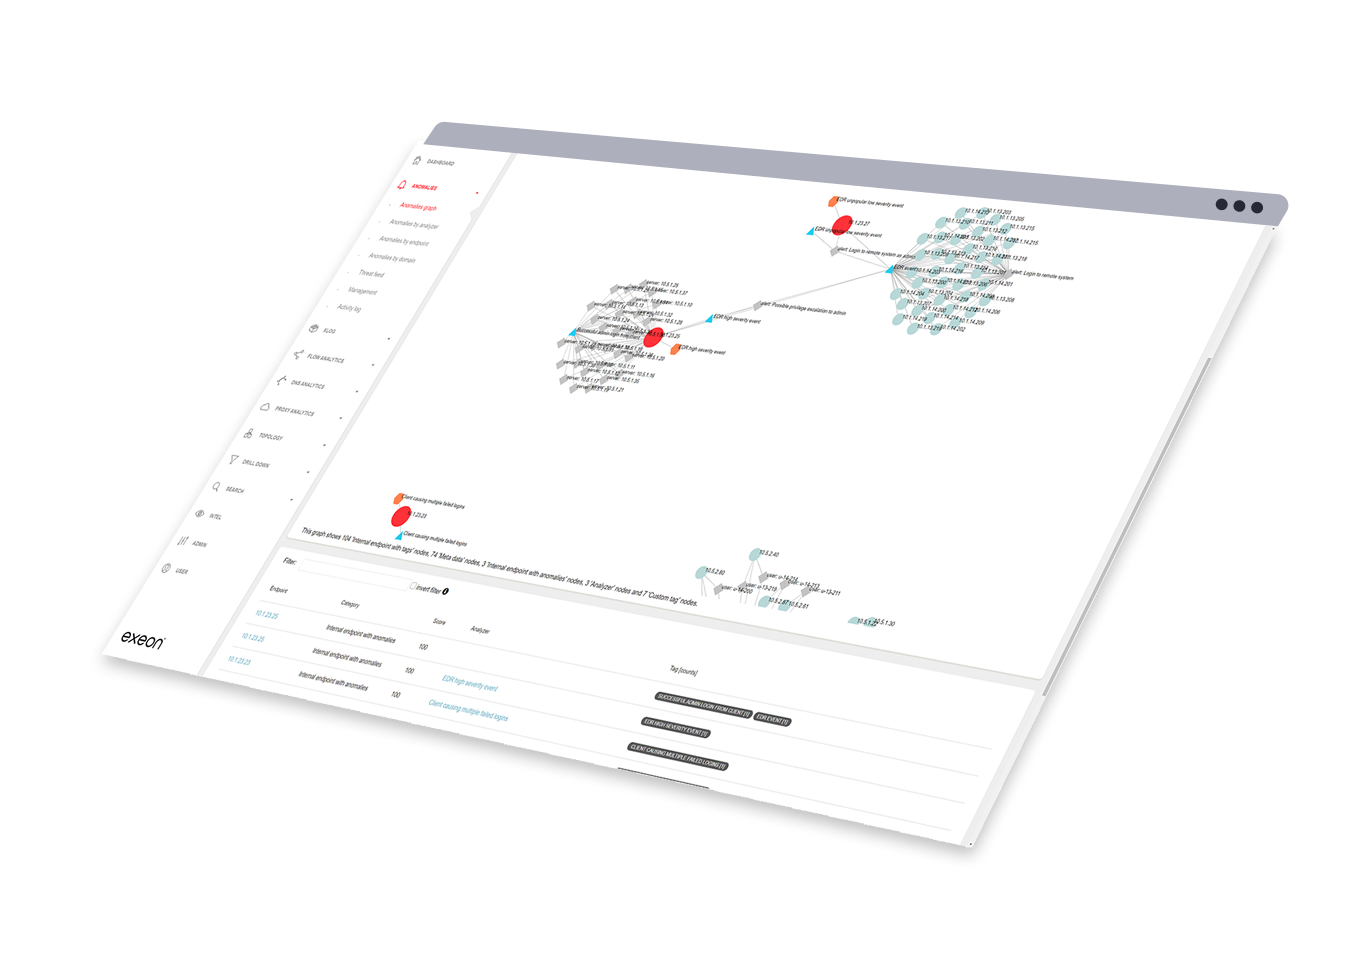
Identifizieren Sie auffällige Verhaltensmuster der Nutzer, um mögliche Angriffe frühzeitig zu erkennen.
Behalten Sie die Kontrolle über Ihre Daten und bleiben Sie gleichzeitig Verschlüsselung – und das alles standardmäßig mit einer einjährigen „ Datenaufbewahrung “-Laufzeit.
Eine typische Behörde bleibt nach einem Angriff durch „ ransomware “ 27 Tage lang offline.
phishing -Angriffe auf Regierungsstellen, Mai 2023–Mai 2024, überforderten die ohnehin schon stark beanspruchten E-Mail-Sicherheitsmaßnahmen von öffentlicher Sektor
phishing Angriffe weltweit im Jahr 2023, die die allgegenwärtige „ Bedrohung “ für die digitale Infrastruktur von Regierungsbehörden verdeutlichen
Der vollständige Datenschutz wird durch die Verwendung von Metadaten gewährleistet, ohne dass eine Spiegelung des Datenverkehrs oder eine Entschlüsselung der Datenpakete erforderlich ist. Dies ermöglicht die Einhaltung von Standards wie GDPR, NIS2 und schützt gleichzeitig sensible Daten.
Installations On-Prem oder im „ cloud “ für eine nahtlose Integration sowie eine schlanke, hardware Bereitstellung mit geringen Wartungskosten für langfristige Effizienz.
Lesen Sie unseren „ use cases “ zur fortschrittlichen Erkennung von „ Bedrohung “, der speziell auf die Anforderungen öffentlicher Einrichtungen zugeschnitten ist.
Erfüllen Sie komplexe regulatorische Anforderungen – ganz gleich, ob der Einsatz „ On-Prem “, im „ cloud “ oder in hochsensiblen „ air-gapped “-Umgebungen erfolgt.
KI-gestützte Analysen, Transparenz bei „ Echtzeit “ sowie automatisierte Reaktionen auf „ Bedrohung “ werden genutzt, um Netzwerke, Anwendungen und „ cloud “-Umgebungen vor sich ständig weiterentwickelnden Cyberbedrohungen zu schützen.
Ein mehrschichtiger Ansatz zur Erkennung und Eindämmung von Insider-Bedrohungen durch den Einsatz von KI-gestützter Netzwerküberwachung sowie Analysen im Bereich User- Entität - und Verhalten -Analytics.
Unsere KI-gesteuerte Bedrohungserkennung identifiziert und entschärft Cyberrisiken sofort und lässt sich problemlos in SIEM-, SOAR- und Cloud-Sicherheitsplattformen integrieren.
Durch die Analyse von Metadaten und verschiedenen Netzwerkprotokollen bietet Exeon.NDR fortschrittliche Bedrohungserkennung und Transparenz zum Schutz von Kliniken & Unternehmen der Gesundhgeitsbranche. KI-gesteuert, sensorlos, agentenlos und nahtlos integrierbar in IT und OT. Keine zusätzliche Hardware.
Warum unsere NDR-Lösung auf dem Markt überlegen ist.