Hybrid- und Multi-Cloud-Sichtbarkeit

Schutz für Hybrid- und Multi- Cloud Umgebungen

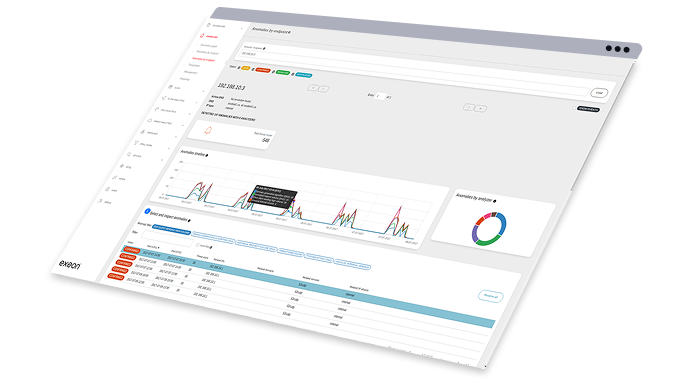
Exeon verschafft Sicherheitsteams Real-Time-Einblicke in den gesamten Netzwerkverkehr, validiert kontinuierlich bestehende Sicherheits- und Zugriffsrichtlinien und ermöglicht eine automatisierte Bedrohungserkennung – auch in komplexen Hybrid- und Multi-Cloud-Infrastrukturen.
Bedrohungen in allen Umgebungen

Hybrid & Multi- cloud Sicherheitslücken

der jüngsten Datenschutzverletzungen waren cloud -basiert, mit durchschnittlichen Kosten von 4,75 Millionen Dollar.

0 %

Unternehmen stehen vor vielfältigen Herausforderungen cloud Sicherheitslücken aufgrund von Inkonsistenzen in den Richtlinien.

0 %

von cloud Sicherheitslücken sind die Kunde Die Verantwortung von [Name des Unternehmens], wie von Gartner® berichtet.

2 %

Da immer mehr Unternehmen über mehrere Cloud-Umgebungen hinweg agieren, entstehen neue Angriffsflächen. Diese Lücken ermöglichen es Bedrohungsakteuren, sich unbemerkt lateral zu bewegen und Multi-Cloud-Umgebungen über einen langen Zeitraum auszunutzen – lange bevor ein Angriff entdeckt wird.

Reaktionszeiten optimieren

Die Echtzeit-Korrelation durch KI reduziert das Alarmrauschen drastisch und aktiviert SOAR-Playbooks, die einen kompromittierten Workload in weniger als einer Minute isolieren und unter Containment stellen.

Lückenlose Verkehrsüberwachung

Cloud-native Sensoren überwachen den Ost-West-Verkehr in AWS, Azure, GCP und On-Premises und erkennen Fehlkonfigurationen, verdächtige Bewegungen und Exfiltrationsversuche sofort – noch bevor Angreifer sich ausbreiten können.

Compliance & Cybersicherheit

One-Click-Berichtskarte Telemetrie Zu DSGVO Artikel 32, NIS2 §23 und DORA Nachweispflichten gemäß Artikel 15 – bereit für Prüfungen und Fristen.

Komplettlösung

Multi- cloud Bedrohungserkennung und Reaktion

Echtzeit-Überwachung ohne Blind Spots

Durchflusssammler stream Drahtdaten von AWS, Azure, GCP und on-prem Netzwerke – Schließung Sichtbarkeitslücke das den größten Teil der cloud Verstöße.

Anomalien mithilfe von KI erkennen und UEBA
Selbstlernmodelle kennzeichnen lateral movement , Brute-Force Anmeldungen und Datenexfiltration Versuche, die Anzahl falsch positiver Ergebnisse drastisch zu reduzieren.
Integration in bestehende Sicherheitstools
Dank des offenen API-Ansatzes lässt sich Exeon nahtlos in Ihre bestehende Sicherheitsarchitektur einbinden – von SIEM- und SOAR-Plattformen bis hin zu EDR/XDR-Lösungen. Automatisierte Playbooks ermöglichen es, einen kompromittierten oder verdächtigen Workload in weniger als einer Minute zu isolieren.
Vollständige Transparenz in der Cloud
Mit serverlosen und Cloud-nativen Implementierungen erfasst Exeon selbst riesige Telemetriedatenströme – bis in den Petabyte-Bereich. So behalten Sie auch in hochkomplexen Umgebungen den Überblick.

Globale Unternehmen und kritische Infrastrukturen bauen auf unsere Sicherheit

Meister Hybrid und Multi- cloud Sicherheit

Fünf Schritte zu Hybrid- und Multi- cloud Sicherheit mit Exeon

Vereinheitlicht security visibility

Exeon sammelt und analysiert Flow-Daten aus On-Prem Infrastruktur, AWS, Azure, GCP und private Clouds – Überbrückung kritischer Transparenzlücken in hybriden und Multi-Cloud-Umgebungen cloud Umgebungen.

Konsequente Richtlinienvalidierung

Exeon ordnet den tatsächlichen Netzwerkverkehr automatisch den definierten Sicherheitsgruppen zu, erkennt Abweichungen in Echtzeit und blockiert Fehlkonfigurationen – eine der Hauptursachen für Cloud-Sicherheitsvorfälle, die in 61 % der Fälle zu Zwischenfällen führen.

Erweiterte Bedrohungserkennung

UEBA Und maschinelles Lernen Zero-Day-Schwachstellen aufspüren, ransomware Leuchtfeuer und Insidermissbrauch in der Nähe Echtzeit - und das alles, ohne Ihre Verschlüsselung Die

Schnelle Incident Response

Integration in SIEM / SOAR Die Lösung ermöglicht es, kompromittierte Microservices in Sekundenschnelle zu isolieren und die durchschnittliche Reaktionszeit drastisch zu reduzieren.

Skalierbar compliance & Risikomanagement

Die Berichterstattung stimmt mit DSGVO , NIS2 Und DORA Risikobewertungen priorisieren die relevanten Warnmeldungen und reduzieren Fehlalarme.

Use Cases

Exeon im Einsatz

Lesen Sie, wie wir Sicherheitslücken mit KI-gestützten Lösungen schließen. Bedrohungserkennung , Echtzeit Überwachung und automatisierte Reaktion zum Schutz hybrider Infrastrukturen.

Checkliste zur Einhaltung von DORA

Dein DORA Checklist

Beurteilen Sie Ihre IT Systeme und Netzwerke, die Ihre DORA Implementierung, Verbesserung Ihrer Cybersicherheitslage und mehr.
NIS2 DORA Und KRITIS Führung

DORA , NIS2 & KRITIS Führung

Ein Vergleich verschiedener Cybersicherheitsvorschriften und eines Deep Dive in technologische Lösungen für optimale compliance und Sicherheit.
Wie man APTs erkennt – Exeon Analytics

KI gegen hochentwickelte Bedrohungen

Ein umfassender Leitfaden zum aktuellen Bedrohung Umgebung und wie genau die Erkennungs- und Reaktionsfähigkeit verbessert werden kann.

Führungskräfte, die Exeon vertrauen

Wir geben unseren Kunden und Partnern die Sicherheit, die sie für den Schutz ihrer Produkte und Dienstleistungen benötigen. IT , Hybrid und cloud Infrastrukturen.

Weitere Lösungen, die von Exeon unterstützt werden
Exeon-basierte Lösungen

Weitere Lösungen

Compliance-Lösungen für alle Branchen

Branchenorientiert use cases

Logistik & Transport

Success Story: Logistik

Ein schnell wachsendes, international tätiges Logistikunternehmen wehrt Systemausfälle durch Cyberangriffe mit Exeon.NDR ab.

Bankwesen und Finanzen

Success Story: Bankwesen

Eine Fallstudie zur Cybersicherheit bei PostFinance, einem der führenden Finanzdienstleister der Schweiz. Detailhandel Finanzinstitute.

Manufacturing

Use Case: Maschinenbau & NIS2

OT /IIoT-Integration und compliance Wie ein Maschinenbauunternehmen seine Cybersicherheitslage verbessert.

Gesundheitswesen

Success Story: Schweizer Spitäler

Lesen Sie, wie unser Produkt zu einem unverzichtbaren Bestandteil wurde. Sicherheitsmonitoring Werkzeug zur Absicherung der Solothurner Spitäler IT & OT Netzwerke.

Häufig gestellte Fragen

Häufig gestellte Fragen

Da Unternehmen Multi- cloud In hybriden Umgebungen nehmen die Sicherheitsherausforderungen zu – mangelnde Transparenz, uneinheitliche Richtlinien und ausgeklügelte Cyberbedrohungen gefährden Unternehmen. Hier finden Sie Antworten auf häufig gestellte Fragen.

Wie bietet Exeon das an? Echtzeit Einblick in den Netzwerkverkehr über mehrere Clouds hinweg?
Exeon überwacht und analysiert kontinuierlich Netzwerkdaten in beiden Bereichen. On-Prem Und cloud Kontexte (öffentlich und privat) unter Verwendung agentless , KI-gestützt Network Detection and Response (NDR) Exeon zeichnet im Gegensatz zu herkömmlichen Sicherheitslösungen Netzwerkflüsse auf ( NetFlow , VPC-Flow-Logs, DNS Verkehr usw.), korreliert Anomalien und identifiziert schädliche Aktivitäten, wie z. B. cloud -Zu- cloud Verbindungen lateral movement und verschlüsselte Daten. Mit dieser Methode kann Exeon Transparenzlücken schließen, die andere Lösungen möglicherweise übersehen, indem sie Sicherheitsteams Echtzeit Einblicke in Datenexfiltration Bemühungen, command-and-control ( C2 ) Verkehr und Schatten IT Aktivität.
Durch die Bereitstellung einer kontinuierlichen Netzwerküberwachung, die alle Vorgänge aufzeichnet und protokolliert cloud Um vollständige forensische Transparenz zu ermöglichen, unterstützt Exeon Unternehmen bei der Erfüllung der Anforderungen dieser Aktivitäten. cloud Sicherheit compliance Es erkennt Richtlinienverstöße oder illegale Zugriffsversuche und automatisiert diese. Anomalie Erkennung und Echtzeit Berichterstattung. Exeon überwacht auch Datentransfers und Verschlüsselung um die Datenexfiltration zu verhindern und die Einhaltung strenger Datenschutzbestimmungen zu gewährleisten, einschließlich DSGVO , DORA , Und NIS2 Es bietet außerdem Vorfall Forensik und überprüfbare Sicherheitsprotokolle, die es Unternehmen ermöglichen, zu bestehen compliance Prüfungen mit Zusicherung und verringern die Wahrscheinlichkeit von Nicht- compliance finanzielle oder rufschädigende Folgen haben.
Exeon verwendet maschinelles Lernen und KI-gesteuert Anomalie Erkennung zur Ermittlung verdächtiger Trends cloud Einstellungen, wodurch Bedrohungen wie beispielsweise ransomware Und zero-day Exeon sucht nach ungewöhnlichem Datenverkehr, einschließlich unerwarteter ausgehender Verbindungen oder illegaler Angriffe. API Anrufe, um zu identifizieren zero-day Angriffe. Exeon erkennt sie. ransomware indem man nach Ungewöhnlichem sucht Verschlüsselung Spitzenwerte, illegale Zugriffsversuche oder schnelle Dateiänderungen – Exeon gewährleistet proaktive Erkennung und schnelle Reaktion. Bedrohung Eindämmung im Hybrid cloud Einstellungen durch Verwendung Verhaltensanalyse um mögliche Insiderbedrohungen, Missbrauch von Zugangsdaten und Privilege Escalation Die

Hybridgespräch cloud mit unserem Vertriebsteam

Vereinbaren Sie einen Termin mit unseren Vertriebsexperten, um Hybridlösungen zu besprechen. cloud oder mehrere cloud Umgebungen mit Flexibilität, Skalierbarkeit und mehr.

Zurück zum Hauptmenü
Unsere Produkte

Warum unsere NDR-Lösung auf dem Markt überlegen ist.

KI und Sicherheit
Unsere KI-Cybersecurity-Plattform, Swiss-made.