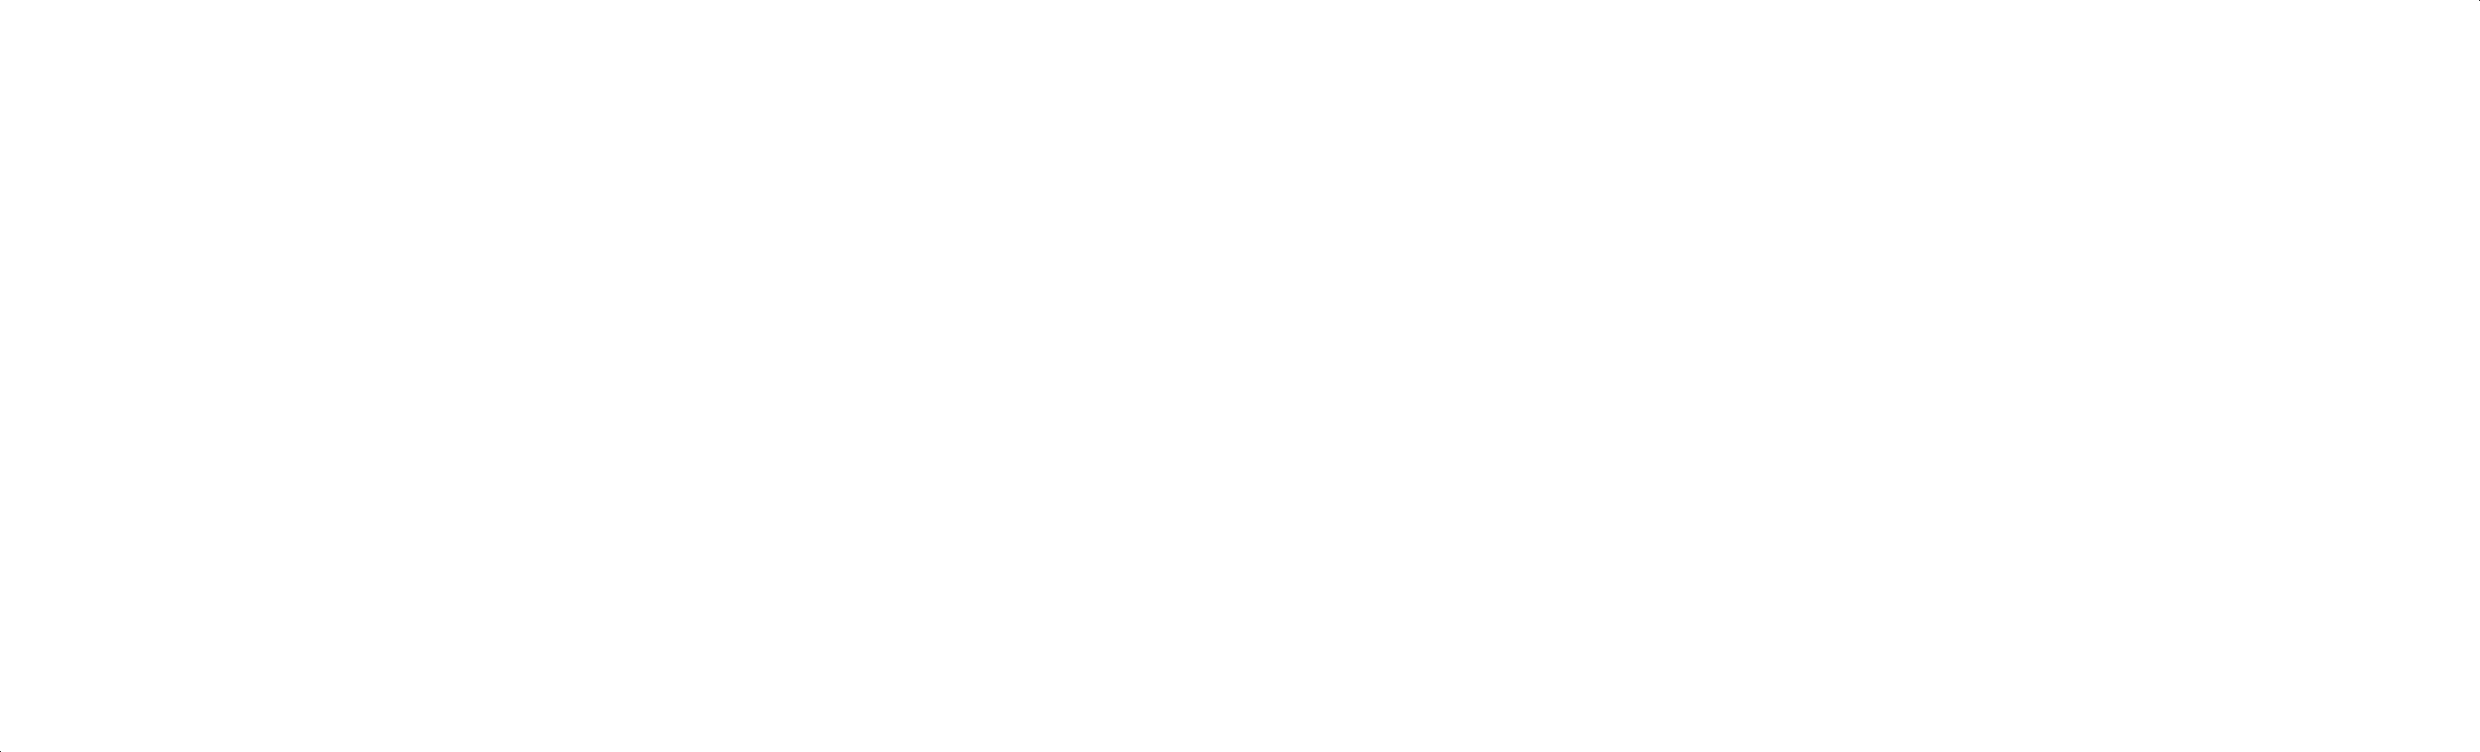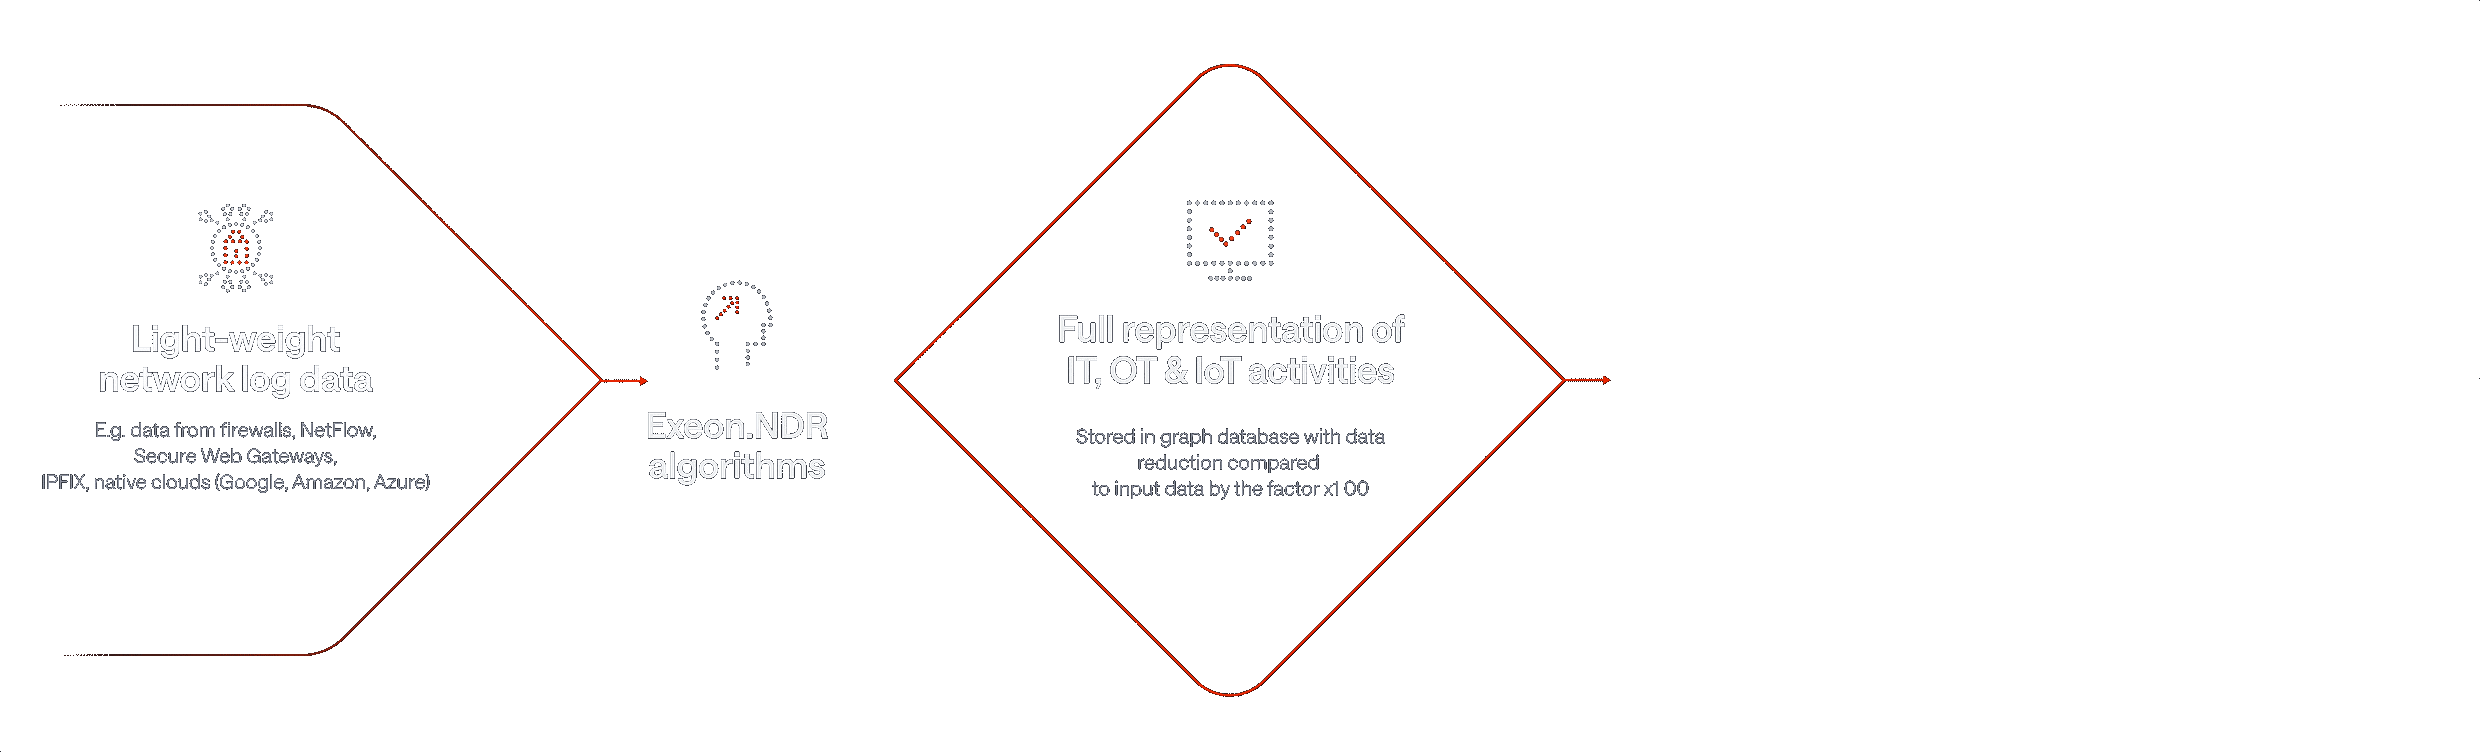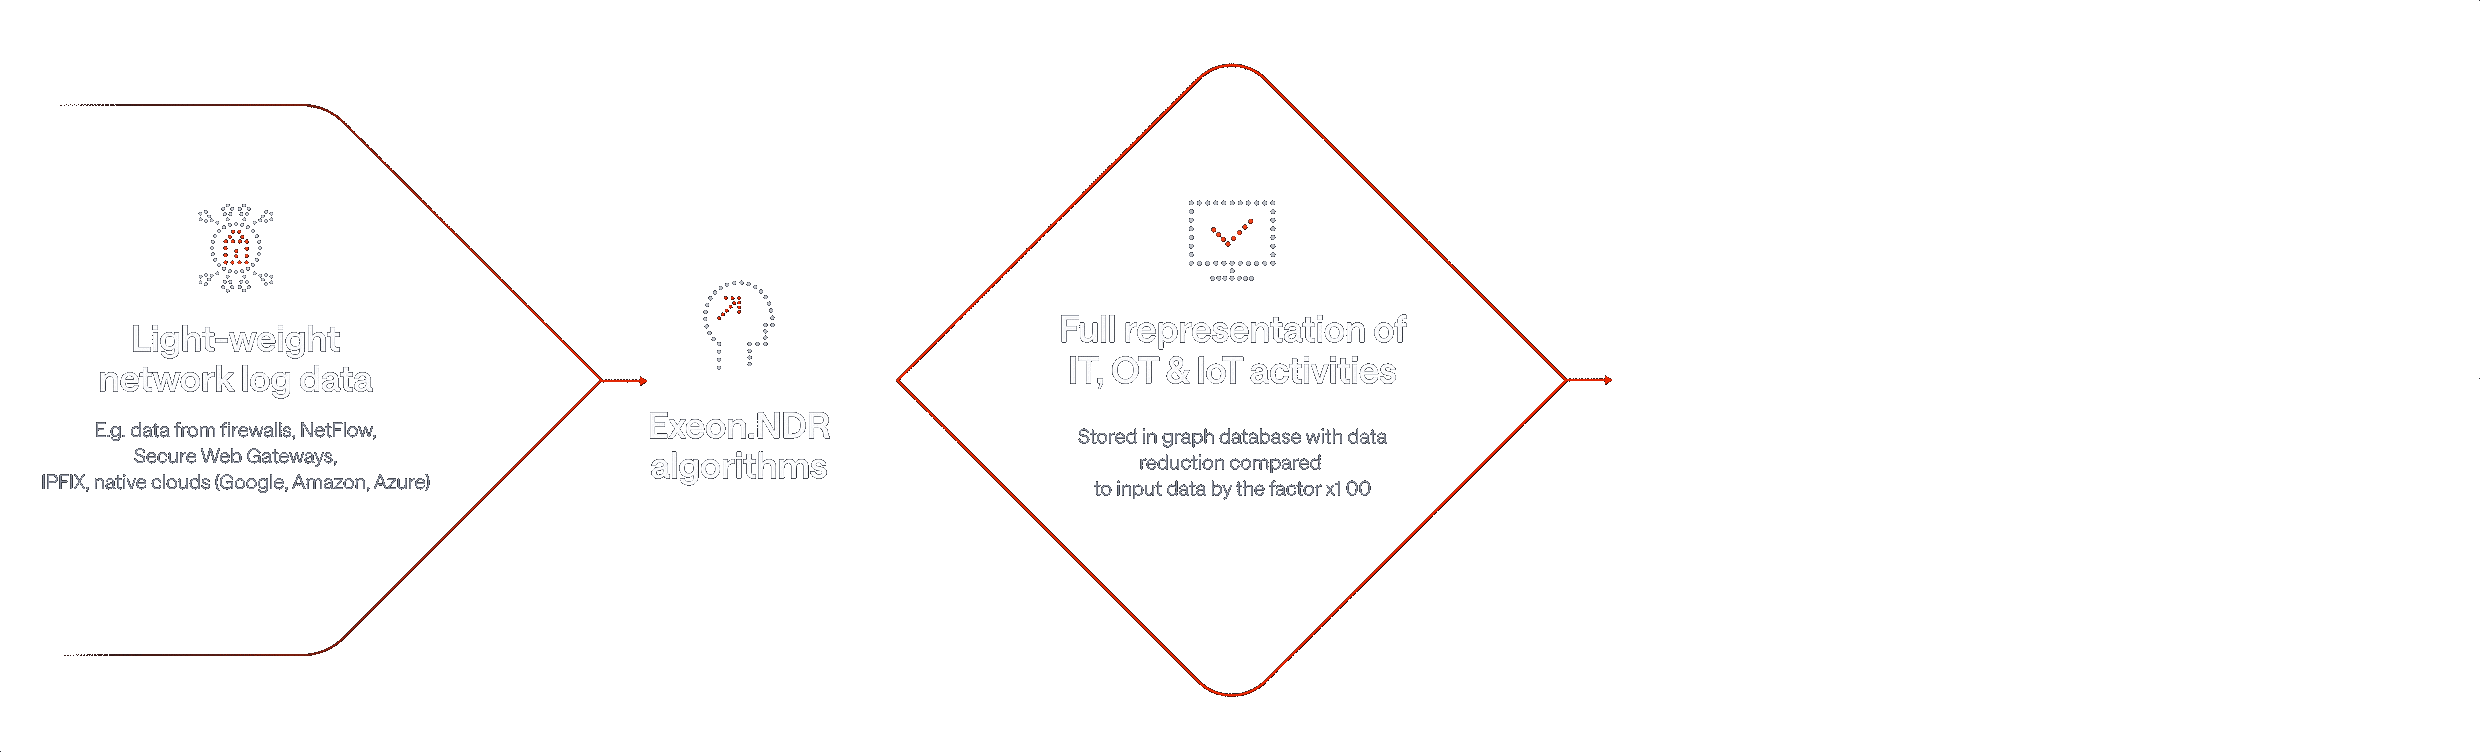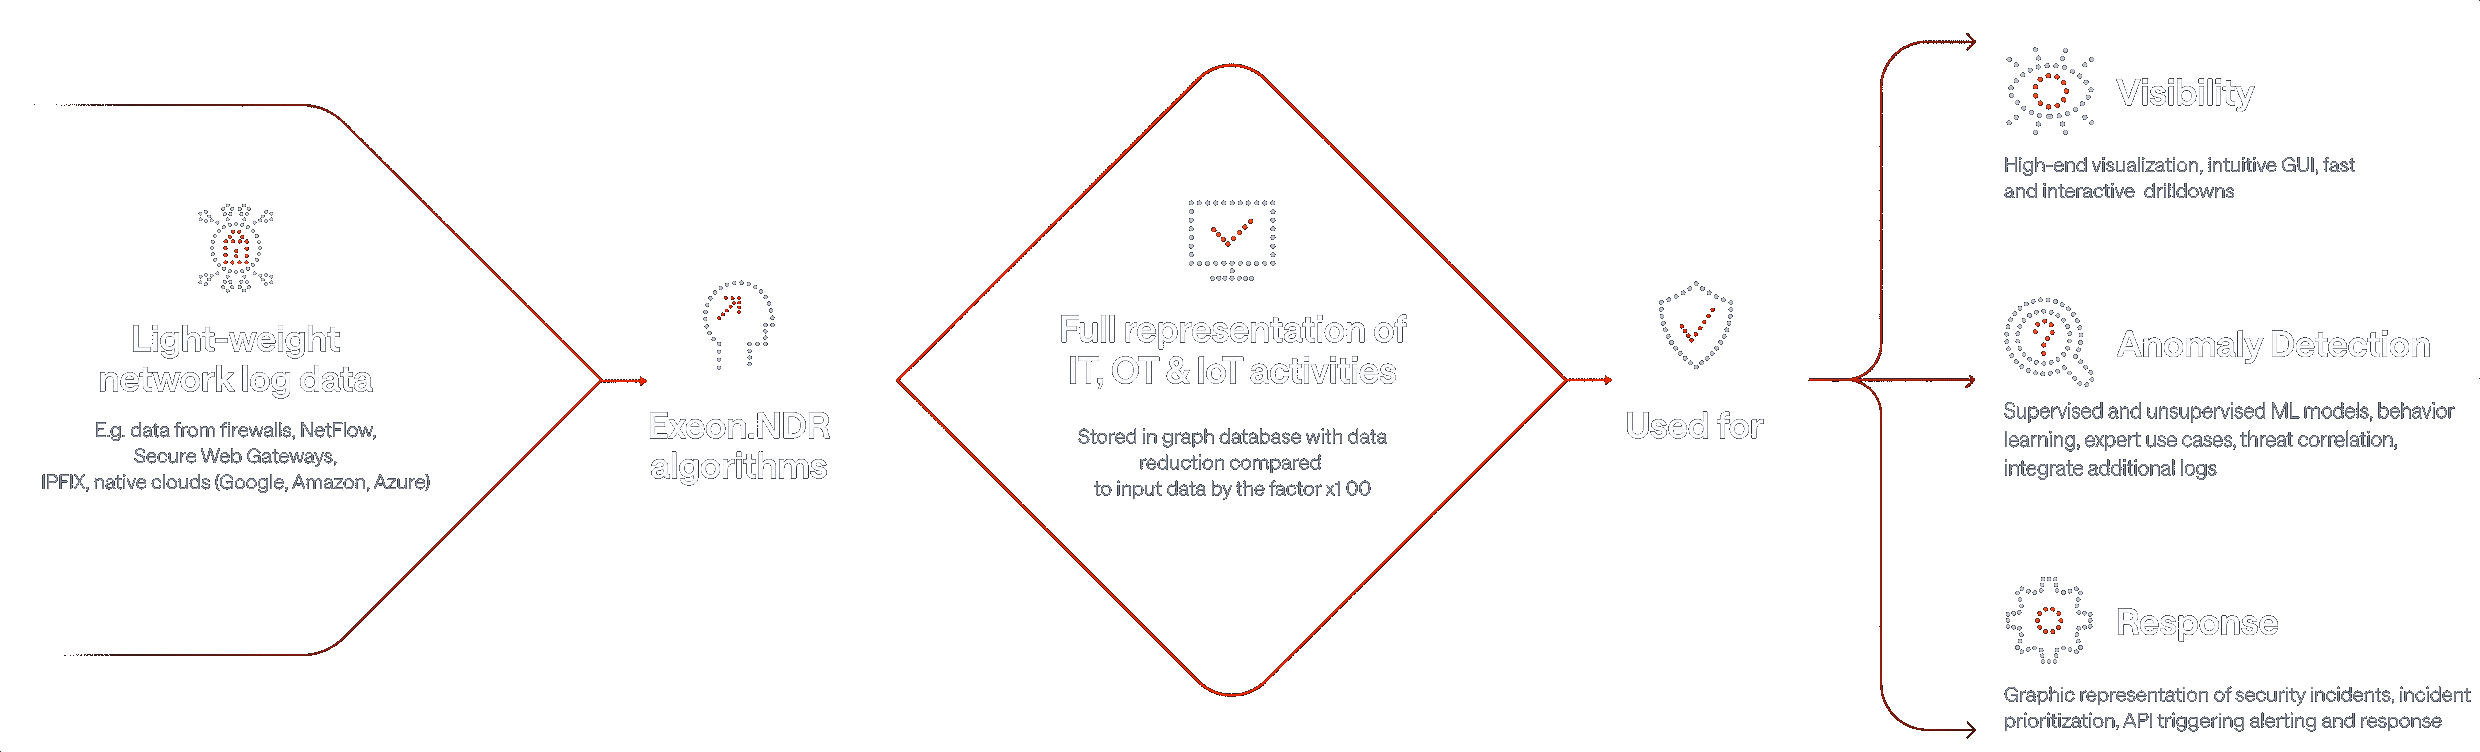
Eine neue NDR-Generation: Höchste Performance bei minimalem Aufwand
Unser einzigartiges Network Detection & Response nutzt eine speziell für fortschrittliche Sicherheitsanalysen entwickelte KI, die sich ausschliesslich auf Metadaten stützt und die Souveränität sensibler Daten garantiert.


Das KI-gestützte Exeon.NDR erweitert die Funktionen von „ Bedrohung “ in den Bereichen Bedrohungssuche sowie Erkennung und Reaktion
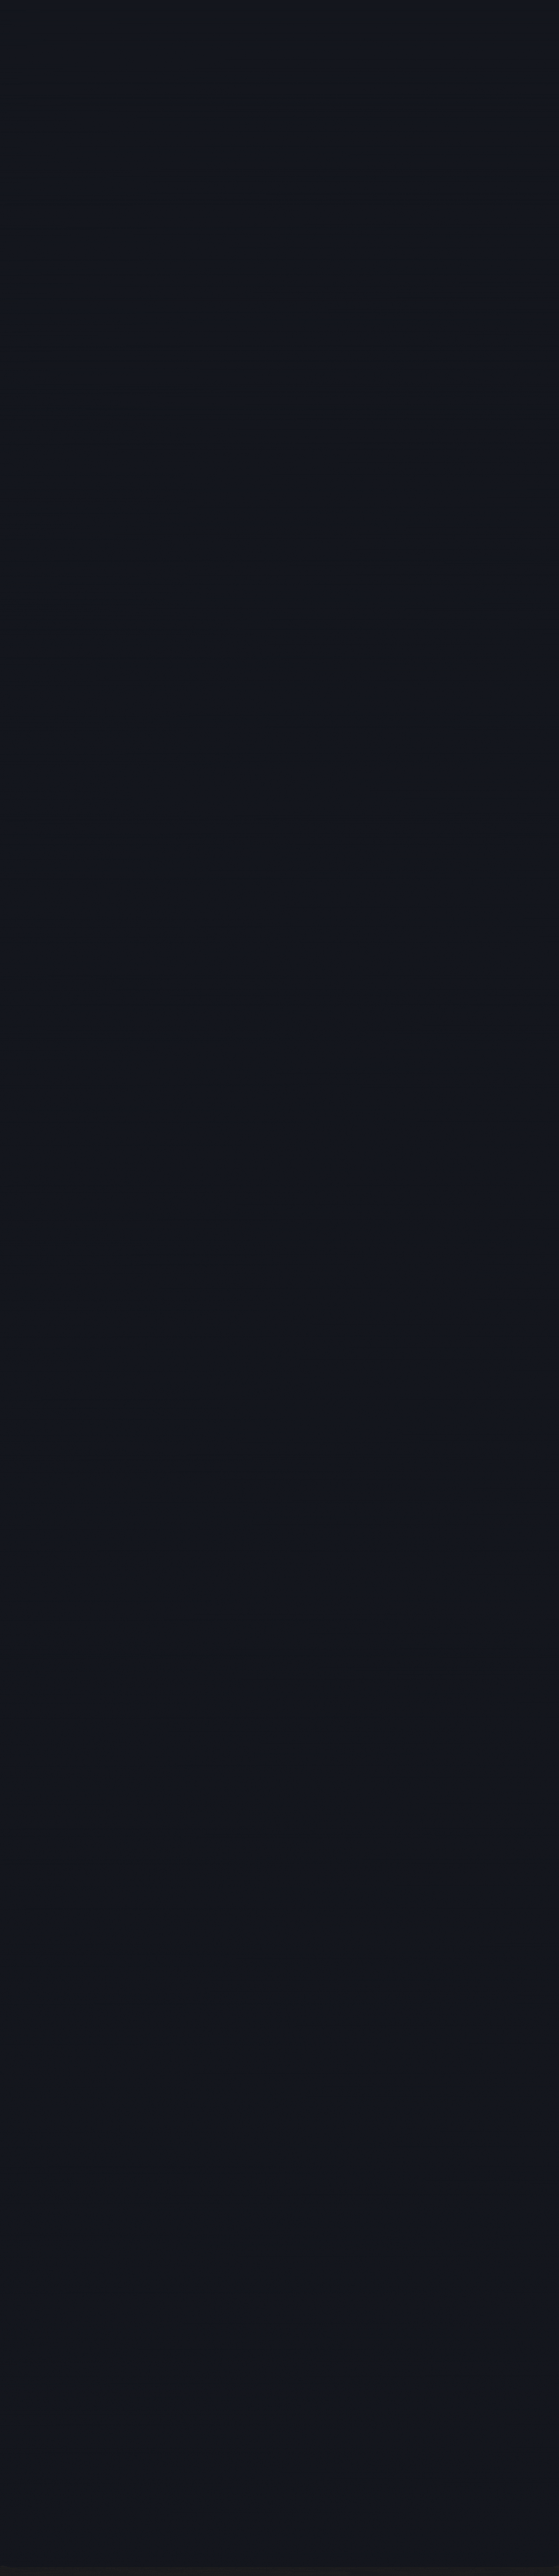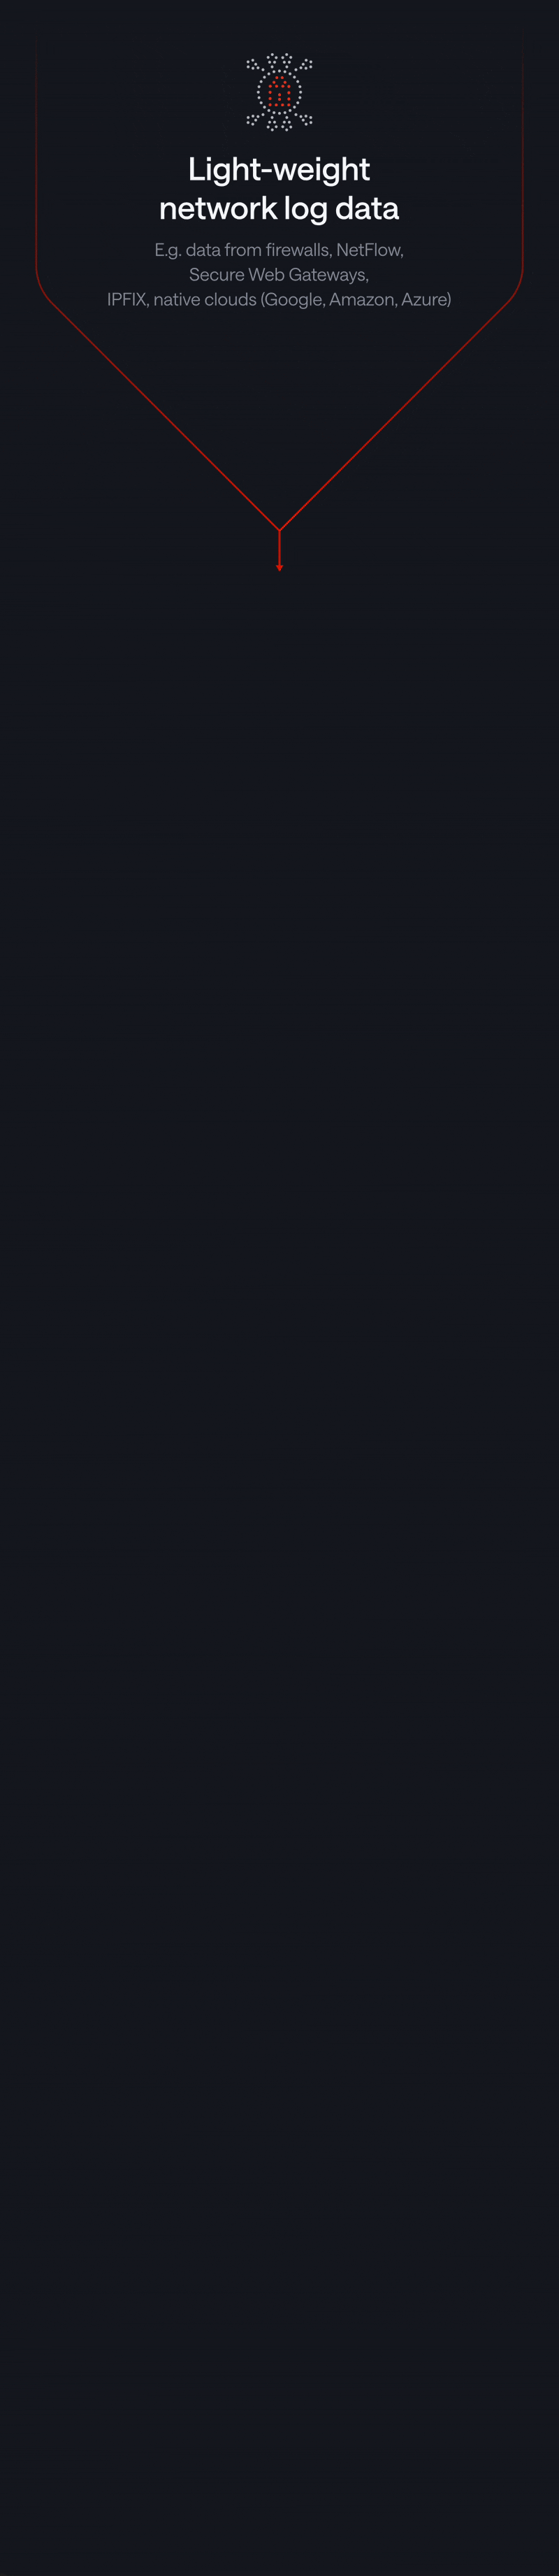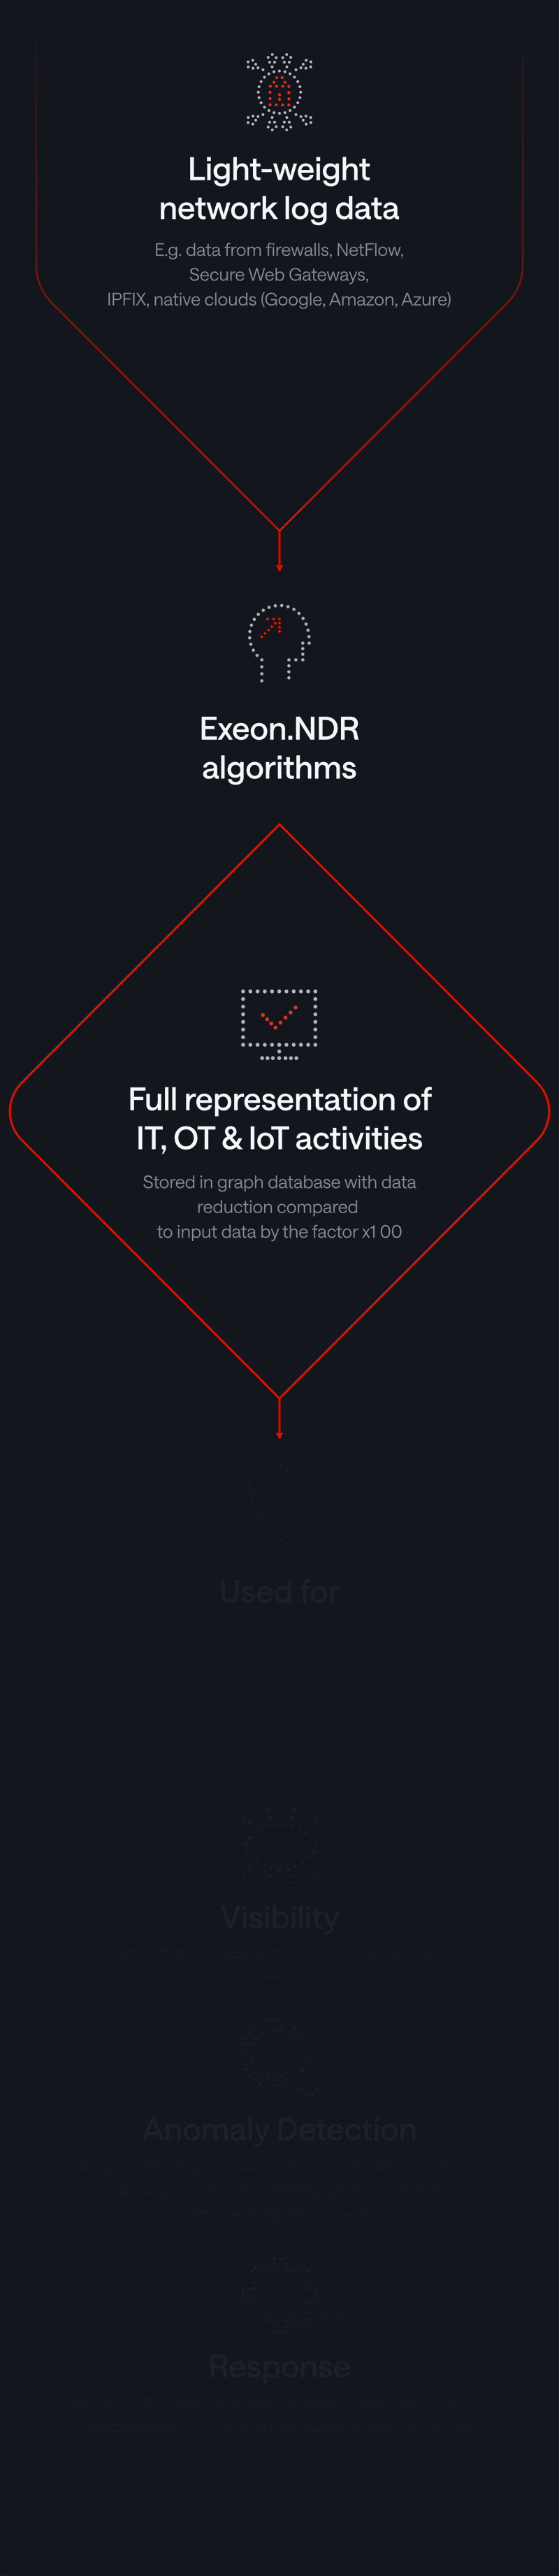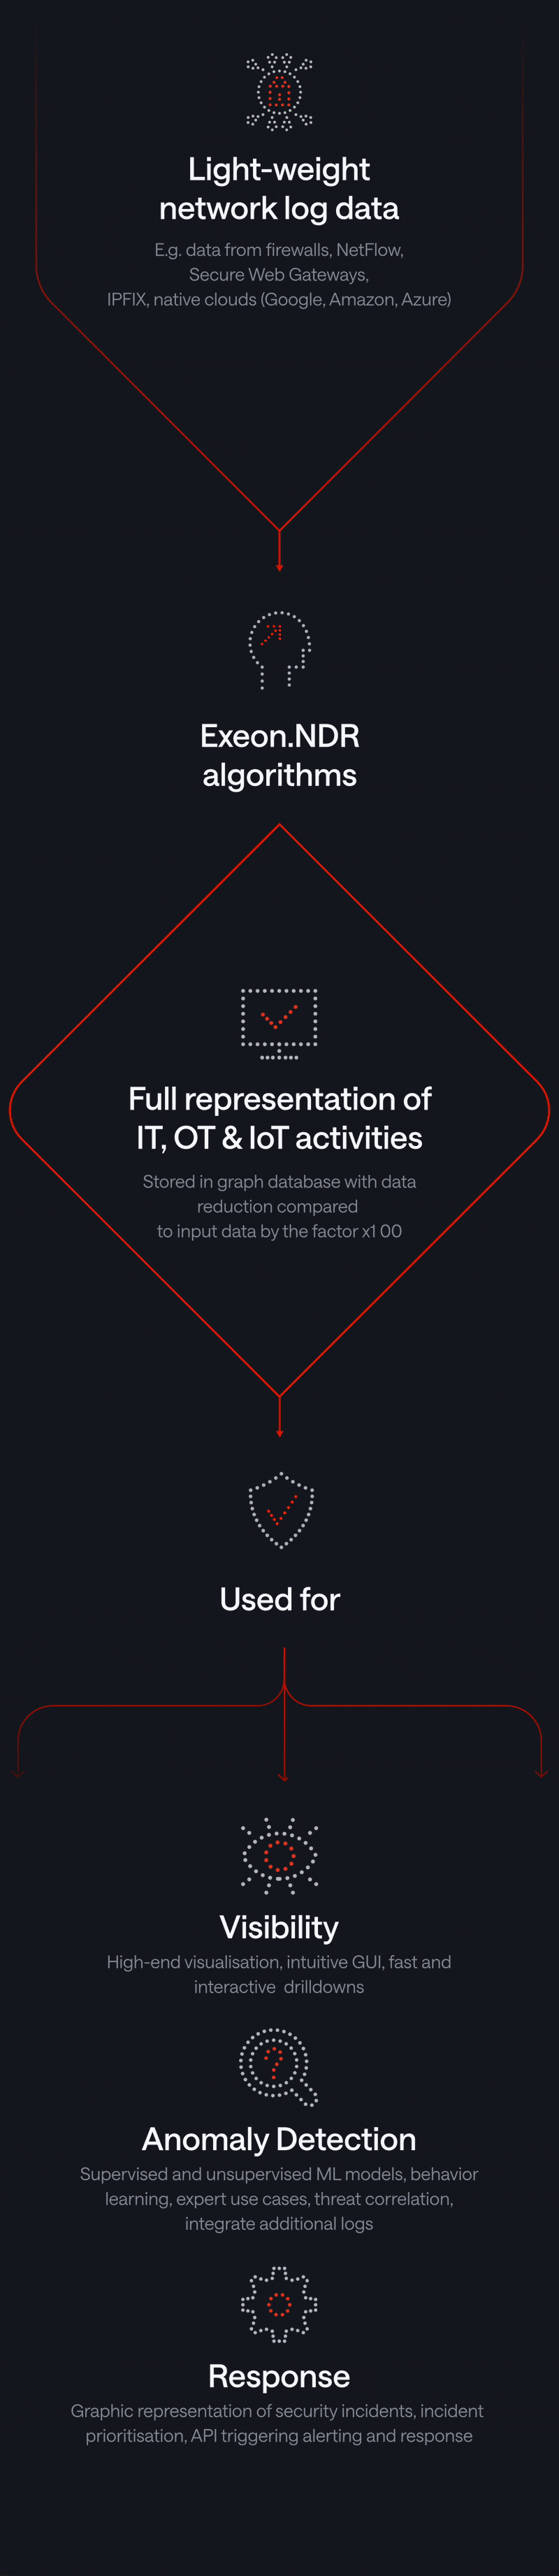
Vollständige Sichtbarkeit
Durch vollständige Transparenz über aktive Geräte in IT-, OT- und Cloud-Infrastrukturen können Teams kritische Bedrohungen schnell erkennen.
Ausgefeilte Sicherheitsanalysen
Exeon nutzt verhaltensbasierte Erkennung mit überwachten und unüberwachten Machine-Learning-Algorithmen, um Bedrohungen zuverlässig zu identifizieren, Zero-Day-Angriffe aufzudecken und die Effizienz der Sicherheitsprozesse deutlich zu steigern – mit weniger Komplexität und höherer Wirksamkeit.
Risikobasiert Alarmierung
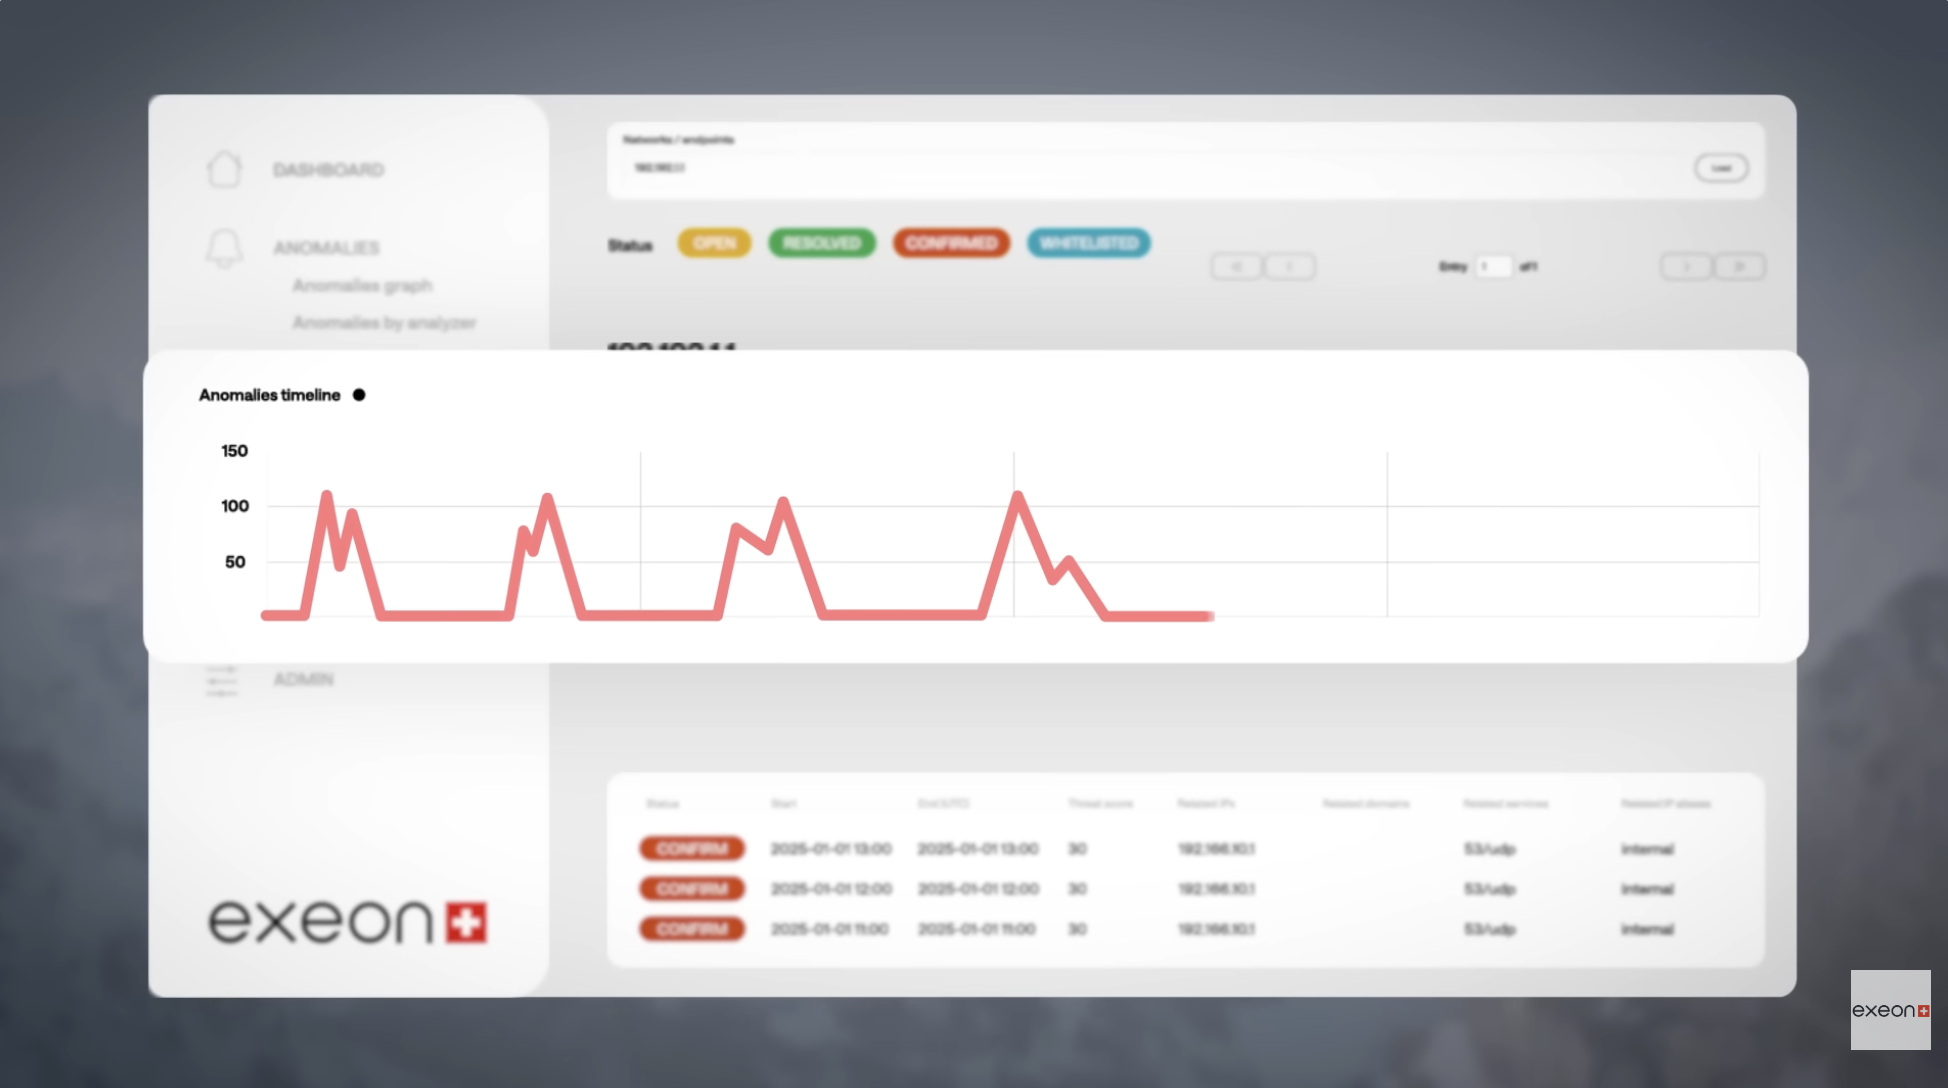
Alle Sicherheitsereignisse werden aggregiert und miteinander in Zusammenhang gebracht, um Fehlalarme zu minimieren und den Betriebsaufwand zu reduzieren. Auf diese Weise sorgen eine zuverlässige Erkennung und ein „ triage “ mit umfassenden kontextbezogenen Einblicken dafür, dass Ihr Team sich zuerst um die kritischsten Angriffe kümmert.
Warum Exeon.NDR
Leistungsstarke KI-basierte Erkennung
Vorkonfigurierte Analysemodule und trainierte Machine-Learning-Modelle identifizieren Bedrohungen automatisch mit hoher Präzision und minimaler False-Positive-Rate – ganz ohne manuellen Pflegeaufwand für benutzerdefinierte Use Cases.
Keine weiteren hardware
Eine vollständig softwarebasierte Lösung, die in wenigen Stunden bereitgestellt werden kann und bestehende Infrastrukturkomponenten wie Firewalls und Switches als Datenquellen nutzt – ganz ohne zusätzliche Hardware oder dedizierte Netzwerksensoren.
Ganzheitliche Sichtbarkeit
Integrieren Sie Daten aus Routern, Switches, Firewalls, DNS, Proxies, Cloud-Plattformen und Anwendungen, um umfassende Transparenz über alle Aktivitäten im gesamten Netzwerk zu gewinnen.
Vollständig Datensouveränität
Unsere Algorithmen ermöglichen eine schnelle und zuverlässige Analyse von „ Metadaten “ und sind bei verschlüsselten Daten zu 100 % wirksam. Exeon.NDR gewährleistet einen flexiblen Einsatz Bereitstellung – On-Prem oder in Ihrem cloud – mit umfassender Daten compliance.
Exeon.NDR erklärt
Exeon verglichen
Exeon beseitigt die Herausforderungen der Deep Packet Inspection (DPI) durch agentless, Metadaten -Überwachung mit offenen APIs für die skalierbare Erfassung von Protokollen und Datenflüssen, transparente, ML-gesteuerte benutzerdefinierte Erkennung, SOAR/SIEM-optimierte Reaktionen und vieles mehr.
Kapazitäten
Ressourcenschonende Analyse ohne Port Mirroring oder dedizierte Sensoren
Verschlüsselungsunabhängige Sicherheitsanalytik auf Basis von Netzwerkmetadaten
Umfassende Netzwerktransparenz über alle Segmente hinweg – nicht auf Core-Traffic beschränkt
Komplette Datenverarbeitung On-Premise möglich – volle Datenhoheit & Compliance
Transparente „ maschinelles Lernen “-Modelle
Exeon
Vectra
Darktrace
ExtraHop
Vereinbaren Sie einen Termin für ein „ discovery “-Gespräch.
Präzision und Spitzenqualität bei den Produkten von Exeon: Erleben Sie gemeinsam mit unseren Experten die Leistungsfähigkeit der „ Metadaten “-Analyse.
Von unserem Produkt abgedeckte Lösungen
Zero Trust Umsetzung
Exeon ermöglicht effektive Zero-Trust-Strategien mit Metadaten und maschinellem Lernen für umfassende Netzwerksicherheit bei gleichzeitiger Wahrung eines 100%igen Datenschutzes.
- Live-Metadatenanalyse und ML für die sofortige Erkennung von Bedrohungen und Anomalien
- Least-Privilege Access und granulare Verkehrsanalyse zur Minimierung von Angriffsflächen
- Kontinuierliches Monitoring & Auditierung zur Sicherstellung von Compliance und Sicherheitsintegrität
Multi-, Hybrid- und „ Cloud “-Optimierung
Exeon ermöglicht tiefgreifende Einblicke in Multi-Cloud-Netzwerkverkehr und unterstützt Unternehmen bei der effizienten Erkennung und Reaktion auf Bedrohungen in ihrer gesamten Infrastruktur.
- Kontinuierliche Überwachung von Netzwerkflüssen über alle Plattformen und Umgebungen hinweg
- Automatisierte Erkennung von „ Bedrohung “ und Reaktion auf „ Vorfall “
- Nahtlose Integration mit EDR, XDR, SOAR und IPS-Systemen
Compliance & Cybersicherheit
Komplexe, neue regulatorische Anforderungen compliance lassen sich mit der „Data Privacy First“-Lösung von Exeon bewältigen – on-prem, im cloud oder in sensiblen Netzwerken air-gapped .
- Ergänzt „ compliance “ durch umfassende Netzwerktransparenz, Erkennung von „ Anomalie “ und automatisierte Berichterstellung
- 100%ige Netzwerktransparenz und frühzeitige Erkennung fortschrittlicher Bedrohungen
- Gewährleistung der Einhaltung von NIS2, ISO 27001, DSGVO und weiteren Standards
Insider- Bedrohung -Management
Ein mehrschichtiger Ansatz zur Erkennung und Eindämmung von Insider-Bedrohungen durch den Einsatz von KI-gestützter Netzwerküberwachung sowie User- und Entität Verhalten -Analytik.
- Umfassende Überwachung für vollständige Netzwerk- und Anwendungstransparenz
- Überwacht Netzwerkverkehrsmuster und kann Anomalien erkennen Verhalten
- Echtzeit Sicherheitseinblicke über Live-Dashboards
Exeon.NDR in Aktion
Unsere Technologie ist modular aufgebaut und passt sich flexibel an geschäftsspezifische Anforderungen an – ohne Abstriche bei Sicherheit, Performance oder regulatorischer Compliance.
KI gegen fortgeschrittene Bedrohungen
Geführte Bedrohungserkennungstour
Weniger Fehlalarme mit AI
Wie KI Vorteile bietet Bedrohung triage
Erfolgsgeschichten aus der Praxis
Erleben Sie, wie Exeon.NDR Ihr IT-Team mit Echtzeit-Netzwerkanalysen und KI-basierten Warnmechanismen unterstützt, um Bedrohungen frühzeitig zu identifizieren und zu neutralisieren – bevor Schaden entsteht. Unsere Experten stehen Ihnen gerne für vertiefende Fragen zur Verfügung.

Netzwerk- und Sicherheitsingenieur, Solothurner Spitäler

„Exeon ist unser Cybersicherheits-Alarmsystem, d Alarmierung t uns auf jegliche Netzwerkabweichungen hin. Was uns außerdem wirklich überzeugt hat, ist die intuitive Benutzeroberfläche des Produkts Schnittstelle – es ist zu einem Werkzeug geworden, mit dem wir unsere Daten und unser Netzwerk zuverlässig überwachen und schützen können.“

CISO, SWISS International Airlines
"Als Schweizer Nationalairline treibt uns die Leidenschaft für aussergewöhnliche Leistungen im Sinne unserer Leitsätze an. Eine stabile und sichere IT ist die wichtigste Grundlage für einen exzellenten Kundenservice. Für die Sicherheit der SWISS IT setzen wir Exeon als zentrales Cybersecurity-Tool ein, das vollständig von unserem langjährigen Partner Reist Telecom AG verwaltet wird. Eine perfekte Kombination und Lösung, um unser Netzwerk zu überwachen und Anomalien schnell zu erkennen."

ICT Projektleiter, WinGD
"Exeon bietet uns einen vollständigen Einblick in unsere Netzwerkdatenströme und erkennt automatisch verdächtiges Verhalten. Dank der KI-Algorithmen erkennen wir potenzielle Cyber-Bedrohungen sofort und können schnell und effizient reagieren. So verhindern wir, dass sich Angreifer unbemerkt in unseren Systemen bewegen, in die Infrastruktur eindringen oder bestehende Sicherheitsmassnahmen umgehen."

Regional Practice Head, Wipro
„Exeon ist die ideale Lösung für den Übergang von einem System der ersten Generation ( legacy )SOC zu einem System der nächsten Generation ( SOC). Es verbessert die Erkennungsfähigkeiten, minimiert Warnmeldung Rauschen und senkt die Kosten erheblich.“

Direktor der Cybersicherheitsforschung, KuppingerCole
„Die Schnittstellen für das Management und die „ analyst “ sind intuitiv und können Kunden wichtige Erkenntnisse liefern. Der Ansatz von Exeon im Bereich „ Datenaufbewahrung “ hilft Kunden dabei, Daten für regulatorische Zwecke („ compliance “) lokal zu speichern, und senkt die Kosten für die langfristige Aufbewahrung („ Speicher “), indem lediglich Ereignisdaten („ Metadaten “) aufbewahrt werden. Die Lösung unterstützt die relevantesten Standards für den Austausch von Informationen im Bereich „ Bedrohung “.“
Häufig gestellte Fragen
Erfahren Sie, wie Exeon.NDR Ihr Team für die Netzwerküberwachung ( IT ) mit Echtzeit-Einblicken in das Netzwerk und KI-gestützten Warnmeldungen unterstützt, um Bedrohungen zu erkennen und zu stoppen, bevor sie Schaden anrichten. Unsere Techniker stehen Ihnen gerne für weitere Fragen zur Verfügung!
Warum benötigen Sie eine NDR-Lösung?
Angreifer verbergen sich in Millionen bis Milliarden von Datenpunkten, was ihre Erkennung so schwierig macht wie die Suche nach einer Nadel im Heuhaufen. Das „ Network Detection & Response “ (NDR) hat sich als führende Methode etabliert, um Hacker in Netzwerken frühzeitig zu identifizieren, bevor sie Schaden anrichten können. Im Mittelpunkt stehen dabei die Überwachung des Netzwerkverkehrs und dessen Analyse im Rahmen von „ Echtzeit “, um verdächtige oder böswillige Aktivitäten zu erkennen. NDR-Lösungen sind proaktiv ausgerichtet und zielen darauf ab, schnell und effektiv auf potenzielle Sicherheitsvorfälle zu reagieren. Daher entwickelt sich „ Network Detection & Response “ heute zunehmend zur zentralen Säule einer modernen Cybersicherheitsarchitektur.
Kann Exeon.NDR Protokolldaten von der Google- Cloud -Plattform (GCP) analysieren?
Exeon.NDR verarbeitet GCP-Protokolldaten nahtlos und analysiert den ein- und ausgehenden Datenverkehr in Azure, AWS und Google Cloud. Die Plattform bietet vollständige Transparenz über alle Netzwerkaktivitäten innerhalb und zwischen Cloud-Umgebungen.
Welche Technologien werden in Exeon.NDR verwendet?
Die Lösung nutzt überwachtes und unüberwachtes Lernen ML, vordefinierte use cases, Visualisierungen und eine Graphdatenbank. Vordefinierte use cases bieten einen erheblichen Vorteil gegenüber Lösungen für das Security Information and Event Management (SIEM), deren Implementierung mitunter schwierig sein kann. Die Graphdatenbank bildet die Grundlage für XLOG Analysator.
Wie hoch ist die Netzauslastung, die der Export von „ NetFlow “ verursacht?
NetFlow wird in der Regel an einem zentralen Standort eingesetzt, um detaillierte Verkehrsanalysen von entfernten Standorten aus bereitzustellen. Die ideale „ Bereitstellung “ hängt von der Netzwerktopologie und dem Standort des Berichts-Servers ab. Befindet sich der Berichts-Server an einem zentralen Standort, gewährleistet die Aufstellung von „ NetFlow “ in dessen Nähe eine effiziente Datenverarbeitung. Alternativ erfordert die Aktivierung von „ NetFlow “ in entfernten Niederlassungen Bandbreite für den Datenexport, wobei in der Regel 1–5 % des vermittelten Datenverkehrs beansprucht werden.
Factsheet
Schützen Sie Ihr Netzwerk mit Exeon.NDR – einer leistungsstarken Lösung für fortschrittliche, ML-gestützte Bedrohungserkennung. Das Abonnement umfasst Softwarelizenz, Implementierung, Schulung sowie technischen Experten-Support. Die Preisgestaltung basiert auf dem Analyseumfang und der Anzahl aktiver interner IP-Adressen.
Wenden Sie sich an den Vertrieb
Lassen Sie uns Ihre spezifischen Anforderungen besprechen – kontaktieren Sie uns noch heute, um mehr über unsere NDR-Lösung zu erfahren oder Ihre Sicherheitsanforderungen zu besprechen.