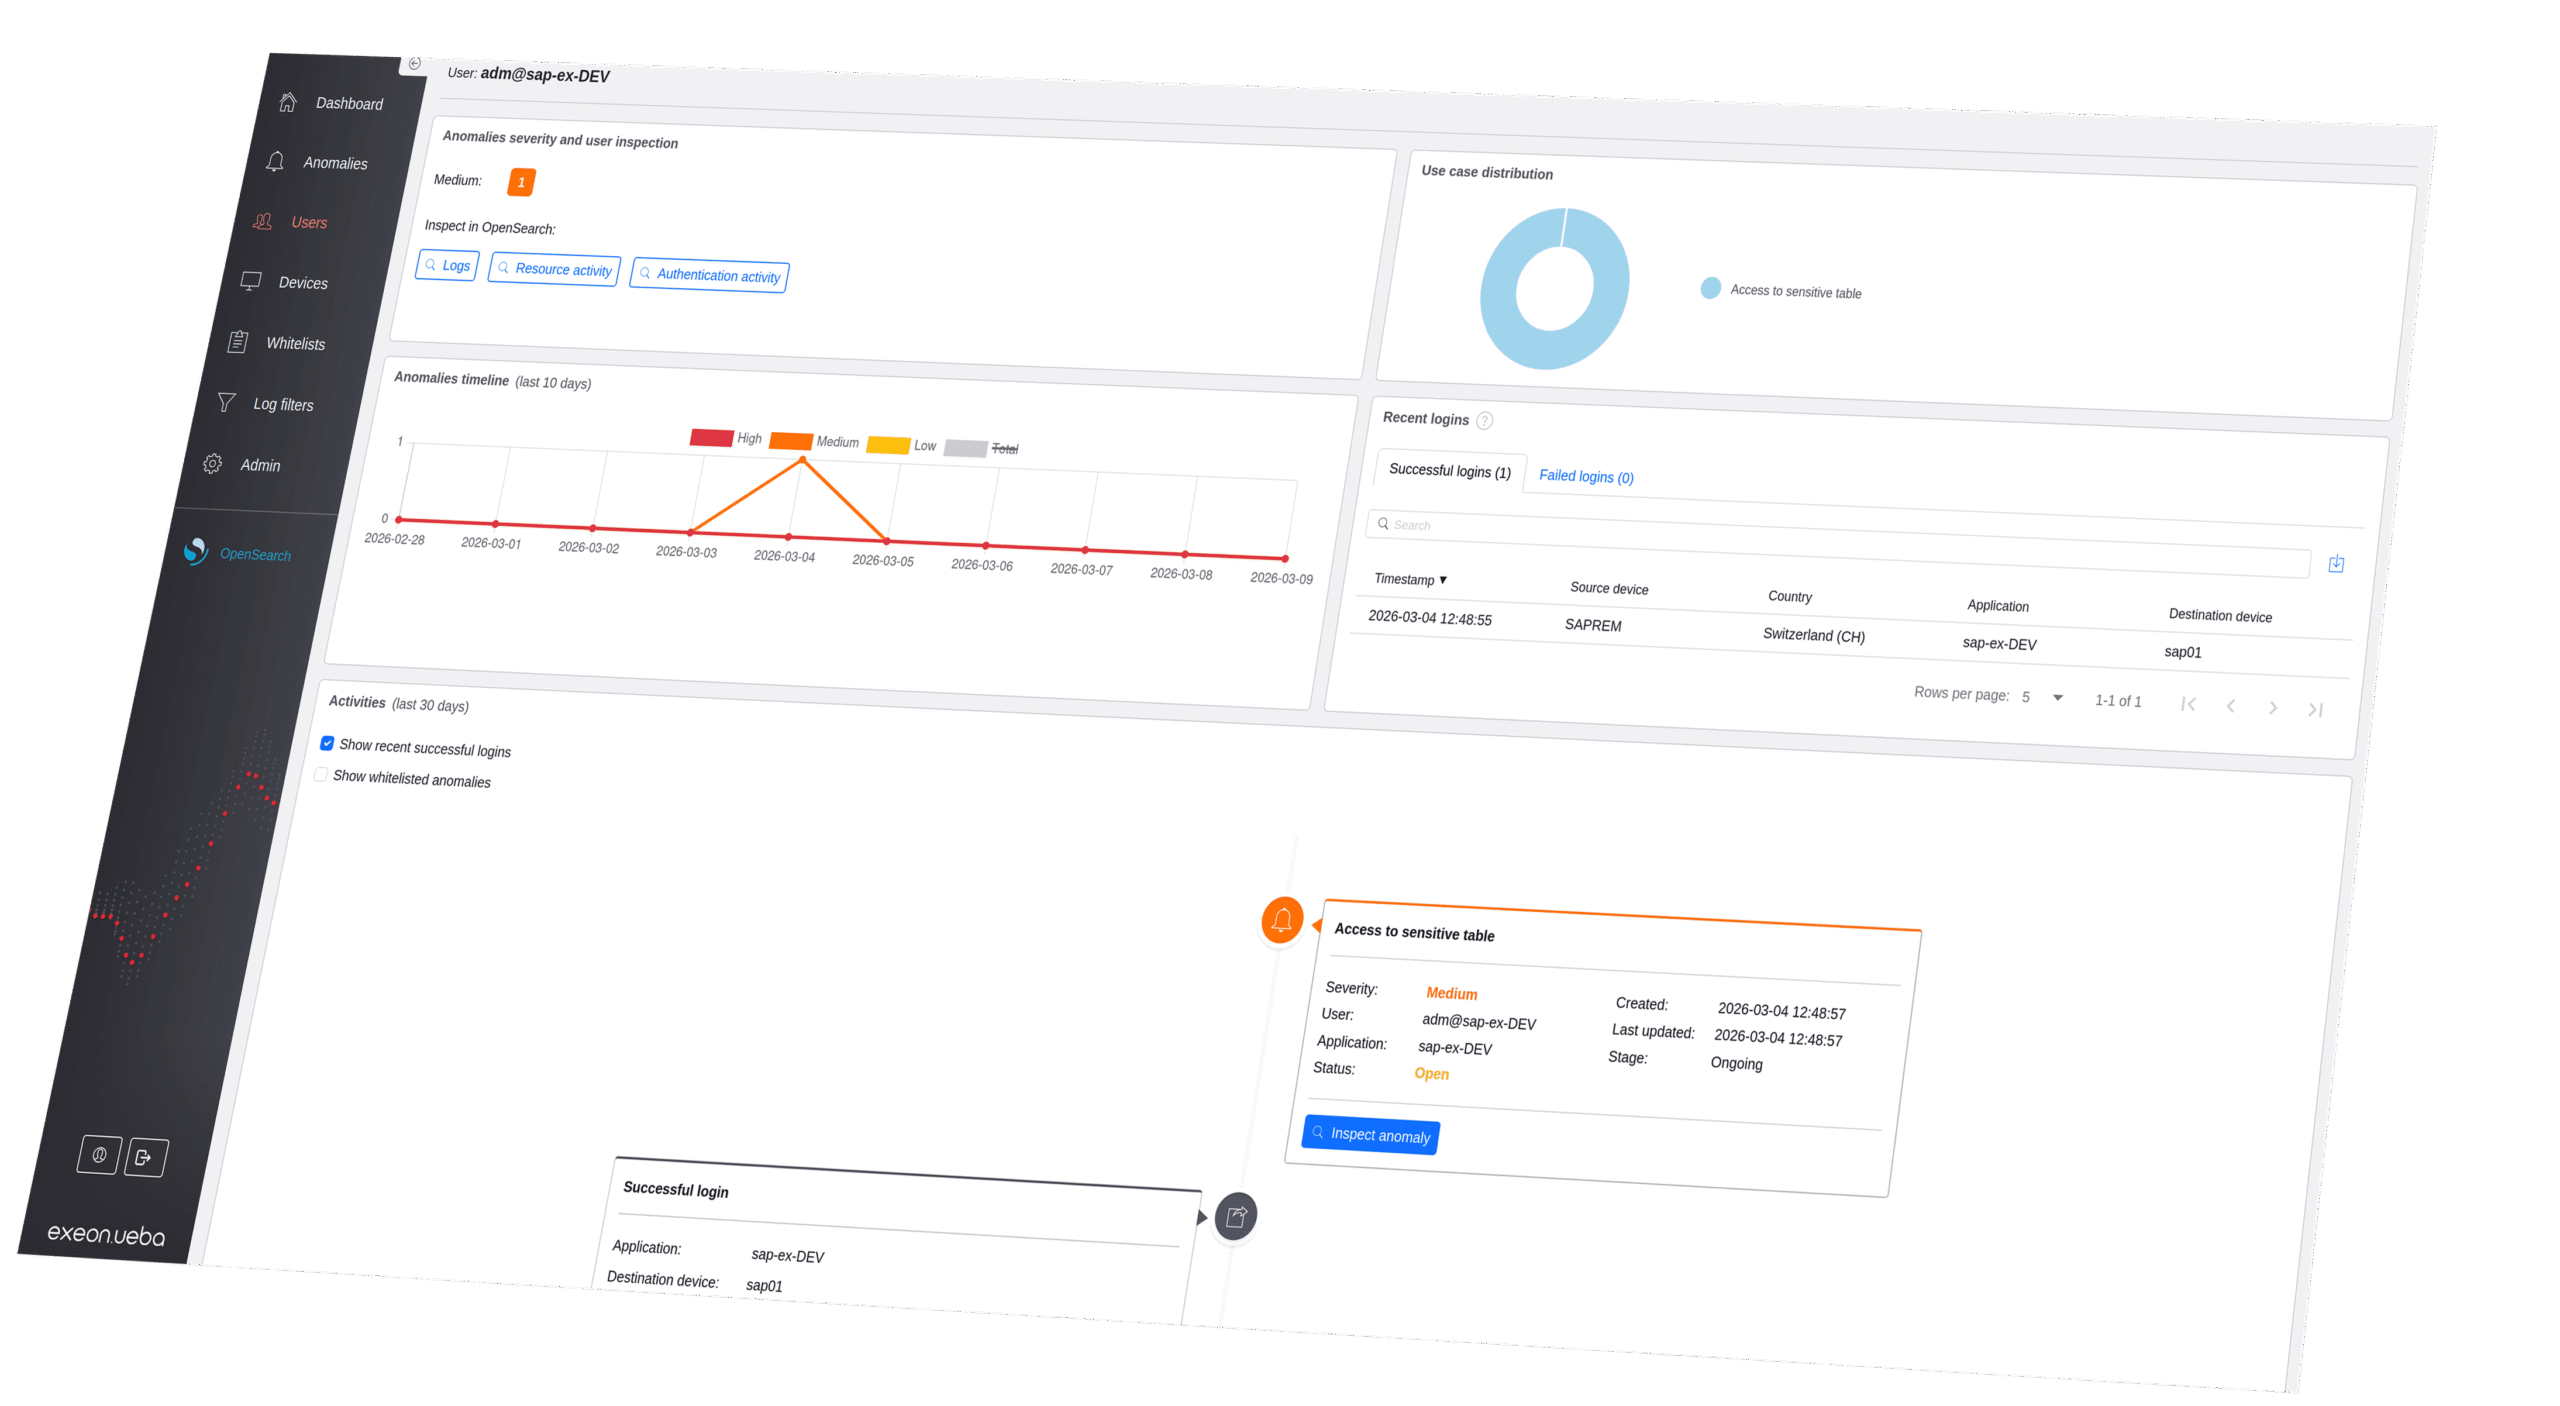
Skalierbare, datenschutzkonforme Verhaltensanalyse für Nutzer und Entitäten (UEBA)
Moderne Angreifer brechen nicht in SAP ein – sie melden sich an.
Exeon. UEBA erkennt verdächtige Verhalten über SAP Identitäten, Anwendungen, Transaktionen, Tabellen und Clients – in Echtzeit und mit voller Transparenz Datensouveränität Die
Einfach zu integrieren Verhalten Analysen für Identitäten, Anwendungen und Daten
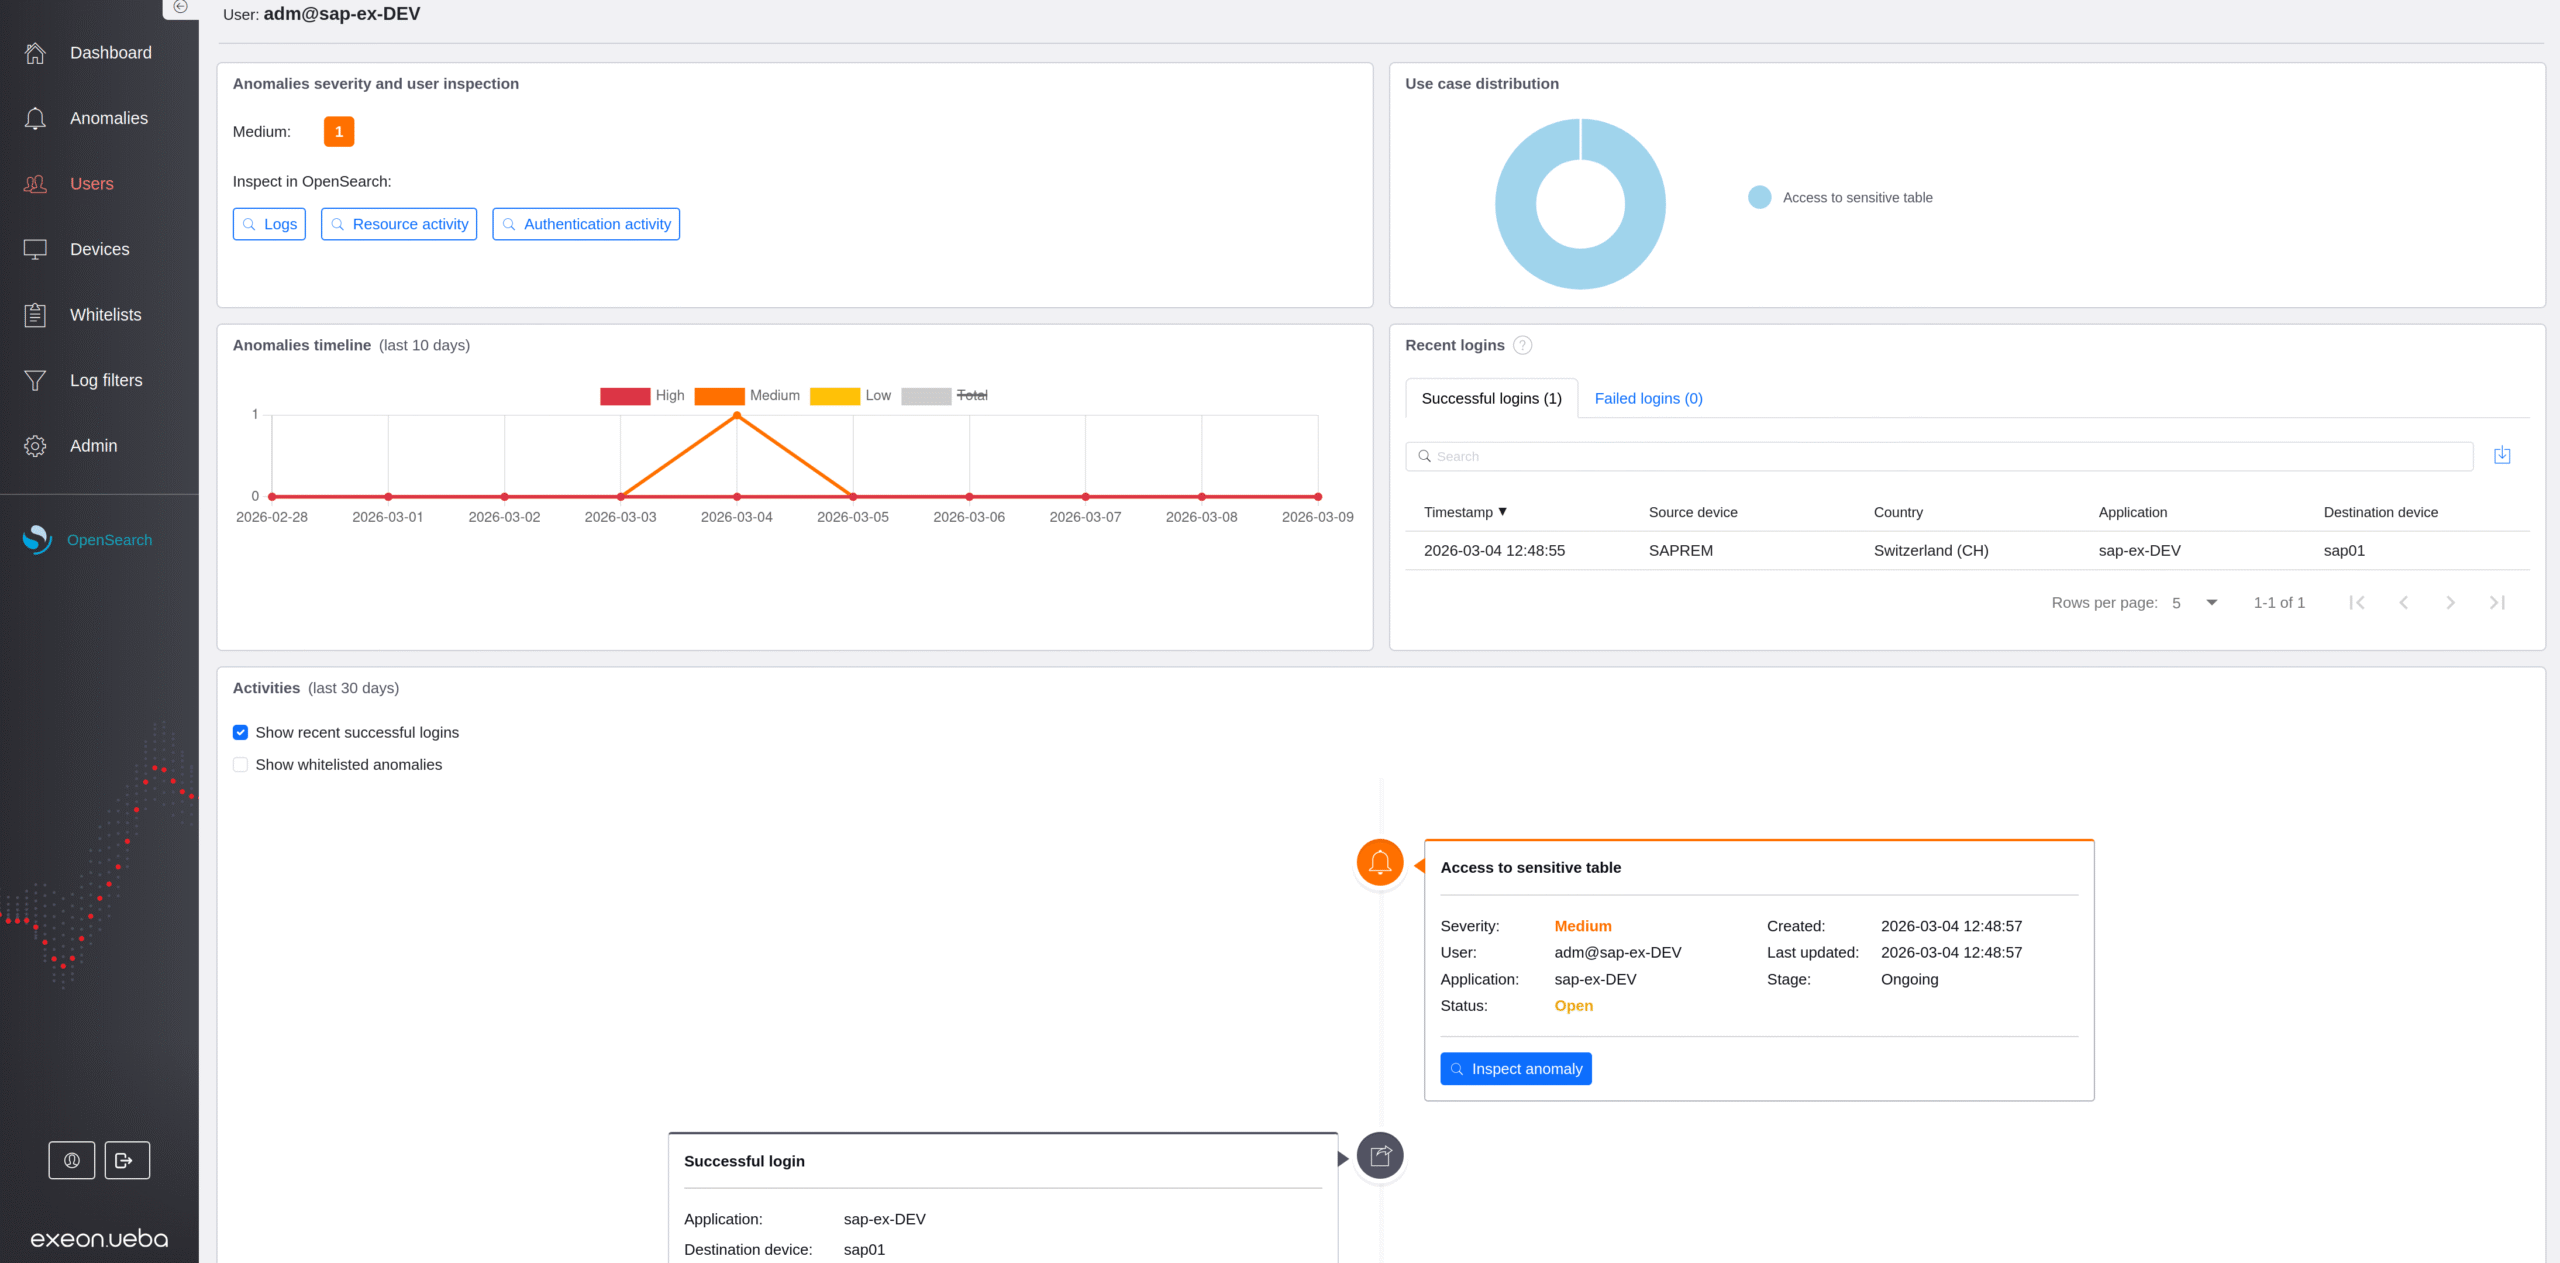
Einheitliche Sichtbarkeit von SAP-Identitäten & Applikationen
Überwachen Sie SAP-Benutzer, Administratoren, Service-Accounts und Schnittstellen über On-Premise- und Cloud-Umgebungen hinweg in einer zentralen Verhaltensanalyse-Ansicht.
Flexibles Log-Onboarding für SAP-Landschaften
Schnelle Anbindung von SAP Security Audit Logs (SAL) und umliegenden Systemprotokollen durch standardisierte Log-Modellierung.
Effiziente Verarbeitung zur Reduzierung von Volumen & Kosten
Intelligente Normalisierung und Kompression senken das SAP-Log-Volumen bei gleichzeitig steigender Erkennungsqualität.
Echtzeit-Verarbeitung für sofortige SAP-Bedrohungserkennung
Stream-basierte Analysen erkennen verdächtiges SAP-Verhalten sofort – selbst bei großen Datenmengen.
Duale Erkennung: SAP-Experten-Use-Cases + Predictive AI
Vordefinierte SAP-Erkennungsmuster kombiniert mit lernfähigen Verhaltensmodellen entlarven subtilen Missbrauch und Insider-Bedrohungen.
Privacy-First & souveräne Bereitstellung
On-Premise- oder Air-Gapped-Betrieb mit Verschlüsselung und Pseudonymisierung für eine DSGVO-konforme SAP-Überwachung.
Die All-in-One- Plattform für Verhaltensanalysen von Identitäten, Anwendungen und Daten
Warum Exeon? UEBA
So funktioniert es
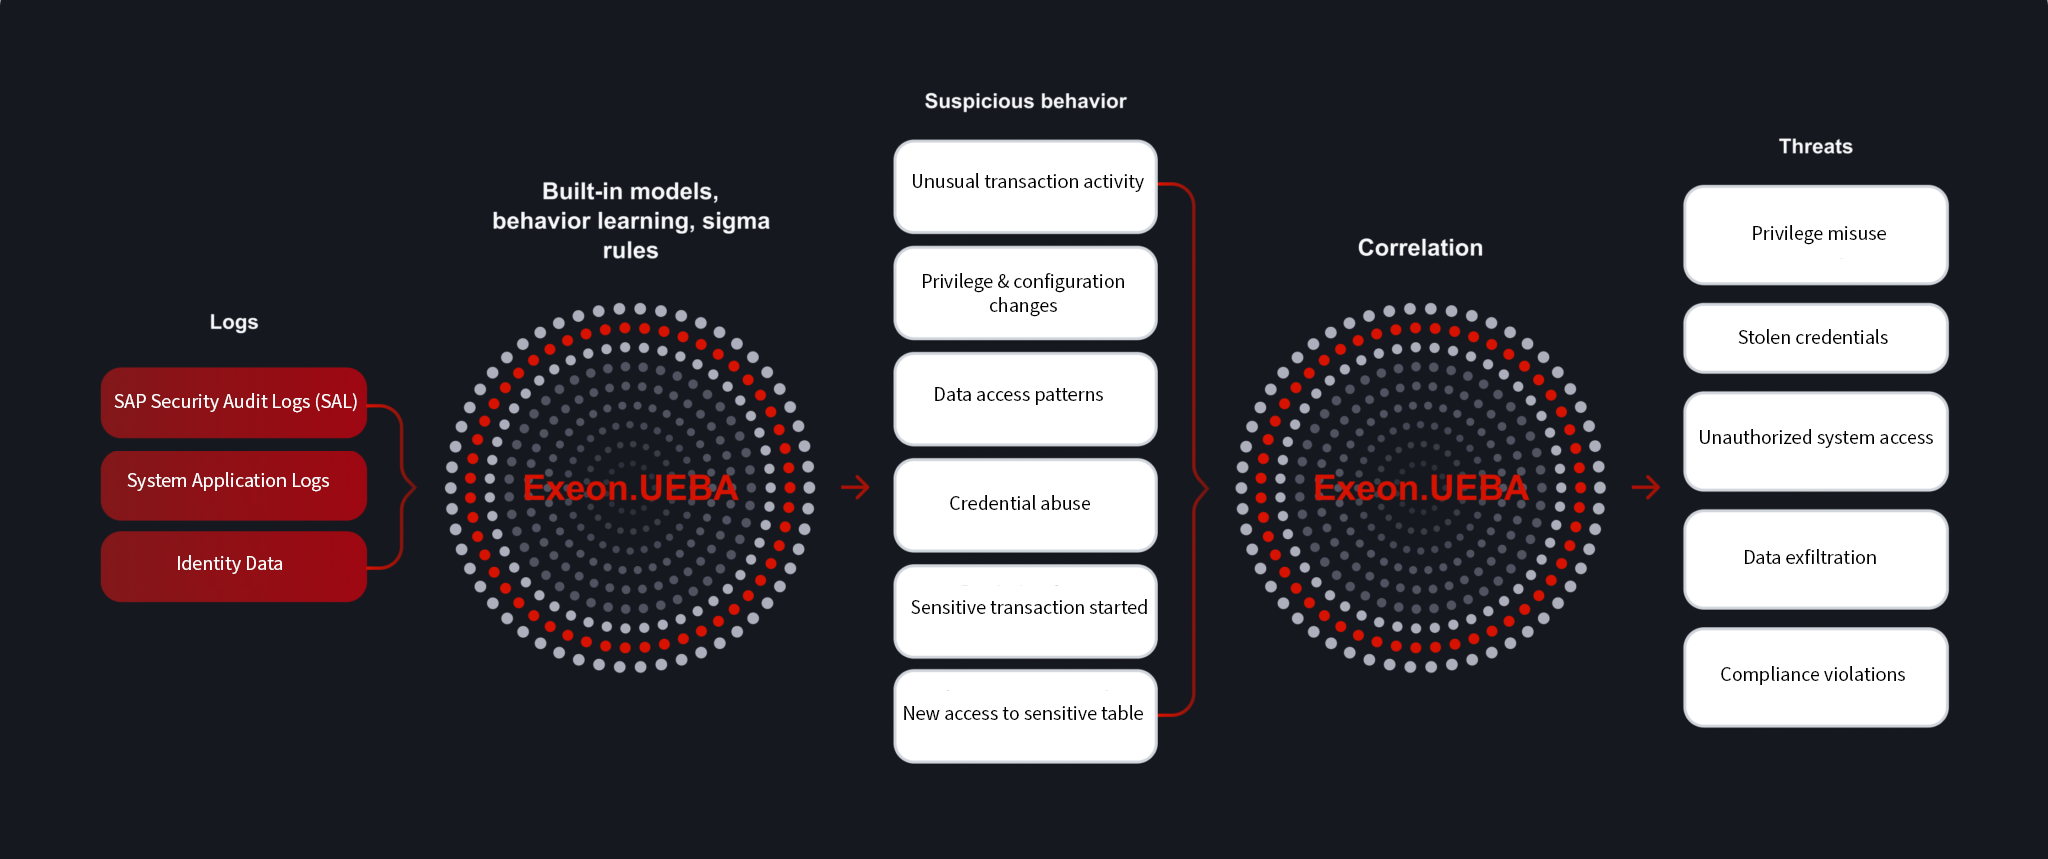
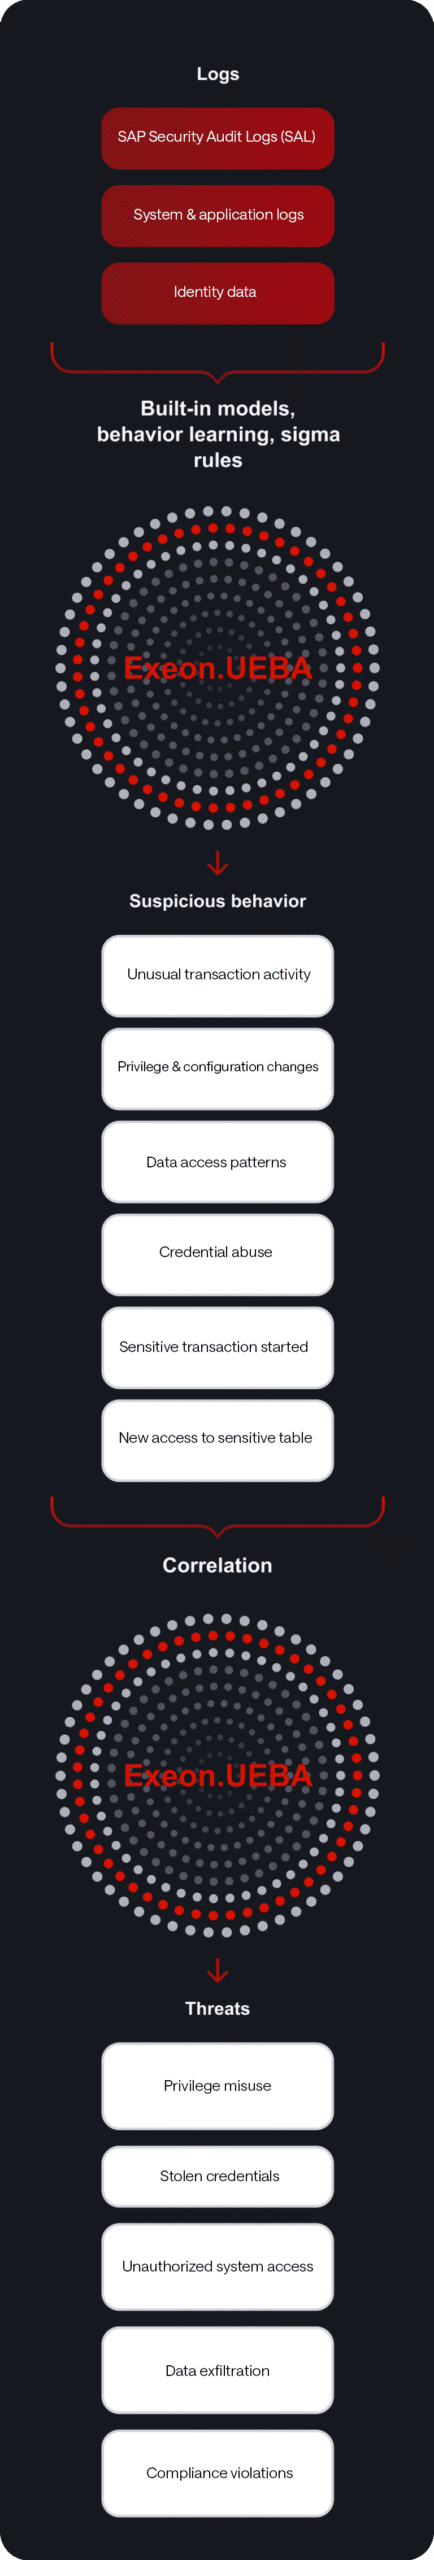
Wie Exeon.UEBA für SAP funktioniert
Anders konzipiert – basierend auf der bewährten NDR-Expertise von Exeon
Umfassende Protokollsammlung
Identitäts-, Anwendungs- und Systemprotokolle erfassen von SaaS / IaaS /IAM-Anbieter, Infrastruktursysteme und kundenspezifische Anwendungen.
Intelligente Datenverarbeitung
Deduplizierung Komprimierung und Normalisierung reduzieren das Datenvolumen, verbessern die Erkennungseffizienz und senken die Wahrscheinlichkeit für einen Fehler. SIEM / Speicher Kosten.
Flexible Detektion
Kombinieren Sie von Experten entwickelte Verhaltensanalysetools mit benutzerdefinierten Regeln und KI-gestützten Modellen für einzigartige Umgebungen und spezialisierte Anwendungen. use cases Die
Echtzeit Alarmierung und automatisierte Reaktion
Stream Die Verarbeitung liefert Warnmeldungen in Sekundenbruchteilen und ermöglicht die Automatisierung Eindämmung Aktionen über SOAR , IAM- oder Ticketing-Integrationen.
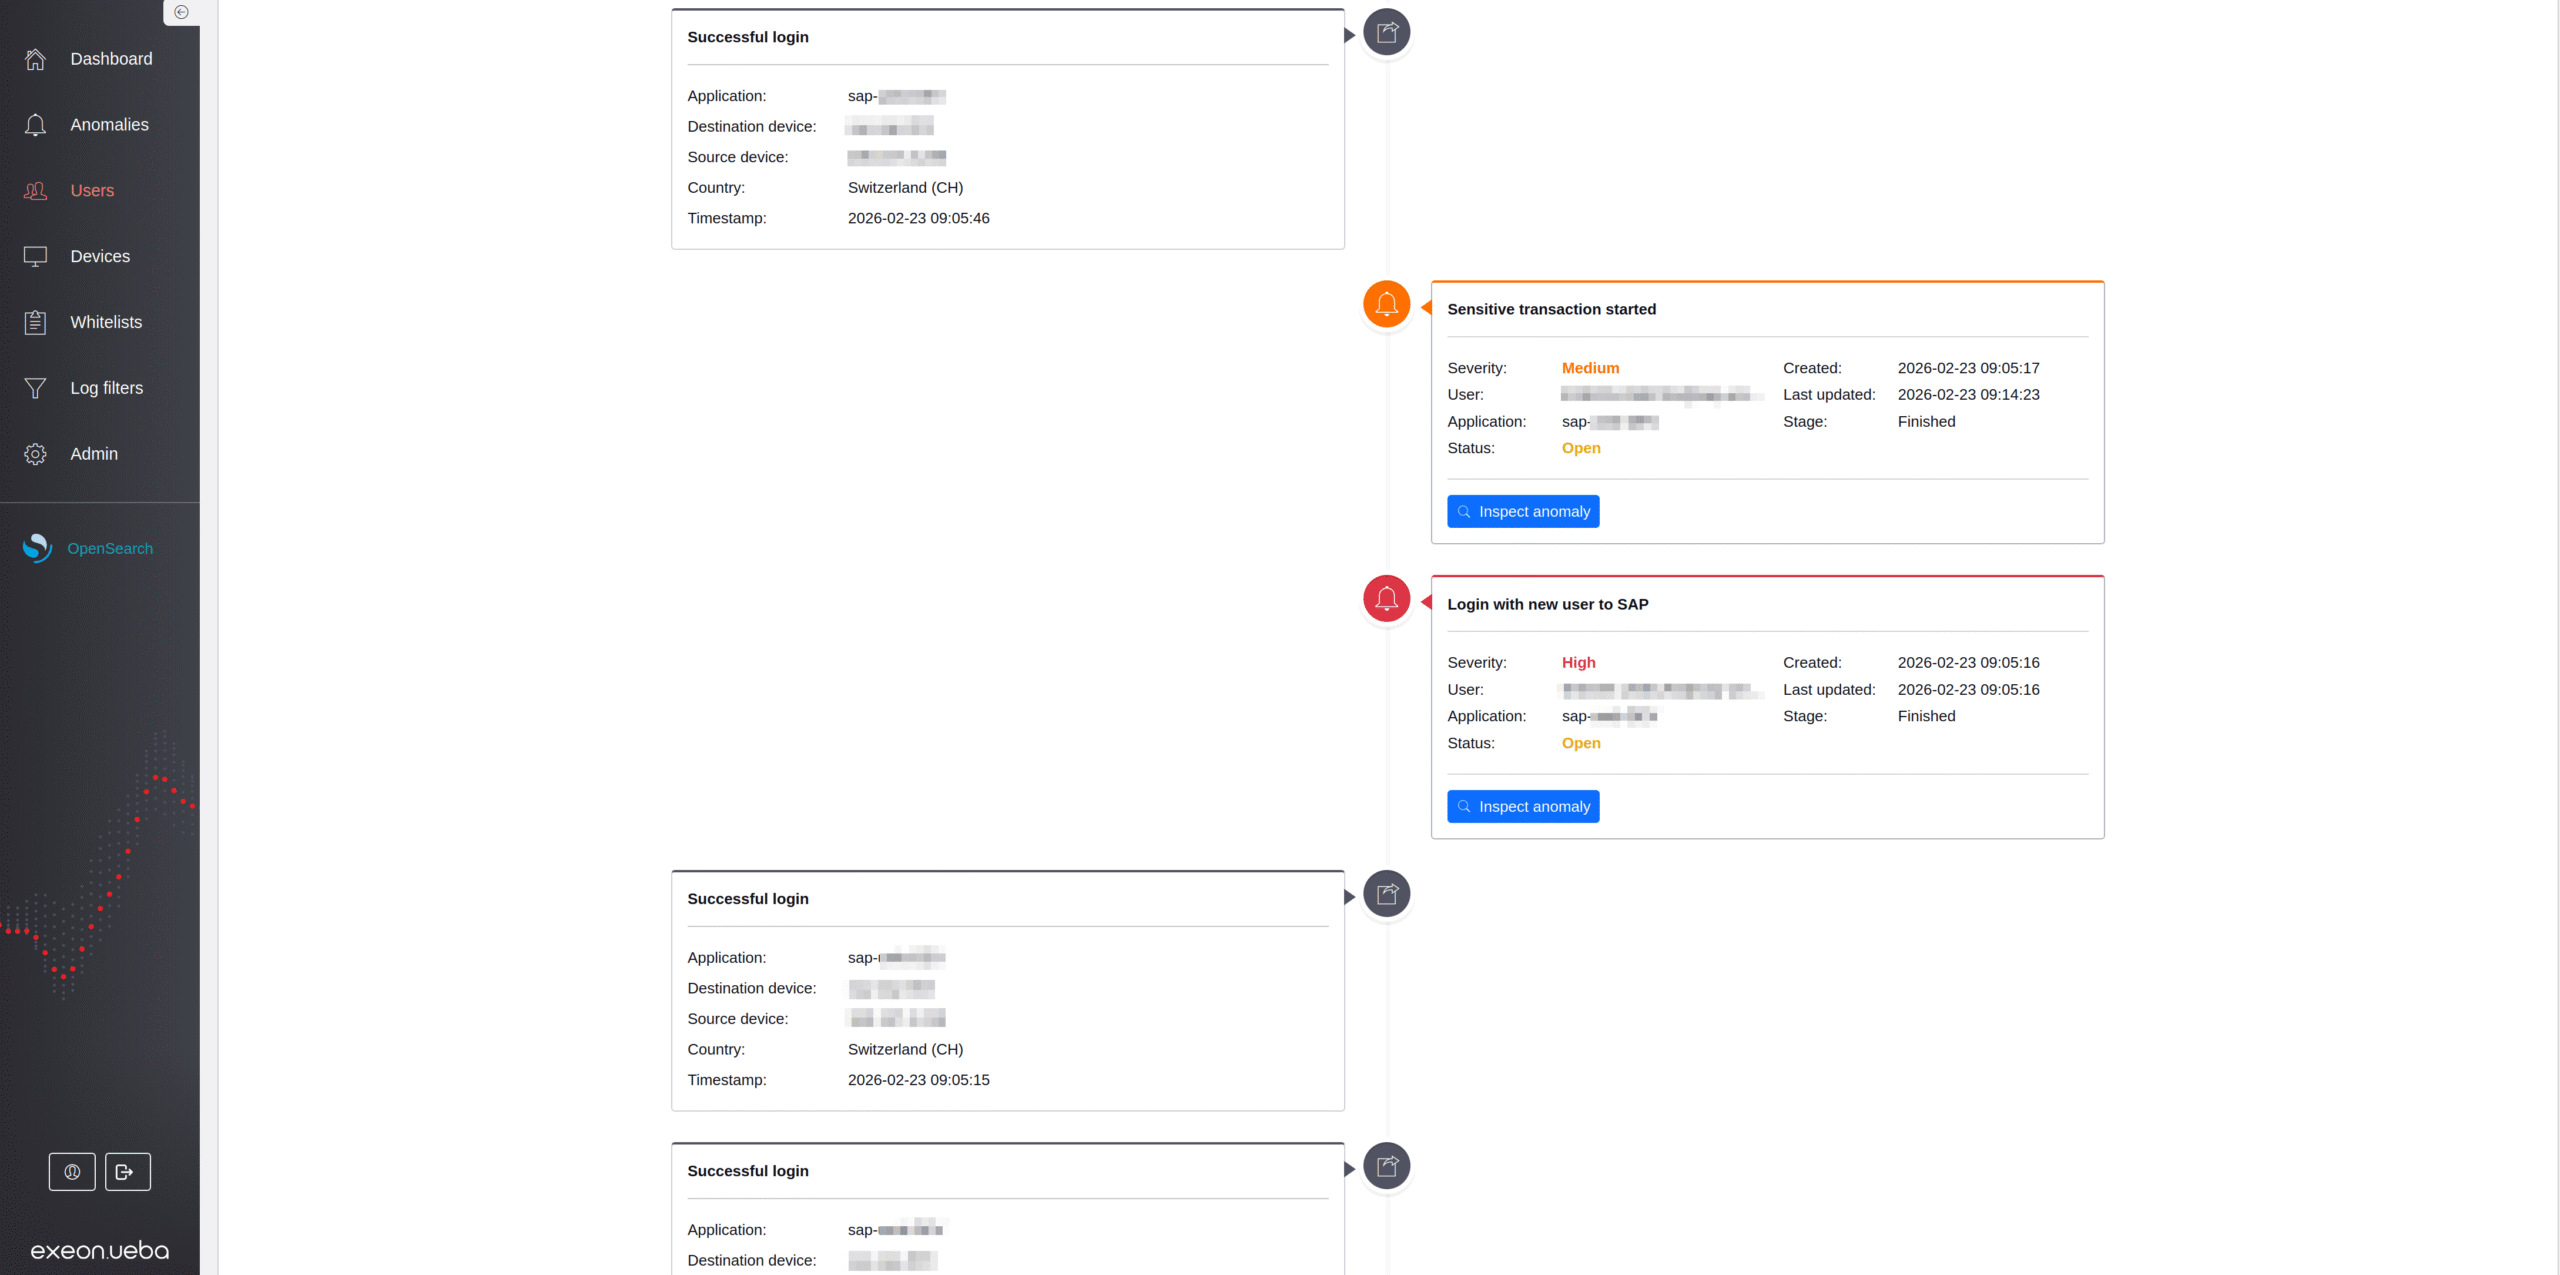
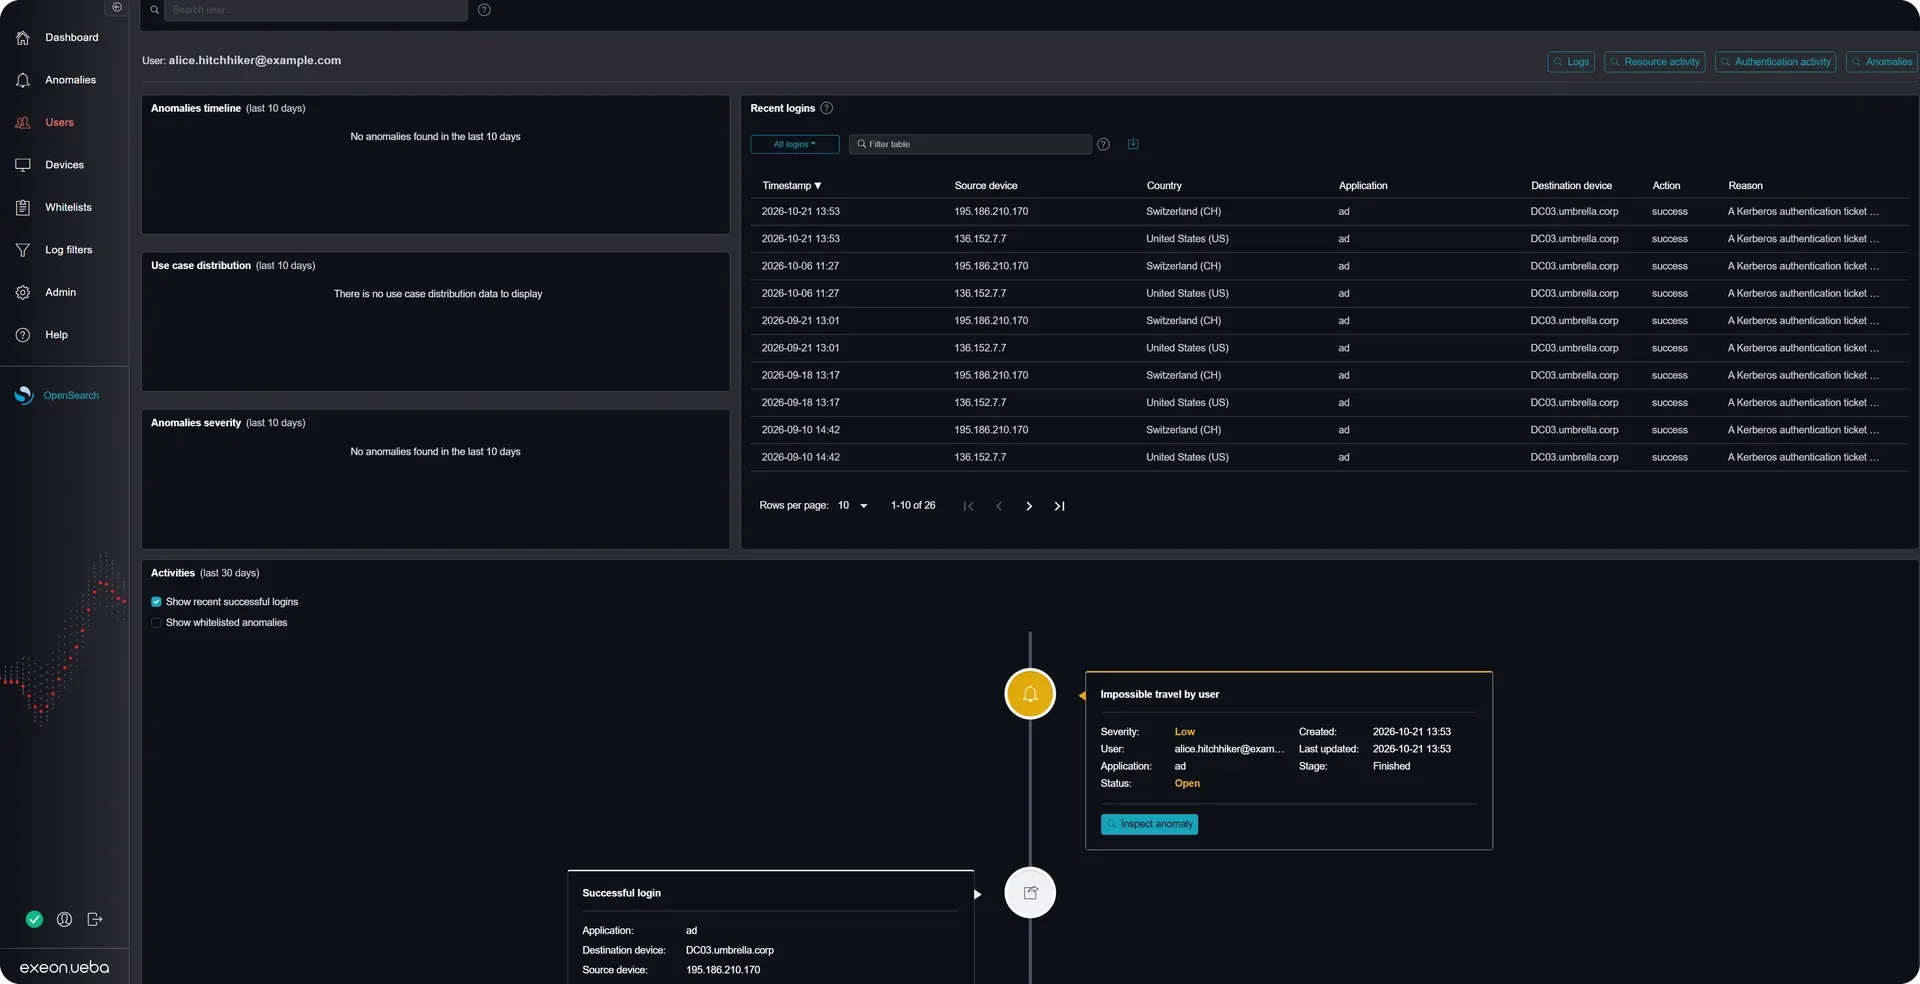
Untersuchung und Verhaltenszeitpläne
Einheitliche Transparenz über Benutzer und Entität Verhalten systemübergreifend vereinfacht Untersuchung und verbessert analyst Effizienz.
Wie UEBA für SAP im Vergleich abschneidet
Ansatz
Kein UEBA
UEBA über SIEM
Typisch UEBA Werkzeuge
Exeon. UEBA für SAP
Sichtweite
Minimale Sichtbarkeit von SAP-Benutzer- und Anwendungsverhalten.
Teilweise Sichtbarkeit; kostspieliges Einlesen massiver SAP-Logs bei Skalierung.
Passend für Standard-IT; Lücken bei proprietären SAP-Tabellen und SAL-Logs.
Einheitliche SAP-Sichtbarkeit: Identitäten, Transaktionen und Tabellen.
Detektion
Verfehlt SAP-Identitätsmissbrauch und Insider-Aktivitäten.
Regelbasiert/Batch-Verarbeitung: Verfehlt subtile Verhaltensänderungen in SAP.
Eingeschränkt bei hoher Last; erfordert manuelle SAP-Anpassung.
KI-Erkennung von SAP-Missbrauch in Echtzeit (z. B. SAL-Anomalien)
Betriebsfolgen
Hohes Risiko: Verzögerte Erkennung von SAP-Verstößen und keine Sichtbarkeit.
Sehr hohes SAP-Log-Volumen und SIEM-Kosten; Alarm-Müdigkeit (Alert Fatigue)
Moderate Komplexität und begrenzte Flexibilität für SAP-Landschaften
Exeon.UEBA für SAP: Praxisnahe Lösungen für reale Anforderungen
Ungewöhnliche Aktivitäten
Gestohlen Zugangsdaten werden für legitime Zwecke verwendet SAP Transaktionen oder unbefugter Zugriff auf die BTP-Anwendung.
Exeon. UEBA Monitore SAP Zugriffsrechte, Aktionen und Berechtigungsänderungen während des Lernprozesses Verhalten pro Benutzer und über verschiedene Umgebungen hinweg.
Vorteile von Exeon.UEBA:
Identifiziert ungewöhnliche SAP Transaktionen, Zugriff auf die BTP-App und Benutzer- oder Administratorrechte Verhalten
Erkennt den Missbrauch von Zugangsdaten in einem frühen Stadium.
Berechtigungsänderungen
Privilege Escalation und kritische Veränderungen bleiben oft unbemerkt SAP Systeme und BTP-Umgebungen.
Exeon. UEBA überwacht Benutzer-, Rollen- und Berechtigungsänderungen und verfolgt gleichzeitig kritische Transaktionen und debugger verwenden.
Erkennt Konfigurationsmanipulationen, die es Angreifern ermöglichen könnten Persistenz
Empfindlich Datenzugriff
Datenexfiltration über legitime SAP Der Zugriff auf BTP-Anwendungen kann sich unauffällig in den normalen Betrieb einfügen. UEBA überwacht sensible Daten. SAP Tabelle und Anwendung Datenzugriff während der Korrelation von Exporten mit Benutzern Verhalten Die
Vorteile von Exeon.UEBA:
Erkennt ungewöhnliche HR-, Finanz- oder sensible Daten. Tabellenzugriff und abnormale Exportmuster
Reduziert das Risiko umfangreicher SAP-Datenpannen.
Sicheres & Compliance-konformes Monitoring
Regulierte Branchen benötigen datenschutzkonforme Überwachung in allen Bereichen. SAP Umgebungen.
Exeon. UEBA -Unterstützung On-Prem oder air-gapped Bereitstellung mit eingebaut Pseudonymisierung Und Verschlüsselung Die
Vorteile von Exeon.UEBA:
Unterstützt datenschutzbewusste SAP Überwachung, einschließlich verbundener BTP-Umgebungen
Ermöglicht souveräne Sicherheitsanalysen, ohne dass Identitätsdaten an externe Clouds gesendet werden müssen.
Use Cases
Exeon. UEBA in Aktion
Moderne Angriffe tarnen sich hinter normalen Identitäts- und Anwendungsaktivitäten. Exeon. UEBA deckt diese Bedrohungen frühzeitig auf, indem es analysiert Verhalten über alle Benutzer, Anwendungen und Entitäten hinweg.
Wie KI Vorteile bringt Bedrohung triage
Hier erfahren Sie, wie Sicherheitsteams die Präzision durch den Einsatz KI-gestützter Schwachstellenbewertung steigern.
Eine Videodemonstration von Exeon.NDR einschließlich Domain-Generierungsalgorithmen, maschinelles Lernen für die Verhaltensanalyse, lateral movement und vieles mehr.
Wie eine große deutsche Bank die Vorschriften einhält DORA , bekämpft APTs und ransomware und erzielt bessere Ergebnisse Bedrohungserkennung und schnellere Reaktionszeiten innerhalb weniger Monate.
Einzigartiger Ansatz zur OT-Überwachung, z. B. bei Geldautomaten: Erweiterte Protokolle ermöglichen neue Use cases und lösen komplexe Anforderungen einfach.
Zur Verdeutlichung und handlungsrelevant Wir haben Einblicke gewonnen, indem wir verschiedene Cybersicherheitsvorschriften verglichen und über technologische Lösungen zur Einhaltung berichtet haben.
Wie eine große deutsche Bank die Vorschriften einhält DORA , bekämpft APTs und ransomware und erzielt bessere Ergebnisse Bedrohungserkennung und schnellere Reaktionszeiten innerhalb weniger Monate.
Lesen Sie, wie unser Produkt zu einem unverzichtbaren Bestandteil wurde. Sicherheitsmonitoring Werkzeug zur Absicherung der Solothurner Spitäler IT & OT Netzwerke.
Support DORA compliance und gleichzeitig das inhärente Vertrauen in Netzwerke durch die Durchsetzung kontinuierlicher Identitätsverifizierung , den Zugang zu kritischen assets & mehr.
Wirksam OT Sicherheit, als Teil von Zero Trust Die Strategie muss die Transparenz über alle Aspekte hinweg gewährleisten. OT assets Schutz vor ausgeklügelten Bedrohungen, compliance & mehr.
Von Patientendaten bis hin zu regulatorischen Vorgaben compliance
Durch die Durchsetzung strenger Zugriffskontrollen, Audit-Logs , Und Echtzeit Überwachung, Zero Trust hilft Gesundheitswesen Die Anbieter erfüllen die Anforderungen an die Datensicherheit – und noch vieles mehr.
Exeon überwacht Transaktionen und Benutzeraktivitäten. Verhalten In Echtzeit um verdächtige Aktivitäten zu erkennen, Insiderbedrohungen vorzubeugen und vieles mehr.
Arbeiten Sie mit vollständigem Datensouveränität und strenge Datenschutzbestimmungen. Exeon. UEBA erkennt Identitätsmissbrauch und Privilegieneskalation…
Moderne Umgebungen unterscheiden sich hinsichtlich Struktur, Regulierung und Risiko – doch identitätsgetriebene Bedrohungen betreffen sie alle. Exeon. UEBA bietet maßgeschneiderte Verhaltens-Sichtbarkeit für jeden Sektor.
Bankwesen und Finanzen
Finanzierung & Versicherung
Überwachung privilegierter Identitäten und sensibler Arbeitsabläufe in Kernbank-, Handels-, Zahlungs- und KI-gestützten Produkten.
Arbeiten Sie mit vollständigem Datensouveränität und strenge Datenschutzbestimmungen. Exeon. UEBA erkennt Identitätsmissbrauch und Privilegienausweitungen...
Erfahren Sie mehr über Exeon. UEBA bietet einheitliche Transparenz über Ihre SAP Umgebung um gestohlene Produkte sofort zu erkennen Zugangsdaten Insiderbedrohungen und verdächtige Transaktionen. Unsere Experten helfen Ihnen gerne bei weiteren Fragen.
Was ist UEBA für SAP Und wie funktioniert Exeon? UEBA arbeiten?
User and Entität Verhalten Analytics ( UEBA ) erkennt Cyberbedrohungen, indem es normale Verhalten von Benutzern, Servicekonten und Anwendungen inSAP Umgebungen analysiert.UEBAfür SAP wertet SAP Security Audit-Logs ( SAL ) und zugehörige Systemprotokolle aus, um Verhaltensbaselines für SAPIdentitäten, Transaktionen, Mandanten und Tabellen zu erstellen. Anschließend erkennt es Anomalien wie den Missbrauch von Anmeldeinformationen, ungewöhnliche Transaktionsaktivitäten oder verdächtige Datenexporte,die bei der herkömmlichen, starren SAP Überwachung oft übersehen werden. DaUEBADaten in Echtzeit mittels stream Analysen verarbeitet, kann esBedrohungensofort erkennen und unterstützt gleichzeitig On-Prem oder air-gapped Bereitstellungen für vollständige Datensouveränität .
Exeon. UEBA support SAP BTP Sicherheitsmonitoring ?
Exeon. UEBA kann erweitert werden verhaltensbasierte Security Überwachung über die traditionelle SAP Systeme zu SAP Business Technology Platform ( SAP BTP) unter Verwendung unterstützter Audit- und Anwendungsprotokolle. Es hilft Sicherheitsteams, ungewöhnliche Identitätsaktivitäten, verdächtige Zugriffsmuster und Berechtigungsänderungen in verbundenen Netzwerken zu identifizieren. SAP Umgebungen. Die verfügbaren Erkennungsfunktionen hängen von den integrierten BTP-Diensten und Protokollquellen ab.
Welche Arten von SAP-Sicherheitsbedrohungen kann Exeon.UEBA erkennen?
UEBAfür SAP erkennt verdächtiges Verhalten auf der gesamten SAP Applikations-Ebene , einschließlich externer Angriffe und Insider-Bedrohungen.
Beispiele hierfür sind:
Gestohlene SAP-Zugangsdaten, die für ungewöhnliche Logins verwendet werden.
Privilegienerweiterungen oder unbefugte Rollenänderungen.
(Erstmalige) Ausführung von sensiblen SAP-Transaktionen.
Zugriff auf sensible SAP-Tabellen, wie z.B. Tabellen mit Benutzerdaten.
Abnormale Datenexporte oder Downloads großer Tabellenmengen.
Unbefugte Nutzung des Debuggers oder Konfigurationsänderungen.
Durch die Überwachung von Verhaltensmustern über SAP-Identitäten, Transaktionen und Service-Accounts hinweg kann Exeon.UEBA subtilen Missbrauch identifizieren, der für herkömmliche Sicherheitstools legitim erscheint.
Welche Bereitstellungsoptionen unterstützt Exeon.UEBA für SAP?
Exeon. UEBAfür SAP unterstützt flexible Bereitstellung , die speziell für regulierte und sicherheitskritische Umgebungen entwickelt wurden. Zu Bereitstellung verfügbarenOptionen gehören selbstgehostete Installationen entweder in Ihrem eigenen Rechenzentrum oder in einer privaten (kontrollierten) Infrastruktur support Hybridarchitekturen,die on-prem und cloud Systeme kombinieren, und air-gapped Umgebungen ohne externeKonnektivität. Alle Bereitstellungen gewährleisten, dass SAPSicherheitsdaten innerhalb Ihrer kontrollierten Infrastruktur verbleiben und somit compliance von Vorschriften wie DSGVO , NIS2 und DORA unterstützt wird .
Wie schützt Exeon.UEBA SAP-Benutzer- und Identitätsdaten?
Exeon.UEBA verfügt über integrierte Datenschutzmechanismen, um sensible Identitätsinformationen während der Analyse zu schützen. Identitätsattribute wie Benutzernamen, User-IDs oder E-Mail-Adressen können pseudonymisiert und sensible Log-Inhalte bereits beim Einlesen (Ingestion) verschlüsselt werden. Die Verhaltensanalyse kann somit auf geschützten Daten operieren und dabei dennoch den analytischen Kontext wahren. Dieser Ansatz ermöglicht es Unternehmen, fortschrittliche Bedrohungserkennung zu betreiben und gleichzeitig die Anforderungen von Datenschutzvorschriften sowie internen Datensicherheitsrichtlinien zu erfüllen.
Kann Exeon.UEBA Insider-Bedrohungen in SAP erkennen?
Ja. Exeon.UEBA für SAP ist darauf ausgelegt, Insider-Bedrohungen und den Missbrauch von Benutzerkonten zu erkennen, indem abnormales Verhalten innerhalb legitimer SAP-Aktivitäten identifiziert wird.
Die Plattform lernt das typische Verhalten für jeden SAP-Benutzer und Service-Account und schlägt bei Abweichungen Alarm, wie zum Beispiel bei:
Ungewöhnlichem Zugriff auf sensible SAP-Tabellen.
Unbefugten Rollen- oder Berechtigungsänderungen.
Unerwarteter Ausführung von administrativen Transaktionen.
Verdächtigen Datenexporten oder Änderungen an der Systemkonfiguration.
Da das System Verhaltensmuster analysiert , anstatt sich ausschließlich auf statische Regeln zu stützen, kann es böswillige oder kompromittierte Insider erkennen, selbst wenn deren Handlungen technisch gesehen legitim erscheinen.
Welche Sicherheitsbedrohungen können UEBA erkennen in SAP BTP?
UEBA kann helfen, ungewöhnliche SAP BTP-Benutzeranmeldungen, unerwarteter Anwendungszugriff, verdächtige Rollenänderungen und ungewöhnliche Aktivitäten von Dienstkonten. Durch das Erlernen typischer Verhalten und die Identifizierung von Abweichungen, Verhaltensanalyse Komplemente SAP Die bestehenden Zugriffskontrollen und die Audit-Protokollierung von BTP. Die Erkennungsabdeckung hängt von den verfügbaren Audit-Ereignissen und den konfigurierten Integrationen ab.
Wie gewährleistet Exeon.UEBA die Datensouveränität für SAP-Umgebungen?
Exeon.UEBA für SAP wurde für Unternehmen entwickelt, die die volle Kontrolle über ihre Sicherheitsdaten benötigen.
Die Plattform unterstützt On-Premise- und Air-Gapped-Bereitstellungsmodelle, sodass SAP-Logs und Identitätsdaten Ihre eigene Infrastruktur niemals verlassen müssen. In Kombination mit integrierten Verschlüsselungs- und Pseudonymisierungsfunktionen ermöglicht dies Unternehmen in regulierten Branchen eine verhaltensbasierte Bedrohungserkennung unter Einhaltung strengster Datensouveränitäts- und Datenschutzvorgaben.
Lässt sich Exeon.UEBA in SIEM-, SOAR- oder IAM-Tools integrieren?
SIEM -basierend UEBA ist oft regelbasiert – die Regeln müssen manuell hinzugefügt und angepasst werden – und ist begrenzt durch Batch-Prozess und hohe Kosten für die Datenerfassung. Exeon. UEBA nutzt Echtzeit streaming Analysen , intelligente Protokollvorverarbeitung zur Reduzierung des Datenvolumens und Flexibilität Verhalten Modelle, die eine schnellere und genauere Erkennung zu geringeren Kosten ermöglichen.
Wie schnell kann Exeon.UEBA für SAP implementiert werden?
Ja. Exeon.UEBA lässt sich problemlos in bestehende Security-Operations-Plattformen integrieren.
Erkannte SAP-Anomalien und verhaltensbasierte Erkenntnisse können an SIEM-Systeme, SOAR-Plattformen oder Ticketing-Tools für ein zentralisiertes Monitoring und Incident Response weitergeleitet werden. Offene APIs ermöglichen zudem die Anbindung an IAM-Systeme (Identity and Access Management) und automatisierte Response-Workflows. Dies stellt sicher, dass SAP-spezifische Bedrohungen in Ihre übergreifenden Sicherheitsabläufe und Reaktionsprozesse eingebunden werden.
Dadurch wird sichergestellt, dass SAP -spezifische Bedrohungen in Ihre umfassenderen security operations und Reaktionsverfahren integriert werden.
Kann Exeon.UEBA auch für andere Anwendungen außer SAP genutzt werden?
Die meisten Unternehmen erlangen aussagekräftige Sichtbarkeit in ihre SAP-Sicherheit innerhalb von Tagen, nicht Monaten.
Exeon.UEBA kann SAP Security Audit Logs (SAL) direkt einlesen, ohne dass SAP-Agenten oder komplexe Log-Transformationen erforderlich sind. Dank der standardisierten Log-Modellierung und vordefinierten Erkennungsfunktionen ist ein schnelles Onboarding sowohl für On-Premise- als auch für Cloud-SAP-Umgebungen möglich. Sicherheits-Teams können so bereits kurz nach der Bereitstellung mit der Erkennung von abnormalem SAP-Verhalten und Identitätsmissbrauch beginnen.
Dies ermöglicht es Sicherheitsteams, mit der Erkennung von Anomalien zu beginnen. SAP Verhalten Und Identitätsmissbrauch kurz danach Bereitstellung Die
Bereit, Ihre SOC ?
Ihre Cybersicherheit ist unsere höchste Priorität. Kontaktieren Sie uns, um zu erfahren, wie unsere KI-gestützte Technologie den Schutz verbessert, die Effizienz steigert und gleichzeitig die Kosten reduziert.