Die nächste Generation stärken SOC Fähigkeiten
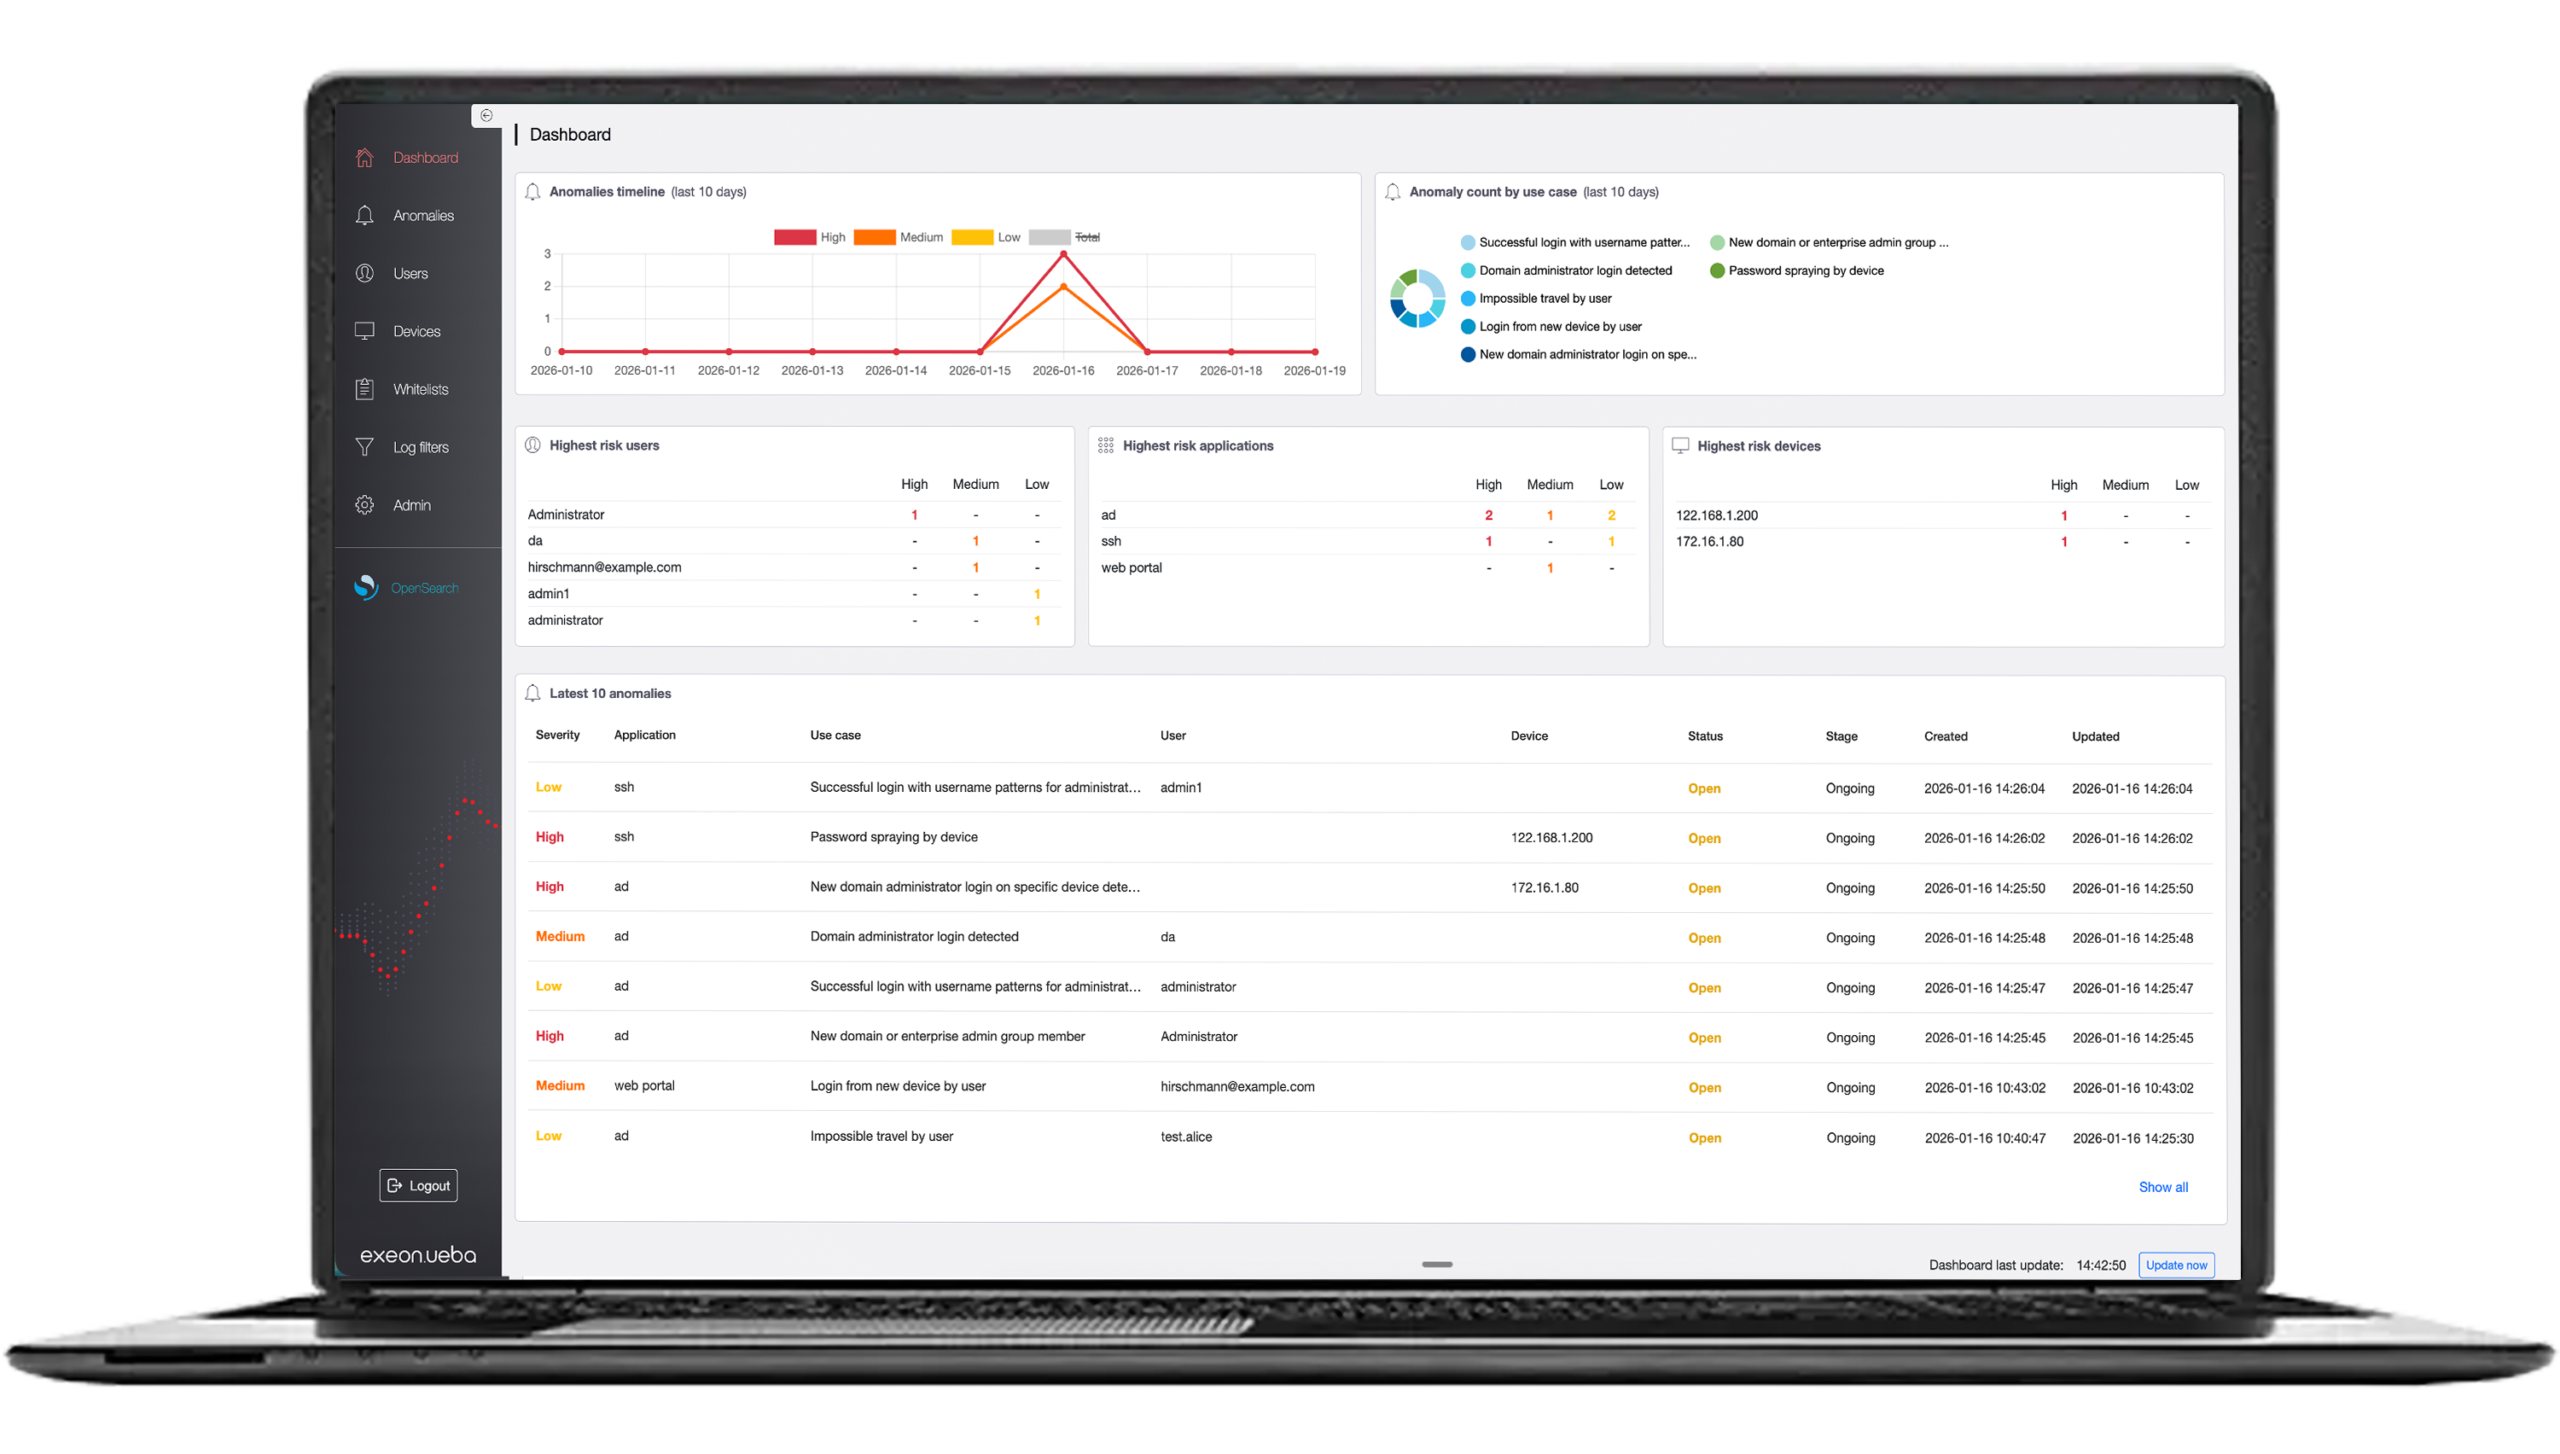
Exeon.NDR + UEBA bestehende SOC Operationen mit KI-gestützter Erkennung, Verhaltensanalyse und reichhaltiges Netzwerk Telemetrie – befähigend playbook Ausführung, reduziert Verweilzeit und stark Cyber-Resilienz Die
SOC Herausforderungen heute
von kritischen SOC Warnmeldungen werden nicht untersucht.
Warnmeldung Volumen, falsch positive Ergebnisse und Wiederholungen triage reduzieren SOC die Effektivität und das Risiko, Bedrohungen zu übersehen.
Der derzeitige Mangel an Cybersicherheitsexperten macht die automatisierte und KI-basierte Erkennung unerlässlich.
Welche Probleme löst die Technologie von Exeon?
Exeon wandelt SOCs in proaktive, KI-gestützte Verteidigungszentren um, indem es zentrale Sicherheitsherausforderungen angeht.
Mangelnde Automatisierung
SOC-Teams sind häufig mit zeitaufwendigen manuellen Analysen konfrontiert, was die Incident Response erheblich verlangsamt. Gleichzeitig generieren SIEM-Systeme täglich über 10.000 Warnmeldungen, von denen rund 50 % redundant oder irrelevant sind.
Fragmentierte IT- und OT-Sicherheit
Unsere Cloud-nativen Kollektoren skalieren über AWS, Azure, GCP und On-Premise mit einem einzigen Regelsatz und sorgen für eine 30 % schnellere Lösung von Vorfällen.
Sicherer Hybrid-Cloud-Betrieb
Unsere Cloud-nativen Collectors skalieren nahtlos über AWS, Azure, GCP und On-Premises-Umgebungen mit einem einheitlichen Regelsatz und ermöglichen eine 30 % schnellere Incident Response.
Unterstützung moderner SOCs in allen Sicherheitsbereichen
360°-Sichtbarkeit
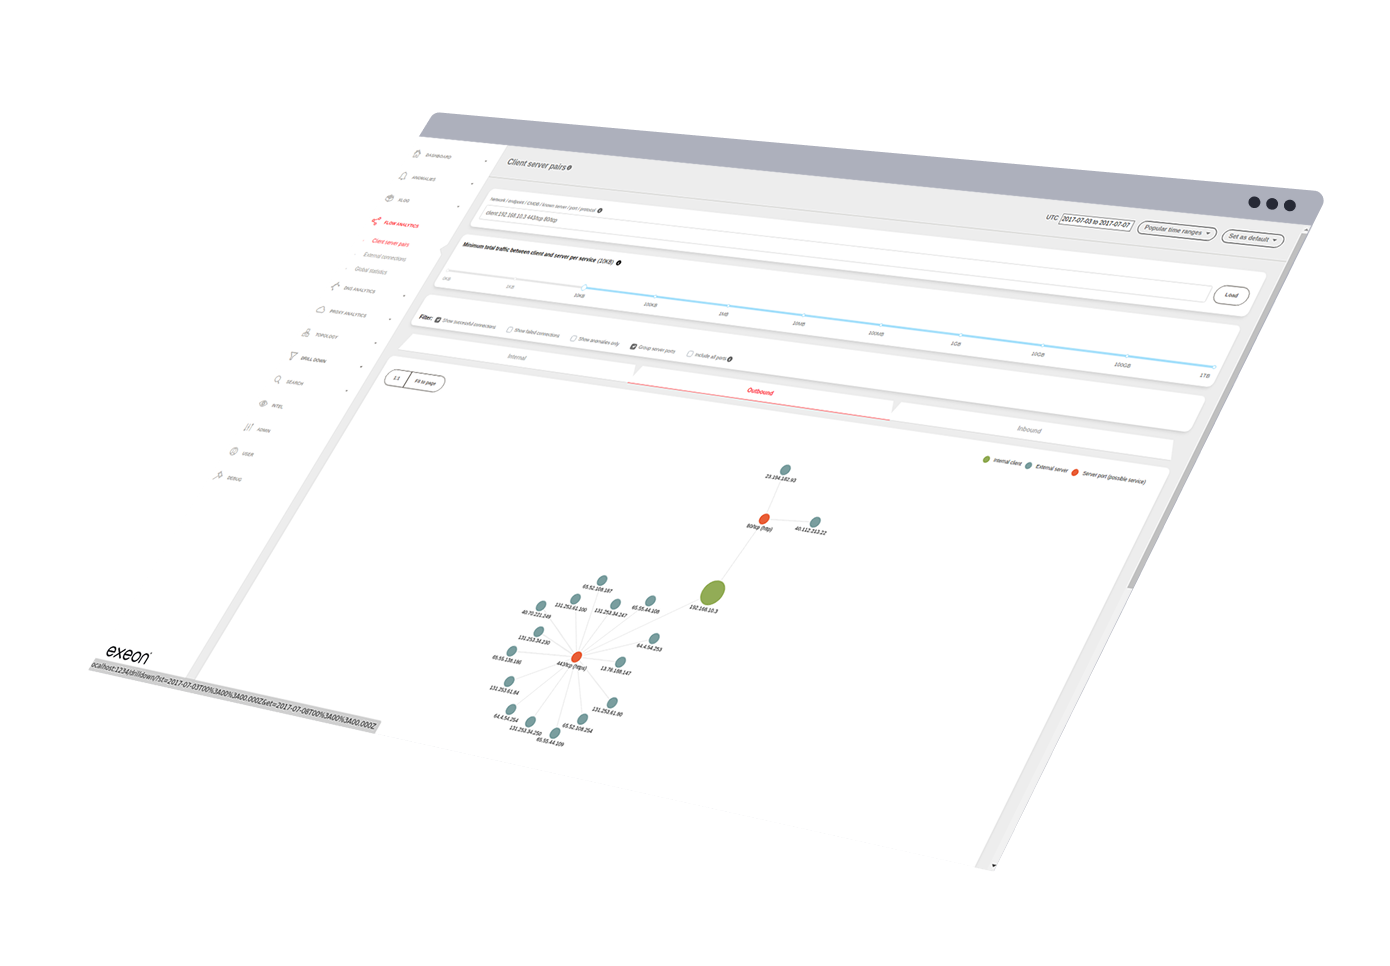
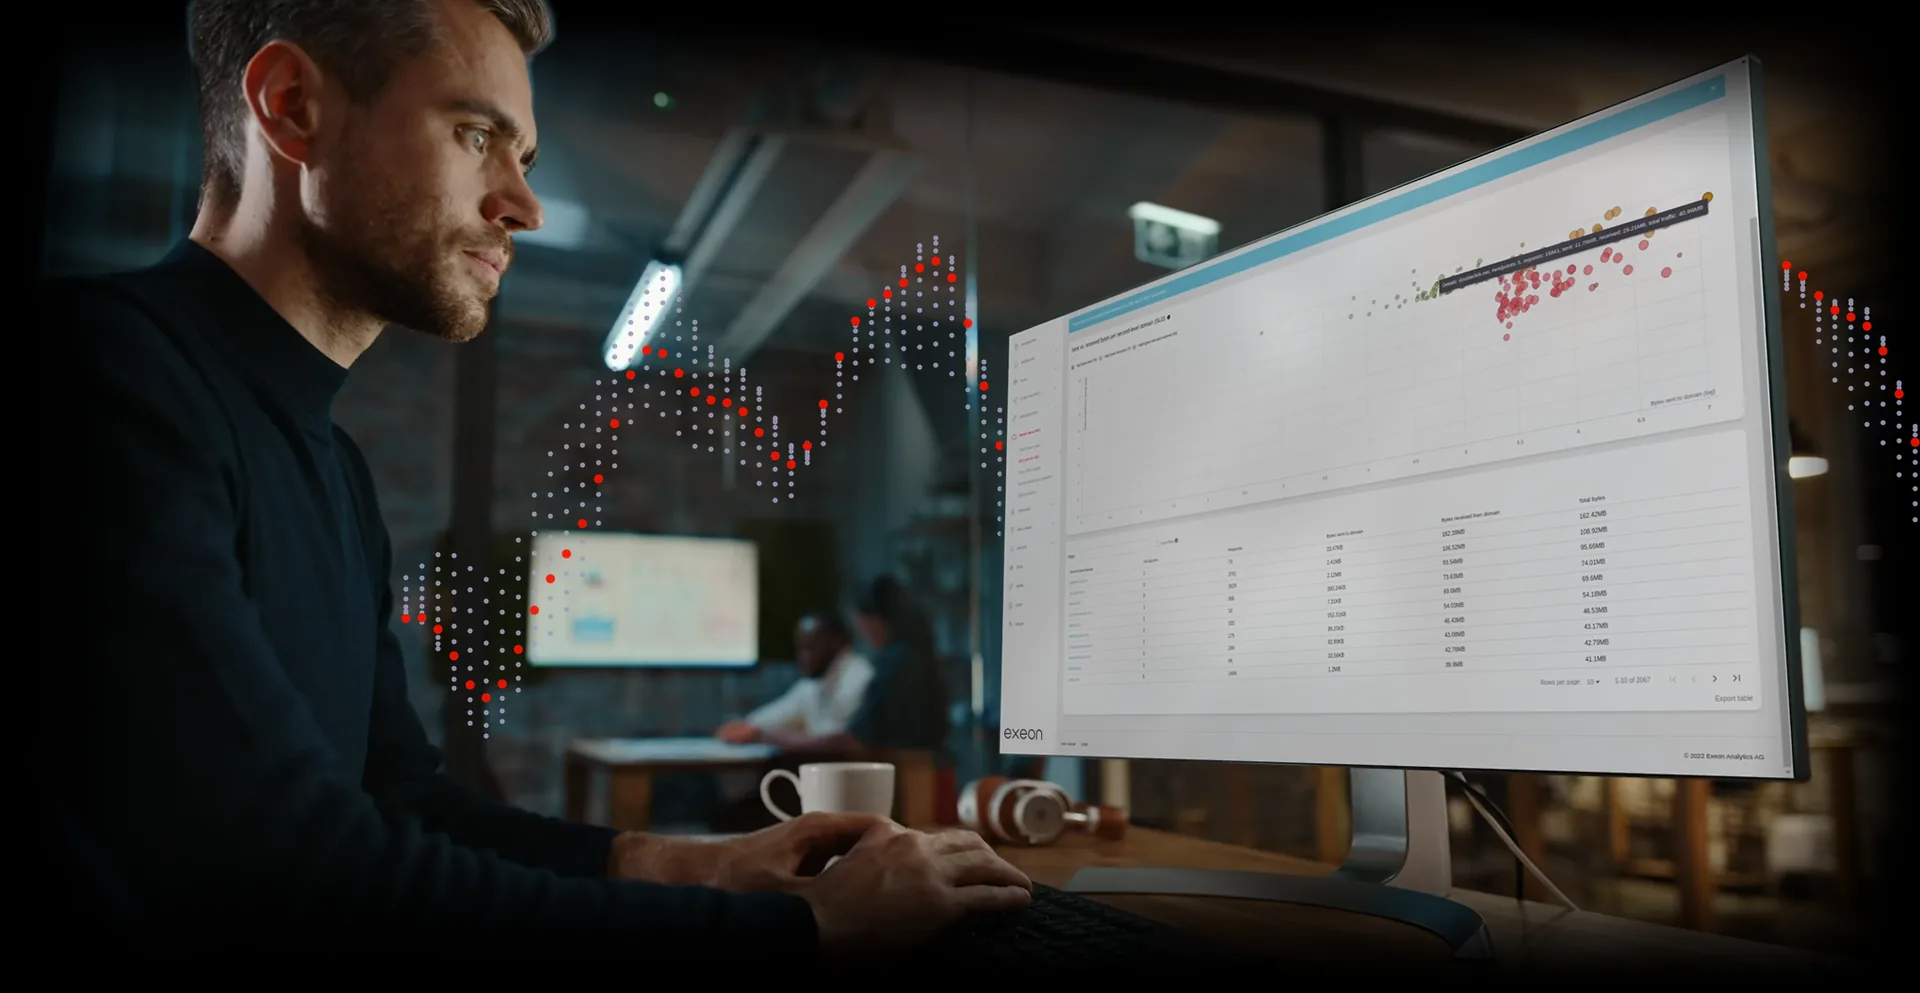
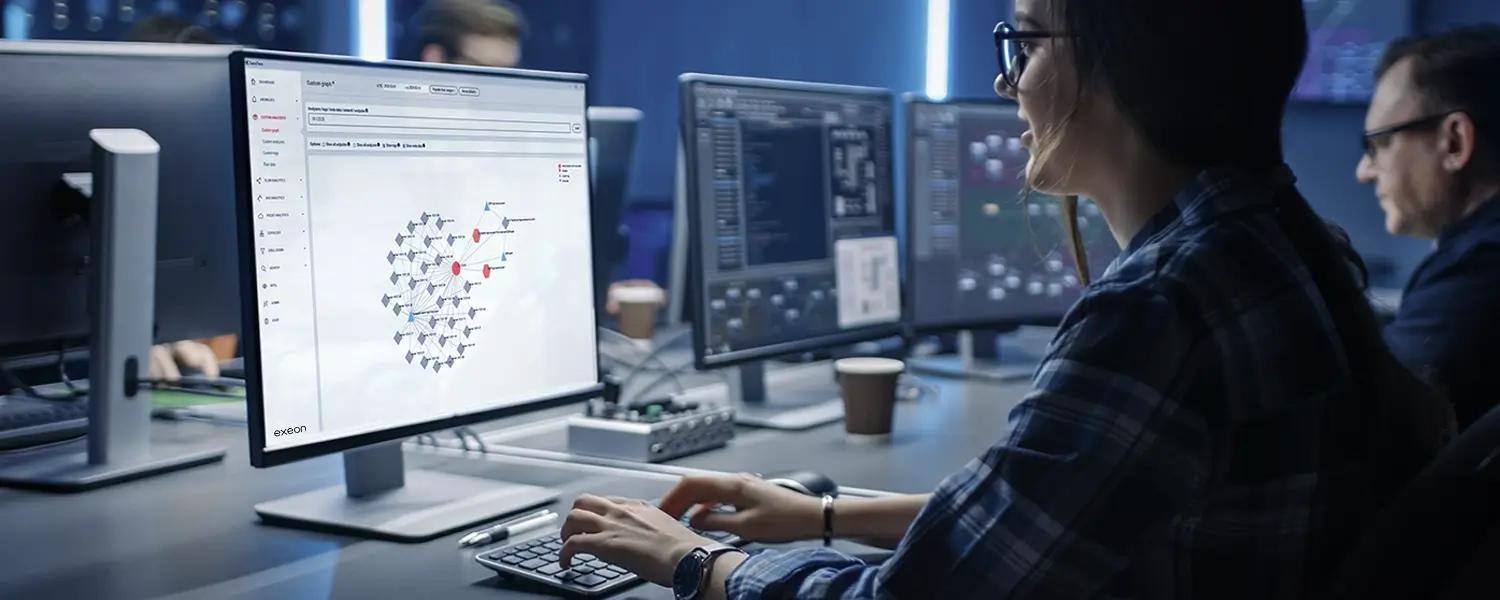
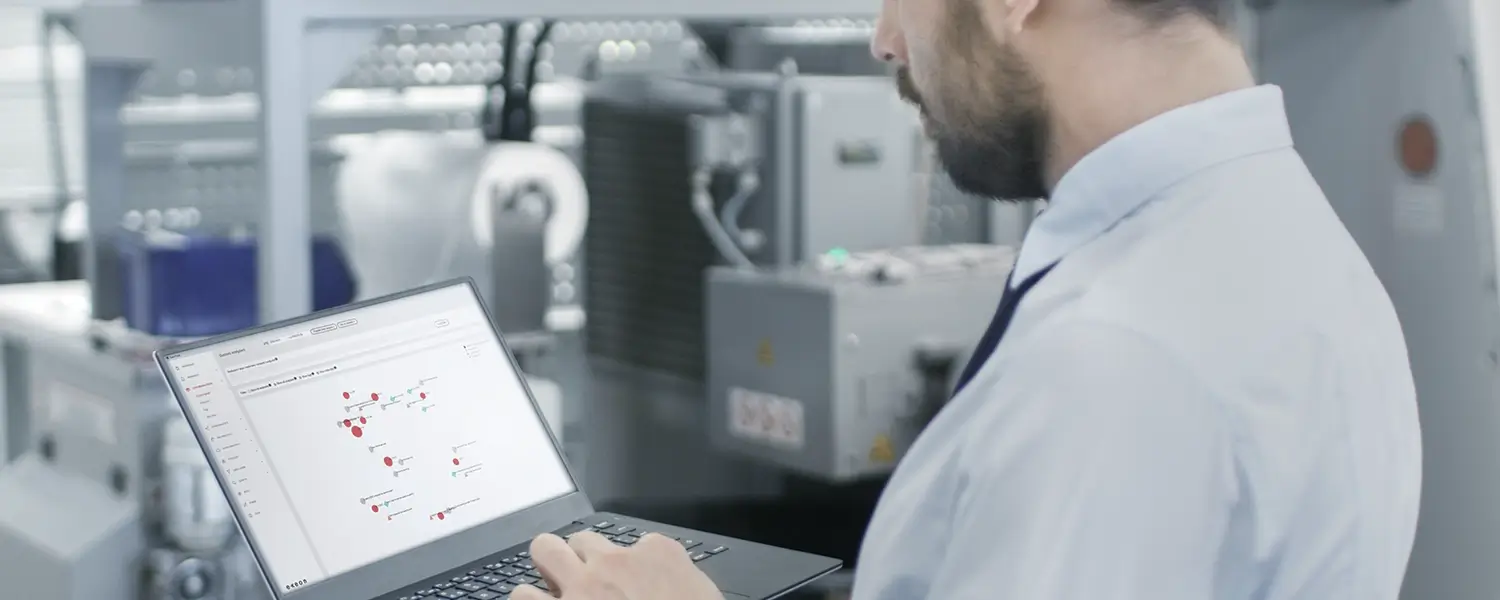
Exeon streamt Netzwerkdaten (Wire Data) und Logs aus On-Premises-, Multi-Cloud-, IoT- und OT-Umgebungen und schliesst damit die Sichtbarkeitslücken (Blind Spots), die herkömmliche Endpoint-Tools übersehen.
- Echtzeit-Einblicke für technische und nicht-technische Stakeholder.
- Vereint IT/OT-Telemetrie zu einer zentralen Ansicht zur frühzeitigen Erkennung lateraler Bewegungen.
- Bereichert SIEM Veranstaltungen mit KI-gesteuert Verhaltenskontext , wodurch die Trefferquote erhöht wird.
Schnelle und einfache Integrationen
Unser Produkt integriert sich über Open REST und syslog APIs in beliebige SIEM , SOAR oder EDR Stapel.
- Sein API Es basiert auf dieser Technologie und ermöglicht ein beeindruckendes Maß an Anpassungsmöglichkeiten, um den spezifischen Bedürfnissen der Institution gerecht zu werden.
- Optimiert SIEM Systeme zur deutlichen Kostenreduzierung.
- Verbessert EDR Wo EDR Agenten weisen Mängel auf (z. B. IoT , OT , BYOD).
Eingebaut compliance und Auditbereitschaft
Automatisierte Berichte kartieren live Telemetrie zu NIS2 Artikel 21 und 23, DORA Art. 15 und ISO 27001 A.12.4, während manipulationssichere, pseudonymisierte Protokolle ticken DSGVO Art. 32 Kästchen.
- Netzwerküberwachung, Alarmierung und detaillierte Berichterstattung.
- Zentral Speicher für DSGVO -konform Forensik Protokolle für retrospektive Analysen.
- Die Erkennungsmodelle müssen kontinuierlich verbessert werden, um eine zukunftssichere Verteidigung zu gewährleisten.
Erhöht SOC Personaleffizienz
Dank präziser Technologie, die fortschrittliche
Bedrohungen, die von zero-day zu APTs und Insider
Bedrohungen, SOC Die Teams erleben eine reduzierte Arbeitsbelastung.
- Deutlich weniger falsch positive Ergebnisse: SOC Analysten können sich auf reale Bedrohungen konzentrieren, anstatt sich mit … auseinanderzusetzen. Warnmeldung Ermüdung.
- Kann durch die Verknüpfung mit sofort Reaktionsmaßnahmen einleiten. SOAR Playbooks und Firewalls.
- Korreliert Netzwerkdaten und andere Protokollquellen, identifiziert Anomalien und leitet Gegenmaßnahmen ein.
KI-gestützt, automatisiert und für moderne Cyberbedrohungen entwickelt
Hoch SOC Effizienz
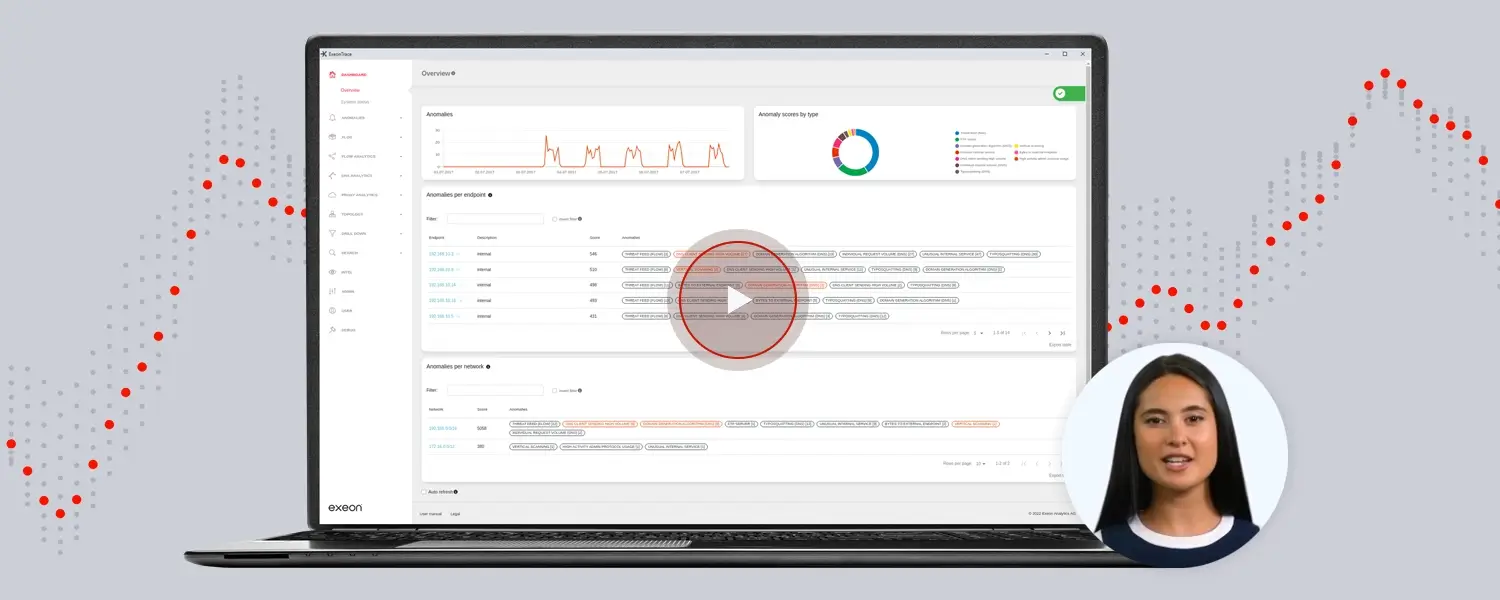
Exeons KI-gesteuerte, automatisierte Bedrohungserkennung und das Reaktionsprodukt verbessert SOC Effizienz und hilft dabei, Cyberbedrohungen wesentlich effektiver zu bewältigen.
Echtzeit-Überwachung ohne Blind Spots
Einfache Anbindung und flexible Implementierung
Lässt sich nahtlos mit EDR-, NDR- und SIEM-Systemen verbinden und ermöglicht Echtzeitüberwachung in IT-, OT- und Cloud-Umgebungen.
Betriebskosten und Einsparpotenziale
Die vier Schritte von SOC + mit Exeon
01Nahtlose Integration
Exeon stärkt SOCs durch die Anbindung an EDR-, NDR-, SIEM- und SOAR-Plattformen, verbessert die Bedrohungserkennung und reduziert gleichzeitig Speicher- und Verarbeitungskosten.
02Holistische Sichtbarkeit und intelligente Erkennung
KI-gestützte Algorithmen ermitteln grundlegende Verhaltensweisen, erkennen Anomalien und decken Bedrohungen in Netzwerken auf. cloud , Und IoT Umgebungen.
03Schnelle Reaktionen
Exeon integriert sich nahtlos in SOAR-Playbooks und Firewalls, um Bedrohungen in Echtzeit zu stoppen, Reaktionszeiten drastisch zu verkürzen und potenziellen Schaden effektiv zu begrenzen.
04Compliance und langfristige Resilienz
Exeon gewährleistet die Einhaltung von NIS2, DORA und KRITIS, zentralisiert GDPR-konforme Protokolle und optimiert kontinuierlich die Erkennungsmodelle – für eine zukunftssichere Verteidigung gegen stetig wachsende Cyberrisiken.
Ähnliche Lösungen für Sie
Integration
Lässt sich nahtlos verbinden mit EDR , NDR und SIEM Systeme, Verbesserung Bedrohungserkennung und Optimierung Warnmeldung Verarbeitung zur Reduzierung Speicher und Bearbeitungskosten.
Skalierbarkeit
Exeon-Produkte skalieren Ihre Umgebung nahtlos. SOC , die Integration in Ihre Hybridumgebung, um vollständige Transparenz zu gewährleisten cloud Und On-Prem Infrastruktur.
Bewährt bei global agierenden Unternehmen


Dein NIS2 Compliance Checklist
Einblicke unserer Sicherheitsexperten
Klarheit im Cyber-Dschungel: Fachbeiträge unserer Vordenker im Bereich KI-gestützter Cybersicherheit.