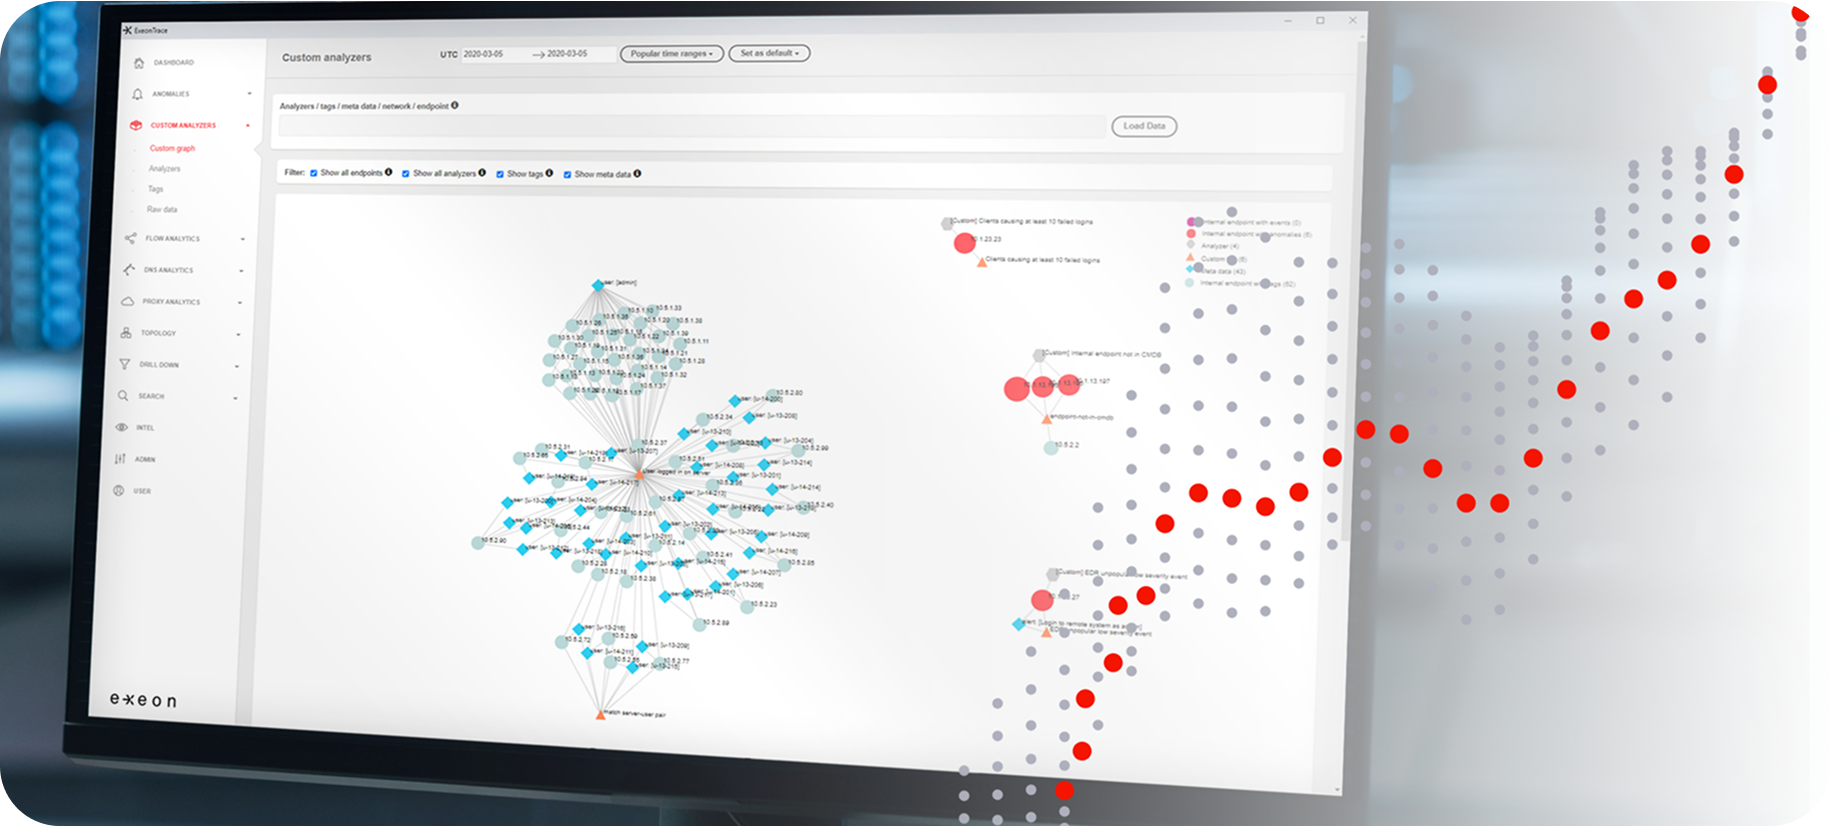
Schweizer KI zur Stärkung der Resilienz
Mehr als zehn Jahre institutionelle Forschung haben dazu geführt, dass wir eine State-of-the-Art-KI entwickelt haben, die Sicherheitsteams unübertroffene Präzision, Geschwindigkeit und Effizienz bei ihren täglichen Aufgaben ermöglicht.
Wie KI Sicherheitsteams stärkt
Return on Investment durch effiziente Bedrohungserkennung und reduzierte Reaktionszeiten mit KI (Forrester®)
Schneller Reaktion auf Vorfälle durch KI-Automatisierung (Gartner®)
Reduzierung von Fehlalarmen durch präzise maschinelles Lernen -basierte Erkennung (Gartner®)
Sicherheitsteams müssen sich auf reale Bedrohungen konzentrieren. Deshalb sind KI und maschinelles Lernen der Schlüssel zu mehr Schnelligkeit und Präzision.
Überwachung mit chirurgischer Präzision
Die KI-gesteuerte Metadatenanalyse von Exeon und ein cleveres Whitelisting filtern sicheren Datenverkehr, eliminieren Fehlalarme und finden echte Anomalien in IT und OT.
Bedrohungen in Milliarden von Aktivitäten erkennen
Machine Learning Modelle analysieren den Netzwerkverkehr, um bekannte Angriffsmuster sowie bisher unbekannte Anomalien zu identifizieren und Bedrohungen damit frühzeitig und effektiv zu erkennen.
Schnelle, automatisierte Reaktionen
Risikobewertete Alarme fliessen über offene APIs in die SOAR-Plattform. Dort isolieren Playbooks Hosts und blockieren bösartigen Datenverkehr in Sekundenschnelle.
Supervised Machine Learning
Supervised-Modelle werden auf Basis realer Angriffsszenarien in kontrollierten Trainingsumgebungen mit gelabelten Daten trainiert. Dies ermöglicht eine hochpräzise Erkennung bekannter Bedrohungen – unmittelbar ab dem ersten Einsatztag.
Unsupervised Algorithms
Unüberwachte Algorithmen modellieren das normale Kommunikationsverhalten direkt in der jeweiligen Umgebung und identifizieren kontextbezogene Abweichungen in Echtzeit – ganz ohne vordefinierte Regeln oder gelabelte Trainingsdaten.
Use-Case-Integration durch Expertenwissen
Fachspezifische Use-Cases korrelieren klassische Indikatoren (z.B. IOCs) mit Netzwerkflussdaten und ergänzen die Erkennungslogik um kontextbezogenes Expertenwissen – für eine signifikant verbesserte Präzision bei der Bedrohungserkennung.
Risikobasiert Alarmierung
Risikobasiert Alarmierung und dynamische Bewertungsmechanismen beurteilen den Schweregrad und den Kontext jedes einzelnen Ereignisses. Vorfall wodurch Sicherheitsteams in die Lage versetzt werden, triage Die Reaktionsmaßnahmen sollen effektiv auf die Bedrohungen mit den größten Auswirkungen konzentriert werden.
Verzicht auf Deep Packet Inspection (DPI)
Exeon analysiert Metadaten , nicht die Nutzdaten, wodurch sichergestellt wird, dass der verschlüsselte Datenverkehr privat bleibt und gleichzeitig die volle Transparenz über Verhaltensanomalien erhalten bleibt.
Einheitliche Transparenz über Identitäten und Anwendungen hinweg
Überwachen Sie alle Benutzer, Entitäten, Anwendungen, APIs, KI-Agenten und Legacy Systeme.
Doppelte Erkennung: Experte use cases + adaptive KI
Von Experten entwickelte Logik wird mit lernfähigen KI-Modellen kombiniert, um selbst kleinste Anomalien mit hoher Genauigkeit zu erkennen.
Echtzeit Datenverarbeitung für sofortige Erkennung
Eine leistungsstarke streambasierte Analyse-Engine, die selbst bei Milliarden von Datenpunkten sofortige Warnmeldungen ausgibt.
Effiziente Verarbeitung zur Reduzierung von Volumen & Kosten
Deduplizierung, Komprimierung und Normalisierung reduzieren das Logdatenvolumen und die SIEM-Kosten und verbessern gleichzeitig die Erkennungseffizienz.
Flexibles Log Onboarding für jede Anwendung
Standardisierte Logdaten Modellierung ermöglicht die schnelle Integration von SaaS-, On-Prem- und unternehmensspezifischen Anwendungen.
Bewährt bei global agierenden Unternehmen


Marktvergleich
Exeon überwindet die Limitierungen der DPI durch einen innovativen, rein metadatenbasierten Analyseansatz. Dieser ermöglicht tiefgreifende Echtzeit-Einblicke in physische, virtuelle und Cloud-basierte Infrastrukturen – vollständig agentenlos und ohne invasive Zugriffsmethoden.
Kapazitäten
Ressourcenschonende Analyse ohne Port Mirroring oder dedizierte Sensoren
Verschlüsselungsunabhängige Sicherheitsanalytik auf Basis von Netzwerkmetadaten
Umfassende Netzwerktransparenz über alle Segmente hinweg – nicht auf Core-Traffic beschränkt
Hochskalierbare ML-Algorithmen für verhaltensbasierte Anomalieerkennung
Komplette Datenverarbeitung On-Premise möglich – volle Datenhoheit & Compliance
Exeon
Vectra
Darktrace
ExtraHop
Sicherheitsinstallationen
IT / OT / IoT
Künstliche Intelligenz ermöglicht die Echtzeiterkennung von Bedrohungen, automatisierte Reaktionen und effizientes Threat Hunting. Sie minimiert Fehlalarme und unterstützt Sicherheitsteams dabei, kritische Infrastrukturen präzise und ressourcenschonend zu schützen.
- Echtzeit Bedrohung & Anomalie Detektion
- Automatisierte Incident Response für schnellere Eindämmung und Reaktion
- Gezielte Unterstützung bei proaktivem Threat Hunting
SOC +
KI stärkt Security Operations Center (SOC), indem sie die Bedrohungserkennung automatisiert, Reaktionszeiten signifikant verkürzt und die Präzision sicherheitsrelevanter Entscheidungen verbessert.
- Bereitstellung On-Premise oder in der Cloud
- Reduziert workload von Vorfall Priorisierung
- Erhöhte Genauigkeit bei der Identifizierung komplexer Angriffsmuster
Datensicherheit
KI verbessert die Datensicherheit durch Automatisierung Bedrohungserkennung , wodurch der Datenschutz verbessert und schnellere Reaktionen auf Datenschutzverletzungen ermöglicht werden.
- Echtzeit Erkennung von Datenschutzverletzungen
- Automatisierte Reaktionen zur schnellen Abwehr von Bedrohungen
- Verbesserter Schutz vor komplexen Bedrohungen
Insider Bedrohung Management
Ein mehrschichtiger Ansatz zur Erkennung und Minderung von Insiderbedrohungen durch Nutzung KI-gestützter Netzwerk- und Benutzererkennung Entität Verhalten Analysen.
- Umfassende Überwachung für vollständige Netzwerk- und Anwendungstransparenz
- Zero Trust Integration zur Durchsetzung strenger Zugriffskontrollen
- Echtzeit Sicherheitseinblicke über Live-Dashboards
KI und Sicherheit Use Cases
Unsere Technologie ist modular aufgebaut und passt sich flexibel an geschäftsspezifische Anforderungen an – ohne Abstriche bei Sicherheit, Performance oder regulatorischer Compliance.
Use Case: Öffentlicher Sektor
KI gegen hochentwickelte Bedrohungen
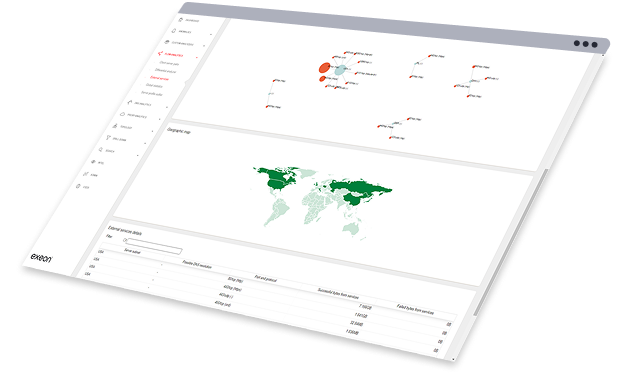
Geführte Bedrohungserkennungstour
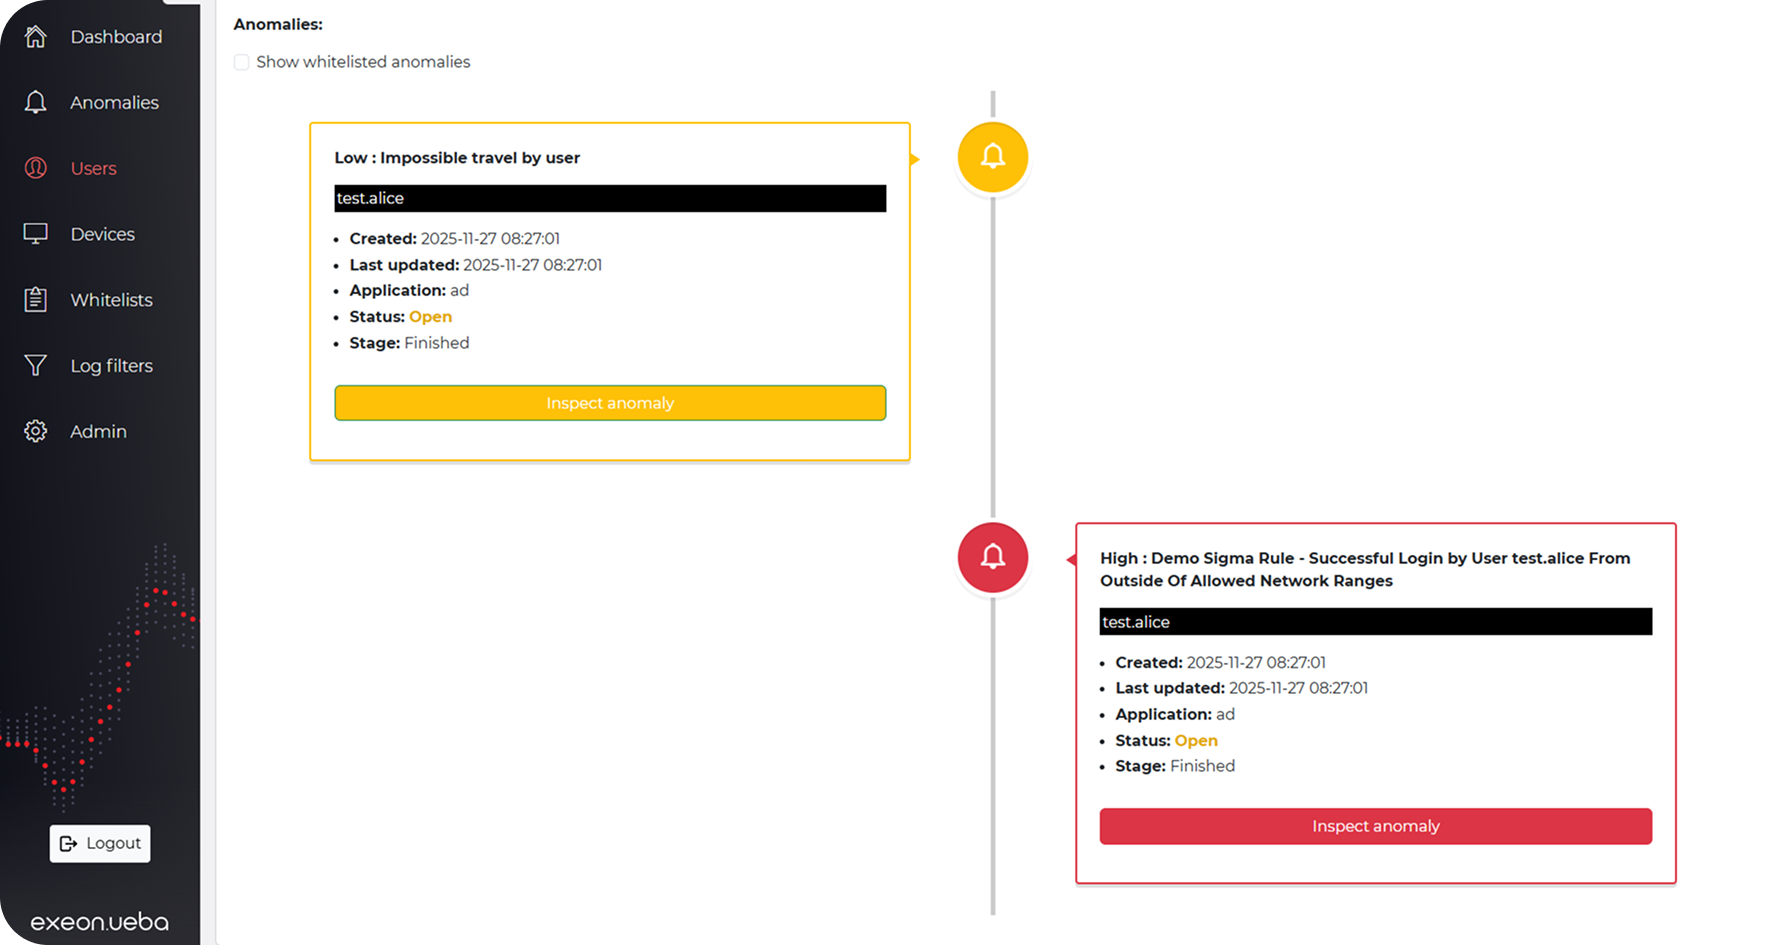
Weniger Fehlalarme dank KI
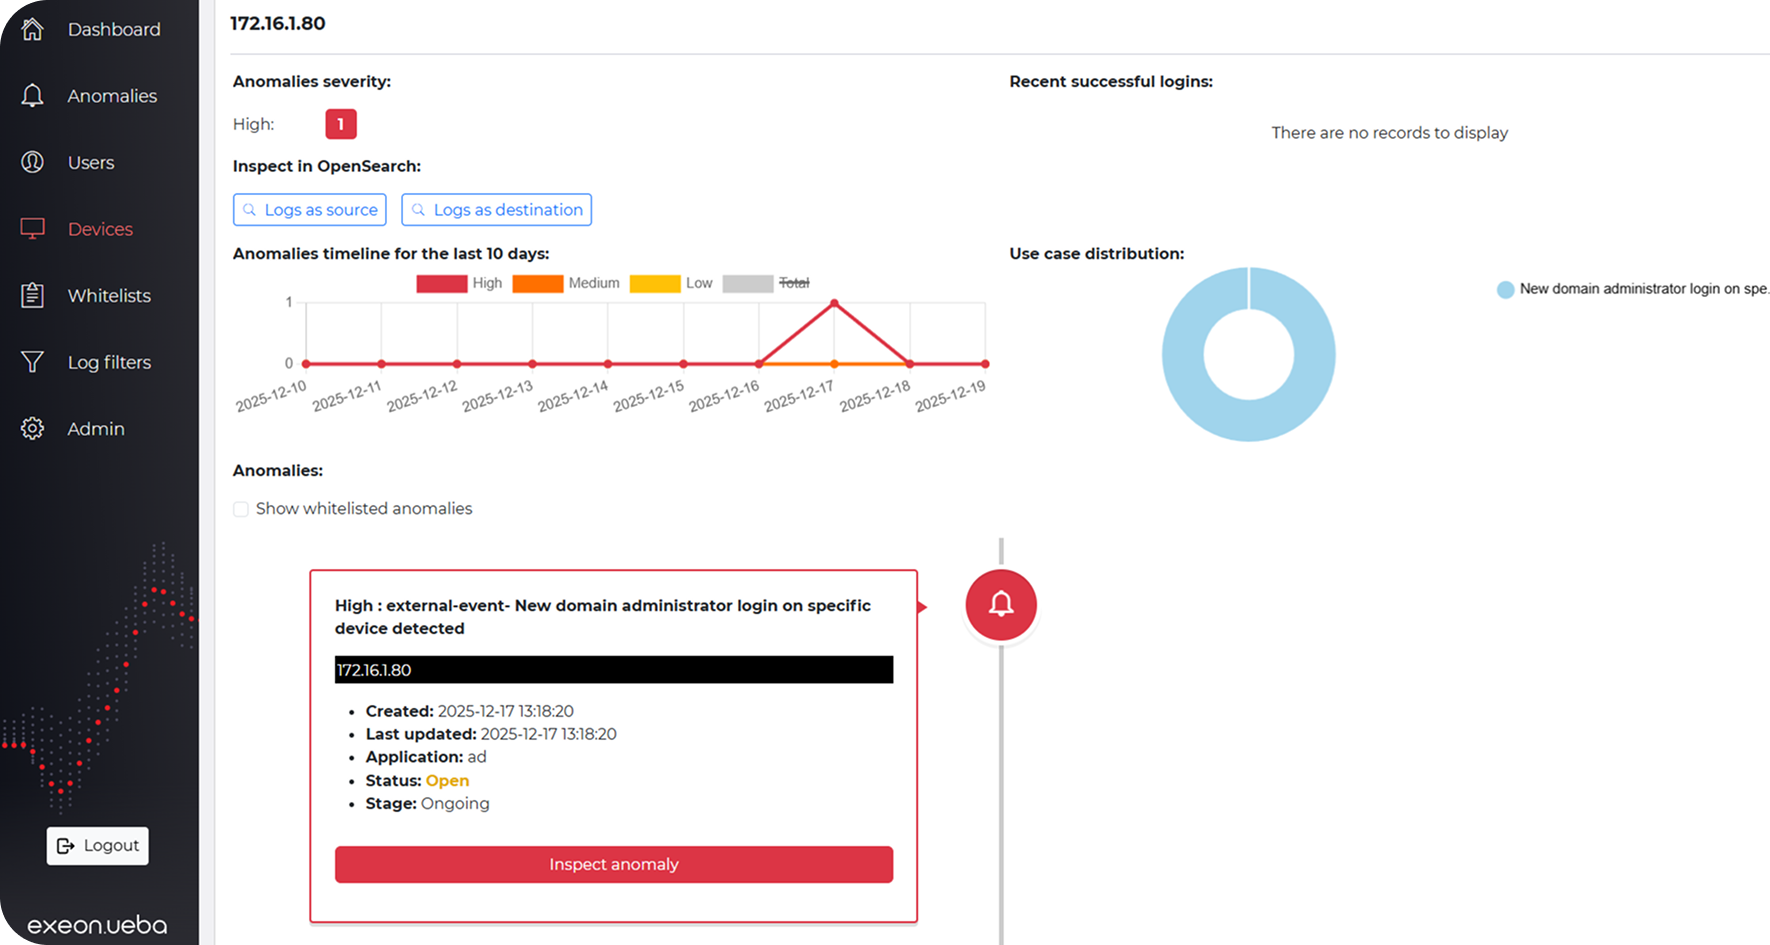
Wie KI Vorteile bringt Bedrohung triage
Was Kunden über unsere KI-Technologie sagen
Sicherheitsteams globaler Organisationen berichten über ihre Erfahrungen mit unserer KI und maschinelles Lernen Die

CISO, SWISS International Airlines
"Als Schweizer Nationalairline treibt uns die Leidenschaft für aussergewöhnliche Leistungen im Sinne unserer Leitsätze an. Eine stabile und sichere IT ist die wichtigste Grundlage für einen exzellenten Kundenservice. Für die Sicherheit der SWISS IT setzen wir Exeon als zentrales Cybersecurity-Tool ein, das vollständig von unserem langjährigen Partner Reist Telecom AG verwaltet wird. Eine perfekte Kombination und Lösung, um unser Netzwerk zu überwachen und Anomalien schnell zu erkennen."

Kopf IT Sicherheit, PostFinance AG
"PostFinance hat sich wegen der offenen und zukunftsfähigen Architektur für Exeon.NDR entschieden. Dank der Möglichkeit, auf Hardware Sensoren zu verzichten und der Kontrolle über die Datenflüsse musste PostFinance keine grossen Änderungen an der bestehenden Infrastruktur vornehmen. Die Zusammenarbeit mit den kompetenten, technisch hochstehenden Exeon Mitarbeitenden hat überzeugt."

CEO & Gründer, Planzer
"Als CEO und Inhaber einer eng getakteten Logistikfirma kann ich mir Systemausfälle wegen Cybervorfällen nicht leisten. Mit Exeon.NDR haben wir bei Planzer eine Schweizer Lösung gefunden, um unser Netzwerk zu überwachen und Cyberbedrohungen frühzeitig zu erkennen."

Leiter Infrastruktur & Anwendungen, 3 Banken IT
„Besonders schätzen wir die umfassende Netzwerktransparenz, die uns Exeon.NDR bietet.“
Der Anomalie Die Erkennung ist zudem äußerst präzise und ermöglicht es unseren Analysten, sich auf die wesentlichen Bedrohungen zu konzentrieren.“

Leiter der Cybersicherheitsforschung, KuppingerCole
„Das Management und analyst Die Benutzeroberflächen sind intuitiv und können wichtige Erkenntnisse für Kunden liefern. Exeons Ansatz Datenaufbewahrung hilft Kunden dabei, Daten aus regulatorischen Gründen lokal zu speichern. compliance und senkt die Kosten langfristig Speicher indem nur das Ereignis beibehalten wird Metadaten Die Lösung unterstützt die relevantesten Standards für den Datenaustausch. Bedrohung Information."

Netzwerk- und Sicherheitsingenieur, Solothurner Spitäler
„Exeon ist unser Cybersicherheits-Alarmsystem.“ Alarmierung Wir können so Netzwerkanomalien erkennen. Was uns außerdem wirklich überzeugt hat, ist die intuitive Bedienung des Produkts. Schnittstelle – Es hat sich zu einem Werkzeug entwickelt, um unsere Daten und unser Netzwerk zuverlässig zu überwachen und zu sichern.“

ICT Projektleiter, WinGD
"Exeon bietet uns einen vollständigen Einblick in unsere Netzwerkdatenströme und erkennt automatisch verdächtiges Verhalten. Dank der KI-Algorithmen erkennen wir potenzielle Cyber-Bedrohungen sofort und können schnell und effizient reagieren. So verhindern wir, dass sich Angreifer unbemerkt in unseren Systemen bewegen, in die Infrastruktur eindringen oder bestehende Sicherheitsmassnahmen umgehen."

Senior Produktportfoliomanager Cyberabwehr, Swisscom
„Exeon bietet zahlreiche funktionale Vorteile gegenüber konkurrierenden NDR-Produkten. Mit Exeon können wir innovative Technologien und fortschrittliche Analysen nutzen, um unseren Kunden eine erstklassige Sicherheitslösung zu bieten. Gemeinsam setzen wir uns für die Verbesserung der Sicherheit ein.“ Umgebung „

Regional Practice Head, Wipro
„Exeon ist die ideale Lösung für den Übergang von einem legacy SOC zur nächsten Generation SOC Es verbessert die Erkennungsfähigkeiten und minimiert Warnmeldung Rauschen und senkt die Kosten erheblich.“

CEO, REAL Security
„Als führender Distributor sind wir stets auf der Suche nach zuverlässigen, innovativen und leistungsstarken Lösungen, um unser Portfolio zu stärken und die Zukunft der Cybersicherheit mitzugestalten. Exeon hat sich immer wieder als vertrauenswürdiger und unkomplizierter Partner erwiesen. Ihre Lösung exeon.ndr hat bereits in verschiedenen Branchen große Wirkung erzielt.“
Branchenorientiert, ergebnisorientiert
Anwendungsfall Bank in Deutschland
DORA compliance , Bekämpfung von Bedrohungen wie APTs & ransomware , verbessert Bedrohungserkennung und schnellere Reaktionszeiten.
Success Story: Logistik
Ein schnell wachsendes, international tätiges Logistikunternehmen wehrt Systemausfälle durch Cyberangriffe mit Exeon.NDR ab.
Success Story: Bankwesen
Eine Fallstudie zur Cybersicherheit bei PostFinance, einem der führenden Finanzdienstleister der Schweiz. Detailhandel Finanzinstitute.
Use Case: Maschinenbau & NIS2
OT /IIoT-Integration und compliance Wie ein Maschinenbauunternehmen seine Cybersicherheitslage verbessert.
Success Story: Schweizer Spitäler
Lesen Sie, wie unser Produkt zu einem unverzichtbaren Bestandteil wurde. Sicherheitsmonitoring Werkzeug zur Absicherung der Solothurner Spitäler IT & OT Netzwerke.
Anwendungsfall : Gesundheitswesen & Compliance
Zentralisierte Transparenz und Überwachung hybrider Umgebungen zum Schutz kritischer medizinischer Systeme.
Globaler Hersteller WinGD
In diesem Video-Testimonial, Kunde WinGD erklärt, wie Exeon.NDR seine Cybersicherheit stärkt.
Häufig gestellte Fragen
Weitere Details zu den leistungsstarken Funktionen unseres Produkts maschinelles Lernen Algorithmen, die entwickelt wurden, um durch die Analyse Ihrer Protokolldaten ausgeklügelte Cyberbedrohungen zu erkennen.
Wie wird die Aufsicht geführt? maschinelles Lernen Wird es in Exeon-Produkten verwendet?
Beaufsichtigt maschinelles Lernen Die Exeon-Produkte werden anhand von gekennzeichneten Datensätzen trainiert, d. h. sie werden aus vergangenen Angriffen und vordefinierten Daten trainiert. Bedrohung Muster. Dieser Ansatz ist besonders effektiv zur Erkennung bekannter Bedrohungen, wie zum Beispiel lateral movement oder Brute-Force Angriffe. Was unüberwachte Angriffe betrifft. ML Durch den Abgleich aktueller Netzwerkaktivitäten mit historischen Angriffsdaten identifiziert es schnell verdächtige Angriffe. Verhalten das zu zuvor bekannten Angriffssignaturen passt. Exeon.NDR kann beispielsweise erkennen command-and-control Der Datenverkehr wird anhand von Mustern analysiert, die in früheren Angriffsprotokollen gefunden wurden, sodass Sicherheitsteams schnell reagieren können.
Wie ist unüberwacht maschinelles Lernen Wird es in Exeon-Produkten verwendet?
Unbeaufsichtigt maschinelles Lernen Im Gegensatz dazu stützt es sich nicht auf vordefinierte Muster, sondern identifiziert unbekannte oder sich entwickelnde Angriffsmuster. Es analysiert das Netzwerk Verhalten und kennzeichnet Anomalien, die nicht dem normalen Aktivitätsverlauf entsprechen. Dadurch ist es besonders nützlich für die Erkennung neuer und komplexer Bedrohungen, wie zum Beispiel zero-day Angriffe oder fortgeschrittene persistente Bedrohungen (APTs). In Exeon-Produkten, dies Fähigkeit hilft dabei, subtile Angreiferbewegungen innerhalb eines Netzwerks aufzudecken, wie zum Beispiel lateral movement , wobei sich ein Eindringling von einem System auf ein anderes ausbreitet und dabei herkömmliche Erkennungsmethoden umgeht.
Warum nutzen wir sowohl beaufsichtigte als auch unbeaufsichtigte Lernmethoden?
Durch die Kombination von überwachtem und unüberwachtem maschinelles Lernen Wir gewährleisten einen umfassenden Sicherheitsansatz. Überwachtes Lernen ermöglicht die schnelle Erkennung bekannter Angriffsmethoden und bietet so sofortigen Schutz vor vertrauten Bedrohungen. Gleichzeitig verbessert unüberwachtes Lernen die Sicherheit, indem es neuartige oder schwer erkennbare Angriffe identifiziert, die sonst unbemerkt blieben. Dieser duale Ansatz maximiert die Erkennungsgenauigkeit und gewährleistet gleichzeitig die Anpassungsfähigkeit an sich entwickelnde Cyberbedrohungen.
Wie sieht die Zukunft der KI-gestützten Cybersicherheit aus?
Die Zukunft liegt in datenschutzbewussten Sicherheitslösungen, die der Erkennung von Bedrohungen durch intelligente Musteranalyse Vorrang vor invasiver Überwachung einräumen und so einen starken Schutz gewährleisten, ohne die Grenzen der Privatsphäre zu überschreiten.
Wie funktioniert das? Verhalten -basierte Sicherheit verbessert den Schutz?
Durch die Fokussierung auf das Netzwerk Verhalten Anstatt einzelner Datenpakete können KI-gestützte Sicherheitslösungen erkennen zero-day Angriffe und unbekannte Bedrohungen, die auf Abweichungen von normalen Mustern beruhen, bieten einen stärkeren, datenschutzfreundlichen Schutz.
Sprechen Sie mit einem Experten
Haben Sie Fragen zu KI-gestützter Sicherheit, die zukunftssicher und unbegrenzt skalierbar ist? Unsere Experten unterstützen Sie gerne bei strategischer Planung, Netzwerksicherheit, Integrationen und vielem mehr.