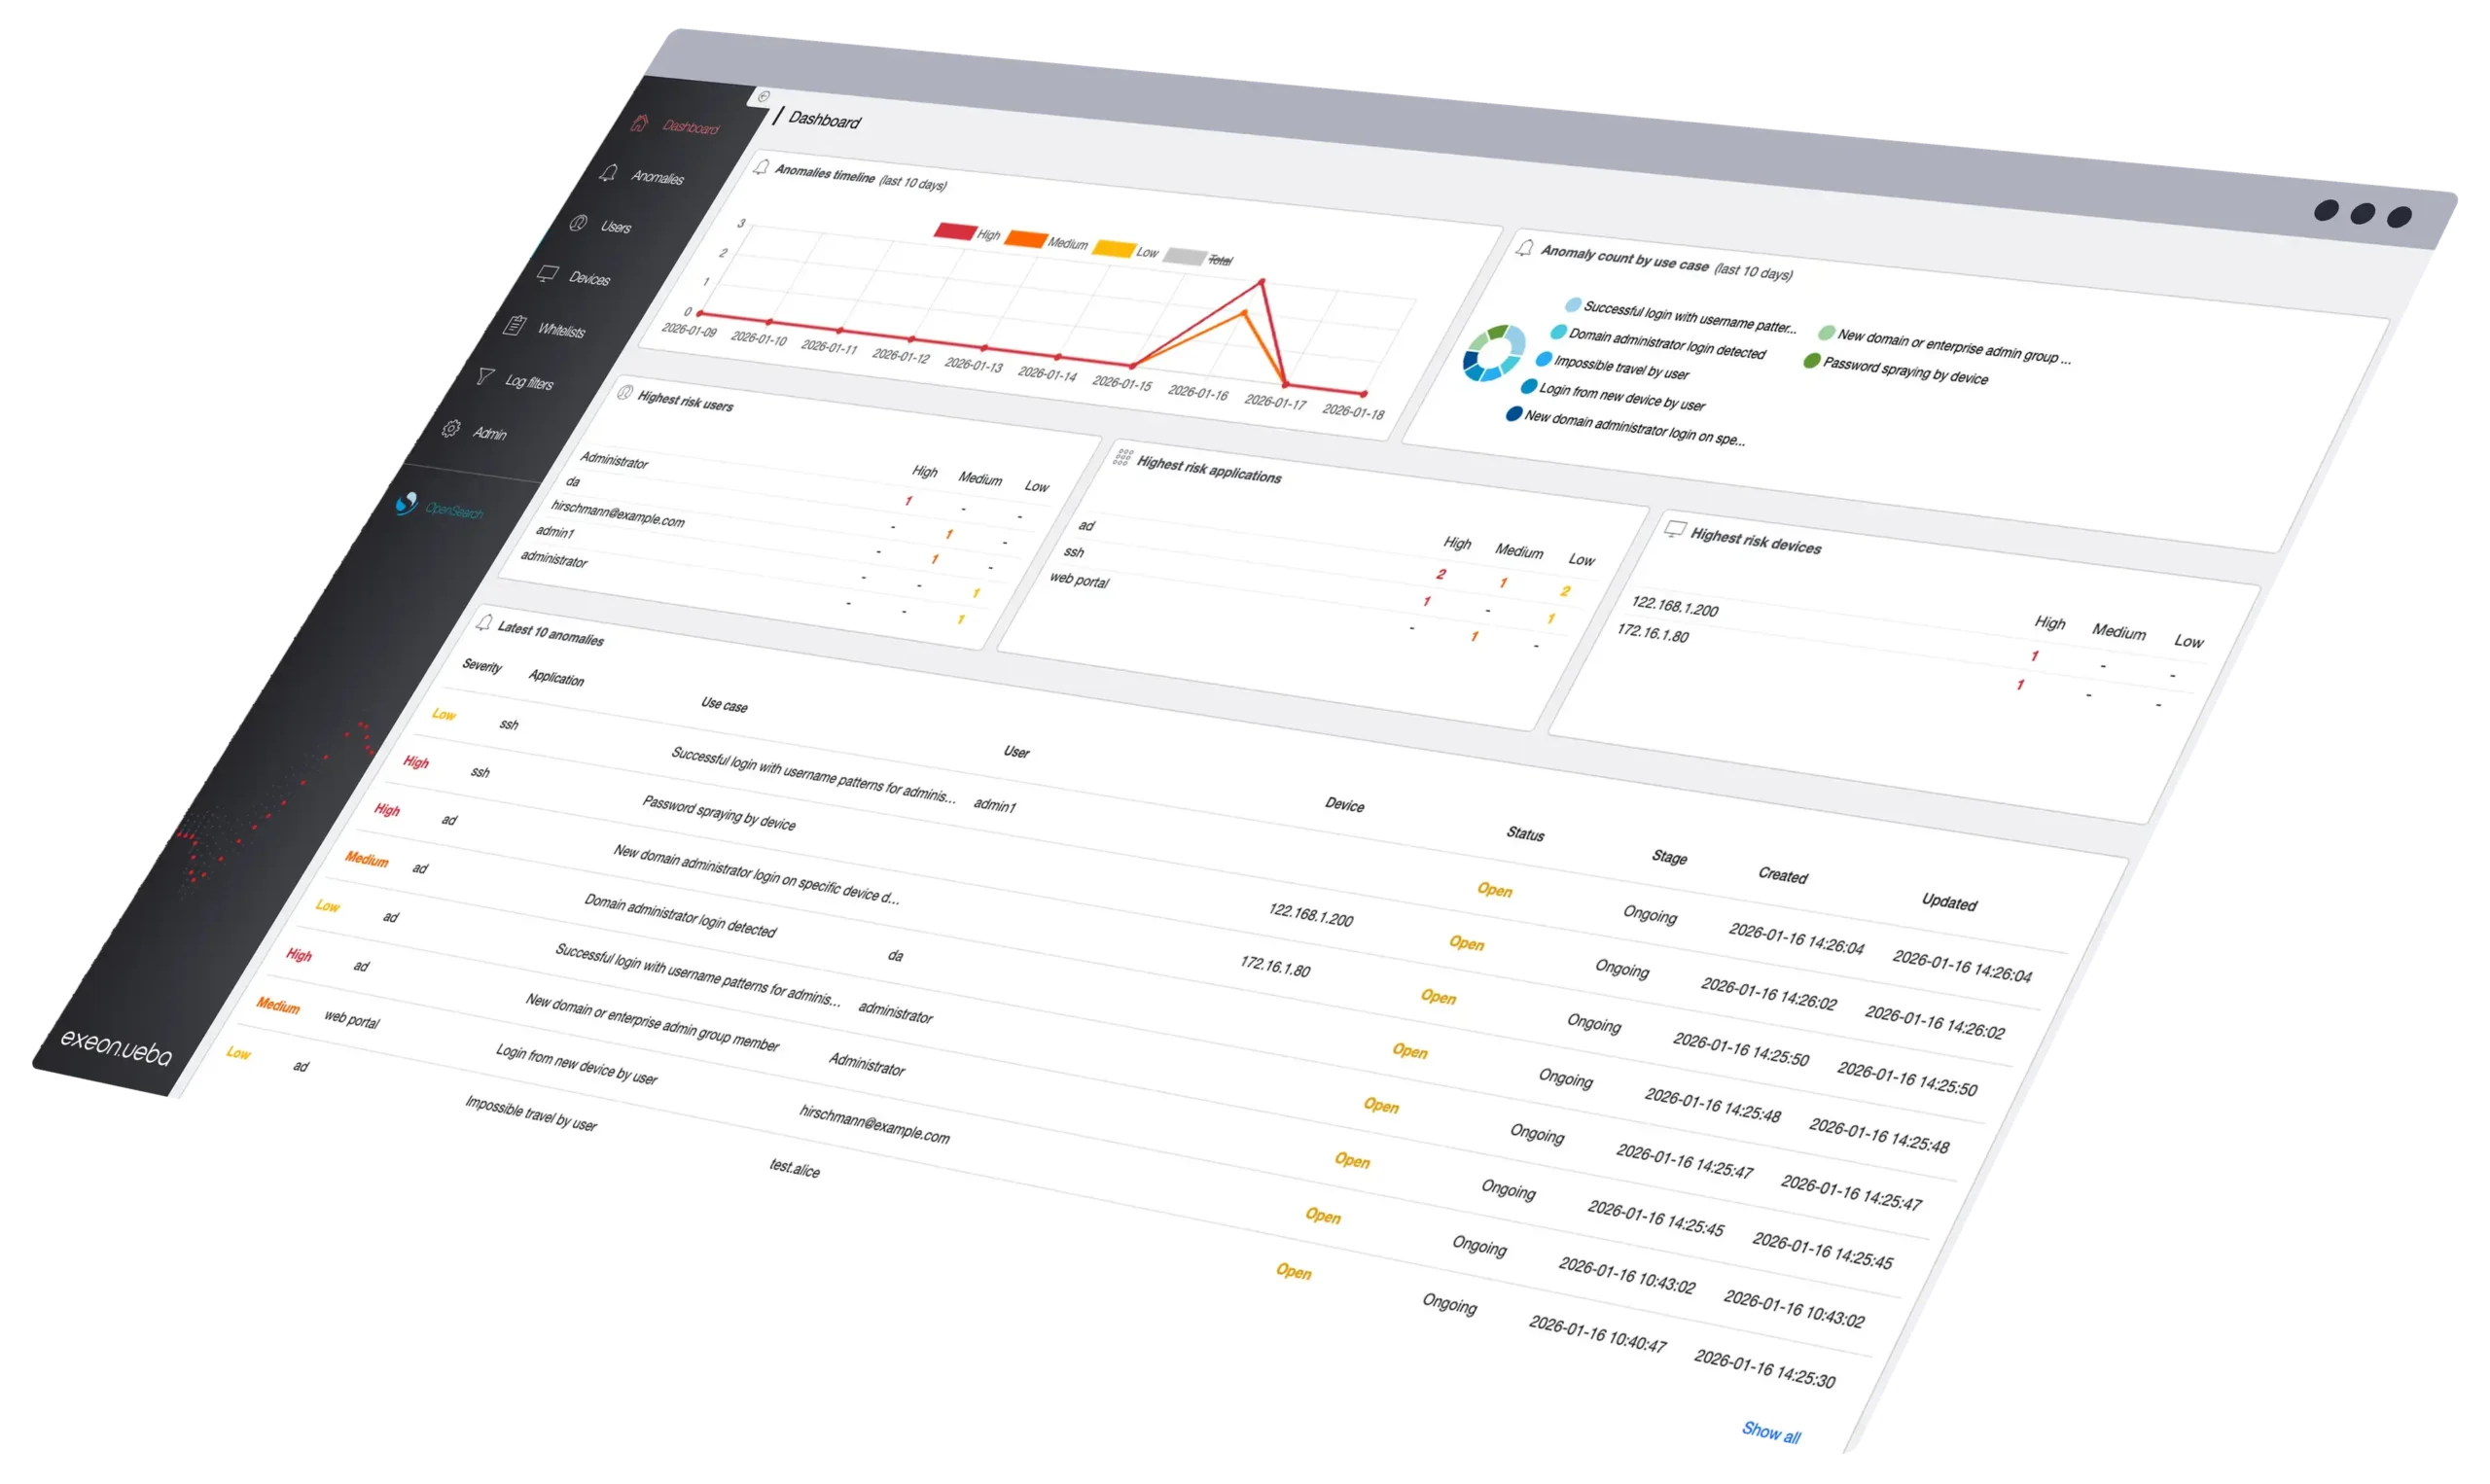
Hochskalierbare und datenschutzkonforme Analyse von Nutzerverhalten und Entitäten (UEBA)
Moderne Angreifer brechen nicht mehr ein – sie loggen sich ein. Gestohlene oder missbräuchlich genutzte Zugänge sind heute die Hauptangriffsvektoren. Klassische Sicherheitslösungen erkennen diese Bedrohungen oft zu spät oder gar nicht.
Mit Exeon.UEBA erkennen Sie verdächtige Aktivitäten frühzeitig über alle Identitäten und Anwendungen hinweg – und das bei voller Datensouveränität.
Angreifer nutzen zunehmend gültige Zugangsdaten Anstelle technischer Schwachstellen ermöglichen kompromittierte Konten, missbrauchte Berechtigungen und automatisierte Agenten ein unbemerktes Eindringen – oft verborgen im normalen Geschäftsablauf. Herkömmliche Tools haben Schwierigkeiten, legitimen Zugriff von böswilligem Zugriff zu unterscheiden. Verhalten Die
Moderne Umgebungen erfordern einen anderen Sicherheitsansatz
Cloud Dienstleistungen, SaaS Plattformen und verschlüsselte Verbindungen haben die Effektivität der Deep Packet Inspection verringert und sensor Protokollbasierte Überwachung. Protokolle sind mittlerweile die zuverlässigste Informationsquelle, und Verhalten sind erforderlich, um sie zu interpretieren.
Viele Unternehmen überwachen nur eine Handvoll Standardanwendungen wie Entra ID, während unternehmensspezifische Anwendungen, Legacy Systeme und geschäftskritische Plattformen weitgehend unbeobachtet bleiben. Angreifer nutzen diese Lücken aus, indem sie auf übersehene Identitäten und Systeme abzielen – sei es durch gestohlene Anmeldedaten oder Insider Missbrauch.
Verhalten offenbart Gefahren, die sonst übersehen werden
Die Erkennung von Abweichungen in Sequenz-, Zeit-, Kontext- und Zugriffsmustern ist heute die effektivste Methode, um identitätsbasierte Angriffe frühzeitig zu erkennen. UEBA bringt dies Fähigkeit für die gesamte Umgebung – unabhängig von Benutzern, Plattformen und Datenmengen.
Einfach zu integrieren Verhalten Analysen für Identitäten, Anwendungen und Daten
Einheitliche Transparenz über Identitäten und Anwendungen hinweg
Überwachen Sie alle Benutzer, Entitäten, Anwendungen, APIs, KI-Agenten und Legacy Systeme.
Flexibles Log Onboarding für jede Anwendung
Standardisierte Logdaten Modellierung ermöglicht die schnelle Integration von SaaS-, On-Prem- und unternehmensspezifischen Anwendungen.
Effiziente Verarbeitung zur Reduzierung von Volumen & Kosten
Deduplizierung, Komprimierung und Normalisierung reduzieren das Logdatenvolumen und die SIEM-Kosten und verbessern gleichzeitig die Erkennungseffizienz.
Echtzeit Datenverarbeitung für sofortige Erkennung
Eine leistungsstarke streambasierte Analyse-Engine, die selbst bei Milliarden von Datenpunkten sofortige Warnmeldungen ausgibt.
Doppelte Erkennung: Experten Use Cases + adaptive KI
Von Experten entwickelte Logik wird mit lernfähigen KI-Modellen kombiniert, um selbst kleinste Anomalien mit hoher Genauigkeit zu erkennen.
Privacy-First & souveräne Bereitstellung
Eingebaut Anonymisierung Und Verschlüsselung mit vollem on-prem oder air-gapped Bereitstellung Optionen gewährleisten Datensouveränität Und DSGVO -konforme Analysen.
Die All-in-One- Plattform für Verhaltensanalysen von Identitäten, Anwendungen und Daten
Warum Exeon? UEBA
Warum Ihre Daten UEBA benötigen
Verhalten lügt nicht
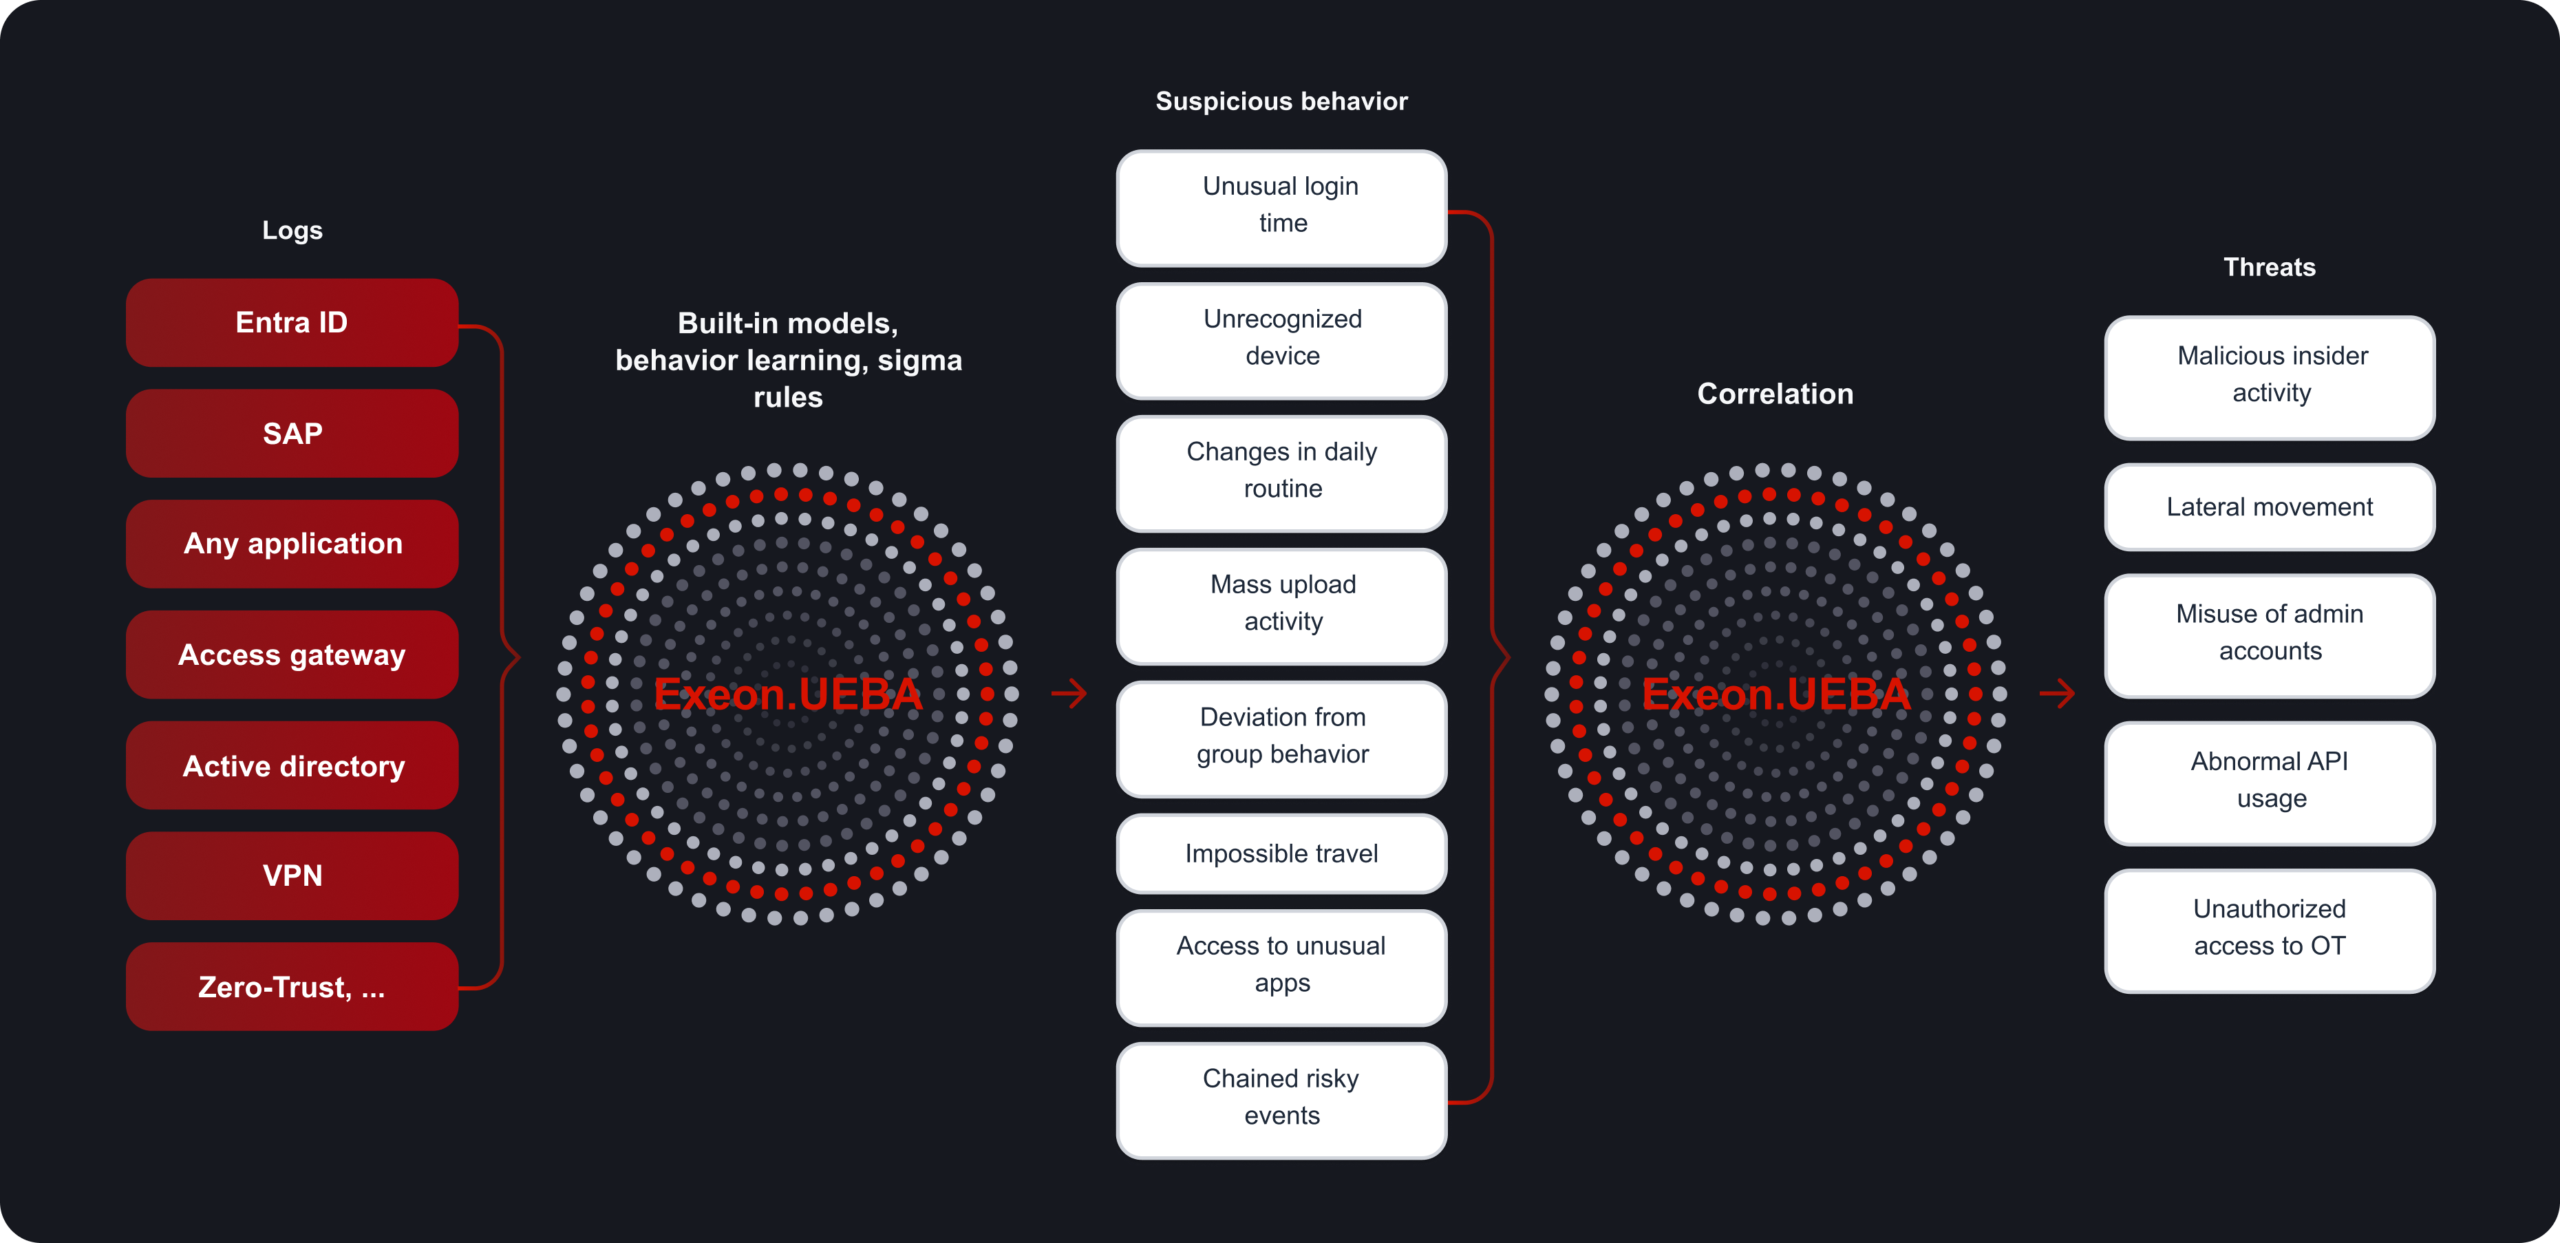
Exeon.UEBA erkennt kompromittierte Konten und Insider-Bedrohungen in den Protokolldaten, die Sie bereits erfassen – und so funktioniert es.
Anders konzipiert – basierend auf der bewährten NDR-Expertise von Exeon
Umfassende Protokollsammlung
Identitäts-, Anwendungs- und Systemprotokolle erfassen von SaaS / IaaS /IAM-Anbieter, Infrastruktursysteme und kundenspezifische Anwendungen.
Intelligente Datenverarbeitung
Deduplizierung Komprimierung und Normalisierung reduzieren das Datenvolumen, verbessern die Erkennungseffizienz und senken die Wahrscheinlichkeit für einen Fehler. SIEM / Speicher Kosten.
Flexible Detektion
Kombinieren Sie von Experten entwickelte Verhaltensanalysetools mit benutzerdefinierten Regeln und KI-gestützten Modellen für einzigartige Umgebungen und spezialisierte Anwendungen. use cases Die
Echtzeit Alarmierung und automatisierte Reaktion
Stream Die Verarbeitung liefert Warnmeldungen in Sekundenbruchteilen und ermöglicht die Automatisierung Eindämmung Aktionen über SOAR , IAM- oder Ticketing-Integrationen.
Untersuchung und Verhaltenszeitpläne
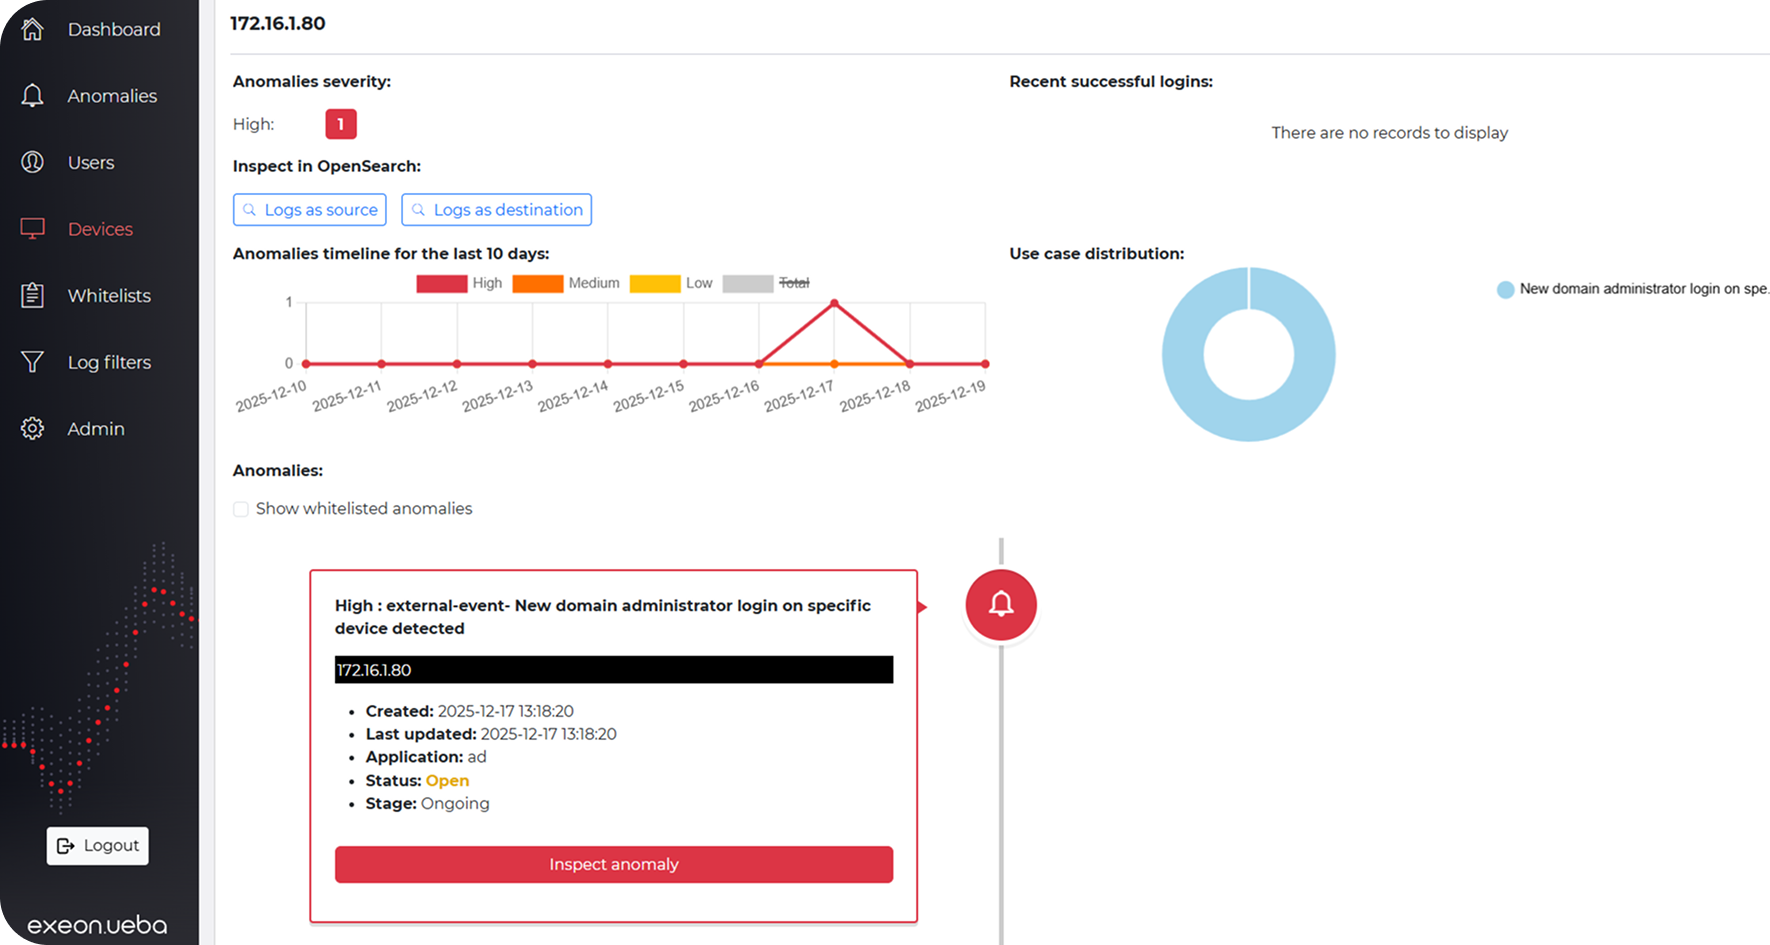
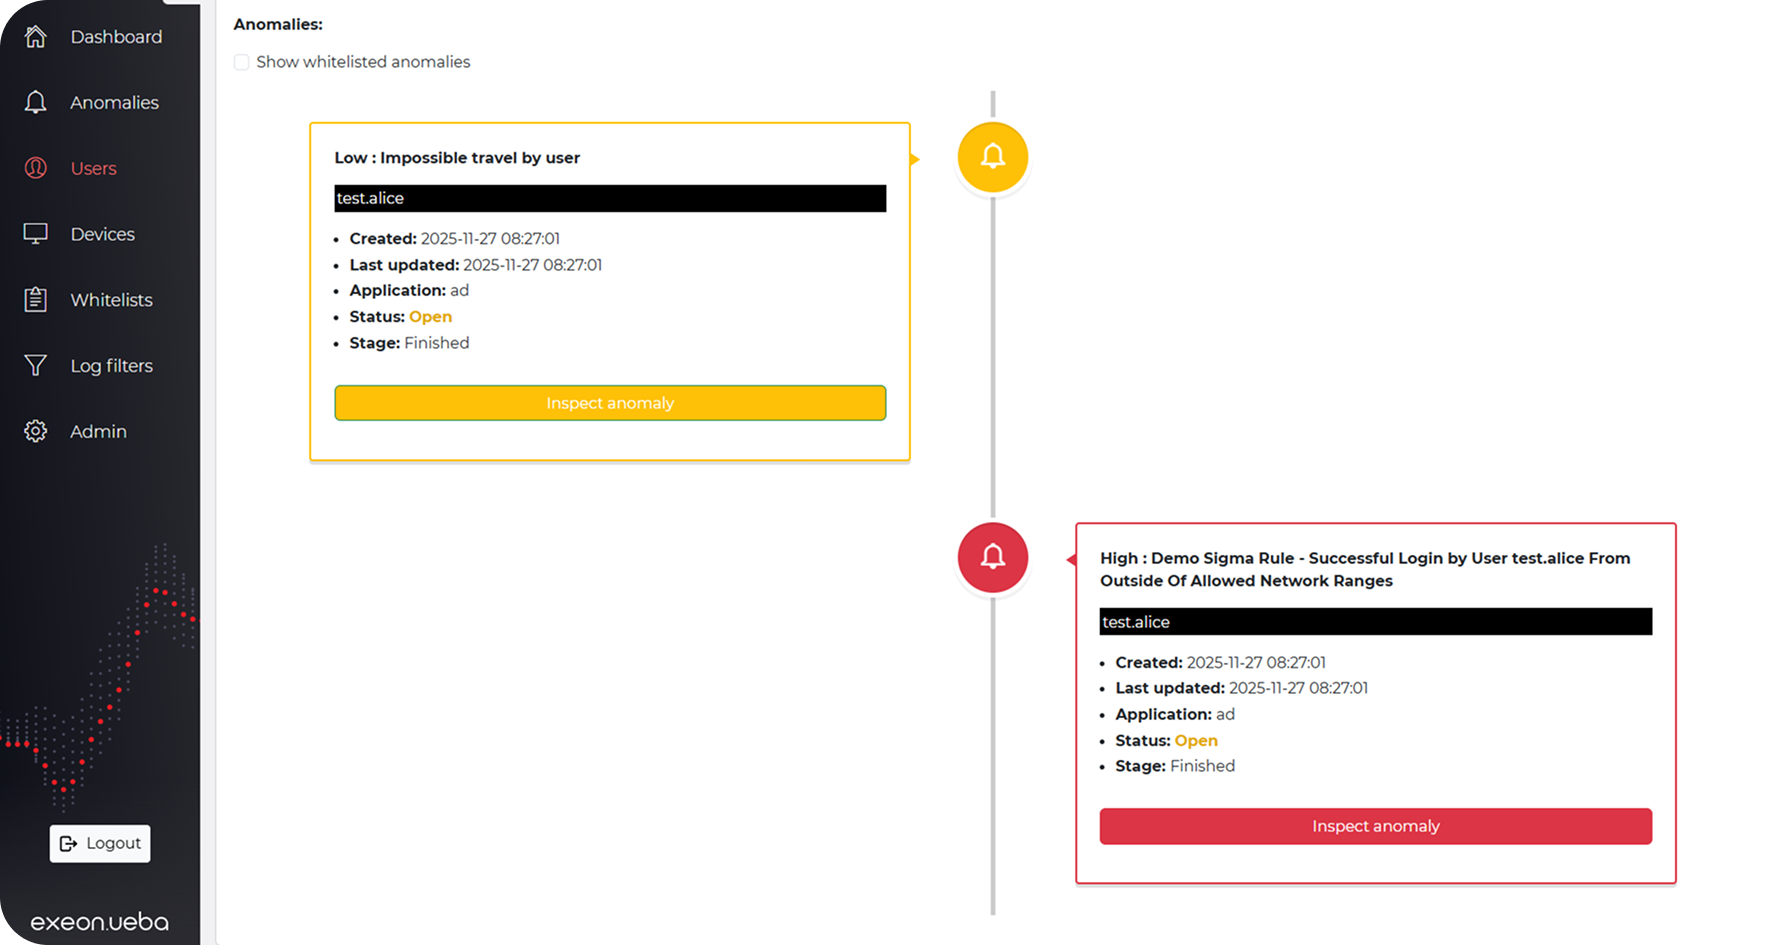
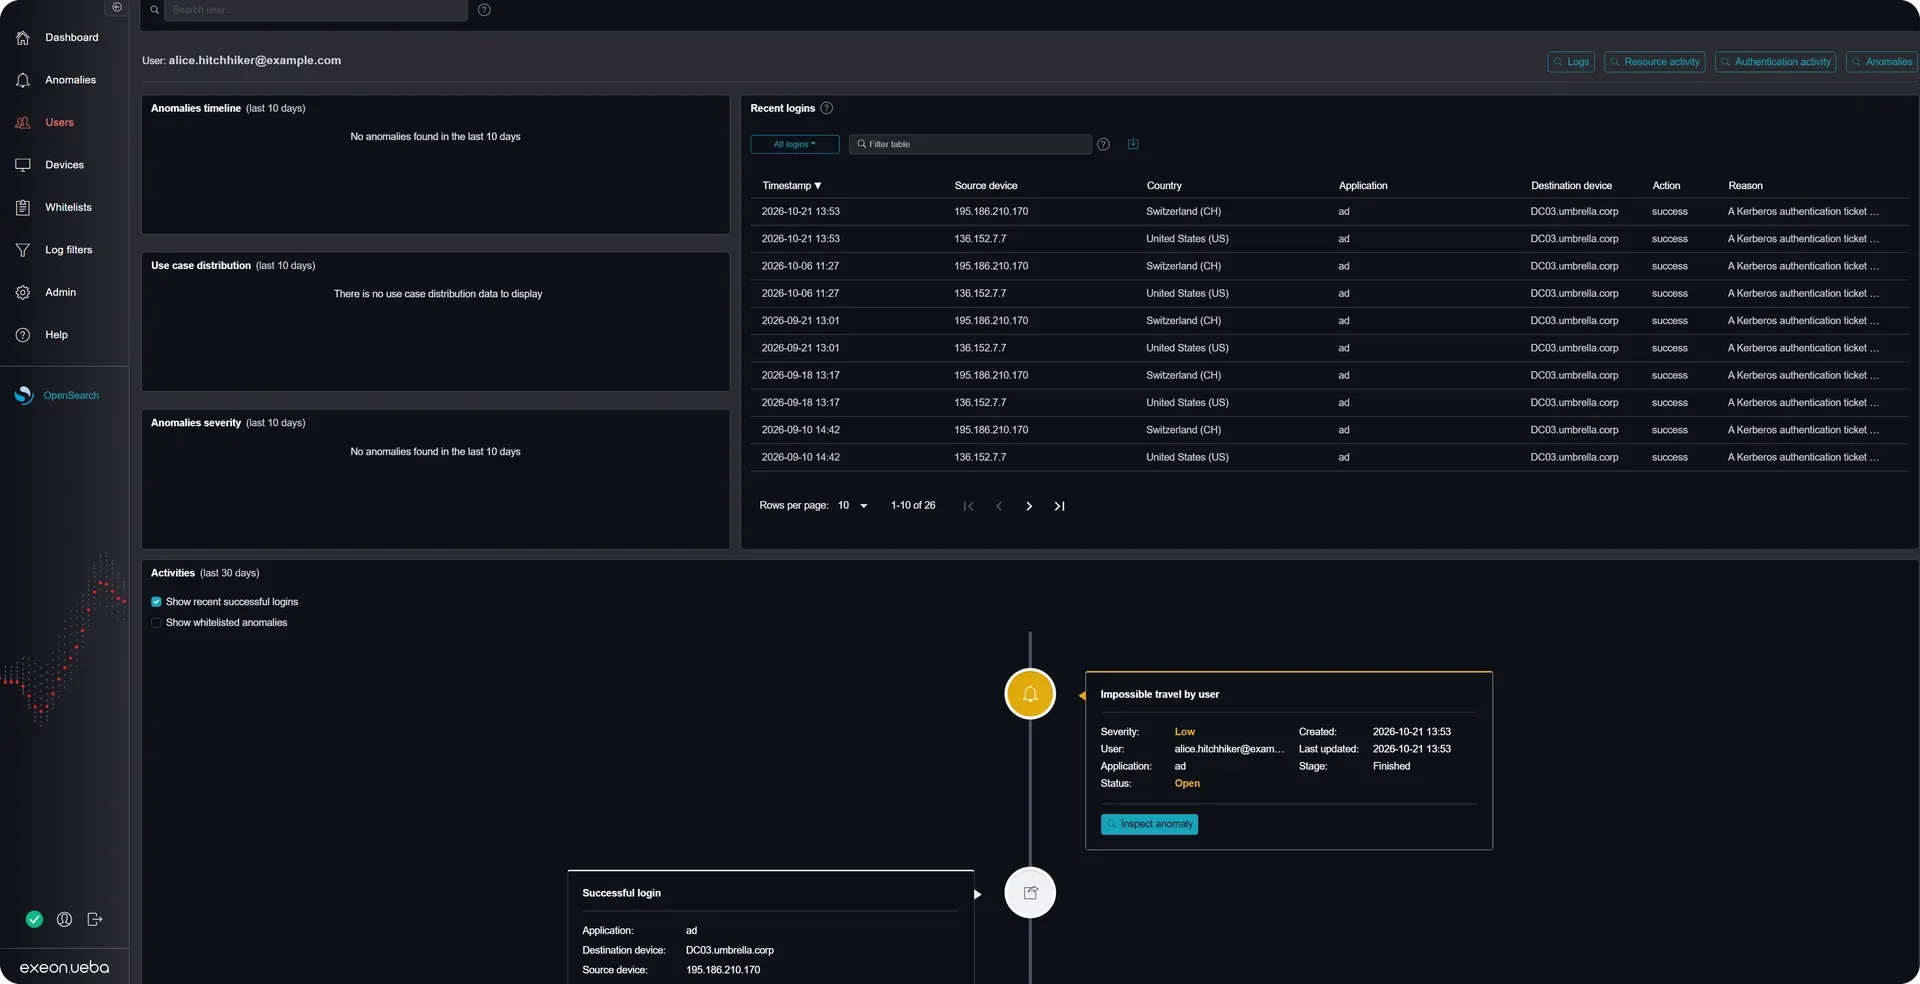
Einheitliche Transparenz über Benutzer und Entität Verhalten systemübergreifend vereinfacht Untersuchung und verbessert analyst Effizienz.
Wie UEBA vergleicht
Ansatz
Kein UEBA
UEBA über SIEM
Typisch UEBA Werkzeuge
Exeon. UEBA
Sichtweite
Minimale Transparenz bezüglich Benutzer/Anwendung Verhalten Die
Teilweise Sichtbarkeit und kostspielig bei großer Skalierung.
Gut geeignet für Standardsysteme; eingeschränkt für kundenspezifische Anwendungen.
Vollständige Transparenz, einschließlich kundenspezifischer Apps und APIs.
Detektion
Missachtet den Missbrauch von Zugangsdaten und Insideraktivitäten.
Regelbasiert und Batch- -verarbeitet; viele Falschalarme.
Unter hoher Last variierend; Tuning erforderlich.
Echtzeit Verhaltenserkennung bei großer Skalierung mit hoher Genauigkeit.
Betriebsfolgen
Hohes Risiko, späte Erkennung, keine Transparenz.
Sehr hohes Datenvolumen und SIEM kosten; Warnmeldung -Müdigkeit und langsame Reaktionsfähigkeit.
Gestohlen oder missbraucht Zugangsdaten Angreifern ermöglichen es, sich als legitime Benutzer auszugeben und unbemerkt in kritische Systeme einzudringen. Exeon. UEBA Identifiziert Verhaltensabweichungen, die auf kompromittierte Benutzer- oder Servicekonten hinweisen, bevor Schaden entsteht.
Vorteile von Exeon.UEBA:
Schnell Eindämmung bevor Angreifer ihre Berechtigungen erweitern oder Daten exfiltrieren
Aufdeckung unautorisierter Aktivitäten in Anwendungen und APIs
Schnelle Reaktion auf Missbrauch von Berechtigungen oder kompromittierte interne Konten
Anwendung & API Missbrauch
geschäftskritisch , SaaS und individuell entwickelte Anwendungen verfügen oft nicht über native Funktionen Verhalten Überwachung, Schaffung ausnutzbarer blinde Flecken Die Exeon. UEBA analysiert Aktivitätsmuster zur Erkennung Betrug Missbrauchs- und Datenexfiltrationsversuche über alle Apps und APIs hinweg.
Vorteile von Exeon.UEBA:
Einblick in die Interaktion von Benutzern und Diensten mit sensiblen Anwendungen
Erkennung ungewöhnlicher Suchanfragen, Downloads oder API Sequenzen
Schutz für Zoll und legacy Systeme, die von traditionellen Werkzeugen oft übersehen werden
Insiderbedrohungen und Missbrauch von Privilegien
Übermäßige Berechtigungen und unkontrollierter Zugriff können zu schwerwiegenden Vorfällen führen – ob vorsätzlich oder versehentlich. Exeon. UEBA deckt den Missbrauch von Privilegien und riskante Verhalten innerhalb sensibler Systeme.
Vorteile von Exeon.UEBA:
Identifizierung ungewöhnlicher Aktionen von privilegierten oder internen Benutzern
Erkennung unautorisierter Änderungen, Zugriffsspitzen oder Datenverarbeitung
Verhinderung von Missbrauch, der vertrauliche Informationen offenlegen könnte
Fehlverhalten von KI und Automatisierung
KI-Agenten, Bots und automatisierte Servicekonten greifen immer häufiger auf sensible Daten zu – oft ohne ausreichende Kontrolle. Exeon. UEBA überwacht ihre Verhalten zum Erkennen Kompromittierung , Missbrauch oder unbeabsichtigte Handlungen frühzeitig.
Vorteile von Exeon.UEBA:
Erkennung abnormaler oder übermäßiger Aktivitäten von KI oder automatisierten Identitäten
Anerkennung von Privilege Escalation oder unbefugt Datenzugriff
Verhinderung schädlicher Automatisierungsschleifen oder KI-gestützter Datenexfiltration
Use Cases
Exeon. UEBA in Aktion
Moderne Angriffe tarnen sich hinter normalen Identitäts- und Anwendungsaktivitäten. Exeon. UEBA deckt diese Bedrohungen frühzeitig auf, indem es analysiert Verhalten über alle Benutzer, Anwendungen und Entitäten hinweg.
Wie KI Vorteile bringt Bedrohung triage
Hier erfahren Sie, wie Sicherheitsteams die Präzision durch den Einsatz KI-gestützter Schwachstellenbewertung steigern.
Eine Videodemonstration von Exeon.NDR einschließlich Domain-Generierungsalgorithmen, maschinelles Lernen für die Verhaltensanalyse, lateral movement und vieles mehr.
Wie eine große deutsche Bank die Vorschriften einhält DORA , bekämpft APTs und ransomware und erzielt bessere Ergebnisse Bedrohungserkennung und schnellere Reaktionszeiten innerhalb weniger Monate.
Einzigartiger Ansatz zur OT-Überwachung, z. B. bei Geldautomaten: Erweiterte Protokolle ermöglichen neue Use cases und lösen komplexe Anforderungen einfach.
Zur Verdeutlichung und handlungsrelevant Wir haben Einblicke gewonnen, indem wir verschiedene Cybersicherheitsvorschriften verglichen und über technologische Lösungen zur Einhaltung berichtet haben.
Wie eine große deutsche Bank die Vorschriften einhält DORA , bekämpft APTs und ransomware und erzielt bessere Ergebnisse Bedrohungserkennung und schnellere Reaktionszeiten innerhalb weniger Monate.
Lesen Sie, wie unser Produkt zu einem unverzichtbaren Bestandteil wurde. Sicherheitsmonitoring Werkzeug zur Absicherung der Solothurner Spitäler IT & OT Netzwerke.
Support DORA compliance und gleichzeitig das inhärente Vertrauen in Netzwerke durch die Durchsetzung kontinuierlicher Identitätsverifizierung , den Zugang zu kritischen assets & mehr.
Wirksam OT Sicherheit, als Teil von Zero Trust Die Strategie muss die Transparenz über alle Aspekte hinweg gewährleisten. OT assets Schutz vor ausgeklügelten Bedrohungen, compliance & mehr.
Von Patientendaten bis hin zu regulatorischen Vorgaben compliance
Durch die Durchsetzung strenger Zugriffskontrollen, Audit-Logs , Und Echtzeit Überwachung, Zero Trust hilft Gesundheitswesen Die Anbieter erfüllen die Anforderungen an die Datensicherheit – und noch vieles mehr.
Exeon überwacht Transaktionen und Benutzeraktivitäten. Verhalten In Echtzeit um verdächtige Aktivitäten zu erkennen, Insiderbedrohungen vorzubeugen und vieles mehr.
Arbeiten Sie mit vollständigem Datensouveränität und strenge Datenschutzbestimmungen. Exeon. UEBA erkennt Identitätsmissbrauch und Privilegieneskalation…
Moderne Umgebungen unterscheiden sich hinsichtlich Struktur, Regulierung und Risiko – doch identitätsgetriebene Bedrohungen betreffen sie alle. Exeon. UEBA bietet maßgeschneiderte Verhaltens-Sichtbarkeit für jeden Sektor.
Bankwesen und Finanzen
Finanzierung & Versicherung
Überwachung privilegierter Identitäten und sensibler Arbeitsabläufe in Kernbank-, Handels-, Zahlungs- und KI-gestützten Produkten.
Arbeiten Sie mit vollständigem Datensouveränität und strenge Datenschutzbestimmungen. Exeon. UEBA erkennt Identitätsmissbrauch und Privilegienausweitungen...
Organisationen in stark regulierten und sicherheitskritischen Umgebungen verlassen sich auf Exeon, um zu gewinnen. Verhalten Transparenz und Schutz sensibler Anwendungen und Identitäten. Exeon. UEBA baut auf der gleichen bewährten Analysegrundlage auf, der die öffentlicher Sektor , Finanzinstitute, Anbieter kritischer Infrastrukturen, Versorgungsunternehmen und militärische Organisationen.
Situation
Organisationen, die große, komplexe Umgebungen mit Tausenden von Identitäten und einer Mischung aus Standard-, SaaS und hochgradig individualisierte Geschäftsanwendungen.
Ihre SIEM-Systeme haben typischerweise Schwierigkeiten, subtile Verhaltensanomalien aufzudecken, und bestehende Tools können die hohen Protokollmengen oder die strengen Anforderungen nicht bewältigen. Datensouveränität Anforderungen.
Kritische Benutzer-, Anwendungs- und Dienstkontoaktivitäten bleiben bestehen blinde Flecken Die
Lösung
Exeon. UEBA kann in vollständig souveränen Umgebungen eingesetzt werden – einschließlich vollständiger on-prem Setups – Erfassung von Protokollen aus Kernsystemen, Identitätsprodukten, Finanzanwendungen, APIs und kundenspezifisch entwickelten Tools.
Die Protokolldaten werden in ein standardisiertes Modell umgewandelt, wodurch Folgendes ermöglicht wird Echtzeit Verhalten Analysen über Benutzer, Entitäten und Anwendungen hinweg bei gleichzeitigem Schutz der Identitätsdaten durch Anonymisierung Und Verschlüsselung Die
Ergebnis
Vollständige Transparenz in bisher unüberwachten „ Kronjuwel „Anwendungen“
Schnelle Einführung – betriebsbereit innerhalb von Stunden, nicht Tagen
Deutlich reduziert SIEM Datenvolumen und Betriebskosten
Verbesserte Konzentration und Reaktionsfähigkeit durch hohe Qualität Verhalten -basierend Alarmierung
Auswirkungen
Bedrohungserkennung Abdeckung ALLER Anwendungen
Reduzierung des Protokolldatenvolumens und der Kosten
Schnellstart: Innerhalb weniger Stunden betriebsbereit
Häufig gestellte Fragen
Häufig gestellte Fragen
Erfahren Sie mehr über Exeon. UEBA bietet vollständige Transparenz über Benutzer und Entität Verhalten Um kompromittierte Konten, Insiderrisiken und verdächtige Anwendungsaktivitäten sofort zu erkennen. Unsere Experten helfen Ihnen gerne bei weiteren Fragen.
Was ist UEBA Und wie funktioniert Exeon? UEBA arbeiten?
Benutzer und Entität Verhalten Analysen ( UEBA ) erkennt Bedrohungen, indem es analysiert, wie sich Identitäten, Anwendungen und Dienste normalerweise verhalten.
Exeon. UEBA Es erfasst Protokolle aus allen Systemen, erstellt Verhaltensbaselines und identifiziert Anomalien in Echtzeit.
Welche Logquellen verwendet Exeon? UEBA support ?
Exeon. UEBA unterstützt jede Protokollquelle, einschließlich SaaS , on-prem , legacy und kundenspezifische Anwendungen. Es integriert außerdem Identitätsanbieter (z. B. AD, Entra ID ), VPN / ZTNA /SASE-Systeme, APIs, KI-Agenten und Infrastrukturkomponenten.
Exeon. UEBA Arbeiten mit kundenspezifischen oder proprietären Anwendungen?
Ja. Durch benutzerdefinierte Log-Kollektoren und eine flexible Normalisierungs-Pipeline kann Exeon.UEBA Protokolle von beliebigen Anwendungen einlesen und analysieren, einschließlich eigenentwickelter Systeme.
Wie funktioniert Exeon? UEBA Wie kann der Datenschutz für Nutzer und deren Identitäten gewährleistet werden?
Sensible Identitätsmerkmale – wie Benutzernamen, IDs oder E-Mail-Adressen – können bei der Erfassung anonymisiert oder verschlüsselt werden.
Dies stellt sicher, dass Verhalten Die Analysefunktionen arbeiten mit geschützten Daten und gewährleisten gleichzeitig deren Integrität. Detection Quality und vollständiger analytischer Kontext.
Welche Bereitstellung Optionen werden von Exeon ausgeführt. UEBA support ?
Exeon. UEBA bietet volle Flexibilität:
On-Prem für maximale Datensouveränität
Privat cloud Bereitstellungen ( Kunde -kontrolliert)
Hybridmodelle kombinieren on-prem Und cloud Komponenten
Alle Optionen sind für regulierte Umgebungen und strenge interne Standards ausgelegt. compliance Anforderungen.
Wie stellt Exeon sicher, dass Datensouveränität ?
Exeon. UEBA kann vollständig innerhalb der Kunde Infrastruktur von , ohne Abhängigkeit auf externen Clouds oder externer Datenverarbeitung.
Kunden behalten die volle Kontrolle über Protokolldaten und Identitätsdaten. Speicher , Zugangsrechte und operative Grenzen – Erfüllung der Souveränitätsanforderungen der öffentlicher Sektor , kritische Infrastrukturen und regulierte Branchen.
Exeon. UEBA Insiderbedrohungen erkennen?
Ja. Exeon. UEBA Es erkennt ungewöhnliche Zugriffe, Datennutzung, Missbrauch von Berechtigungen und verdächtige Muster, die typisch für Insiderangriffe sind – selbst wenn die Aktivität legitim erscheint. Es nutzt vorgefertigte Funktionen. Anwendungsfall Erkennungsregeln, die auf mehr als einem Jahrzehnt Erfahrung und benutzerdefinierten Erkennungsmustern basieren, werden mit KI-gestützten Verfahren kombiniert. Verhaltensbasierte Erkennung Die
Was ist der Unterschied zwischen Exeon? UEBA Und UEBA Merkmale innerhalb eines SIEM ?
SIEM -basierend UEBA ist oft regelbasiert – die Regeln müssen manuell hinzugefügt und angepasst werden – und ist begrenzt durch Batch-Prozess und hohe Kosten für die Datenerfassung. Exeon. UEBA nutzt Echtzeit streaming Analysen , intelligente Protokollvorverarbeitung zur Reduzierung des Datenvolumens und Flexibilität Verhalten Modelle, die eine schnellere und genauere Erkennung zu geringeren Kosten ermöglichen.
Exeon. UEBA integrieren mit SIEM , SOAR und IAM-Tools?
Ja. Alle Erkennungen und Kontextinformationen können an bestehende Systeme weitergeleitet werden. SIEM , SOAR oder Ticketsysteme. Automatisierungsoptionen (z. B. Benutzer-/Sitzungsisolation) sind über Standardfunktionen verfügbar. API Integrationen.
Wie schnell kann Exeon? UEBA eingesetzt werden?
Die meisten Kunden erreichen dank direkter Protokollerfassung und eines standardisierten Datenmodells innerhalb weniger Tage eine aussagekräftige Transparenz. NEIN Endpunkt Es werden Agenten, Netzwerksensoren oder spezielle Protokollformatierungstools benötigt.
Welche Angriffsarten verwendet Exeon? UEBA erkennen?
Exeon. UEBA identifiziert alle verdächtigen Entität Verhalten einschließlich Konto Kompromittierung , Insiderbedrohungen, Missbrauch von Privilegien oder Datenexfiltration anwendungsübergreifend API Missbrauch und anormale Aktivitäten von KI-Agenten oder Servicekonten.
Bereit, Ihre SOC ?
Ihre Cybersicherheit ist unsere höchste Priorität. Kontaktieren Sie uns, um zu erfahren, wie unsere KI-gestützte Technologie den Schutz verbessert, die Effizienz steigert und gleichzeitig die Kosten reduziert.