
Bekämpfung von Insiderbedrohungen durch KI-gestützte Erkennung
Exeon identifiziert, bewertet und korreliert seltsame Benutzer Verhalten in dem Moment, in dem es passiert, und bietet Sicherheitsteams damit die Transparenz und Geschwindigkeit, die herkömmliche Tools nicht bieten.
Grenzen traditioneller Cybersicherheitsmaßnahmen
Organisationen fühlen sich in der Lage, Bedrohungen durch Insider zu erkennen und darauf zu reagieren.
von Insiderangriffen bleiben mehr als zwei Jahre lang unentdeckt discovery Die
Die Hälfte der Bedrohungen durch Insider geht von fahrlässigen Mitarbeitern oder Auftragnehmern aus, nur 23 % erfolgen in böswilliger Absicht.
Aktuelle Probleme im Zusammenhang mit dem Schutz vor Insiderbedrohungen unterstreichen die dringende Notwendigkeit fortschrittlicher Produkte, die Folgendes gewährleisten: Echtzeit Überwachung und schnelle Bedrohungserkennung in hybriden Umgebungen
Fragmentierte Sichtbarkeit in hybriden Umgebungen
Mit Fortschritten in Zero Trust Architekten, mehr Mitarbeiter, Auftragnehmer und Lieferanten loggen sich von potenziell unsicheren Standorten aus ein. Ohne konsolidierte/vollständige Transparenz von on-prem , SaaS Und OT Verkehr, riskant Verhalten entgeht unbemerkt.
Missbrauch von Zugangsdaten und böswillige Insider
Kompromittiert Zugangsdaten missbrauchte Zugriffstoken und Privilege Escalation Angreifern oder Insidern ermöglichen es, unter vertrauenswürdigen Identitäten zu agieren und herkömmliche Kontrollmechanismen zu umgehen.
Verzögerte Erkennung verdeckter Datenexfiltration
Große, aber verdeckte Dateiübertragungen und cloud Synchronisierungen nutzen häufig verschlüsselte Kanäle, die von herkömmlichen DLP-Systemen nicht überprüft werden können. Dadurch wird es schwierig zu reagieren, bevor kritische Daten durchsickern und möglicherweise veröffentlicht werden.
Wie Exeon gegen Insiderbedrohungen vorgeht
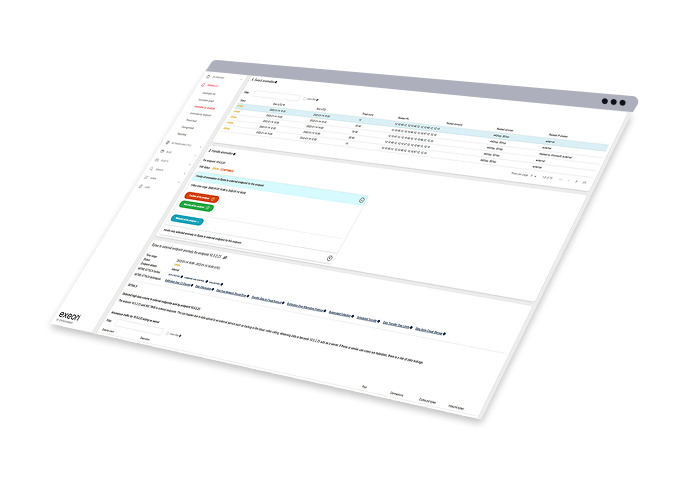
Ganzheitliche Sichtbarkeit
Bereitstellung von Kontext für Anomalien
Echtzeit Detektion
Zuverlässige Alerts und Reporting
Globale Unternehmen und kritische Infrastrukturen bauen auf unsere Sicherheit
Insider Bedrohung Managementstrategie
Bereitstellen und integrieren
- Implementieren Sie Exeon.NDR für eine umfassende Netzwerküberwachung (Nord-Süd & East-West-Traffic ).
- Exeon bereitstellen. UEBA um zu ermöglichen Echtzeit Überwachung von Benutzern und Gerät Verhalten Die
- Nahtlose Integration mit SIEM , SOAR , Und EDR für einen einheitlichen Sicherheitsansatz.
- Bestätigen Zero Trust und andere Sicherheitsrichtlinien, um die Einhaltung der Zugriffsbeschränkungen zu gewährleisten.
Überwachung und Festlegung von Referenzwerten
- Kontinuierliche Erfassung und Analyse von Netzwerkverkehrs- und Benutzeraktivitätsdaten.
- Nutzen Sie KI-gesteuerte Analysen, um Referenzwerten für regelmässiges Nutzerverhalten festzulegen.
- Nutzen Sie den Exeon-Ansatz, um Sicherheit, Datenschutz und Vertraulichkeit in einem zu vereinen.
Bedrohungen erkennen und analysieren
- Anomalien im Netzwerk und bei Benutzern identifizieren Verhalten das signalisiert potenzielle Bedrohungen durch Insider.
- Verwenden maschinelles Lernen und KI-gestützte Erkennung zur Erkennung subtiler schädlicher Aktivitäten.
- Risiken mithilfe von klassifizieren und priorisieren Verhalten -basierend Anomalie Punktewertung.
Automatisierte Reaktion und Schadensbegrenzung
- Auslösen Echtzeit , kontextreiche Warnmeldungen für integrierte Reaktionswerkzeuge.
- Nahtlose Verbindung herstellen mit SOAR , SIEM und Firewalls für automatisierte Aktionen.
- Erkennen und eskalieren Datenexfiltration , lateral movement und Konto Kompromittierung Die
- Nutzen Sie Ihre bestehende Technologieinfrastruktur, um den Zugriff einzuschränken oder Bedrohungen sofort zu isolieren.
Kontinuierliche Verbesserung & Datensouveränität
- Die Modelle anpassen und verfeinern, um sie an die sich entwickelnden Anforderungen anzupassen. Bedrohung Umgebung Die
- Entwickeln und schreiben Sie Ihre eigenen Analysetools oder bereiten Sie sich auf zukünftige Erweiterungen im Bereich anwendungsorientierter Sicherheitsanalysen vor.
- Behalten Sie die Kontrolle über Ihre Daten durch vollständig lokale Verarbeitung und Berichterstellung.
Exeon-Produkte im Einsatz
KI-gestützt Anomalie Erkennungsmechanismen, die ungewöhnliche Verhaltensweisen und Zugriffsmuster aufspüren, bevor sie eskalieren – lesen Sie die Anwendungsfälle, um mehr über unsere Technologie zu erfahren.

Wie KI Vorteile bringt Bedrohung triage

Geführte Bedrohungserkennungstour

NIS2 , DORA & KRITIS Führung

KI gegen hochentwickelte Bedrohungen
Was unsere Kunden sagen
Regional Practice Head, Wipro

„Exeon ist die ideale Lösung für den Übergang von einem legacy SOC zur nächsten Generation SOC Es verbessert die Erkennungsfähigkeiten und minimiert Warnmeldung Rauschen und senkt die Kosten erheblich.“
Netzwerk- und Sicherheitsingenieur, Solothurner Spitäler

„Exeon ist unser Cybersicherheits-Alarmsystem.“ Alarmierung Wir können so Netzwerkanomalien erkennen. Was uns außerdem wirklich überzeugt hat, ist die intuitive Bedienung des Produkts. Schnittstelle – Es hat sich zu einem Werkzeug entwickelt, um unsere Daten und unser Netzwerk zuverlässig zu überwachen und zu sichern.“
ICT Projektleiter, WinGD

"Exeon bietet uns einen vollständigen Einblick in unsere Netzwerkdatenströme und erkennt automatisch verdächtiges Verhalten. Dank der KI-Algorithmen erkennen wir potenzielle Cyber-Bedrohungen sofort und können schnell und effizient reagieren. So verhindern wir, dass sich Angreifer unbemerkt in unseren Systemen bewegen, in die Infrastruktur eindringen oder bestehende Sicherheitsmassnahmen umgehen."
CISO, SWISS International Airlines

"Als Schweizer Nationalairline treibt uns die Leidenschaft für aussergewöhnliche Leistungen im Sinne unserer Leitsätze an. Eine stabile und sichere IT ist die wichtigste Grundlage für einen exzellenten Kundenservice. Für die Sicherheit der SWISS IT setzen wir Exeon als zentrales Cybersecurity-Tool ein, das vollständig von unserem langjährigen Partner Reist Telecom AG verwaltet wird. Eine perfekte Kombination und Lösung, um unser Netzwerk zu überwachen und Anomalien schnell zu erkennen."
Leiter der Cybersicherheitsforschung, KuppingerCole

„Das Management und analyst Die Benutzeroberflächen sind intuitiv und können wichtige Erkenntnisse für Kunden liefern. Exeons Ansatz Datenaufbewahrung hilft Kunden dabei, Daten aus regulatorischen Gründen lokal zu speichern. compliance und senkt die Kosten langfristig Speicher indem nur das Ereignis beibehalten wird Metadaten Die Lösung unterstützt die relevantesten Standards für den Datenaustausch. Bedrohung Information."
Weitere Lösungen
Alarmierung und Reporting
- Kontinuierliche Netzwerkverkehrsanalyse.
- KI & ML das die Anzahl falsch positiver Ergebnisse minimiert und Warnmeldung Ermüdung.
- Zukunftssichere Analysetechnologie mit intuitiver Bedienung GUI Die
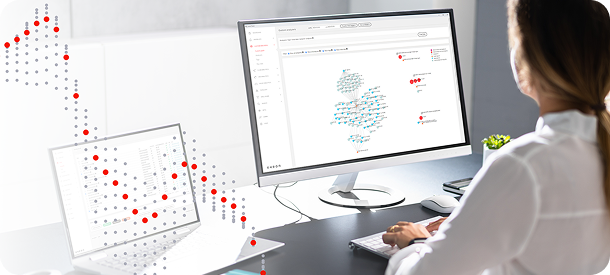
Echtzeit-Erkennung von Bedrohungen und Verhaltensanomalien
Die KI-gestützte Echtzeiterkennung von Exeon identifiziert fortschrittliche Bedrohungen sofort und reduziert Risiken nachhaltig.
- Fluss- und protokollbasierte Erkennung mittels überwachtem, unüberwachtem und statistischem Lernen ML Modelle.
- Automatische Ereignis-Kennzeichnung und Risikobewertung zur Unterstützung der Analysten.
- Modelle lassen sich durch Analysten-Feedback und Tuning gezielt verfeinern.
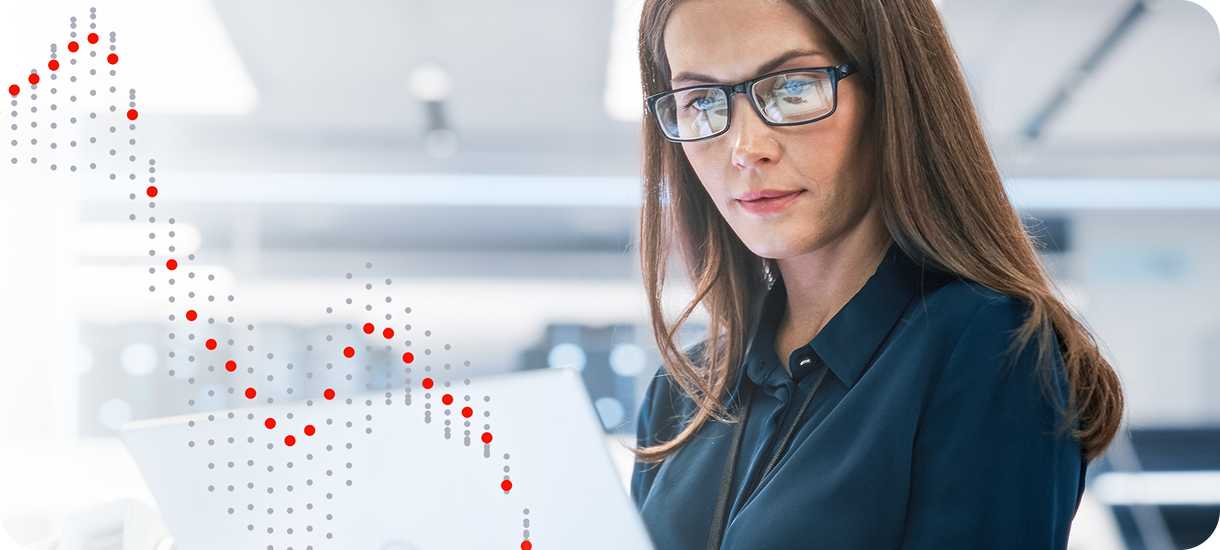
Skalierbarkeit
Modularer, flexibler Ansatz, einfache Skalierung: Exeons verteilt Die Architektur skaliert dynamisch mit dem Verkehrsaufkommen und dem Infrastrukturwachstum.
- Keine Ausfallzeiten, unterbrechungsfreier Service auch während Spitzenzeiten oder Zeiten hoher Nachfrage.
- Manuelle Eingriffe sind nicht erforderlich.
- Echtzeit angepasster Server und Ressource Zuteilungen.
Integration
Vereinheitlichen Sie Ihre Security Stack mit einem hochintegrierten, KI-gestützten Überwachungsprodukt, das in einem einzigen System zentralisiert ist dashboard Die
- Einfache Bedienung und intuitive Navigation.
- Effizient Alarmierung & risikobasiert Priorisierung Die
- Native Kompatibilität mit cloud Plattformen und vieles mehr.
Branchenorientiert use cases
Öffentliche Sicherheit, geschützte private Daten
Robuste und präzise Überwachung und Sicherheit für kritische Infrastrukturen und vertrauliche Regierungsdaten.
Sichere Patientendaten & compliance
Schutz sensibler Patientendaten und compliance (HIPAA usw.) durch Erkennung von Anomalien Verhalten von Benutzern und Geräten.
Anwendungen im Finanzsektor
Exeon überwacht Transaktionen und Benutzeraktivitäten. Verhalten In Echtzeit um verdächtige Aktivitäten zu erkennen, Insiderbedrohungen vorzubeugen und vieles mehr.
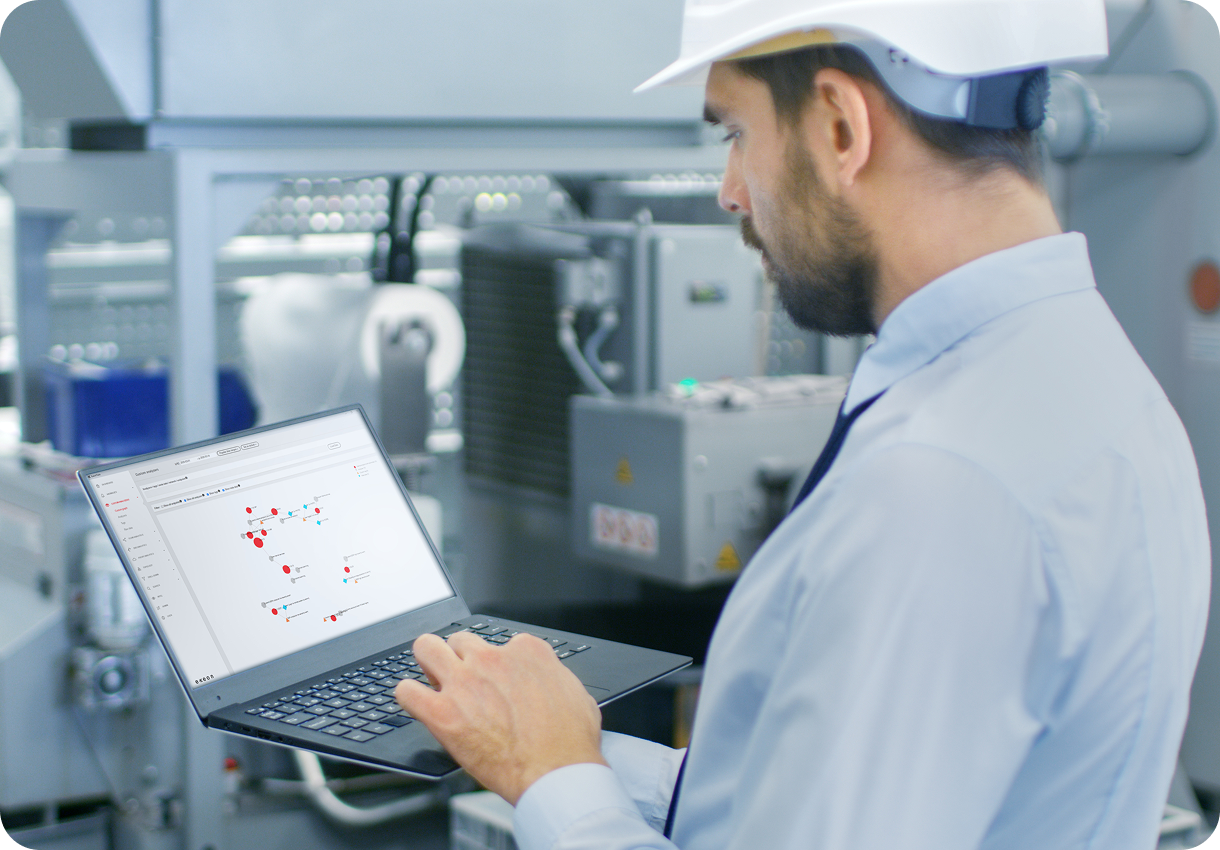
Hergestellt für die Industriewelt
Umfassend OT Und IT Überwachung zur Sicherung von Produktionsanlagen und Maschinensteuerungen, Erkennung von Anomalien und mehr.
Zero Trust im Finanzsektor
Support DORA compliance und gleichzeitig das inhärente Vertrauen in Netzwerke durch die Durchsetzung kontinuierlicher Identitätsverifizierung , den Zugang zu kritischen assets & mehr.
Häufig gestellte Fragen
Exeon revolutioniert Insiderwissen Bedrohung Management mit KI-gestützter Erkennung, Echtzeit Verhaltensanalyse , Und Zero Trust Sicherheit, die es Organisationen ermöglicht, Risiken schnell zu erkennen und intern zu minimieren. Durch die nahtlose Integration mit hybriden und Multi- cloud Exeon bietet in seinen Umgebungen beispiellose Transparenz, automatisierte Reaktionszeiten und skalierbaren Schutz vor von Insidern verursachten Datenpannen.
Was sind Insiderbedrohungen und warum stellen sie ein erhebliches Risiko dar?
Insiderbedrohungen sind Sicherheitsrisiken, die von Einzelpersonen innerhalb einer Organisation ausgehen, beispielsweise von Mitarbeitern oder Auftragnehmern. Diese können vorsätzliche Handlungen oder unbeabsichtigte Fehler umfassen. Insiderbedrohungen sind für 60 % aller Datenschutzverletzungen verantwortlich und können erhebliche finanzielle und Reputationsschäden verursachen. Die Erkennung und Eindämmung dieser Bedrohungen ist besonders anspruchsvoll, insbesondere in Unternehmen, die sich in einem dynamischen Umfeld befinden. cloud und hybride Umgebungen.
Was ist heute die größte Gefahr für Organisationen im Hinblick auf Insiderbedrohungen?
Eine der größten Gefahren durch Insiderbedrohungen ist die zunehmende Raffinesse von Insiderangriffen, insbesondere durch KI-gestützte Bedrohungen und Datenexfiltration . Zu den wichtigsten Risiken zählen: Datendiebstahl & Spionage , KI-gestützte Insiderbedrohungen, kompromittiert Zugangsdaten , cloud Sicherheitsrisiken, finanzielle und operative Schäden und sogar die Verwicklung von Nationalstaaten und organisierter Kriminalität. Organisationen müssen Maßnahmen ergreifen. Verhaltensanalyse , Zero Trust Sicherheit und strenge Zugriffskontrollen zur effektiven Abwehr von Insiderbedrohungen.
Wie funktioniert Exeon? support Hybrid und Multi- cloud Umgebungen?
Wie nutzt Exeon KI für das Management von Insider-Bedrohungen?
Exeon nutzt KI und maschinelles Lernen , um Verhaltensbaselines für Benutzer und Geräte zu erstellen und Anomalien im Netzwerk und bei Benutzern zu erkennen. Verhalten Abweichungen von der normalen Aktivität erkennen und potenzielle Risiken hervorheben sowie den Erkennungs- und Reaktionsprozess automatisieren, um die Sicherheit zu verbessern und den manuellen Aufwand zu reduzieren.
Benötigt Exeon das? Endpunkt Agenten für Bereitstellung ?
Nein, Exeon operiert in einem agentless Der Modus ermöglicht die Skalierbarkeit und vereinfacht die Bereitstellung in großen Umgebungen. verteilt Umgebungen ohne Bedarf an Endpunkt Agenten. Weitere Informationen zu spezifischen, einfachen und schnellen Bereitstellungen finden Sie hier.
Insiderbedrohungen stoppen, bevor sie zuschlagen.
Erfahren Sie, wie die KI-gestützten Produkte von Exeon Insider-Bedrohungen in Echtzeit erkennen und Datenlecks verhindern, bevor sie entstehen. Sprechen Sie noch heute mit uns.

