Alarmierung und Reporting

Exeons „Smart Alarmierung “: Konzentrieren Sie sich auf das Wesentliche

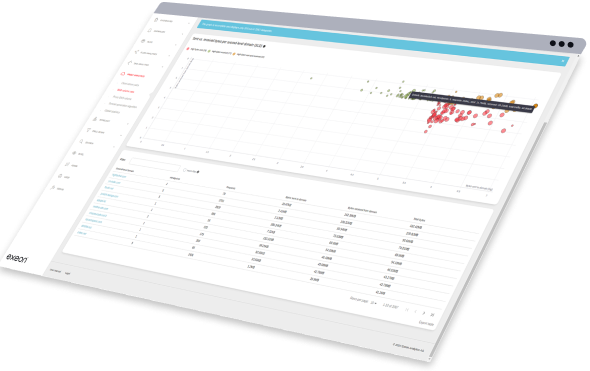
Sicherheitsteams stehen vor einer Flut von Warnmeldungen, die zu verpassten Bedrohungen und Verzögerungen führen. Das risikobasierte Warnsystem von Exeon filtert Rauschen heraus, priorisiert kritische Vorfälle und steigert so die Effizienz im SOC erheblich.
Durch das Rauschen

Herausforderungen für Sicherheitsteams heute

Viele Organisationen nennen komplexe und sich ständig weiterentwickelnde Bedrohungen als ihre größte Herausforderung im Bereich „ Cyber-Resilienz “.

0 in 3

Viele Unternehmen sind mit Advanced Persistent Threats konfrontiert, doch nur 30 % verfügen über Funktionen zur Erkennung von „ Echtzeit “.

0 %

ist der Zeitaufwand, den die Opfer eines Cybersicherheitsangriffs aufwenden, um die erforderlichen Sicherheitsmassnahmen zu ermitteln.

2 + Stunden

Sicherheitsmitarbeiter benötigen äußerst flexible Methoden zur Erkennung von Bedrohungen ( whitelisting ), um die Genauigkeit der Erkennung von Bedrohungen ( Alarmierung ) zu verbessern und vertrauenswürdige Benutzer, Geräte und Prozesse zu definieren, um unnötige Warnmeldungen zu minimieren.

Benutzerdefinierte Whitelist-Regeln

Ermitteln Sie die erwarteten, bekannten „ Verhalten “ vertrauenswürdiger Benutzer, IP-Adressen, Dienstkonten, Geräte oder Prozesse, um unbedenklichen Datenverkehr herauszufiltern, damit die Analysten nicht überlastet werden.

Adaptives Lernen

KI-Modelle überwachen laufende „ Verhalten “ und verhindern automatisch, dass bei Mustern, die sich wiederholt als harmlos erwiesen haben, überhaupt Warnmeldungen ausgelöst werden.

Benutzerzentrierte Kontrollen

Granulare Richtlinien pro Funktion, Netzwerksegment oder Kritikalität ermöglichen es Sicherheitsteams, CMDB-Informationen aus Asset-Datenbanken zu whitelisten und die Erkennungsempfindlichkeit flexibel an die Risikobereitschaft des Unternehmens anzupassen.

Lösung

Intelligentere Warnmeldungen, schnellere Reaktionen

Dynamisch Risikobewertung
maschinelles Lernen Die Modelle zeigen auf der Grundlage von Ereignissen und den dazugehörigen Bewertungen alle Warnmeldung an, sodass Analysten die gefährlichsten Probleme angehen können.
Kontextbezogene Analyse von „ Bedrohung “
Metadaten Anreicherung Fügt jedem Ereignis den Benutzer, den „ asset “ und den Standortkontext hinzu, wodurch Fehlalarme deutlich reduziert werden und Sie erfahren, warum ein Risiko besteht.
Automatisierte Korrelation von „ Vorfall “
Zusammenhängende Warnmeldungen werden zu einer einzigen Abfolge zusammengefasst, sodass Sie einen 360°-Überblick über den Angriff erhalten und die Zeit bis zur Untersuchung ierung auf wenige Minuten verkürzt wird.
Adaptive KI-Modelle
Verhalten Die Profile bleiben stets auf dem neuesten Stand hinsichtlich der Normen Ihres Netzwerks, passen sich neuen Workloads an und gewährleisten eine hohe Erkennungsgenauigkeit – ganz ohne manuelle Eingriffe tuning.

Stärkung der Sicherheitsteams weltweit

Schritte, um die Rauschen

So realisieren Sie mit Exeon-Produkten ein fortschrittliches System zur „ Alarmierung “

KI-gesteuerte Analytik

Behavioral Machine Learning von Exeon analysiert jeden Datenfluss in Echtzeit und erkennt subtile Abweichungen, die aufkommende Bedrohungen signalisieren – für Frühwarnungen, bevor aus einer Anomalie ein Vorfall wird.

Whitelists intelligent optimieren

Vertrauenswürdige Benutzer, Geräte und Prozesse definieren oder importieren; die Produkte unterdrücken deren Routinedatenverkehr automatisch – die Anzahl der „ Rauschen s“ sinkt, Analysten können sich auf die tatsächlichen Risiken konzentrieren.

Verhaltensanalysen für tiefere Erkennung

Kontinuierliche Analysen des Benutzer- und Entitätsverhaltens decken Insider-Missbrauch, gestohlene Anmeldedaten und Kontoübernahmen auf – und bringen versteckte, kontextbasierte Bedrohungen ans Licht.

SIEM & SOAR nahtlos integrieren

Exeon liefert risikobewertete Warnmeldungen an Ihren SIEM/SOAR-Stack, löst Playbooks aus, isoliert Hosts in Sekunden und sammelt automatisch Forensikdaten – für schnellere Reaktionen, saubere Analysen und weniger manuelle Arbeit.

Use Cases

Exeon in Aktion

KI-gestützte Sicherheit in der Praxis – laden Sie unseren Leitfaden „ use cases “ herunter: risikobasierte Alarmierung und Verbesserung der Bedrohung Erkennung und Reaktion.

CVSS-Leitfaden - Exeon

Wie KI Vorteile bietet Bedrohung triage

Hier erfahren Sie, wie Sicherheitsteams die Präzision durch den Einsatz von KI-gestützter Schwachstellenbewertung erhöhen.

Weniger Fehlalarme mit AI

Sparen Sie Zeit und konzentrieren Sie sich auf das Wesentliche – mit der KI-gestützten Lösung „ Alarmierung “.
APT Bedrohung Erkundungstour durch das „ demo “

Geführte Bedrohungserkennungstour

Eine Videodemonstration von Exeon.NDR, einschließlich Algorithmen zur Domain-Generierung, maschinelles Lernen zur Verhaltensanalyse, lateral movement und vielem mehr.
Wie man APTs erkennt - Exeon Analytics

KI gegen fortgeschrittene Bedrohungen

Ein umfassender Leitfaden zum aktuellen „ Bedrohung “ (Umgebung) und dazu, wie sich die Erkennungs- und Reaktionsfähigkeiten konkret verbessern lassen.

Von Führungskräften geschätzt

Exeon.NDR vereinfacht Alarmierung und Berichterstattung und stärkt die Effizienz von Sicherheitsteams rund um den Globus.
Zusätzliche Lösungen von Exeon
Exeon-basierte Lösungen

Weitere Lösungen

Use Cases in der Industrie

Branchenspezifisch, auf „ Bedrohung “ ausgerichtet

Bankwesen und Finanzen

Anwendungsfall: Bank in Deutschland

DORA compliance, die Bekämpfung von Bedrohungen wie APTs und „ ransomware “, eine verbesserte Erkennung von „ Bedrohung “ sowie schnellere Reaktionszeiten.

Logistik und Transport

Success Story: Logistik

Schnelllebiges, internationales Logistikunternehmen bekämpft Systemunterbrechungen durch Cybervorfälle mit Exeon.NDR.

Bankwesen und Finanzen

Success Story: Bankwesen

Eine Fallstudie zur Cybersicherheit bei PostFinance, einem der führenden Finanzinstitute der Schweiz Detailhandel .

Manufacturing

Use Case: Maschinenbau & NIS2

OT/IIoT-Integration und „ compliance “: Wie ein Maschinenbauunternehmen seine Cybersicherheit verbessert.

Gesundheitswesen

Success Story: Schweizer Spitäler

Erfahren Sie, wie unser Produkt zu einem unverzichtbaren „ Sicherheitsmonitoring “-Tool für den Schutz der Netzwerke IT und OT der Solothurner Spitäler wurde.

WinGD Kunde Anwendungsfall
Manufacturing

Globaler Hersteller WinGD

In diesem Video-Testimonial erläutert unser „ Kunde “ bei WinGD, wie Exeon.NDR die Cybersicherheit des Unternehmens stärkt.

FAQs

Häufig gestellte Fragen

Die intelligente Alarmierung von Exeon hilft Sicherheitsteams, das Rauschen unzähliger Alarme zu durchbrechen und sich auf das Wesentliche zu konzentrieren. Durch risikobasierte Priorisierung kritischer Vorfälle steigert Exeon die betriebliche Effizienz und ermöglicht eine schnellere, gezieltere Reaktion.
Inwiefern verbessert das intelligente „ Alarmierung “-System von Exeon die „ security operations “?
Das risikobasierte „ Alarmierung “-System von Exeon priorisiert Vorfälle mit hohem Schweregrad und filtert gleichzeitig Aktivitäten mit geringem Risiko oder harmlose Aktivitäten heraus. Dadurch können sich Sicherheitsteams auf echte Bedrohungen konzentrieren, was die Anzahl der Fehlalarme ( Rauschen) deutlich reduziert und so die Reaktionszeit sowie die betriebliche Effizienz verbessert.
Whitelisting hilft Unternehmen dabei, unnötige Warnmeldungen zu vermeiden, indem es Sicherheitsteams ermöglicht, vertrauenswürdige Benutzer, Geräte und Prozesse zu definieren. Der Ansatz von Exeon umfasst benutzerdefinierte Whitelist-Regeln, mit denen Unternehmen Richtlinien erstellen können, die bekanntermaßen sichere Aktivitäten ausschließen, adaptives Lernen, bei dem sich die KI kontinuierlich weiterentwickelt und harmlose Muster erkennt, um redundante Warnmeldungen zu vermeiden, sowie benutzerorientierte Kontrollen, bei denen Sicherheitsteams die volle Kontrolle über die Whitelist-Konfigurationen behalten, um diese an die Anforderungen des Unternehmens anzupassen.
Das „ maschinelles Lernen “-Modell von Exeon stuft Warnmeldungen nach ihrem Schweregrad ein und stellt so sicher, dass kritische Bedrohungen sofort Beachtung finden, während Probleme mit niedriger Priorität keine wertvollen Ressourcen beanspruchen. Eine Anleitung zur Schwachstellenbewertung und zum risikobasierten „ Alarmierung “ finden Sie auf unserer Download-Seite.
Die kontextbezogene Analyse von „ Bedrohung “ ergänzt „ Metadaten “ und sorgt so für eine genauere Erkennung. Durch die Erfassung des gesamten Kontexts der Netzwerkaktivität kann Exeon zwischen normalen Verhalten und verdächtigen Anomalien unterscheiden und so die Anzahl der Fehlalarme reduzieren.
Anstatt Warnmeldungen isoliert zu behandeln, verknüpft die KI von Exeon miteinander in Zusammenhang stehende Warnmeldungen und verschafft Sicherheitsteams so einen umfassenden Überblick über laufende Sicherheitsvorfälle. Dies ermöglicht eine schnellere Identifizierung und Reaktion auf Bedrohung .
Das adaptive KI-Modell von Exeon lernt aus vergangenen Vorfällen und verfeinert die Erkennungsmechanismen im Laufe der Zeit. Durch die kontinuierliche Weiterentwicklung seines Verständnisses von Netzwerk Verhalten en verbessert das System seine Fähigkeit, komplexe, neu auftretende Bedrohungen und Insider-Risiken zu erkennen.
Die Aufbewahrungsdauer lässt sich flexibel anpassen. Einige Kunden speichern Warnmeldungen 3 bis 5 Jahre. Da sie getrennt von den Protokolldaten abgelegt werden, ist ihre Speicherdauer unabhängig von der Log-Aufbewahrung. Eine Mindestaufbewahrung von etwa 3 Jahren ist in vielen Fällen sinnvoll.

Wenden Sie sich an den Vertrieb

Unsere Produkte sind so konzipiert, dass Sie in entscheidenden Momenten schnell handeln können. Sind Sie bereit, KI-gestützte „ Alarmierung “ zu erleben und Ihre betriebliche Effizienz zu steigern?

Zurück zum Hauptmenü
Unsere Produkte

Warum unsere NDR-Lösung auf dem Markt überlegen ist.

KI & Sicherheit
Unsere KI-Cybersecurity-Plattform, Swiss-made.