Ergänzen EDR /XDR mit der KI-gestützten Präzision von NDR
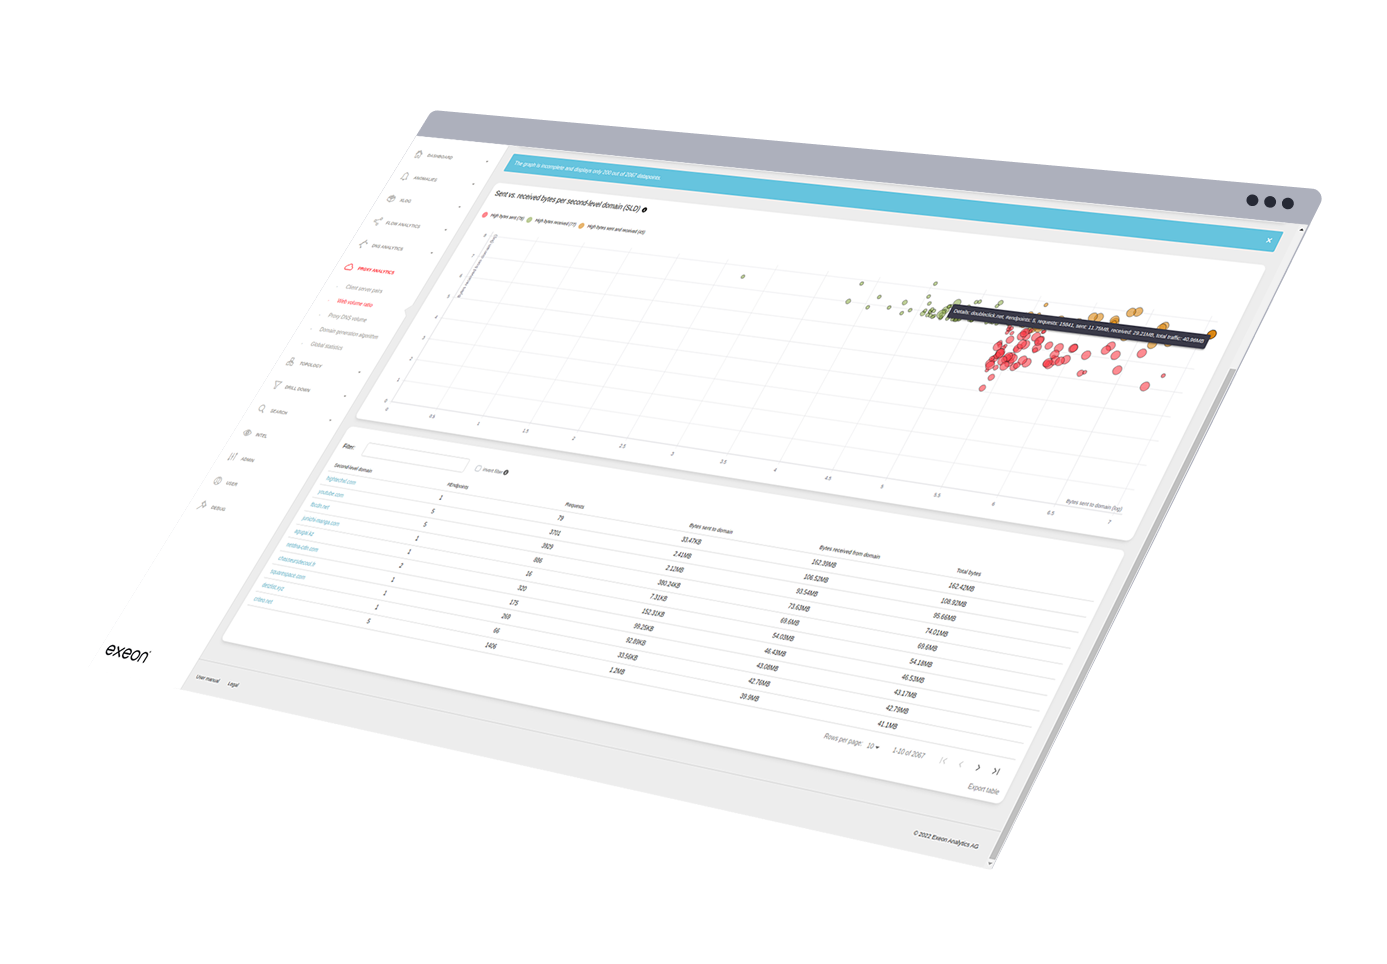
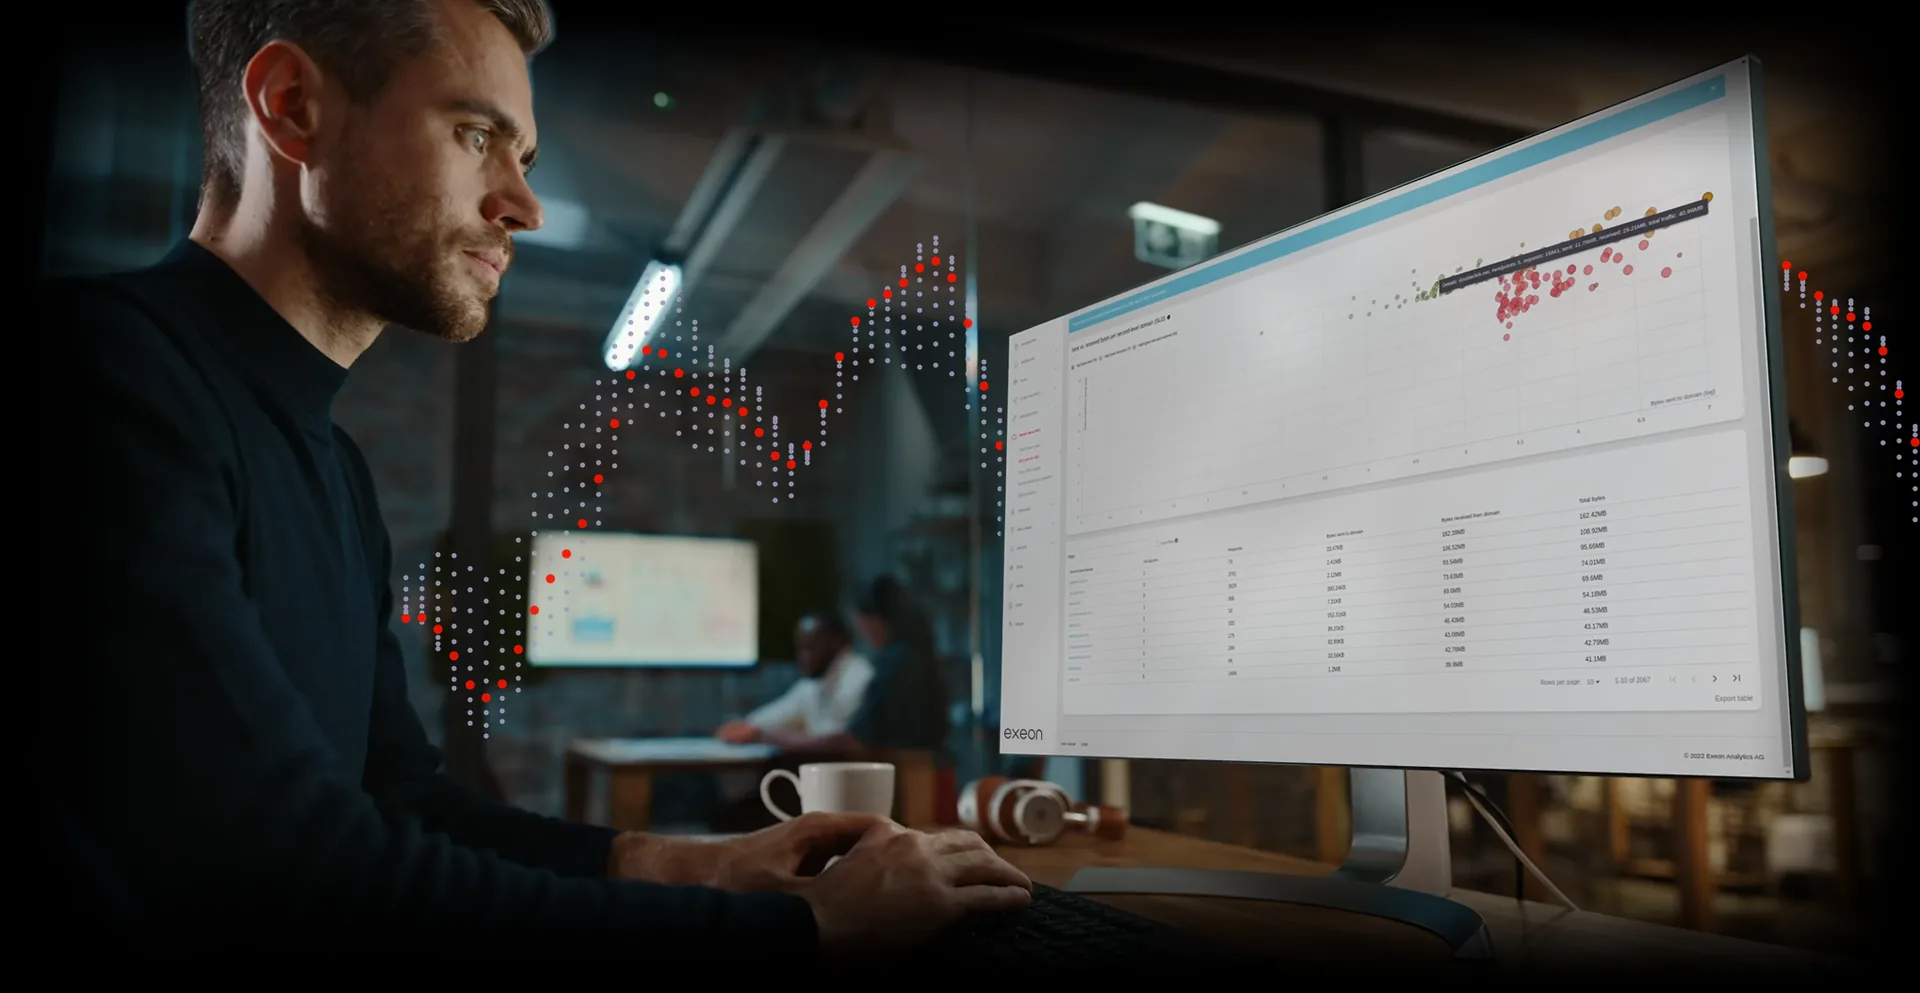
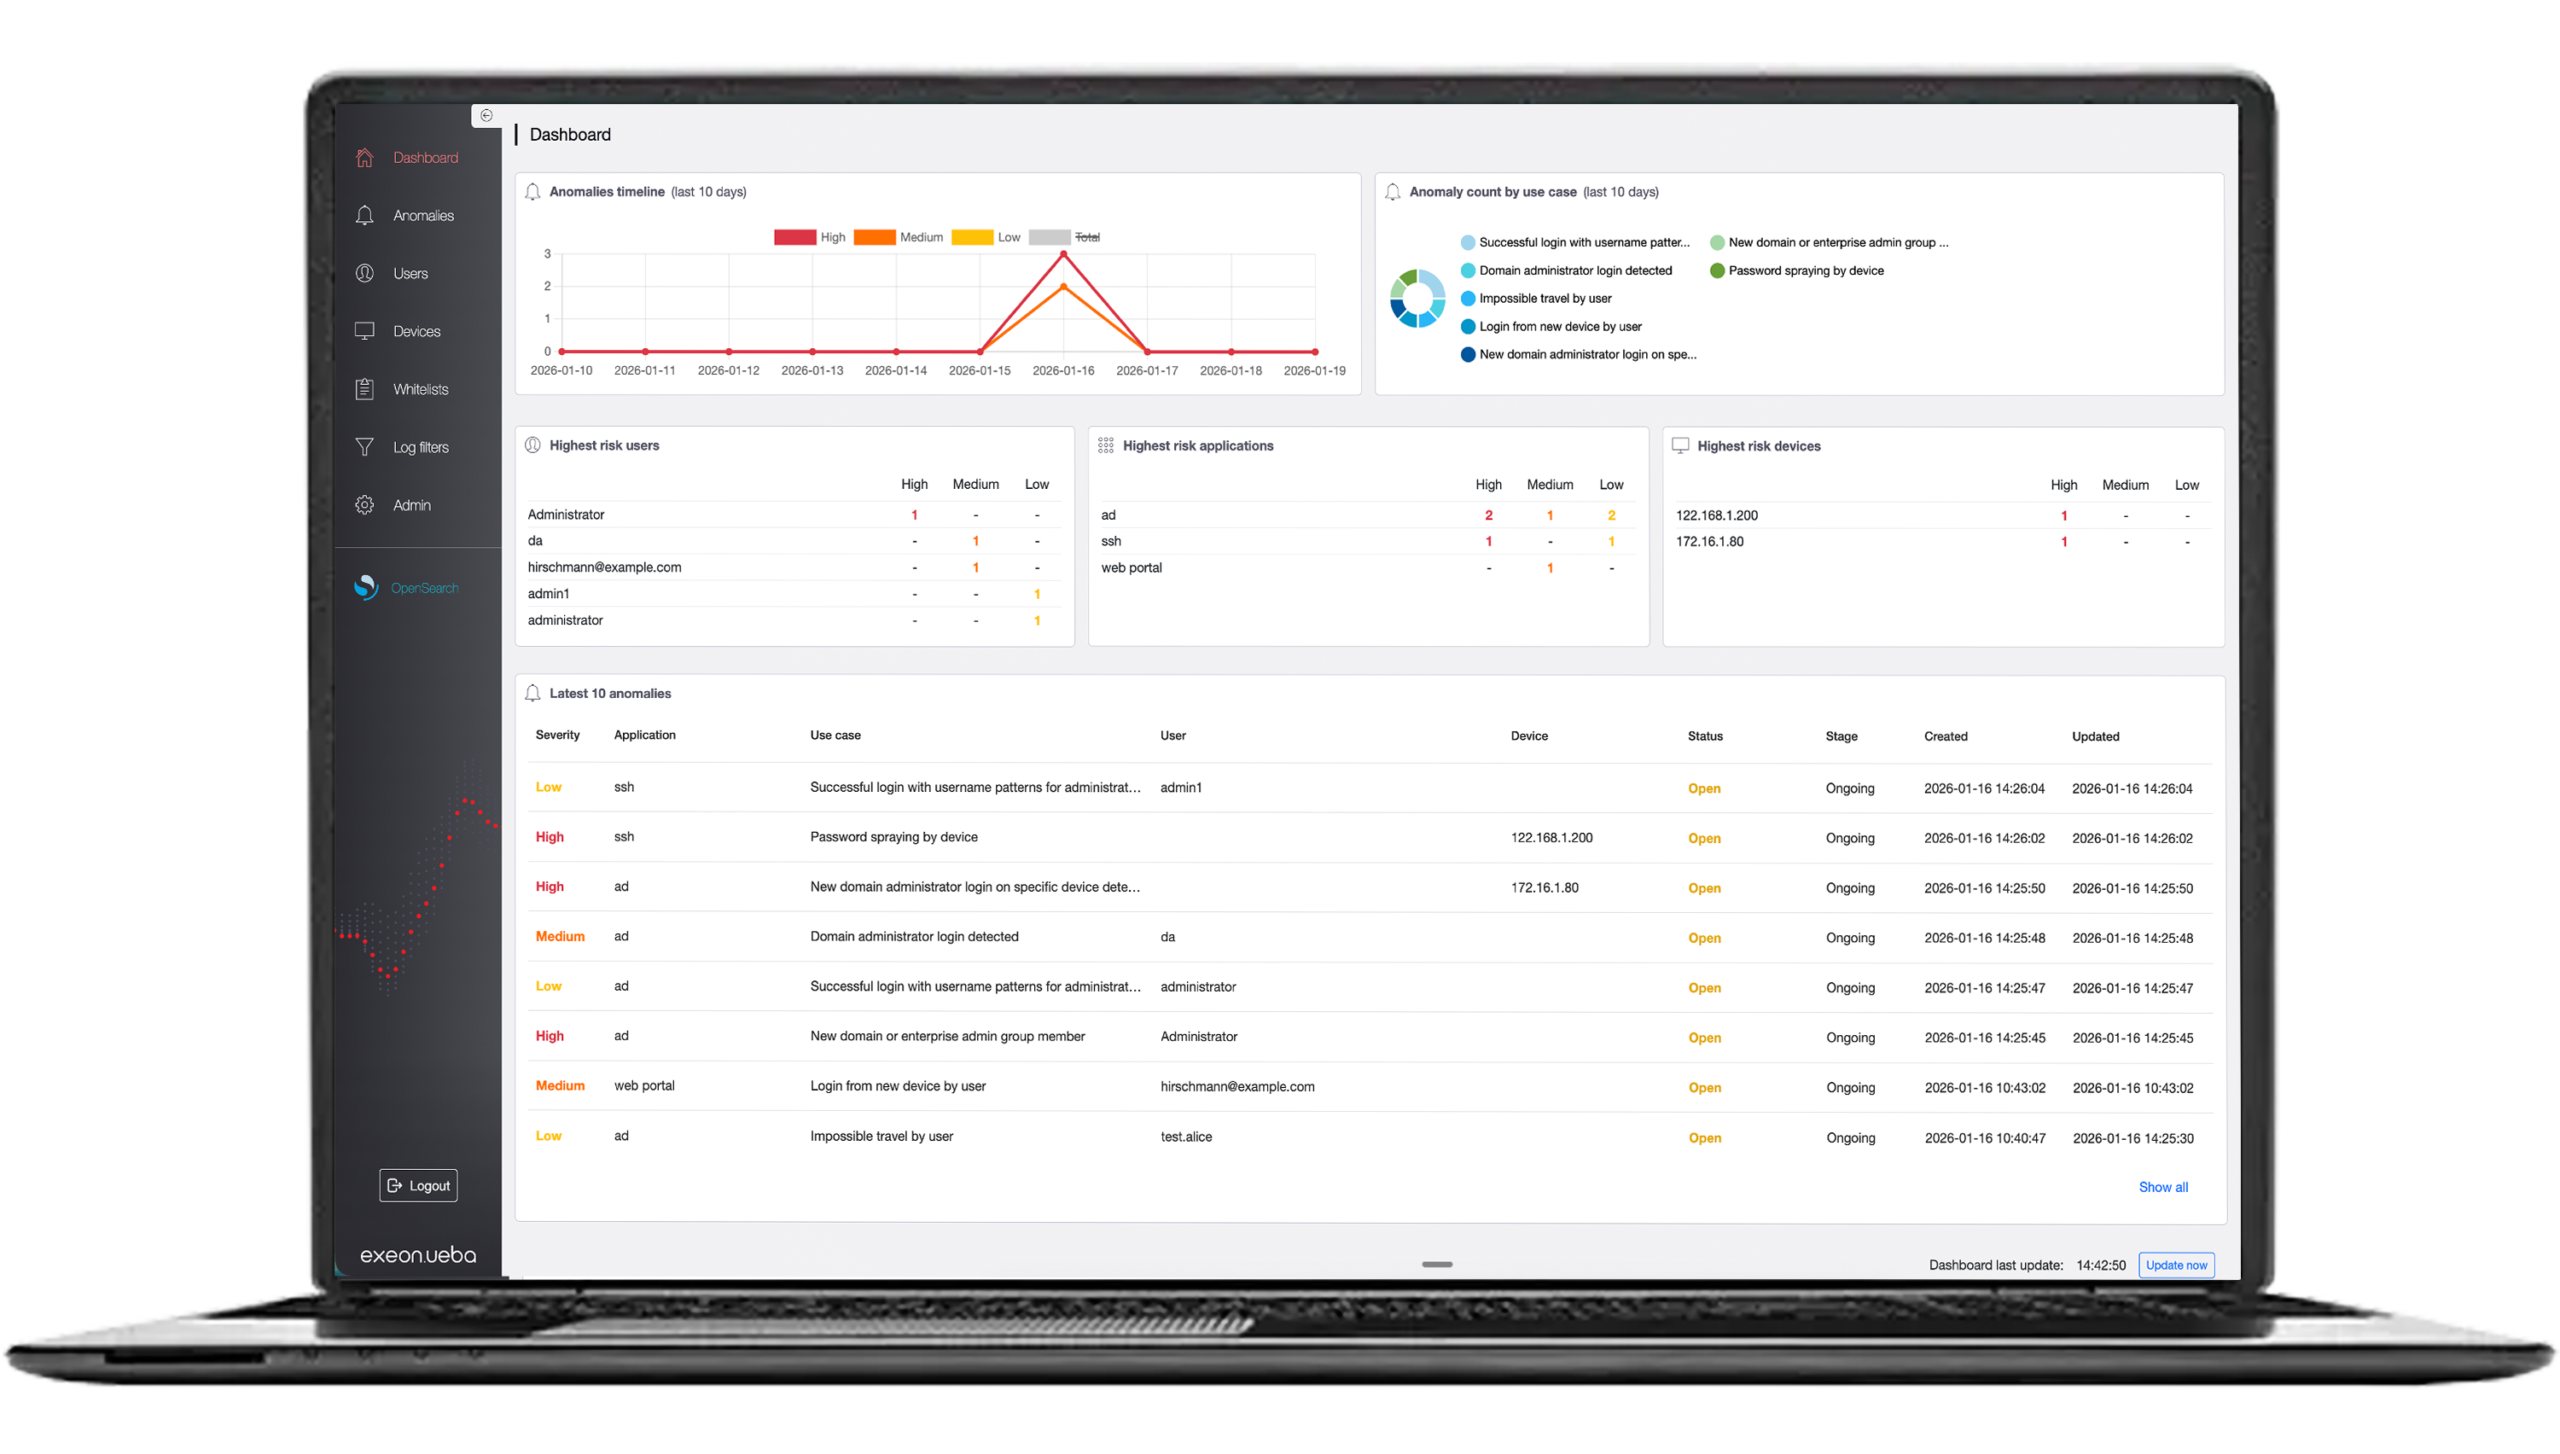
Exeon.NDR bringt EDR /XDR auf die nächste Stufe mit KI-gesteuert APT Erkennung und tiefere Netzwerktransparenz ermöglichen schnellere Bedrohung Antwort.
Probleme EDR XDR allein kann das Problem nicht lösen
EDR /XDR kann Angreifer, die die Umgehungsmethode verwenden, nicht schützen. Endpunkt Schutzmechanismen. NDR bietet Einblick in die Netzwerkebene, um Folgendes aufzudecken: blinde Flecken und ermöglichen schnellere Bedrohungserkennung Die
Zero-day Exploits
Zero-Day-Exploits verbreiten sich oft innerhalb weniger Stunden rasant im Netzwerk. Klassische Endpoint-Security-Tools erkennen in den seltensten Fällen das erste Anzeichen – das sogenannte Initial Beaconing – und reagieren meist zu spät.
Langsame Reaktionen kosten Zeit – und Sicherheit
Reaktive Sicherheitsansätze erkennen Angriffe oft erst, wenn es bereits zu spät ist. Bis eine signaturbasierte Erkennung anspringt, konnten sich Angreifer häufig schon tagelang unbemerkt im Netzwerk verbergen und ausbreiten.
Blind Spots
Sicherheitsteams kämpfen oft mit einer Flut von Fehlalarmen und verlieren dabei den Blick für tatsächlich kritische Bedrohungen. Verborgene Angriffe bleiben so unentdeckt. Intelligente, kontextbasierte Erkennung ist entscheidend, um echte Gefahren schnell zu identifizieren und gezielt zu reagieren.
Wie Sicherheitsteams von der Integration von NDR profitieren
Erweiterte Bedrohungskorrelation und Kontextualisierung
Exeon verschmilzt Netzwerkanomalien mit Endpunkt , Identität und cloud Signale, die offenbaren beaconing , C2 oder Datenexfiltration , die für EDR allein.
- Höhere Erkennungsrate durch die Korrelation mehrerer Datenquellen.
- Umfassende Kill-Chain-Transparenz über Endpunkt- und Netzwerkpfade hinweg.
- Automatische Kontextanreicherung, die Analysten bei der Triage deutlich entlastet und beschleunigt.
Automatisierte Reaktion und Schadensbegrenzung
Echtzeit Playbooks zum Quarantäne infizierter Hosts oder zum Blockieren schädlicher Datenströme über SIEM / SOAR Integration .
- Die Isolierung auf Netzwerkebene stoppt laterale Bewegungen schnell.
- Risikobasierte Auslöser reduzieren Warnmeldung Rauschen um 80 %.
- Ausführlich Vorfall Datenfeeds post mortem Forensik Die
Echtzeit-Erkennung, die EDR/XDR allein nicht leisten kann
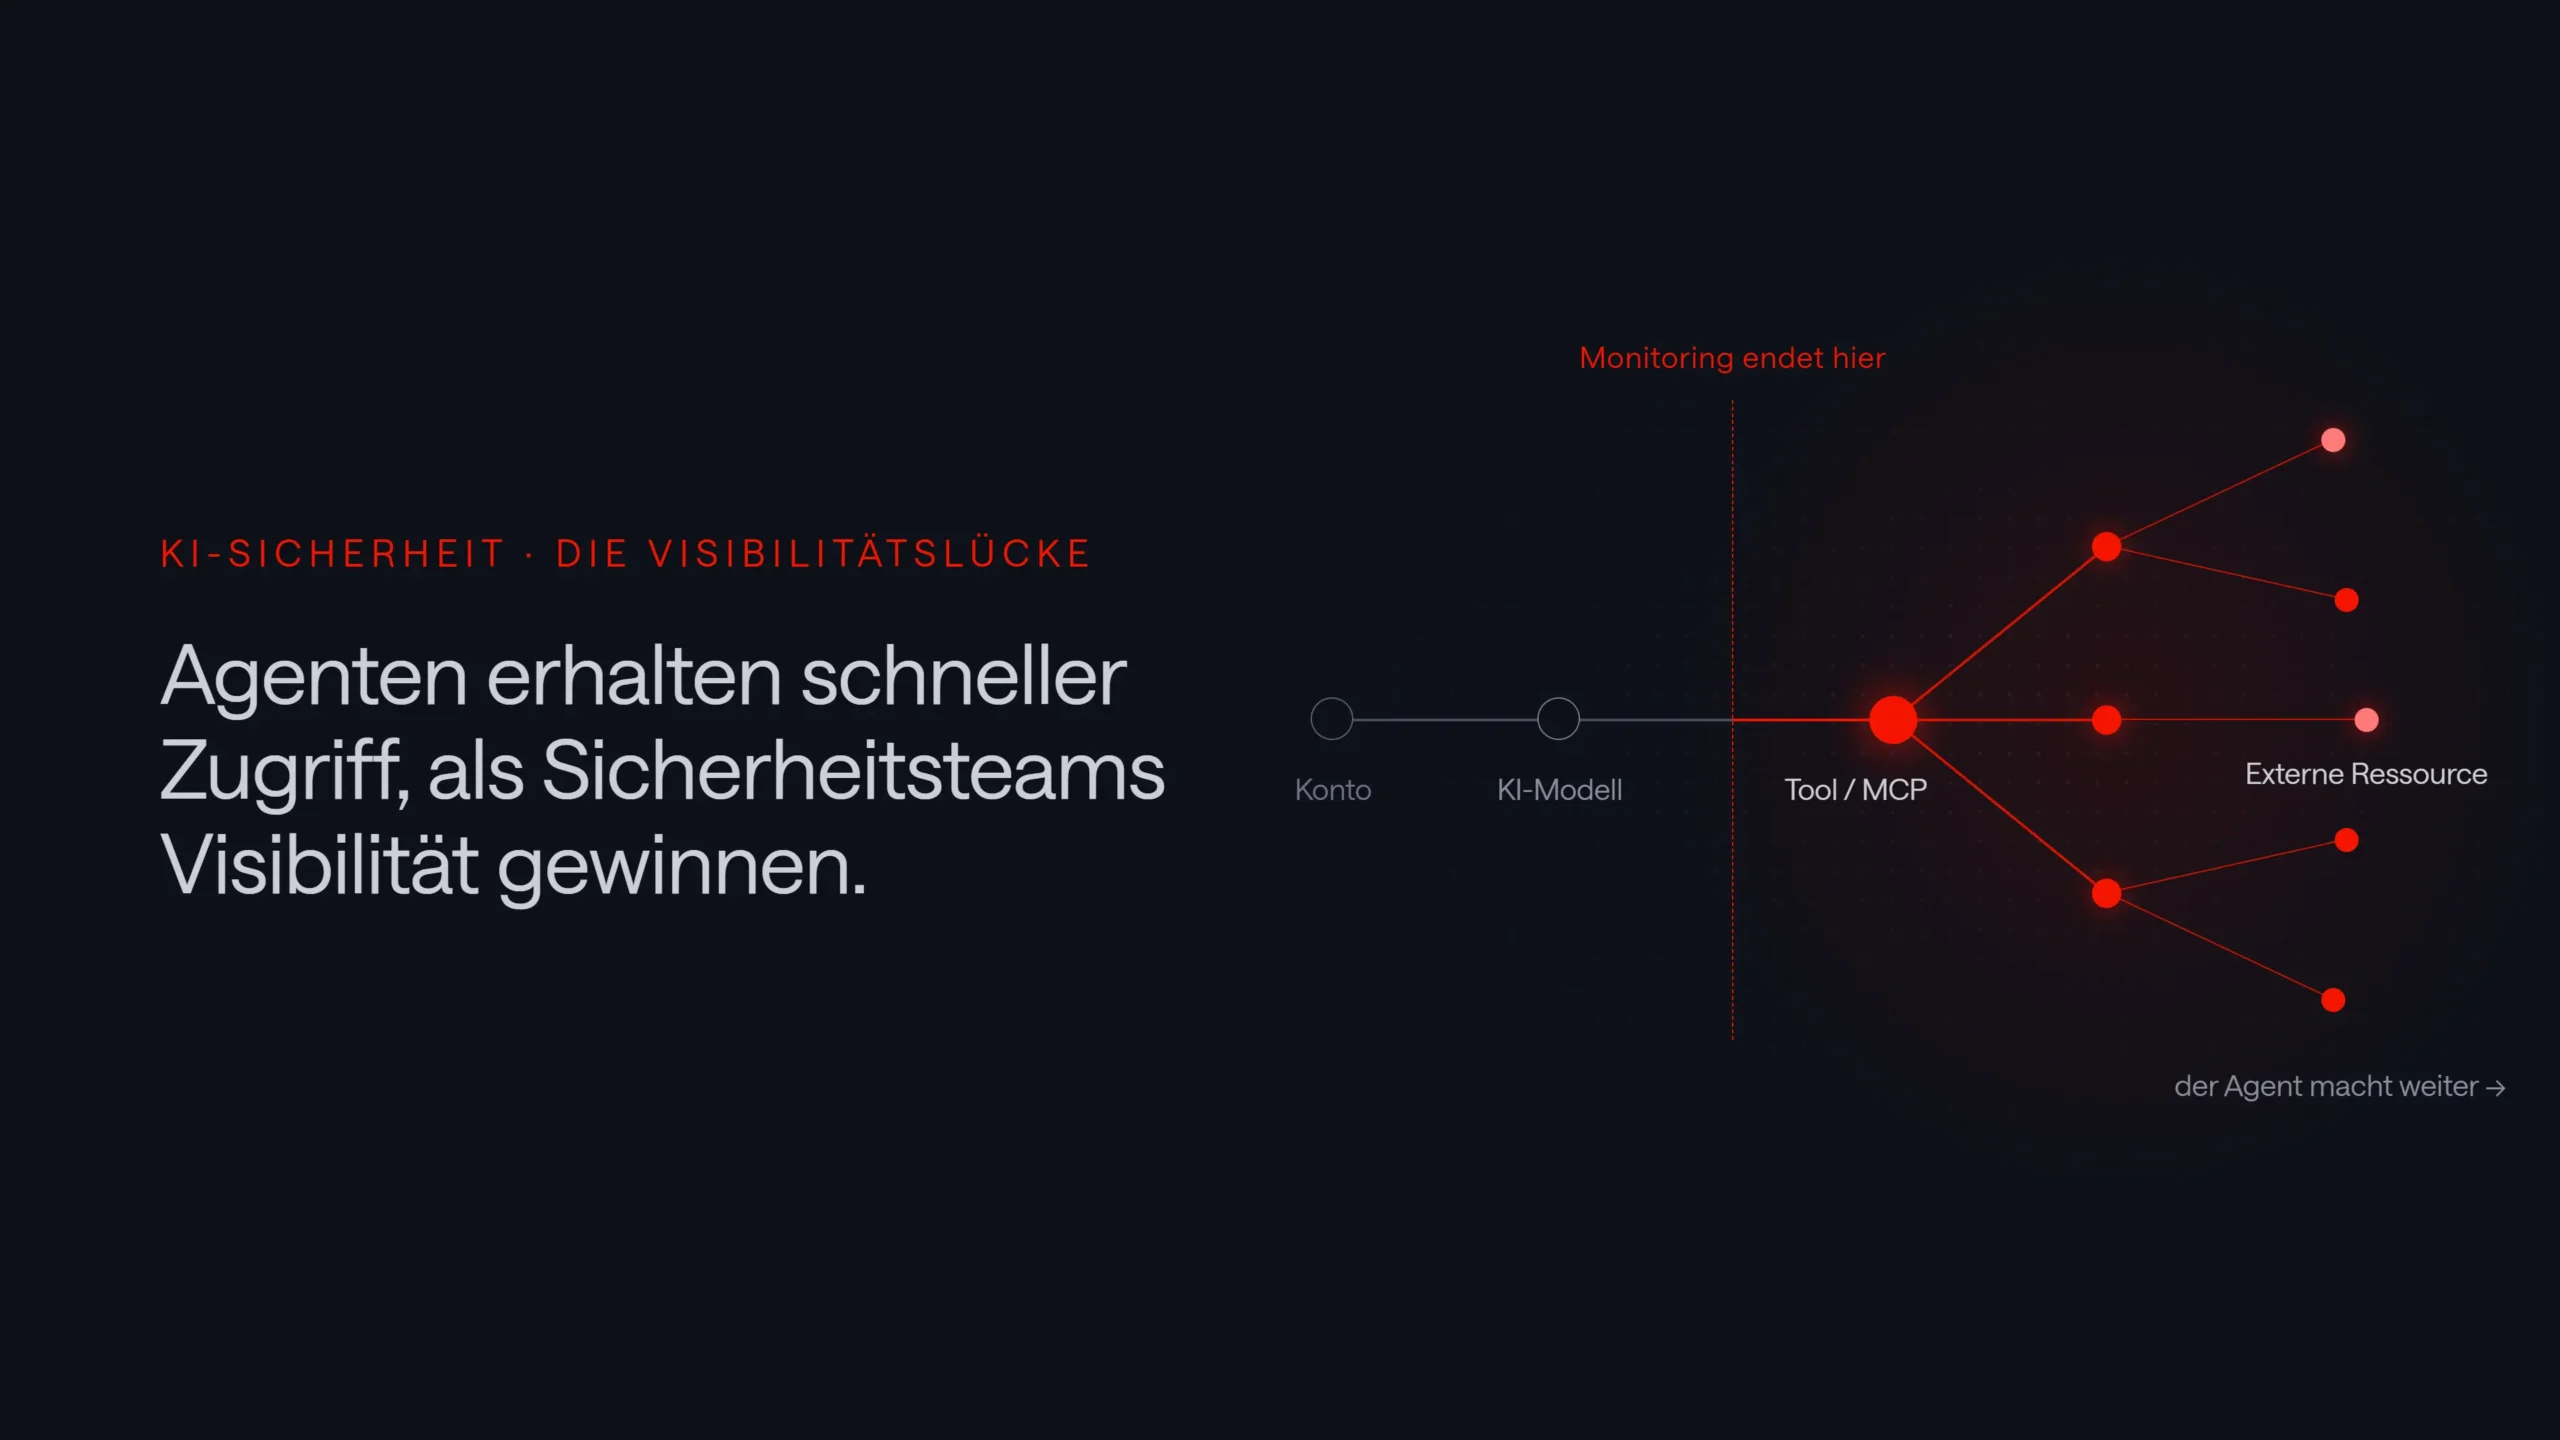
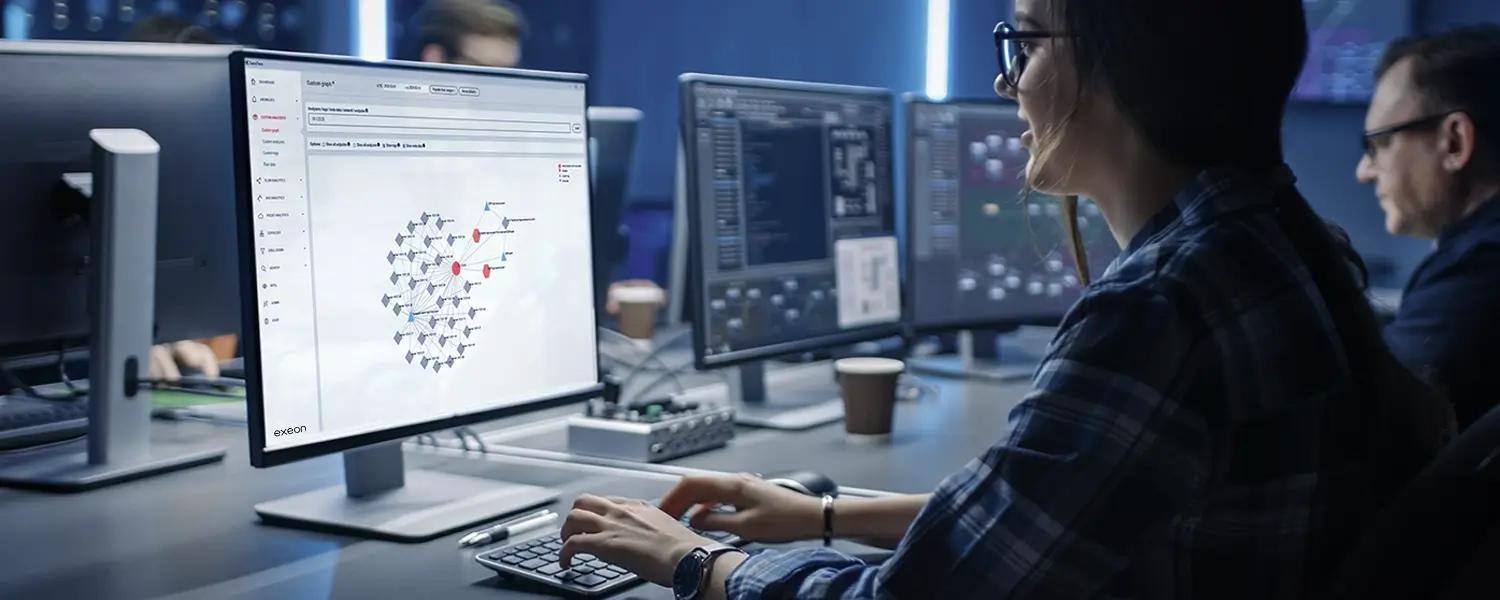
Während EDR Während sich XDR auf Endpunkte und Protokolle konzentriert, übersehen sie oft Bedrohungen, die sich lateral im Netzwerk ausbreiten. Network Detection and Response (NDR) schließt diese Lücke durch die Analyse von Metadaten um verdächtige Verhalten in Echtzeit – sogar in verschlüsselten Umgebungen .
- Volle Transparenz über Ost-West-Verkehr und Bedrohungen, die Endpunkte umgehen.
- Aufdeckung versteckter Aktivitäten wie Beaconing oder ruhender Command-&-Control-Verbindungen.
- Erkennung verschlüsselter und unbekannter Angriffe dank KI-gestützter Netzwerkverhaltensanalyse.
Netzwerktransparenz für hybride Bedrohungen
Während EDR /XDR sichert Endpunkte und cloud Bei Workloads werden häufig nicht verwaltete Geräte, verschlüsselte Bedrohungen und laterale Aktivitäten in hybriden Infrastrukturen übersehen. NDR ergänzt dies durch die Bereitstellung von Transparenz auf Netzwerkebene über alle Workloads hinweg. on-prem , cloud , Und IoT Umgebungen.
- Erkennt abtrünnige Benutzer assets , nicht verwaltete Endpunkte und nicht autorisierte Anwendungen für vollständige Schatten IT & Gerät discovery Die
- Überwacht und überwacht den Verkehr auf dem gesamten Gebiet on-prem , multi- cloud , Und legacy Umgebungen, die Fehlkonfigurationen und zonenübergreifende Bedrohungen begünstigen.
- Identifiziert ungewöhnliche Kommunikationsflüsse, die auf Fehlkonfigurationen, ungeschützte Dienste oder nicht autorisierte Zugriffswege hinweisen können.
Wie Sicherheitsteams von Exeon.NDR profitieren
Vollständige Netzwerktransparenz
Schneller Bedrohungserkennung & Antwort
Agentless und skalierbar Bereitstellung
Erfüllen Sie regulatorische Anforderungen wie GDPR, DORA und NIS2 durch umfassende Netzwerküberwachung, lückenlose Audit-Protokolle und detaillierte Bedrohungsforensik. Reduzieren Sie Sicherheits- und Compliance-Risiken, indem Angriffe frühzeitig erkannt und gestoppt werden – bevor sensible Daten exfiltriert oder kompromittiert werden können.
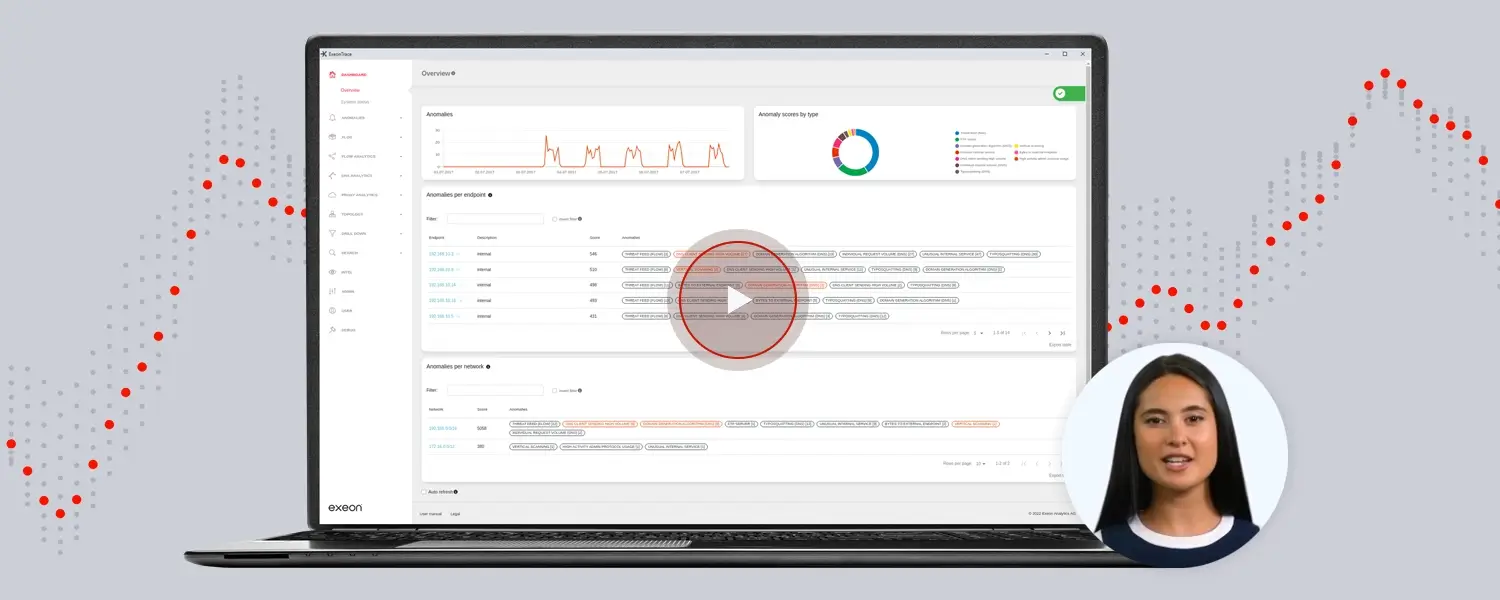
KI-basierte Angriffs- und Anomalie durch NDR
Bewährt bei global agierenden Unternehmen


Ähnliche Lösungen für Sie
Skalierbarkeit
Agentless , skalierbare Sicherheit, die auch nicht verwaltete Geräte abdeckt, IoT , Und cloud assets – lässt sich nahtlos in Ihr bestehendes System integrieren EDR /XDR für mühelose Erweiterung.
Deployment
Einblicke unserer Sicherheitsexperten
Klarheit im Cyber-Dschungel: Fachbeiträge unserer Vordenker im Bereich KI-gestützter Cybersicherheit.
Dein APT Erkennungsleitfaden
Ein 24-seitiger Leitfaden zur KI-gestützten Erkennung, der aktuellen Bedrohung Umgebung und wie Organisationen ihre Bedrohungserkennung und Reaktionsfähigkeit.
Bereit, Ihr EDR /XDR mit NDR?
Sicherheitsteams deutlich reduziert Verweilzeit und deckte dank Exeon.NDR versteckte Bedrohungen auf.
Sprechen Sie mit uns über die Erkennung und Abwehr ausgeklügelter Angriffe, bevor diese sich ausbreiten können.