
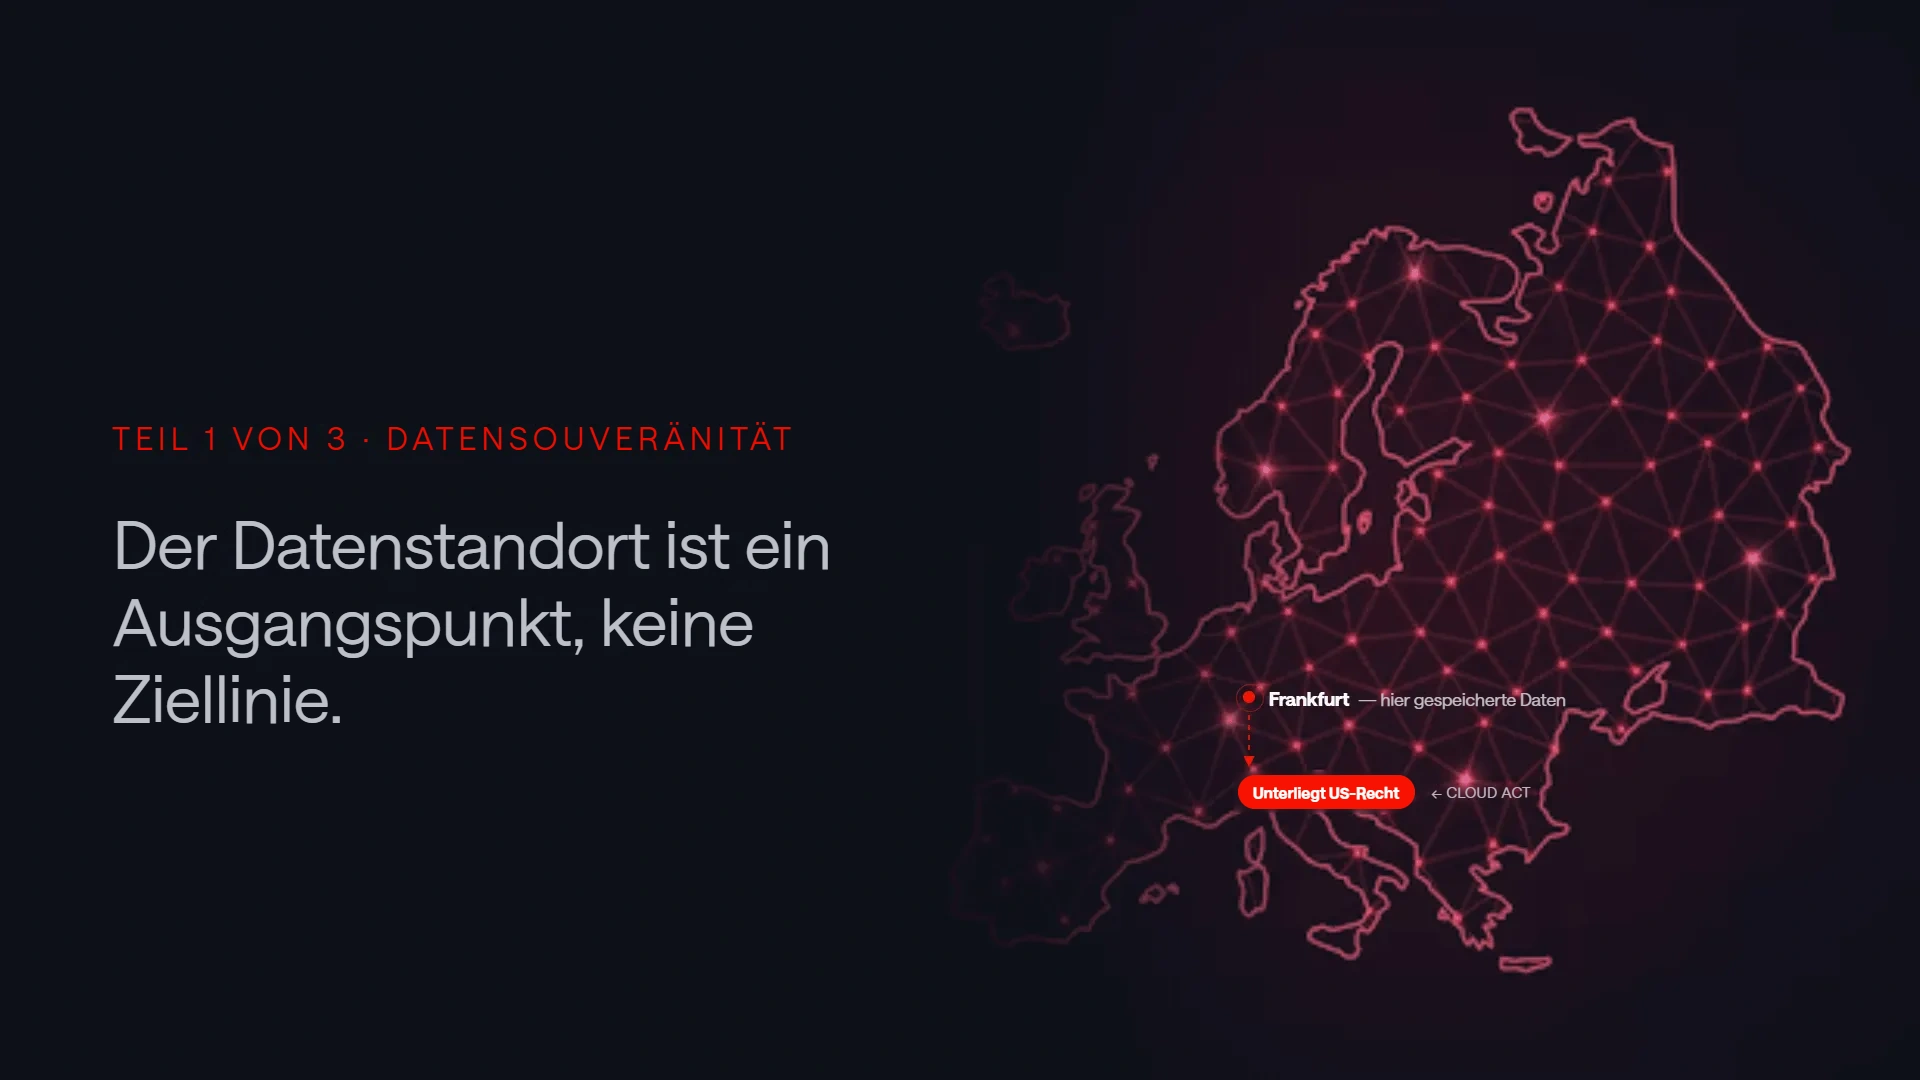
In Unternehmenssicherheitskreisen herrscht ein weit verbreitetes Missverständnis: dass Datensouveränität Das Problem ist gelöst, sobald Daten innerhalb der Landesgrenzen gespeichert werden. Der Wohnsitz ist ein Ausgangspunkt, kein Endpunkt. Für CISOs und Sicherheitsarchitekten, die robuste und gesetzeskonforme Infrastrukturen aufbauen, ist diese Unterscheidung von enormer Bedeutung, und die Folgen einer Vermischung beider Aspekte werden immer deutlicher.
Die Zuständigkeit richtet sich nach den Daten, nicht nach dem Standort.
Gartner definiert Datensouveränität Der Grundsatz besagt, dass Informationen den Regeln des Landes unterliegen, in dem sie ihren Ursprung haben, unabhängig von ihrem tatsächlichen Standort. Ein Datensatz, der in einem Frankfurter Rechenzentrum gespeichert, aber von einer Plattform mit Sitz in den USA verarbeitet wird, unterliegt weiterhin US-amerikanischem Recht. Extraterritoriale Gesetze wie beispielsweise das CLOUD Das Gesetz bedeutet, dass ausländische Regierungen unter bestimmten Bedingungen Technologieanbieter zur Offenlegung von Daten zwingen können, selbst wenn diese Daten Europa physisch nie verlassen.
Dies ist keine theoretische Angelegenheit. Bedrohung Es handelt sich zunehmend um eine strategische Frage. Jüngste Forschungsergebnisse deuten darauf hin, dass 86 % der europäischen Organisationen es mittlerweile für plausibel halten, dass die USA den Zugang Europas zu digitalen Diensten einschränken könnten.
Ob sich diese Zahl als präzise erweist oder nicht, die Richtungsaussage ist eindeutig: Datensouveränität ist von einem umgezogen compliance Kontrollkästchen für eine Risikokategorie auf Vorstandsebene.
Warum Netzwerktransparenz eine Form der Souveränitätskontrolle ist
Daten sind nicht statisch. Sie bewegen sich, zwischen Anwendungen, über verschiedene Wege hinweg. cloud Regionen, über APIs, zu Drittanbieter Auftragsverarbeiter. Jeder Datentransfer birgt das Potenzial, die Souveränität zu verletzen, und den meisten Organisationen fehlt die Transparenz, um zu erkennen, wann ein Transfer gegen eine Hoheitsgrenze oder eine vertragliche Verpflichtung verstößt.
Hier überschneiden sich Netzwerkerkennungs- und Reaktionsfähigkeiten direkt mit Datensouveränität Echtzeit -Transparenz des Netzwerkverkehrs – wer mit wem, über welche Protokolle und von welchen Standorten aus kommuniziert – ist nicht nur eine Bedrohung Detektion Fähigkeit Es handelt sich um einen Mechanismus zur Durchsetzung der Souveränität. Wenn man beobachten und klassifizieren kann East-West-Traffic Sie können anomale Datenflüsse erkennen: unerwartete Verbindungen zu fremd gehosteten Endpunkten, unautorisierte cloud Synchronisierungsaktivität oder lateral movement das der Exfiltration vorausgeht.
Für Organisationen, die unter DSGVO , NIS2 oder branchenspezifische Vorschriften wie DORA Die Fähigkeit, nachzuweisen, dass Daten nur wie beabsichtigt fließen – und entsprechende Prüfnachweise zu erbringen – wird zunehmend wichtiger. compliance Eine Voraussetzung, nicht nur eine bewährte Vorgehensweise.
Die Geographie des Vertrauens
Souveränität ist nicht nur ein technisches Attribut; sie ist ein Vertrauensverhältnis.
Wenn Sie die Datenverwaltung auslagern oder Sicherheitsmonitoring Wenn Sie einen Dritten kontaktieren, übernehmen Sie dessen rechtliches Risiko. security operations Ein Anbieter mit Hauptsitz im Ausland führt ein Abhängigkeit dass dein Datensouveränität framework muss explizit berücksichtigt werden.
Deshalb ist die Geographie einer Technologie Hersteller Der rechtliche Sitz eines Unternehmens gewinnt bei Beschaffungsentscheidungen zunehmend an Bedeutung. Gartner stellt fest, dass geopolitische Ereignisse, insbesondere Maßnahmen ausländischer Regierungen, die die Fragilität digitaler Abhängigkeiten offengelegt haben, Europas Bestrebungen hin zu lokalen Technologieanbietern beschleunigt haben.
Der 180 Millionen Euro schwere Vertrag der Europäischen Kommission über staatliche cloud , der ausschließlich an europäische Anbieter vergeben wurde, ist ein Indiz dafür, wohin sich die institutionelle Beschaffung entwickelt. Unternehmen, die ihre Strategie an der europäischen Ausrichtung ausrichten, werden sich in Zukunft besser positionieren können. Hersteller Die nach derselben Logik ausgewählten Unternehmen sind besser für eine langfristige regulatorische Stabilität aufgestellt.
Was ist jetzt zu tun?
Für CISOs ist der erste praktische Schritt eine ehrliche Inventur . Beginnen Sie damit, Ihre wichtigsten Daten zu identifizieren. assets und die Systeme, Anbieter und Gerichtsbarkeiten, die an deren Verarbeitung beteiligt sind. Diese Daten abgleichen. asset Vergleichen Sie diese Zuordnung mit Ihren regulatorischen Verpflichtungen und vertraglichen Anforderungen. Die dabei festgestellten Lücken stellen Ihre Herausforderungen im Bereich der Souveränitätskontrolle dar. Für viele Organisationen ist der Aufbau und die Aufrechterhaltung dieser Zuordnung eine Herausforderung. Inventur ist ein bedeutendes Unterfangen. Netzwerktransparenz- und NDR-Technologien können dabei helfen, indem sie kontinuierlichen Einblick in Kommunikationsmuster, Datenflüsse und externe Abhängigkeiten bieten, die andernfalls unentdeckt bleiben könnten.
Von da an ist die Arbeit iterativ: Metadaten standardisieren, durchsetzbare Nutzungsrichtlinien definieren und das Netzwerk so ausstatten, dass erkannt wird, wann die Realität von den Richtlinien abweicht.
Datensouveränität Es handelt sich nicht um ein Projekt mit einem festgelegten Fertigstellungstermin. Es ist eine operative Disziplin, die angesichts der geopolitischen Lage immer wichtiger wird. Umgebung Die Infrastruktur, auf die wir alle angewiesen sind, verändert sich ständig.
Nächster Teil der Serie – Teil 2: Operative Souveränität: Warum Transparenz hinsichtlich der Abläufe Ihres Anbieters unabdingbar ist



