Cybersicherheit Wissensdatenbank
Mehr wissen, mehr schützen. Exeon stellt Ihnen eine Cyber-Wissensdatenbank mit allen relevanten Begriffen zur Verfügung, damit Sie die besten Entscheidungen in Bezug auf die Erkennung von Bedrohungen und komplexe Cyber-Angriffe treffen können.
Inhaltsübersicht
MDR
Was ist Managed Detection and Response (MDR)?
Ihr Artikel auf Wissensdatenbank über MDR, einen rund um die Uhr verfügbaren Managed-Cybersecurity-Service, der Expertenanalysen, fortschrittliche Schutztechnologien und „ maschinelles Lernen “ kombiniert, um komplexe Angriffe zu erkennen, zu untersuchen und zu neutralisieren, die die Möglichkeiten der Technologie allein übersteigen.
SOAR
Was ist „ SOAR “?
Artikel auf „Cybersecurity Wissensdatenbank “ zum Thema „Security Orchestration, Automation and Response“ (SOAR) und dazu, wie Plattformen für „ SOAR “ Sicherheitsteams dabei unterstützen, Sicherheitsdaten und Warnmeldungen aus verschiedenen Quellen zu erfassen, Sicherheitsmaßnahmen Vorfall -Reaktionsmaßnahmen zu automatisieren sowie Sicherheitsaufgaben über umfassende Workflows zu koordinieren und zu verwalten.
IDS
Was ist ein Intrusion-Detection-System (IDS)?
Dieser Leitfaden zum Thema Cybersicherheit „ Wissensdatenbank “ befasst sich eingehend damit, was ein Intrusion Detection System ist, wie es funktioniert und welche bewährten Verfahren Sie anwenden können, um die Sicherheit Ihrer digitalen Umgebung zu gewährleisten. Wenn Sie diese Systeme verstehen, die den Datenverkehr überwachen, um potenzielle Bedrohungen zu erkennen, sind Sie besser gerüstet, um mit modernen Cyberbedrohungen umzugehen.
IPS
Was ist ein Intrusion Prevention System (IPS)?
Ein Artikel auf Wissensdatenbank zum Thema Cybersicherheit, in dem erläutert wird, wie dieses System verschiedene Methoden zur Erkennung von Bedrohungen einsetzt – je nach vordefinierten Signaturen, festgelegten Verhalten oder Datenschutzrichtlinien –, welche Hauptfunktionen es hat und wie es mit anderen Methoden in Ihrem security stack zusammenwirkt.
EDR
Was ist „ Endpunkt : Detection and Response“ (EDR)?
Ein Artikel auf Wissensdatenbank zum Thema Cybersicherheit, der sich mit einer Methode befasst, die seit einem Jahrzehnt fester Bestandteil von Cybersicherheitsstrategien ist und Unternehmen dabei unterstützt, Bedrohungen für ihre Endgeräte mithilfe einer effektiven Sicherheitslösung für den Endpunkt ( EDR ) zu erkennen, zu untersuchen und abzuwehren.
Malware
Was ist „ Malware “?
Die Abkürzung „ malware “ steht für „bösartige Software“ und bezeichnet eine schwerwiegende Bedrohung , die in IT Systeme eindringen und erheblichen Schaden in Unternehmen anrichten kann. Von den beiden wichtigsten Angriffsvektoren – E-Mail und Websites – wird letzterer häufiger für phishing -Angriffe genutzt.
maschinelles Lernen
maschinelles Lernen im Bereich Cybersicherheit
maschinelles Lernen (ML) ist ein Teilgebiet der Künstlichen Intelligenz (KI) und umfasst den Einsatz von Algorithmen und statistischen Modellen, um Systemen zu ermöglichen, ihre Leistung bei einer bestimmten Aufgabe im Laufe der Zeit zu verbessern, ohne dass sie explizit programmiert werden müssen.
CDR
Was versteht man unter „ Cloud Detection and Response“ (CDR)?
CDR ist ein fortschrittlicher Ansatz zur Cybersicherheit, der speziell darauf zugeschnitten ist, potenzielle Bedrohungen in „ cloud “-Umgebungen zu erkennen, zu überwachen und zu bekämpfen.
SIEM
Was ist „ SIEM “?
SIEM ist ein integrierter Ansatz zur Verwaltung der Sicherheitsinfrastruktur einer Organisation, der ein umfassendes Informations- und Ereignismanagement ( Sicherheitsmonitoring ) sowie ein Ereignismanagement (event management) mittels Alarmmeldungen aus dem Sicherheitsmanagement ( Echtzeit ) bietet, die von verschiedenen Systemen ( hardware ) und Softwarekomponenten generiert werden, mit dem Ziel, einen umfassenden Überblick über die Informationssicherheitslage (information security Umgebung) zu vermitteln.
Verwandte Massnahmen
Assets um zu verbessern Cyber-Resilienz
Cybersicherheit ist ein sich entwickelnder Bereich, der aktuelles Know-how erfordert. Hier finden Sie unsere neuesten Sicherheits-Downloads, die Sie unterstützen.
Ihr CVSS-Leitfaden
Mit CVSS- und „ Bedrohung “-Bewertungen erreichen Sie „ Cyber-Resilienz“ – proaktives Schwachstellenmanagement beginnt hier.
Risikobasierte „ Alarmierung “ für die Zukunft
Ein Whitepaper zur Verbesserung Ihrer Sicherheitserkennung durch risikobasierte „ Alarmierung “ (RBA) – weniger Warnmeldungen, mehr Erkennung.
Ihr Leitfaden zu Advanced Persistent Threats (APT)
Ein 24-seitiger Leitfaden zum Thema KI, zum aktuellen „ Bedrohung “ (Umgebung) und dazu, wie Unternehmen ihre Fähigkeiten zur Erkennung und Reaktion auf „ Bedrohung “ konkret verbessern können.
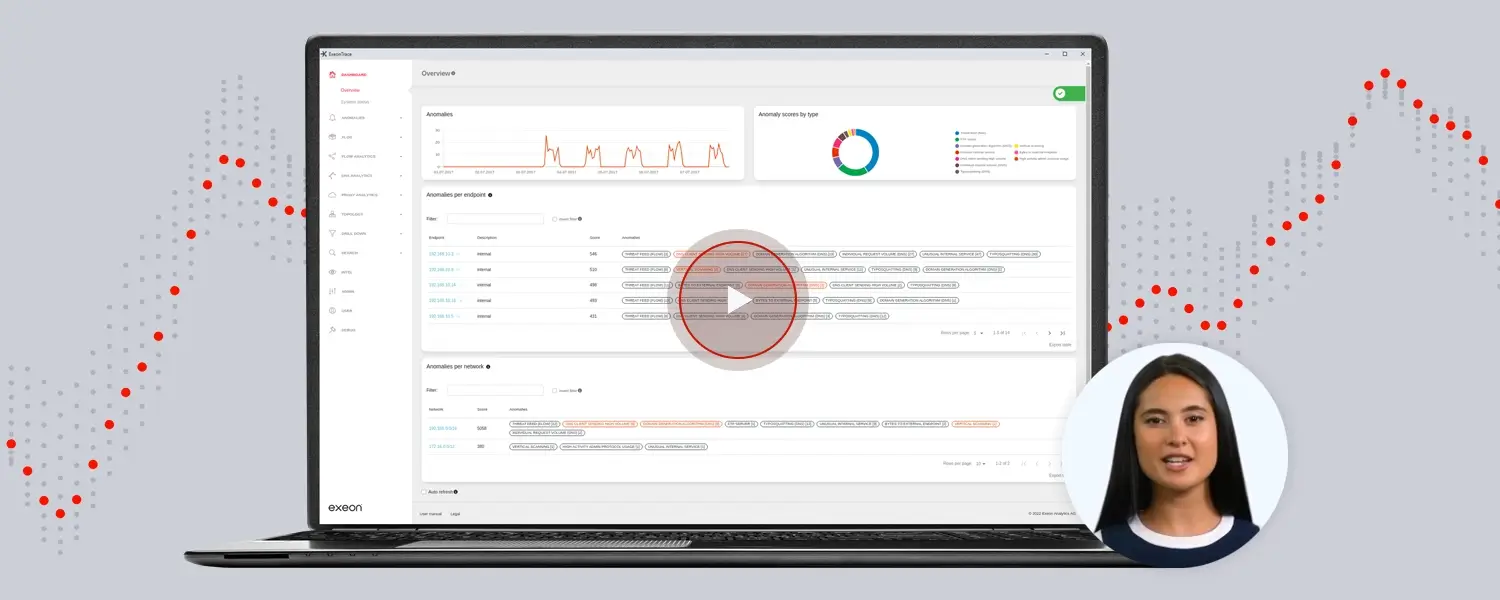
Ihr CVSS-Leitfaden
Mit CVSS- und „ Bedrohung “-Bewertungen erreichen Sie „ Cyber-Resilienz“ – proaktives Schwachstellenmanagement beginnt hier.
Risikobasierte „ Alarmierung “ für die Zukunft
Ein Whitepaper zur Verbesserung Ihrer Sicherheitserkennung durch risikobasierte „ Alarmierung “ (RBA) – weniger Warnmeldungen, mehr Erkennung.
Ihr Leitfaden zu Advanced Persistent Threats (APT)
Ein 24-seitiger Leitfaden zum Thema KI, zum aktuellen „ Bedrohung “ (Umgebung) und dazu, wie Unternehmen ihre Fähigkeiten zur Erkennung und Reaktion auf „ Bedrohung “ konkret verbessern können.
Expertenberichte
Verfasst von Sicherheitsexperten
Angebote von Exeon
KI- und Sicherheitstechnologien
Datensicherheit
Eine Methodik zur Sicherheitsanalyse, die darauf ausgelegt ist, „ lateral movement “ und „ Datenexfiltration “ zu erkennen, ohne sensible Daten zu entschlüsseln.
SOC
Nahtlose Integration von „ SOC “ zur Steigerung der Effizienz, zur Reduzierung der Komplexität und zur Stärkung von „ Cyber-Resilienz “ – so funktioniert es.
XDR
Wie Sie XDR durch tiefere Netzwerktransparenz und KI-gesteuerte Erkennung verbessern und schneller und effektiver auf Bedrohungen reagieren können.
Holen Sie sich den Cyber Flash
Unser vierteljährlicher Newsletter zu den Themen fortschrittliche Netzwerksicherheit, „ compliance “ sowie Veranstaltungen und Webinare aus der Cybersicherheitsbranche.