




Gesundheitswesen Organisationen stehen vor erheblichen Herausforderungen, darunter ransomware , Insiderbedrohungen und Schwachstellen im Internet der medizinischen Dinge (IoMT). Wir support Kunden bei der Bewältigung dieser Risiken mit KI-gestützten Bedrohungserkennung und erleichtern Gesundheitswesen Die Anbieter erfüllen die Anforderungen von NIS2 , HIPAA und DSGVO .
Unsere akademisch entwickelten Algorithmen erkennen frühe Anzeichen von ransomware und andere Bedrohungen durch Netzwerkverkehr und subtile Verhaltensänderungen - bevor Angreifer ihre Ziele erfolgreich erreichen.
Durch die Überwachung von Benutzern und Systemen Verhalten Das System erkennt problemlos ungewöhnliche Zugriffsmuster auf kritische Systeme. Gesundheitswesen Daten und potenzieller Datenexfiltration über verschiedene Kanäle.
Die KI überwacht kontinuierlich den Netzwerkverkehr von angeschlossenen medizinischen Geräten und legacy Systeme, die Sicherheitslücken, Anomalien und neu auftretende Risiken erkennen, um ein zeitnahes und proaktives Eingreifen zu ermöglichen Bedrohung Schadensbegrenzungsmaßnahmen.
von Gesundheitswesen Organisationen haben mindestens eine Cyberangriff im vergangenen Jahr, gegenüber 88 % im Vorjahr
von Gesundheitswesen Organisationen betreiben Geräte mit bekannten, ausnutzbaren Sicherheitslücken und setzen damit lebenswichtige Ausrüstung Angreifern schutzlos aus.
Es wurde über Störungen in der Patientenversorgung als direkte Folge von Cyberangriffen berichtet, mit verzögerten Eingriffen und Komplikationen.
Machine Learning Algorithmen analysieren umfangreiche Netzwerkprotokolldaten, um komplexe Bedrohungen frühzeitig zu erkennen, einzudämmen und so das Risiko von Störungen wie Ransomware oder den unbefugten Zugriff auf sensible medizinische Daten zu minimieren.
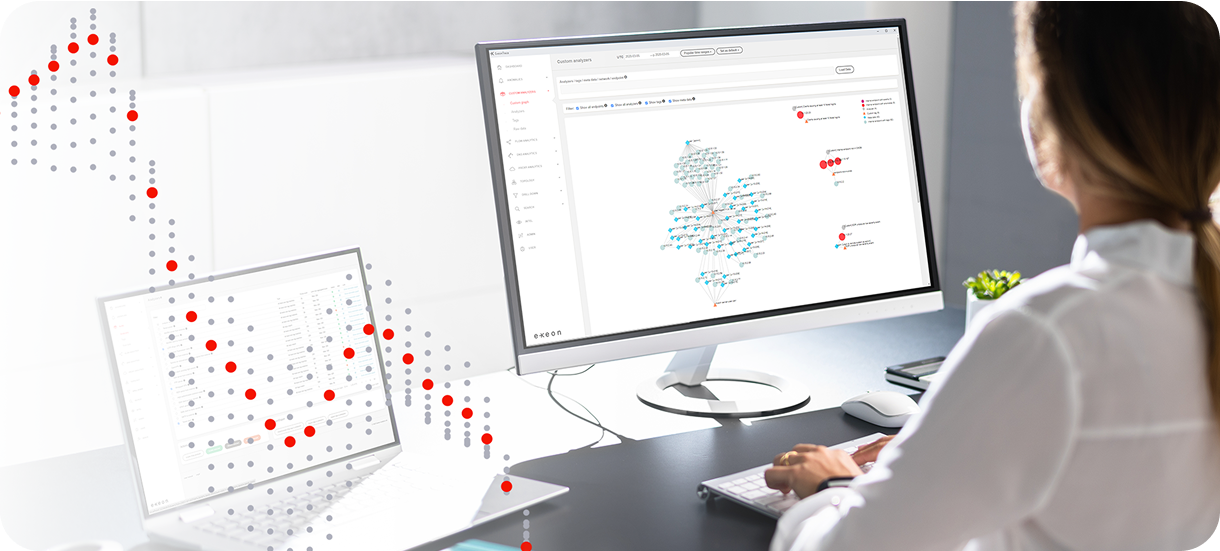
Umfassende Transparenz über alle medizinischen Geräte, Patientensysteme und administrativen Netzwerke hinweg durch Analyse NetFlow Daten zur effizienten Identifizierung von Anomalien – ohne dass Daten verloren gehen blinde Flecken Die
Unsere Lösung nutzt die Metadatenanalyse, um Assets zu sichern, ohne dass zusätzliche Hardware- oder Software-Installationen auf medizinischen Geräten erforderlich sind, und bietet so einen kostengünstigen, skalierbaren Ansatz.
DSGVO compliance durch Vermeidung von Datenspiegelung, Nichtentschlüsselung sensibler Daten und Wahrung der Kundendaten Datensouveränität mit On-Prem Bereitstellung Kontinuierliche Überwachung und detaillierte Berichtsfunktionen helfen Ihnen, die Vorschriften einzuhalten und gleichzeitig Risiken und Schwachstellen schnell zu beheben.
Pharmaunternehmen nutzen Exeon.NDR primär zum Schutz sensibler Daten und geistigen Eigentums sowie zur Sicherstellung regulatorischer Vorgaben. compliance , sicher Fertigung Prozesse und Schutz Lieferkette Operationen.
Cybersicherheit, die funktioniert – wir schätzen sie wirklich. feedback von unseren Kunden, die das genaue Leben leben Sicherheitsmonitoring aus erster Hand.
Ein intelligentes, risikobasiertes Alerting-System, das kritische Sicherheitsvorfälle priorisiert, False Positives minimiert und so die betriebliche Effizienz steigert.
Unsere KI-gesteuerte Bedrohungserkennung identifiziert und entschärft Cyberrisiken sofort und lässt sich problemlos in SIEM-, SOAR- und Cloud-Sicherheitsplattformen integrieren.
KI-gestützte Analysen, Echtzeit Transparenz und Automatisierung Bedrohung Reaktionen werden genutzt, um Netzwerke, Anwendungen und zu schützen. cloud Umgebungen vor sich entwickelnden Cyberbedrohungen.
Ein mehrschichtiger Ansatz zur Erkennung und Minderung von Insiderbedrohungen durch Nutzung KI-gestützter Netzwerkerkennung und Benutzeranalyse Entität Und Verhalten Analysen.
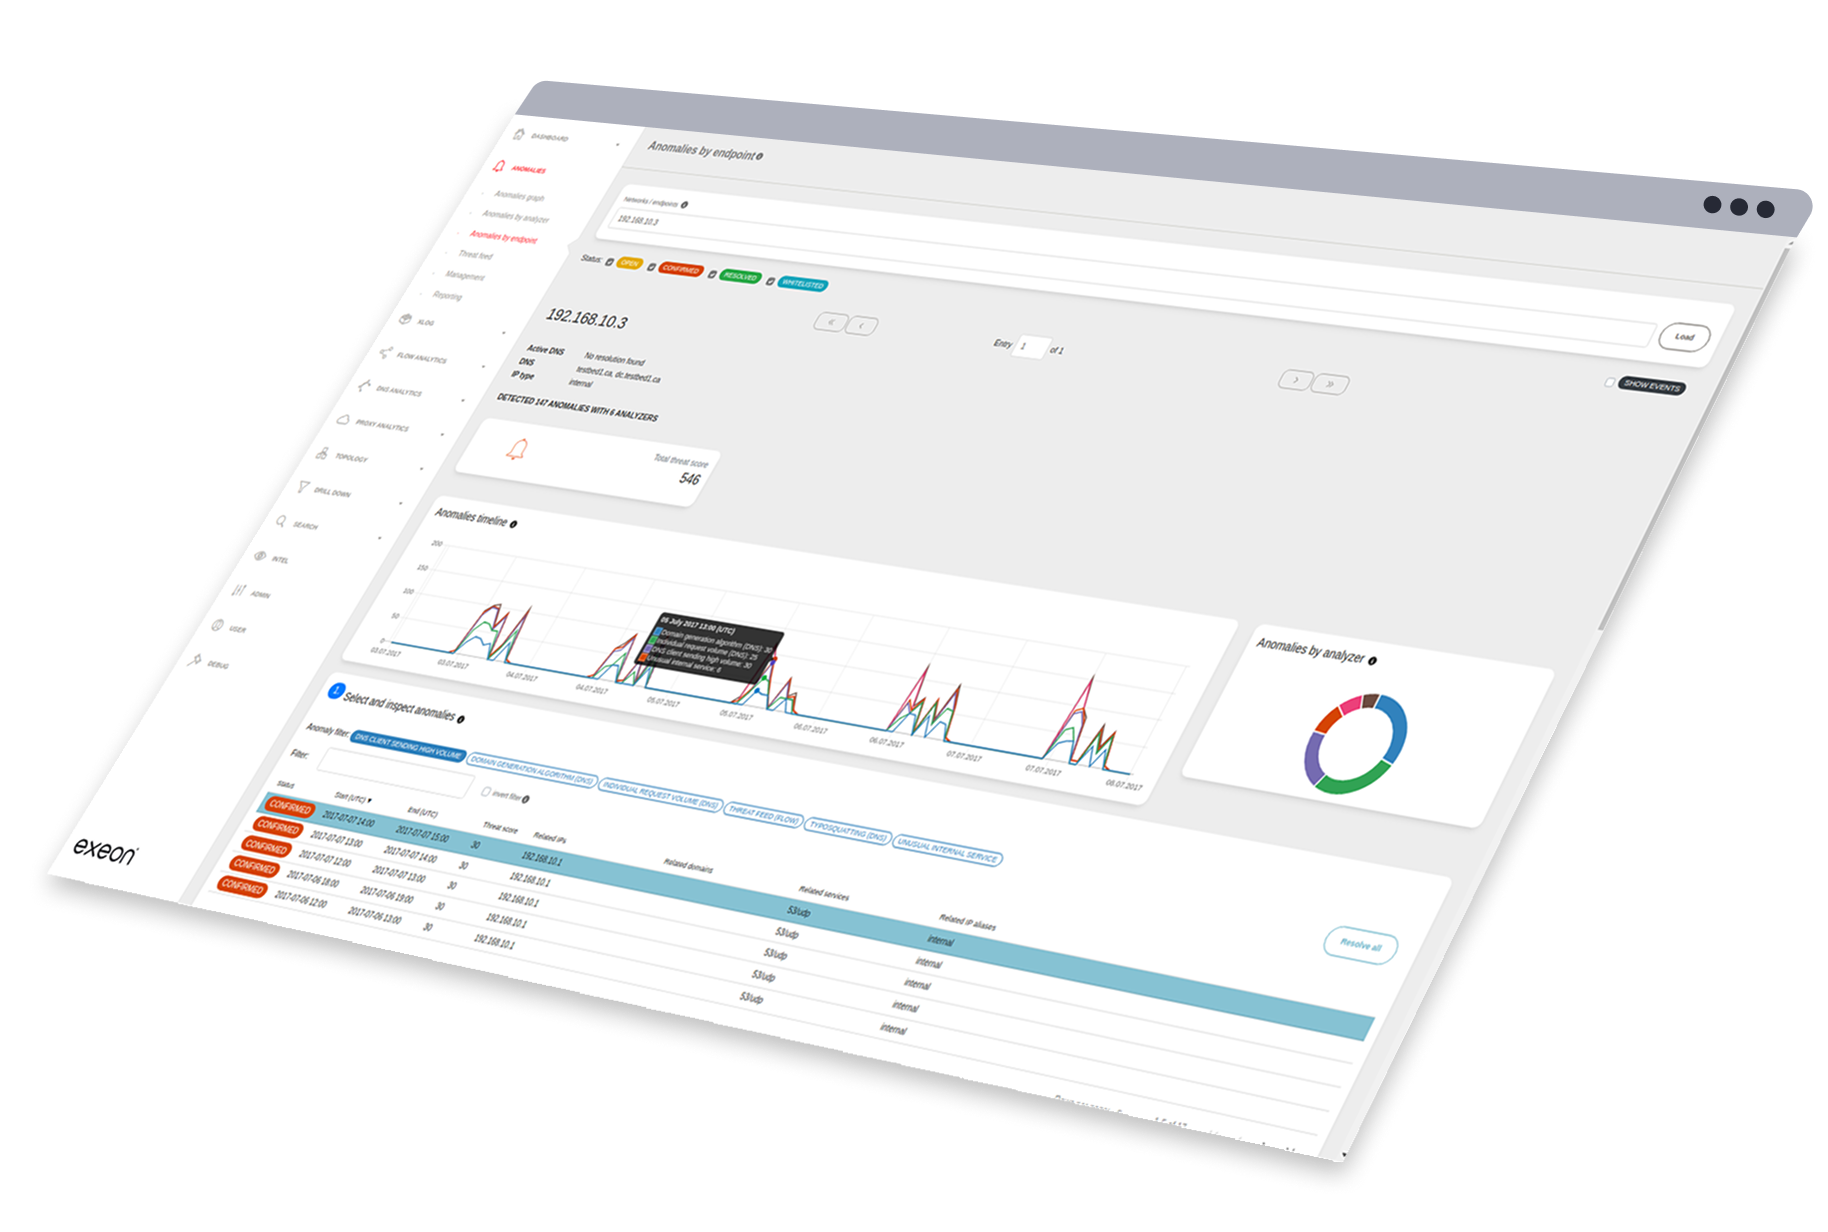
Durch die Analyse von Metadaten und verschiedenen Netzwerkprotokollen bietet Exeon.NDR fortschrittliche Bedrohungserkennung und Transparenz zum Schutz von Kliniken & Unternehmen der Gesundhgeitsbranche. KI-gesteuert, sensorlos, agentenlos und nahtlos integrierbar in IT und OT. Keine zusätzliche Hardware.
Warum unsere NDR-Lösung auf dem Markt überlegen ist.



