KI-gestützte Erkennung von „ Bedrohung “ der nächsten Generation
Warum die Erkennung von „ Echtzeit “, „Bedrohung “ und „ Anomalie “ so wichtig ist
Viele Organisationen nennen komplexe und sich ständig weiterentwickelnde Bedrohungen als ihre größte Herausforderung im Bereich „ Cyber-Resilienz “.
Viele Unternehmen sind mit Advanced Persistent Threats konfrontiert, doch nur 30 % verfügen über Funktionen zur Erkennung von „ Echtzeit “.
Cyberangriff -Opfer haben Schwierigkeiten, die für sie erforderlichen Sicherheitsmaßnahmen zu ermitteln.
Warum sollten Sie sich für Exeon entscheiden, wenn es um die sofortige und schnelle Erkennung von „ Bedrohung “ geht?
KI & maschinelles Lernen
Deep-Learning-Modelle decken selbst verschleierte Anomalien und Aktivitäten im Rahmen von Advanced Persistent Bedrohung s (AP s) sofort nach ihrem Auftreten auf. Unsere KI entdeckt versteckte Bedrohungen, die mit Signaturen nicht erkannt werden können.
Verhaltensanalyse
Durch kontinuierliche Basiswertanalysen ( UEBA ) lassen sich Missbrauch durch Insider, „ Zugangsdatendiebstahl “ und andere subtile Musterveränderungen aufdecken, die regelbasierten Tools entgehen.
Wie wir Bedrohungen in Echtzeit
Echtzeit Netzwerküberwachung
APT & zero-day Erkennung von „exploit “
Verhaltensbasierte KI erkennt verdächtige Aktivitätsmuster und bekannte Angreifertechniken frühzeitig und hilft Sicherheitsteams dabei, auf komplexe Bedrohungen zu reagieren, bevor sie zu vollwertigen Vorfällen eskalieren.
Automatisierte Verwaltung von Sicherheitsereignissen
Cloud & hybride Sicherheit
Umfassende Erkennung über Multi-Cloud und On-Premises-Umgebungen.
Stärkung der Sicherheitsteams weltweit


Wie wir Ihnen helfen, Bedrohungen immer einen Schritt voraus zu sein
Datenerhebung
Erfasst Fluss- und Protokolldaten aus „ On-Prem “-Netzwerken und bietet so einen umfassenden Einblick in Verkehrsmuster und -verhalten, ohne dass Agenten oder eine Paketanalyse erforderlich sind.
KI-gestützte Analyse
Verhalten-basierte Modelle analysieren jeden Datenfluss in Millisekunden und erkennen dabei Anomalien sowie indirekte Anzeichen von Lieferkette Kompromittierung , die von Signatur-Tools oft übersehen werden. So ermöglicht dies eine frühzeitige Bedrohung Erkennung, noch bevor lateral movement einsetzt.
Bedrohung Klassifizierung
Exeon identifiziert verdächtige Verhaltensweisen, die mit Bedrohungen wie den Exploits „ ransomware “, „ phishing “ und „ zero-day “ oder Missbrauch durch Insider in Verbindung stehen, und bewertet deren Risiko, ohne dabei auf vordefinierte Signaturen oder Kennzeichnungen zurückzugreifen.
Automatische Antwort & Alarmierung
Vorgänge, denen ein Risikowert zugewiesen wurde, lösen „ SOAR “-Playbooks und „ Echtzeit “-Benachrichtigungen aus und liefern den Sicherheitsteams so die notwendigen Hintergrundinformationen, um schnell und effektiv reagieren zu können.
Kontinuierliche Optimierung
Die kontinuierliche Modell tuning e passt sich neuen Taktiken an und sorgt so für einen stets aktuellen Schutz, ohne dass Regeln manuell gepflegt werden müssen.
Exeon in Aktion
Wie KI Vorteile bietet Bedrohung triage
Weniger Fehlalarme mit AI
DORA, Leitfaden zu „ NIS2 “ und „ KRITIS “
Überwachung von Geldautomaten
KI gegen fortgeschrittene Bedrohungen
Wie wir unsere Kunden stärken

CISO, SWISS International Airlines
"Als Schweizer Nationalairline treibt uns die Leidenschaft für aussergewöhnliche Leistungen im Sinne unserer Leitsätze an. Eine stabile und sichere IT ist die wichtigste Grundlage für einen exzellenten Kundenservice. Für die Sicherheit der SWISS IT setzen wir Exeon als zentrales Cybersecurity-Tool ein, das vollständig von unserem langjährigen Partner Reist Telecom AG verwaltet wird. Eine perfekte Kombination und Lösung, um unser Netzwerk zu überwachen und Anomalien schnell zu erkennen."

Leiter „ IT -Sicherheit“, PostFinance AG

"PostFinance hat sich wegen der offenen und zukunftsfähigen Architektur für Exeon.NDR entschieden. Dank der Möglichkeit, auf Hardware Sensoren zu verzichten und der Kontrolle über die Datenflüsse musste PostFinance keine grossen Änderungen an der bestehenden Infrastruktur vornehmen. Die Zusammenarbeit mit den kompetenten, technisch hochstehenden Exeon Mitarbeitenden hat überzeugt."

CEO & Gründer, Planzer
"Als CEO und Inhaber einer eng getakteten Logistikfirma kann ich mir Systemausfälle wegen Cybervorfällen nicht leisten. Mit Exeon.NDR haben wir bei Planzer eine Schweizer Lösung gefunden, um unser Netzwerk zu überwachen und Cyberbedrohungen frühzeitig zu erkennen."

Leiter Infrastruktur und Anwendungen, 3 Banken IT
„Wir schätzen insbesondere die umfassende Netzwerktransparenz, die uns Exeon.NDR bietet.
Die Erkennung von „ Anomalie “ ist zudem äußerst präzise und ermöglicht es unseren Analysten, sich auf die wesentlichen Bedrohungen zu konzentrieren.“

Direktor der Cybersicherheitsforschung, KuppingerCole
„Die Schnittstellen für das Management und die „ analyst “ sind intuitiv und können Kunden wichtige Erkenntnisse liefern. Der Ansatz von Exeon im Bereich „ Datenaufbewahrung “ hilft Kunden dabei, Daten für regulatorische Zwecke („ compliance “) lokal zu speichern, und senkt die Kosten für die langfristige Aufbewahrung („ Speicher “), indem lediglich Ereignisdaten („ Metadaten “) aufbewahrt werden. Die Lösung unterstützt die relevantesten Standards für den Austausch von Informationen im Bereich „ Bedrohung “.“

Netzwerk- und Sicherheitsingenieur, Solothurner Spitäler

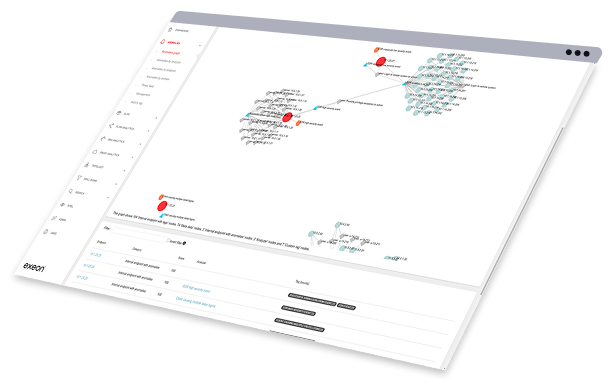
„Exeon ist unser Cybersicherheits-Alarmsystem, d Alarmierung t uns auf jegliche Netzwerkabweichungen hin. Was uns außerdem wirklich überzeugt hat, ist die intuitive Benutzeroberfläche des Produkts Schnittstelle – es ist zu einem Werkzeug geworden, mit dem wir unsere Daten und unser Netzwerk zuverlässig überwachen und schützen können.“

ICT Projektleiter, WinGD
"Exeon bietet uns einen vollständigen Einblick in unsere Netzwerkdatenströme und erkennt automatisch verdächtiges Verhalten. Dank der KI-Algorithmen erkennen wir potenzielle Cyber-Bedrohungen sofort und können schnell und effizient reagieren. So verhindern wir, dass sich Angreifer unbemerkt in unseren Systemen bewegen, in die Infrastruktur eindringen oder bestehende Sicherheitsmassnahmen umgehen."

Senior Produkt Portfolio Manager Cyber Defense, Swisscom
„Exeon bietet gegenüber konkurrierenden NDR-Produkten zahlreiche funktionale Vorteile. Mit Exeon können wir innovative Technologien und fortschrittliche Analysemethoden nutzen, um unseren Kunden eine erstklassige Sicherheitslösung anzubieten. Gemeinsam setzen wir uns dafür ein, die Sicherheits Umgebung zu verbessern.“

Regional Practice Head, Wipro
„Exeon ist die ideale Lösung für den Übergang von einem System der ersten Generation ( legacy )SOC zu einem System der nächsten Generation ( SOC). Es verbessert die Erkennungsfähigkeiten, minimiert Warnmeldung Rauschen und senkt die Kosten erheblich.“

CEO, REAL Security
"Als führender Distributor sind wir immer auf der Suche nach zuverlässigen, innovativen und leistungsstarken Lösungen, um unser Portfolio zu stärken und die Zukunft der Cybersicherheit zu gestalten. Exeon hat immer wieder bewiesen, dass sie ein vertrauenswürdiger Partner sind, mit dem man leicht zusammenarbeiten kann. Ihre Lösung exeon.ndr hat bereits in verschiedenen Bereichen große Wirkung gezeigt."
Weitere Lösungen
Überwachung der Sicherheit von Applikationen
Sicherheitsmonitoring , bei dem der Datenschutz an erster Stelle steht – ganz einfach dank Echtzeit : Erkennung vonAnomalie und fortschrittliche Analysen mit Schweizer Präzision.
- Verarbeitet Protokolle und Datenströme mit hoher Geschwindigkeit, um Erkenntnisse über die Sicherheit zu gewinnen.
- Die anwendungsspezifische Protokollverarbeitung gewährleistet compliance.
- Kontinuierliche Überwachung mit fortschrittlicher Analytik.
IT Sicherheitsmonitoring
- Nahtlose Multi-cloud - und Hybrid-Integration.
- KI und „ ML “, um Anomalien zu erkennen und zukünftige Risiken einzuschätzen.
- Berichterstattung mit hoher „ Warnmeldung “-Genauigkeit, um die „ Warnmeldung “-Ermüdung zu verringern und workload.
Integration
Vereinheitlichen Sie Ihre „ security stack “ mit einer hochgradig integrierten, KI-gestützten Überwachungslösung, die zentral in einem einzigen „ dashboard “ zusammengefasst ist.
- Benutzerfreundliche Web GUI -Seite mit intuitiver Navigation.
- Effiziente Alarmierung und risikobasierte Priorisierung.
- Native Kompatibilität mit den Plattformen „ cloud “ und vielem mehr.
Compliance & Cybersicherheit
- Ergänzt „ compliance “ durch umfassende Netzwerktransparenz, die Erkennung von „ Anomalie “ sowie die für die Berichterstellung und die Integration in „ SOAR “-Playbooks erforderlichen Kontextinformationen.
- 100%ige Netzwerktransparenz und frühzeitige Erkennung fortschrittlicher Bedrohungen.
- Stellt die Einhaltung von „ NIS2 “, ISO 27001, „ DSGVO “ und weiteren Standards sicher.
Branchenspezifisch, auf „ Bedrohung “ ausgerichtet
Anwendungsfall: Bank in Deutschland
DORA compliance, die Bekämpfung von Bedrohungen wie APTs und „ ransomware “, eine verbesserte Erkennung von „ Bedrohung “ sowie schnellere Reaktionszeiten.
Success Story: Logistik
Schnelllebiges, internationales Logistikunternehmen bekämpft Systemunterbrechungen durch Cybervorfälle mit Exeon.NDR.
Success Story: Bankwesen
Eine Fallstudie zur Cybersicherheit bei PostFinance, einem der führenden Finanzinstitute der Schweiz Detailhandel .
Use Case: Maschinenbau & NIS2
OT/IIoT-Integration und „ compliance “: Wie ein Maschinenbauunternehmen seine Cybersicherheit verbessert.
Success Story: Schweizer Spitäler
Erfahren Sie, wie unser Produkt zu einem unverzichtbaren „ Sicherheitsmonitoring “-Tool für den Schutz der Netzwerke IT und OT der Solothurner Spitäler wurde.
Häufig gestellte Fragen
Die KI-gestützte Erkennung von Exeon im Bereich „ Echtzeit “ (Bedrohung ) und „ Anomalie “ hilft Unternehmen dabei, Cyberbedrohungen einen Schritt voraus zu sein, indem sie komplexe Bedrohungen identifiziert und Risiken sofort mindert. Mithilfe von „ maschinelles Lernen “ und „ Verhaltensanalyse “ erkennt das System Anomalien, darunter Advanced Persistent Threats (APTs) und Exploits im Bereich „zero-day “, in „ Echtzeit “.
Was ist Exeon.NDR und wie funktioniert es?
Wie erkennt die KI-basierte NDR-Lösung von Exeon raffinierte Bedrohungen und „ zero-day “-Exploits in hybriden Umgebungen mit „ cloud “ und „ On-Prem “?
Wie funktioniert das KI-gesteuerte Erkennungssystem von Exeon?
Wie verbessert Exeon die Erkennung von „ Bedrohung “ kontinuierlich?
Bietet Exeon eine automatisierte Reaktion auf „ Vorfall “ an?
Wenden Sie sich an den Vertrieb
Warten Sie nicht, bis es zu einem Sicherheitsvorfall kommt – stärken Sie Ihr Unternehmen mit einem umfassenden Schutz vor Datenlecks ( Echtzeit ) und einer proaktiven Erkennung von Datenlecks ( Bedrohung ). Kontaktieren Sie uns noch heute für eine kostenlose Beratung.