IT Sicherheitsmonitoring Proaktiv geworden
Schwierigkeiten bei der Erkennung und Minderung von Risiken
von Datenschutzverletzungen Kompromittierung Ein System kann in weniger als einer Minute entdeckt werden, aber Unternehmen benötigen durchschnittlich 280 Tage, um es zu erkennen und zu stoppen.
Organisationen sind der Ansicht, dass die Cyberrisiken aufgrund sich weiterentwickelnder Bedrohungen und einer Ausweitung der Angriffsfläche gestiegen sind.
Die meisten Cybersicherheitsverletzungen werden durch menschliches Versagen (sowohl vorsätzliches als auch fahrlässiges) verursacht und lassen sich darauf zurückführen.
Angesichts zunehmender Angriffe und wachsender Bedrohung Umgebung Unternehmen benötigen fortschrittliche, KI-gesteuerte Systeme. Sicherheitsmonitoring Lösungen zur schnellen Erkennung von Anomalien und zum Schutz ihrer wertvollsten Geschäftsdaten assets Die
Schnelle Erkennung
Verhaltensbasierte Analysen zeigen verdächtige Log-ins, Lateral Movement und Datenexfiltration innerhalb weniger Augenblicke an, sodass Vorfälle eingedämmt werden, bevor sie sich als geschäftliche Auswirkungen manifestieren können.
360°-Überwachung
Kontinuierlich Telemetrie aus on-prem , cloud und Anwendungsebenen ermöglichen es Ihnen, jeden Hop, jede Sitzung und jede API anrufen Echtzeit - NEIN blinde Flecken , keine unerwarteten Lücken.
KI-gestützte Fähigkeiten
Selbstlernende Modelle decken bisher unbekannte Angriffsmuster und Insidermissbrauch auf und liefern Ihnen so Ihre SOC mit wertvollen Einblicken auf den ersten Blick.
Exeons IT Sicherheitsmonitoring Fähigkeiten
KI-gesteuert Bedrohungserkennung
Vollständige Transparenz über IT & OT
Datenschutz steht an erster Stelle Metadaten Analyse
Untersucht Kopfzeilen und Flow-Daten - nicht Nutzdaten – Bereitstellung DSGVO , HIPAA- und DORA -konformem Monitoring ohne Zugriff auf sensible Inhalte. Alle Daten werden in Ihrem System gespeichert. appliance und nichts verlässt Ihre Organisationsgrenzen
Nahtlose Integration
Exeon lässt sich in Ihre bestehende Security Stack integrieren . Verschiedene Methoden ermöglichen dies. Anreicherung und die Integration verschiedener Datenquellen. Letztendlich ein API verbindet sich mit Ihrem SIEM Und SOAR Tools zur Auslösung automatisierter Playbooks, wodurch die Reaktionszeiten von Stunden auf Minuten verkürzt werden.
Stärkung von Sicherheitsteams weltweit


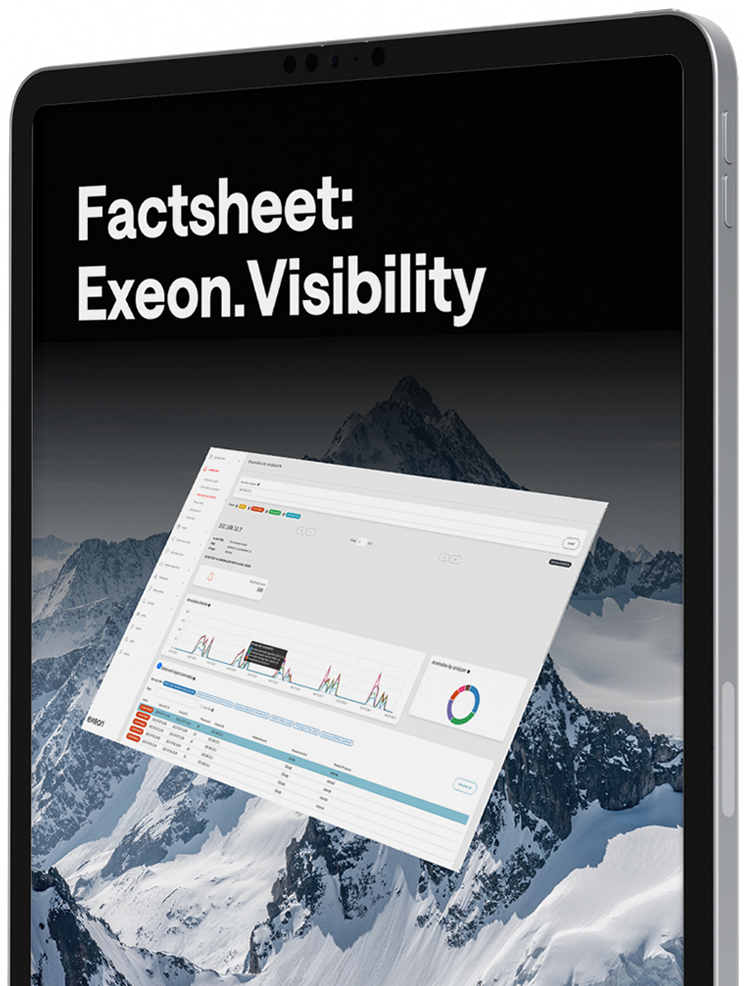
Ihr Leitfaden für vollständige Netzwerktransparenz
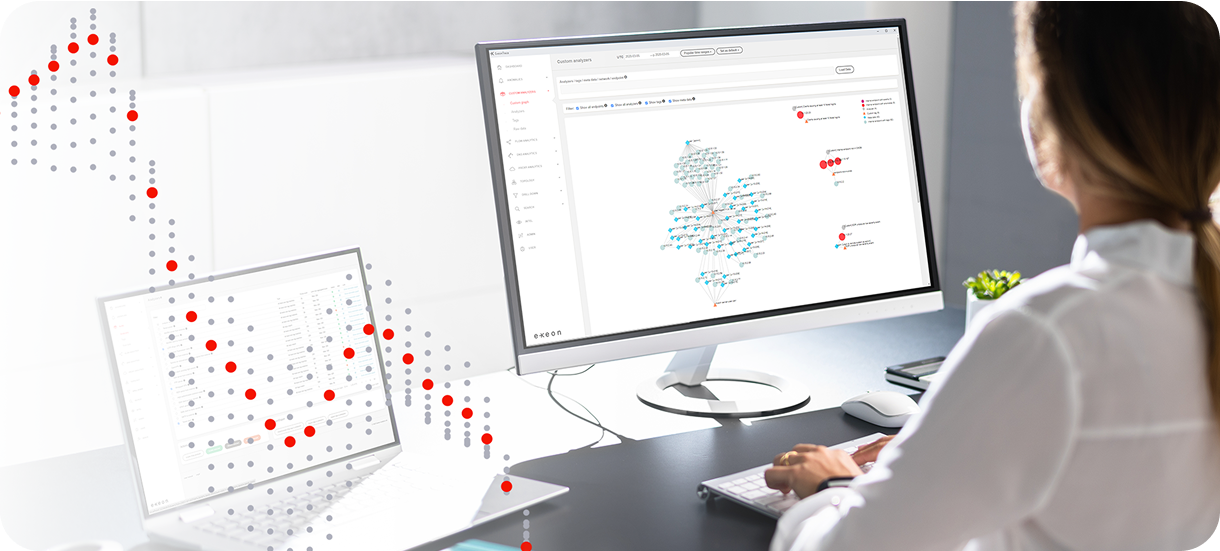
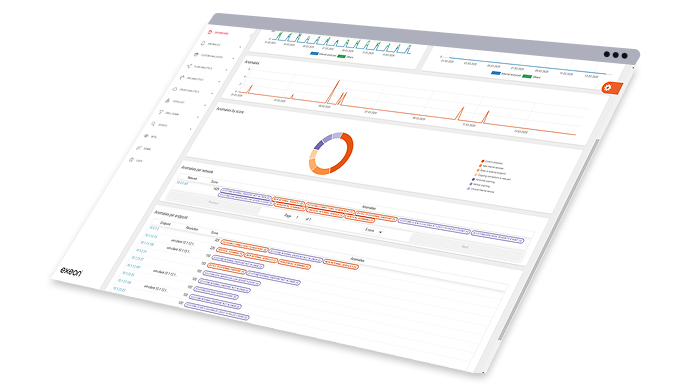
Exeon.Visibility ermöglicht schnelle und agentless Netzwerkintelligenz. Durch die Nutzung von Netzwerkprotokollen bietet es eine aggregierte Ansicht des gesamten Netzwerkverkehrs, überwacht Netzwerkrichtlinien und gibt im Falle von Verstößen Warnmeldungen aus.
Von Daten zur Detektion der nächsten Generation
Flexibel, agentless Datenaufnahme
Exeon-Produkte sind in der Lage, alle Arten von Datenquellen zu integrieren, von on-prem Netzwerke zu Multi- cloud Umgebungen und kundenspezifisch programmierte geschäftskritische legacy Apps – ganz ohne Agenten.
KI-gestützte Analyse
Vortrainierte Modelle können bösartiges Verhalten von der ersten Sekunde an erkennen, während lernende Modelle auf die Standardverhaltensmuster Ihrer lokalen Netzwerke trainieren. Auf diese Weise können sowohl bekannte als auch unbekannte Angriffe entdeckt werden.
Unversehrter Datenschutz
Exeon ist für datenschutzbewusste Umgebungen konzipiert: Es analysiert Metadaten nur, ohne Deep Packet Inspection oder Nutzdaten Zugang - ideal für sensible Branchen und strenge compliance Bedürfnisse.
Warnmeldung und antworten
Zuverlässige Warnmeldungen werden in SIEM/SOAR-Lösungen integriert, um automatische Playbooks auszulösen, mit der Option, bösartige Hosts unter Containment zu stellen oder bösartige Zugriffe in Sekundenschnelle zu blockieren.
Lernen und verbessern
Feedback Die Modelle werden durch Schleifen kontinuierlich neu trainiert, wodurch die Genauigkeit mit der Zeit verbessert wird. Bedrohung Umgebung entwickelt sich weiter: Die Effektivität der Erkennungs- und Schutzmechanismen nimmt täglich zu.
Exeon im Einsatz
Wie KI Vorteile bringt Bedrohung triage
Weniger Fehlalarme dank KI
Geführte Bedrohungserkennungstour
DORA , NIS2 & KRITIS Führung
KI gegen hochentwickelte Bedrohungen
Was unsere Kunden sagen

CISO, SWISS International Airlines
"Als Schweizer Nationalairline treibt uns die Leidenschaft für aussergewöhnliche Leistungen im Sinne unserer Leitsätze an. Eine stabile und sichere IT ist die wichtigste Grundlage für einen exzellenten Kundenservice. Für die Sicherheit der SWISS IT setzen wir Exeon als zentrales Cybersecurity-Tool ein, das vollständig von unserem langjährigen Partner Reist Telecom AG verwaltet wird. Eine perfekte Kombination und Lösung, um unser Netzwerk zu überwachen und Anomalien schnell zu erkennen."

Kopf IT Sicherheit, PostFinance AG
"PostFinance hat sich wegen der offenen und zukunftsfähigen Architektur für Exeon.NDR entschieden. Dank der Möglichkeit, auf Hardware Sensoren zu verzichten und der Kontrolle über die Datenflüsse musste PostFinance keine grossen Änderungen an der bestehenden Infrastruktur vornehmen. Die Zusammenarbeit mit den kompetenten, technisch hochstehenden Exeon Mitarbeitenden hat überzeugt."

CEO & Gründer, Planzer
"Als CEO und Inhaber einer eng getakteten Logistikfirma kann ich mir Systemausfälle wegen Cybervorfällen nicht leisten. Mit Exeon.NDR haben wir bei Planzer eine Schweizer Lösung gefunden, um unser Netzwerk zu überwachen und Cyberbedrohungen frühzeitig zu erkennen."

Leiter Infrastruktur & Anwendungen, 3 Banken IT
„Besonders schätzen wir die umfassende Netzwerktransparenz, die uns Exeon.NDR bietet.“
Der Anomalie Die Erkennung ist zudem äußerst präzise und ermöglicht es unseren Analysten, sich auf die wesentlichen Bedrohungen zu konzentrieren.“

Leiter der Cybersicherheitsforschung, KuppingerCole
„Das Management und analyst Die Benutzeroberflächen sind intuitiv und können wichtige Erkenntnisse für Kunden liefern. Exeons Ansatz Datenaufbewahrung hilft Kunden dabei, Daten aus regulatorischen Gründen lokal zu speichern. compliance und senkt die Kosten langfristig Speicher indem nur das Ereignis beibehalten wird Metadaten Die Lösung unterstützt die relevantesten Standards für den Datenaustausch. Bedrohung Information."

Netzwerk- und Sicherheitsingenieur, Solothurner Spitäler
„Exeon ist unser Cybersicherheits-Alarmsystem.“ Alarmierung Wir können so Netzwerkanomalien erkennen. Was uns außerdem wirklich überzeugt hat, ist die intuitive Bedienung des Produkts. Schnittstelle – Es hat sich zu einem Werkzeug entwickelt, um unsere Daten und unser Netzwerk zuverlässig zu überwachen und zu sichern.“

ICT Projektleiter, WinGD
"Exeon bietet uns einen vollständigen Einblick in unsere Netzwerkdatenströme und erkennt automatisch verdächtiges Verhalten. Dank der KI-Algorithmen erkennen wir potenzielle Cyber-Bedrohungen sofort und können schnell und effizient reagieren. So verhindern wir, dass sich Angreifer unbemerkt in unseren Systemen bewegen, in die Infrastruktur eindringen oder bestehende Sicherheitsmassnahmen umgehen."

Senior Produktportfoliomanager Cyberabwehr, Swisscom
„Exeon bietet zahlreiche funktionale Vorteile gegenüber konkurrierenden NDR-Produkten. Mit Exeon können wir innovative Technologien und fortschrittliche Analysen nutzen, um unseren Kunden eine erstklassige Sicherheitslösung zu bieten. Gemeinsam setzen wir uns für die Verbesserung der Sicherheit ein.“ Umgebung „

Regional Practice Head, Wipro
„Exeon ist die ideale Lösung für den Übergang von einem legacy SOC zur nächsten Generation SOC Es verbessert die Erkennungsfähigkeiten und minimiert Warnmeldung Rauschen und senkt die Kosten erheblich.“

CEO, REAL Security
„Als führender Distributor sind wir stets auf der Suche nach zuverlässigen, innovativen und leistungsstarken Lösungen, um unser Portfolio zu stärken und die Zukunft der Cybersicherheit mitzugestalten. Exeon hat sich immer wieder als vertrauenswürdiger und unkomplizierter Partner erwiesen. Ihre Lösung exeon.ndr hat bereits in verschiedenen Branchen große Wirkung erzielt.“
Weitere Lösungen
Echtzeit-Erkennung von Bedrohungen und Verhaltensanomalien
Die KI-gestützte Echtzeiterkennung von Exeon identifiziert fortschrittliche Bedrohungen sofort und reduziert Risiken nachhaltig.
- Fluss- und protokollbasierte Erkennung mittels überwachtem, unüberwachtem und statistischem Lernen ML Modelle.
- Automatische Ereignis-Kennzeichnung und Risikobewertung zur Unterstützung der Analysten.
- Modelle lassen sich durch Analysten-Feedback und Tuning gezielt verfeinern.
Integration
Vereinheitlichen Sie Ihre Security Stack mit einem hochintegrierten, KI-gestützten Überwachungsprodukt, das in einem einzigen System zentralisiert ist dashboard Die
- Einfach zu bedienen GUI mit intuitiver Navigation.
- Effizient Alarmierung & risikobasiert Priorisierung Die
- Native Kompatibilität mit cloud Plattformen und vieles mehr.
Deployment
- Niedrigere Kosten und hardware -frei.
- Weniger Fehlalarme durch KI-gestützte Erkennung.
- Tiefgreifende Transparenz über cloud & On-Prem Die
Skalierbarkeit
Modularer, flexibler Ansatz – Skalierung leicht gemacht: Exeons verteilt Die Architektur skaliert dynamisch mit dem Verkehrsaufkommen und dem Infrastrukturwachstum.
- Keine Ausfallzeiten, unterbrechungsfreier Service auch während Spitzenzeiten oder Zeiten hoher Nachfrage.
- Manuelle Eingriffe sind nicht erforderlich.
- Echtzeit angepasster Server und Ressource Zuteilungen.
Branchenspezifisch, Bedrohung -fokussiert
Anwendungsfall Bank in Deutschland
DORA compliance , Bekämpfung von Bedrohungen wie APTs & ransomware , verbessert Bedrohungserkennung und schnellere Reaktionszeiten.
Success Story: Logistik
Ein schnell wachsendes, international tätiges Logistikunternehmen wehrt Systemausfälle durch Cyberangriffe mit Exeon.NDR ab.
Success Story: Bankwesen
Eine Fallstudie zur Cybersicherheit bei PostFinance, einem der führenden Finanzdienstleister der Schweiz. Detailhandel Finanzinstitute.
Use Case: Maschinenbau & NIS2
OT /IIoT-Integration und compliance Wie ein Maschinenbauunternehmen seine Cybersicherheitslage verbessert.
Success Story: Schweizer Spitäler
Lesen Sie, wie unser Produkt zu einem unverzichtbaren Bestandteil wurde. Sicherheitsmonitoring Werkzeug zur Absicherung der Solothurner Spitäler IT & OT Netzwerke.
Häufig gestellte Fragen
Exeons IT Sicherheitsmonitoring bietet Stand der Technik Bedrohungserkennung , Echtzeit Transparenz und KI-gestützte Analysen zum Schutz Ihres Netzwerks, Ihrer Anwendungen und cloud Umgebungen vor Cyberangriffen schützen. Sein intelligentes System analysiert kontinuierlich den Netzwerkverkehr und die Benutzeraktivitäten. Verhalten und ermöglicht so die schnelle Erkennung selbst der ausgefeiltesten Bedrohungen.
Was ist IT-Sicherheitsüberwachung, und wie hilft Network Detection and Response (NDR) dabei?
IT Sicherheitsmonitoring beinhaltet die kontinuierliche Überwachung einer Organisation IT Umgebung zur Erkennung, Reaktion und Minderung potenzieller Sicherheitsbedrohungen. Dies umfasst die Überwachung des Netzwerkverkehrs, der Benutzeraktivitäten und der Systemleistung auf verdächtige Aktivitäten. Verhalten oder Anomalien. Network Detection and Response (NDR) spielt eine entscheidende Rolle, indem es den Netzwerkverkehr in Echtzeit analysiert, um anomale Muster zu erkennen und fortgeschrittene Bedrohungen aufzuspüren wie malware oder Eindringversuche und die Bereitstellung automatisierter Reaktionen zur Risikominderung.
KI-gestützte NDR-Nutzung IT Sicherheitsmonitoring auf die nächste Stufe bringen durch Nutzung von maschinelles Lernen Künstliche Intelligenz (KI) erkennt und bekämpft Bedrohungen automatisch in Echtzeit. Traditionelle NDR-Systeme basieren auf vordefinierten Regeln und Signaturen, KI-gestützte NDR-Systeme lernen hingegen kontinuierlich aus dem Netzwerk. Verhalten , das Erkennen subtiler und bisher unerkannter Bedrohungen, sogar zero-day Angriffe. Durch die Analyse riesiger Datenmengen kann KI Muster, Korrelationen und Anomalien erkennen, die Menschen möglicherweise entgehen. Dies trägt zur Verbesserung bei. Bedrohungserkennung Die Genauigkeit wird erhöht, Fehlalarme werden reduziert und schnellere, effektivere Reaktionen ermöglicht. Mithilfe von KI kann sich das System an sich verändernde Bedrohungen anpassen und Abwehrmaßnahmen automatisieren, wie beispielsweise die Isolierung kompromittierter Geräte oder die Blockierung schädlichen Datenverkehrs, wodurch die allgemeine Sicherheitslage gestärkt wird.
Wie funktioniert die KI-gesteuerte Lösung von Exeon? Bedrohungserkennung arbeiten?
Wie integriert sich Exeon in Multi- cloud und hybride Umgebungen?
Welche automatisierten Sicherheitsmaßnahmen bietet Exeon an?
Sprechen Sie mit dem Vertrieb.
Proaktiver Schutz für Ihr Netzwerk, cloud Die Bewerbungsphase beginnt hier – vereinbaren Sie einen Termin. discovery Rufen Sie unser Vertriebsteam an.