Freie Bahn für Ihre Sicherheit – mit
KI-gestütztem NDR

Sicherheitsherausforderungen von heute und morgen
Logistiknetzwerke erstrecken sich über mehrere abgelegene Standorte, an denen kaum lokale Infrastruktur vorhanden ist, was es erschwert, die Integrität jedes einzelnen Endpunkt zu überprüfen und Zero Trust Grundsätze durchzusetzen. Eine kontinuierliche, automatisierte Validierung jedes einzelnen Systems ist daher von entscheidender Bedeutung.
Drittanbieter - und Software-Lieferketten sichern
Vollständige Transparenz des Netzwerkverkehrs, da ein einziger verwundbarer Softwarepartner die gesamte Logistikkette unterbrechen kann.
Cybersecurity und Datenschutz
Schutz sensibler Daten vor Bedrohungen bei gleichzeitiger Bewältigung der Komplexität der Integration in dezentralen Netzwerken. Die übergreifenden Abläufe müssen den Anforderungen von „ DSGVO “ an den Grenzen, der Norm ISO 28000 sowie NIS2 sowie die C-TPAT-Kontrollvorschriften erfüllen.
Ausfallzeiten und Systemverfügbarkeit
Sicherheitslücken in den Netzwerken IT und OT können zu großflächigen Betriebsstörungen und finanziellen Verlusten führen und die Existenz der gesamten Organisation gefährden.
Auf dem Weg nach Cyber-Resilienz
Die Anzahl der Tage, die ein durchschnittliches Logistikunternehmen nach einem Angriff vom Typ „ ransomware “ offline bleibt, was erhebliche Auswirkungen auf den Umsatz hat.
Die Zahl der anfälligen IoT-Geräte ist im Vergleich zum Vorjahr stark angestiegen, wodurch sich die Angriffsfläche für smarte Lager und Flotten dramatisch vergrössert hat.
Verstösse durch Dritte, die jetzt über Software- und Technologie-Lieferanten eindringen und sich auf das gesamte Netz ausbreiten.
Support kritische Geschäftsprozesse
Der Einsatz von Stand der Technik Erkennungsalgorithmen sorgt für eine hohe Genauigkeit bei der Früherkennung von Bedrohungen. Dadurch werden Angreifer frühzeitig erkannt und die Lieferketten bleiben funktionsfähig.
Profilierung und Priorisierung von Anomalien
Durch die kontinuierliche Verhaltensanalyse werden Ihre üblichen Geschäftsabläufe erfasst und Abweichungen sofort gemeldet – indem der Fokus auf kritische Vorgänge gelegt wird, können sich die Analysten auf die größten Risiken konzentrieren.
Flexible Integrationen
Durch die Unterstützung verschiedener (legacy) Systeme für Ein- und Ausgabe – von REST API bis hin zu Syslog und/oder TCP-Eingaben – ermöglicht unsere Lösung die Integration in Ihre benutzerdefinierten IT - und security stack-Systeme.
compliance us und Verfügbarkeit sicherstellen
Compliance mit Sicherheitsstandards wie EU CRA, NIS2, DORA, und KRITIS erfüllt werden können, wodurch die Erwartungen kritischer Kunden an die Cybersicherheit sowie die Verpflichtungen der vorgelagerten Lieferkette erfüllt werden.

Was branchenspezifische Kunden über uns sagen
Cybersicherheit, die sich bewährt – wir schätzen die „ feedback “ unserer Kunden sehr, die die „ Sicherheitsmonitoring “ aus erster Hand erleben.


„Mit Exeon sehen wir, was zuvor unsichtbar war – schnell, zuverlässig und ohne unsere Systeme zu belasten“
- Unternehmensgrösse: 500M - 1B USD
- Industrie: Transportwesen

„Unser Weg zum bestgeeigneten NDR: Exeon“
- Unternehmensgrösse: 50M - 250M USD
- Industrie: Konsumgüter
Branchenspezifische Cybersicherheit
Speziell für „ Fertigung “-Unternehmen entwickelt: Entdecken Sie die „ use cases “ aus der Praxis zu unseren preisgekrönten Produkten.

NIS2 Compliance Checkliste

NIS2, Leitfaden zu „ DORA “ und „ KRITIS “
Success Story: Logistik
Bewährt bei global agierenden Unternehmen
Maßgeschneiderte Lösungen für die Logistikbranche
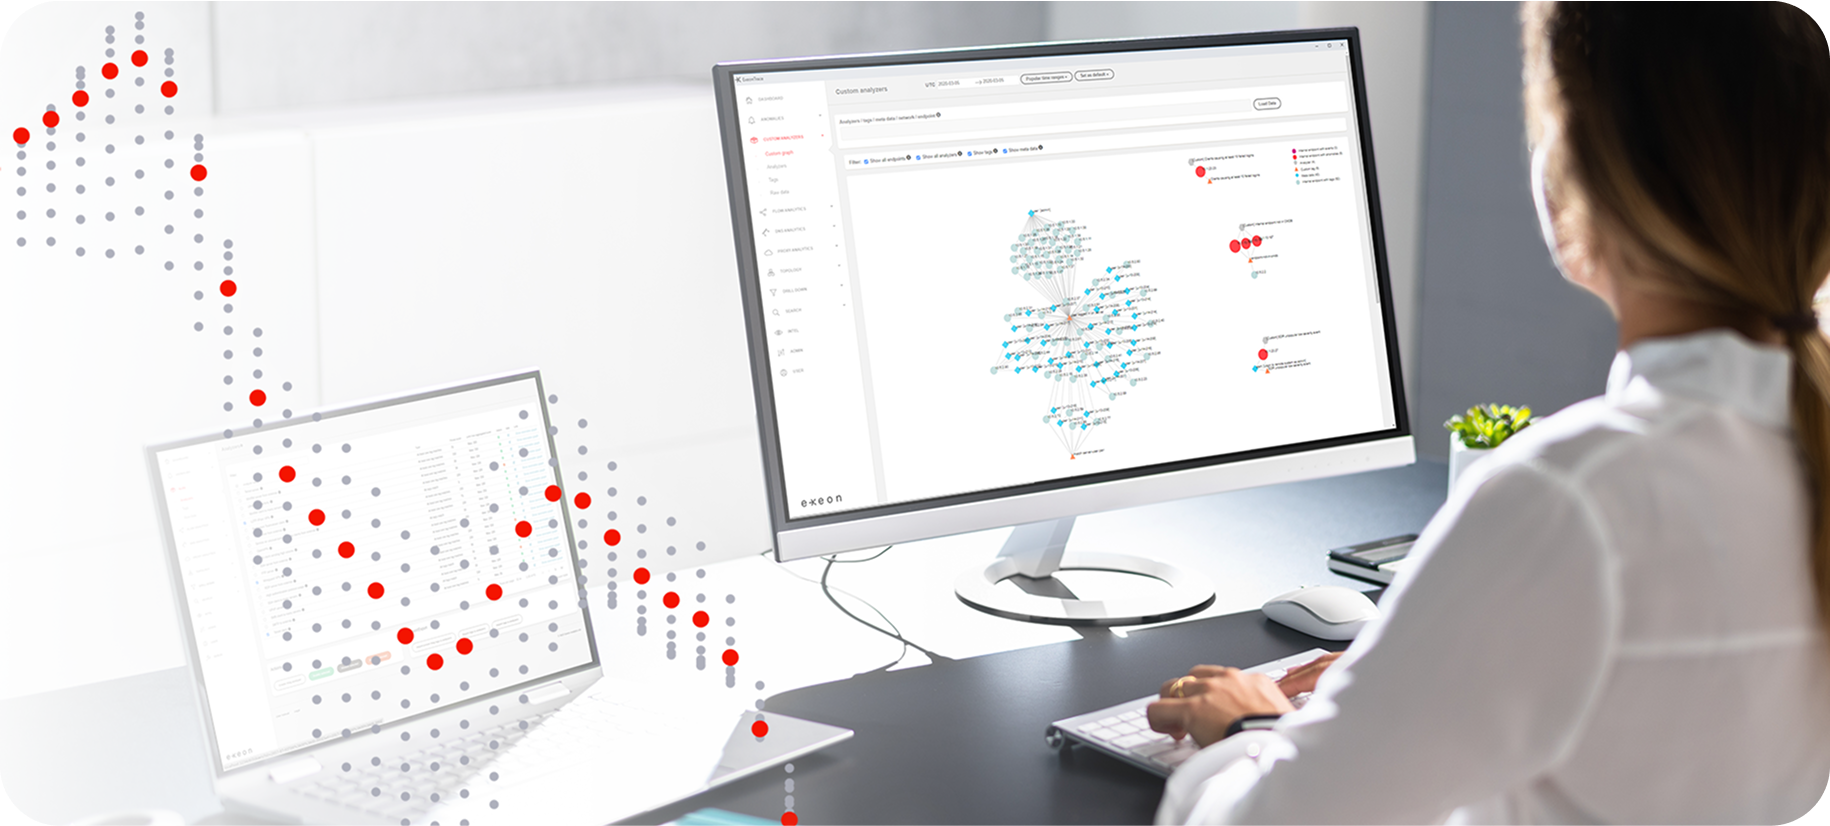
IT-Sicherheitsmonitoring
KI-gestützte Analysen, Transparenz bei „ Echtzeit “ sowie automatisierte Reaktionen auf „ Bedrohung “ werden genutzt, um Netzwerke, Anwendungen und „ cloud “-Umgebungen vor sich ständig weiterentwickelnden Cyberbedrohungen zu schützen.
- Kennzeichnet ungewöhnliche Benutzeraktivitäten, um Insider-Bedrohungen zu verhindern
- Minderung von Echtzeit-Risiken zur Reduzierung der personellen Arbeitsbelastung
- Erkennung von Anomalien und Vorhersage von Bedrohungen durch „unsupervised Machine Learning“-Algorithmen

Überwachung der Sicherheit von Applikationen
Echtzeit-Transparenz, Bedrohungserkennung und Analysen sind der Erfolgsschlüssel, um Anwendungen und SaaS-Umgebungen zu schützen und die Ausfallsicherheit zu erhöhen.
- Echtzeit-Erkennung von Bedrohungen und Anomalien
- Reduziert das Risiko von Sicherheitslücken in Webanwendungen erheblich
- Verarbeitet anwendungsspezifische Protokolle für datenschutzkonforme Sicherheit
Echtzeit-Erkennung von Bedrohungen und Verhaltensanomalien
Unsere KI-gesteuerte Bedrohungserkennung identifiziert und entschärft Cyberrisiken sofort und lässt sich problemlos in SIEM-, SOAR- und Cloud-Sicherheitsplattformen integrieren.
- Erkennt selbst verschleierte Anomalien und APTs in Echtzeit
- Identifiziert verdächtige Muster und Insider-Bedrohungen
- Funktioniert mit Intrusion-Prevention-Systemen (IPS) und SIEM
Zero Trust Einsatz in IT- bzw.OT -Umgebungen
Exeon unterstützt die Industrie bei der Absicherung ihrer IT- und OT-Systeme durch Zero-Trust-Prinzipien mit fortschrittlicher Erkennung und Echtzeit-Reaktion.
- Gewährleistet eine kontinuierliche Überwachung von Lateral Movement
- Lässt sich nahtlos sowohl in „ legacy “ als auch in moderne „ OT “-Systeme integrieren
- Nutzt KI-gestützte NDR zur proaktiven Erkennung von „ Bedrohung “
Produktinformationsblatt
Durch die Analyse von „ Metadaten “ und verschiedenen Netzwerkprotokollen bietet Exeon.NDR fortschrittliche Erkennung von „ Bedrohung “ sowie Transparenz zum Schutz weltweit tätiger Logistikunternehmen. „
“ ist KI-gesteuert, sensorfrei, „ agentless “ und lässt sich nahtlos in bestehende „ IT “- und „ OT “-Lösungen integrieren. Es ist keine zusätzliche „ hardware “ erforderlich.
Vereinbaren Sie einen Termin für ein „ discovery “-Gespräch.
Präzision und Spitzenqualität bei Exeon-Produkten: Erleben Sie die Leistungsfähigkeit der „ Metadaten “-Analyse sowie der fortschrittlichen, zukunftssicheren „ Bedrohung “-Erkennung und -Reaktion.