
OT-Segmentierung wird in der Regel sorgfältig geplant. Zonen werden definiert, Firewall-Regeln geprüft und Kommunikationswege getestet. Zu diesem Zeitpunkt stimmen das dokumentierte Segmentierungsdesign und die tatsächliche Betriebsumgebung überein.
OT Segmentierung verändert sich im Laufe der Zeit. Erfahren Sie mehr. firewall Ausnahmen, Wartungszugriffe und undokumentierte Verbindungen erzeugen Segmentierung Drift in industriellen Netzwerken.
A firewall Die Regel gibt an, welcher Datenverkehr erlaubt ist. Sie sagt jedoch nicht aus, ob jede erlaubte Verbindung auch wirklich notwendig ist.
Segmentierung enden in der Regel mit einem beruhigenden Ergebnis.
Die Zonen wurden definiert, firewall Regeln überprüft und die Kommunikationswege getestet. Der Produktivbetrieb läuft, die Dokumentation wurde aktualisiert und die finale Architektur entspricht den Sicherheitsanforderungen des Unternehmens. Design und Betriebsumgebung sind derzeit weitgehend aufeinander abgestimmt.
Dann wird der normale Arbeitsablauf wieder aufgenommen.
Ein Lieferant benötigt Zugriff, um sporadisch auftretende Störungen an einer Abfüllanlage zu diagnostizieren. Ein neues Historien-System wird an mehrere Produktionsbereiche angeschlossen. Ein Engineering-Arbeitsplatz wird im Rahmen einer Modernisierung verlegt. Eine Ausnahme in der Firewall wird eingerichtet, da eine Wartungsmassnahme länger dauert als erwartet. Eine weitere Regel wird vorübergehend gelockert, um eine Anlage noch vor Beginn der Frühschicht wieder in Betrieb zu nehmen.
Die meisten dieser Änderungen haben einen legitimen betrieblichen Grund. Einige werden sorgfältig dokumentiert. Andere werden in einem Ticket erfasst, das kaum jemand wieder aufgreift, sobald das akute Problem behoben ist.
Mit der Zeit beginnen sich die Architektur auf dem Papier und die tatsächliche Kommunikation im Netzwerk voneinander zu unterscheiden.
Das Segmentierung ist nicht gescheitert. Es ist auf die weniger sichtbare Herausforderung gestoßen, die auf jede erfolgreiche Implementierung folgt: die Kontrolle an ein sich ständig veränderndes Umfeld anzupassen.
Wie temporärer Zugang Teil der Architektur wird
Ein typisches Beispiel ist eine geplante Stilllegung am Wochenende.
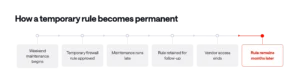
Ein Hersteller benötigt Remote Access, um Geräte an einer Verpackungslinie zu aktualisieren. Da der vorhandene Zugang nicht alle erforderlichen Engineering-Systeme erreicht, wird eine temporäre Firewall-Regel genehmigt.
Das Update dauert länger, die Produktion startet verspätet und die Regel bleibt vorsorglich aktiv.
Der Anbieter nutzt sie noch einmal, danach gerät sie in Vergessenheit.
Monate später zeigt das dokumentierte Modell weiterhin einen kontrollierten Wartungspfad, während die Firewall deutlich mehr Kommunikation zulässt. Die Ausnahme war ursprünglich sinnvoll, besteht aber länger als der betriebliche Grund, aus dem sie eingerichtet wurde.
Genau das ist Segmentierungs-Drift. Es gibt weder einen einzelnen schwerwiegenden Fehler noch eine absichtliche Schwächung der Sicherheit. Eine vernünftige Ausnahme hat einfach ihre Gültigkeit überdauert, die sie ursprünglich gerechtfertigt hat.
Ähnliche Veränderungen ergeben sich durch Modernisierungen der Produktionslinien, Notfallmassnahmen zur Fehlerbehebung, MES-Integrationen und die Inbetriebnahme neuer Anlagen. Die beabsichtigten Grenzen bleiben in Diagrammen und Richtlinien dokumentiert, während die tatsächlichen Grenzen immer lockerer werden.
Erlaubt bedeutet nicht erforderlich
Firewall-Reviews sind ein wichtiger Bestandteil der Segmentierungs-Governance. Sie können zu weit gefasste Regeln, doppelte Einträge, ungenutzte Objekte und Abweichungen von der genehmigten Architektur aufdecken.
Eine Regelbasis beschreibt jedoch in erster Linie, was die Firewall zulässt. Sie zeigt nicht automatisch, welche Verbindungen tatsächlich genutzt werden und noch einem betrieblichen Zweck dienen.
Wenn eine Regel etwa die Kommunikation aus einem Engineering-Netzwerk zu einer Gruppe von Steuerungen erlaubt, bleiben entscheidende Fragen offen:
- Müssen weiterhin alle Controller erreichbar sein?
- Beschränkt sich die Kommunikation auf die vorgesehenen Protokolle und Wartungsfenster?
- Nutzen inzwischen auch neue Systeme diesen Kommunikationsweg?
- Bleibt die Verbindung ausserhalb der genehmigten Zeiten aktiv?
- Ist die Regel noch notwendig oder hat sich der zugrundeliegende Prozess verändert?
Eine Firewall-Regel kann technisch korrekt und betrieblich dennoch überholt sein.
Umgekehrt kann neue Kommunikation legitim sein, obwohl die Dokumentation noch nicht an eine Produktionsänderung angepasst wurde.
Kontinuierliche Validierung soll daher nicht jede Abweichung automatisch unterbinden. Sie macht Unterschiede sichtbar, die geprüft und bewusst bewertet werden müssen.
Die Grenzen der jährlichen Momentaufnahme
Viele Organisationen prüfen ihre OT-Segmentierung im Rahmen eines Audits, einer Architekturprüfung oder der nächsten Programmphase. Diese Reviews können gründlich sein und Netzwerkdiagramme, Firewall-Konfigurationen, Asset Inventories und lokales Fachwissen zusammenführen.
Das Problem ist nicht ihre Qualität, sondern der lange Zeitraum bis zur nächsten Prüfung.
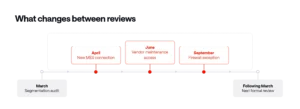
Ein Netzwerk kann im März validiert werden und sich bereits im April verändern. Bis zum nächsten Review arbeitet die Organisation womöglich monatelang mit Kommunikationswegen, die nie Teil der geprüften Momentaufnahme waren.
Segmentierung schafft ihren Nutzen jedoch nicht durch das Diagramm, sondern indem sie Kommunikation begrenzt und die Möglichkeiten für unbeabsichtigten Zugriff oder Lateral Movement reduziert.
Wenn sich die Umgebung ständig ändert, muss das Vertrauen in die Steuerung auf mehr als nur ihrer ursprünglichen Konstruktion beruhen.
Netzwerk-Metadaten ergänzen diese punktuelle Sicht: Sie zeigen, welche Systeme Zonengrenzen überschreiten, wann eine Verbindung erstmals auftrat und ob temporäre Aktivitäten nach einem Wartungsfenster fortbestehen.
Nicht jede Abweichung benötigt einen Alert. Entscheidend ist, relevante Veränderungen sichtbar zu machen, bevor sie sich unbemerkt im Normalbetrieb etablieren.
Validierung ohne Produktionsunterbrechung
OT-Teams sind beim Testen von Segmentierungsregeln zu Recht vorsichtig.
In einer IT-Umgebung lässt sich eine Verbindung unter Umständen kurz unterbrechen, um die Auswirkung zu prüfen. In der Produktion kann dasselbe Experiment Fertigungsprozesse, Produktqualität oder die Produktionssicherheit beeinträchtigen. Legacy-Systeme und undokumentierte Schnittstellen erhöhen das Risiko zusätzlich.
Durch passive Netzwerkanalyse lassen sich Abhängigkeiten sicherer validieren, bevor eine Regel geändert wird.
Ein Team kann die Kommunikation zwischen zwei Produktionsbereichen über einen repräsentativen Zeitraum beobachten, einschliesslich Normalbetrieb, Schichtwechsel, Wartung und Chargenwechsel. Dabei geht es nicht nur um Quell- und Zieladressen, sondern um die Frage, welche Datenströme einen nachvollziehbaren betrieblichen Zweck erfüllen.
Die Rezension könnte Folgendes ergeben:
- regulärer Datenaustausch mit Produktionsleit- und Prozessdatensystemen wie MES oder Historian
- temporärer Datenverkehr während der Wartung
- nicht dokumentierte Legacy-Abhängigkeiten, ausserhalb des genehmigten Fensters
- aktive Hersteller-Verbindungen
- Protokolle ohne klaren Owner
Auf dieser Basis lässt sich die Firewall gezielter anpassen. Anschliessend kann dieselbe Datengrundlage bestätigen, dass erforderliche Kommunikation weiterhin funktioniert und unerwünschte Verbindungen tatsächlich verschwunden sind.
Die Validierung erfolgt sowohl vor als auch nach der Richtlinienänderung.
Ein Governance-Problem, das als technisches Problem getarnt ist
Segmentierung wird oft als Problem firewall -Verwaltung diskutiert. In der Praxis ist sie jedoch gleichermaßen eine Frage der Zuständigkeit.
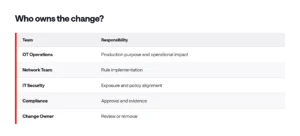
OT Operations, Netzwerkteams, Security, Gerätehersteller und Compliance beeinflussen gemeinsam, wie Produktionsnetzwerke wachsen. Ihre Zuständigkeiten überschneiden sich, ihre Prioritäten unterscheiden sich.
Ein Betriebsingenieur, der einen temporären Zugriff genehmigt, konzentriert sich auf die Wiederherstellung oder Aufrechterhaltung der Produktion. Das Netzwerkteam, das die Regel implementiert, benötigt eine technisch präzise Anfrage. Die Sicherheitsabteilung möchte die entstandene Gefährdung verstehen. Compliance benötigt möglicherweise später einen Nachweis darüber, dass die Ausnahme genehmigt und wieder aufgehoben wurde.
Probleme entstehen vor allem dann, wenn niemand den vollständigen Lebenszyklus einer Ausnahme verantwortet.
Ein praxisorientiertes Ausnahmeverfahren sollte Folgendes festlegen:
- warum die Änderung erforderlich ist
- welche Systeme und Kommunikationswege sie umfasst
- wer sie genehmigt hat
- wann sie ausläuft oder überprüft werden muss
- wie ihre Aufhebung im Netzwerk verifiziert wird
- wer über eine dauerhafte Übernahme entscheidet
Ein Ablaufdatum allein reicht nicht aus. Eine Regel kann entfernt werden, während ein anderer Pfad dieselbe Kommunikation weiterhin ermöglicht. Umgekehrt kann eine Verbindung bestehen bleiben, weil sich der Produktionsprozess dauerhaft verändert hat.
Die dokumentierte Änderung muss deshalb mit der anschliessend tatsächlich beobachteten Netzwerkkommunikation abgeglichen werden.
Wenn niemand den Zusammenhang erkennt
Zu den schwierigsten Befunden gehört nicht immer eine klar unzulässige Verbindung. Problematischer kann ein Kommunikationspfad sein, dessen Zweck kein Team erklären kann.
Das Netzwerkteam bestätigt, dass er erlaubt ist. Security findet keine dokumentierte Ausnahme. Das lokale OT-Team kennt die Geräte, weiss aber nicht, warum sie miteinander kommunizieren. Der ursprüngliche Hersteller unterstützt das System womöglich nicht mehr.
Den Pfad sofort zu blockieren kann riskant sein. Ihn zu ignorieren, lässt eine ungeklärte Abhängigkeit oder Angriffsfläche bestehen.
Historische Netzwerkdaten helfen, die Untersuchung einzugrenzen: Wann trat die Verbindung erstmals auf? Ist sie kontinuierlich oder an bestimmte Produktionszustände gebunden? Welches System initiiert sie? Entstand sie im Zusammenhang mit einem Upgrade oder Wartungsvorgang?
Die Antworten ersetzen keine technische Entscheidung. Sie geben den verantwortlichen Teams aber eine bessere Grundlage für sichere Tests und gezielte Massnahmen.
Kontinuierliche Segment-Validierung deckt damit nicht nur Policy-Verstösse auf. Sie hilft auch, betriebliches Wissen zurückzugewinnen, das im Laufe der Zeit verloren gegangen ist.
Nachweise für die Wirksamkeit der Segmentierung
Segmentierung ist ein zentraler Bestandteil vieler industrieller Security-Architekturen und unter anderem für IEC 62443 relevant. Der Nachweis ihrer Wirksamkeit darf sich jedoch nicht auf vorhandene Zonen und Firewall-Regeln beschränken.
Organisationen müssen zeigen können, dass die implementierten Regeln noch zur aktuellen Betriebsumgebung passen.
Als nützliche Belege könnten beispielsweise folgende Punkte dienen:
- die beobachtete Kommunikation über definierte Zonengrenzen
- die Überprüfung neuer oder veränderter Verbindungen
- temporäre Ausnahmen und deren Aufhebung
- dokumentierte Entscheidungen zu festgestellten Abweichungen
- historische Daten, die zeigen zusätzlich, wie sich die Segmentierung während eines Vorfalls oder Prüfzeitraums tatsächlich verändert hat
Dadurch wird Segmentierung von einer Designaussage zu einer Kontrollmaßnahme, die untersucht und demonstriert werden kann.
Netzwerk-Metadaten können Firewall-Policies und bestehende OT-Security-Plattformen ergänzen, indem sie sichtbar machen, wie Systeme über die Zeit kommunizieren. Sie ersetzen weder die Architektur noch die eingesetzten Controls. Sie erleichtern es jedoch, Veränderungen frühzeitig zu erkennen und fundiert zu bewerten.
Ein Segmentierung kann mit einem dokumentierten Zielzustand abschließen. Segmentierung selbst erreicht nie einen dauerhaften Endzustand.
Produktionsumgebungen werden sich stetig verändern, und das ist manchmal auch notwendig. Die kontinuierliche Validierung dient nicht dazu, diese Entwicklung zu verhindern, sondern sicherzustellen, dass jede relevante Änderung sichtbar, verständlich und entweder genehmigt oder korrigiert wird.
Segmentierung ist keine einmalige Architekturentscheidung. Sie ist eine Sicherheitskontrolle, deren Wirksamkeit sich mit der Betriebsumgebung verändert.
Wichtigste Erkenntnisse
- Wartung, Inbetriebnahme und Produktionsänderungen lassen die OT-Segmentierung schrittweise verschwinden.
- Firewall-Regeln zeigen, was erlaubt ist, aber nicht, ob jede Verbindung noch betrieblich erforderlich ist.
- Punktuelle Reviews erfassen keine Abweichungen, die zwischen zwei Prüfungen entstehen.
- Passive Netzwerkanalyse validiert Abhängigkeiten vor und nach einer Policy-Änderung.
- Der Segmentierung-Drift erfordert klare Verantwortlichkeiten für Ausnahmen, Reviews und dauerhafte Änderungen.
Weiterlesen
OT-Security ohne zusätzlichen Aufwand
Wie können Organisationen kontinuierlich Validierung der Datensegmentierung ohne zusätzliche aufwändige Tests oder ein weiteres komplexes Sicherheitsprogramm?
Laden Sie das Whitepaper „OT-Security ohne zusätzlichen Aufwand “ herunter und erfahren Sie , wie passive Transparenz die Validierung der Segmentierung, die Nachverfolgbarkeit historischer Daten und die operative Widerstandsfähigkeit in industriellen Umgebungen unterstützen kann .
OT Security Evaluation Guide
Der OT Security Evaluation Guide bietet praktische Kriterien zur Beurteilung, ob Ihre Organisation die beabsichtigte Segmentierung mit der beobachteten Kommunikation vergleichen, Erwartungen steuern und nachweisen kann, dass die Kontrollen über die Zeit wirksam bleiben.



