Die Cybersicherheitslandschaft entwickelt sich rasant weiter, und Unternehmen brauchen Hilfe bei den Einschränkungen ihrer veralteten SIEM-Systeme (Security Information and Event Management). SIEMs, einst ein Eckpfeiler der Sicherheitslage, haben zunehmend Schwierigkeiten, mit modernen Bedrohungen, wachsenden Datenmengen und der Komplexität hybrider IT-Umgebungen Schritt zu halten.
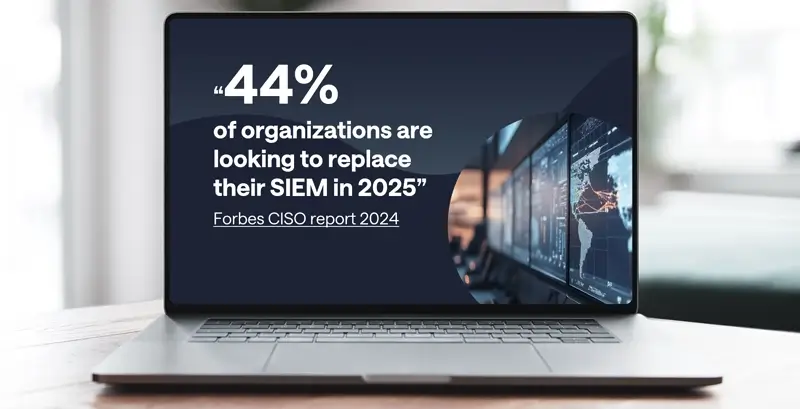
Laut einem aktuellen Forbes-CISO-Bericht planen 44 % der Unternehmen, ihre SIEMs bis 2025 zu ersetzen. Diese Entwicklung unterstreicht den Bedarf an anpassungsfähigen und skalierbaren Lösungen. Netzwerkerkennung und -reaktion (Network Detection and Response, NDR) ist zu einer wesentlichen Technologie in modernen SOCs geworden und ergänzt und ersetzt manchmal ältere SIEMs.
Hier erfahren Sie, wie der NDR die Sicherheitsprozesse verändert und warum es an der Zeit sein könnte, unsere übliche Sichtweise auf SIEMs hinter sich zu lassen.
Herausforderungen für „ SIEM “-Systeme
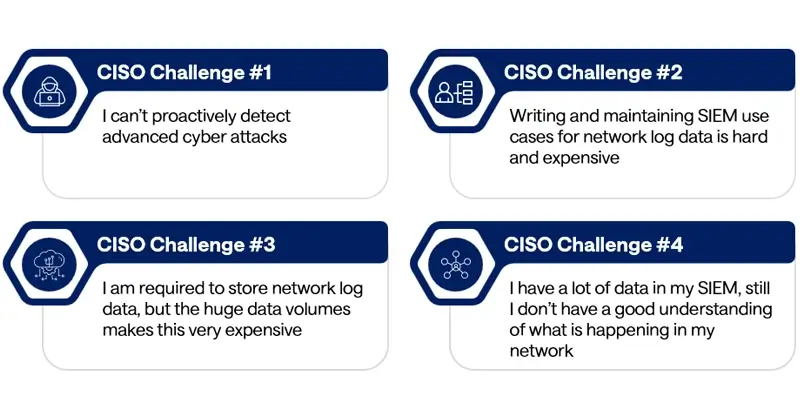
Herkömmliche „ SIEM “-Systeme stehen vor erheblichen Herausforderungen bei der Anpassung an moderne Anforderungen an die Cybersicherheit. Steigende Kosten für die Erfassung, Speicherung und Verarbeitung von Protokolldaten belasten die Budgets für „ IT “, während die Pflege von „ use cases “ für Netzwerkdaten kostspielig und zeitaufwendig ist.
Oftmals liefern sie keine handlungsrelevant Erkenntnisse, sodass blinde Flecken in Bereichen wie nicht verwalteten Geräten, IoT und OT Netzwerken Lücken bestehen bleiben, und die Entwicklung von Erkennungs use cases n für unterschiedliche Umgebungen verläuft weiterhin ineffizient. SIEMs benötigen Unterstützung, um bei wachsenden Datenmengen effektiv skalieren zu können, und erfüllen häufig nicht die Anforderungen an Echtzeit Erkennung und Reaktion.
Regulatorische Anforderungen compliance führen zu Speicher Ineffizienzen, und das Fehlen dynamischer, risikobasierter Erkenntnisse behindert die Anpassung an sich weiterentwickelnde Standards wie NIS2.
Legacy Diese Systeme erfordern zudem spezielle Fachkenntnisse, was die Herausforderungen im Bereich der Cybersicherheit weiter verschärft Fachkräftemangel. Diese Einschränkungen beeinträchtigen insgesamt die Fähigkeit von SIEM -Systemen, den komplexen Cyberbedrohungen von heute zu begegnen Bedrohung Umgebung .
Vorteile von NDR und Entschädigung bei Mängeln bei der „ SIEM “
NDR ist eine moderne Lösung, um die Lücken in älteren Systemen zur Erkennung und Abwehr von Bedrohungen ( SIEM ) zu schließen. Durch den Einsatz von „ maschinelles Lernen “ und „ Verhaltensanalyse “ sowie den Fokus auf Netzwerkdaten ( Metadaten) liefert es Informationen zur Erkennung von Bedrohungen ( handlungsrelevant ) ohne den mit der Protokollsammlung verbundenen Aufwand. Aufgrund seiner Kosteneffizienz stellt es eine bahnbrechende Neuerung dar, da es die Abhängigkeit von teuren Protokoll Speicher en durch die Analyse von Netzwerkdaten ( Metadaten ) verringert und den umfangreichen Einsatz von „ Anwendungsfall “ überflüssig macht.
Es bietet umfassende Transparenz über Umgebungen von IT, OT und IoT hinweg und erkennt Bedrohungen auf verwalteten und nicht verwalteten Geräten ohne blinde Flecken. Es lässt sich effizient skalieren, bewältigt wachsende Datenmengen bei gleichbleibender Leistung und ermöglicht eine Echtzeit Erkennung und Reaktion.
Die auf „ ML “ basierende „Anomalie “-Erkennung identifiziert komplexe Bedrohungen wie „ command-and-control “-Aktivitäten und „ lateral movement “, während die Verhaltensmodellierung priorisierte Warnmeldungen für „ SOC “-Teams bereitstellt.
NDR gewährleistet die Einhaltung gesetzlicher Vorschriften (Regulatory compliance ), indem es den Fokus auf Erkenntnisse aus der Sicherheitsanalyse ( handlungsrelevant ) legt, den Bedarf an manuellen Überprüfungen ( Speicher ) minimiert und forensische Untersuchungen unterstützt. Es bietet maßgeschneiderte Erkennungsfunktionen, die die betriebliche Effizienz steigern und Kosten senken. Diese Funktionen machen es zu einem unverzichtbaren Bestandteil moderner Cybersicherheitsstrategien.
NDR als intelligente Erweiterung von „ SIEM “
Erweiterung der Funktionen: NDR ergänzt die „ SIEM “, indem es den Datenverkehr über herkömmliche Protokolle hinaus analysiert, einschließlich verschlüsselter Kommunikation und nicht verwalteter Gerät Verhalten . Zudem entlastet es die SIEM durch die Voranalyse von Daten und die Hervorhebung kritischer Erkennungen.
- Schützt „ legacy “-Systeme:NDR nutzt passive Überwachung und „ Segmentierung “, um ältere „ OT “-Netzwerke und Geräte zu sichern, auf denen keine „ support “-Endpunkt -Agenten installiert werden können.
- Passt sich an neue Bedrohungen an:Die Integration von Informationen aus dem „Bedrohung “ stellt sicher, dass NDR auch gegen die sich ständig verändernden Angriffs Umgebung en wirksam bleibt.
NDR liefert Erkenntnisse zur Erkennung und Reaktion auf Bedrohungen ( handlungsrelevant ), indem es Rohdaten aus dem Netzwerk in optimierte Erkenntnisse zur Erkennung und Reaktion auf Bedrohungen ( Bedrohung ) umwandelt. Es verbessert die Effizienz der Sicherheitsüberwachung ( Speicher ), indem es den Fokus auf die Erkennung von Bedrohungen ( Metadaten ) statt auf Protokolle (logs) legt und so eine umfassende Analyse bei geringerem Speicherbedarf ( Speicher ) ermöglicht.
Die Integration mit SOAR Plattformen ermöglicht es NDR, Reaktionsprozesse zu automatisieren und so die Effizienz und Ausfallsicherheit von SOC zu verbessern. maschinelles Lernen -Modelle ermöglichen eine proaktive Bedrohung -Suche durch die Identifizierung unbekannter Bedrohungen und verringern die Abhängigkeit bei der signaturbasierten Erkennung, IoCs, hash Werte.
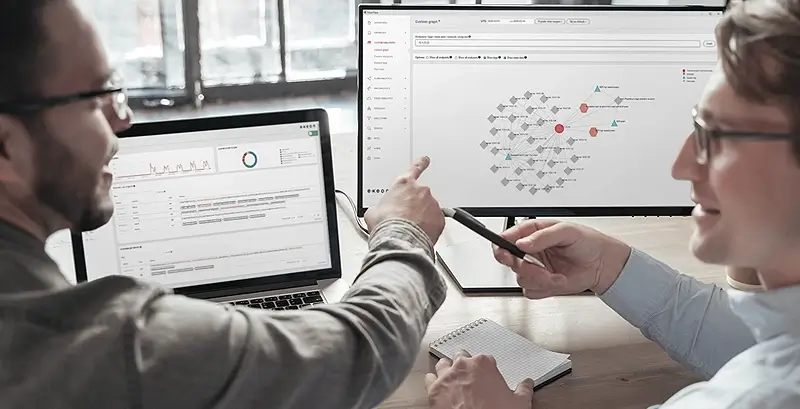
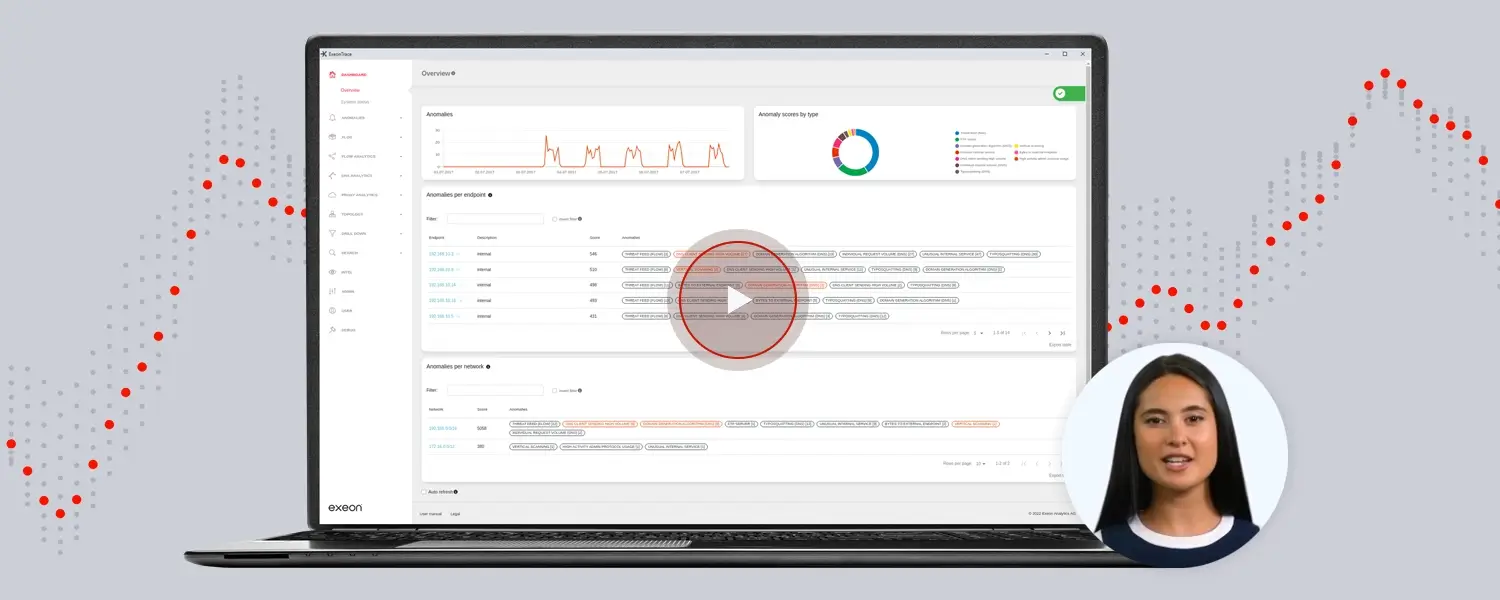
Lösungen wieExeon.NDRlassen sich schnell und unkompliziert implementieren und erfordern nur minimale Änderungen an der bestehenden Infrastruktur unter IT . Die Lösung ist vielseitig einsetzbar und unterstützt Bereitstellung On-Prem sowie cloud, wodurch sie den unterschiedlichen Anforderungen von Unternehmen gerecht wird.
Durch die Analyse von „ Metadaten “ anstelle von Rohprotokollen senkt Exeon.NDR die Kosten für die „ Speicher “ im Vergleich zu herkömmlichen „ SIEM “-Lösungen erheblich. Die „ maschinelles Lernen “-Funktionen der Lösung optimieren die Abläufe und machen eine umfangreiche manuelle Entwicklung von „ Anwendungsfall “ überflüssig. Die effiziente Nutzung von „ Ressource “ durch die Lösung senkt die Gesamtbetriebskosten und erhöht gleichzeitig die Sicherheitseffektivität.
Schlussfolgerung: Mit NDR in die Zukunft der SOCs
Obwohl „ SIEM “-Systeme in modernen SOCs nach wie vor eine Rolle spielen, erfordern ihre Einschränkungen einen ergänzenden Ansatz. NDR ermöglicht es Unternehmen, diese Herausforderungen zu bewältigen, indem es umfassende Transparenz, Kosteneffizienz und fortschrittliche Erkennung von „ Bedrohung “ bietet.
Für CISOs, die mit den Komplexitäten der Cybersicherheit konfrontiert sind, bietet es einen Weg zu einer flexibleren und effektiveren Sicherheitsstrategie. Die Abkehr von herkömmlichen „ SIEM “-Lösungen muss keine Alles-oder-Nichts-Entscheidung sein. Mit NDR können Unternehmen die Lücke nahtlos schließen und ihre SOCs so optimieren, dass sie den Anforderungen der modernen Bedrohung Umgebung gerecht werden.
Möchten Sie mehr darüber erfahren, wie Sie die Wirksamkeit Ihres SOC erhöhen können? Sehen Sie sich jetzt das aufgezeichnete Webinar an.