Wie funktioniert „ SIEM “?
SIEM Es vereint zwei wesentliche Funktionen: Security Information Management (SIM) und Security Event Management (SEM) und gilt als ausgereifte Cybersicherheitslösung. Ein „ SIEM “-System sammelt und analysiert Protokoll- und Ereignisdaten aus verschiedenen Quellen, um Bedrohungen zu erkennen und darauf zu reagieren.
Komponenten und Funktionen
Datenerhebung
Systeme zum Sicherheitsinformations- und Ereignismanagement (SIEM) erfassen Daten aus einer Vielzahl von Quellen, darunter die meisten Netzwerkgeräte (wie Firewalls oder Router), Server, Anwendungen, Sicherheitslösungen (wie Antivirensoftware und Systeme zur Erkennung und Abwehr von Eindringlingen) sowie sogar Dienste auf Basis von „ cloud “.
Diese Daten bestehen aus Protokollen, Ereignisaufzeichnungen und anderen sicherheitsrelevanten Informationen. SIEM lässt sich in andere Sicherheitslösungen integrieren, um die gesamte Sicherheitslage ( security operations ) eines Unternehmens zu verbessern.
Integration von Daten
SIEM Es lässt sich in eine Vielzahl von Anwendungen und Datenquellen des „ Drittanbieter “ integrieren und ist somit vielseitig einsetzbar. So kann es beispielsweise mit Intrusion-Detection-Systemen (IDS/IPS), Antivirensoftware und Schwachstellenscannern zusammenarbeiten.
Datenanalyse und Korrelation
SIEM Diese Systeme zeichnen sich durch die Analyse und Korrelation von Sicherheitsdaten aus einer Vielzahl von Quellen aus, um potenzielle Sicherheitsrisiken zu identifizieren. Dieser Prozess beginnt mit der Aggregation von Protokolldaten aus verschiedenen Systemen, wie beispielsweise Firewalls, Servern und Anwendungen.
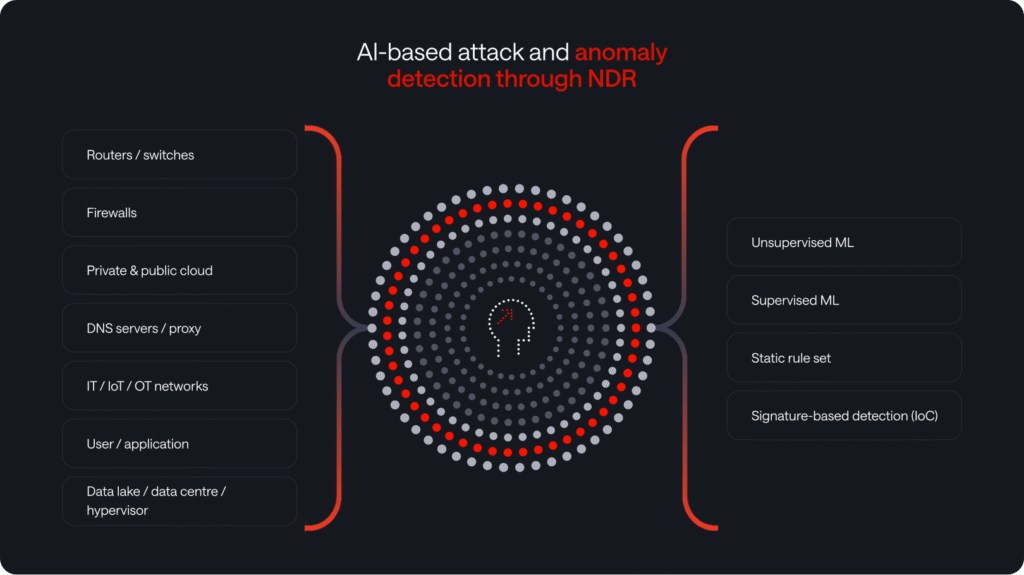
Nach der Erfassung werden die Daten in ein standardisiertes Format normalisiert, wodurch sich ihre Analyse vereinfacht. Fortschrittliche SIEM Systeme nutzen maschinelles Lernen und künstliche Intelligenz, um die Erkennungsgenauigkeit Bedrohung zu verbessern und Fehlalarme zu minimieren.
Durch die Anwendung ausgefeilter Regeln und Algorithmen können SIEM -Systeme Muster und Anomalien erkennen, die auf Sicherheitsbedrohungen hindeuten könnten, und bieten so einen robusten Schutz vor Cyberangriffen.
Normalisierung und Korrelation
Nach der Datenerfassung werden diese von den Systemen „ SIEM “ normalisiert und korreliert. Das Sicherheitsteam nutzt diese normalisierten Daten, um Sicherheitsbedrohungen zu erkennen und darauf zu reagieren.
Bei der Normalisierung werden Daten aus verschiedenen Formaten und Quellen in ein standardisiertes Format für die Analyse umgewandelt. Die Korrelation umfasst die Untersuchung der Daten auf Muster, Zusammenhänge und Anomalien, die auf ein Sicherheits Bedrohung hinweisen könnten.
- Suche und Analyse: Die Benutzer können Suchen, Abfragen und Datenanalysen durchführen, um Muster, Trends und Anomalien in den gesammelten Daten aufzudecken.
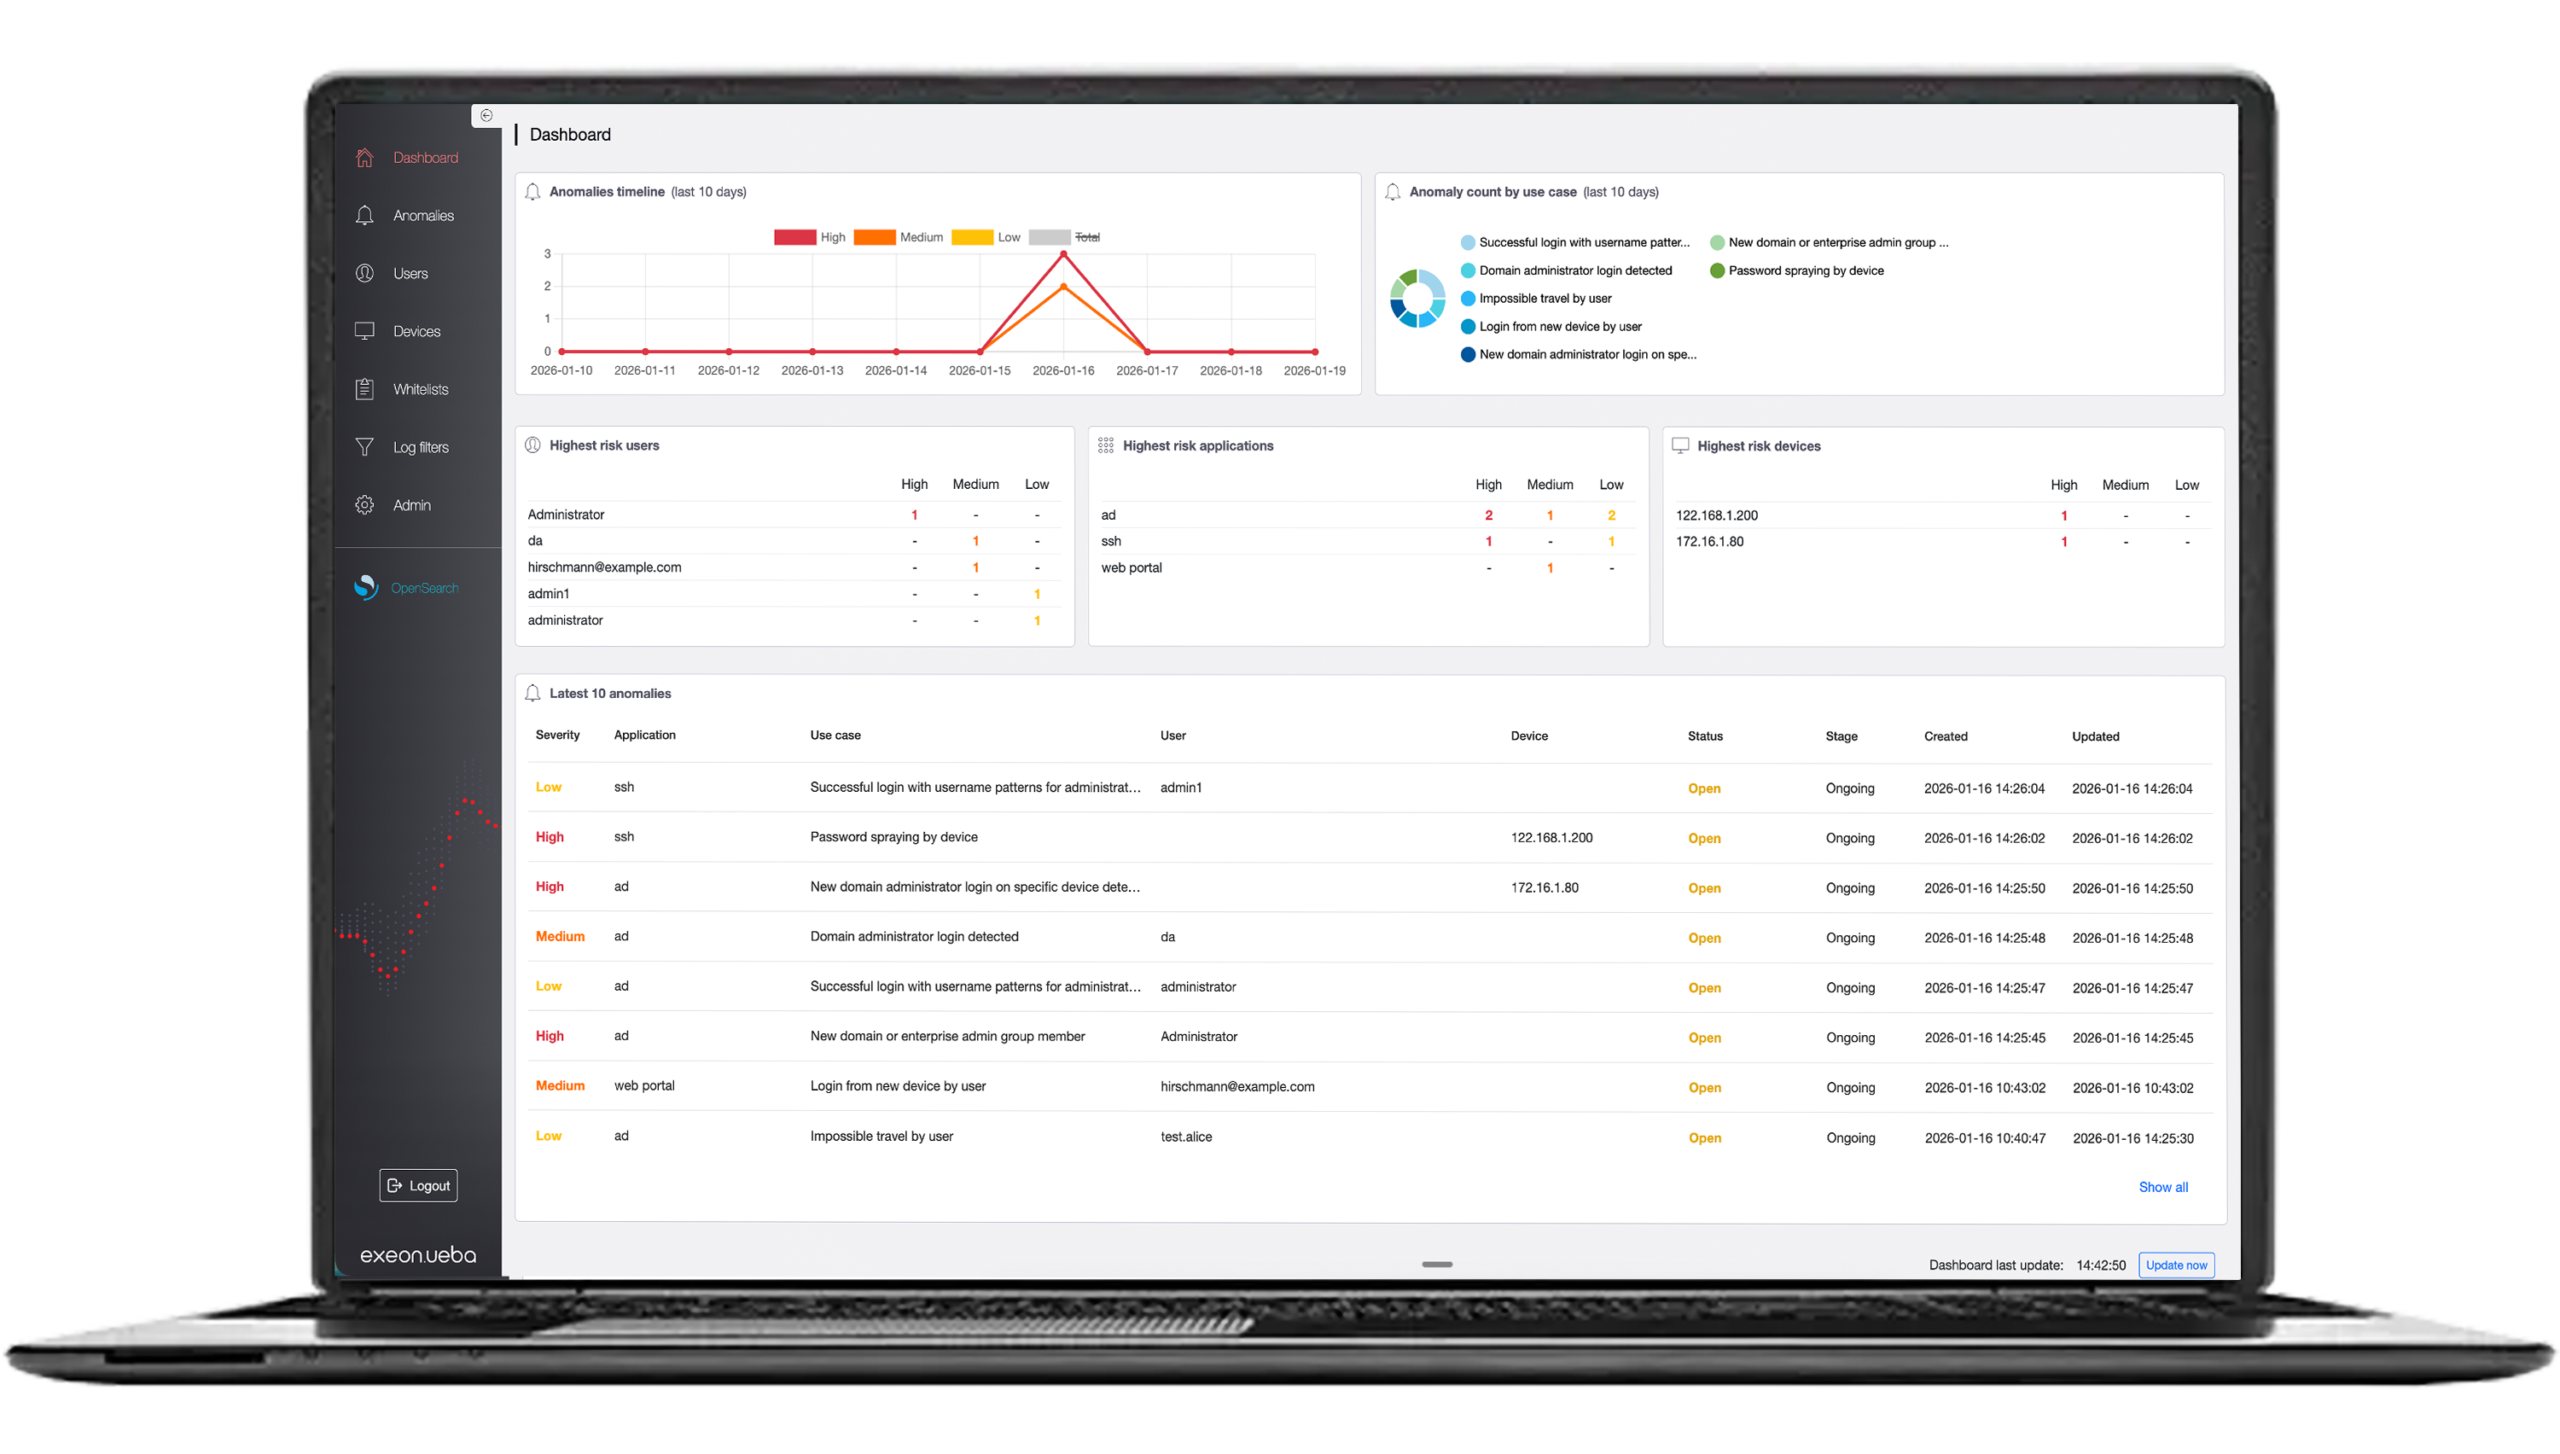
- Visualisierungen: Einige SIEMs bieten zusätzliche Tools zur Datenvisualisierung, mit denen Diagramme, Grafiken und Dashboards erstellt werden können, damit die Benutzer ihre Daten auf einen Blick verstehen.
- Skalierbarkeit Diese Technologie lässt sich skalieren, um große Datenmengen zu verarbeiten, und kann sowohl in einer „ On-Prem “- als auch in einer „ cloud “-Umgebung eingesetzt werden.
- Anpassung: Benutzer können benutzerdefinierte Anwendungen und Add-ons erstellen, um die Funktionalität zu erweitern und spezifische Geschäftsanforderungen zu erfüllen.
Management von Sicherheitsinformationen
SIM ist ein Eckpfeiler von Systemen zur Sicherheitsüberwachung ( SIEM ). Dabei werden sicherheitsrelevante Daten aus verschiedenen Quellen – darunter Firewalls, Intrusion-Detection-Systeme und Antivirensoftware – sorgfältig erfasst, Speicher und analysiert.
SIM bietet Sicherheitsanalysten einen zentralen Überblick über das gesamte Unternehmen und ermöglicht es ihnen, potenzielle Sicherheitsbedrohungen und Schwachstellen effektiver zu identifizieren.
Durch die Konsolidierung von SIM können Unternehmen ihre security operations optimieren und ihre allgemeine Sicherheitslage verbessern.
Echtzeit Überwachung
Echtzeit Die Überwachung ist ein zentraler Funktion von SIEM -Systemen und ermöglicht es Sicherheitsanalysten, Sicherheitsereignisse im Verlauf ihres Geschehens aufmerksam zu beobachten.
Diese Fähigkeit ermöglicht die schnelle Erkennung potenzieller Sicherheitsbedrohungen und eine umgehende Reaktion darauf, wodurch die mean time to detect (MTTD) und mean time to respond (MTTR) von Sicherheitsvorfällen erheblich reduziert werden.
Mit der Echtzeit -Überwachung können Sicherheitsteams aufkommenden Bedrohungen immer einen Schritt voraus sein und so einen proaktiven Ansatz für die Cybersicherheit gewährleisten.
Vorfall Antwort
SIEM Lösungen spielen eine unverzichtbare Rolle bei der Reaktion auf Sicherheitsvorfälle ( Vorfall ), da sie Sicherheitsteams mit den notwendigen Werkzeugen und Informationen ausstatten, um Sicherheitsvorfälle umgehend zu beheben.
Diese Systeme zur Erkennung und Reaktion auf Sicherheitsvorfälle ( SIEM ) bieten Warnmeldungen, Benachrichtigungen und Workflows für die Reaktion auf Sicherheitsvorfälle ( Vorfall ), die den Reaktionsprozess optimieren. Durch die Automatisierung vieler Aspekte der Reaktion auf Sicherheitsvorfälle ( Vorfall ) reduzieren diese Systeme zur Erkennung und Reaktion auf Sicherheitsvorfälle ( SIEM ) den Zeit- und Arbeitsaufwand für die Bewältigung von Sicherheitsvorfällen, sodass sich Sicherheitsteams auf strategischere Aufgaben konzentrieren können.
Diese Automatisierung steigert nicht nur die Effizienz der Reaktion auf Sicherheitsvorfälle ( Vorfall ), sondern gewährleistet auch einen besser koordinierten und effektiveren Ansatz zur Eindämmung von Sicherheitsbedrohungen.
Daten Speicher en und -aufbewahrung
Sicherheitsereignisdaten werden über einen längeren Zeitraum gespeichert, häufig auf sichere und manipulationssichere Weise. Diese historischen Daten können für die „ compliance “ oder für forensische Untersuchungen von großem Wert sein.
- Berichte und Dashboards: Diese „ SIEM “-Systeme bieten anpassbare Berichtsfunktionen und Dashboards. Sicherheitsteams können Berichte erstellen, um Einblicke in die Sicherheitslage des Unternehmens zu gewinnen, Trends zu verfolgen, Schwachstellen zu identifizieren und die Einhaltung von Sicherheitsrichtlinien nachzu compliance ieren ( Beteiligte).
- Compliance: SIEM Lösungen können dabei helfen, die Anforderungen der regulatorischen „ compliance “ zu erfüllen. Da sie eine zentralisierte Plattform bieten, lässt sich die „ compliance “ mit verschiedenen Branchenstandards und Vorschriften leichter nachweisen.
Vorteile
Verbesserte Erkennung von „ Bedrohung “
- Verbesserungen durch die kontinuierliche Überwachung verschiedener Datenquellen, einschließlich Netzwerkverkehr, Systemprotokolle und Anwendungsaktivitäten.
- Durch die Korrelation von Informationen aus verschiedenen Quellen können komplexe Angriffsmuster erkannt werden, die von einzelnen Sicherheitstools möglicherweise unbemerkt bleiben.
- Echtzeit Alarmierung und die Funktionen zur Erkennung von „ Bedrohung “ sollten es Unternehmen ermöglichen, schneller auf Sicherheitsvorfälle zu reagieren.
Compliance Management
- Die Einhaltung gesetzlicher Vorschriften (Regulatory compliance ) ist für viele Organisationen ein wichtiges Anliegen, insbesondere für solche in Branchen wie dem Finanzwesen, Gesundheitswesen und dem öffentlichen Sektor. SIEM -Lösungen vereinfachen das Management der compliance , indem sie detaillierte Protokolle und Berichte erstellen, die den gesetzlichen Anforderungen und Branchenstandards entsprechen.
- SIEM Diese Systeme bieten eine zentralisierte Plattform für die Erfassung und Speicherung der Daten, die für die Berichterstattung im Rahmen des „ compliance “ erforderlich sind. Dazu gehören „ Audit-Logs “- und „ Zugriffskontrolle “-Datensätze sowie Protokolle der Benutzeraktivitäten. Sicherheitsteams können problemlos „ compliance “-Berichte erstellen, die häufig für behördliche Audits und Bewertungen benötigt werden.
- Compliance Es geht nicht nur darum, gesetzliche Anforderungen zu erfüllen, sondern auch darum, das Engagement für solide Sicherheitspraktiken unter Beweis zu stellen. Diese Technologie kann Unternehmen dabei helfen, ihre Sorgfalt beim Schutz sensibler Daten und bei der Einhaltung bewährter Sicherheitsverfahren zu demonstrieren.
Historische Analyse
- SIEMDie Funktionen von „ Datenaufbewahrung “ ermöglichen die historische Analyse von Sicherheitsereignissen und -vorfällen. Diese historischen Daten können für verschiedene Zwecke von unschätzbarem Wert sein, darunter forensische Untersuchungen, Trendanalysen und das Verständnis der Entwicklung von Angriffstechniken.
- Forensische Analyse: Wenn ein Sicherheits Vorfall auftritt, können Sicherheitsteams mithilfe historischer Daten den Angriff bis zu seiner Quelle zurückverfolgen und den gesamten Ablauf ( Umfang ) des Vorfalls nachvollziehen. Diese Informationen sind für die Beweissicherung und für rechtliche Verfahren von entscheidender Bedeutung.
Integration
- Eine der Stärken der Lösungen von „ SIEM “ ist ihre Fähigkeit zur Integration mit anderen Sicherheitstools und -technologien. Diese Integration verbessert die allgemeine Sicherheitslage eines Unternehmens, indem sie die „ security operations “ optimiert und die Gesamteffektivität steigert.
- SIEM-Systeme lassen sich mit Antivirensoftware, Systemen zur Erkennung (IDS) oder Abwehr von Eindringversuchen (IPS), Schwachstellenscannern, Lösungen für das Identitäts- und Zugriffsmanagement (IAM) und vielem mehr integrieren. Diese Interoperabilität zielt auf eine koordinierte und abgestimmte Reaktion auf Sicherheitsvorfälle ab.
SIEM-Systeme werden durch NDR erheblich verbessert, da sie eine „ Echtzeit “-Netzwerktransparenz bieten und Bedrohungen erkennen, die in herkömmlichen Protokollen möglicherweise übersehen werden – mehr dazu weiter unten.
Herausforderungen
Zwar trägt eine Lösung für das Security Information and Event Management (SIEM) zur Cybersicherheit eines Unternehmens bei, doch muss man sich bewusst sein, dass diese Systeme – wie alle technologischen Lösungen – ihre ganz eigenen Aspekte und Komplexitäten mit sich bringen.
Die effektive Implementierung eines „ SIEM “-Systems erfordert die Einhaltung von Best Practices, um ein robustes Sicherheitsmanagement zu gewährleisten. Daher stellen „ SIEM “-Lösungen nur einen Bestandteil des übergeordneten „ framework “ einer umfassenden Sicherheitsstrategie dar.
Komplexe Implementierung
Die Einrichtung einer „ SIEM “-Lösung ist komplex und zeitaufwendig. Oftmals sind dabei die Integration in verschiedene Systeme, die Konfiguration von Regeln sowie die Feintuning n erforderlich, um sicherzustellen, dass Sicherheitsereignisse effektiv überwacht und analysiert werden.
Datenüberlastung
Daher generieren „ SIEM “-Systeme eine riesige Menge an Daten und Warnmeldungen. Es ist schwierig, zwischen Routineereignissen und potenziellen Bedrohungen zu unterscheiden, was zu einer „ Warnmeldung -Müdigkeit“ führen kann, bei der Sicherheitsteams Warnmeldungen möglicherweise ignorieren oder wichtige Signale übersehen.
Tuning und Fehlalarme
Diese Systeme können Fehlalarme auslösen, was zu unnötigen Untersuchungen und Zeitverschwendung führt. Tuning Die Lösung von SIEM zur Reduzierung von Fehlalarmen, ohne dabei tatsächliche Bedrohungen zu übersehen, erfordert kontinuierlichen Einsatz und Fachwissen.
Kompetenz und Fachwissen
Für den effektiven Einsatz dieser Lösungen ist geschultes Personal erforderlich, das sich sowohl mit Cybersicherheit als auch mit der spezifischen Plattform „ SIEM “ auskennt. Die Einstellung oder Schulung von Mitarbeitern mit den erforderlichen Fähigkeiten kann eine Herausforderung darstellen.
Integration
Es kann sich als komplex erweisen, sicherzustellen, dass sich die „ SIEM “-Lösung in eine Vielzahl bestehender Systeme und Technologien integrieren lässt. Für neue Systeme und Anwendungen sind unter Umständen maßgeschneiderte Schnittstellen oder Konfigurationen erforderlich.
Skalierbarkeit
Wenn ein Unternehmen wächst, wachsen auch seine Daten und seine Infrastruktur. Diese Lösungen sollten entsprechend skaliert werden, um die wachsenden Datenmengen und Überwachungsanforderungen zu bewältigen.
Kosten
Die Implementierung einer „ SIEM “-Lösung kann kostspielig sein, nicht nur hinsichtlich der Kosten für Software und hardware , sondern auch hinsichtlich des Personalaufwands für Konfiguration, Verwaltung und laufende Wartung. Zudem können die Kosten steigen, wenn zusätzliche Features und Funktionen benötigt werden.
Regulatorisch Compliance
Unternehmen in regulierten Branchen müssen häufig bestimmte Standards einhalten ( compliance ), die spezifische Anforderungen an den Datenschutz und die Berichterstattung vorgeben. Die Konfiguration von Sicherheitsmanagement-Lösungen wie SIEMs zur Erfüllung dieser Standards kann eine Herausforderung darstellen.
Vorfall Antwort
Ein Sicherheitssystem kann potenzielle Sicherheitsvorfälle erkennen, doch die Herausforderung besteht darin, effektiv darauf zu reagieren. Unternehmen benötigen klar definierte Vorfall Reaktionsverfahren und Personal, das für deren Umsetzung geschult ist.
Datenschutz und rechtliche Fragen
Das Sammeln und Speichern großer Mengen von Sicherheitsdaten kann Bedenken hinsichtlich des Datenschutzes und rechtlicher Fragen aufwerfen. Unternehmen müssen sicherstellen, dass sie die Datenschutzgesetze und -vorschriften einhalten.
Datenaufbewahrung und Speicher
Die von solchen Systemen erzeugten und gespeicherten Datenmengen können beträchtlich sein. Unternehmen müssen langfristige Kapazitäten für die Daten Datenaufbewahrung und - Speicher einplanen.
Kontinuierliche Überwachung und Aktualisierung
Cyberbedrohungen entwickeln sich rasant weiter. Sicherheitssysteme müssen kontinuierlich aktualisiert werden, um neue Bedrohungen zu erkennen. Dazu ist es erforderlich, stets über die neuesten Erkenntnisse aus dem Bereich „ Bedrohung “ auf dem Laufenden zu bleiben und das System entsprechend anzupassen.
Cloud Umgebungen
Die Verwaltung der Sicherheit in „ cloud “-Umgebungen ist mit einer erhöhten Komplexität verbunden, da herkömmliche „ SIEM “-Lösungen möglicherweise nicht vollständig mit „ cloud “-basierten Systemen „ support “ oder in diese integriert werden können, ohne dass zusätzliche Konfigurationen und Tools erforderlich sind.
Komplexität der Berichterstattung
Das Extrahieren aussagekräftiger Informationen und Berichte aus der Sicherheitslösung kann komplex sein. Dies stellt eine besondere Herausforderung dar, wenn Informationen an nicht-technische Beteiligte präsentiert werden.
Wie „Network Detection and Response“ „ SIEM “ intelligenter macht
Network Detection and Response (NDR) Sowohl Lösungen für das Security Information and Event Management (SIEM) als auch für das NDR (
) sind wichtige Bestandteile einer modernen Cybersicherheitsstrategie, dienen jedoch unterschiedlichen Zwecken. NDR konzentriert sich auf die Überwachung und Erkennung von Bedrohungen innerhalb des Netzwerks, während Lösungen für das SIEM darauf ausgerichtet sind, Daten aus verschiedenen Quellen zu sammeln und zu analysieren, um einen umfassenden Überblick über die Sicherheitslage eines Unternehmens zu bieten.
Im gemeinsamen Einsatz kann NDR die Fähigkeiten dieser Systeme auf verschiedene Weise verbessern und sie so intelligenter und effektiver machen.
NDR und „ EDR “ / XDR: Die Entwicklung von Cyberabwehr-Stacks
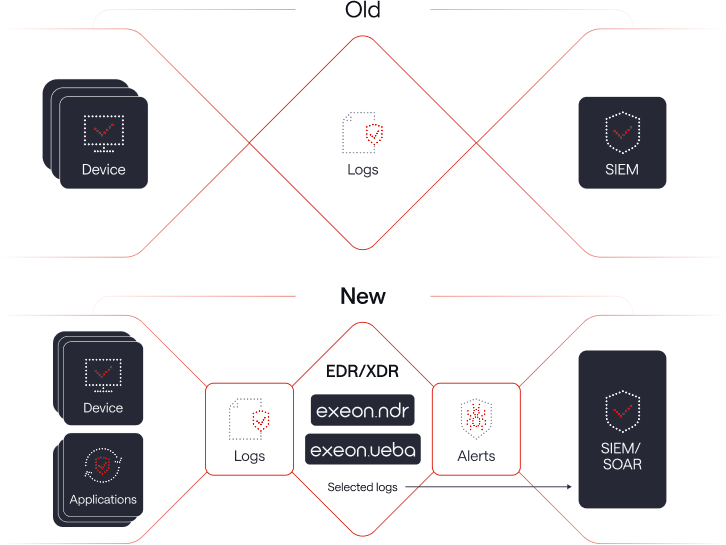
Echtzeit Bedrohung Erkennung
NDR-Lösungen sind darauf ausgelegt, Echtzeit Bedrohung Erkennung zu ermöglichen, indem sie den Netzwerkverkehr kontinuierlich überwachen und nach Anomalien oder verdächtigen Aktivitäten suchen.
Diese sofortige Erkennung kann herkömmliche Sicherheitssysteme ergänzen, die sich oft auf Protokolldaten stützen, die möglicherweise nicht sofort verfügbar sind.
Durch die Integration von NDR können Sie Echtzeit Bedrohung Daten direkt in Ihr Sicherheitssystem einspeisen und so schneller auf Bedrohungen reagieren.
Verbesserte kontextbezogene Daten
NDR-Lösungen können umfangreiche Kontextdaten zum Netzwerkverkehr und zur Benutzer Verhalten, bereitstellen, darunter Daten auf Paketebene, Flow-Daten sowie Analysen zur Benutzer Verhalten .
Dieser zusätzliche Kontext kann zu einem besseren Verständnis der Art und Umfang von Sicherheitsvorfällen beitragen und ermöglicht so eine genauere Bedrohung Identifizierung und Reaktion.
Reduzierte False Positives
NDR-Tools wurden entwickelt, um Fehlalarme zu reduzieren, indem sie ausgefeilte Analysen auf Netzwerkverkehrsdaten anwenden.
Durch die Reduzierung des „ Rauschen “ in den Daten können sich Sicherheitssysteme auf relevantere und folgenreichere Sicherheitsereignisse konzentrieren, wodurch der gesamte Prozess der „ Sicherheitsmonitoring “ effizienter und effektiver wird.
Verbesserte Reaktion auf „ Vorfall “
NDR-Lösungen können SIEMs dabei unterstützen, die Reaktion auf „ Vorfall “ zu automatisieren, indem sie „ Echtzeit “-Informationen über neu auftretende Bedrohungen bereitstellen.
Wenn NDR ein verdächtiges Ereignis erkennt, kann es automatisierte Reaktionen innerhalb der „ SIEM “-Lösung auslösen, beispielsweise die Benachrichtigung von Sicherheitsteams ( Alarmierung ) oder die Einleitung vordefinierter Sicherheits-Workflows.
Korrelation von Netzwerk- und „ Endpunkt “-Daten
NDR-Lösungen lassen sich häufig in Tools zur Erkennung und Reaktion auf Bedrohungen (Endpunkt ,EDR) integrieren, wodurch eine Korrelation von Netzwerk- und Endpunkt -Daten ermöglicht wird.
Durch diese Integration kann „ SIEM “ einen umfassenderen Überblick über den Verlauf eines Angriffs im Netzwerk und auf den Endgeräten bieten und so die Erkennung und Reaktion auf „ Bedrohung “ verbessern.
Bedrohung Jagd
NDR kann bei der Suche nach „ Bedrohung “ helfen, indem es Sicherheitsanalysten die Möglichkeit bietet, proaktiv nach Anzeichen versteckter Bedrohungen im Netzwerk zu suchen.
Die Ergebnisse der „ Bedrohung “-Maßnahmen können in „ SIEM “-Lösungen integriert werden, um langfristige Analysen durchzuführen und Trends zu erkennen.
Compliance und Berichterstattung
SIEM wird häufig für die Netzwerküberwachung ( compliance ) und zu Berichtszwecken verwendet. NDR kann dazu beitragen, dass Netzwerkverkehrsdaten für die Anforderungen der Netzwerküberwachung ( compliance ) genau und umfassend erfasst werden.
Dies hilft Unternehmen bei der Einhaltung gesetzlicher Vorschriften und bietet einen vollständigen Prüfpfad.
Zusammenfassend lässt sich sagen, dass NDR die Lösungen von „ SIEM “ intelligenter macht, indem es deren Funktionen um folgende Aspekte erweitert: Echtzeit Bedrohung Erkennung, Kontextdaten, reduzierte Fehlalarme, verbesserte Vorfall Reaktion sowie eine bessere Integration mit Netzwerk- und Endpunkt Sicherheitswerkzeugen.
In Kombination sorgen NDR und „ SIEM “ für eine robustere und proaktivere Sicherheitsstrategie und helfen Unternehmen dabei, Bedrohungen effektiver zu erkennen und darauf zu reagieren.
Schnelle, einsatzbereite Algorithmen, die komplexe Bedrohungen erkennen
Das Produkt„Exeon.NDR“von maschinelles Lernen Network Detection and Response (NDR) bietet die Flexibilität, ein herkömmliches System zu ergänzen oder zu ersetzen.
Unabhängig von Ihrer Wahl bietet Exeon.NDR erstklassige Sicherheitsanalysen und bewährte KI-Algorithmen sowie vorgefertigte Analysetools für „ Bedrohung “, die in der Schweiz von einem kompetenten Team aus Datenwissenschaftlern, Experten für „ maschinelles Lernen “, ethischen Hackern und Netzwerksicherheitsspezialisten entwickelt wurden.
Exeon.NDR verwandelt Ihre Sicherheitslösung, wie beispielsweise SIEM, Elasticsearch oder ArcSight, in ein effektives Netzwerk-Alarmsystem.
Verabschieden Sie sich von manuellen Analysen und der Entwicklung eigener Regeln und nutzen Sie stattdessen vorkonfigurierte Erkennungsalgorithmen, die sofort einsatzbereit sind.
Kurz gesagt: Wie NDR die Lücken bei „ SIEM “ schließt
NDR-Lösungen verbessern die Sicherheitslage eines Unternehmens durch die Bereitstellung von „ Echtzeit “, „ Verhalten “-basierter „ Bedrohung “-Erkennung, Einblick in verschlüsselten Datenverkehr, schnelle „ Vorfall “-Reaktion sowie automatisierte „ Bedrohung “ „triage “.
Durch die Ergänzung von „ SIEM “-Systemen hilft NDR Unternehmen dabei, Lücken in ihrer Cybersicherheitsstrategie zu schließen und so einen umfassenderen Schutz vor einer Vielzahl von Bedrohungen zu schaffen.
- Echtzeit Transparenz: Sie bieten eine „ Echtzeit “-Transparenz des Netzwerkverkehrs, was dabei hilft, Bedrohungen in Echtzeit zu erkennen und darauf zu reagieren. Dies ergänzt die „ SIEM “-Lösung, die sich häufig auf Protokolldaten stützt und bei der es zu Verzögerungen bei der Erkennung kommen kann.
- Verhalten-Basierte Erkennung: Hier liegt der Schwerpunkt auf der Analyse des Netzwerkverkehrs und der Endgeräte auf ungewöhnliche oder verdächtige Verhaltensweisen, wodurch Bedrohungen identifiziert werden können, die möglicherweise keine expliziten Protokolleinträge erzeugen. Die „ SIEM “ hingegen ist eher regelbasiert.
- Bedrohung Erkennung in großem Maßstab: NDR kann den Netzwerkverkehr im gesamten Unternehmen effektiv analysieren und eignet sich daher besonders für große Umgebungen. Bei der „ SIEM “ kann es schwierig sein, bei einem solchen Umfang detaillierte Analysen zu liefern.
- Automatische Bedrohung Triage: Diese Lösungen nutzen maschinelles Lernen und Verhaltensanalyse , um Sicherheitswarnungen automatisch zu priorisieren und triage , wodurch die workload für Sicherheitsteams reduziert wird. SIEM generiert in der Regel eine große Anzahl von Warnmeldungen, die eine manuelle Analyse erfordern.
- Einblick in verschlüsselten Datenverkehr: NDR kann verschlüsselten Datenverkehr untersuchen und so Einblicke in verschlüsselte Bedrohungen liefern, deren Analyse für SIEM ohne Entschlüsselungsfunktionen schwierig sein könnte.
- Schnelle Reaktion auf „ Vorfall “: NDR -Lösungen ermöglichen eine schnelle Reaktion auf „ Vorfall “, indem sie Kontextinformationen über die Quelle und das Ziel von Bedrohungen bereitstellen, die Sicherheitsteams dabei helfen können, umgehend Maßnahmen zu ergreifen. Bei „ SIEM “ kann es länger dauern, diese Informationen zusammenzutragen.
- Forensik sowie Untersuchung: Diese Lösungen speichern historische Daten zum Netzwerkverkehr und ermöglichen so eine eingehende Analyse unter Forensik sowie Untersuchungen. SIEM speichert zwar Protokolle, bietet jedoch oft nicht denselben Detaillierungsgrad hinsichtlich des Netzwerkverkehrs.
- Reduzierung von Fehlalarmen: Der Schwerpunkt liegt auf der Reduzierung von Fehlalarmen durch die Korrelation von Netzwerk Verhalten en, die Bereitstellung von Kontextinformationen und den Einsatz von „ maschinelles Lernen “, um echte Bedrohungen zu identifizieren. „ SIEM “ kann aufgrund seiner Abhängigkeit von Protokollen möglicherweise mehr Fehlalarme erzeugen.
- Integration mit „ SIEM “: NDR-Lösungen lassen sich in herkömmliche Sicherheitssysteme integrieren und erweitern so die Funktionen beider Systeme. NDR kann „ SIEM “ mit angereicherten Daten versorgen, um eine umfassendere Analyse zu ermöglichen.
- Cloud und Hybridumgebungen: NDR-Lösungen erweitern ihre Transparenz und ihre Fähigkeiten zur Erkennung von „ Bedrohung “ auf „ cloud “- und Hybridumgebungen.
- Anomalie Erkennung: Sie zeichnen sich durch die Erkennung von Abweichungen vom normalen Netzwerk Verhalten us aus und sind daher besonders effektiv bei der Aufdeckung von Insider-Bedrohungen und Angriffen vom Typ „ zero-day “, bei denen vordefinierte SIEM -Regeln möglicherweise nicht zutreffen.
Etablierte use cases und umfassende Erfahrung in der Sicherheitsanalytik
Durch die Nutzung Ihrer vorhandenen Datenressourcen können Sie flexibel festlegen, welche Informationen über Ihre „ SIEM “ bereitgestellt und welche direkt aus Ihren Netzwerkquellen des „ IT “, wie beispielsweise Firewalls und Secure Web Gateways, abgerufen werden sollen.
Mithilfe spezieller Algorithmen nutzt Exeon.NDR umgehend bewährte „ use cases “ sowie die langjährige Erfahrung im Bereich der Sicherheitsanalyse, um Cyberangreifer und böswillige Insider schnell zu identifizieren. Dadurch entfallen mühsame manuelle Analysen, komplizierte Regelkonfigurationen, kostspielige Anpassungen oder die Hinzufügung zusätzlicher „ hardware “-Sensoren.
Schon allein durch die Bereitstellung von Exeon.NDR lässt sich Ihr „ SIEM “ in ein effizientes, KI-gestütztes Netzwerksicherheitssystem verwandeln.
Darüber hinaus lassen sich alle identifizierten Bedrohungen und Warnmeldungen über eine REST- API nahtlos in Ihre „ SIEM “ integrieren und unterstützen so Ihre bestehenden Arbeitsabläufe.
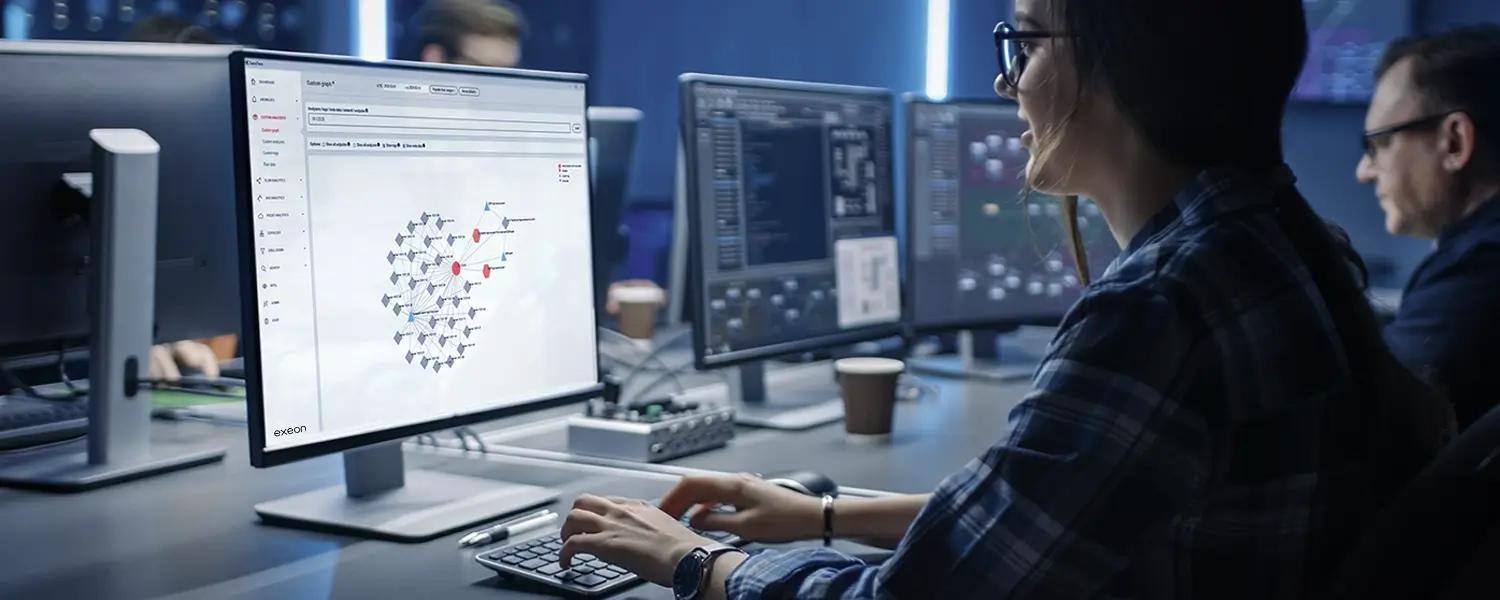
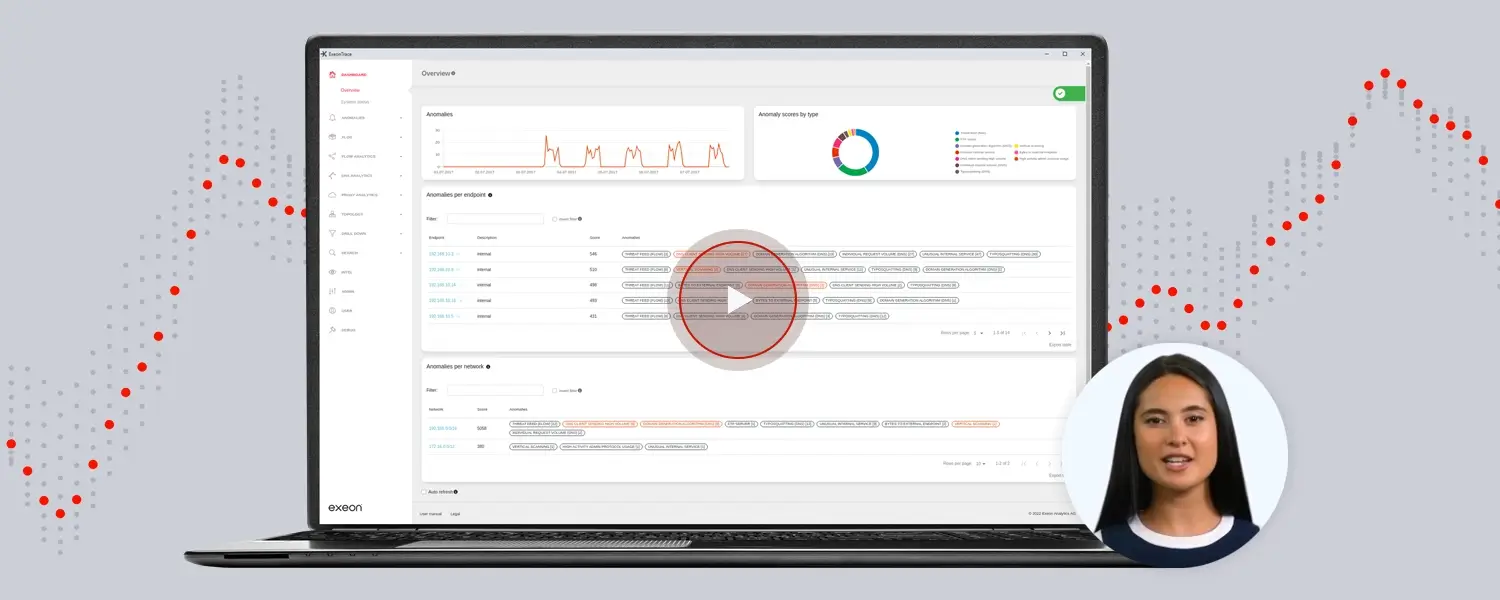
Zudem stehen Ihnen einzigartige Visualisierungen zur Verfügung, die Ihnen helfen, die Datenmuster Ihres Netzwerks besser zu verstehen.
Die Bereitstellung von Exeon.NDR erfolgt schnell, da die Lösung Ihre bestehende „ IT “-Infrastruktur direkt als Sensoren nutzt.
Buchen Sie noch heuteIhre kostenlose Führung und Beratung bei uns, um die Lösung live zu erleben!