Cyber-Defense

Stärken Sie Ihr Sicherheitsteam mit KI-gestützten Bedrohungserkennung & Antwort

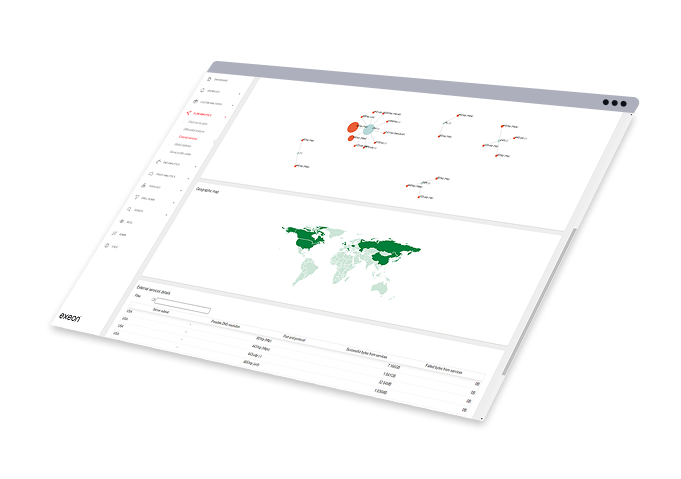
Die KI-basierte Anomalieerkennung, präzise Sicherheitsanalysen und die vollständige Netzwerktransparenz von Exeon ermöglichen es, Reaktionspläne in Sekunden auszulösen und Angriffe sofort einzudämmen. Detaillierte Incident-Timelines und Validierungstools stellen sicher, dass Sicherheitsverletzungen auch langfristig unter Kontrolle bleiben.
Herausforderungen in Cyber-Defense

Wachsende Bedrohungen, zunehmende Risiken

Organisationen geben an, dass APTs immer ausgefeilter werden.

0 %

Viele CISOs sehen KI-gestützte Cyberbedrohungen als ein wachsendes Risiko.

0 %

der Sicherheits- und Risikoverantwortlichen können Daten sichern und gleichzeitig Geschäftsziele unterstützen.

Nur 2 14%

Wir stärken Sicherheitsteams, damit sie zentrale Herausforderungen erfolgreich meistern:

Komplexe Bedrohungen erkennen

Verhaltensbasierte KI erkennt APT Leuchtfeuer, zero-day Exploits und Insidermissbrauch werden sofort erkannt, sobald sie auftreten, und Bedrohungen, die Signaturwerkzeuge umgehen, werden aufgedeckt.

Weniger Fehlalarme, mehr Fokus

Durch intelligente Risikobewertung werden Fehlalarme minimiert und relevante Vorfälle priorisiert – für eine effiziente und entlastete Analyse.

Ressourcenknappheit und Zeitdruck in der Incident Response

Durch die automatisierte Integration in SOAR- und SIEM-Plattformen lassen sich Playbooks ausführen und kompromittierte Hosts in Sekundenschnelle isolieren. Das verkürzt die Reaktionszeiten erheblich und entlastet überlastete Sicherheitsteams spürbar.

Lösung

Stärkung der Teams entlang der Tötungskette

Visibility

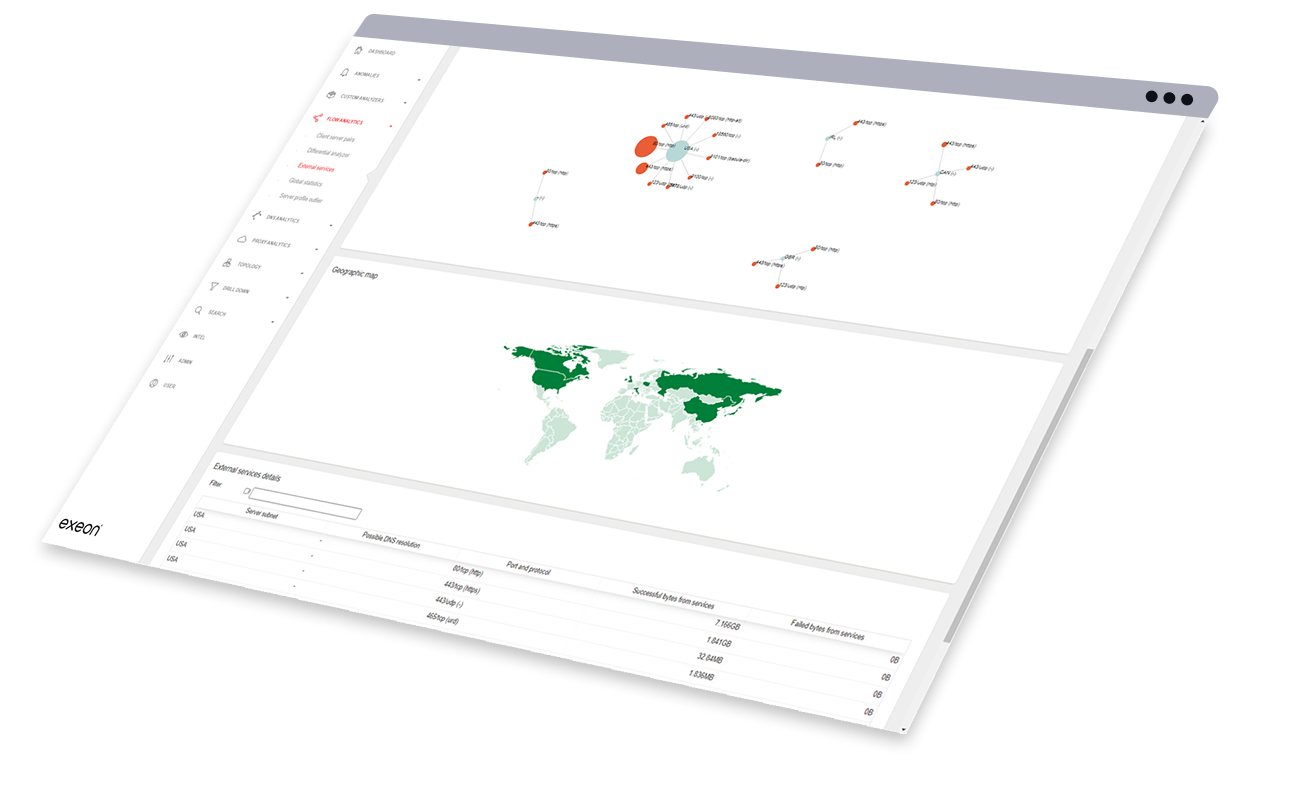
Exeon analysiert Telemetrie Daten aus allen Bereichen Ihres Netzwerks – cloud , on-prem Und OT – also versteckte Schwachstellen, Politikabweichungen und Misstrauen Verhalten Oberflächen, bevor sie zu Brüchen werden.

Erkennen, was wichtig ist

KI-gestützte Analysen identifizieren in Sekundenschnelle APT-Beaconing, laterale Bewegungen und Insider-Missbrauch  – und blockieren hochentwickelte Angriffe, lange bevor sie Schaden anrichten.

Risiken priorisieren, Fehler vermeiden
Automatisierte Playbooks sortieren und begrenzen risikobehaftete Vorfälle ohne manuellen Aufwand, verkürzen die Incident-Response-Zeit drastisch und eliminieren vermeidbare Fehlentscheidungen.
Grenzenlos skalierbar

Ein modulares API Das erste Produkt wächst mit Ihrer Umgebung und ermöglicht die Integration neuer Standorte, Clouds und Partner bei gleichzeitiger Gewährleistung einer schnellen Wiederherstellung und langfristiger Cyber-Resilienz.

Globale Unternehmen und kritische Infrastrukturen bauen auf unsere Sicherheit

Exeon im Einsatz

Advanced Persistent Threats & Cyber ​​Kill Chain

Anfänglich Kompromittierung

Eine Phishing-Mail verleitet den Benutzer, auf einen schädlichen Link zu klicken oder einen infizierten Anhang zu öffnen. Dadurch erhält der Angreifer oder die Malware den ersten Zugangspunkt ins Netzwerk.

Angreifer erreicht Persistenz

Durch die Nutzung lokaler Benutzerrechte oder durch Ausnutzung bekannter lokaler Rechte gelingt es dem Angreifer, … Persistenz und stellt eine Kommunikationsverbindung zu einem her C2 Server. Anschließend lokal Aufklärung Die Netzwerkressourcen werden initial abgebildet.

Lateral movement & Privilege Escalation

Dem Angreifer gelingt es, sich systemübergreifend zu bewegen und immer mehr Konten zu übernehmen, um die vollständige Kontrolle über das Netzwerk und die Server zu erlangen.

Datendiebstahl & Kompromittierung

Der kritischste assets werden aufgedeckt und kompromittiert, was dazu führt, dass Datenexfiltration oder Manipulation von technischen Daten.

Der Exeon-Weg

Exeon deckt alle Schritte der Cyber-Kill-Chain ab, angefangen bei der ersten Auslieferung der phishing Post, durch C2 Erkennung, auf Datenexfiltration Die

Unsere Produkte sind auf die Früherkennung von Bedrohungen spezialisiert. lateral movement Erkennung Privilege Escalation , Und Datenexfiltration Dies unterstützt Sicherheitsteams dabei, Angriffe zu stoppen, bevor Schaden an kritischen Geschäftsprozessen entsteht.

Use Cases

Exeon im Einsatz

Verbessern Sie Ihre Sicherheitsstrategie – erfahren Sie, wie unsere KI und Metadaten Die Analysen steigern Präzision, Geschwindigkeit und Effizienz der unten aufgeführten Downloads.

CVSS-Leitfaden – Exeon

Wie KI Vorteile bringt Bedrohung triage

Hier erfahren Sie, wie Sicherheitsteams die Präzision durch den Einsatz KI-gestützter Schwachstellenbewertung steigern.

Weniger Fehlalarme dank KI

Sparen Sie Zeit und konzentrieren Sie sich auf das Wesentliche mit KI-Unterstützung Alarmierung Die
Wie man APTs erkennt – Exeon Analytics

KI gegen hochentwickelte Bedrohungen

Ein umfassender Leitfaden zum aktuellen Bedrohung Umgebung und wie genau die Erkennungs- und Reaktionsfähigkeit verbessert werden kann.

Was unsere Kunden sagen

Unsere Kunden erleben höchste Präzision in Bedrohungserkennung und Reaktion durch Metadaten Analyse.
Weitere Lösungen, die von Exeon unterstützt werden
Mehr Möglichkeiten mit Exeon.NDR

Weitere Lösungen

Cyberabwehr für verschiedene Branchen

Branchenorientiert use cases

Bankwesen und Finanzen

Anwendungsfall Bank in Deutschland

DORA compliance , Bekämpfung von Bedrohungen wie APTs & ransomware , verbessert Bedrohungserkennung und schnellere Reaktionszeiten.

Logistik & Transport

Success Story: Logistik

Ein schnell wachsendes, international tätiges Logistikunternehmen wehrt Systemausfälle durch Cyberangriffe mit Exeon.NDR ab.

Bankwesen und Finanzen

Success Story: Bankwesen

Eine Fallstudie zur Cybersicherheit bei PostFinance, einem der führenden Finanzdienstleister der Schweiz. Detailhandel Finanzinstitute.

Manufacturing

Use Case: Maschinenbau & NIS2

OT /IIoT-Integration und compliance Wie ein Maschinenbauunternehmen seine Cybersicherheitslage verbessert.

Gesundheitswesen

Success Story: Schweizer Spitäler

Lesen Sie, wie unser Produkt zu einem unverzichtbaren Bestandteil wurde. Sicherheitsmonitoring Werkzeug zur Absicherung der Solothurner Spitäler IT & OT Netzwerke.

WinGD Kunde Anwendungsfall
Manufacturing

Globaler Hersteller WinGD

In diesem Video-Testimonial, Kunde WinGD erklärt, wie Exeon.NDR seine Cybersicherheit stärkt.

Häufig gestellte Fragen

Häufig gestellte Fragen

Exeon stattet Sicherheitsteams mit KI-gestützten Lösungen aus Bedrohungserkennung , Echtzeit Transparenz und Automatisierung Reaktion auf Vorfälle Zur Identifizierung, Prävention und Minderung fortgeschrittener Cyberbedrohungen. Die skalierbaren, modularen Produkte gewährleisten eine schnelle Wiederherstellung, minimieren Risiken und stärken die langfristige Cybersicherheitsresilienz.

Erkennung: Wie erkennen Exeon-Produkte Bedrohungen in meinem Netzwerk?

Exeon-Produkte nutzen fortschrittliche KI zur Analyse des Netzwerkverkehrs in Echtzeit , Identifizierung von Anomalien, verdächtigen Verhalten und fortgeschrittene Bedrohungen wie APTs und Insiderangriffe, wodurch eine schnelle und präzise Erkennung gewährleistet wird. Automatisiert Bedrohung Priorisierung Reaktionsmechanismen ermöglichen es Sicherheitsteams, Risiken unmittelbar nach ihrem Auftreten ohne Verzögerung zu mindern und so die Verweilzeit von unentdeckten Angriffen.

Durch die kontinuierliche Überwachung und Analyse der Netzwerkaktivität blockiert die Plattform automatisch schädliche Inhalte. Verhalten und isoliert kompromittierte Systeme, um die Ausbreitung von Angriffen zu verhindern.

Exeon-Produkte automatisieren die Priorisierung und die Reaktion auf Sicherheitsvorfälle, wodurch sich Ihr Team auf Bedrohungen mit hohem Schweregrad konzentrieren kann und manuelle Eingriffe reduziert werden, was schnellere Reaktionszeiten gewährleistet.

Das modulare Design gewährleistet eine schnelle Behebung und Wiederherstellung, sodass Ihr Team Systeme effizient wiederherstellen und die Abwehr stärken kann, wodurch Ausfallzeiten minimiert und zukünftige Schwachstellen reduziert werden.

Exeon-Produkte reduzieren Warnmeldung Müdigkeit durch Anwendung KI-gestützter Korrelations- und risikobasierter Priorisierung Dadurch wird sichergestellt, dass sich die Sicherheitsteams auf die kritischsten Bedrohungen konzentrieren. Die Plattform automatisiert Bedrohungserkennung , Reaktion auf Vorfälle und Berichterstattung, Minimierung des manuellen Aufwands workload und ermöglicht es Teams, effizienter zu reagieren. Darüber hinaus nahtlose Integration mit SIEM Und SOAR Die Plattformen optimieren Arbeitsabläufe und verbessern so die allgemeine Cybersicherheitsresilienz.

Sehen Sie sich unser Video an APT Detektion in Aktion

Ein Video Demo Zu den Exeon-Produkten gehören Domain-Generierungsalgorithmen. maschinelles Lernen für die Verhaltensanalyse, lateral movement und mehr.

Zurück zum Hauptmenü
Unsere Produkte

Warum unsere NDR-Lösung auf dem Markt überlegen ist.

KI und Sicherheit
Unsere KI-Cybersecurity-Plattform, Swiss-made.