
Die „ Abhängigkeit “ – das nicht nicht durch eine Prüfung beseitigen
Jeder Sicherheitsverantwortliche im Bereich „ BFSI “ führt bereits ein „ Drittanbieter “-Risikoregister. Das Problem dabei ist, dass sich manche Abhängigkeiten nicht durch einen besseren Vertrag, eine Klausel zur Datenspeicherung oder die Wahl einer EU-Region mindern lassen, da das Risiko juristischer und nicht technischer Natur ist.
Gemäß dem US-amerikanischen CLOUD-Gesetz kann ein in den USA eingetragener Anbieter dazu verpflichtet werden, Daten vorzulegen oder Maßnahmen in Bezug auf diese Daten zu ergreifen, unabhängig davon, wo sich diese Daten physisch befinden. „ Verschlüsselung “ und Rechenzentren in der EU verringern zwar einige Risiken, beseitigen jedoch nicht die Gefahr, dass der Anbieter den Exportkontrollen, Sanktionen und gerichtlichen Anordnungen seines Heimatstaates ausgesetzt ist. Dies ist keine hypothetische Interpretation. Aus diesem Grund hat die Europäische Kommission in ihrem Bericht von 2025 Cloud Souveränität Framework, die Souveränität der Lieferkette – also die Kontrolle darüber, wem der Dienst letztendlich gehört und wer ihn aus dem Dienst „ switch “ entfernen kann – zum mit dem höchsten Gewicht versehenen Bewertungsziel erklärt hat und warum sie Anbieter nun bei der tatsächlichen Beschaffung auf einer fünfstufigen Sicherheitsskala (SEAL-0 bis SEAL-4) einstuft.
Die Konzentration, aus der dieses Material besteht, ist gut dokumentiert: etwa 70 % des EU- cloud -Infrastrukturmarktes wird von drei US-Anbietern (AWS, Microsoft Azure, Google Cloud) beherrscht, während der gemeinsame Anteil der europäischen Anbieter im niedrigen Zehnerbereich liegt. Bei einer derart hohen Konzentration ist eine „Hersteller e Diversifizierung“ innerhalb dieses Marktes nicht gleichbedeutend mit einer Verringerung der rechtlichen Abhängigkeit.
Für einen „ CISO “ lautet die praktische Frage nicht, ob ausländische „ Abhängigkeit “ abstrakt betrachtet schlecht sind. Es handelt sich um eine engere, beantwortbare Frage: Welche Abhängigkeiten sind akzeptabel, und welche unterliegen einer Kontrolle, deren Gewährleistung mir gesetzlich vorgeschrieben ist?
Eine genaue Definition, denn der Begriff missbraucht wird
Der Begriff „digitale Souveränität“ hat eine definitorische Ausweitung erfahren. Die brauchbarste Arbeitsdefinition ist diejenige, die die EU-Mitgliedstaaten in der Erklärung zur europäischen digitalen Souveränität (Berlin, 18. November 2025): die Fähigkeit, autonom zu handeln und eigene Lösungen zu wählen, während man dennoch, wo sinnvoll, mit globalen Partnern zusammenarbeitet.
Zwei Konsequenzen sind für „ BFSI “ von Bedeutung und werden regelmäßig übersehen:
- Volle Autonomie ist weder erreichbar noch das Ziel: Jede Bank, die von externen Lieferanten – seien es US-amerikanische, europäische oder inländische – abhängig ist, ist niemals zu 100 % autonom. Souveränität ist daher eine Disziplin des Risikomanagements – einebewusste Entscheidung darüber, welche Abhängigkeiten akzeptabel sind, und kein Versuch, sie alle zu beseitigen.
- Souveränität ist ein Kontinuum und hängt von der jeweiligen Ebene ab: Der Grad an Souveränität, den Sie erreichen können, hängt davon ab, wie viel von der gesamten Infrastruktur Sie kontrollieren. Selbst gehostete Logik auf Ihrer eigenen Infrastruktur befindet sich weit oben auf diesem Kontinuum. Ein entfernter, proprietärer, von einem ausländischen Anbieter betriebener Dienst befindet sich ganz unten. Wo Sie sich einordnen, ist weitgehend eine Entscheidung hinsichtlich Architektur und Beschaffung – was bedeutet, dass Sie diese Entscheidung tatsächlich selbst treffen können.
Ein Modell zur die Verteilung knapper Ressourcen: Kritikalität × Erreichbarkeit
Eine Bank betreibt Hunderte von Systemen. Man kann nicht alle davon unabhängig machen, und man sollte es auch gar nicht versuchen. Zwei Faktoren entscheiden darüber, wo sich der Aufwand lohnt:
- Kritikalität: Wie stark würde sich ein Verlust der Souveränität auf den Betrieb, die „ compliance “ oder den Ruf auswirken? Ein Ausfall des Kernbankensystems ist existenziell; ein Ausfall der Marketing-Website ist lediglich eine Unannehmlichkeit.
- Erreichbarkeit: Inwieweit ist eine sinnvolle Souveränität angesichts des heutigen Marktes realisierbar? „Realisierbar“ umfasst zwei Aspekte: ob es überhaupt eine glaubwürdige souveräne Alternative gibt und welche Kosten mit der Umstellung auf diese verbunden sind ( switch ). On-prem NDR schneidet in beiden Punkten gut ab. Eine umfassende Abkehr von hyperscaler schneidet schlechter ab – nicht, weil es keine souveränen Alternativen gäbe, sondern weil die Umstellungskosten hoch sind.
Die Matrix ordnet bewusst unterschiedliche Systeme – ein Erkennungswerkzeug, eine „ cloud “-Plattform, eine Office-Suite – auf denselben beiden Achsen an. Das ist der Sinn der Sache, kein Mangel: Sie normalisiert ansonsten nicht vergleichbare Systeme, sodass Sie einschätzen können, wo sich der Aufwand lohnt.
Die strategische Frage, die damit beantwortet wird: Wo muss Souveränität nahezu absolut sein, und wo reicht eine gesteuerte Interdependenz aus?
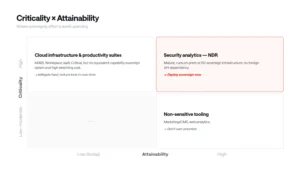
Diese Datei „ Priorisierung “ erzeugt:
Priorität 0 – Jetzt sofort umsetzen, da die Technologie ausgereift ist: Network Detection & Response.
NDR und verhaltensbasierte Netzwerkanalysen können vollständig auf „ Kunde “ oder einer Infrastruktur unter EU-Hoheit ausgeführt werden, „ Telemetrie “ lokal verarbeiten und erfordern keinen ausgehenden Daten Konnektivität us in ausländische Clouds. Die Lücke bei „ Fähigkeit “ im Vergleich zu US-Anbietern in dieser spezifischen Kategorie gering bis vernachlässigbar. Nach den „ DORA “ ist ein Erkennungsversagen nicht nur ein betriebliches Ereignis – es ist ein meldepflichtiger ICT Vorfall mit Konsequenzen seitens der Aufsichtsbehörden. Eine Kontrollmaßnahme, deren Gewährleistung von Ihnen verlangt wird, sollte nicht selbst ein ausländisches Abhängigkeit sein.
Ein ehrlicher Hinweis: Dies gilt vor allem für NDR. „Souveränes SIEM“ und „souveräne Full-SOC -Tools“ sind weitreichendere Behauptungen. Die meisten europäischen BFSI SOCs nutzen heute Splunk, Sentinel oder CrowdStrike, und souveräne Alternativen in vergleichbarem Umfang und mit gleicher Reife in Bezug auf die „ Ökosystem “ sind umstrittener. Betrachten Sie NDR als den kurzfristig realisierbaren Schritt und die Migration zu SIEM/SOAR als einen längeren, evidenzbasierten Bewertungsprozess – nicht als bloßen Slogan.
Priorität 1 – Die bereits weitgehend bestehende Souveränität bewahren.
Kernbankgeschäfte und Zahlungsabwicklung (SWIFT/SEPA) sind existenzwichtig und werden meist auf „ on-prem “ oder einer streng regulierten Infrastruktur abgewickelt. Behalten Sie sie dort bei.
Hohe Kritikalität bei begrenzten Ressourcen – Infrastruktur und Produktivitätssuiten von cloud . Die „ IaaS “-Ebene, auf der alles läuft, und die M365/Workspace-Ebene, auf der sich Ihre E-Mails, Dokumente und „ Kunde “-Daten befinden, sind beide hinsichtlich ihrer Verfügbarkeit von entscheidender Bedeutung sowie hinsichtlich der Offenlegung von Daten im Rahmen des „ CLOUD Act“. Bei keinem der beiden Bereiche geht es um Geringes. Was sie zu verwalteten Abhängigkeiten macht, ist die Erreichbarkeit: Es gibt keinen gleichwertigen, souveränen Ersatz für „Fähigkeit “, und die Umstellungskosten sind hoch. Bei „ cloud “ sind souveräne Optionen bereits so ausgereift, dass eine gezielte Migration möglich ist (im Rahmen der von der Kommission vergebenen Ausschreibung im Wert von 180 Mio. € für „sovereign-cloud “ erreichten Anbieter wie STACKIT, OVHcloud und Scaleway das SEAL-3-Niveau); bei Produktivitätssuiten ist eine umfassende Migration heute selten realistisch, daher besteht die ehrliche Vorgehensweise darin, die Risiken konsequent zu mindern – durch Datenminimierung, „ Verschlüsselung “, Datenstandort und Ausstiegsklauseln – und die verbleibenden Risiken bewusst zu akzeptieren. In beiden Fällen gilt: Reduzieren Sie die Bindung an Anbieter im Rahmen eines Fahrplans und verschieben Sie die kostengünstigeren Maßnahmen nicht, während Sie auf diese warten.
Sicherheitsanalytik: hohe Kritikalität, hohe Erreichbarkeit
Dies ist der gegenüberliegende Quadrant, und genau hier kann in diesem Quartal eine Entscheidung getroffen werden.
Die Kritikalität steht außer Frage: Eine Bank, die Eindringversuche, lateral movement oder Datenexfiltration nicht erkennen kann, ist nur einen Vorfall von Sanktionen und Reputationsschäden sowie unter DORA von einem meldepflichtigen Versagen entfernt. Was sie von der Ebene „ cloud “ unterscheidet, sind die Umstellungskosten: Die Einführung eines souveränen NDR erfordert nicht, dass zuvor alles andere migriert werden muss. NDR und Verhaltensanalyse sind ausgereift und können On-Prem oder in EU-souveränen Umgebungen ohne ausländische API Abhängigkeit und ohne grenzüberschreitende Übertragung von Telemetrie betrieben werden. Hohe Kritikalität und – einzigartig unter Ihren kritischen Systemen – hohe Erreichbarkeit bei geringen Umstellungskosten.
Genau diese Kombination – hohe Kritikalität und hohe Erreichbarkeit – ist das Profil, das ein vorrangiges Handeln rechtfertigt.
Warum eine vorübergehende Unterbrechung hier immer noch zum Ausschluss führt
Der stärkste Einwand gegen das Argument der „ausländischen Abhängigkeit“ ist, dass die meisten Störungen nur von kurzer Dauer sind und behoben werden. Das trifft oft zu, und genau deshalb unterscheidet sich die Erkennungsebene.
Ein aktuelles, konkretes Beispiel: Im Juni 2026 verhängte das US-Handelsministerium Exportkontrollen, durch die der Zugriff auf bestimmte KI-Modelle von Anthropic für ausländische Staatsangehörige, darunter auch europäische Kunden, ausgesetzt wurde. Der Zugriff wurde etwa drei Wochen später wiederhergestellt, nachdem die Beschränkungen aufgehoben worden waren. Der Punkt ist nicht, dass diese konkrete Unterbrechung katastrophal war. Es geht vielmehr darum, dass dieser Mechanismus – eine unter US-Rechtshoheit stehende „ Hersteller “, die durch eine Maßnahme der US-Regierung und nicht durch einen technischen Fehler unzugänglich gemacht wurde – strukturell auf jeden in den USA gehosteten Dienst zutrifft, einschließlich der Erkennungsschicht von „ SOC“.
Für die meisten Systeme ist eine dreiwöchige Unterbrechung ein verkraftbares Vorfall. Für die Steuerung, die kontinuierlich erkennen soll, ob ein Sicherheitsverstoß vorliegt, stellt ein ungeplanter, von außen auferlegter Ausfall – unabhängig von seiner Dauer – eine Lücke dar, aus der man sich unter DORA nicht durch Berichte herausreden kann. Der Wert einer Kontrollebene liegt in ihrer Kontinuität; alles, was sie von außerhalb Ihres Zuständigkeitsbereichs außer Kraft setzen kann, ist ein Konstruktionsfehler und keine vorübergehende Störung beim Anbieter.
Der Standpunkt
Die „European BFSI “ steht vor zwei Möglichkeiten.
Man betrachtet Souveränität als ein abstraktes Ziel, das es anzustreben gilt – später – wenn sich europäische KI-Vorreiter herauskristallisieren, wenn Hyperscaler neue Regionen hinzufügen, wenn die Regulierungsbehörden ihre Klärungsbemühungen abgeschlossen haben. Dieser Weg rechtfertigt eine anhaltende Konzentration und schiebt das Risiko auf später auf.
Die andere betrachtet es als eine Disziplin im Bereich Engineering und Beschaffung, die ,, priorisiert nach Kritikalität und Realisierbarkeit. Dieser Ansatz berücksichtigt vier Aspekte:
- DORA ist in Kraft (gilt seit Januar 2025): ICT Drittanbieter Das Risikomanagement erfordert Transparenz in Bezug auf Hersteller Abhängigkeit und die Erkennungsschicht darf selbst kein unmanaged Abhängigkeit sein.
- Technonationalismus ist strukturell bedingt und kein vorübergehendes Phänomen: Exportkontrollen und Sanktionen sind mittlerweile feste Instrumente der Staatsführung; die Infrastruktur sollte unter dieser Prämisse konzipiert werden.
- Sovereign NDR ist ab heute verfügbar: Es ist die eine entscheidende Ebene, die sowohl sofort erreichbar als auch kostengünstig zu „ switch “ ist – daher sollten Sie hier beginnen. Alles andere folgt danach.
- Die Kosten der Untätigkeit sind messbar: Jedes Quartal, in dem die Erkennungsschicht auf einer Infrastruktur in einer ausländischen Rechtsordnung betrieben wird, stellt ein nicht quantifizierbares operatives und regulatorisches Risiko dar.
Digitale Souveränität ist ein Kontinuum, keine Schwarz-Weiß-Angelegenheit. Für BFSI ist der naheliegendste erste Schritt zugleich entscheidend und realisierbar: Verlegen Sie die Netzwerkerkennungsschicht auf eine Infrastruktur, die Sie selbst kontrollieren. Der Rest lässt sich schrittweise angehen.
References
- Erklärung zur europäischen digitalen Souveränität („Berliner Erklärung“), unterzeichnet von den EU-Mitgliedstaaten am 18. November 2025.
- Europäische Kommission, Cloud Sovereignty Framework (2025; v1.2.1, Okt. 2025) – acht Souveränitätsziele (SOV-1–8), Sicherheitsstufen SEAL-0 bis SEAL-4; erstmals angewendet bei der im April 2026 vergebenen Beschaffung im Rahmen des 180 Mio. € schweren „Sovereign-cloud “-Programms.
- DORA – Gesetz über digitale I Operative Resilienz en (EU 2022/2554), gültig ab dem 17. Januar 2025.
- BaFin: BAIT/VAIT-Anforderungen für die Dienste „ IT “ und „ cloud “.
- Informationsveranstaltung des Europäischen Parlaments zu den Abhängigkeiten der EU von Software und „ cloud “ (Anteil von US-amerikanischen „hyperscaler “ am EU-Markt für „ cloud “ ≈70 %).
- US- CLOUD -Gesetz (Gesetz zur Klärung der rechtmäßigen Nutzung von Daten im Ausland, 2018).
- Capri, A. – Technonationalismus (zur Darstellung von Technologie-Lieferketten als Instrumente der Staatsführung).



