
Industrielle Umgebungen unterliegen einem ständigen Wandel. Solange Sicherheitsteams nicht nachvollziehen können, wie sich Ressourcen und Kommunikationswege entwickeln, beruhen Segmentierung, Reaktion auf Sicherheitsvorfälle und die Einhaltung von Vorschriften weiterhin teilweise auf Annahmen.
Erfahren Sie, warum Visibilität im OT-Bereich die Grundlage für eine effektive Segmentierung, die Reaktion auf Sicherheitsvorfälle und die nachweisbare Einhaltung der Vorschriften gemäss NIS2, KRITIS und IEC 62443 bildet.
Eine Firewall-Regel legt fest, was zulässig ist. Die beobachtete Netzwerkkommunikation zeigt, was tatsächlich geschieht. Die Sicherheit der Betriebstechnik hängt davon ab, diesen Unterschied zu verstehen.
Betritt man einen OT-Sicherheitsworkshop, dreht sich die Diskussion in der Regel schon innerhalb der ersten paar Minuten um Technologien. Netzwerksegmentierung, industrielle Firewalls, Fernzugriff, Asset-Erfassung und Erkennungsplattformen sind bekannte Themen. Sie sind unverzichtbare Bestandteile einer ausgereiften Sicherheitsarchitektur.
Aber sie mischen sich oft zu früh in die Diskussion ein.
Bevor eine Organisation entscheidet, wo eine weitere Kontrollmassnahme eingeführt werden soll, muss sie ein zuverlässiges Verständnis des Umfelds haben, das durch diese Massnahme geschützt werden soll. Die meisten OT-Führungskräfte würden diesem Grundsatz zustimmen. Nur wenige von ihnen können jedoch mit Sicherheit sagen, dass ihre Anlagenverzeichnisse, Netzwerkdiagramme und Kommunikationspläne noch immer die tatsächlichen Gegebenheiten an allen Produktionsstandorten widerspiegeln.
Diese Lücke ist selten auf mangelhafte Governance zurückzuführen. Industrielle Umgebungen verändern sich einfach schneller als ihre Dokumentation.
Eine Verpackungsanlage wird in Betrieb genommen. Ein Engineering-Arbeitsplatz bleibt auch nach Abschluss des Projekts verbunden. Ein OEM erhält während eines Stillstandszeitraums Fernzugriff. Ein älteres Windows-System erhält eine neue Schnittstelle zum Manufacturing Execution System (MES). Firewall-Regeln werden angepasst, um ein dringendes Produktionsproblem zu beheben, und anschliessend nie vollständig überprüft.
Jede Änderung mag – für sich genommen – sinnvoll sein. Mit der Zeit weicht die tatsächlich betriebene Umgebung jedoch zunehmend von der Umgebung, wie sie vorgesehen war, ab.
Compliance Trifft auf die operative Realität
Viele compliance Vorbereitungen beginnen immer noch mit der Dokumentation. Teams update das asset Inventur , überprüfen Netzwerkdiagramme, überarbeiten Richtlinien und prüfen, ob die Verfahren Reaktion auf Vorfälle vollständig sind.
Diese Aktivitäten sind wichtig, aber Dokumente können nur dann als Beweismittel dienen, wenn sie mit der operativen Realität in Verbindung stehen.
NIS2 verpflichtet betroffene Stellen dazu, angemessene, verhältnismässige und wirksame Massnahmen zum Management von Cybersicherheitsrisiken umzusetzen und zu dokumentieren. Deutsche KRITIS-Betreiber müssen zudem nachweisen, dass die vorgeschriebenen Sicherheitsmassnahmen umgesetzt wurden. Die Vorgabe ist eindeutig: Es reicht nicht mehr aus, lediglich die beabsichtigte Sicherheitsarchitektur zu beschreiben. Organisationen müssen zunehmend nachweisen, dass die Kontrollmassnahmen in der tatsächlichen Betriebsumgebung wirksam bleiben (BSI-Leitfaden zu den NIS2-Verpflichtungen, BSI-Leitfaden zum KRITIS-Nachweis).
Das verändert die Fragen, die bei einer Beurteilung gestellt werden:
- Welche OT-Systeme sind derzeit in Betrieb, einschliesslich nicht verwalteter und älterer Systeme?
- Welche Verbindungen durchqueren Produktionszonen?
- Sind seit der letzten Überprüfung neue Kommunikationswege entstanden?
- Entspricht der beobachtete Verkehr noch dem genehmigten Segmentierung ?
- Könnte die Organisation einen Vorfall mehrere Monate nach seinem Ausbruch rekonstruieren?
Diese können in einem compliance Es geht zwar um Diskussionen, aber im Kern sind es operative Fragen. Um sie zu beantworten, braucht es mehr als eine gut gepflegte Tabelle.
Die Dokumentation beschreibt die vorgesehene Umgebung. Compliance Die Beweislage muss zunehmend das jeweilige Umfeld widerspiegeln.
Wenn das Diagramm nicht mehr ausreicht
Betrachten wir einen Hersteller, der Segmentierung über mehrere Produktionsbereiche hinweg verstärken will.
Die Zielarchitektur ist bereits entwickelt. Zonen und Verbindungen sind definiert, firewall Richtlinien werden vorbereitet und das Projektteam hat sich auf die Systeme geeinigt, die über die einzelnen Grenzen hinweg kommunizieren sollen. Theoretisch ist der Entwurf bereit für die Implementierung.
Bevor die firewall -Regeln geändert werden, beobachtet das Team die bestehenden Kommunikationsmuster.
Mehrere Erkenntnisse verändern das Projekt.
Eine Engineering-Workstation, die bei einer früheren upgrade eingesetzt wurde Inventur kommuniziert weiterhin mit Steuerungen in einer anderen Produktionszone. Ein legacy , das im asset als peripher erscheint, tauscht Daten mit mehreren Produktionsprozessen aus. Verbindungen, die als veraltet galten, sind weiterhin aktiv, während mehrere für den aktuellen Betrieb notwendige Pfade in der Dokumentation fehlen.
Nichts davon deutet zwangsläufig auf böswillige Absicht hin. Es spiegelt die kumulative Wirkung von Wartungs-, Inbetriebnahme- und Produktionsänderungen wider.
Die Umsetzung des ursprünglichen Firewall-Konzepts ohne diese Informationen könnte zur Unterbrechung legitimer Prozesse führen. Die Techniker müssten dann unter Produktionsdruck die Störung diagnostizieren, die dafür verantwortliche Regel ermitteln und die Konnektivität schnell wiederherstellen. In einer solchen Situation hat die Sicherheitsrichtlinie in der Regel gegenüber der Verfügbarkeit das Nachsehen, oft durch eine weiter gefasste Ausnahme, als ursprünglich beabsichtigt war.
Die vorherige Beobachtung des Netzwerks verzögert sich nicht. Segmentierung Dadurch wird die damit verbundene Unsicherheit verringert.
Warum grosse Programme immer weiter wachsen
Viele OT Sicherheitsinitiativen beginnen mit umfassenden Zielen: neue Firewalls, breitere sensor , stärkerer Fernzugriff, zusätzliche Überwachung und verbesserte Erkennung an allen Standorten.
Jede Komponente lässt sich für sich genommen rechtfertigen. Zusammen bilden sie ein Transformationsprogramm, das die Beschaffung von Hardware, Netzwerkänderungen, Wartungsfenster, Produktionsplanung, Lieferantenkoordination und umfangreiche Tests beinhaltet.
Während diese Arbeiten voranschreiten, verändert sich das Umfeld ständig. Neue Geräte werden in Betrieb genommen, Lieferanten beantragen Zugänge, und vorübergehende Änderungen werden Teil des normalen Betriebsablaufs. Wenn die Einführung beginnt, sind einige der während der Planung getroffenen Annahmen bereits überholt.
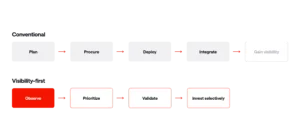
Eine sinnvollere Vorgehensweise besteht darin, frühzeitig einen umfassenden, passiven Überblick zu gewinnen und die daraus gewonnenen Erkenntnisse als Orientierung für die darauf folgenden grösseren Investitionen zu nutzen.
Das bedeutet nicht, dass man die Architektur aufgeben oder unvollständige Sicherheit in Kauf nehmen muss. Es bedeutet vielmehr, herauszufinden, wo Sicherheitsmassnahmen den grössten Nutzen bringen, bevor man sich auf Änderungen festlegt, die kostspielig sind oder den Betrieb beeinträchtigen.
Die Frage verschiebt sich von „Wie können wir alles sichern?“ zu „Was geschieht heute in der Umwelt, und wo birgt das ein relevantes Risiko?“
Diese Frage führt tendenziell zu einem fokussierteren Programm.
Von angenommener Kommunikation zu beobachteter Kommunikation Verhalten
Sobald Teams beginnen, mit beobachteten Kommunikationsmustern zu arbeiten, werden die Diskussionen konkreter.
Eine vorgeschlagene Firewall-Regel kann mit dem Datenverkehr verglichen werden, der die betreffende Segmentationsgrenze tatsächlich überquert. Die Prüfung einer existierenden Remote-Wartungsverbindung kann mit Kontextinformationen angereichert werden: Wann das erste Mal Daten flossen, welche Systeme sie anspricht und ob sie noch aktiv ist. Ein älteres Gerät kann anhand seiner Rolle im Produktionsprozess und nicht allein anhand seines Alters bewertet werden.
Dies kann die Entscheidungen über Sicherheitsinvestitionen auf verschiedene Weise beeinflussen:
- Segmentierung basieren auf realen Abhängigkeiten und nicht nur auf Diagrammen.
- Bei der Überprüfung eines Fernzugriffs liegt der Schwerpunkt auf Verbindungen, die kritische Prozesse betreffen.
- Die durchgeführten Wartungsarbeiten können im Nachhinein überprüft werden, um sicherzustellen, dass der temporäre Zugang entfernt wurde.
- Der Schutz von legacy kann nach ihrer betrieblichen Bedeutung und Gefährdung priorisiert werden.
- Der Nachweis Compliance kann aus kontinuierlich beobachteten Bedingungen gewonnen werden und muss nicht erst kurz vor einem Audit zusammengetragen werden.
Visibilitität entscheidet nicht darüber, was eine Organisation zulassen sollte. Das bleibt eine Frage der Sicherheitsarchitektur, des Betriebs, des Risikos und der Unternehmensführung. Sie liefert lediglich die Belege, die für diese Entscheidungen erforderlich sind.
Diese Unterscheidung ist wichtig. Ein Kommunikationsweg mag technisch unerwartet, aber betrieblich notwendig sein. Ein anderer kann durch eine andere Maßnahme erlaubt sein. firewall Die Regel hat jedoch keinen legitimen Zweck mehr. Beide Situationen lassen sich nicht allein anhand von Netzwerkdaten beurteilen, sind aber ohne diese schwer zu identifizieren.
A firewall Die Regel zeigt, was erlaubt ist. Das Netzwerkverhalten zeigt, was passiert. OT Gute Regierungsführung braucht beides.
Der Unterschied während eines Untersuchung
Der Wert des historischen Kontextes wird besonders deutlich, wenn sich etwas ändert.
Angenommen, während der Nachtschicht entsteht eine neue Verbindung zwischen zwei Produktionszonen. Diese Verbindung kann auf geplante Wartungsarbeiten, ein falsch konfiguriertes Gerät , eine Wartung durch den Originalhersteller oder ein tatsächliches Sicherheitsereignis zurückzuführen sein.
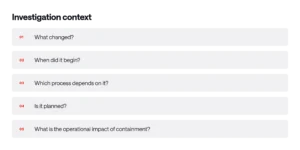
Bevor das Team über die Vorgehensweise entscheidet, muss es Folgendes verstehen:
- Wann flossen zum ersten Mal Daten?
- Haben diese Systeme schon einmal miteinander kommuniziert?
- War für eines der Systeme eine Wartung geplant?
- Welcher Produktionsprozess ist von ihnen abhängig?
- Wem gehören die assets und wer kann die betrieblichen Auswirkungen beurteilen?
- Was würde geschehen, wenn die Verbindung oder eines der Systeme unterbrochen würde?
In vielen Organisationen erfordert die Beantwortung dieser Fragen mehrere Teams und Tools. Das SOC sieht zwar die Warnmeldung , kennt aber den Produktionskontext nicht. OT Ingenieure verstehen den Prozess, haben aber möglicherweise keinen Zugriff auf die historischen Sicherheitsdaten. Ein externer Dienstleister verfügt unter Umständen weder über eine aktuelle asset noch über das notwendige lokale Wissen.
Die Verzögerung ist nicht unbedingt auf eine unzureichende Erkennung zurückzuführen. Sie ergibt sich daraus, dass zunächst die Umgebung rekonstruiert werden muss, bevor mit der Untersuchung angefangen werden kann.
Durch die kontinuierliche Visibilität verschiebt sich der Ausgangspunkt. Teams können feststellen, ob eine Verbindung tatsächlich neu ist, die beteiligten Systeme überprüfen und das Ereignis in einen bekannten Kommunikationskontext einordnen. OT-Fachwissen ist nach wie vor unverzichtbar, insbesondere wenn Eindämmungsmassnahmen die Sicherheit oder Verfügbarkeit beeinträchtigen könnten, doch die Ingenieure verbringen weniger Zeit damit, grundlegende Fakten zu ermitteln.
Während eines Vorfall ist dieser Unterschied entscheidend. Ziel ist es nicht einfach, schneller eine Warnmeldung zu erstellen, sondern eine fundierte operative Entscheidung mit weniger Unsicherheit zu treffen.
Ein nützlicherer Ausgangspunkt
Die OT-Sicherheit wird manchmal als Wahl zwischen der Akzeptanz von Sicherheitslücken und der Einführung einer umfangreichen, tief in Abläufe eingreifenden Lösung dargestellt. Der sinnvollere Weg liegt jedoch zwischen diesen beiden Extremen.
Bestehende Firewalls, Switches und weitere Sicherheitsinfrastruktur liefern möglicherweise bereits Netzwerk-Metadaten, die einen ersten Überblick über die Ressourcen und Kommunikationsflüsse ermöglichen. Spezielle OT-Sicherheitstools können bei Bedarf zusätzliche Informationen über verwendete Kommunikationsprotokolle und Kontext zu den kommunizierenden Ressourcen liefern. Welche Kombination dieser Informationen benötigt wird, hängt von der jeweiligen Umgebung ab, doch das Grundprinzip bleibt: Nutzen Sie verfügbare Erkenntnisse frühzeitig und erweitern Sie diese dann gezielt.
Wir bei Exeon sehen Visibilität als Ausgangspunkt für die Umsetzung von OT-Sicherheit, nicht als Ersatz für industrielle Firewalls, OT-Sicherheitsplattformen oder das Fachwissen der Anlageningenieure. Eine gemeinsame Sicht auf das Netzwerkverhalten trägt dazu bei, dass diese bestehenden Kontrollmechanismen und Teams effektiver zusammenarbeiten können.
Industrieumgebungen werden sich weiterentwickeln. Die Integration von IT und OT wird sich vertiefen, Fernwartung wird aus betrieblicher Sicht unverzichtbar bleiben, und Legacy-Systeme werden kritische Prozesse noch lange nach ihren geplanten Austauschterminen unterstützen.
Das Netzwerkdiagramm wird immer nützlich sein. Es kann jedoch nicht finale Aussagen über das tatsächliche Geschehen im Netzwerk treffen.
Unternehmen, die die geplante Netzwerkarchitektur mit dem tatsächlichen Verhalten vergleichen können, sind besser in der Lage, sorgfältig zu segmentieren, effizient zu untersuchen und nachzuweisen, dass ihre Kontrollmassnahmen auch über den Zeitpunkt eines Audits hinaus funktionieren. Was man nicht sieht, kann man auch nicht schützen, segmentieren oder prüfen, aber Aufsichtsbehörden erwarten von Unternehmen zunehmend Nachweise, dass sie genau das können.
Wichtigste Erkenntnisse
- OT-Umgebungen weichen schrittweise von ihrer Dokumentation ab, da sich Gerät, Zugangswege und Produktionsabhängigkeiten ändern.
- Die Beobachtung der Kommunikation vor der Implementierung Segmentierung verringert das Risiko, legitime Produktionsprozesse zu stören.
- Durch kontinuierliche Visibilität können Teams den Unterschied zwischen zulässigem Datenverkehr und betrieblich gerechtfertigtem Datenverkehr erkennen.
- Der historische Kontext ermöglicht es SOC- und OT-Teams, ihre Untersuchungen auf der Basis gesicherter Erkenntnisse zu beginnen, anstatt die Umgebung unter Zeitdruck rekonstruieren zu müssen.
- Compliance Beweise werden glaubwürdiger, wenn sie kontinuierlich beobachtete Bedingungen widerspiegeln und nicht nur eine Momentaufnahme darstellen.
Weiterlesen
OT-Security ohne zusätzlichen Aufwand
Wie können Unternehmen Lücken in der Transparenz der OT schliessen, die Segmentierung validieren und die operative Widerstandsfähigkeit verbessern, ohne dabei unnötige Komplexität zu verursachen?
Laden Sie das Whitepaper „OT-Security ohne Mehraufwand“ herunter, um einen praktischen Ansatz kennenzulernen, wie Sie zunächst Visibilität schaffen und diese dann als Grundlage für die anschliessenden Kontrollmassnahmen, Prozesse und Investitionen nutzen können.
OT Security Evaluation Guide
Wenn Sie Ihren aktuellen OT-Sicherheitsansatz bewerten möchten, bietet der „OT Security Evaluation“ Leitfaden für die OT-Sicherheitsbewertung eine strukturierte Herangehensweise zur Überprüfung der Visibilität, Segmentierung, des betrieblichen Kontexts und der Bereitschaft im Falle von Vorfällen.



