
Viele OT-Sicherheitsprogramme sind auf eine umfassende Abdeckung ausgelegt, doch es dauert oft Monate, bis Beschaffungsprozesse, Wartungsfenster und produktionstechnische Einschränkungen geklärt sind. Durch eine gezieltere Vorgehensweise lassen sich nützliche Erkenntnisse früher gewinnen, ohne die Sicherheitsarchitektur langfristig zu beeinträchtigen.
Warum OT Sicherheitsprojekte stocken? Erfahren Sie, wie ambitioniert Umfang Produktionsbeschränkungen und das Streben nach vollständiger Abdeckung verzögern sinnvolle Verbesserungen.
Das Problem ist selten ein Mangel an Ehrgeiz. Es ist vielmehr die Annahme, dass eine aussagekräftige Visibilität erst dann möglich ist, wenn der gesamte Sicherheitsapparat fertiggestellt ist.
Wenige OT Sicherheitsprogramme beginnen bescheiden.
Der anfängliche Umfang umfasst häufig eine verbesserte Erfassung von Assets, Netzwerksegmentierung, einen sichereren Fernzugriff, zusätzliche Firewalls, neue Überwachungsfunktionen sowie die Integration in das Security Operations Center. Bei einem Hersteller mit mehreren Standorten oder einem Betreiber kritischer Infrastrukturen kann sich das Vorhaben auf Dutzende von Werken, Umspannwerke oder Aufbereitungsanlagen erstrecken.
Dieses Ziel ist keineswegs unrealistisch. Die meisten der vorgeschlagenen Kontrollmassnahmen sind in einem gewissen Bereich der Umwelt notwendig.
Die Schwierigkeit liegt in der Reihenfolge.
Um die gesamte Sicherheitsarchitektur bereitzustellen, müssen die Teams zunächst die Technologien auswählen, Netzwerkstandorte festlegen, Hardware beschaffen, sich auf Datenflüsse einigen, sich mit den Geräteherstellern abstimmen und Genehmigungen für Änderungen einholen. Die Installation erfordert unter Umständen physischen Zugang zu entfernten Standorten oder Wartungsfenster, die sich nur wenige Male im Jahr öffnen. Produktionsteams benötigen Gewissheit, dass die Überwachungssysteme die Betriebsbereitschaft der Produktionsanlage nicht beeinträchtigen. Auch Betriebsräte, Datenschutzteams und Infrastrukturverantwortliche müssen unter Umständen einbezogen werden.
Bis die ersten brauchbaren Informationen das Sicherheitsteam erreichen, kann die Vorbereitung des Programms bereits Monate zurückliegen.
Das Projekt ist nicht gescheitert. Alle Beteiligten tun möglicherweise genau das, was die betrieblichen Gegebenheiten erfordern. Dennoch blinde Flecken die die Investition gerechtfertigte Regelung bleibt während der gesamten Planungsphase bestehen.
Ein vernünftiger Plan trifft auf den Planboden
Nehmen wir einen Produktionsbetrieb, der plant, die OT-Überwachung an 18 Produktionsstandorten zu verbessern.
Das zentrale Sicherheitsteam entwickelt eine umfassende Sicherheitsarchitektur. An den relevanten Zonengrenzen werden Netzwerksensoren installiert, zusätzliche Firewalls sollen die Segmentierung verstärken
und Warnmeldungen werden in das bestehende SOC eingespeist. Das Programm zielt auf eine lückenlose Abdeckung und ein einheitliches Betriebsmodell an allen Standorten ab.
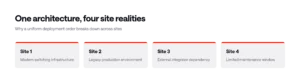
Dann beginnt die Standortbegutachtung. Ein Werk verfügt über eine moderne Übermittlungsinfrastruktur und ein gut dokumentiertes Netzwerk. Ein anderes betreibt Anlagen, die über zwei Jahrzehnte hinweg schrittweise erweitert wurden.
Ein drittes Werk ist bei Netzwerkänderungen auf einen externen Integrator angewiesen. In einem Werk liegt das nächste geeignete Stilllegungsfenster erst in vier Monaten. An einem anderen Standort bereitet sich das lokale Team auf die Inbetriebnahme einer neuen Verpackungslinie vor und kann keine zusätzlichen Änderungen akzeptieren, bis sich die Produktion stabilisiert hat.
Die geplante Sicherheitsarchitektur ist nach wie vor sinnvoll, kann jedoch nicht als ein einziges, einheitliches Projekt umgesetzt werden.
Dies ist üblich in OT Die Standardisierung kann ein erstrebenswertes Ziel sein, der Weg dorthin ist jedoch je nach Standort unterschiedlich.
Die Annahme, dass alle Standorte technisch und betrieblich gleichwertig sind, führt in der Regel zu mehr Planung, mehr Ausnahmen und einem höheren Koordinierungsaufwand.
Unterdessen kann das zentrale Team einige seiner ursprünglichen Fragen nach wie vor nicht beantworten. Es weiss nicht, welche nicht dokumentierten Systeme miteinander kommunizieren,
wo Fernwartungswege bestehen oder ob die angenommenen Netzwerkgrenzen den aktuellen Datenverkehr widerspiegeln.
Das Bedürfnis nach Sichtbarkeit ist zu einem Bestandteil geworden Abhängigkeit Kette zur Gewährleistung von Transparenz.
Warum „Komplett“ ein teurer Ausgangspunkt ist
In IT Umgebungen, die die Sicherheit erhöhen Telemetrie kann oft durch Software erledigt werden. Bereitstellung oder Konfigurationsänderungen.
OT führt zu einer anderen Reihe von Einschränkungen.
Ein agent wird möglicherweise nicht auf einer Engineering-Workstation unterstützt, auf der eine Hersteller -gesteuerte Konfiguration.
Aktiv Scan Für empfindliche Geräte ist dies möglicherweise ungeeignet. Hinzufügen eines sensor kann Änderungen an der Vermittlungsinfrastruktur, der physischen Installation und der Validierung erfordern.
Die Netzwerkleistung bleibt davon unberührt. Selbst eine technisch unkomplizierte Änderung muss mit Produktionsplänen und lokalen technischen Prioritäten konkurrieren.
Das sind keine Anzeichen für Widerstand gegen Sicherheitsmassnahmen. Es handelt sich vielmehr um die normalen Folgen des Schutzes von Umgebungen, in denen Verfügbarkeit, Sicherheit und Prozessintegrität an erster Stelle stehen.
Probleme entstehen, wenn der Erfolg eines Programms in erster Linie anhand der Vollständigkeit der geplanten Installation definiert wird. Ein Team verbringt möglicherweise Monate damit, eine nahezu vollständige Abdeckung zu planen
, bevor es über genügend aktuelle Informationen verfügt, um zu erkennen, wo diese Abdeckung am wichtigsten ist.
Das Streben nach Vollständigkeit kann zudem eine grundlegendere Frage verschleiern: Welche Teile des Netzwerks lassen sich bereits anhand der heute verfügbaren Daten beobachten?
Firewalls, Switches, Router, Fernzugriffssysteme und bestehende OT Sicherheitsplattformen liefern möglicherweise bereits nützliche Informationen über assets und Kommunikationsflüsse. Es liefert möglicherweise nicht jedes Protokolldetail oder deckt jedes isolierte Segment ab, kann aber einen Ausgangspunkt schaffen, ohne auf die endgültige Architektur warten zu müssen.
Teilweise Visibilität ist nicht dasselbe wie teilweises Engagement. Richtig eingesetzt, ist sie eine Möglichkeit, die Entscheidungen zu verbessern, die dem gesamten Programm zugrunde liegen.
Das Problem ist selten ein Mangel an Ehrgeiz. Es ist vielmehr die Annahme, dass eine sinnvolle Visibilität erst dann möglich ist, wenn die vollständige Einführung abgeschlossen ist.
Die Kosten beschränken sich nicht nur auf die Verzögerung.
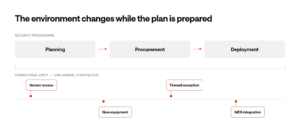
Der offensichtlichste Kostenfaktor einer langen Planungsphase ist der Zeitaufwand. Der weniger sichtbare Kostenfaktor ist, dass sich die Rahmenbedingungen während der Planungsphase weiter verändern.
Ein Lieferant erhält während der Inbetriebnahme vorübergehenden Zugang. MES Schnittstelle Stellt die Kommunikation zwischen Produktions- und Anwendungsserver her. firewall Während der Wartung wird eine Ausnahme hinzugefügt. Ein Entwicklungslaptop wird zwischen den Linien ausgetauscht. Keine dieser Änderungen wird auf die Sicherheitsstrategie abgestimmt.
Im Laufe des Programms besteht die Gefahr, dass die Teams Kontrollmassnahmen auf der Grundlage eines zunehmend veralteten Bildes der Umgebung umsetzen.
Zudem besteht ein Investitionsrisiko. Ohne Erkenntnisse über die aktuellen Kommunikationsmuster lässt sich nur schwer feststellen, wo zusätzliche Sensoren, Segmentierungsmaßnahmen oder Verbesserungen beim Fernzugriff das Risiko am stärksten verringern würden. Das Programm könnte die Technologie gleichmässig verteilen, obwohl das operative Risiko nicht gleichmässig verteilt ist.
Eine kleine Abwasseranlage mit begrenztem lokalem IT-Support kann andere Herausforderungen hinsichtlich der Visibilität mit sich bringen als ein hochautomatisiertes Pharmawerk. Ein Umspannwerk mit vorhersehbaren Kommunikationsmustern erfordert einen anderen Überwachungsansatz als ein Produktionsstandort, an dem sich OEMs regelmässig während Wartungsfenstern einloggen.
Eine einheitliche Zielarchitektur kann diese Unterschiede ausgleichen. Bereitstellung Bestellungen können in der Regel nicht aufgegeben werden.
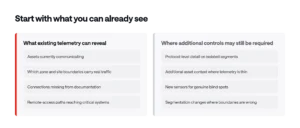
Beginnen Sie mit den Fragen, die Entscheidungen verändern.
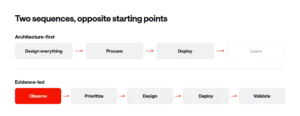
Ein praktischerer Ausgangspunkt ist nicht die Frage „Wie implementieren wir die komplette Sicherheitsarchitektur?“, sondern „Was müssen wir lernen, bevor wir sie finalisieren?“.
Für viele Programme sollte eine sinnvolle Ausgangsbasis Fragen wie die folgenden beantworten:
- Welche assets kommunizieren aktuell miteinander?
- Welche Netzwerkzonen und Standortgrenzen weisen den relevantesten Datenverkehr auf?
- Wo bestehen Verbindungen, die in der Dokumentation nicht aufgeführt sind?
- Über welche Fernzugriffswege werden kritische Produktionssysteme erreicht?
- Wo kann die bestehende Infrastruktur ausreichende Telemetrie liefern?
- Welche blinde Flecken erfordern tatsächlich zusätzliche Sensoren oder andere Kontrollvorrichtungen?
Diese Fragen grenzen den Bereich ein, in dem grössere Investitionen getätigt werden müssen.
Wenn die vorhandenen Netzwerk-Metadaten bereits ein aussagekräftiges Bild für einen Grossteil des Standorts liefern, können spezialisierte Sensoren für Bereiche reserviert werden, in denen Kontext auf Protokollebene oder zusätzliche Details zu den Systemen erforderlich sind. Wenn die beobachtete Kommunikation zeigt, dass über eine vermeintliche Grenze nur wenig Datenverkehr fliesst, kann die Segmentierung einfacher ausfallen als erwartet. Wenn ein undokumentierter OEM-Pfad mehrere kritische Systeme erreicht, könnte der Fernzugriff eine höhere Priorität erhalten als ursprünglich geplant.
Das daraus resultierende Programm ist nach wie vor umfassend. Es orientiert sich lediglich an den Gegebenheiten vor Ort, bevor die einschneidendsten und kostspieligsten Entscheidungen getroffen werden.
Fortschritt ohne Produktionsrisiko
Früher zu starten bedeutet nicht, rücksichtslos vorzugehen.
OT Teams handeln zu Recht vorsichtig in Bezug auf alles, was die Produktion beeinträchtigen könnte. Eine Phase, in der die Transparenz im Vordergrund steht, muss daher dieselben Betriebsprinzipien wie das Gesamtprogramm berücksichtigen: Unnötigen Datenverkehr vermeiden, nach Möglichkeit passive Datenquellen nutzen und klar vereinbaren, wie Informationen erfasst, gespeichert und abgerufen werden.
Das Ziel besteht nicht darin, die lokalen Ingenieurteams zu umgehen oder die Bereitstellung auf deren Kosten zu beschleunigen. Tatsächlich verbessert eine frühzeitige Transparenz oft die Zusammenarbeit mit ihnen.
Ein zentrales Sicherheitsteam könnte einen unerwarteten Kommunikationspfad als potenziellen Verstoss gegen die Richtlinien betrachten. Ein Werksingenieur könnte darin hingegen die Verbindung erkennen, die ein OEM während der vierteljährlichen Wartungsarbeiten nutzt. Keine der beiden Sichtweisen ist für sich genommen ausreichend. Durch die gemeinsame Analyse des beobachteten Verhaltens kann das Team eine undokumentierte, aber legitime Abhängigkeit von einem Zugriff unterscheiden, der einfach länger als beabsichtigt offen geblieben ist.
Dieses Gespräch ist produktiver, als dem Werk eine fertige Sicherheitsarchitektur vorzustellen, die weitgehend auf zentralen Annahmen beruht.
Ausserdem schafft dies Vertrauen. Die Teams vor Ort erkennen, dass der Zweck der Überwachung nicht darin besteht, Kontrollen aufzuerlegen, ohne die Produktion zu verstehen, sondern Unsicherheiten zu verringern, bevor Änderungen vorgenommen werden.
Architektur als Richtung, nicht als Voraussetzung
Nichts davon spricht gegen eine auf Langfristigkeit ausgerichtete Sicherheitsarchitektur.
Industrieunternehmen benötigen weiterhin einheitliche Ansätze für Segmentierung , Fernzugriff, Überwachung, Reaktion auf Vorfälle und Sicherheitsmaßnahmen. Multi-Site-Umgebungen lassen sich nicht dauerhaft mit isolierten lokalen Lösungen steuern. Standards sind wichtig, insbesondere wenn Unternehmen ein kohärentes framework über mehrere Standorte hinweg nachweisen müssen.
Es wird unterschieden zwischen Sicherheitsarchitektur als Selbstzweck und Architektur als Voraussetzung für das Lernen.
Wenn jede Entwurfsentscheidung, jeder Beschaffungsschritt und jede Standortabhängigkeit geklärt sein muss, bevor eine aussagekräftige Übersicht vorliegt, verschiebt das Programm die Informationen, die es am dringendsten benötigt nach hinten. Wird hingegen frühzeitig eine Übersicht geschaffen, kann die Architektur unter realen Bedingungen getestet und angepasst werden, bevor die Umsetzung kostspielig wird.
Dies verändert die Art und Weise, wie Fortschritt gemessen wird.
Anstatt nur die Anzahl der eingesetzten Standorte oder installierten Sensoren zu melden, kann das Programm auch praktische Verbesserungen erfassen:
- Bisher unbekannte Assets und Kommunikationswege identifiziert
- Kritische Produktionsabhängigkeiten validiert
- Fernzugriffsverbindungen überprüft.
- Segmentierung bestätigt bzw. korrigiert
- Schwerpunktstandorte für zusätzliche Kontrollen ausgewählt.
- Gemeinsame operative Sichtweise für OT- und SOC-Teams geschaffen.
Diese Ergebnisse ersetzen keine Kennzahlen zur Abdeckung, aber sie zeigen, ob das Programm mit seiner Ausweitung die Unsicherheit verringert.
Investieren in der richtigen Reihenfolge
Die wichtigste Erkenntnis ist nicht, dass grosse OT-Sicherheitsprogramme kleiner werden sollten. Vielmehr geht es darum, dass sie ihren Nutzen früher unter Beweis stellen sollten.
Ein solches Programm kann zusätzliche Firewalls, spezialisierte OT Überwachung, strengere Zugriffskontrollen und eine tiefere Integration in die Sicherheitsabläufe erfordern. Einige Standorte benötigen neue Infrastruktur. Andere erfordern eine sorgfältige Bereitstellung während geplanter Abschaltungen.
Diese Investitionen lassen sich leichter rechtfertigen, wenn die Organisation aufzeigen kann, wo die aktuellen Risiken und Abhängigkeiten liegen.
Bei Exeon betrachten wir passive Visibilität als Mittel zur Unterstützung dieser ersten Phase und zur Verknüpfung der bereits verfügbaren Informationen aus der Netzwerk- und Sicherheitsinfrastruktur. Sie ist kein Ersatz für spezialisierte OT-Tools oder eine langfristige Architektur. Ihre Aufgabe besteht darin, Unternehmen dabei zu helfen, erste Erkenntnisse zu gewinnen, noch bevor alle Elemente des endgültigen Designs implementiert sind.
Die Sicherheit OT wird stets mit betrieblichen Einschränkungen verbunden sein. Wartungsfenster bleiben begrenzt, legacy lassen sich weiterhin nur schwer ändern und die lokalen Gegebenheiten variieren. Die Lösung besteht nicht darin, diese Realitäten zu ignorieren, sondern Programme entsprechend auszurichten.
Die stärkste Architektur ist nicht unbedingt diejenige mit dem umfassendsten anfänglichen Umfang . Sie ist vielmehr diejenige, die in der Lage ist, die Erkenntnisse der Organisation aufzunehmen, sobald die reale Umgebung sichtbar wird.
Wichtigste Erkenntnisse
- Sicherheitsprojekte im Bereich der operativen Technik (OT) kommen oft ins Stocken, da eine umfassende Abdeckung von Beschaffungsmassnahmen, Netzwerkänderungen, Wartungsfenstern und standortspezifischer Koordination abhängt.
- Operative Vorsicht ist angebracht, aber sinnvolle Transparenz muss nicht immer auf die endgültige Architektur warten.
- Die vorhandene Infrastruktur kann oft einen ersten Überblick bieten, der dabei hilft, festzustellen, wo zusätzliche Kontrollmassnahmen und spezielle Sensoren am sinnvollsten sind.
- Eine Phase, in der die Visibilität im Vordergrund steht, verringert das Investitionsrisiko, indem die Programmschwerpunkte auf beobachteten Abhängigkeiten zwischen Kommunikation und Produktion abgestützt werden.
- Die langfristige Architektur bleibt unerlässlich, eignet sich aber besser als Richtungsvorgabe für das Programm denn als Voraussetzung für das Lernen.
Weiterlesen
OT-Security ohne zusätzlichen Aufwand
Wie können Organisationen nützliche Beziehungen aufbauen? OT Transparenz ohne Wartezeit auf ein mehrjähriges Transformationsprogramm?
Laden Sie das Whitepaper„OT-Security ohne zusätzlichen Aufwand“ herunter, um einen praktischen Ansatz zum Aufbau von Transparenz, zur Überprüfung der Segmentierung und zur Verbesserung der Vorkehrungen für den Fall von Vorfällen kennenzulernen – unter Berücksichtigung der betrieblichen Einschränkungen industrieller Umgebungen.
OT Security Evaluation Guide
Planung eines OT Sicherheitsinvestition oder Überprüfung eines bestehenden Programms? OT Der Leitfaden zur Sicherheitsbewertung bietet eine strukturierte Vorgehensweise. framework zur Beurteilung des Versicherungsschutzes Bereitstellung Anforderungen, betrieblicher Kontext und die Fähigkeit, auf bestehender Infrastruktur aufzubauen.



