Erfahren Sie, wie KI eingesetzt wird — und wann sie zum Risiko wird
KI-Assistenten und KI-Agenten können auf Unternehmensdaten zugreifen, Tools aufrufen und mit regulär erteilten Berechtigungen handeln. Exeon.AgentGuard analysiert Interaktionen mit KI, um mögliche Datenabflüsse aufzuzeigen und riskantes Agentenverhalten zu erkennen.


Warum KI-Sicherheit den Verhaltenskontext benötigt
KI geht über das Chat-Fenster hinaus
Externe KI-Dienste können mit Unternehmensdaten genutzt werden. Autonome Agenten können Dateien lesen, APIs aufrufen und über verbundene Tools agieren. Beides erzeugt Datenflüsse und Aktivitäten, die Sicherheitsteams nachvollziehen müssen.
Auch bei genehmigtem Zugriff können Daten offengelegt werden
Ein autorisierter Assistent kann versteckte Anweisungen in einem Dokument oder auf einer Website erhalten. Auch bei der alltäglichen Nutzung von KI können sensible Informationen an einen externen Dienst gesendet werden, ohne dass dabei böswillige Absichten vorliegen.
Einzelne Ereignisse lassen Lücken im Gesamtbild entstehen
Identitäts-, Anwendungs- und Netzwerkkontrollen zeigen jeweils einen Teil einer Interaktion auf. Durch die Verknüpfung von Modellen, Eingabeaufforderungen, Tools und Zielen können Teams besser nachvollziehen, was über diese Grenzen hinweg geschehen ist.
Veränderungen in der KI-Aktivität können Risiken aufzeigen
Ein neues Tool, ein unbekannter MCP-Server oder ein ungewöhnliches Volumen an ausgehenden Daten können auf ein Risiko hindeuten. Mithilfe von Regeln und Verhaltensanalysen können Teams Aktivitäten identifizieren, die eine Überprüfung durch das „ Untersuchung “ erfordern.
Warum Exeon.AgentGuard?
Verhaltensbasierte Bedrohungserkennung für Interaktionen mit KI
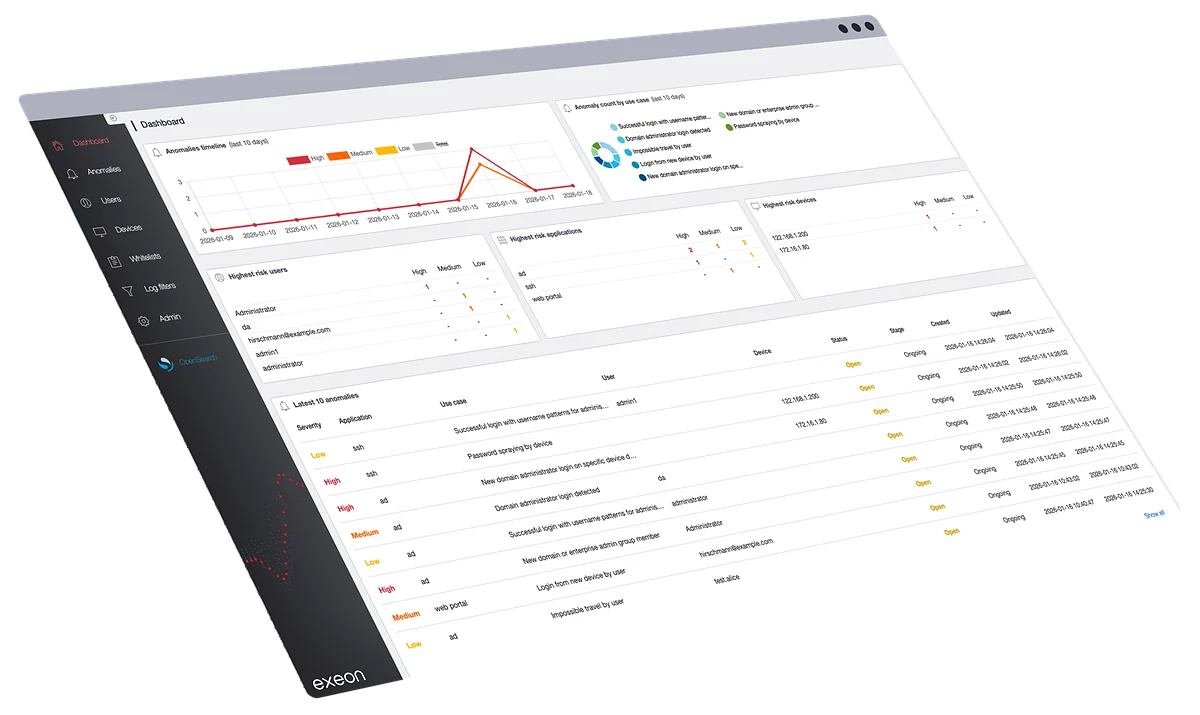
agent en und Benutzeraktivitäten in Echtzeit überprüfen
Überprüfen Sie detaillierte Agent- und Benutzeraktivitäten, einschliesslich Anweisungen, Tool-Aufrufe und Datenflüsse, um Risiken zu untersuchen.
Erkennen Sie bekannte Risiken mit anpassbaren Regeln
Setzen Sie anpassbare „ Sigma-Regeln “ ein, um „ Zugangsdaten “, sensible Daten und risikoreiche externe Interaktionen in der KI-Kommunikation zu erkennen. Passen Sie die Erkennung an Ihre Sicherheitsrichtlinien an.
Abtrünnige Agenten aufspüren
Machen Sie sich mit den zu erwartenden Mustern bei Tools, Ressourcen, MCP-Servern und Ordnern vertraut. Markieren Sie wesentliche Änderungen bei den Aktivitäten von „ agent “, „Application“ und „ workflow “.
Identifizieren und markieren Datenabfluss
Suchen Sie in den ausgehenden Eingabeaufforderungen und Dateien der Agenten nach sensiblen Daten. Untersuchen Sie externe Ziele und ungewöhnliche Übertragungsvolumina, die auf Datenabfluss hindeuten könnten.
Sensible Sicherheitskontexte lokal halten
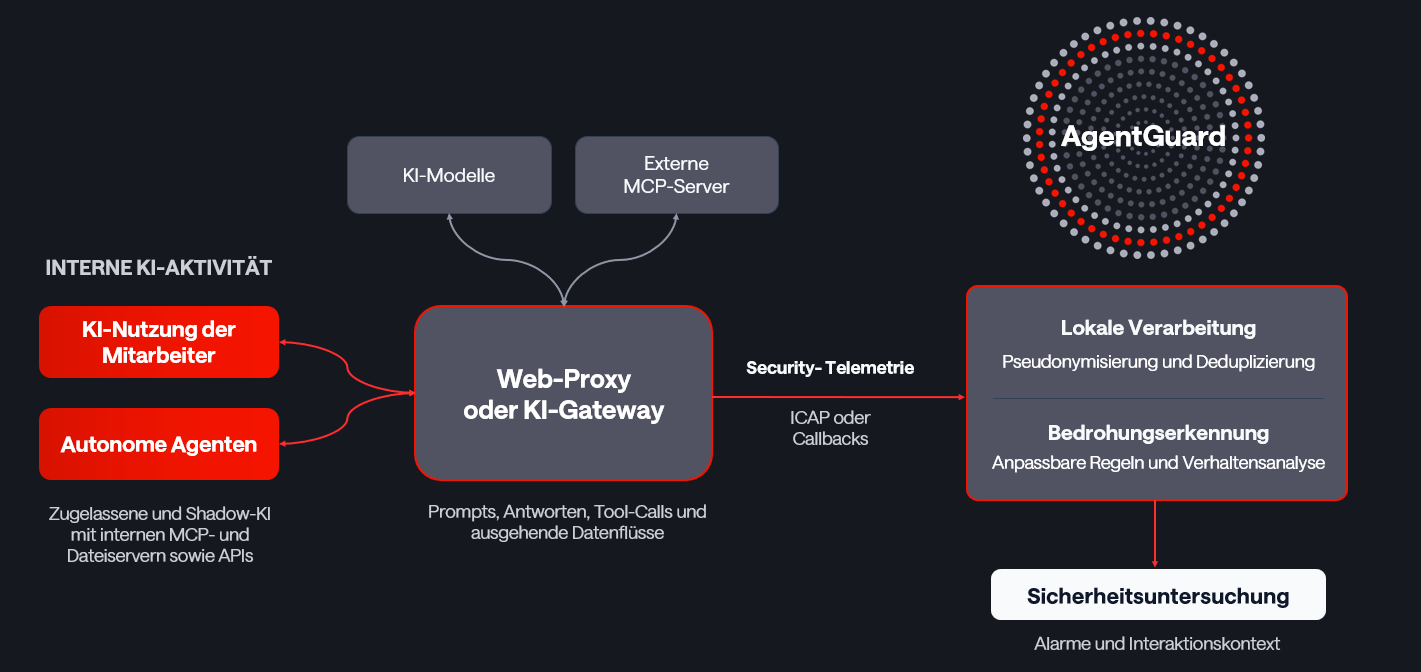
Lokale Verarbeitung, „ Pseudonymisierung “ vor der Analyse und „ Deduplizierung “ dienen dazu, nützliche Beweismittel zu sichern und gleichzeitig unnötige Datenduplizierung und externe Datenübertragung zu begrenzen.
So funktioniert Exeon.AgentGuard
Von KI-Aktivitäten bis zu belastbarer Evidence
Ihr Anruf bei „ discovery “.
Präzision und Spitzenqualität bei den Produkten von Exeon: Erleben Sie die Leistungsfähigkeit unseres KI-Agenten-Security-Tools.
Umgang mit den Risiken des Einsatzes von KI und autonomen Agenten
Zusammenfassung der Aktivitäten im Bereich KI- agent
Erfahren Sie, welche Modelle, Tools und Ressourcen Agenten nutzen. AgentGuard fasst Aktivitätsübersichten und relevante Kontoinformationen zusammen, um Sicherheitsteams dabei zu helfen, die Arbeitsweise von Agenten besser zu verstehen.
- Sehen Sie sich die Modelle, Tools und Server an, die die Agenten nutzen.
- Prüfen Sie, welche Ressourcen die Agenten nutzen.
- Verknüpfen Sie „ agent “-Aktivitäten mit dem entsprechenden Kundenkontext.
agent en und Benutzeraktivitäten in Echtzeit überprüfen
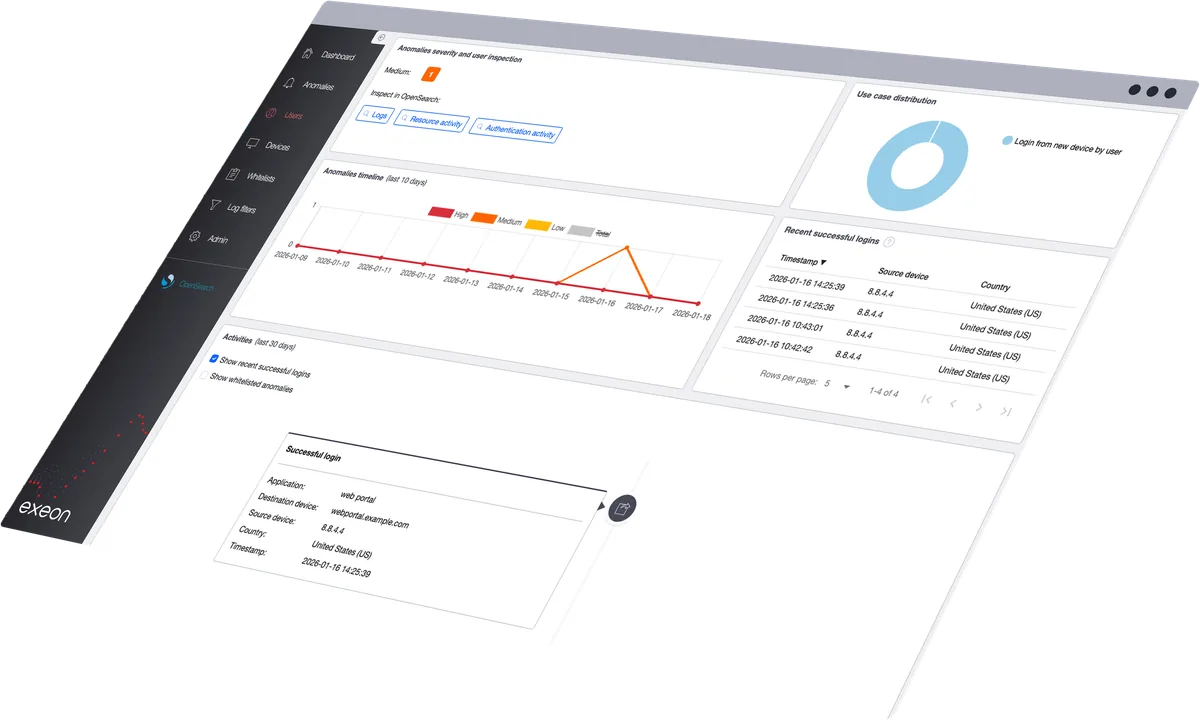
Überprüfen Sie die detaillierten Aktivitäten von Agenten und Benutzern in Echtzeit. Analysieren Sie Anweisungen, Tool-Aufrufe und Datenflüsse, um zu verstehen, was geschehen ist, und potenzielle Risiken zu untersuchen.
- Verfolgen Sie „ agent “ und die Interaktionen der Nutzer live.
- Prüfen Sie die damit verbundenen Massnahmen und Ressourcen.
- Untersuchen Sie verdächtige Aktivitäten unter Berücksichtigung des jeweiligen Kontexts.
Datenlecks durch Agenten erkennen
Vertrauliche Informationen können über die Eingaben, Dateien oder verbundenen Tools eines Agenten nach aussen gelangen. AgentGuard deckt vertrauliche ausgehende Daten und ungewöhnliche Übertragungsmuster auf, um Teams bei der Untersuchung potenzieller Datenlecks zu unterstützen.
- Identifizieren Sie sensible Daten in ausgehenden Eingabeaufforderungen und Dateien.
- Überprüfen Sie externe Ziele und ungewöhnliche Datenmengen.
- Untersuchen Sie eine mögliche Exposition gegenüber der betreffenden Aktivität.
Schädliche Dateien erkennen agent Verhalten
Agenten können unter Nutzung legitimer Berechtigungen unsichere Aktionen ausführen. AgentGuard kombiniert Erkennungsregeln mit Verhaltensanalysen, um verdächtige Aktionen und Abweichungen vom erwarteten Verhalten zu kennzeichnen.
- Erkennen Sie bekannte Risikomuster und ungewöhnliche Verhalten.
- Entdecken Sie unerwartete Tools, Ordner oder Ressourcen.
- Untersuchen Sie potenziell böswillige Handlungen unter Berücksichtigung ihres Kontextes.
Was Kunden über unsere KI-Sicherheit sagen
Netzwerk- und Sicherheitsingenieur, Solothurner Spitäler

„Exeon ist unser Cybersicherheits-Alarmsystem, d Alarmierung t uns auf jegliche Netzwerkabweichungen hin. Was uns außerdem wirklich überzeugt hat, ist die intuitive Benutzeroberfläche des Produkts Schnittstelle – es ist zu einem Werkzeug geworden, mit dem wir unsere Daten und unser Netzwerk zuverlässig überwachen und schützen können.“
CISO, SWISS International Airlines

"Als Schweizer Nationalairline treibt uns die Leidenschaft für aussergewöhnliche Leistungen im Sinne unserer Leitsätze an. Eine stabile und sichere IT ist die wichtigste Grundlage für einen exzellenten Kundenservice. Für die Sicherheit der SWISS IT setzen wir Exeon als zentrales Cybersecurity-Tool ein, das vollständig von unserem langjährigen Partner Reist Telecom AG verwaltet wird. Eine perfekte Kombination und Lösung, um unser Netzwerk zu überwachen und Anomalien schnell zu erkennen."
ICT Projektleiter, WinGD

"Exeon bietet uns einen vollständigen Einblick in unsere Netzwerkdatenströme und erkennt automatisch verdächtiges Verhalten. Dank der KI-Algorithmen erkennen wir potenzielle Cyber-Bedrohungen sofort und können schnell und effizient reagieren. So verhindern wir, dass sich Angreifer unbemerkt in unseren Systemen bewegen, in die Infrastruktur eindringen oder bestehende Sicherheitsmassnahmen umgehen."
Regional Practice Head, Wipro

„Exeon ist die ideale Lösung für den Übergang von einem System der ersten Generation ( legacy )SOC zu einem System der nächsten Generation ( SOC). Es verbessert die Erkennungsfähigkeiten, minimiert Warnmeldung Rauschen und senkt die Kosten erheblich.“
Direktor der Cybersicherheitsforschung, KuppingerCole

„Die Schnittstellen für das Management und die „ analyst “ sind intuitiv und können Kunden wichtige Erkenntnisse liefern. Der Ansatz von Exeon im Bereich „ Datenaufbewahrung “ hilft Kunden dabei, Daten für regulatorische Zwecke („ compliance “) lokal zu speichern, und senkt die Kosten für die langfristige Aufbewahrung („ Speicher “), indem lediglich Ereignisdaten („ Metadaten “) aufbewahrt werden. Die Lösung unterstützt die relevantesten Standards für den Austausch von Informationen im Bereich „ Bedrohung “.“
Factsheet
Erfahren Sie, wie Exeon.AgentGuard Sicherheitsteams Einblick in KI-Agenten und deren Interaktionen mit Modellen, Tools, MCP-Servern und Daten verschafft, indem es Regeln und Verhaltensreferenzwerte kombiniert, um Risiken zu erkennen und support Untersuchung , während die Überwachungsdaten lokal und pseudonymisiert bleiben.
Häufig gestellte Fragen
Erfahren Sie, wie AgentGuard darauf ausgelegt ist, Visibilität, Erkennung und Untersuchung im Zusammenhang mit dem Einsatz von KI und den Aktivitäten von Agenten zu unterstützen.
Was ist Exeon.AgentGuard?
Exeon.AgentGuard ist ein KI- agent -Sicherheitsprodukt, das entwickelt wurde, um sicherheitsrelevante KI-Aktivitäten zu analysieren und potenzielle Risiken über Modelle, Agenten, Anwendungen, Tools und externe Ressourcen hinweg zu erkennen.
Deckt AgentGuard sowohl die Nutzung externer KI-Dienste als auch autonome Agenten ab?
Nein. Exeon.AgentGuard konzentriert sich auf KI-Agenten und deren Interaktionen mit Modellen, Dateien, APIs, MCP-Servern und verbundenen Tools. „Shadow-KI“, einschliesslich der Nutzung nicht genehmigter externer KI-Dienste durch Mitarbeiter, wird von Exeon.NDR abgedeckt. Beide Produkte zusammen ergeben das vollständige Bild: Exeon.NDR erkennt die Schattennutzung, AgentGuard vertieft die Agenten-Ebene.
Welche Datenquellen nutzt AgentGuard?
AgentGuard unterstützt Web- proxy en über ICAP oder eine KI- gateway über Callback-Funktionen. Diese Integrationen liefern Kontextinformationen zu KI-Interaktionen und externen Datenflüssen.
Wie erkennt AgentGuard ungewöhnliche Verhalten?
Es kombiniert „ Kunde “ mit anpassbaren „ Sigma-Regeln “ für bekannte Risiken und verhaltensbasiertes Lernen über Agenten, Anwendungen und KI-Workflows hinweg. Für die Baselines ist eine repräsentative Lernphase erforderlich, um die erwartete Nutzung von Tools, Ressourcen, MCP-Servern und Ordnern zu ermitteln.
Wie unterstützt AgentGuard bei der Untersuchung potenzieller „ Datenabfluss “?
AgentGuard verknüpft Regeln für sensible ausgehende Informationen mit dem Kontext von Modell, Anwendung, Ziel und Datenvolumen. Diese Signale beschleunigen die Untersuchung.
Bietet AgentGuard Einblick in MCP-Server und die damit verbundenen Tools?
AgentGuard identifiziert die an KI-Aktivitäten beteiligten MCP-Server, APIs, Websites und Tools, misst deren Nutzung und meldet Abweichungen von den erwarteten Mustern.
Wie werden sensible Überwachungsdaten behandelt?
Das Konzept nutzt lokale Verarbeitung, Pseudonymisierung vor der Analyse und Deduplizierung, um nützliche Sicherheitskontexte zu erhalten, ohne den Überwachungsdatensatz an einen externen Analysedienst zu übertragen.
Ist AgentGuard dazu gedacht, die Leistung der Mitarbeiter zu überwachen?
Nein. Der Zweck besteht in der Cybersicherheitsanalyse von KI-Interaktionen, Arbeitsabläufen, Agenten und Datenflüssen. Es ist nicht dazu gedacht, Produktivität, Leistung, Anwesenheit oder Arbeitszeit zu messen.
Wenden Sie sich an den Vertrieb
Nehmen Sie Kontakt mit uns auf, um mehr über unsere Sicherheitslösungen mit KI-Agenten zu erfahren oder Ihre spezifischen Sicherheitsanforderungen zu besprechen.