Vollständige OT-Transparenz beginnt jetzt
Verschaffen Sie sich mithilfe Ihrer Telemetriedaten schnell einen Überblick über kommunizierende Ressourcen, Abhängigkeiten und blinde Flecken – ganz ohne Agenten, aktives Scannen oder Unterbrechungen des Betriebs.
Fangen Sie mit dem an, was Ihr Netzwerk bereits weiss

Herkömmliche OT-Sicherheitsprogramme benötigen oft Monate für die Planung, die Beschaffung und die Bereitstellung von Sensoren, bevor sie nützliche Einblicke liefern. Exeon nutzt Metadaten aus der bestehenden Netzwerk- und Sicherheitsinfrastruktur, um schnell und ohne Änderungen an den Produktionssystemen ein erstes Lagebild zu erstellen.
Schauen Sie zunächst, was vorhanden ist. Überprüfen Sie anschließend die Segmentierung, stärken Sie die Compliance-Nachweise und lenken Sie weitere Investitionen gezielt dorthin, wo sie am meisten bewirken.
Vorhandene Telemetrie einbinden
Datenflüsse, Firewalls, Switches, Protokolle, DPI und OT-Sicherheitstools.
Die tatsächliche Umgebung aufzeigen
Ressourcen, Abhängigkeiten, Kommunikationswege und Schatten-OT.
Legen Sie Prioritäten für die nächsten Schritte fest
Änderungen bei der Segmentierung, gezielte Prüfungen, Untersuchungen und Nachweise zur Einhaltung der Vorschriften
Unsere Kunden profitieren von vollständiger Transparenz
Ihre Checkliste: Sicherheitsherausforderungen im Bereich OT meistern
Was bedeutet „kommunizieren“ eigentlich?
Welche Ressourcen, älteren Geräte, Fernverbindungen und Abhängigkeiten gibt es standort- und zonenübergreifend?
Funktioniert die Segmentierung wie beabsichtigt?
Stimmt der beobachtete Datenverkehr mit der dokumentierten Architektur, den Firewall-Richtlinien und den genehmigten Kommunikationswegen überein?
Können Sie nachweisen, dass die Kontrollmaßnahmen kontinuierlich funktionieren?
Können Sie aktuelle Nachweise für NIS2, KRITIS und IEC 62443 vorlegen – und nicht nur eine Momentaufnahme aus einem Audit zu einem bestimmten Zeitpunkt?
Können die OT und die SOC auf der Grundlage derselben Beweise ermitteln?
Können Analysten ein Ereignis nachvollziehen, ohne dass OT-Ingenieure den Kontext manuell rekonstruieren müssen?
Warum die Sicherheit im Bereich der operativen Technik nicht warten kann
Von allen Cybersicherheitsvorfällen in der EU sind mittlerweile OT-Systeme betroffen.
Ein Großteil der in der EU gemeldeten Vorfälle betraf als „NIS2“ eingestufte kritische Einrichtungen.
Zunahme neu bekannt gewordener Sicherheitslücken, die oft schon innerhalb weniger Tage ausgenutzt werden.
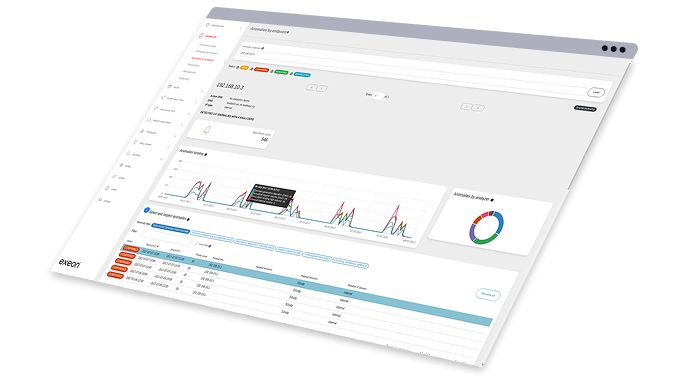
Behalte, was du hast
Nutzt die vorhandene Telemetrie und schützt bestehende Investitionen.
Umfassende, skalierbare Transparenz über das Nutzerverhalten
Sorgt für mehr Transparenz in verteilten und nur teilweise überwachten Umgebungen.
Anbieterunabhängige Analysen
Stellt eine Korrelation zwischen Signalen verschiedener Anbieter her.
Lässt sich flexibel einsetzen
Unterstützt die Bereitstellung in der Cloud, als selbst gehostete Lösung und vor Ort.
100 % Vertraulichkeit
Behält die Datenhoheit und betriebliche Einschränkungen im Blick.
Kontrollierte Skalierung
Lässt sich schrittweise skalieren, anstatt eine Einführung im Big-Bang-Verfahren zu erfordern.
Erfahren Sie, was Ihnen Ihr OT-Netzwerk verschweigt
Nicht verwaltete Ressourcen, undokumentierte Verbindungen, Altsysteme und vergessene Fernzugriffspfade können in Bestandsaufnahmen und Netzwerkdiagrammen unsichtbar bleiben. Erfahren Sie, wie Exeon mithilfe passiver Metadatenanalyse aufdeckt, was tatsächlich kommuniziert wird – ohne den Betrieb zu unterbrechen.
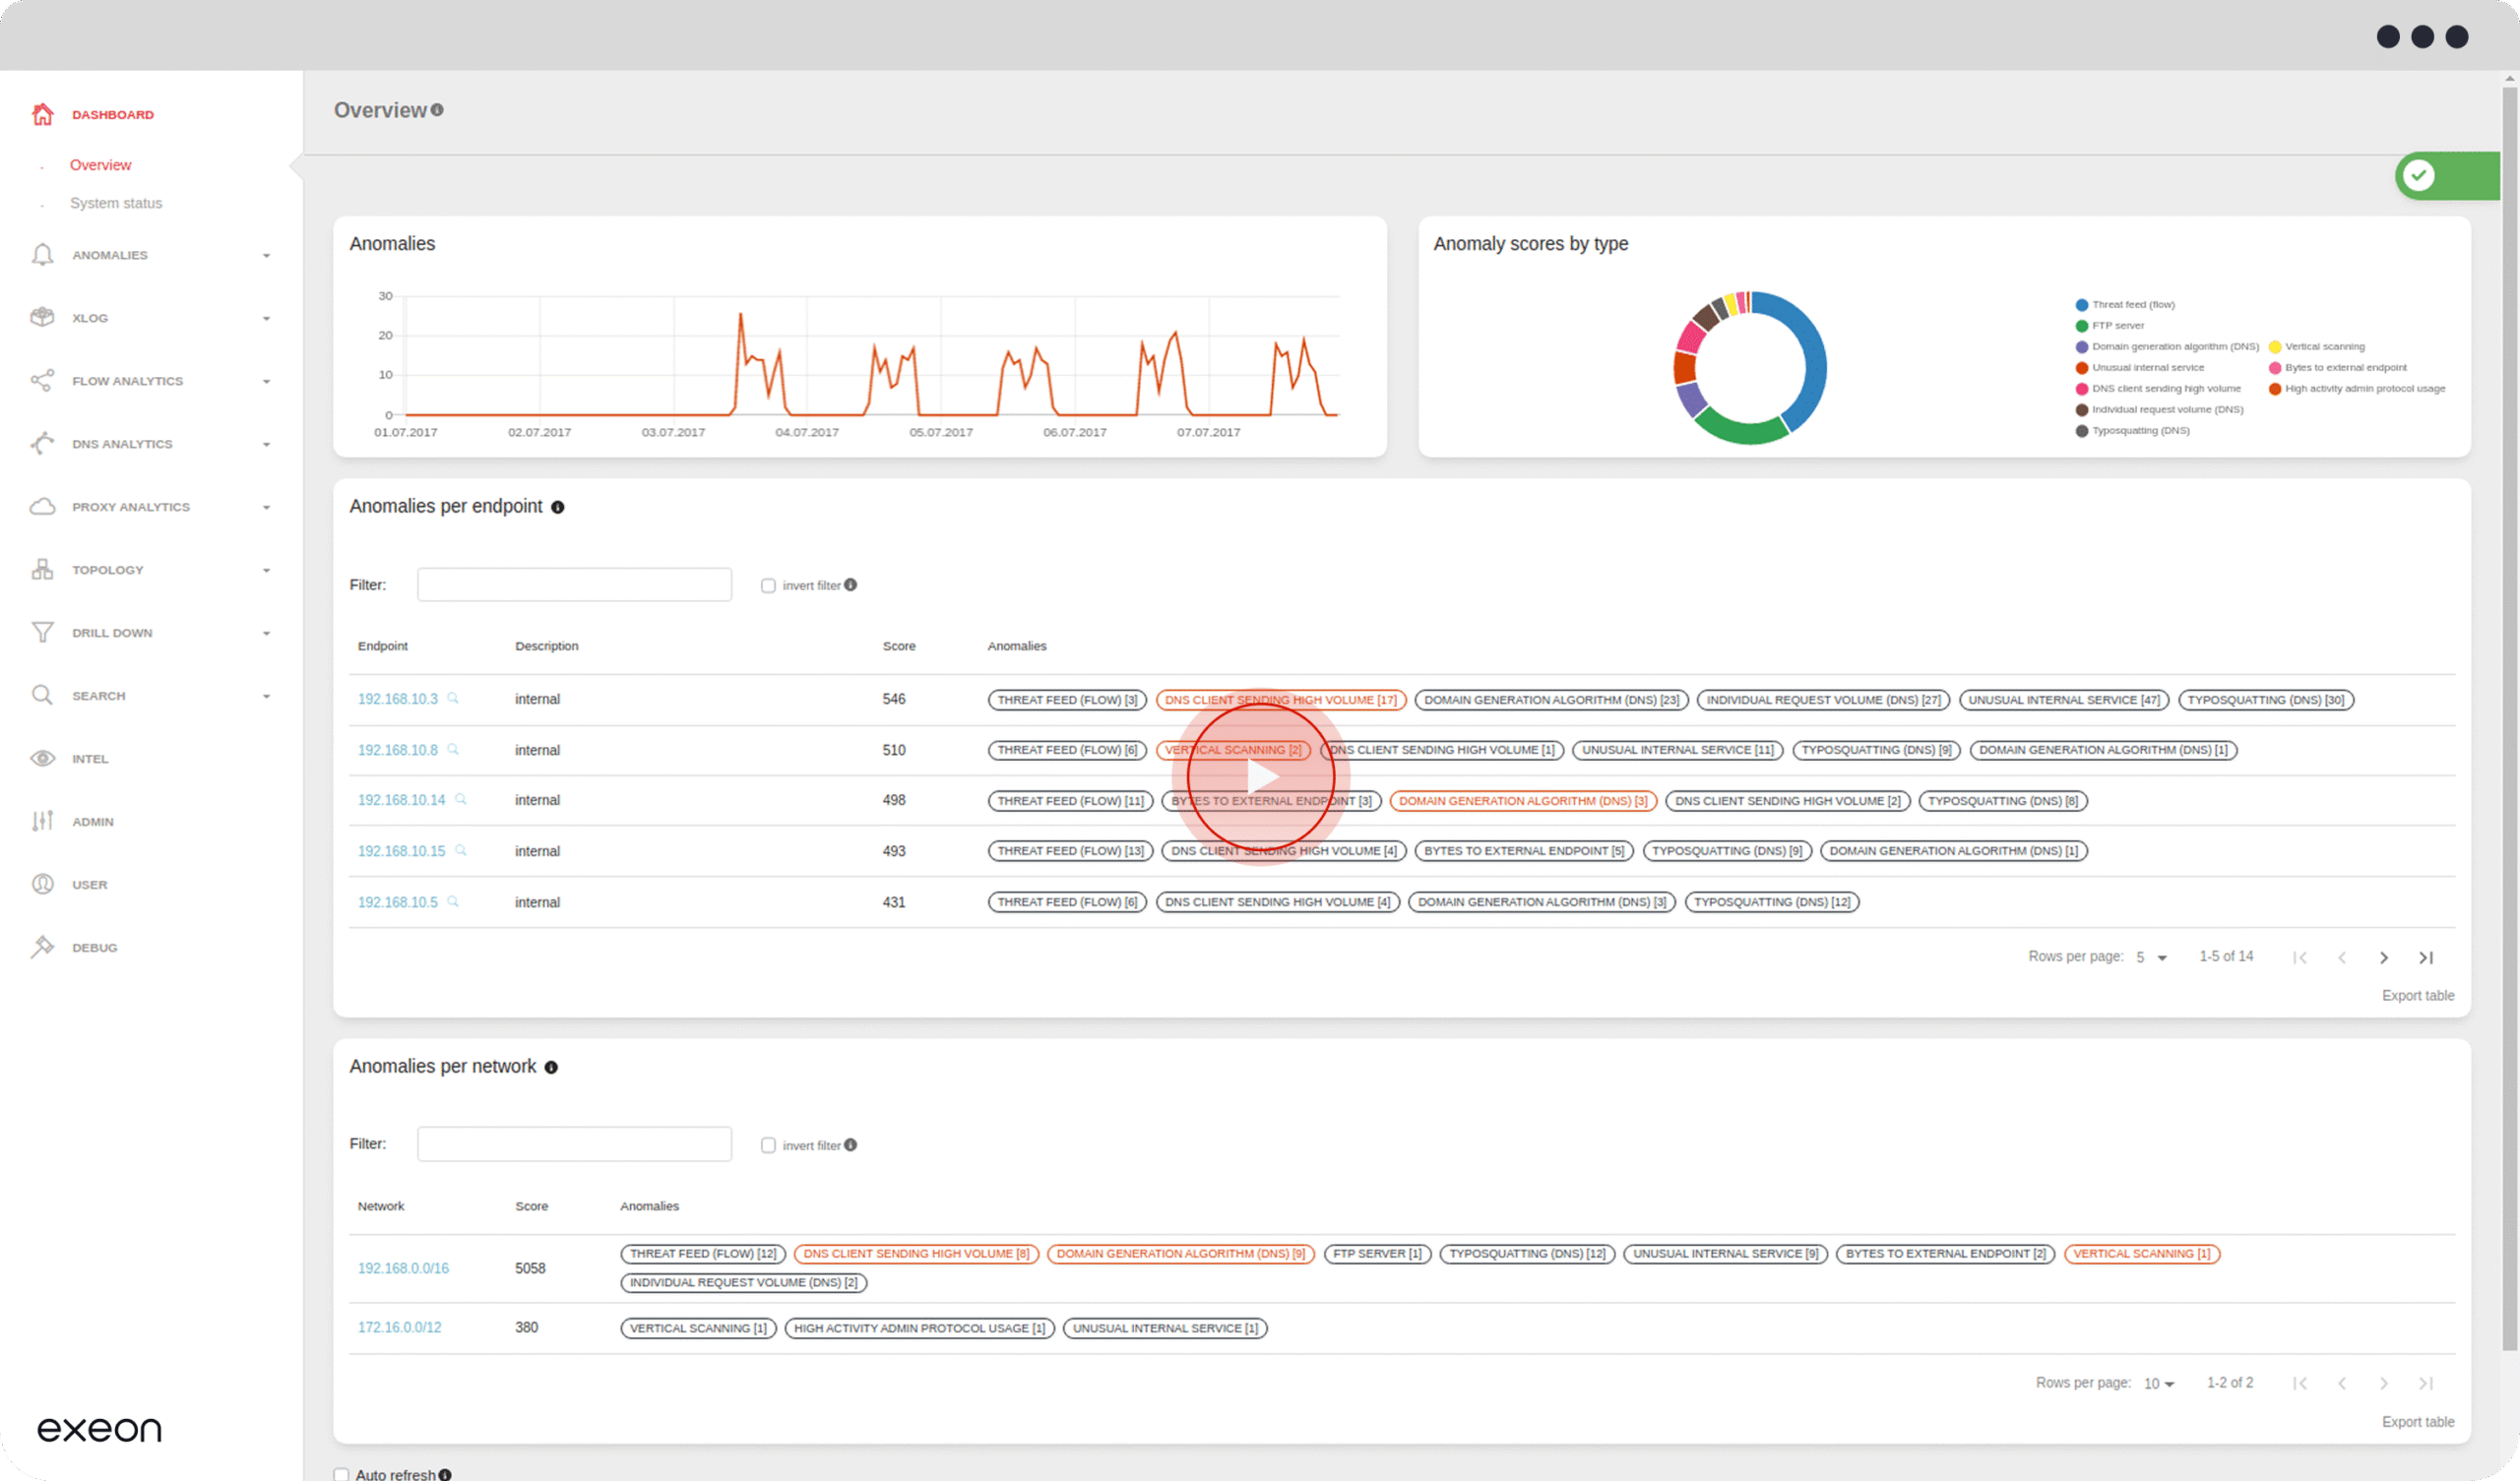
Speziell für die OT-Sicherheit entwickelt
Den Ansatz verstehen
Warum Transparenz Vorrang vor größeren Investitionen in die Betriebstechnik haben sollte.
Die aktuelle Architektur bewerten
Bewerten Sie Lücken in der Transparenz, die Segmentierung und den betrieblichen Aufwand.
Entdecken Sie praktische Szenarien
Exeon.NDR wurde angewendet: Shadow OT, Fernzugriff, Segmentierung und laterale Bewegung.
Kurzer Überblick über die Lösung
Machen Sie sich mit der Architektur, dem Bereitstellungsmodell und den wichtigsten Funktionen vertraut.
Compliance im Bereich OT
NIS2, KRITIS und IEC 62443 in praktische OT-Kontrollmaßnahmen umsetzen.
Warum unsere Kunden „Visibility First“ wählen
Durch die Integration von Exeon-Produkten profitieren unsere geschätzten Kunden von einer unübertroffenen Netzwerktransparenz, KI-gestützter Erkennung und Verhaltensanalyse.
CISO, SWISS International Airlines

"Als Schweizer Nationalairline treibt uns die Leidenschaft für aussergewöhnliche Leistungen im Sinne unserer Leitsätze an. Eine stabile und sichere IT ist die wichtigste Grundlage für einen exzellenten Kundenservice. Für die Sicherheit der SWISS IT setzen wir Exeon als zentrales Cybersecurity-Tool ein, das vollständig von unserem langjährigen Partner Reist Telecom AG verwaltet wird. Eine perfekte Kombination und Lösung, um unser Netzwerk zu überwachen und Anomalien schnell zu erkennen."
Leiter IT-Sicherheit, PostFinance AG

"PostFinance hat sich wegen der offenen und zukunftsfähigen Architektur für Exeon.NDR entschieden. Dank der Möglichkeit, auf Hardware Sensoren zu verzichten und der Kontrolle über die Datenflüsse musste PostFinance keine grossen Änderungen an der bestehenden Infrastruktur vornehmen. Die Zusammenarbeit mit den kompetenten, technisch hochstehenden Exeon Mitarbeitenden hat überzeugt."
CEO & Gründer, Planzer

"Als CEO und Inhaber einer eng getakteten Logistikfirma kann ich mir Systemausfälle wegen Cybervorfällen nicht leisten. Mit Exeon.NDR haben wir bei Planzer eine Schweizer Lösung gefunden, um unser Netzwerk zu überwachen und Cyberbedrohungen frühzeitig zu erkennen."
Leiter Infrastruktur & Anwendungen, 3 Banken IT

"Wir schätzen vor allem die umfassende Netzwerktransparenz, die uns Exeon.NDR bietet.
Die Anomalieerkennung ist zudem äußerst präzise und ermöglicht es unseren Analysten, sich auf die wesentlichen Bedrohungen zu konzentrieren."
Direktor der Cybersicherheitsforschung, KuppingerCole

"Die Management- und Analystenschnittstellen sind intuitiv und können den Kunden wichtige Erkenntnisse liefern. Der Ansatz von Exeon zur Datenaufbewahrung hilft den Kunden, die Daten zur Einhaltung gesetzlicher Vorschriften lokal zu halten und die Kosten für die langfristige Speicherung zu reduzieren, indem nur die Ereignis-Metadaten aufbewahrt werden. Die Lösung unterstützt die wichtigsten Standards für den Austausch von Bedrohungsinformationen."
Netzwerk- und Sicherheitsingenieur, Solothurner Spitäler

„Exeon ist unser Cybersicherheits-Alarmsystem, das uns auf jegliche Netzwerkabweichungen hinweist. Was uns zudem wirklich überzeugt hat, ist die intuitive Benutzeroberfläche des Produkts – es ist zu einem Werkzeug geworden, mit dem wir unsere Daten und unser Netzwerk zuverlässig überwachen und schützen können.“
ICT-Projektleiter, WinGD

"Exeon bietet uns einen vollständigen Einblick in unsere Netzwerkdatenströme und erkennt automatisch verdächtiges Verhalten. Dank der KI-Algorithmen erkennen wir potenzielle Cyber-Bedrohungen sofort und können schnell und effizient reagieren. So verhindern wir, dass sich Angreifer unbemerkt in unseren Systemen bewegen, in die Infrastruktur eindringen oder bestehende Sicherheitsmassnahmen umgehen."
Senior Produkt Portfolio Manager Cyber Defense, Swisscom

"Exeon bietet zahlreiche funktionale Vorteile gegenüber konkurrierenden NDR-Produkten. Mit Exeon sind wir in der Lage, innovative Technologien und fortschrittliche Analysen zu nutzen, um unseren Kunden eine erstklassige Sicherheitslösung zu bieten. Gemeinsam sind wir bestrebt, die Sicherheitslandschaft zu verbessern."
Regional Practice Head, Wipro

"Exeon ist die ideale Lösung für den Übergang von einem Legacy-SOC zu einem Next-Generation-SOC. Sie verbessert die Erkennungsmöglichkeiten, minimiert das Alarmrauschen und reduziert die Kosten erheblich."
CEO, REAL Security

"Als führender Distributor sind wir immer auf der Suche nach zuverlässigen, innovativen und leistungsstarken Lösungen, um unser Portfolio zu stärken und die Zukunft der Cybersicherheit zu gestalten. Exeon hat immer wieder bewiesen, dass sie ein vertrauenswürdiger Partner sind, mit dem man leicht zusammenarbeiten kann. Ihre Lösung exeon.ndr hat bereits in verschiedenen Bereichen große Wirkung gezeigt."
Weitere Lösungen
Management von Insider-Bedrohungen
- Umfassende Überwachung des gesamten Netzwerks und Transparenz der Anwendungen.
- Zero Trust-Integration zur Durchsetzung strenger Zugangskontrollen.
- Einblicke in die Sicherheit in Echtzeit über Live-Dashboards.
Skalierbarkeit
Modularer, flexibler Ansatz – Skalierung leicht gemacht: Die verteilte Architektur von Exeon skaliert dynamisch mit dem Datenverkehrsvolumen und dem Wachstum der Infrastruktur.
- Keine Ausfallzeiten, unterbrechungsfreier Betrieb auch in Spitzenzeiten oder bei hoher Nachfrage.
- Es sind keine manuellen Eingriffe erforderlich.
- In Echtzeit angepasste Server- und Ressourcenzuweisungen.
Alarmierung und Reporting
Ein innovatives, risikobasiertes Warnsystem, mit dem Sie sich auf kritische Sicherheitsvorfälle konzentrieren können, eliminiert Rauschen und verbessert die betriebliche Effizienz.
- Kontinuierliche Analyse des Netzwerkverkehrs.
- KI und ML zur Minimierung von Fehlalarmen und Ermüdungserscheinungen.
- Zukunftssichere Analysetechnologie mit einer intuitiven Benutzeroberfläche.
Compliance & Cybersicherheit
Mit dem Datenschutz-First-Ansatz von Exeon und der Möglichkeit zur Self-Hosted-Installation wird die Einhaltung komplexer Vorschriften deutlich vereinfacht – ob On-Premises, in der Cloud oder in sensiblen, abgeschotteten Netzwerken (Air-Gapped).
- Verbessert die Compliance durch vollständige Netzwerktransparenz, Erkennung von Anomalien und den für die Berichterstattung und Integration in SOAR-Playbooks erforderlichen Kontext.
- 100%ige Netzwerktransparenz und frühzeitige Erkennung fortschrittlicher Bedrohungen.
- Gewährleistet die Einhaltung von NIS2, ISO 27001, GDPR und mehr.
Häufig gestellte Fragen
Die Applikationssicherheitsüberwachung von Exeon schützt Geschäftsanwendungen mit Echtzeittransparenz, fortschrittlicher Bedrohungserkennung und datenschutzgerechter Sicherheit. Durch die Analyse des Benutzerverhaltens und die Verarbeitung anwendungsspezifischer Protokolle werden Anomalien erkannt und Bedrohungen verhindert, bevor sie eskalieren. Durch kontinuierliche Überwachung und fortschrittliche Analysen erhöht Exeon die Widerstandsfähigkeit der Cybersicherheit und gewährleistet die betriebliche Integrität.
Was ist OT-Sicherheit?
Die OT-Sicherheit (Operational Technology) schützt die Systeme, die physische Prozesse steuern, wie beispielsweise Produktionslinien, Energienetze, Wasseraufbereitungsanlagen, Krankenhausinfrastruktur und Verkehrsnetze. Im Gegensatz zur IT legen OT-Umgebungen den Schwerpunkt auf Verfügbarkeit und Sicherheit, nutzen oft jahrzehntealte Altsysteme und lassen sich nicht ohne Weiteres mit Patches versorgen, scannen oder vom Netz nehmen.
Was ist der Unterschied zwischen OT-Sicherheit und IT-Sicherheit?
Die IT-Sicherheit schützt Daten und Geschäftssysteme, wobei das Installieren von Patches, aktive Scans und die Isolierung kompromittierter Rechner zur Routine gehören. Im OT-Bereich können dieselben Maßnahmen jedoch zum Ausfall empfindlicher Geräte oder zu Produktionsstillständen führen. Die OT-Sicherheit muss unter diesen Einschränkungen funktionieren, was in der Regel eine passive Überwachung und eine enge Zusammenarbeit zwischen Sicherheits- und Betriebsteams erfordert.
Wie kann ich Einblick in mein OT-Netzwerk gewinnen, ohne den Betrieb zu stören?
Nutzen Sie die passive Überwachung auf Basis von Netzwerktelemetriedaten, die Sie bereits von Firewalls, Switches und bestehenden Sicherheitstools erfassen. Da nichts in das OT-Netzwerk eingespeist wird, entstehen keine Auswirkungen auf den Betrieb. Anhand dieser Metadaten können Sie ein Bestandsverzeichnis erstellen, Kommunikationsflüsse abbilden und nicht verwaltete Geräte sowie Fernzugriffspfade aufdecken.
Wie lange dauert es, bis man einen Überblick über die Arbeitszeit erhält?
Bei einem passiven, telemetriebasierten Ansatz können Unternehmen in der Regel innerhalb von etwa zwei Wochen rund 90 % der kommunizierenden Anlagen erfassen, je nach verfügbarer Telemetrie. Projekte mit hohem Sensoraufwand dauern dagegen aufgrund der Hardwarebeschaffung, Netzwerkänderungen und Wartungsfenster oft Monate.
Warum scheitern OT-Sicherheitsprojekte?
Viele OT-Sicherheitsprojekte sind von Anfang an auf eine nahezu vollständige Abdeckung ausgelegt. Sie geraten dann jedoch bei der Beschaffung, der Genehmigung von Änderungen und der Integration ins Stocken, bevor sie überhaupt Transparenz schaffen können. In der Zwischenzeit bleiben blinde Flecken bestehen. Ein „Visibility-First“-Ansatz schafft frühzeitig Mehrwert und nutzt die gewonnenen Erkenntnisse als Orientierung für weitere Investitionen.
Was ist „Shadow OT“?
Der Begriff „Shadow OT“ bezieht sich auf nicht verwaltete oder undokumentierte Anlagen und Verbindungen in einer OT-Umgebung, wie beispielsweise vergessene Fernzugriffspfade, Laptops von Auftragnehmern und Geräte, die im Anlageninventar fehlen. Durch passive Netzwerküberwachung lassen sich diese schnell aufdecken, da sie aufzeigt, was tatsächlich kommuniziert wird, und nicht nur das, was dokumentiert ist.
Was ist Segmentationsdrift und wie lässt sie sich erkennen?
Eine Segmentierungsabweichung tritt auf, wenn das tatsächliche Netzwerk allmählich vom vorgesehenen Zonendesign abweicht. Häufige Ursachen hierfür sind temporäre Firewall-Regeln, die nie entfernt werden, zu großzügig gefasste Regeln sowie neue Systeme, die ohne Aktualisierung der Richtlinien angeschlossen werden. Bei der kontinuierlichen Segmentierungsüberprüfung wird der beobachtete Datenverkehr mit den vorgesehenen Richtlinien abgeglichen, sodass Abweichungen sofort erkannt werden, sobald sie auftreten, und nicht erst bei der nächsten jährlichen Prüfung.
Inwiefern trägt die Transparenz im Bereich der Betriebstechnik (OT) zur Einhaltung der Anforderungen von NIS2, KRITIS und IEC 62443 bei?
Diese Rahmenwerke verlangen von Unternehmen, dass sie Überwachung, Transparenz der Ressourcen und Bereitschaft im Falle von Vorfällen nachweisen – und nicht nur behaupten. Man kann keine Berichte über Ressourcen erstellen, die nicht inventarisiert wurden, oder eine Segmentierung zwischen Zonen nachweisen, die nicht abgebildet wurden. Kontinuierliche Transparenz und eine Verhaltensbasis liefern zeitgestempelte Nachweise für Audits und ermöglichen die Einhaltung von Fristen bei der Meldung von Vorfällen.
Ersetzt Exeon bestehende OT-Sicherheitstools wie Nozomi, Claroty oder Tenable?
Nein. Exeon ergänzt diese Lösungen. Es bündelt OT-Sicherheitswarnungen, Firewall-Protokolle, Metadaten und Infrastruktur-Telemetriedaten in einer gemeinsamen Betriebsübersicht. Dies hilft den Teams, Vorfälle mit mehr Kontext zu untersuchen, die Segmentierung kontinuierlich zu überprüfen und historische Nachweise aufzubewahren, sodass Sie den größtmöglichen Nutzen aus den Tools ziehen können, über die Sie bereits verfügen.
Wer sollte bei einem OT-Vorfall Entscheidungen zur Eindämmung treffen?
Im OT ist die Eindämmung nicht ausschließlich eine sicherheitstechnische Entscheidung. Die Isolierung eines Systems kann sich auf die Produktion, die Sicherheit und die Lieferketten auswirken. Eine wirksame Reaktion ist hybrid: Die Sicherheitsabteilung untersucht den Vorfall und berät, der Betrieb bewertet die betrieblichen Auswirkungen, und beide Seiten vereinbaren im Voraus, wer entscheidet und wann der Fall an die Geschäftsleitung und die Aufsichtsbehörden eskaliert wird.
Sprechen Sie mit unseren OT-Sicherheitsexperten
Sprechen Sie mit unserem Technik- und Vertriebsteam über die sofortige, umfassende Transparenz, die Exeon für kritische Infrastrukturen bietet.