
Warum ist Transparenz wichtig? OT Netzwerke sind entscheidend?
Die Bedeutung der Betriebstechnologie ( OT Für Unternehmen ist dies unbestreitbar; sie florieren neben dem florierenden Markt. IT Sektor. OT umfasst industrielle Steuerungssysteme, Fertigung Ausrüstung und Geräte zur Überwachung und Steuerung industrieller Umgebungen und kritischer Infrastrukturen. In den letzten Jahren haben Angreifer begonnen, die häufige mangelnde Erkennung und den unzureichenden Schutz industrieller Systeme auszunutzen.
Als Antwort darauf IT Sicherheitsverantwortliche erkennen die Notwendigkeit des Schutzes an. OT Umgebungen mit Sicherheitsmonitoring und Reaktionsfunktionen – eine Erkenntnis, die durch vergangene, schwerwiegende Cyberangriffe auf kritische Infrastrukturen angestoßen wurde. OT Umgebungen. Angesichts der zentralen Rolle dieser Systeme im Geschäftsbetrieb und in der modernen Gesellschaft ist ihre Sicherheit von höchster Bedeutung.
Der zugrundeliegende Trend ist eindeutig: OT Und IoT Netzwerke integrieren sich zunehmend mit traditionellen IT Netzwerke für Management- und Zugriffszwecke, die eine verstärkte Kommunikation zwischen diesen Geräten sowohl intern als auch extern fördern.
Diese Integration wirkt sich nicht nur auf die Netzwerke aus, sondern hat auch erhebliche Auswirkungen auf die Sicherheitsteams, die mit dem Schutz der Umgebung beauftragt sind. Obwohl diese Konvergenz von OT Und IT Bietet zahlreiche Vorteile, wie z. B. eine höhere Effizienz und geringere Betriebskosten, birgt es gleichzeitig neue Sicherheitsrisiken und Herausforderungen.
Die Dringlichkeit von Sichtbarkeit und Erkennung
OT IT-Umgebungen werden zunehmend anfälliger für Cyberbedrohungen. Wie vergangene Angriffe zeigen, bleiben diese Bedrohungen aufgrund unzureichender Sicherheitsvorkehrungen oft unentdeckt. Sicherheitsmonitoring , was ermöglicht Bedrohung Um Akteure über längere Zeiträume unentdeckt zu lassen, ist es daher wichtig, umfassende Transparenz und effektive Maßnahmen zu erreichen. Anomalie Erkennung in OT Die Umgebung ist entscheidend für die Aufrechterhaltung robuster Sicherheit und Kontrolle.
Welche Herausforderungen gibt es bei der Überwachung? OT Umgebungen?
Zuallererst gilt es, das Einzigartige zu verstehen. Bedrohung Umgebung von OT Das Umfeld ist wesentlich. Traditionell IT Sicherheitserkennungsmethoden sind hier unzureichend, da sie unterschiedliche Empfindlichkeitsschwellen, eine verfeinerte Überwachung für Netzwerksegmente oder Gerät Gruppen und OT -spezifische Detektionsmechanismen. Im Gegensatz zu IT Angriffe OT Angriffe zielen in der Regel auf physische Gewalt ab.
Darüber hinaus zeigen aktuelle Sicherheitsvorfälle, ransomware im OT Die Situation eskaliert und hat direkte Auswirkungen auf die Kontrollsysteme und die Sicherheit.
Zweitens, Überwachung OT Umgebungen erfordern einen vielschichtigen Ansatz, der Aspekte wie das Lieferantenzugangsmanagement berücksichtigt. Gerät Management und Netzwerkkommunikation. Kontrolle und Überwachung des Lieferantenzugangs zu OT Und IoT Netzwerke sind problematisch, da Verbindungen zwischen externen und internen Netzwerken über verschiedene Medien wie VPNs, direkte Mobilfunkverbindungen und Jump-Hosts erfolgen können.
Gerät Management, einschließlich update Mechanismen und Schutzmaßnahmen gegen unbefugten Zugriff oder Manipulation stellen ebenfalls Hürden dar. Die Implementierung regelmäßiger Aktualisierungsroutinen und der Einsatz von Endpunkt Erkennung und Reaktion ( EDR ) An OT Und IoT Geräte sind oft eingeschränkt oder unpraktisch. Die Vielfalt der Geräte, ihre Lebensdauer und Gerät -spezifische Betriebssysteme verkomplizieren die Bereitstellung von Sicherheitssoftware zur Überwachung OT Geräte.
Schließlich die traditionellen IT Netzwerkerkennungsmethoden erfordern umfassende Protokollkenntnisse, einschließlich einer Reihe verschiedener Protokolle und Angriffsszenarien, die in traditionellen Regelwerken nicht vorhanden sind. OT Kontext. OT Netzwerkgeräte verbinden IoT Sensoren und Maschinen, die Kommunikationsprotokolle verwenden, die in traditionellen Systemen selten zu sehen sind IT Netzwerke. Aktive Schwachstelle Scan Methoden, die als invasivere Sicherheitslösungen gelten, können problematisch sein in OT Umgebungen, die möglicherweise Störungen oder Ausfälle verursachen.
Dasselbe gilt für Intrusion Prevention Systems (IPS), da diese Netzwerkpakete blockieren und dadurch die Stabilität und Geschäftskontinuität beeinträchtigen können. OT Umgebungen. Daher sind passive Netzwerkerkennungssysteme wie Network Detection & Response (NDR) -Lösungen für diesen Zweck besser geeignet.
Wie kann ich meine Daten überwachen und sichern? OT Umfeld?
Während sicheres Zugriffsmanagement und Gerät Das Lebenszyklusmanagement ist von entscheidender Bedeutung, seine reibungslose Implementierung kann jedoch äußerst anspruchsvoll sein. In diesem Zusammenhang bieten NDR-Lösungen einen nicht-invasiven und effektiven Ansatz für die Überwachung. OT Umgebungen. Durch die Fokussierung auf Kommunikationsmuster für OT Geräte, die Schnittmenge zwischen IT Und OT , Und Drittanbieter Zugang zu OT Diese Systeme bieten in ihren Netzwerken umfassende Transparenz- und Erkennungsmöglichkeiten, ohne den industriellen Betrieb und die Geschäftsprozesse zu stören.
Insbesondere bei fortgeschrittenen baselining Dank ihrer Fähigkeiten zeichnen sie sich durch die Identifizierung neuer und ungewöhnlicher Kommunikationsmuster aus, die auf potenziell schädliche Aktivitäten hinweisen. OT Netzwerke. Diese Systeme nutzen Flussinformationen für baselining Bereitstellung des Protokolls und Gerät -unabhängig Anomalie Die Erkennung erfolgt durch das Erlernen von Kommunikationsmustern und -häufigkeit. Anstatt diese Parameter manuell zu konfigurieren, lernt das System die Basiswerte und alarmiert die Sicherheitsteams bei ungewöhnlichen Anfragen oder Häufigkeitsänderungen.
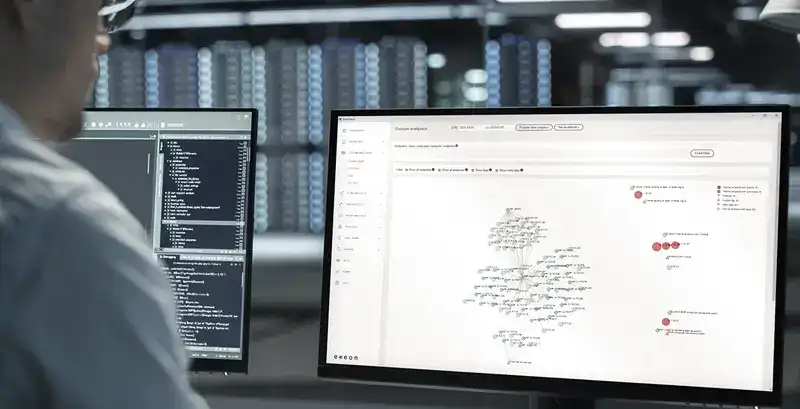
Darüber hinaus ein flexibler Anwendungsfall framework ermöglicht das Festlegen fein abgestimmter Schwellenwerte für OT -spezifisches Monitoring, einschließlich Lastüberwachung mit netzwerkzonenspezifischer Granularität. Darüber hinaus maschinelles Lernen Algorithmen verbessern die Genauigkeit von Anomalie und Potenzial Bedrohungserkennung im Gegensatz zu traditionellen regelbasierten Systemen.
Folglich sind ihre passiven Überwachungsfähigkeiten von entscheidender Bedeutung für OT Und IoT Umgebungen, in denen alternative Überwachungsmethoden schwierig zu implementieren sein könnten oder Störungen verursachen würden. Exeon.NDR ist eine robuste und einfach zu implementierende Lösung. ML -gesteuertes System für OT analysiert Protokolldaten aus traditionellen Umgebungen IT Umgebungen OT Netzwerke und Sprünge host Gateways, die einen umfassenden Überblick über die Netzwerkaktivität bieten.
Die Fähigkeit des Systems, verschiedene Drittanbieter Protokollquellen, wie zum Beispiel OT -spezifische Protokolle sind unerlässlich. Darüber hinaus ist die Kompatibilität mit anderen Systemen von entscheidender Bedeutung. OT -spezifische Erkennungsprodukte steigern die Leistungsfähigkeit und gewährleisten eine umfassende Sicherheitsabdeckung.
Abschluss: OT Sicherheit durch NDR
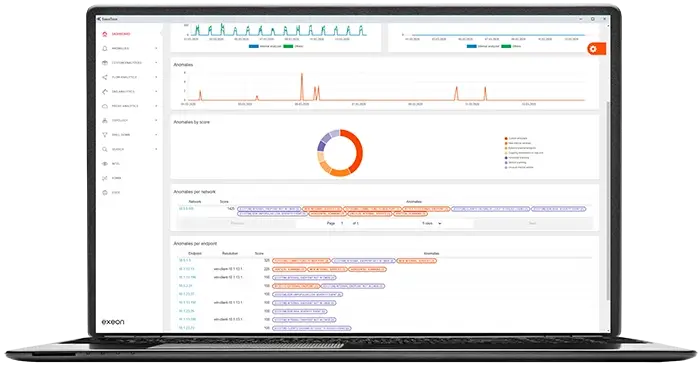
Zusammenfassend lässt sich sagen, dass Lösungen wie Exeon.NDR die spezifischen Herausforderungen von effektiv bewältigen. OT Netzwerke, wodurch sich die Schweizer Lösung als bevorzugte Erkennungsmethode für die Sicherung etablierte OT Umgebungen.
Durch die Umsetzung ML Mit netzwerkbasierten Sicherheitslösungen wie den Produkten von Exeon können Unternehmen ihre industriellen Abläufe zuverlässig überwachen und sichern und so die Geschäftskontinuität durch eine automatisierte, effiziente und hardware Kostenloser Ansatz. Finden Sie heraus, ob Exeon.NDR die ideale Lösung für Ihr Unternehmen ist, indem Sie noch heute eine kurze Demo anfordern.



