Definition
Ein Intrusion Prevention System (IPS) ist ein Inline-Sicherheitstool, das den Netzwerkverkehr aktiv auf potenzielle Bedrohungen oder schädliche Aktivitäten überwacht und analysiert. Dieses System verwendet verschiedene Methoden zur Bedrohungserkennung, abhängig von vordefinierten Signaturen und etablierten Sicherheitsrichtlinien. Verhalten oder Datenschutzrichtlinie. Die Hauptfunktion eines Intrusion Prevention Systems (IPS) besteht darin, Bedrohungen abzuwehren, indem bei Erkennung verdächtiger Aktivitäten automatisch Maßnahmen ergriffen werden.
IPS vs. IDS
Obwohl viele Menschen IPS mit Intrusion Detection System ( IDS ) verwechseln, wurde IPS als eine fortschrittlichere Version von IDS konzipiert. IDS Die
- Wie der Name schon sagt, ist das Intrusion Detection System hilfreich bei der Erkennung potenzieller Bedrohungen und dient hauptsächlich dazu, Alarmierung der Administrator, wo weiter Untersuchung wird benötigt.
- IPS geht hingegen über die reine Erkennung hinaus, indem es störende Aktionen im Netzwerk sofort blockiert. Diese proaktive Verteidigung durch IPS soll die Netzwerksicherheit erhöhen und das Risiko verringern. Datenabfluss Dadurch wird ein IPS zu einem wichtigen Bestandteil jeder Cybersicherheitsstrategie.
Wie funktioniert IPS?
Ein IPS wird typischerweise hinter dem firewall Zwischen Quelle und Ziel muss jedes Paket das IPS durchlaufen und dort geprüft werden, bevor es in Ihr Netzwerk gelangen kann. Funktion hilft dabei, Eindringversuche in Echtzeit zu verhindern, indem drei Hauptmethoden zur Erkennung ungewöhnlicher Angriffe eingesetzt werden. Verhalten Die
- Signaturbasierte Erkennung: Bei dieser Erkennungsmethode nutzt das IPS seine Datenbank mit zuvor abgewehrten Bedrohungen, um neue Netzwerkangriffe zu erkennen. Es greift ein, sobald ein neues Paket mit einer der vordefinierten Signaturen übereinstimmt.
Nachteile: Bei dieser Methode muss die Signaturdatenbank regelmäßig aktualisiert werden, um das Eindringen der neuesten Cyberangreifer zu verhindern. - Anomalie Erkennung: Hier maschinelles Lernen wird verwendet, um ein Basismodell eines normalen Netzwerks zu erstellen Verhalten . Der Anomalie Das auf diesem Modell basierende IPS analysiert den laufenden Datenverkehr und vergleicht ihn mit dem festgelegten Modell. Es ergreift präventive Maßnahmen, wenn es Aktivitäten erkennt, die von der normalen Basislinie abweichen. Im Vergleich zum signaturbasierten Verfahren bietet das IPS Anomalie Das Erkennungsmodell kann sowohl bekannte als auch unbekannte Bedrohungen stoppen.
Nachteile: Wenn die Ausgangswerte nicht genau definiert sind oder es häufige Änderungen in der normalen Aktivität gibt, Anomalie -basierte IPS können häufig zu falsch positiven Ergebnissen führen. - Richtlinienbasierte Erkennung: Ein richtlinienbasiertes Intrusion Prevention System (IPS) nutzt vom Sicherheitsteam oder Netzwerkadministrator definierte Netzwerkrichtlinien, um schädliche Aktivitäten zu erkennen. Das IPS überwacht den Datenverkehr, um diese Richtlinien durchzusetzen und jegliche Aktionen zu unterbinden, die gegen diese Regeln verstoßen.
Nachteile: Es ist sehr präzise, erfordert aber einen erheblichen Aufwand bei der Erstellung und Pflege der individuellen Datenschutzrichtlinie.
Hauptmethoden der Prävention
- Blockierung schädlichen Datenverkehrs: Das IPS überprüft den ein- und ausgehenden Datenverkehr und blockiert Pakete, die bekannten Mustern entsprechen. Bedrohung Unterschriften oder Beweismittel verdächtig Verhalten Es ist hochwirksam bei der Abwehr bekannter Bedrohungen und unmittelbarer Risiken.
- Bandbreitenbegrenzung: Für potenziell verdächtigen Datenverkehr, der keine vollständige Blockierung erfordert, kann das Intrusion Prevention System (IPS) die zugewiesene Bandbreite begrenzen und so dessen Auswirkungen reduzieren. Dies ist nützlich für die Verwaltung von Netzwerkressourcen und die Minderung der Folgen verdächtiger Aktivitäten, ohne den legitimen Datenverkehr vollständig zu unterbrechen.
- Verbindungen zurücksetzen: wenn ein Bedrohung Wird eine schädliche Aktivität während einer laufenden Sitzung erkannt, kann das IPS die Verbindung zurücksetzen, um die schädliche Aktivität zu unterbrechen. Es ist wirksam, um laufende Angriffe zu stoppen und weitere schädliche Aktionen zu verhindern.
- Konfigurationsänderungen: Das IPS kann Patches automatisch anwenden. update Sicherheitsrichtlinien oder Konfigurationsänderungen zur Abwehr erkannter Bedrohungen. Bietet dynamischen und adaptiven Schutz, indem sichergestellt wird, dass die Sicherheitsumgebung aktuell und widerstandsfähig gegenüber neuen Bedrohungen ist.
Arten von Bereitstellungen
- Netzwerkbasiertes Intrusion-Prevention-System (NIPS) : Ein NIPS wird an strategischen Punkten innerhalb des Netzwerks installiert, üblicherweise hinter dem firewall Es überwacht den Datenverkehr aller Geräte und eignet sich ideal zur Erkennung einer Vielzahl von Netzwerkbedrohungen, wie z. B. DoS-Angriffe, unbefugte Zugriffsversuche oder malware Vermehrung.
- Host Intrusion-Prevention-System (HIPS) : Dieses Präventionssystem wird auf bestimmten Endpunkten eingesetzt; es überwacht und steuert das Netzwerk nur auf diesen einzelnen Geräten. Es wird empfohlen, ein HIPS-System zu verwenden. host -basiertes Intrusion-Prevention-System mit einem netzwerkbasierten System, da es sich auf die Erkennung von Bedrohungen spezialisiert hat, die das NIPS möglicherweise übersehen hat.
- Verhalten (NBA) : Das NBA-Präventionssystem nutzt die Anomalie -basierte Methode zur Überwachung von Verkehrsmustern und zur Erkennung ungewöhnlicher Verhalten Dies könnte auf potenzielle Bedrohungen hinweisen. Das Netzwerk Verhalten Die IPS-Analyse konzentriert sich auf das Gesamtbild. Verhalten statt einzelner Signaturen. Daher ist es effektiv bei der Identifizierung neuer Angriffe, die keiner der bestehenden Signaturen entsprechen. Bedrohung Unterschriften.
- Drahtloses Intrusion-Prevention-System (WIPS) : Ein WIPS ist speziell für drahtlose Netzwerke konzipiert. Es dient der Analyse und Beendigung der Verbindung unautorisierter Benutzer oder Geräte, die auf das überwachte WLAN zugreifen. Das drahtlose Intrusion-Prevention-System eignet sich besonders für große Organisationen, die für ihre Daten und Transaktionen auf drahtlose Netzwerke angewiesen sind, wie z. B.: Unternehmenszentralen, Detailhandel Geschäfte Gesundheitswesen Einrichtungen, Bildungseinrichtungen und öffentliche Plätze.
IPS bietet Echtzeit Bedrohungsabwehr, während NDR eine tiefere Netzwerktransparenz und erweiterte Funktionen bietet. Bedrohungserkennung zur Identifizierung komplexerer Vorfälle.
Seine Vorteile
- Echtzeit Bedrohung : Das Intrusion Prevention System erkennt Bedrohungen nicht nur, sondern verhindert sie auch proaktiv, indem es bösartige IP-Adressen blockiert oder verdächtige Sitzungen in Echtzeit beendet.
- Verbesserter Datenschutz : Der Einsatz eines Intrusion Prevention Systems (IPS) ist unerlässlich, wenn große Mengen sensibler Daten verarbeitet werden. Durch die sofortige Blockierung unautorisierter Nutzer und verdächtiger Aktivitäten reduziert ein IPS das Risiko von Datenverlusten. Sicherheitsverletzung , um Ihnen beim Schutz vertraulicher Informationen zu helfen.
- Verbesserte Netzwerkleistung: Böswillige Angriffe verbrauchen Bandbreite und verlangsamen Ihr System. Ein Intrusion Prevention System (IPS) verbessert Ihre Gesamtleistung und sorgt für ein reibungsloseres Benutzererlebnis, indem es unautorisierten Datenverkehr kontinuierlich filtert und die Auswirkungen von Sicherheitsvorfällen minimiert.
- Compliance von Sicherheitsstandards: Ein IPS hilft Ihrem Unternehmen, die gesetzlichen Bestimmungen und Branchenstandards zu erfüllen. frameworks wie beispielsweise der Health Insurance Portability and Accountability Act (HIPAA), der Payment Card Industry Data Security Standard (PCI-DSS) und die Datenschutz-Grundverordnung (DSGVO) DSGVO ).
- Verbesserte Netzwerktransparenz: Kontinuierliche Überwachung und detaillierte Berichterstattung ermöglichen einen klaren Überblick über die Netzwerkaktivitäten und helfen so, Schwachstellen zu erkennen und zu beheben.
- Effizienz : Da es sich um ein automatisiertes Tool handelt, ist der Aufwand für das Netzwerksicherheitsteam minimal bis gar nicht vorhanden. Da ein Intrusion Prevention System (IPS) schädliche Aktivitäten erkennt, bevor diese das System passieren können, vereinfacht es zudem die weiteren Kontrollen der erweiterten Sicherheitsstufen.
Nachteile
- Falsch-Positive: Aufgrund begrenzter Aktualisierungen, komplexer Umgebungen oder Fehlkonfigurationen kann das Intrusion Prevention System häufig harmlosen Datenverkehr fälschlicherweise als bösartig einstufen und/oder tatsächliche Bedrohungen nicht erkennen.
- Leistungseinbußen: Ein Intrusion Prevention System (IPS) benötigt hohe Bandbreite für einen effizienten Betrieb. In Umgebungen mit hohem Datenverkehr kann es Schwierigkeiten bei der Verarbeitung des großen Datenvolumens haben und dadurch Verzögerungen im System verursachen.
- Konfigurations- und Wartungskosten: Um eine einwandfreie Funktion zu gewährleisten, ist eine detaillierte Konfiguration des Datensatzes erforderlich, der zum Vergleich und zur Erkennung schädlicher Aktivitäten verwendet wird. Darüber hinaus ist eine kontinuierliche Wartung unerlässlich, um Ihr Unternehmen vor allen neuen und den bereits definierten Bedrohungen zu schützen. Dies kann kostspielig sein und ist möglicherweise nicht für alle Unternehmen geeignet.
Wie NDR hilft
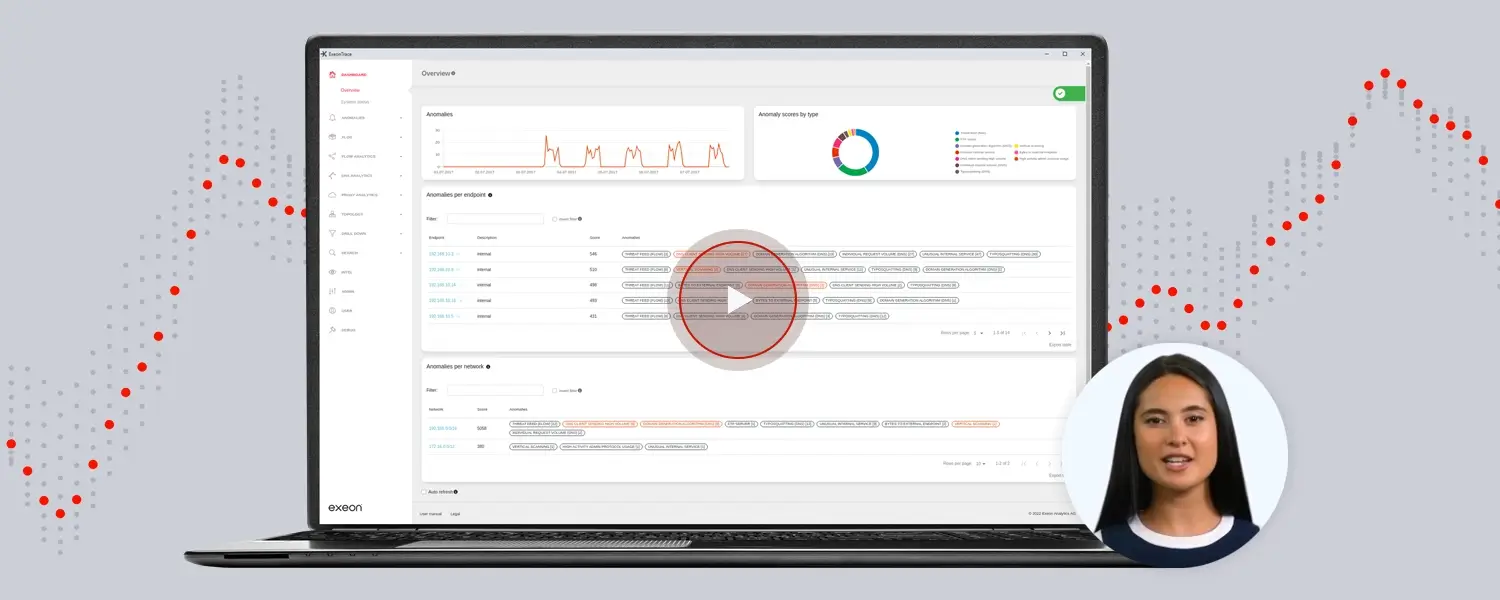
Schnellere und präzisere Erkennung: Network Detection and Response (NDR) erweitert IPS um maschinelles Lernen und fortgeschrittene Analyseprotokolle.
Während IPS auf signaturbasierter Erkennung beruht und zero-day Angriffe und verschlüsselten Datenverkehr oft übersieht, analysiert NDR kontinuierlich den Netzwerkverkehr und erkennt Anomalien. Verhalten Es bietet außerdem eine ganzheitlichere Sichtweise. Bedrohungserkennung reduziert Fehlalarme und unterstützt das Netzwerk Forensik um Sicherheitsvorfälle besser untersuchen und verhindern zu können.