
Warum ist die Erkennung Datenexfiltration So wichtig?
In der heutigen Ausgabe Umgebung Es gibt einen beispiellosen Anstieg von ransomware Angriffen und Datenlecks, die darauf abzielen, Unternehmen zu erpressen. Gleichzeitig sieht sich die Cybersicherheitsbranche mit zahlreichen kritischen Schwachstellen in Datenbanksoftware und Unternehmenswebsites konfrontiert. Diese Entwicklungen zeichnen ein düsteres Bild von Datenverlust und unautorisierter Datenentnahme, mit denen Sicherheitsverantwortliche und ihre Teams zu kämpfen haben. Dieser Artikel beleuchtet diese Herausforderung und erläutert die Vorteile von maschinelles Lernen und Network Detection & Response (NDR) .
Datenexfiltration kennzeichnet häufig die abschließende Phase eines Cyberangriff Dies stellt die letzte Chance dar, die Datenschutzverletzung zu erkennen, bevor die Daten öffentlich werden oder für unlautere Zwecke missbraucht werden. Spionage . Trotzdem, Datenabfluss ist nicht ausschließlich eine Folge von Cyberangriffen; es kann auch durch menschliches Versagen verursacht werden.
Idealerweise sollte man verhindern Datenexfiltration Trotz robuster Sicherheitsmaßnahmen erschweren die zunehmende Komplexität und weite Verbreitung von Infrastrukturen sowie die Integration veralteter Geräte die Prävention erheblich. In solchen Situationen ist die Erkennung unser wichtigster Schutz – besser spät als gar nicht zu erkennen.
Die Schwierigkeit der Erkennung bewältigen Datenexfiltration
Täter können mehrere Sicherheitslücken ausnutzen, um Daten zu sammeln und unrechtmäßig zu übertragen, indem sie Protokolle wie beispielsweise … verwenden. DNS HTTP(S), FTP und SMB Das MITRE ATT&CK framework beschreibt zahlreiche Muster von Datenexfiltration Angriffe.
Dennoch stellt es eine enorme Herausforderung dar, mit jeder Protokoll- und Infrastrukturänderung Schritt zu halten, was die Verfolgung einer umfassenden Lösung zusätzlich erschwert. Sicherheitsmonitoring Erforderlich ist eine maßgeschneiderte Analyse, die auf dem Datenvolumen basiert und geräte- oder netzwerkspezifisch ist, mit angepassten Schwellenwerten zur Steigerung der Effektivität.
Hier ist der Ort Network Detection & Response Die NDR-Technologie kommt zum Einsatz. NDR wird unterstützt von maschinelles Lernen bietet zwei wesentliche Funktionen:
- Es ermöglicht die praktische Überwachung der gesamten relevanten Netzwerkkommunikation und dient als Grundlage für eine umfassende Überwachung Datenexfiltration . Dies umfasst nicht nur die Interaktionen zwischen internen und externen Systemen, sondern auch die interne Kommunikation. Einige Angreifergruppen übertragen Daten direkt nach außen, während andere dedizierte interne Exfiltrationshosts nutzen.
- maschinelles Lernen Algorithmen spielen eine zentrale Rolle bei der Anpassung und dem Erlernen kontextspezifischer Schwellenwerte für verschiedene Geräte und Netzwerke, was in der heutigen vielfältigen Infrastruktur von entscheidender Bedeutung ist. Umgebung Die
Einige der wichtigsten Mitglieder von Exeon maschinelles Lernen Entwicklungsteam, darunter David Gugelmann , Gründer & Co-CEO, und Markus Happe , CTO.
Entwirrung maschinelles Lernen für Datenexfiltration Detektion
Vor dem Aufkommen von maschinelles Lernen Der Prozess umfasste die manuelle Konfiguration von Schwellenwerten, die netzwerk- oder clientspezifisch waren. Folglich Warnmeldung würde ausgelöst werden, wenn ein Gerät überschritten die vordefinierten Daten Schwellenwert bei der Kommunikation außerhalb des Netzwerks. Die Einführung von maschinelles Lernen Algorithmen haben zahlreiche Vorteile mit sich gebracht für Datenexfiltration Erkennung:
- Kenntnisse über Netzwerkverkehrsmuster und Upload-/Downloadvorgänge erwerben Verhalten von Clients und Servern, wodurch eine entscheidende Grundlage für die Identifizierung von Anomalien geschaffen wird.
- Die Festlegung geeigneter Schwellenwerte, die auf verschiedene Clients, Server und Netzwerke zugeschnitten sind, wäre andernfalls eine mühsame Aufgabe.
- Abweichungen von erlernten Volumenmustern erkennen und dadurch Ausreißer und verdächtige Datenübertragungen aufspüren, unabhängig davon, ob diese intern erfolgen oder den Austausch zwischen internen und externen Systemen betreffen.
- Durch die Nutzung von Bewertungssystemen zur Quantifizierung außergewöhnlicher Datenpunkte, die Herstellung von Verbindungen zu anderen Systemen zur Auswertung der Daten und die Erstellung von Benachrichtigungen bei festgestellten Unregelmäßigkeiten.
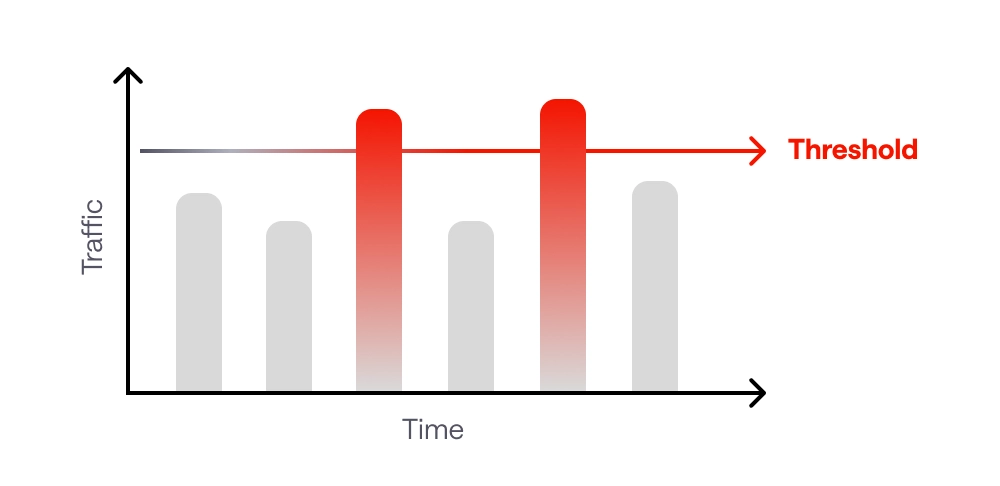
Visualisierung: Wenn das Verkehrsaufkommen einen bestimmten Wert überschreitet Schwellenwert , wie durch das erlernte Profil bestimmt, ein Warnmeldung wird ausgelöst.
maschinelles Lernen -Powered Network Detection & Response Kommt zur Rettung
Lösungen Network Detection & Response (NDR) bieten einen ganzheitlichen und aufschlussreichen Ansatz zur Identifizierung ungewöhnlicher Netzwerkverhaltensweisen und plötzlicher Spitzen im Datentransfer. Durch die Nutzung der Fähigkeiten von maschinelles Lernen ( ML Diese Lösungen schaffen die Grundlage für Netzwerkkommunikationsmuster und ermöglichen die schnelle Erkennung von Anomalien, insbesondere im Hinblick auf Volumenanalysen oder Verdeckte Kommunikationskanäle Die
Mit diesem fortschrittlichen und proaktiven Ansatz können NDRs die frühesten Anzeichen eines Einbruchs erkennen, oft lange bevor es zu einem tatsächlichen Einbruch kommt. Datenexfiltration Auftreten.
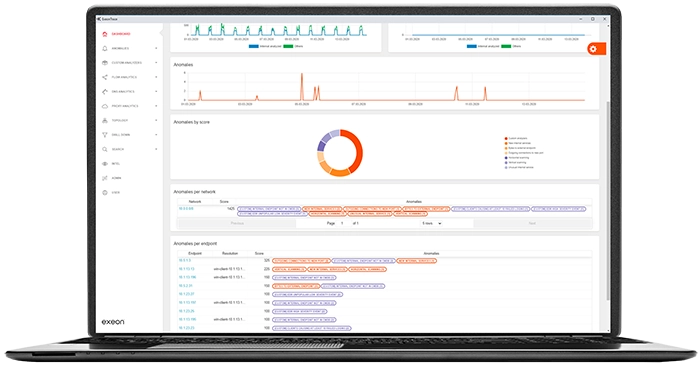
Eine herausragende NDR-Lösung, die für ihre akribische Datenvolumenüberwachung bekannt ist, ist Exeon.NDR .
Dieses in der Schweiz entwickelte NDR-System nutzt preisgekrönte Technologien maschinelles Lernen Algorithmen zur passiven Überprüfung und Bewertung Echtzeit Netzwerkverkehr, um potenzielle Fälle von riskantem oder unautorisiertem Datentransfer zu identifizieren.
Besonders hervorzuheben ist die nahtlose Integration in Ihre bestehende Infrastruktur, wodurch der Bedarf an zusätzlicher Software entfällt. hardware Die Vorteile des Exeon-Produkts gehen über die reine Verbesserung der Sicherheit hinaus; es trägt auch zu einem tieferen Verständnis normaler und ungewöhnlicher Netzwerkaktivitäten bei – ein entscheidender Aspekt bei der Stärkung und Optimierung Ihrer Gesamtsicherheit. framework Die
ML Netzwerkerkennung: Schlüsselelemente
Im heutigen digitalen Umgebung Netzwerkausbau und erhöhte Schwachstellen stellen ständige Herausforderungen dar. Daher sind robuste Datenexfiltration Die Erkennung von Ausreißern ist unerlässlich. Angesichts der Komplexität moderner Netzwerke kann die manuelle Festlegung von Schwellenwerten für die Ausreißererkennung jedoch nicht nur aufwendig, sondern auch nahezu unpraktikabel sein.
Durch den Einsatz volumenbasierter Erkennung und die Überwachung des Verkehrsverhaltens lassen sich folgende Phänomene erkennen: Datenexfiltration Dies geschieht durch die Identifizierung von Abweichungen im Datenvolumen und im Upload-/Download-Verkehrsmuster. Dadurch wird die Leistungsfähigkeit des maschinelles Lernen ( ML ) in Systemen Network Detection & Response (NDR) unterstrichen, da es die Erkennung infrastrukturspezifischer Schwellenwerte und Anomalien automatisiert.
Unter diesen NDR-Lösungen zeichnet sich das Produkt von Exeon durch umfassende Netzwerktransparenz und effiziente Funktionen aus. Anomalie Erkennung und ein gestärktes Sicherheitsniveau. Diese Eigenschaften gewährleisten einen sicheren und effizienten Geschäftsablauf. Erfahren Sie mehr darüber. ML -betriebene NDR kann verbessern Datenexfiltration Wir helfen Ihnen, unregelmäßige Netzwerkverhaltensweisen in Ihrem Unternehmen zu erkennen und zu identifizieren. Fordern Sie jetzt eine Demonstration an!



