Definition
Malware Sie gehören zur Kategorie schädlicher Programme, die darauf ausgelegt sind, unerwünschte und zerstörerische Aktivitäten auf Computern, Mobilgeräten, Netzwerken oder anderen elektronischen Geräten auszuführen. Diese Programme werden heimlich und ohne Wissen oder Zustimmung des Nutzers installiert oder ausgeführt. Cyberkriminelle entwickeln und setzen sie ein, um böswillige Ziele zu erreichen, die von finanzieller Bereicherung bis hin zu … reichen. Datendiebstahl für Spionage Zu Betriebssystem Korruption und Angriffe auf feindliche Staaten.
So funktioniert es
Malware dürfen Kompromittierung Systeme werden auf unterschiedliche Weise eingesetzt. Obwohl die Arten variieren, werden im Allgemeinen bestimmte Schritte befolgt, um böswillige Ziele zu erreichen:
- Infektion: Schadsoftware gelangt über Sicherheitslücken oder Schwachstellen in das System. Dies kann durch das Öffnen infizierter E-Mail-Anhänge, den Besuch kompromittierter Websites, das Herunterladen infizierter Dateien oder die Ausnutzung von Schwachstellen in Software oder Betriebssystemen geschehen.
- Installation: Diese Schadprogramme installieren sich selbst oder verstecken sich in legitimen Dateien, um schwerer erkennbar zu sein. Sie können auch Rootkit-Techniken verwenden, um sich in tieferen Systemebenen zu verbergen. Betriebssystem was die Erkennung erschwert.
- böswillige Aktivitäten ausführen: Je nach Art kann es verschiedene schädliche Funktionen ausführen. Einige Beispiele sind:
- Dateien löschen oder verschlüsseln
- Aufzeichnung der Tastatureingaben
- Diebstahl vertraulicher Informationen
- Versenden von Spam-E-Mails
- Ausführung von Denial-of-Service-Angriffen oder
- Öffnung von Hintertüren für den Fernzugriff
- Verbreitung: Würmer und andere Arten von malware Die Software kann sich automatisch über Netzwerkverbindungen oder durch das Versenden infizierter Dateien an andere Benutzer auf andere Systeme ausbreiten. Dadurch kann sie sich auf verschiedene Geräte verbreiten und erheblichen Schaden anrichten.
- Tarnung und Verschleierung: Diese Bedrohungen können verschiedene Methoden anwenden, um der Entdeckung zu entgehen. Sie können Dateinamen ändern, legitime Systemprozesse infiltrieren, sich vor Sicherheitssoftware verbergen oder Anti-Analyse-Techniken einsetzen, um ihre Funktionsfähigkeit zu beeinträchtigen.
Angreifer können bestimmte Arten von Bedrohungen fernsteuern. Sie können Befehle empfangen und ausführen, Updates herunterladen, um deren Funktionalität zu verbessern, oder update sich selbst, um Sicherheitsmaßnahmen zu umgehen.
Die gefährlichsten malware Typen auf einen Blick
Trojaner, ransomware Und vieles mehr – sind Sie sich der verschiedenen Arten von Cyberbedrohungen bewusst, die derzeit in Unternehmensnetzwerken lauern und versuchen, in Ihre Systeme einzudringen? Das Spektrum dieser Schadprogramme wächst ständig. Unter den zahlreichen Kategorien, die es heute gibt, sind die unten aufgeführten die häufigsten.
Ransomware , einer der malware Arten von Cyberangriffen stellen laut WEF im Jahr 2025 die größte Cybersicherheitsrisikobedenken für CISOs dar .
- Viren: Viren gehören zu den ältesten und bekanntesten Arten von malware Sie beschädigen Programme oder Dateien und verbreiten sich, indem sie sich an andere ausführbare Dateien anhängen. Viren können Dateien löschen, Daten beschädigen, Systemfunktionen beeinträchtigen oder unerwünschte Aktionen ausführen, um Schaden anzurichten.
- Würmer: Würmer sind sich selbst replizierende Schadsoftware, die sich automatisch in Netzwerken verbreitet, ohne dass ein Benutzer aktiv eine infizierte Datei ausführt. Sie gelangen von einem System zum anderen, indem sie Sicherheitslücken und Schwachstellen ausnutzen. Würmer können erheblichen Schaden anrichten, indem sie Bandbreite verbrauchen, Systemressourcen überlasten oder sensible Daten stehlen.
- Trojanisches Pferd: Ein Trojanisches Pferd ist eine Art Schadsoftware, die sich als legitime Software tarnt und in ein System eindringen kann. Es kann als nützliche Anwendung, Computerspiel oder ein anderes scheinbar harmloses Programm erscheinen. Nach der Aktivierung gewährt der Trojaner Angreifern Zugriff auf das infizierte System und ermöglicht ihnen so den Diebstahl von Daten. personenbezogene Daten , später Zugriff zu erlangen oder andere böswillige Aktivitäten durchzuführen.
- Ransomware : Ransomware ist eine besonders gefährliche Art von Cyberkriminalität. Bedrohung Diese Schadsoftware verschlüsselt Dateien oder das gesamte System eines Nutzers und fordert anschließend Lösegeld für die Freigabe der Daten. Sie kann Unternehmen und Privatpersonen erheblichen Schaden und Betriebsunterbrechungen zufügen.
- Spyware: Spyware ist eine Art Schadsoftware, die sich unbemerkt auf einem System installiert und die Aktivitäten des Benutzers überwacht. Dazu gehören Tastatureingaben, Passwörter, Browserverlauf und andere Daten. personenbezogene Daten werden verfolgt und gesammelt. Diese Informationen werden dann an Angreifer gesendet, die sie nutzen können, um Angriffe durchzuführen. Identitätsdiebstahl , Betrug oder andere illegale Aktivitäten.
- Adware: Adware ist eine Art von malware Adware blendet Werbung auf infizierten Systemen ein. Sie wird häufig zusammen mit anderen kostenlosen Programmen oder Softwarepaketen installiert. Obwohl Adware nicht so schädlich ist wie manche andere Schadsoftware, kann sie Benutzer belästigen, die Systemleistung beeinträchtigen oder Daten sammeln. personenbezogene Daten um zielgerichtete Werbung anzuzeigen.
- Keylogger: Keylogger sind Schadprogramme, die heimlich Tastatureingaben aufzeichnen. Sie können Passwörter, Kreditkartendaten und andere sensible Informationen stehlen. Diese Daten können anschließend für folgende Zwecke verwendet werden: Betrug oder Identitätsdiebstahl Die
- Rootkits: Rootkits sind eine besonders gefährliche Art von Schadsoftware. Diese Software ermöglicht Angreifern uneingeschränkten Systemzugriff und ermöglicht es ihnen, ihre Anwesenheit zu verschleiern. Sie können dazu verwendet werden, andere Bedrohungen zu verbergen, Sicherheitsvorkehrungen zu umgehen oder die Kontrolle über das System vollständig zu verlieren.
Anzeichen von malware Infektion
Hier sind 10 Möglichkeiten, solche Cyberangriffe zu erkennen:
- Unerklärliche Systemverlangsamung: Wenn Ihr Computer plötzlich langsamer wird und selbst einfache Aufgaben viel Zeit in Anspruch nehmen, könnte dies auf das Vorhandensein von Schadsoftware hindeuten.
- Häufige Abstürze oder Systemeinfrierungen: Wenn Ihr System ohne ersichtlichen Grund häufiger abstürzt oder einfriert, könnte dies auf eine Sicherheitslücke hindeuten. Bedrohung Die
- Pop-up-Werbung und unerwünschte Werbung: Aggressive Pop-ups, unerwünschte Werbung oder Links zu fragwürdigen Webseiten können auf Adware-Infektionen hinweisen.
- Geänderte Browsereinstellungen: Ein Browser-Hijacking malware Die Ursache könnte darin liegen, dass Ihre Standard-Startseite, Ihre Suchmaschine oder andere Browsereinstellungen unerklärlicherweise geändert wurden, ohne dass Sie dies selbst getan haben.
- Plötzlich auftauchende neue Programme oder Symbolleisten: Wenn Sie plötzlich neue Programme, Symbolleisten oder Erweiterungen sehen, die Sie nicht selbst installiert haben, ist es möglich, dass Ihr System mit unerwünschter Software infiziert ist.
- Fehlende oder beschädigte Dateien: Wenn Dateien plötzlich fehlen oder nicht zugänglich sind, kann dies auf Folgendes hindeuten: ransomware oder andere Schadprogramme.
- Ungewöhnlicher Datenverbrauch oder Netzwerkverkehr: Wenn Ihr Datenverbrauch oder Ihr Netzwerkverkehr deutlich zugenommen hat, könnte dies auf das Vorhandensein von Schadsoftware hindeuten.
- Passwortprobleme: Wenn Ihre Passwörter nicht mehr funktionieren oder Ihre Online-Konten kompromittiert wurden, könnte dies auf eine Keylogger- oder Spyware-Infektion hindeuten.
- Fehlfunktionen der Sicherheitssoftware: Wenn Ihre firewall Wenn die Antivirensoftware plötzlich nicht mehr funktioniert oder deaktiviert wird, könnte dies ein Anzeichen für ein Sicherheitsproblem sein. Bedrohung versucht, der Entdeckung zu entgehen.
- Unbekannte Prozesse oder verdächtige Aktivitäten im Task-Manager: Überwachen Sie den Task-Manager auf unbekannte oder verdächtige Prozesse, die im Hintergrund ausgeführt werden. Dies könnte auf einen Cybersicherheitsvorfall hindeuten. Bedrohung Die
Es ist wichtig zu beachten, dass diese Anzeichen nicht immer eindeutig auf ein Sicherheitsproblem hinweisen, da auch andere Ursachen möglich sind. Wenn Sie jedoch mehrere dieser Hinweise gleichzeitig bemerken, sollten Sie Ihr System auf mögliche Schwachstellen untersuchen und entsprechende Maßnahmen ergreifen.
Malware Schutzstrategien
So schützen Sie sich vor Schadsoftware: Der Schutz Ihrer Daten, Systeme und Ihrer Privatsphäre vor Cyberbedrohungen ist von entscheidender Bedeutung. Hier sind einige wichtige Sicherheitsvorkehrungen, die Sie treffen können:
- Verwenden Sie zuverlässige Sicherheitssoftware: Installieren Sie hochwertige Antiviren- und Anti-…-Software. malware Installieren Sie die Software auf allen Geräten. Achten Sie darauf, dass die Software regelmäßig aktualisiert wird, um neuen Bedrohungen entgegenzuwirken.
- Halten Sie Ihre Software auf dem neuesten Stand: Regelmäßig update dein Betriebssystem Anwendungen und Sicherheitssoftware. Patches und Updates schließen Sicherheitslücken, die von Schadsoftware ausgenutzt werden könnten, und schützen Ihr System vor Cyberbedrohungen.
- Seien Sie vorsichtig beim Öffnen von E-Mails und Anhängen: Misstrauen Sie E-Mails von unbekannten Absendern oder mit verdächtigen Inhalten. Öffnen Sie keine Anhänge und klicken Sie nicht auf Links in solchen E-Mails, es sei denn, Sie sind sich ihrer Sicherheit absolut sicher.
- Vermeiden Sie den Besuch unsicherer Websites: Greifen Sie nicht auf fragwürdige Websites zu und laden Sie keine Dateien aus unbekannten Quellen herunter. Achten Sie auf das Sicherheitssymbol (z. B. ein Schloss) in der Adressleiste Ihres Browsers, um sicherzustellen, dass die Verbindung verschlüsselt ist.
- firewall aktivieren: Stellen Sie sicher, dass Ihre firewall ist aktiviert, um unerwünschten Datenverkehr zu blockieren und es schwieriger zu machen für malware um hineinzukommen.
- Verwenden Sie sichere und einzigartige Passwörter: Verwenden Sie für Ihre Konten sichere, einzigartige Passwörter, die aus einer Kombination von Buchstaben, Zahlen und Sonderzeichen bestehen. Verwenden Sie für jedes Konto ein separates Passwort, um das Risiko zu minimieren. Kompromittierung Die
- Aktivieren Sie die Zwei-Faktor Authentifizierung (2FA): Nutzen Sie die zusätzliche Sicherheitsebene der Zwei-Faktor-Authentifizierung. Authentifizierung um sicherzustellen, dass Ihr Konto auch dann geschützt bleibt, wenn Ihr Passwort kompromittiert wird.
- Seien Sie vorsichtig mit USB- und externen Geräten: Vermeiden Sie es, unbekannte oder ungesicherte USB-Sticks oder externe Geräte an Ihren Computer anzuschließen, da diese möglicherweise schädliche Dateien oder gefährliche Software enthalten und somit erhebliche Sicherheitsrisiken darstellen könnten.
- Sichern Sie Ihre Daten regelmäßig: Erstellen Sie regelmäßig Sicherungskopien Ihrer wichtigen Dateien und bewahren Sie diese an einem sicheren Ort auf. Im Falle eines Sicherheitsvorfalls Bedrohung Sie können Ihre Daten problemlos wiederherstellen, ohne ein Lösegeld zahlen zu müssen.
- Sensibilisieren Sie Ihre Kollegen und Mitarbeiter und schulen Sie sie: Führen Sie Schulungen und Sensibilisierungsmaßnahmen für Ihre Mitarbeiter durch, um sie über die Risiken aufzuklären. malware Ermutigen Sie Ihre Mitarbeiter zu einem sicherheitsbewussten Verhalten. Verhalten und melden Sie verdächtige Aktivitäten.
Wie NDR hilft
Ein umfassender Schlag gegen alle Bedrohungen in Ihrem Netzwerk
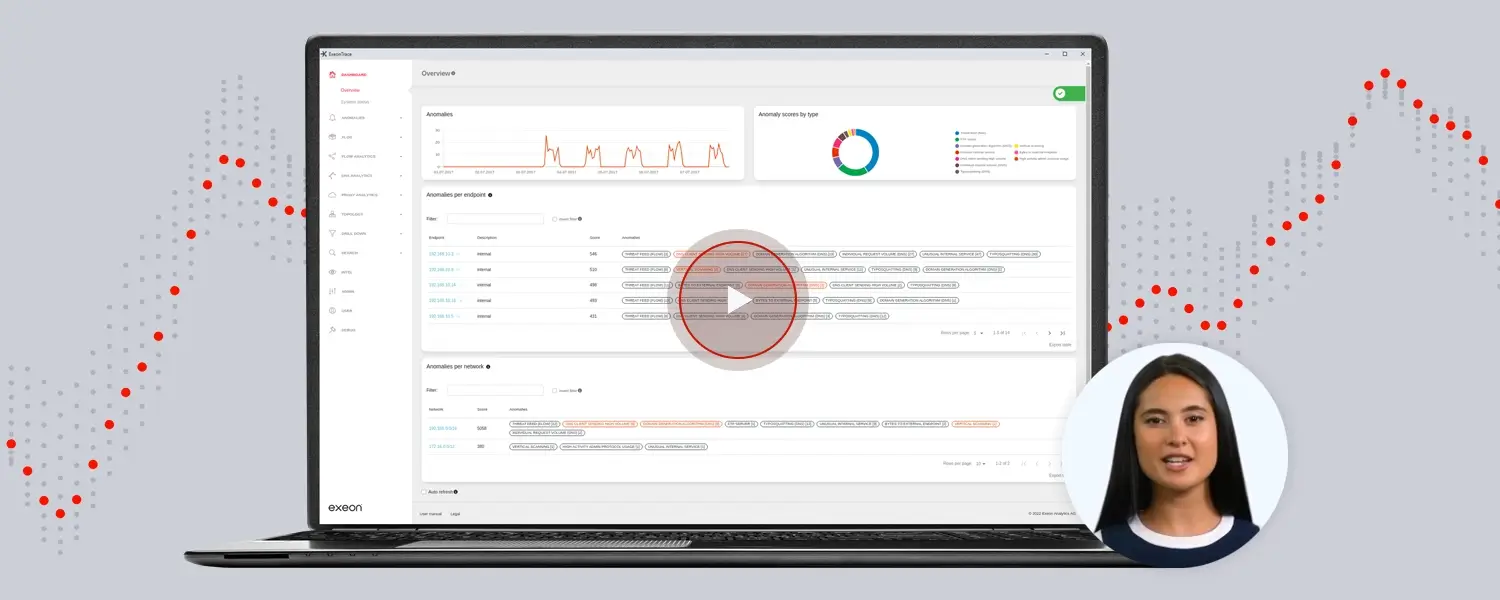
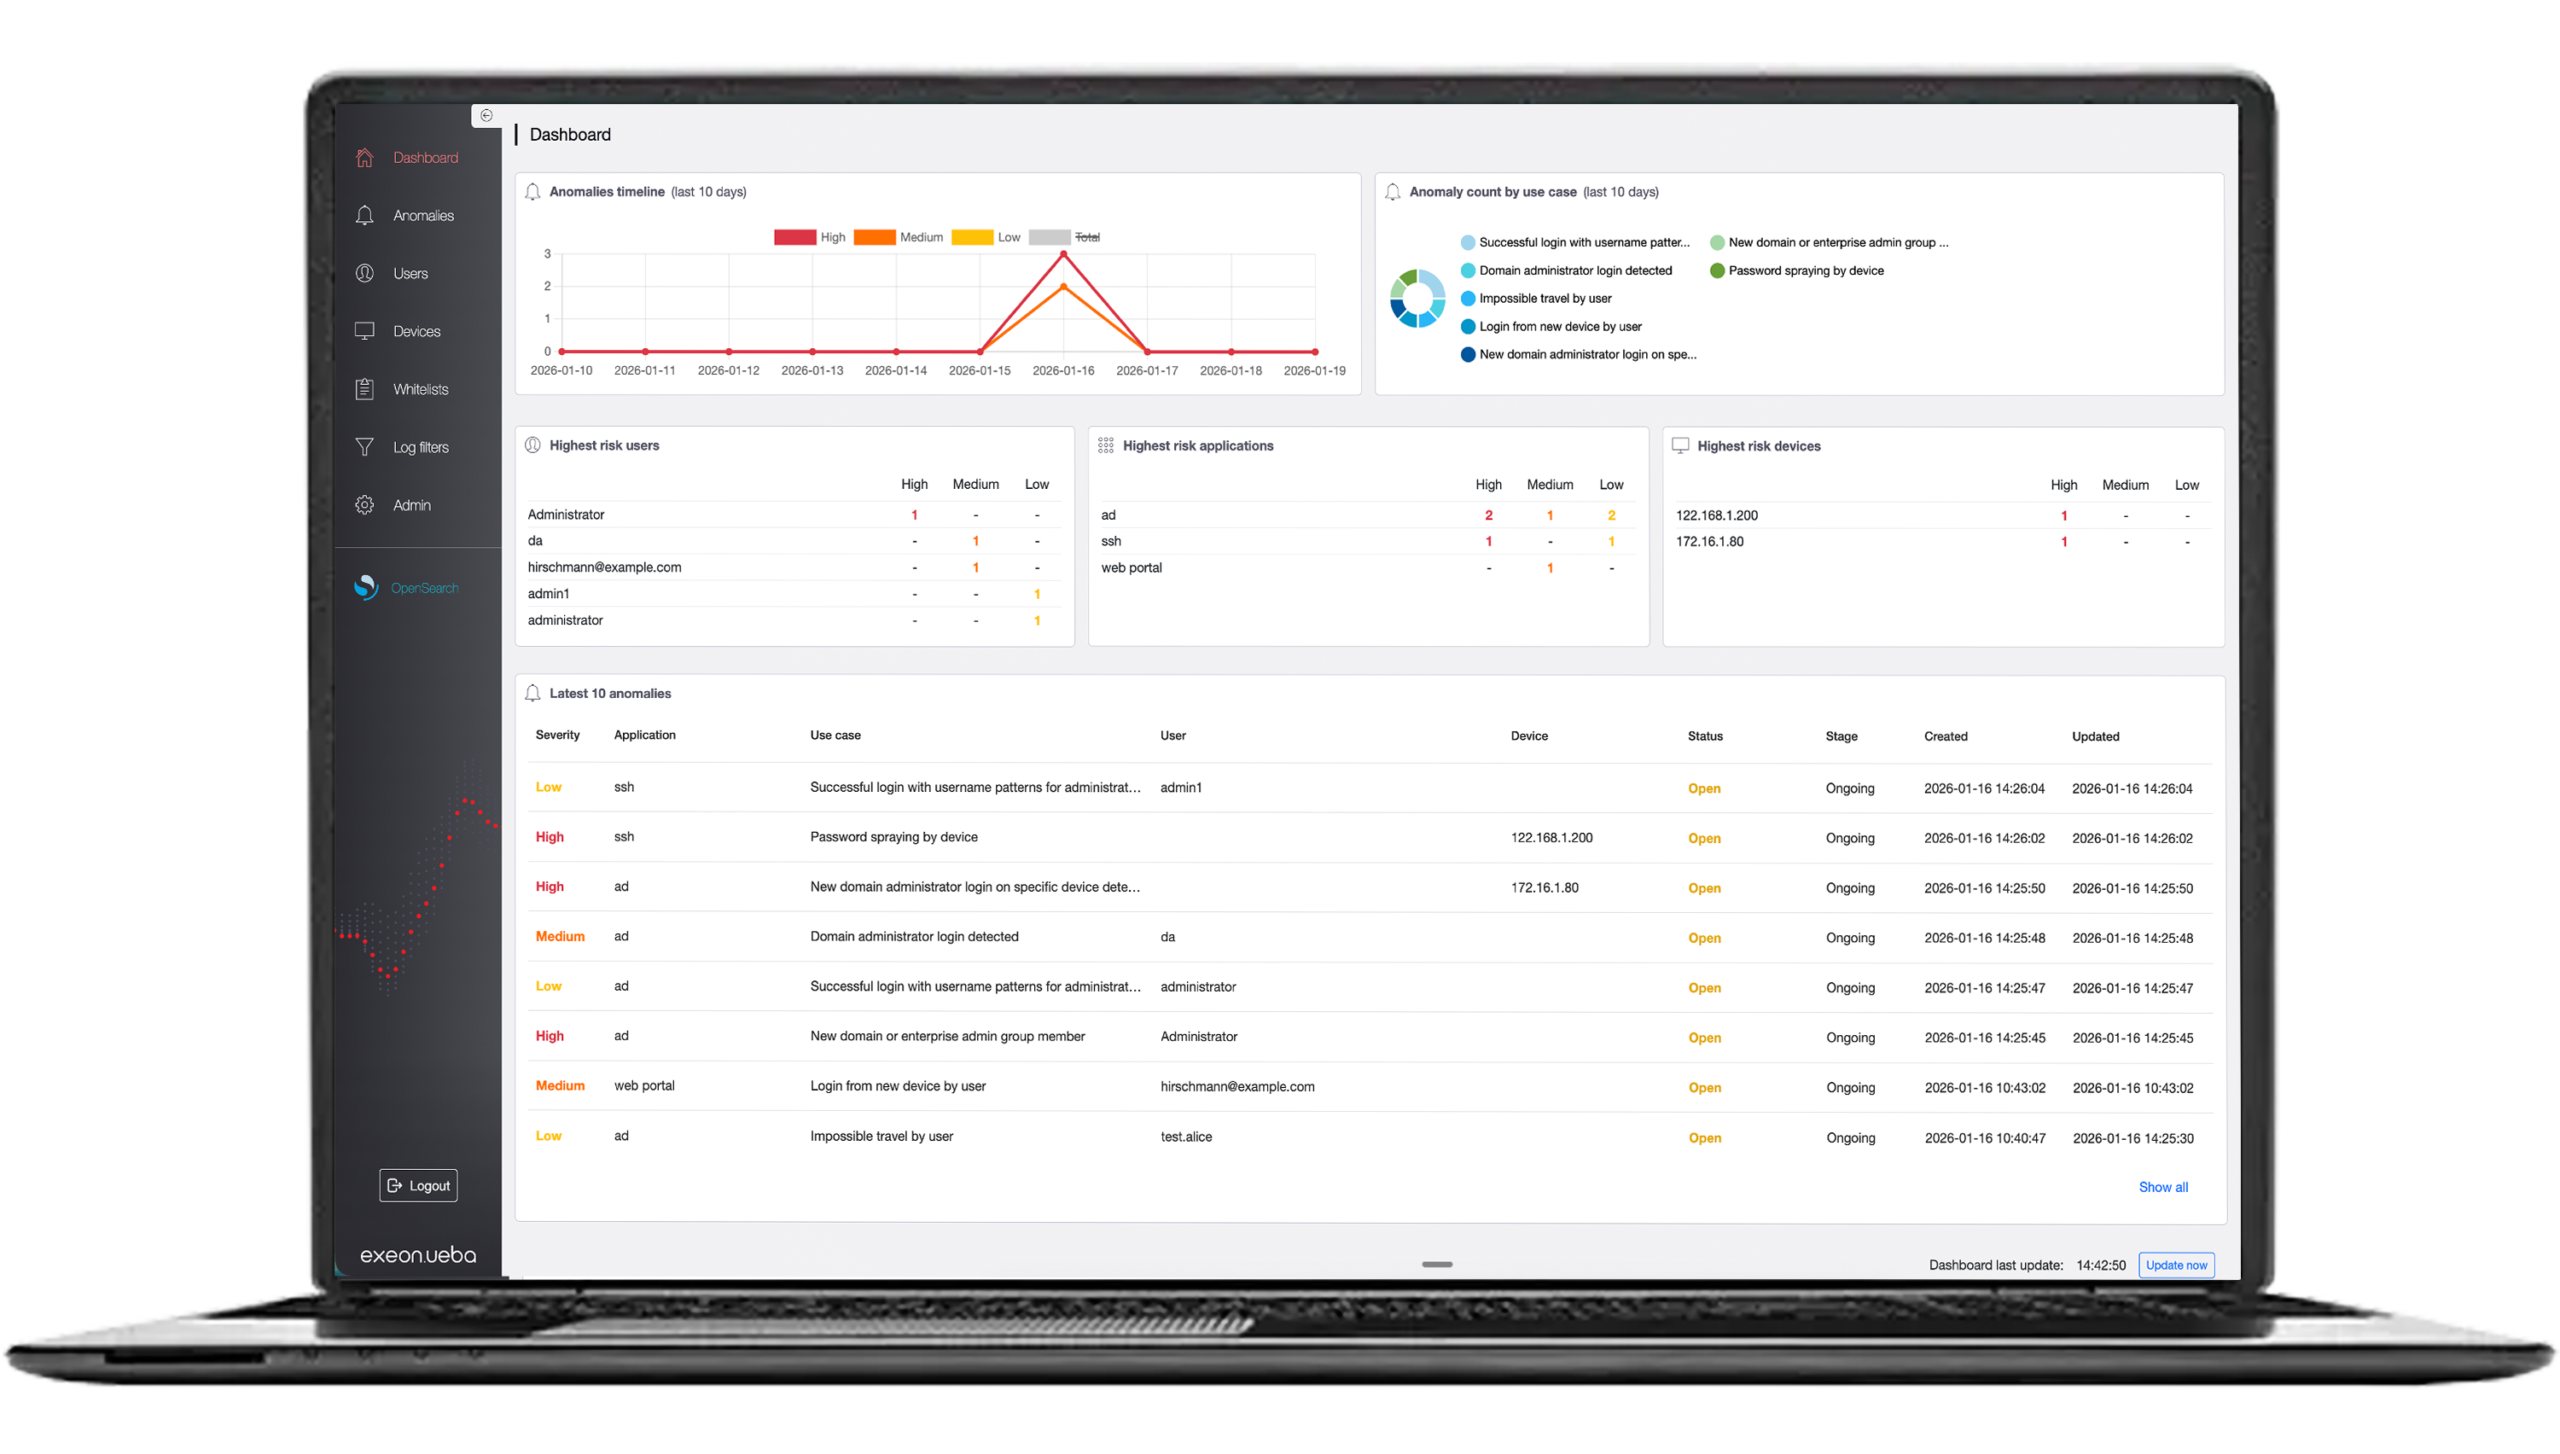
Sicherheitslösungen wie Exeon .NDR bieten einen äußerst effektiven Schutz vor „einfachen“ Angriffen. malware zu Advanced Persistent Threats (APTs) , d. h. sehr fortgeschrittenen, anhaltenden Bedrohungen.
Wenn es um den Schutz Ihrer Systeme geht, ist der Einsatz effektiver Sicherheitslösungen zur Verhinderung von Eindringversuchen entscheidend. hardware Zu den auf Endpunkte ausgerichteten Softwarelösungen gehören Firewalls und Sicherheitslösungen, die diese Punkte überwachen, um externe Angriffe zu erkennen, beispielsweise solche, die über PCs, Dateiserver, Smartphones oder das Internet der Dinge erfolgen ( IoT ) Geräte.
Meistens sind Bedrohungen, insbesondere komplexere, jedoch bereits „im System“ und können nur durch die Analyse des Netzwerkverkehrs mit einem sogenannten NDR (Network Detection and Response) gestoppt werden, um Bedrohungen zu erkennen und rechtzeitig einzugreifen.
Eine solche Lösung ist Exeon.NDR, ein fortschrittliches Netzwerküberwachungssystem. Bedrohung Analyseprodukt. Es bietet eine umfassende Funktionspalette, die Organisationen dabei hilft, sich zu schützen vor malware Bedrohungen.