
Für viele Unternehmen spielt ein internes oder verwaltetes security operations -Zentrum (SOC) eine entscheidende Rolle bei der Überwachung und Abwehr von Cyberbedrohungen. Es ist für Unternehmen unverzichtbar, da es eine kontinuierliche Überwachung, eine schnelle Bedrohung Erkennung und eine wirksame Reaktion zum Schutz vor Angriffen bietet. Sein proaktiver Ansatz verbessert die Cybersicherheit, indem er potenzielle Risiken identifiziert und mindert und so die allgemeine Widerstandsfähigkeit der digitalen Infrastruktur des Unternehmens gewährleistet.
Wie bei jedem von Menschen oder Maschinen betriebenen System besteht jedoch immer die Möglichkeit eines Fehlers.
Einige häufige Fehler bei einem (verwalteten) SOC:
- Unvollständige Sichtbarkeit:
Verpassen von kritischem Netzwerkverkehr und Ereignissen aufgrund unvollständiger Überwachung oder mangelnder Sichtbarkeit bestimmter Bereiche des Netzwerks.
- Unvollständige Protokollanalyse:
Wenn nicht alle relevanten Protokolle analysiert und miteinander in Zusammenhang gebracht werden, führt dies zu einer Lücke in den Erkennungsmöglichkeiten ( blinde Flecken ).
- Falsch positive/negative Ergebnisse:
Zu viele Fehlalarme (die fälschliche Einstufung normaler Aktivitäten als bösartig) können zu einer Ermüdung des „ Warnmeldung “ führen, während Fehlnegativmeldungen (das Übersehen tatsächlicher Bedrohungen) ein erhebliches Sicherheitsrisiko darstellen können.
- Langsame oder ineffektive Reaktion von „ Vorfall “:
Irrtum: Eine verzögerte oder unzureichende Reaktion auf Sicherheitsvorfälle kann dazu führen, dass die Bedrohungen länger andauern, der Schaden größer wird und die Wiederherstellung länger dauert.
- Fehlender Kontext:
Das Unverständnis des Kontexts von Sicherheitsvorfällen, was zu Fehlinterpretationen und einer falschen EinPriorisierung ierung von Vorfällen führen kann.
- Übermäßiges Vertrauen in die Automatisierung:
Wenn man sich zu sehr auf automatisierte Tools ohne angemessene menschliche Aufsicht verlässt, kann das dazu führen, dass nuancierte Bedrohungen übersehen werden, die möglicherweise eine menschliche Analyse erfordern.
- Versäumnis, mit den Informationen von „ Bedrohung “ Schritt zu halten:
SOC Analysten müssen stets über die neuesten Erkenntnisse aus dem Bereich „ Bedrohung “ informiert sein, um aufkommende Bedrohungen effektiv zu erkennen und darauf zu reagieren. Andernfalls kann dies zu veralteten Abwehrmaßnahmen führen.
Das Einzige, was hilft, Ausfälle von „ SOC “ zu verhindern
Network Detection and Response (NDR) Diese Lösungen überwachen kontinuierlich den Netzwerkverkehr, um Bedrohungen umgehend zu erkennen und zu bekämpfen, wodurch sichergestellt wird, dass Sicherheitsvorfälle sofort identifiziert werden. Sie bieten einen umfassenden Überblick über die Netzwerkaktivitäten, indem sie Daten aus verschiedenen Quellen auswerten, darunter Protokolle, Pakete, assets und Datenströme, sodass kein Teil des Netzwerks übersehen wird.
Durch die Ermittlung des normalen Netzwerk Verhalten s und die Erkennung von Anomalien können NDR-Tools potenzielle böswillige Aktivitäten effektiv priorisieren und mit erhöhter Genauigkeit darauf Warnmeldung .
Durch den Einsatz fortschrittlicher Analysen und der Technologie „ maschinelles Lernen “ können Tools wie das Schweizer ProduktExeon.NDR Fehlalarme erheblich reduzieren. Die Integration von Informationsfeeds von „ Bedrohung “ stellt sicher, dass das „Security Operations Center“ (SOC) über aktuelle Informationen zu bekannten Bedrohungen verfügt. Diese Integration verbessert die Fähigkeit, sich weiterentwickelnde Angriffstechniken zu erkennen und darauf zu reagieren. NDR-Lösungen ergänzen menschliches Fachwissen, indem sie bestimmte Aufgaben automatisieren und Warnmeldungen in einen Kontext stellen.
NDR Jetzt und darüber hinaus
Im Bereich der Cybersicherheit Umgebung kann die Bedeutung von Network Detection and Response-Tools, wie sie beispielsweise in fortschrittlichen Lösungen wie Exeon.NDR zum Ausdruck kommen, gar nicht hoch genug eingeschätzt werden. Durch die Nutzung des Potenzials von Analysen und maschinelles Lernen Algorithmen läuten diese Tools eine neue Ära der Bedrohung Erkennung und Vorfall Reaktionsmöglichkeiten ein. Ein wesentlicher Vorteil von NDR-Tools ist ihre beispiellose Fähigkeit, Fehlalarme zu minimieren – eine ständige Herausforderung in herkömmlichen Sicherheitskonzepten.
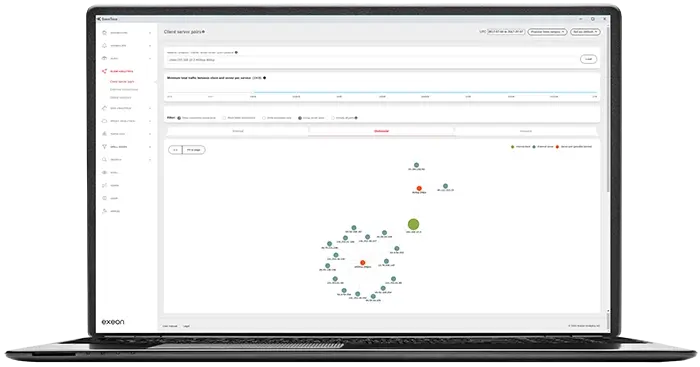
Exeon.NDR geht über herkömmliche Methoden zur Erkennung von „ Bedrohung “ hinaus, indem es Netzwerk Verhalten s sorgfältig überwacht und analysiert.
Durch die Festlegung einer Basislinie für normale Aktivitäten können diese Werkzeuge Abweichungen von der Norm schnell erkennen und hervorheben.
Dadurch lassen sich potenzielle Bedrohungen mit einer Genauigkeit priorisieren, die über die Sicherheitsprotokolle von „ legacy “ hinausgeht, was zu einem optimierten und effizienteren Cybersicherheitsansatz führt, bei dem sich die Sicherheitsteams auf die kritischsten Warnmeldungen konzentrieren können.
Zusammenfassung
Zu den häufigen Mängeln bei einem „ SOC “ bzw. einem „Managed SOC “ zählen unvollständige Transparenz, unzureichende Protokollanalyse, Fehlalarme und Fehlnegativmeldungen, langsame Reaktion auf Sicherheitsvorfälle, fehlender Kontext, übermäßige Abhängigkeit von Automatisierung sowie fehlende aktuelle Informationen aus dem Bereich „ Bedrohung Intelligence“.
NDR-Lösungen erweitern die Funktionen eines „ SOC “ oder eines „Managed SOC “, indem sie eine bessere Transparenz bieten, Fehlalarme reduzieren, eine schnelle Reaktion auf „ Vorfall “ ermöglichen, „ Bedrohung Intelligence“ integrieren und eine kontinuierliche Überwachung gewährleisten.
Der Einsatz von NDR-Tools wie Exeon stellt einen entscheidenden Schritt zur Stärkung der Cybersicherheitsmaßnahmen eines Unternehmens dar. Diese Tools bieten mit ihren fortschrittlichen Analysen, ihren Funktionen zur Erkennung von „ maschinelles Lernen “ und ihrer nahtlosen Integration mit Informationen aus dem „ Bedrohung “ eine umfassende Lösung für das sich ständig weiterentwickelnde „ Umgebung “ von Cyberbedrohungen. Da Unternehmen bestrebt sind, ihren Angreifern immer einen Schritt voraus zu sein, erweisen sich NDR-Tools als unverzichtbare Verbündete im andauernden Kampf um die digitale Sicherheit. Sind Sie bereit für das kommende Jahr? Wie bewähren sich Ihre aktuellen Sicherheitsmaßnahmen?Lassen Sie uns darüber sprechen!



