Revolutionierung der risikobasierten Alarmierung
Ein Whitepaper zur Verbesserung Ihrer Sicherheitserkennung mit risikobasierter Alarmierung (RBA) – weniger Benachrichtigungen, mehr Erkennung.
Was ist risikobasiert? Alarmierung ?
Was ist risikobasiert? Alarmierung (RBA)?
Risikobasiert Alarmierung (RBA) ist eine Strategie, die Datenanalyse und Priorisierung Warnungen oder Benachrichtigungen ausgeben, wenn potenzielle Risiken bestimmte vordefinierte Schwellenwerte erreichen. Die Schwere und die potenziellen Auswirkungen eines Warnmeldung wird bewertet und ein Warnmeldung deutet auf ein potenzielles Sicherheitsverletzung oder kritisches System Kompromittierung wird ein höheres Risikoniveau zugewiesen als einem Warnmeldung im Zusammenhang mit einem isolierten Vorfall mit geringen Auswirkungen. Sobald den erkannten Ereignissen Risikobewertungen und Verstärkungsfaktoren zugewiesen wurden, kann das System Warnmeldungen anhand der zugehörigen Risikostufen priorisieren. Ereignisse mit höherem Risiko und entsprechender Priorität werden zur sofortigen Bearbeitung an Sicherheitsanalysten oder an automatisierte Reaktionsmechanismen weitergeleitet.
Dieser Ansatz gilt als effizienter und effektiver als die Generierung von Warnmeldungen für jedes mögliche Ereignis und hilft Unternehmen, Risiken gezielter zu managen und darauf zu reagieren. Im Laufe der Zeit wird die risikobasierte Alarmierung Die Sicherheitsstrategie sollte sich auf Grundlage der Erfahrungen und Anpassungen einer Organisation weiterentwickeln und verbessern. Diese Anpassungsfähigkeit sollte gewährleisten, dass die Sicherheitsstrategie angesichts der sich wandelnden Rahmenbedingungen weiterhin wirksam bleibt. Bedrohung Umgebung Letztendlich geht es auch ums Geld: Durch die Fokussierung auf Risikobereiche und Bedrohungen können Unternehmen ihr Sicherheitsbudget effizienter einsetzen und sicherstellen, dass Investitionen dort getätigt werden, wo sie am dringendsten benötigt werden.
Optimierte RBA: Wie NDR KI und Kontext nutzt, um Bedrohungen zu priorisieren
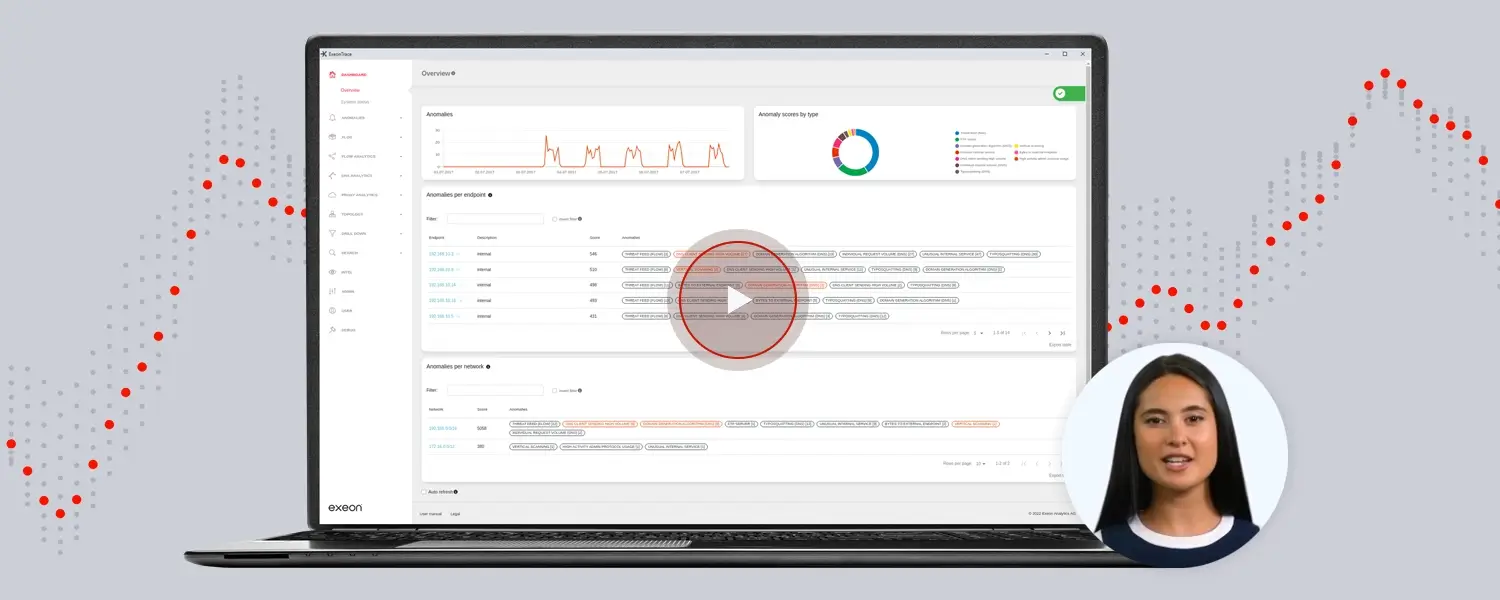
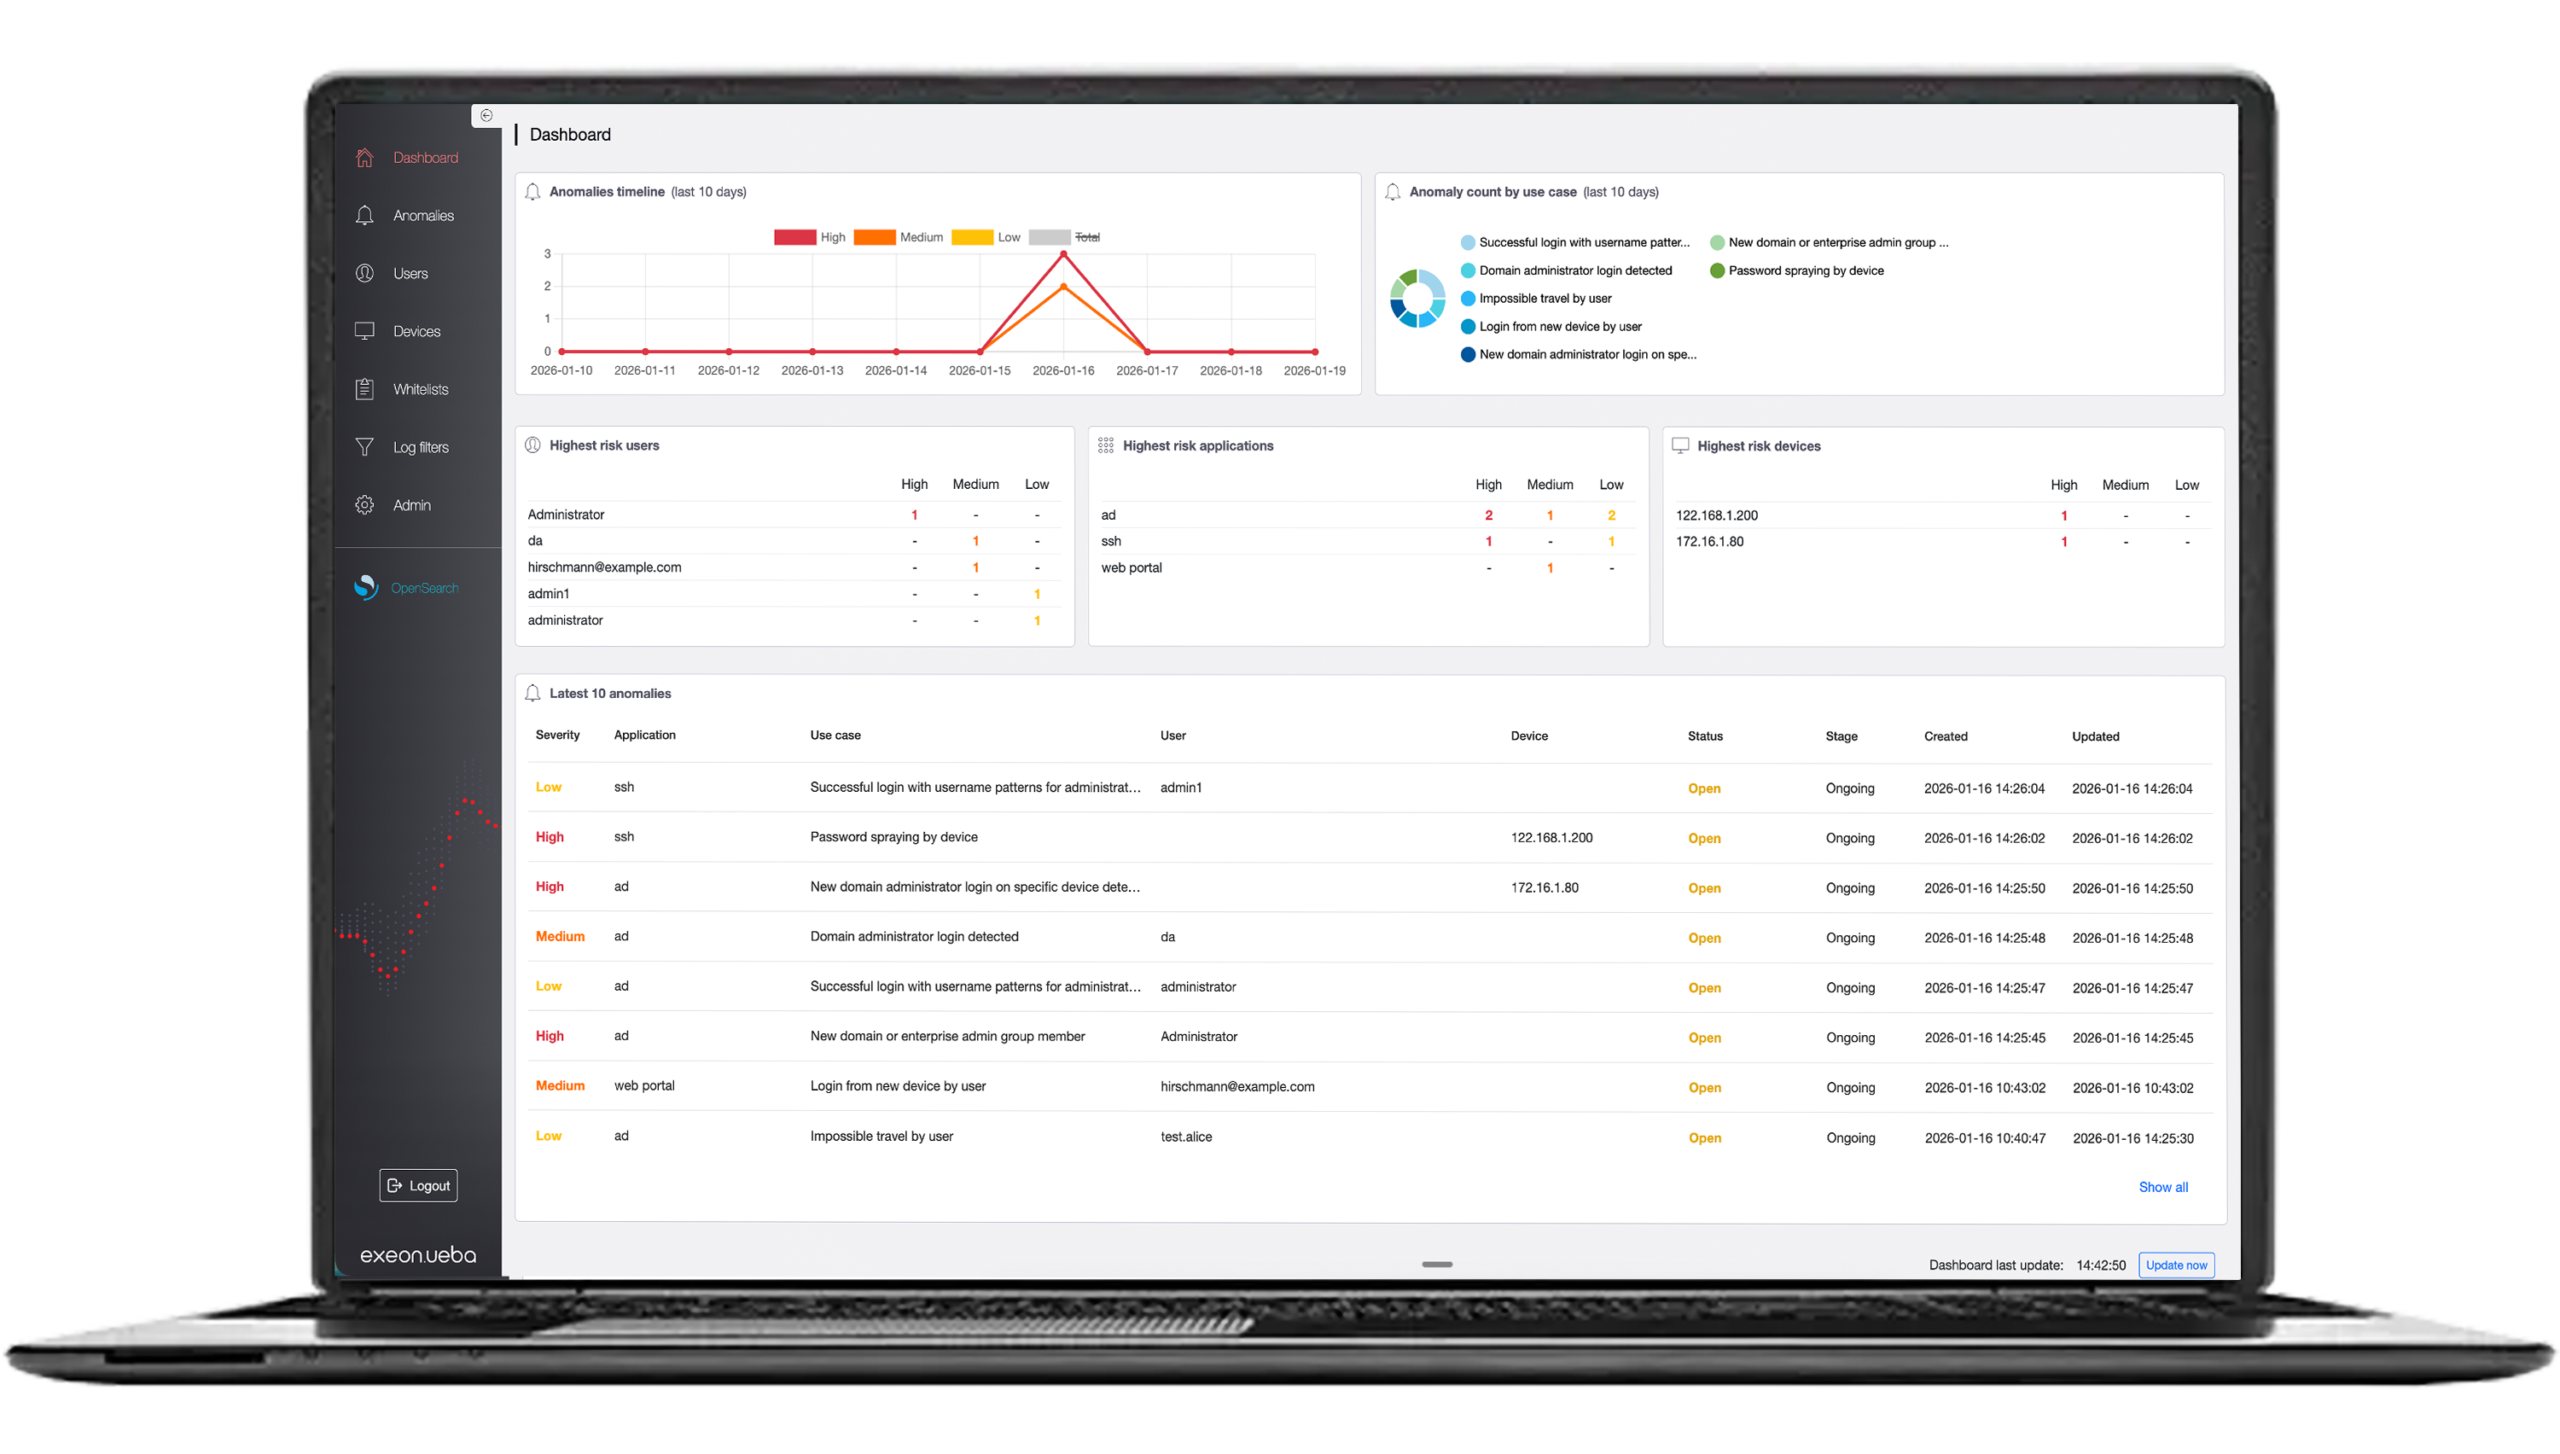
Network Detection and Response (NDR) ermöglicht es Organisationen, kontinuierliche Überwachung einzusetzen. maschinelles Lernen und kontextbezogene Intelligenz zur Bereitstellung fortschrittlicher Bedrohung Die Risikobewertungen, die gegebenenfalls auf den Risikoannahmen eines Unternehmens basieren, ermöglichen es, Warnmeldungen nach dem wahrgenommenen Risikoniveau zu priorisieren und zu kategorisieren und so die Sicherheit zu verbessern. Bedrohung Identifizierung und Reaktion.
NDR überwacht kontinuierlich den Netzwerkverkehr, Endpunkte und andere Datenquellen, um potenziell verdächtige oder schädliche Aktivitäten zu erkennen, indem es Daten aus verschiedenen Quellen wie Netzwerkgeräten, Servern, Anwendungen und Endpunkten sammelt und aggregiert. Zu diesen Daten gehören Netzwerkprotokolle ( NetFlow , IPFIX , firewall Protokolle) sowie andere Kommunikationsprotokolle, Ereignisse und Warnmeldungen oder Verbindungen, die vom System generiert oder von internen Servern ausgelöst werden. Die gesammelten Daten werden vom NDR normalisiert und angereichert, um ein einheitliches Format und möglichst viel Kontext zu gewährleisten. Anreicherung beinhaltet die Hinzufügung von Metadaten , asset Details, Benutzerinformationen und die möglichen Auswirkungen des Ereignisses, z. B. Quelle und Ziel, werden erfasst. Dies ermöglicht eine noch umfassendere Überwachung möglicher Anomalien, Kontextinformationen zum Netzwerkverkehr und Benutzerdaten. Verhalten Die
Seine Vorteile für Ihre Organisation
Der Mehrwert von NDR für die risikobasierte Alarmierung besteht neben den kontinuierlichen Überwachungsfunktionen in der Implementierung von maschinelles Lernen Es erleichtert risikobasierte Alarmierung durch die Nutzung fortschrittlicher Analysen und Kontextinformationen, Bedrohung Mithilfe von Daten- und Verhaltensanalysen wird das potenzielle Risiko der erkannten Ereignisse in den verschiedenen Netzwerkbereichen bewertet. NDR-Lösungen können Ereignisse unterschiedlich gewichten und auf Basis der Risikobewertung auf Vorfälle reagieren, z. B. durch Isolierung anfälliger Endpunkte oder Blockierung schädlichen Datenverkehrs.
Erweitert Bedrohung Priorisierung
NDR-Lösungen nutzen maschinelles Lernen und kontextbezogene Informationen zur Bewertung und Priorisierung von Bedrohungen anhand ihres Risikogrades, wodurch Sicherheitsteams sich zunächst auf die kritischsten Vorfälle konzentrieren können.
Verhalten -basierend Bedrohungserkennung
Algorithmen maschinelles Lernen erkennen Abweichungen vom normalen Netzwerk Verhalten und die Identifizierung komplexer Angriffe, die mit herkömmlichen signaturbasierten Methoden möglicherweise nicht erkannt werden.
Reduziert Warnmeldung Ermüdung
Durch die Unterscheidung zwischen Routineereignissen und risikoreichen Anomalien reduziert NDR unnötige Warnmeldungen, sodass sich Analysten auf echte Bedrohungen konzentrieren und die Reaktionseffizienz verbessern können.
Anpassbar Risikobewertung
Organisationen können „risikosteigernde“ Faktoren konfigurieren, um unterschiedliche Bedrohung Gewichtungen für spezifische Netzwerke oder assets wodurch eine präzisere risikobasierte Alarmierung und Reaktionsstrategien.
Automatisiert Reaktion auf Vorfälle
NDR kann automatisch auf Bedrohungen mit hohem Risiko reagieren, z. B. durch Isolierung anfälliger Endpunkte oder Blockierung schädlichen Datenverkehrs, wodurch die Zeit, die Angreifern zur Verfügung steht, minimiert wird. exploit Schwachstellen.
Umfassende Netzwerktransparenz
Durch die kontinuierliche Überwachung des Netzwerkverkehrs, der Endpunkte und der Kommunikationsprotokolle liefert NDR tiefgreifende Einblicke in potenzielle Sicherheitsbedrohungen im gesamten Netzwerk. IT Umfeld.
Was wäre, wenn Sie Ihre Fehlalarme drastisch reduzieren und Zeit und Kosten sparen könnten?
Einblicke unserer Sicherheitsexperten
Klarheit im Cyber-Dschungel: Fachbeiträge unserer Vordenker im Bereich KI-gestützter Cybersicherheit.