
Der Akira ransomware Die Gruppe erlangte schnell traurige Berühmtheit. Sie tauchte im März 2023 auf und ist bereits die viertaktivste Gruppe weltweit. Sollte sie dieses Tempo beibehalten, wird sie Lockbit bald überholen und von ihren Opfern Millionen an Lösegeld fordern.
Akira zielt hauptsächlich auf Unternehmen aus verschiedenen Branchen ab, darunter der öffentliche Sektor, das Finanzwesen und die Immobilienbranche. Fertigung und Beratung.
Der Akira ransomware Die Bande wendet verschiedene Erpressungsmethoden an, darunter den Betrieb einer eigens eingerichteten Webseite im Darknet, auf der Daten veröffentlicht werden. Diese Webseite listet die Opfer auf und legt gestohlene Daten offen, falls die Forderungen nicht erfüllt werden. Allen Opfern ist gemeinsam, dass ihre Dateien nach dem Befall mit der malware verschlüsselt werden und die Dateiendung .akira erhalten. Die Lösegeldforderung enthält später Anweisungen, wie die Opfer von Akira die Zahlung des Lösegelds über ihr Tor-Netzwerk verhandeln können. portal Die Erpresser händigen den Schlüssel erst nach Zahlung des Lösegelds aus. Die Höhe der Forderungen ist derzeit noch unbekannt. Akira zielt vor allem auf Unternehmen ab, die das Lösegeld zahlen können. Verschlüsselung Der Trojaner zielt sowohl auf Windows- als auch auf Linux-PCs ab.
Was ist Akira? Ransomware ?
Akira Ransomware ist ein sich rasch entwickelndes Cyber-Problem Bedrohung das Anfang 2023 erstmals erschien und sich bereits unter den aktivsten etabliert hat ransomware Gruppen weltweit. Die Methode funktioniert, indem sie in Zielunternehmen eindringt – oft durch Ausnutzung von Sicherheitslücken in VPNs oder anderen Netzwerkkomponenten – und kritische Dateien mit der Dateiendung „.akira“ verschlüsselt. Wie andere ransomware Akira fordert daraufhin ein hohes Lösegeld im Austausch für einen Entschlüsselungsschlüssel und droht, gestohlene Daten zu veröffentlichen, sollten die Opfer nicht zahlen. Angesichts der rasanten Ausbreitung der Gruppe und ihrer strategischen Ausrichtung auf Organisationen, die hohe Summen zahlen können, ... Ransomware stellt eine ernsthafte und sich ständig weiterentwickelnde Herausforderung für Unternehmen zahlreicher Branchen dar. Das Verständnis seiner Taktiken und der von ihm ausgenutzten Schwachstellen ist unerlässlich für die Implementierung wirksamer Abwehrmaßnahmen wie der Multi-Faktor-Authentifizierung. Authentifizierung ( MFA Netzwerk Segmentierung und fortschrittliche Erkennungslösungen wie Network Detection & Response (NDR).
Der Entschlüsseler funktioniert, aber nur bei älteren Versionen.
Ein bereits veröffentlichter Entschlüsseler für Akira Ransomware Ab Juni 2023 ist die Regelung leider nur noch gegen historische Versionen wirksam. ransomware Währenddessen haben die Hacker in jeder Kampagne ständig neue Funktionen und Fähigkeiten entwickelt.
Während die spezifische Schwachstelle der ransomware Lange Zeit war dies nicht bekannt, nun ist jedoch bekannt, dass Akira sich auf die Ausnutzung von Cisco ASA VPNs konzentriert, denen die Multi-Faktor-Authentifizierung fehlt. Authentifizierung , die CVE-2023-20269 nutzen, um in ihre Systeme einzudringen und sie einzusetzen ransomware Die
Die Angreifer könnten einen Brute-Force-Angriff durchführen, um gültige Benutzernamen- und Passwortkombinationen zu ermitteln, oder scheinbar authentifizierte Remote-Angreifer könnten eine clientlose SSL-Verbindung herstellen. VPN Sitzung mit einem nicht autorisierten Benutzer in Cisco ASA (Adaptive Security) Appliance ) und Cisco Firepower Bedrohung Verteidigungssoftware (FTD) aufgrund einer Schwachstelle, die durch unsachgemäße Trennung von Authentifizierung , Berechtigung und Abrechnung (AAA) zwischen dem Fernzugriff VPN Funktion und die HTTPS-Verwaltung und Site-to-Site-Kommunikation VPN Funktionen. Das Leck beim Fernzugriff VPN Die Funktionalität der Cisco ASA- und FTD-Software ermöglicht es ihnen, einen Brute-Force-Angriff durchzuführen, um gültige Benutzernamen- und Passwortkombinationen zu ermitteln oder ein clientloses SSL-Zertifikat herzustellen. VPN Sitzung mit einem nicht autorisierten Benutzer.
Was können Sie jetzt tun, um Akira zu mildern? Ransomware ?
Generell ist es für Unternehmen unerlässlich, die von Akira ausgehenden Risiken sorgfältig zu bewerten. Ransomware und geeignete Schutzmaßnahmen ergreifen, wie z. B. Software und Systeme auf dem neuesten Stand halten, privilegierte Konten überprüfen und Netzwerk-Sicherheitsmaßnahmen implementieren. Segmentierung Die
In diesem Szenario ist die Implementierung von Multi-Faktor-Aktivierung erforderlich. Authentifizierung kann ein entscheidender Faktor sein oder gewesen sein, der zwischen einem potenziell verheerenden Cyberangriff und einem relativ harmlosen Einbruchsversuch. Bestimmte SIEM -Systeme (Security Information and Event Management) bieten möglicherweise Werkzeuge und Funktionen, um die Auswirkungen solcher Angriffe zu erkennen, zu bewerten und zu mindern. ransomware jedoch nur mit vordefinierten Use Cases an Bord. Außerdem einheimische Endpunkt Lösungen können – wiederum nur, wenn sie mit vorkonfigurierten Playbooks ausgestattet sind – ausgeführt werden Vorfall Reaktionsverfahren und Beschleunigung der Erkennung und Behebung von malware Die
Versetzen Sie sich in eine bessere Position: NDR und Metadaten Analyse
Bei der Überwachung und Transparenz der VPN Verbindungen, die Unternehmen mithilfe von Network Detection & Response (NDR) erkennen können ransomware Bei Angriffen wie dem beschriebenen werden die Netzwerkdaten ständig auf ungewöhnliche oder unerwartete Muster analysiert. Dazu gehören beispielsweise unerwartete Spitzen im Datentransfer oder ungewöhnliche Kommunikation zwischen Geräten.
Mithilfe eines Netzwerküberwachungstools wie Exeon.NDR können Unternehmen Anomalien erkennen. VPN Das System analysiert den Verkehr, insbesondere solche, die von den festgelegten (und maschinell erlernten) Referenzwerten abweichen. Es sucht nach ungewöhnlichen Mustern, unerwarteten Verkehrszunahmen oder wiederholten Anmeldung Fehler. Es überprüft auch Protokolle, die beispielsweise von Cisco ASA-Geräten oder anderen Firewalls stammen. Als ungewöhnliche Anmeldeversuche, mehrere fehlgeschlagene Anmeldungen. Anmeldung Versuche oder gleichzeitige Anmeldungen von verschiedenen Standorten können auf einen Angriff hindeuten. Verhaltensanalyse Werkzeuge erkennen und Warnmeldung auf ungewöhnlich Verhalten im Netzwerk, Analyse von Mustern im System Verhalten um Anomalien zu identifizieren, die auf die Sicherheit hinweisen Vorfall Die
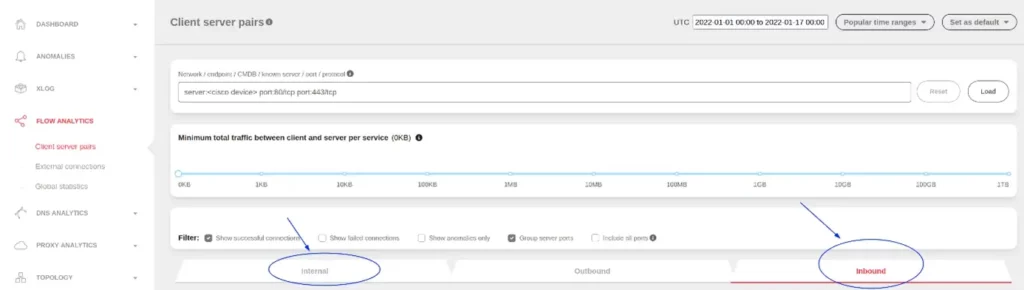
Während Netzwerkgeräte für die meisten Cybersecurity-Tools nur schwer zu überwachen sind, bietet ein NDR Einblick in normale sowie potenziell verdächtige Aktivitäten, da er die gesamte Netzwerkkommunikation sieht. Mit Exeon.NDR haben Benutzer die Möglichkeit, den eingehenden Datenverkehr von externen Quellen zu überwachen oder interne Verbindungen zu Netzwerkgeräten zu prüfen.
Maschinelles Lernen stellt einen grundlegenden technologischen Fortschritt dar, der Network Detection and Response (NDR) von anderen Produkten unterscheidet, die in dem gegebenen Szenario nützlich sein könnten: Im Gegensatz zu herkömmlichen Erkennungsfunktionen, die sich darauf konzentrieren, nur "bekannte" Angriffe zu identifizieren, befähigt ML Exeon.NDR, "unbekannte" Angriffe zu entdecken, indem es historische Daten korreliert oder anomale Aktivitäten identifiziert, die wahrscheinlich bösartig sind. Dieser Ansatz ist eher probabilistisch als deterministisch, und seine Metadatenanalyse kann enorme Datenmengen verarbeiten und gewinnt dadurch eine signifikante historische Korrelativität, die einen proaktiven Umgang mit Bedrohungen ermöglicht.
Fazit: Vorbeugen ransomware wie zum Beispiel Akira
Akira ransomware Akira hat sich schnell einen berüchtigten Ruf erworben, zählt zu den vier aktivsten Gruppen und geht immer schneller vor. Von Unternehmen verschiedener Branchen fordert die Gruppe Millionen an Lösegeld. Akira nutzt eine Sicherheitslücke in Cisco ASA VPNs aus und konzentriert sich dabei auf Geräte ohne Multi-Faktor-Authentifizierung. Authentifizierung Die
Sorgfältige Risikobewertung, Schutzmaßnahmen und insbesondere Network Detection and Response (NDR) mit KI und maschinelles Lernen werden für eine verbesserte Cybersicherheit empfohlen und sollten vorbereitet sein, da ML es NDR ermöglicht, unbekannte Angriffe ohne vordefinierte use cases Die
Glauben Sie, dass Sie von einem solchen Ransomware-Angriff bedroht sein könnten, oder sind Sie daran interessiert, Cybersicherheitslösungen wie Exeon.NDR und seine ML-Leistung zu diskutieren? Sprechen Sie gleich hier mit einem unserer Experten, schnell und einfach.
Erkennen ransomware effizient: Sprechen Sie mit einem Experten
Diskutieren maschinelles Lernen Und lassen Sie sich noch heute von unseren Experten zukunftssichere Sicherheitslösungen anbieten. Kostenlos und unverbindlich.



