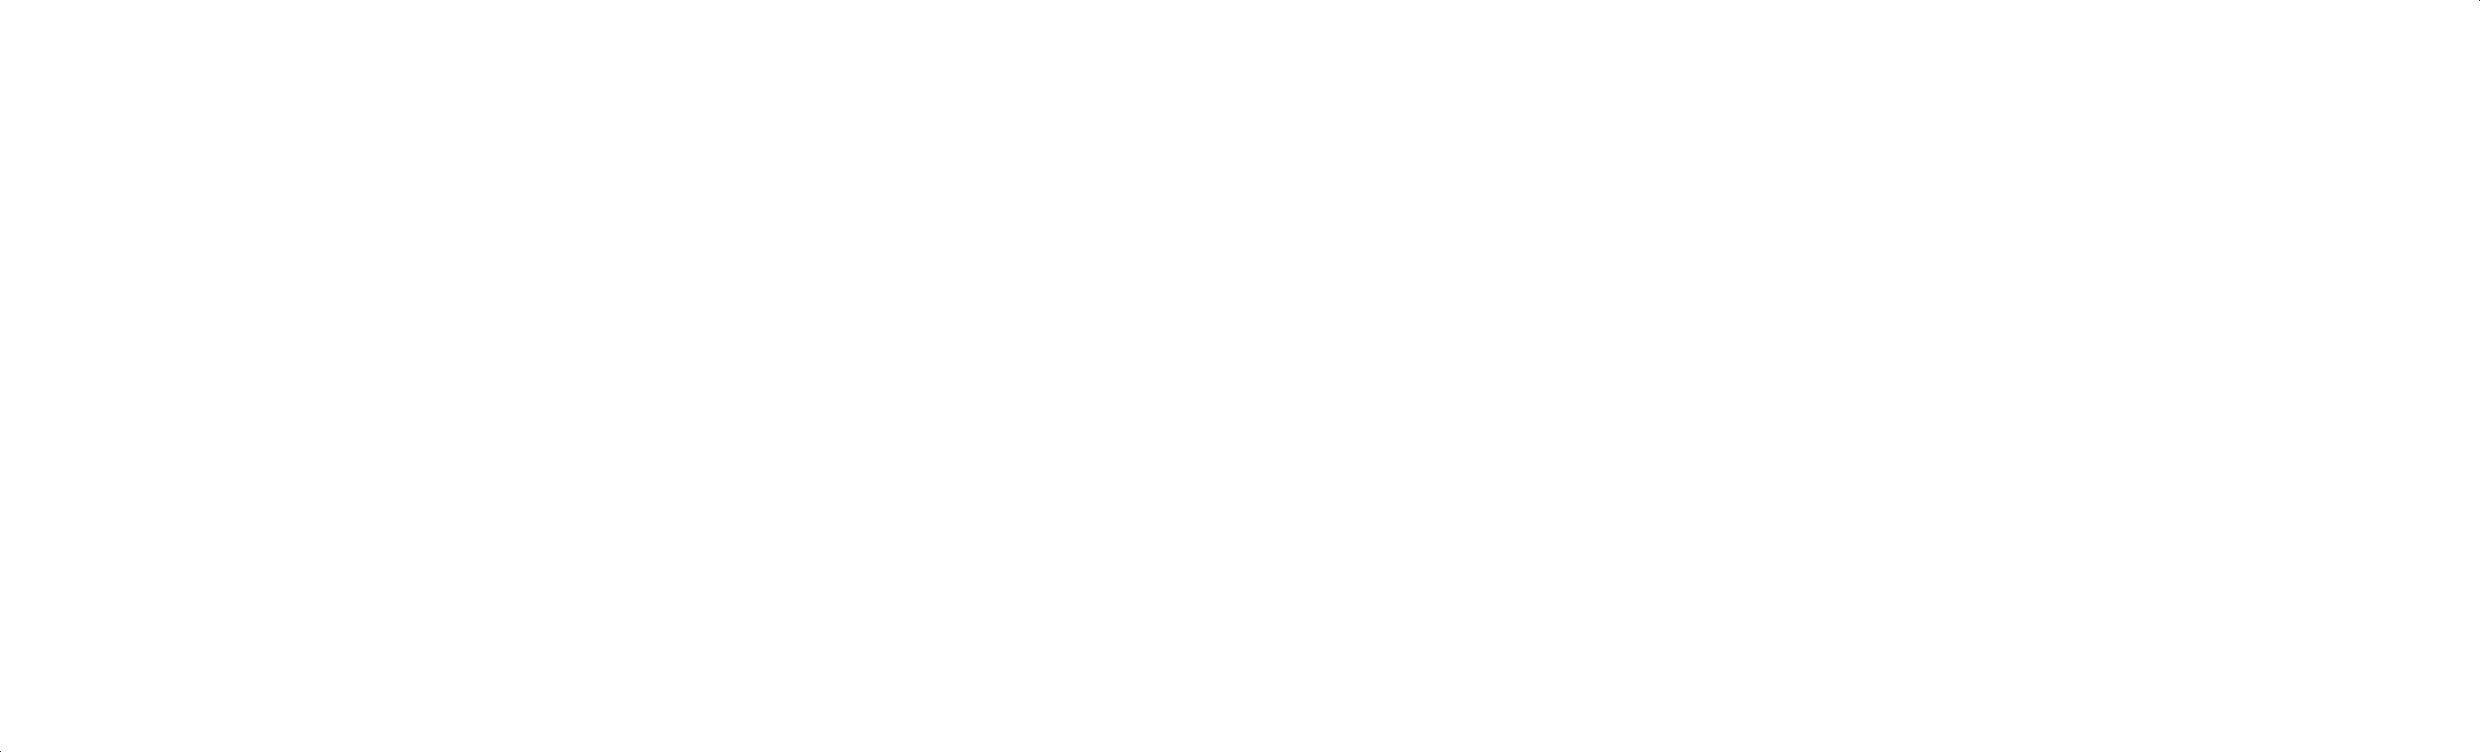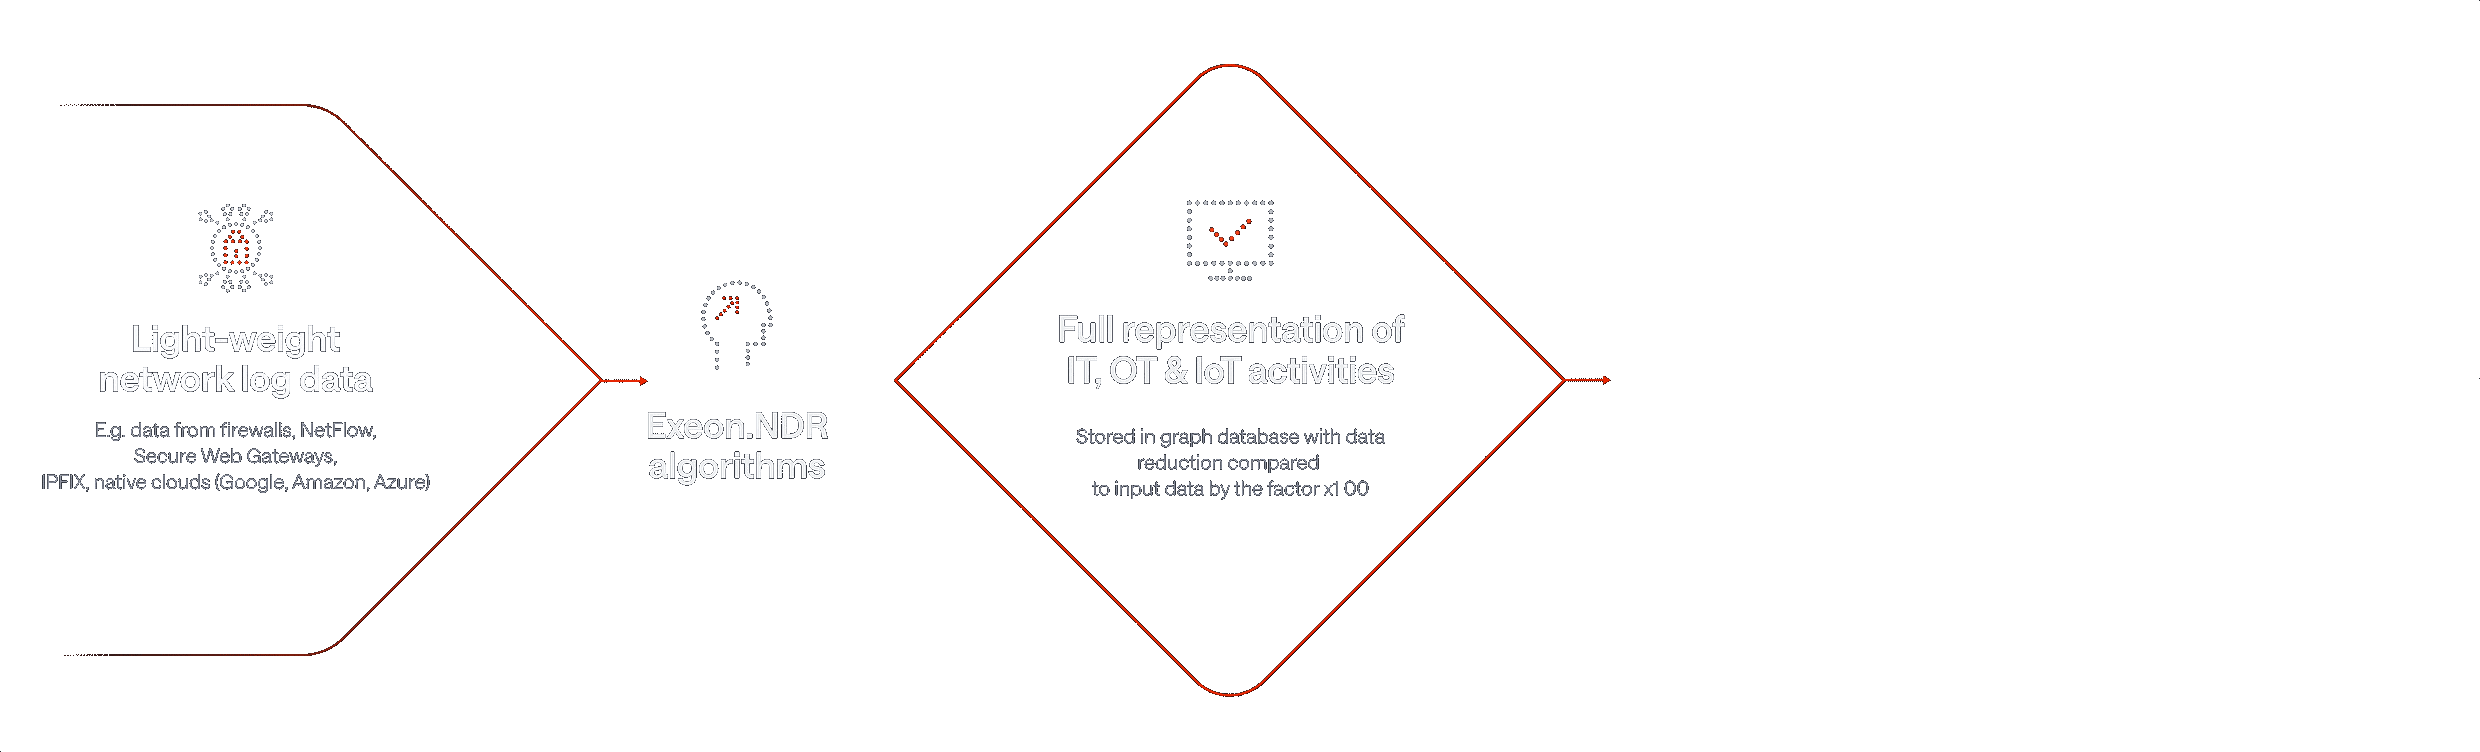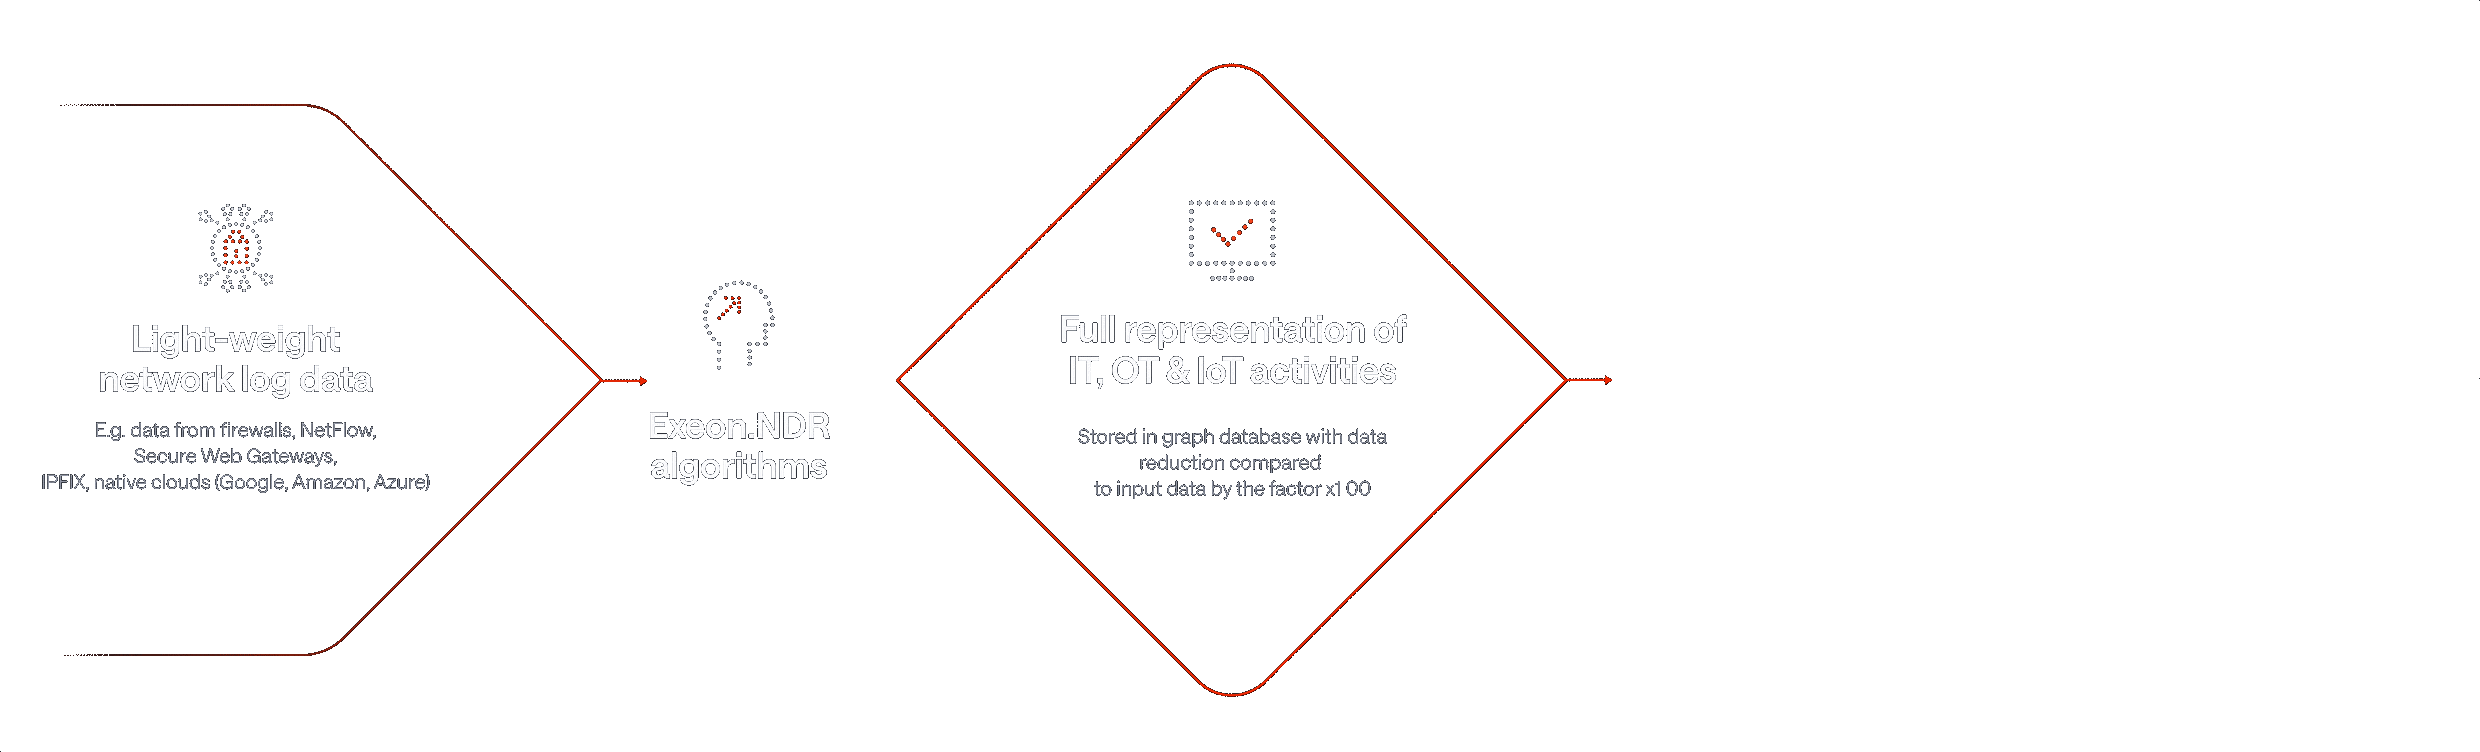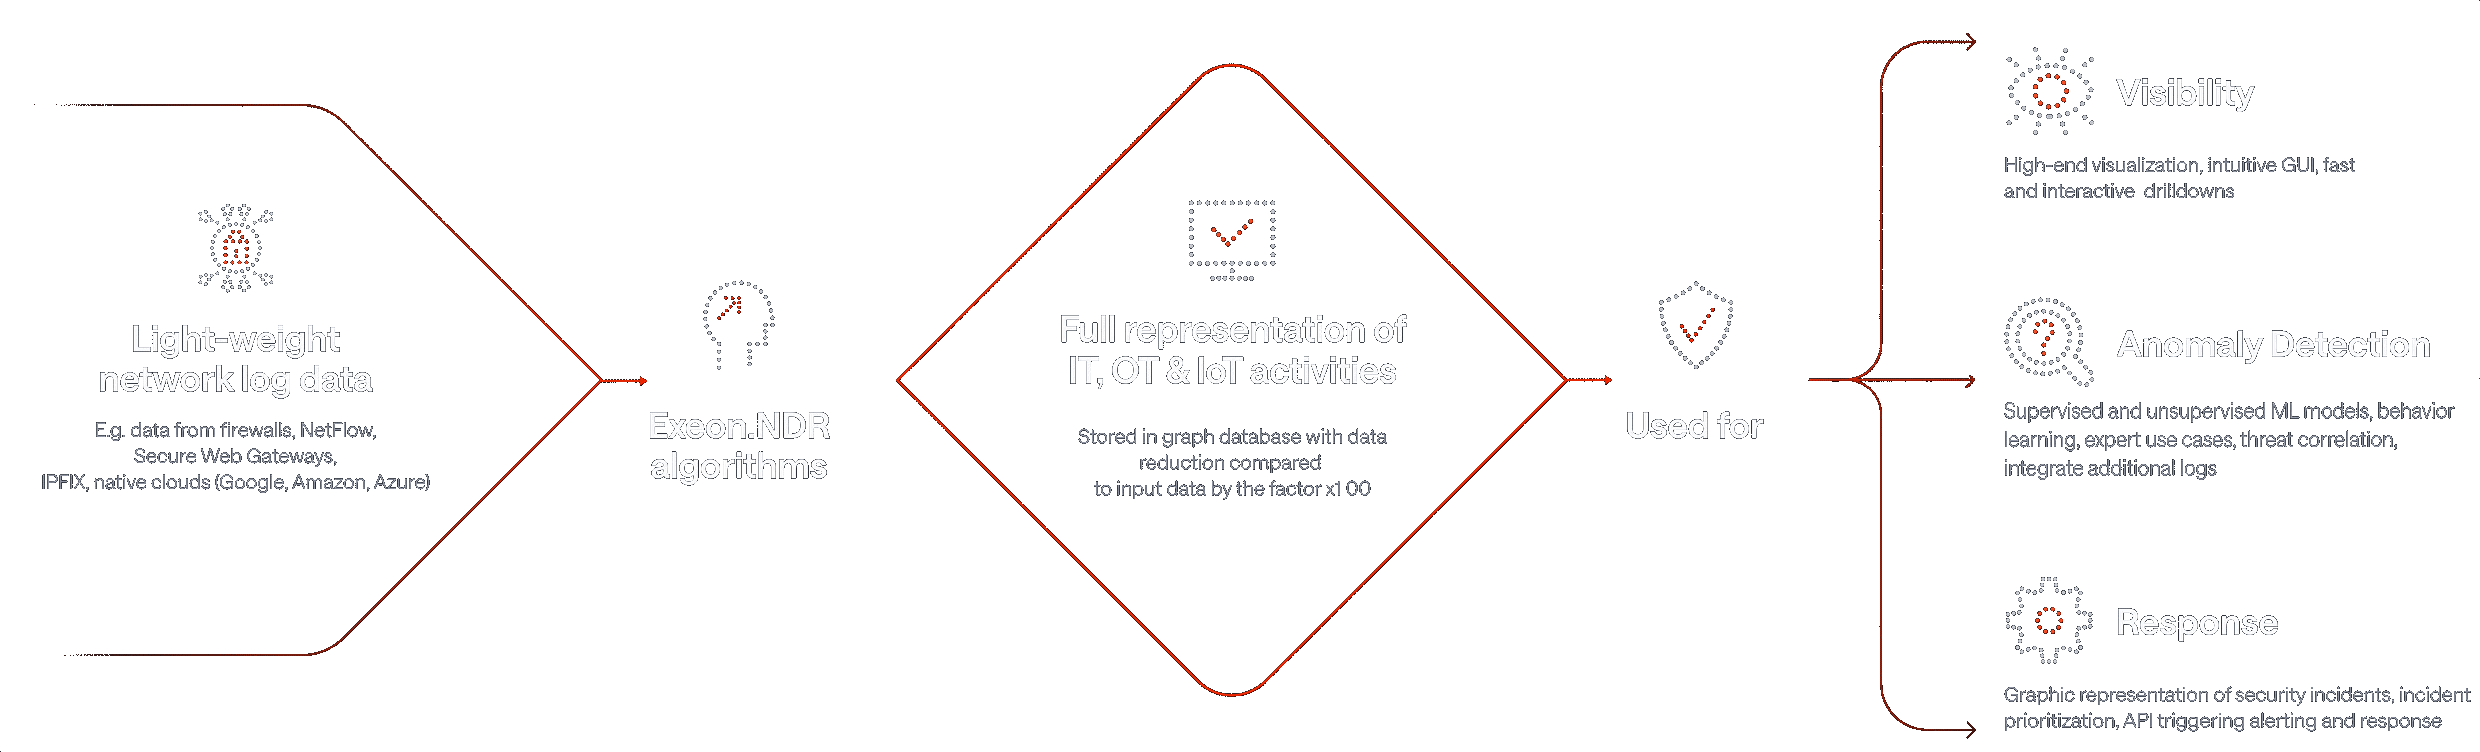
Eine neue NDR-Generation: Höchste Performance bei minimalem Aufwand
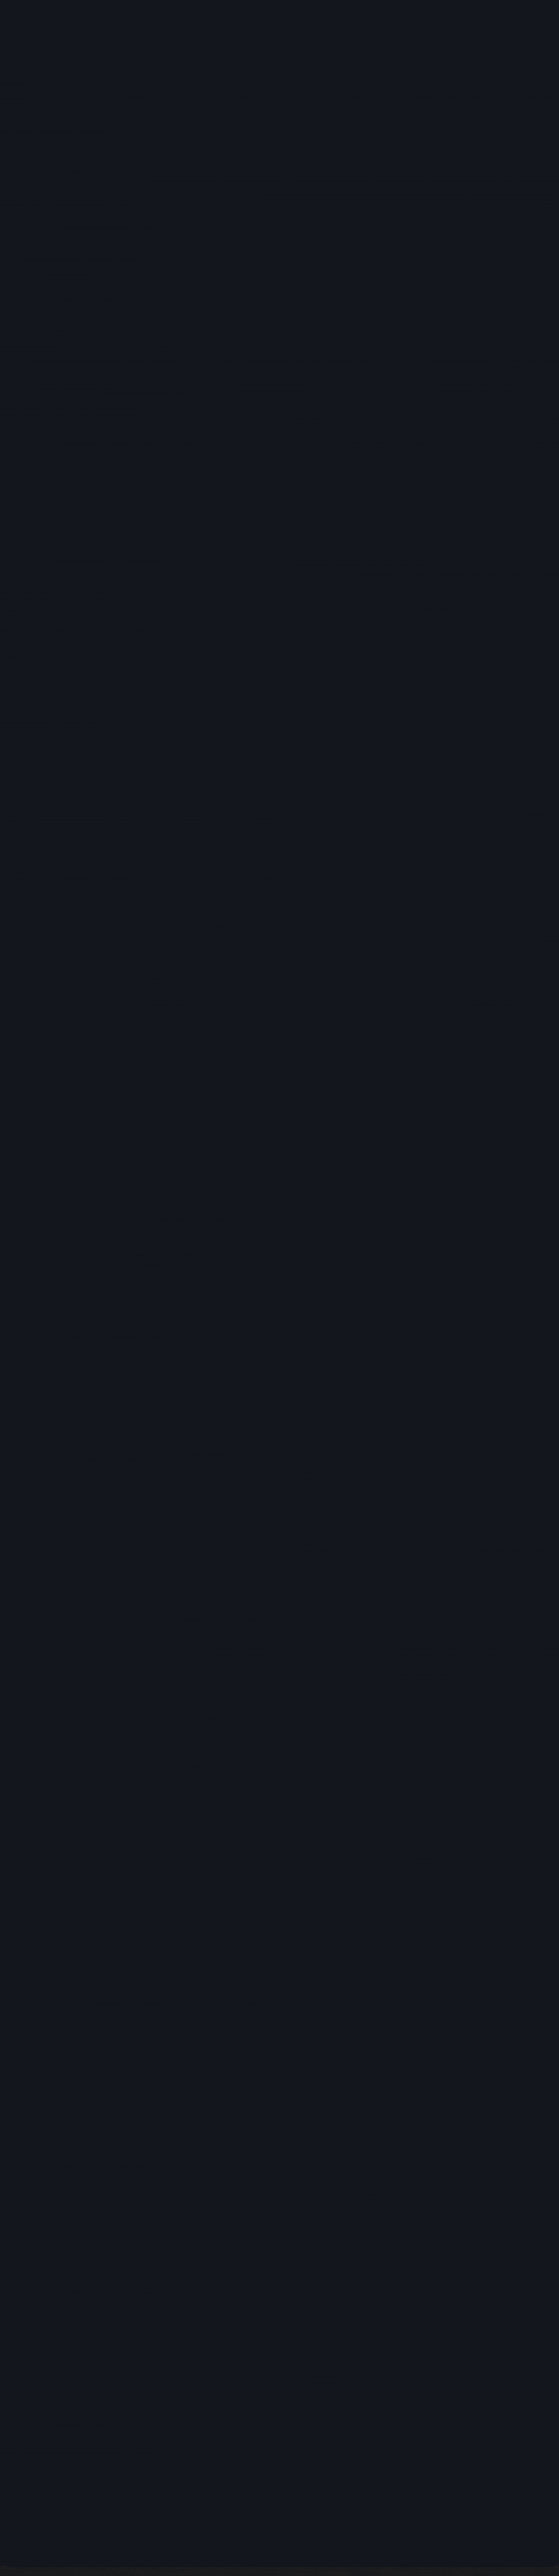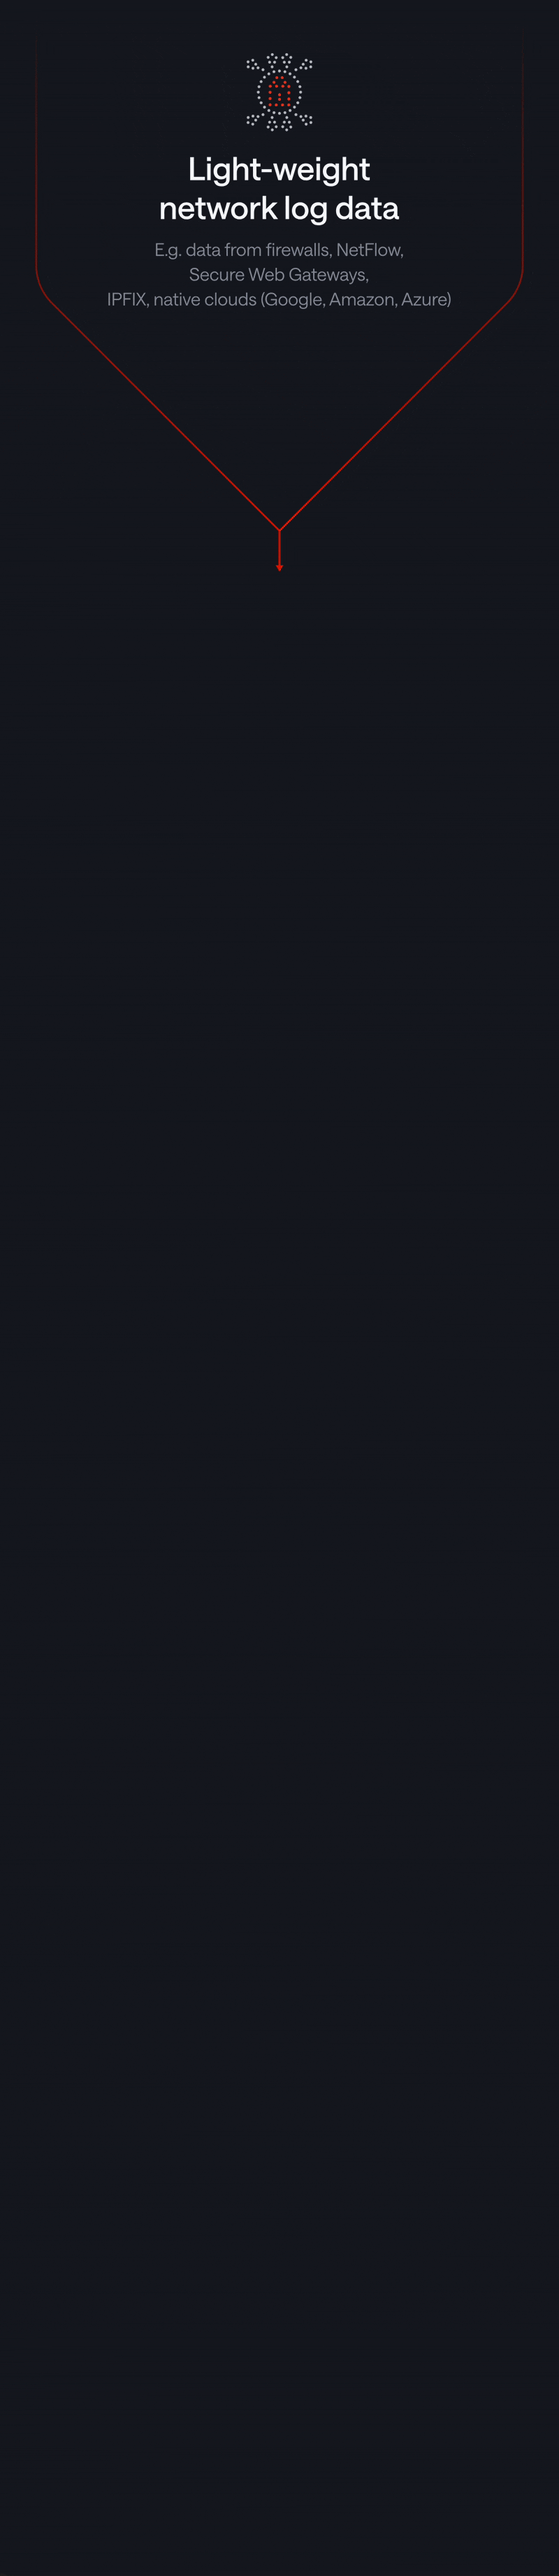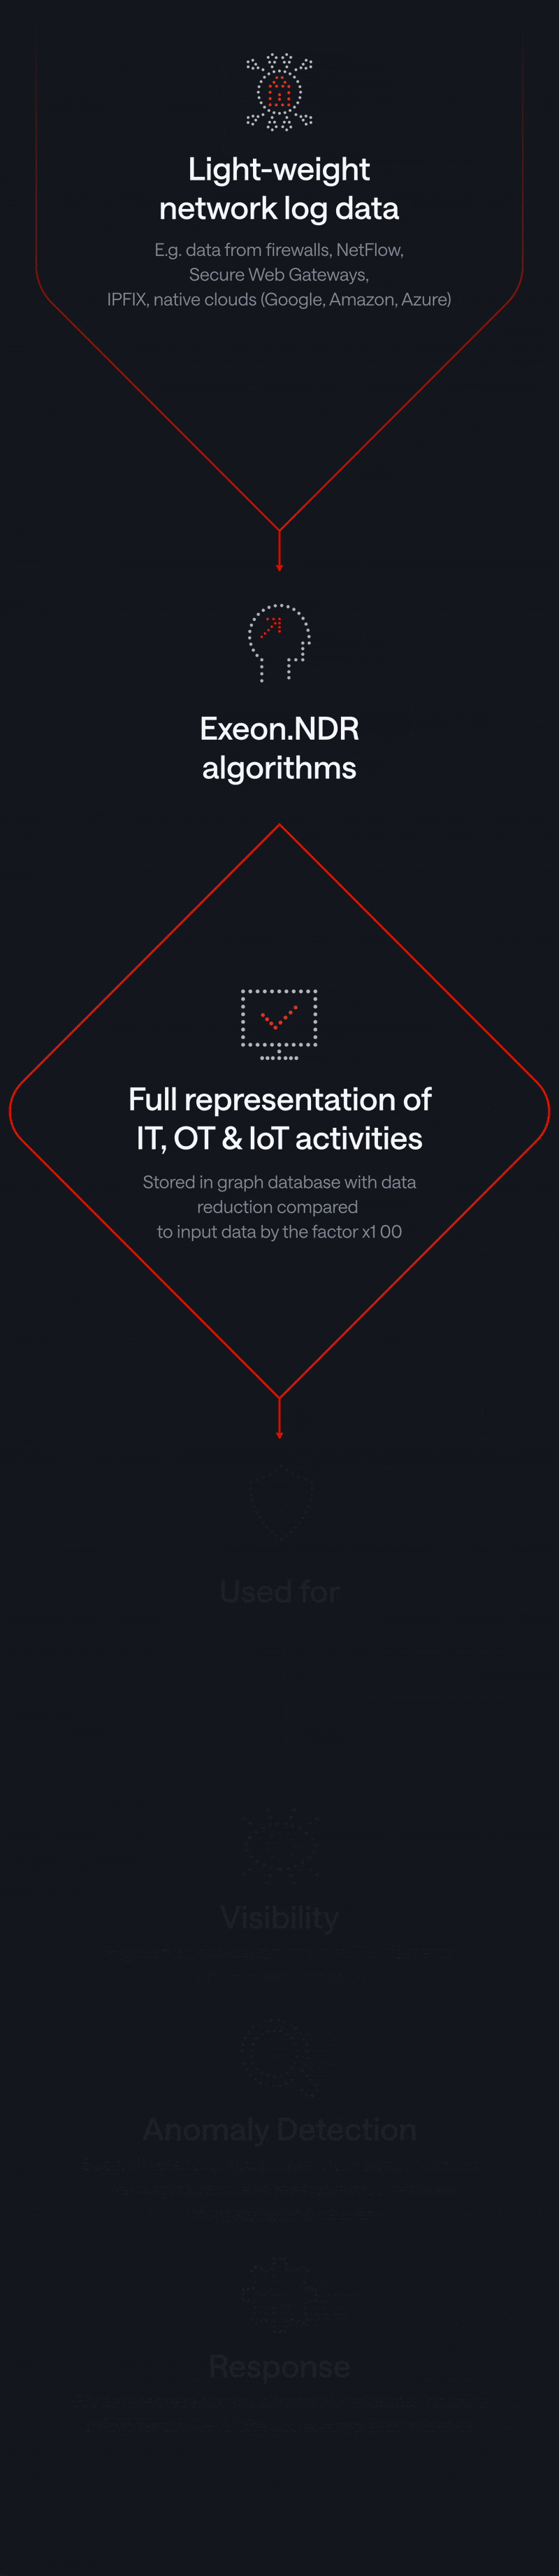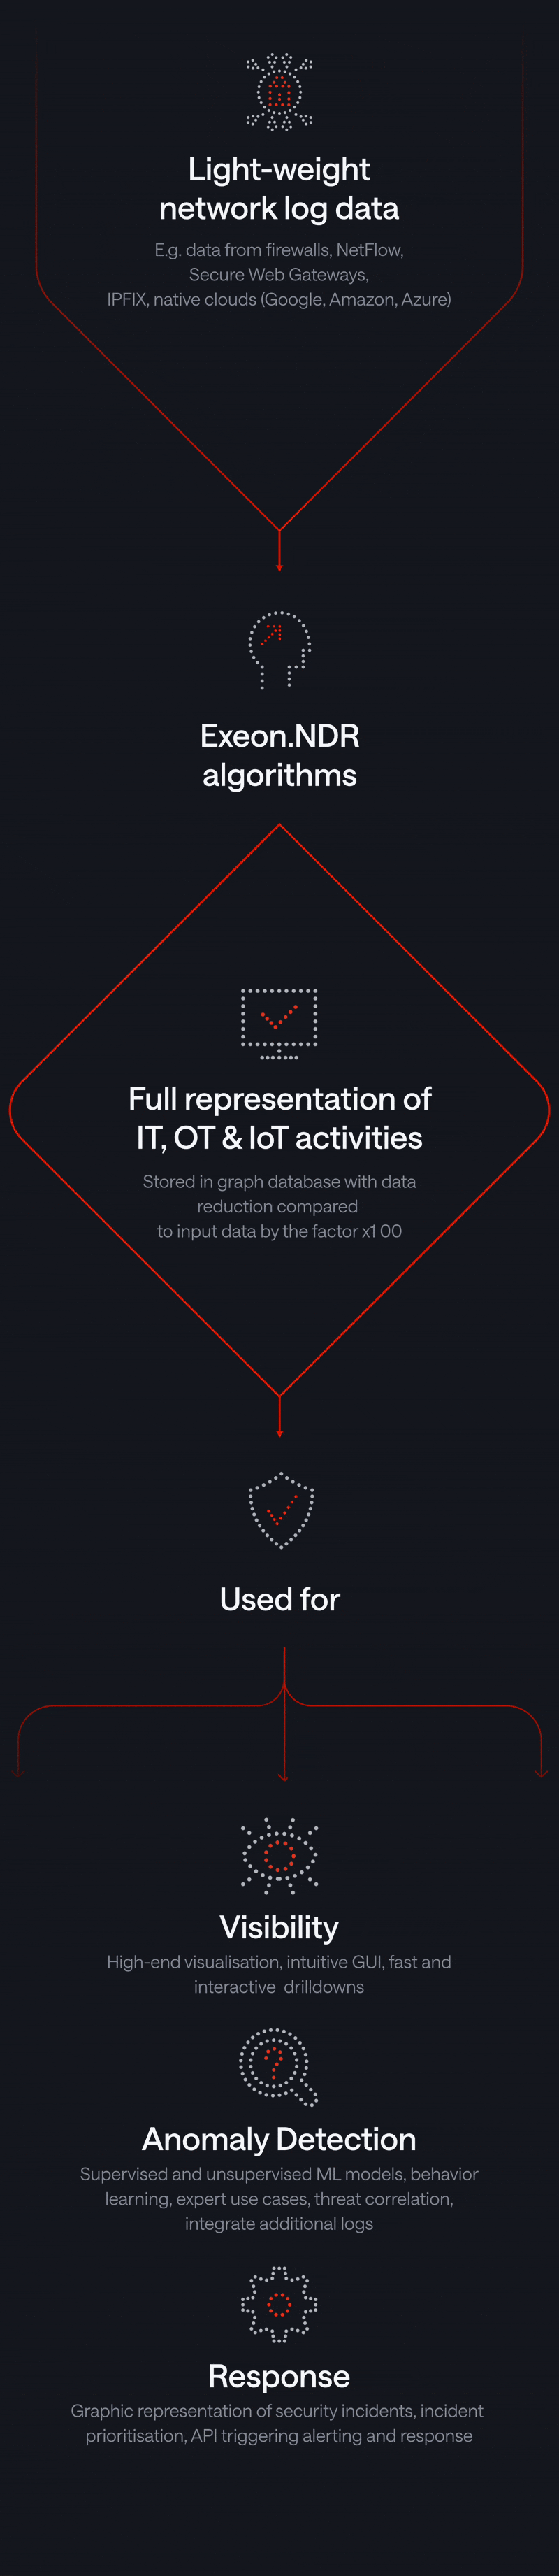
Unser einzigartiges Network Detection & Response nutzt eine speziell für fortschrittliche Sicherheitsanalysen entwickelte KI, die sich ausschliesslich auf Metadaten stützt und die Souveränität sensibler Daten garantiert.


KI-gesteuertes Exeon.NDR ermöglicht Bedrohung Jagd- und Erkennungs- und Reaktionsfähigkeiten
Vollständige Transparenz
Durch vollständige Transparenz über aktive Geräte in IT-, OT- und Cloud-Infrastrukturen können Teams kritische Bedrohungen schnell erkennen.
Ausgefeilte Sicherheitsanalysen
Exeon nutzt verhaltensbasierte Erkennung mit überwachten und unüberwachten Machine-Learning-Algorithmen, um Bedrohungen zuverlässig zu identifizieren, Zero-Day-Angriffe aufzudecken und die Effizienz der Sicherheitsprozesse deutlich zu steigern – mit weniger Komplexität und höherer Wirksamkeit.
Risikobasiert Alarmierung
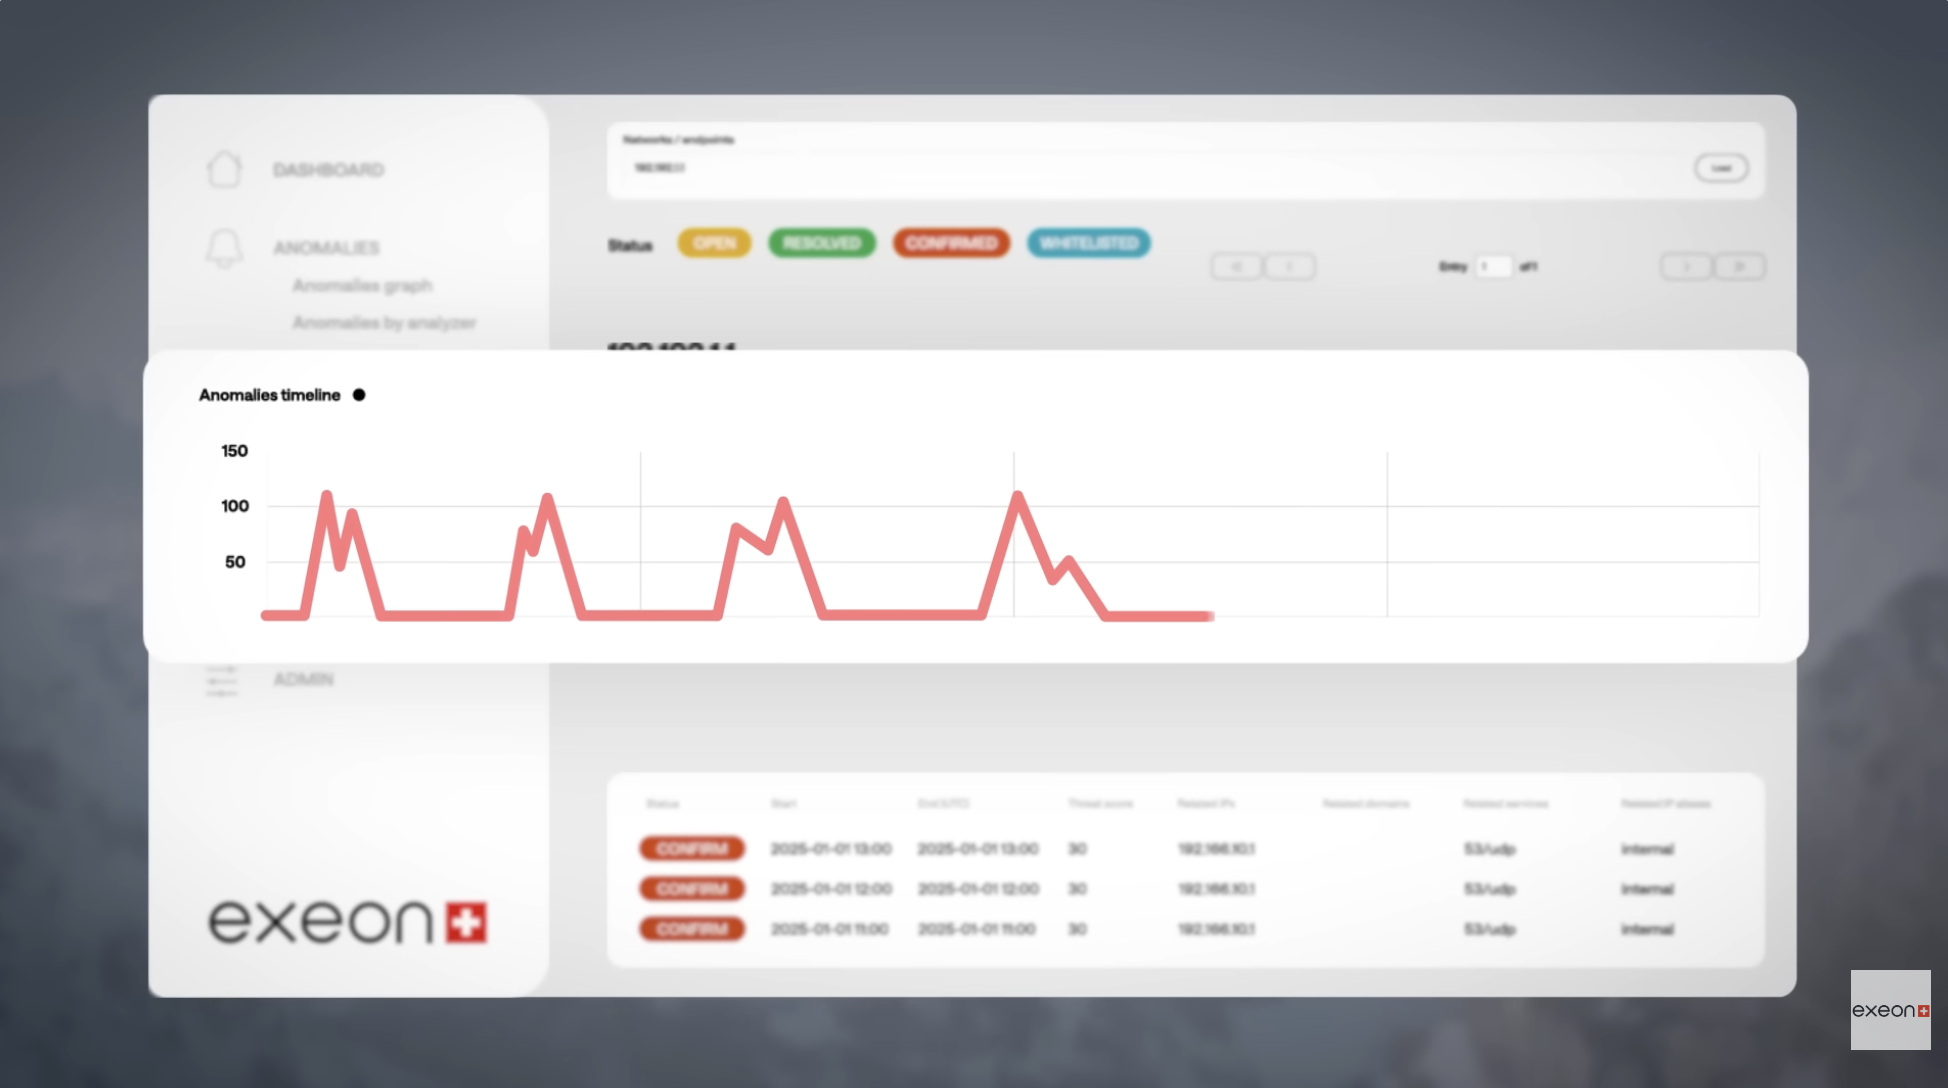
Alle Sicherheitsereignisse werden aggregiert und korreliert, um Fehlalarme zu minimieren und den Betriebsaufwand zu reduzieren. Dadurch wird eine zuverlässige Erkennung und triage Mit umfassenden Kontextinformationen stellen Sie sicher, dass Ihr Team die kritischsten Angriffe zuerst angeht.
Warum Exeon.NDR
Leistungsstarke KI-basierte Erkennung
Vorkonfigurierte Analysemodule und trainierte Machine-Learning-Modelle identifizieren Bedrohungen automatisch mit hoher Präzision und minimaler False-Positive-Rate – ganz ohne manuellen Pflegeaufwand für benutzerdefinierte Use Cases.
Keine zusätzlichen hardware
Eine vollständig softwarebasierte Lösung, die in wenigen Stunden bereitgestellt werden kann und bestehende Infrastrukturkomponenten wie Firewalls und Switches als Datenquellen nutzt – ganz ohne zusätzliche Hardware oder dedizierte Netzwerksensoren.
Ganzheitliche Sichtbarkeit
Integrieren Sie Daten aus Routern, Switches, Firewalls, DNS, Proxies, Cloud-Plattformen und Anwendungen, um umfassende Transparenz über alle Aktivitäten im gesamten Netzwerk zu gewinnen.
Voll Datensouveränität
Unsere Algorithmen bieten schnelle und zuverlässige Metadaten Die Analyse ist bei verschlüsselten Daten zu 100 % wirksam. Exeon.NDR gewährleistet Flexibilität. Bereitstellung – On-Prem oder in Ihrem cloud – mit vollständigen Daten compliance Die
Exeon.NDR erklärt
Exeon im Vergleich
Exeon beseitigt die Herausforderungen der Deep Packet Inspection (DPI) durch agentless , Metadaten Überwachung mit offenen APIs für skalierbare Protokoll- und Datenflusserfassung, transparent ML -gesteuerte benutzerdefinierte Erkennung, SOAR / SIEM – optimierte Reaktionen und mehr.
Kapazitäten
Ressourcenschonende Analyse ohne Port Mirroring oder dedizierte Sensoren
Verschlüsselungsunabhängige Sicherheitsanalytik auf Basis von Netzwerkmetadaten
Umfassende Netzwerktransparenz über alle Segmente hinweg – nicht auf Core-Traffic beschränkt
Komplette Datenverarbeitung On-Premise möglich – volle Datenhoheit & Compliance
Transparent maschinelles Lernen Modelle
Exeon
Vectra
Darktrace
ExtraHop
Planen Sie einen discovery Anruf.
Präzision und Exzellenz in den Produkten von Exeon: Erleben Sie die Leistungsfähigkeit von Metadaten Analyse mit unseren Experten.
Lösungen, die von unserem Produkt abgedeckt werden
Zero Trust Umsetzung
Exeon ermöglicht effektive Zero-Trust-Strategien mit Metadaten und maschinellem Lernen für umfassende Netzwerksicherheit bei gleichzeitiger Wahrung eines 100%igen Datenschutzes.
- Live-Metadatenanalyse und ML für die sofortige Erkennung von Bedrohungen und Anomalien
- Least-Privilege Access und granulare Verkehrsanalyse zur Minimierung von Angriffsflächen
- Kontinuierliches Monitoring & Auditierung zur Sicherstellung von Compliance und Sicherheitsintegrität
Multi, Hybrid & Cloud Erweiterung
Exeon ermöglicht tiefgreifende Einblicke in Multi-Cloud-Netzwerkverkehr und unterstützt Unternehmen bei der effizienten Erkennung und Reaktion auf Bedrohungen in ihrer gesamten Infrastruktur.
- Kontinuierliche Überwachung der Netzwerkflüsse über alle Plattformen und Umgebungen hinweg.
- Automatisierte Bedrohungssuche und Reaktion auf Vorfälle
- Nahtlose Integration mit EDR , XDR, SOAR IPS-Systeme
Compliance & Cybersicherheit
Komplexe, neue regulatorische compliance wird durch Exeons „Datenschutz zuerst“-Lösung gemildert – on-prem , im cloud oder in sensiblen Situationen air-gapped Netzwerke.
- Verbessert compliance durch die Bereitstellung vollständiger Netzwerktransparenz, Anomalie Erkennung und automatisierte Meldung
- 100%ige Netzwerktransparenz und frühzeitige Erkennung fortgeschrittener Bedrohungen
- Sicherstellen der Einhaltung von NIS2 , ISO 27001, DSGVO und mehr
Insider Bedrohung Management
Ein mehrschichtiger Ansatz zur Erkennung und Minderung von Insiderbedrohungen durch Nutzung KI-gestützter Netzwerk- und Benutzererkennung Entität Verhalten Analysen.
- Umfassende Überwachung für vollständige Netzwerk- und Anwendungstransparenz
- Überwacht Netzwerkverkehrsmuster und kann Anomalien erkennen. Verhalten
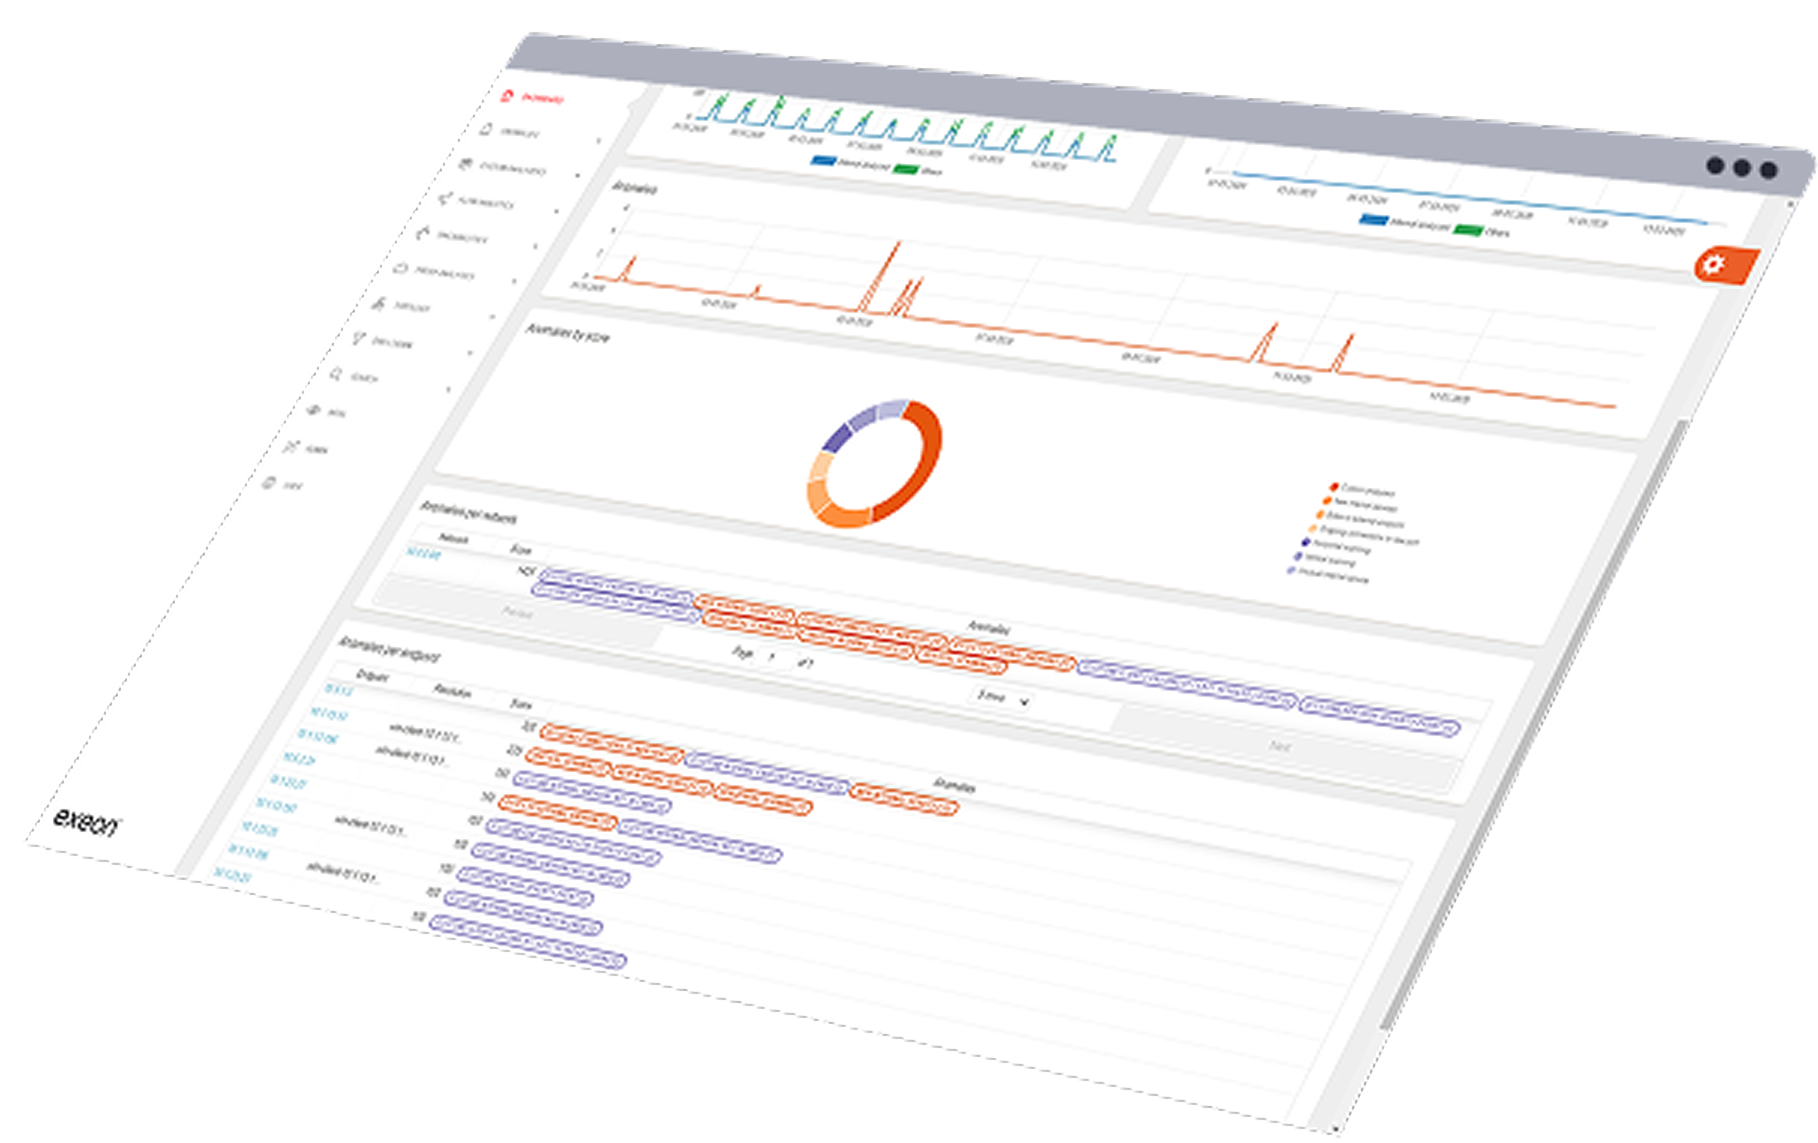
- Echtzeit Sicherheitseinblicke über Live-Dashboards
Exeon.NDR im Einsatz
Unsere Technologie ist modular aufgebaut und passt sich flexibel an geschäftsspezifische Anforderungen an – ohne Abstriche bei Sicherheit, Performance oder regulatorischer Compliance.
KI gegen hochentwickelte Bedrohungen
Geführte Bedrohungserkennungstour
Weniger Fehlalarme dank KI
Wie KI Vorteile bringt Bedrohung triage
Erfolgsgeschichten aus der Praxis
Erleben Sie, wie Exeon.NDR Ihr IT-Team mit Echtzeit-Netzwerkanalysen und KI-basierten Warnmechanismen unterstützt, um Bedrohungen frühzeitig zu identifizieren und zu neutralisieren – bevor Schaden entsteht. Unsere Experten stehen Ihnen gerne für vertiefende Fragen zur Verfügung.

Netzwerk- und Sicherheitsingenieur, Solothurner Spitäler
„Exeon ist unser Cybersicherheits-Alarmsystem.“ Alarmierung Wir können so Netzwerkanomalien erkennen. Was uns außerdem wirklich überzeugt hat, ist die intuitive Bedienung des Produkts. Schnittstelle – Es hat sich zu einem Werkzeug entwickelt, um unsere Daten und unser Netzwerk zuverlässig zu überwachen und zu sichern.“

CISO, SWISS International Airlines
"Als Schweizer Nationalairline treibt uns die Leidenschaft für aussergewöhnliche Leistungen im Sinne unserer Leitsätze an. Eine stabile und sichere IT ist die wichtigste Grundlage für einen exzellenten Kundenservice. Für die Sicherheit der SWISS IT setzen wir Exeon als zentrales Cybersecurity-Tool ein, das vollständig von unserem langjährigen Partner Reist Telecom AG verwaltet wird. Eine perfekte Kombination und Lösung, um unser Netzwerk zu überwachen und Anomalien schnell zu erkennen."

ICT Projektleiter, WinGD
"Exeon bietet uns einen vollständigen Einblick in unsere Netzwerkdatenströme und erkennt automatisch verdächtiges Verhalten. Dank der KI-Algorithmen erkennen wir potenzielle Cyber-Bedrohungen sofort und können schnell und effizient reagieren. So verhindern wir, dass sich Angreifer unbemerkt in unseren Systemen bewegen, in die Infrastruktur eindringen oder bestehende Sicherheitsmassnahmen umgehen."

Regional Practice Head, Wipro
„Exeon ist die ideale Lösung für den Übergang von einem legacy SOC zur nächsten Generation SOC Es verbessert die Erkennungsfähigkeiten und minimiert Warnmeldung Rauschen und senkt die Kosten erheblich.“

Leiter der Cybersicherheitsforschung, KuppingerCole
„Das Management und analyst Die Benutzeroberflächen sind intuitiv und können wichtige Erkenntnisse für Kunden liefern. Exeons Ansatz Datenaufbewahrung hilft Kunden dabei, Daten aus regulatorischen Gründen lokal zu speichern. compliance und senkt die Kosten langfristig Speicher indem nur das Ereignis beibehalten wird Metadaten Die Lösung unterstützt die relevantesten Standards für den Datenaustausch. Bedrohung Information."
Häufig gestellte Fragen
Erfahren Sie, wie Exeon.NDR Ihr Unternehmen unterstützt. IT Unser Team nutzt Echtzeit-Netzwerkeinblicke und KI-gestützte Warnmeldungen, um Bedrohungen zu erkennen und zu stoppen, bevor sie Schaden anrichten. Unsere Ingenieure beantworten gerne Ihre Fragen!
Warum benötigen Sie eine NDR-Lösung?
Angreifer sind in Millionen bis Milliarden von Datenpunkten verborgen, was ihre Erkennung so schwierig macht wie die Suche nach der Nadel im Heuhaufen. Network Detection & Response Netzwerkdetektionserkennung (NDR) hat sich als führende Methode zur frühzeitigen Identifizierung von Hackern in Netzwerken etabliert, bevor diese Schaden anrichten können. Sie konzentriert sich auf die Überwachung und Analyse des Netzwerkverkehrs. Echtzeit um verdächtige oder schädliche Aktivitäten zu erkennen. NDR-Lösungen sind proaktiv und zielen darauf ab, schnell und effektiv auf potenzielle Sicherheitsvorfälle zu reagieren. Network Detection & Response wird heute zur immer zentraleren Säule einer modernen Cybersicherheitsarchitektur.
Kann Exeon.NDR Protokolldaten von Google analysieren? Cloud Plattform (GCP)?
Exeon.NDR verarbeitet GCP-Protokolldaten nahtlos und analysiert den ein- und ausgehenden Datenverkehr in Azure, AWS und Google Cloud. Die Plattform bietet vollständige Transparenz über alle Netzwerkaktivitäten innerhalb und zwischen Cloud-Umgebungen.
Welche Technologien werden in Exeon.NDR verwendet?
Die Lösung nutzt überwachtes und unüberwachtes Lernen. ML , vordefiniert use cases Visualisierungen und eine Graphdatenbank. Vordefiniert use cases bieten einen erheblichen Vorteil gegenüber dem Sicherheitsinformations- und Ereignismanagement (SIM) SIEM ) Lösungen, deren Implementierung eine Herausforderung darstellen kann. Die Graphdatenbank bildet die Grundlage für XLOG. Analysator Die
Wie hoch ist die Last? NetFlow Exportgenerierung im Netzwerk?
NetFlow wird üblicherweise an einem zentralen Standort eingesetzt, um detaillierte Verkehrsanalysen von entfernten Standorten aus zu ermöglichen. Das ideale Bereitstellung hängt von der Netzwerktopologie und dem Standort des Berichtsservers ab. Befindet sich der Berichtsserver an einem zentralen Standort, NetFlow Die Nähe gewährleistet eine effiziente Datenverarbeitung. Alternativ kann die Aktivierung NetFlow Bei entfernten Niederlassungen wird Bandbreite für den Datenexport benötigt, die typischerweise 1-5 % des vermittelten Datenverkehrs ausmacht.
Datenblatt
Schützen Sie Ihr Netzwerk mit Exeon.NDR – einer leistungsstarken Lösung für fortschrittliche, ML-gestützte Bedrohungserkennung. Das Abonnement umfasst Softwarelizenz, Implementierung, Schulung sowie technischen Experten-Support. Die Preisgestaltung basiert auf dem Analyseumfang und der Anzahl aktiver interner IP-Adressen.
Sprechen Sie mit dem Vertrieb.
Lassen Sie uns Ihre konkreten Anforderungen besprechen – kontaktieren Sie uns noch heute, um mehr über unsere NDR-Lösung zu erfahren oder um Ihre Sicherheitsbedürfnisse zu besprechen.