Zero Trust Durchführung
Exeon ermöglicht effektive Zero Trust Strategien unter Verwendung Metadaten Und maschinelles Lernen für umfassende Netzwerksicherheit, Erkennung von APTs und Insider-Bedrohungen bei 100%iger Datenprivatsphäre.
Die Hindernisse für eine angemessene Sicherheit
Organisationen haben übernommen Zero Trust Prinzipien für ihre Sicherheit heute.
oder mehr von ihnen die Vorteile nicht realisieren, wie Gartner® berichtet.
Bei Sicherheitsverletzungen handelt es sich um kompromittierte Systeme. Zugangsdaten ZT beseitigt implizites Vertrauen und gewährleistet striktes Vertrauen. Authentifizierung und Zugriffsrechte nach dem Prinzip der minimalen Berechtigung.
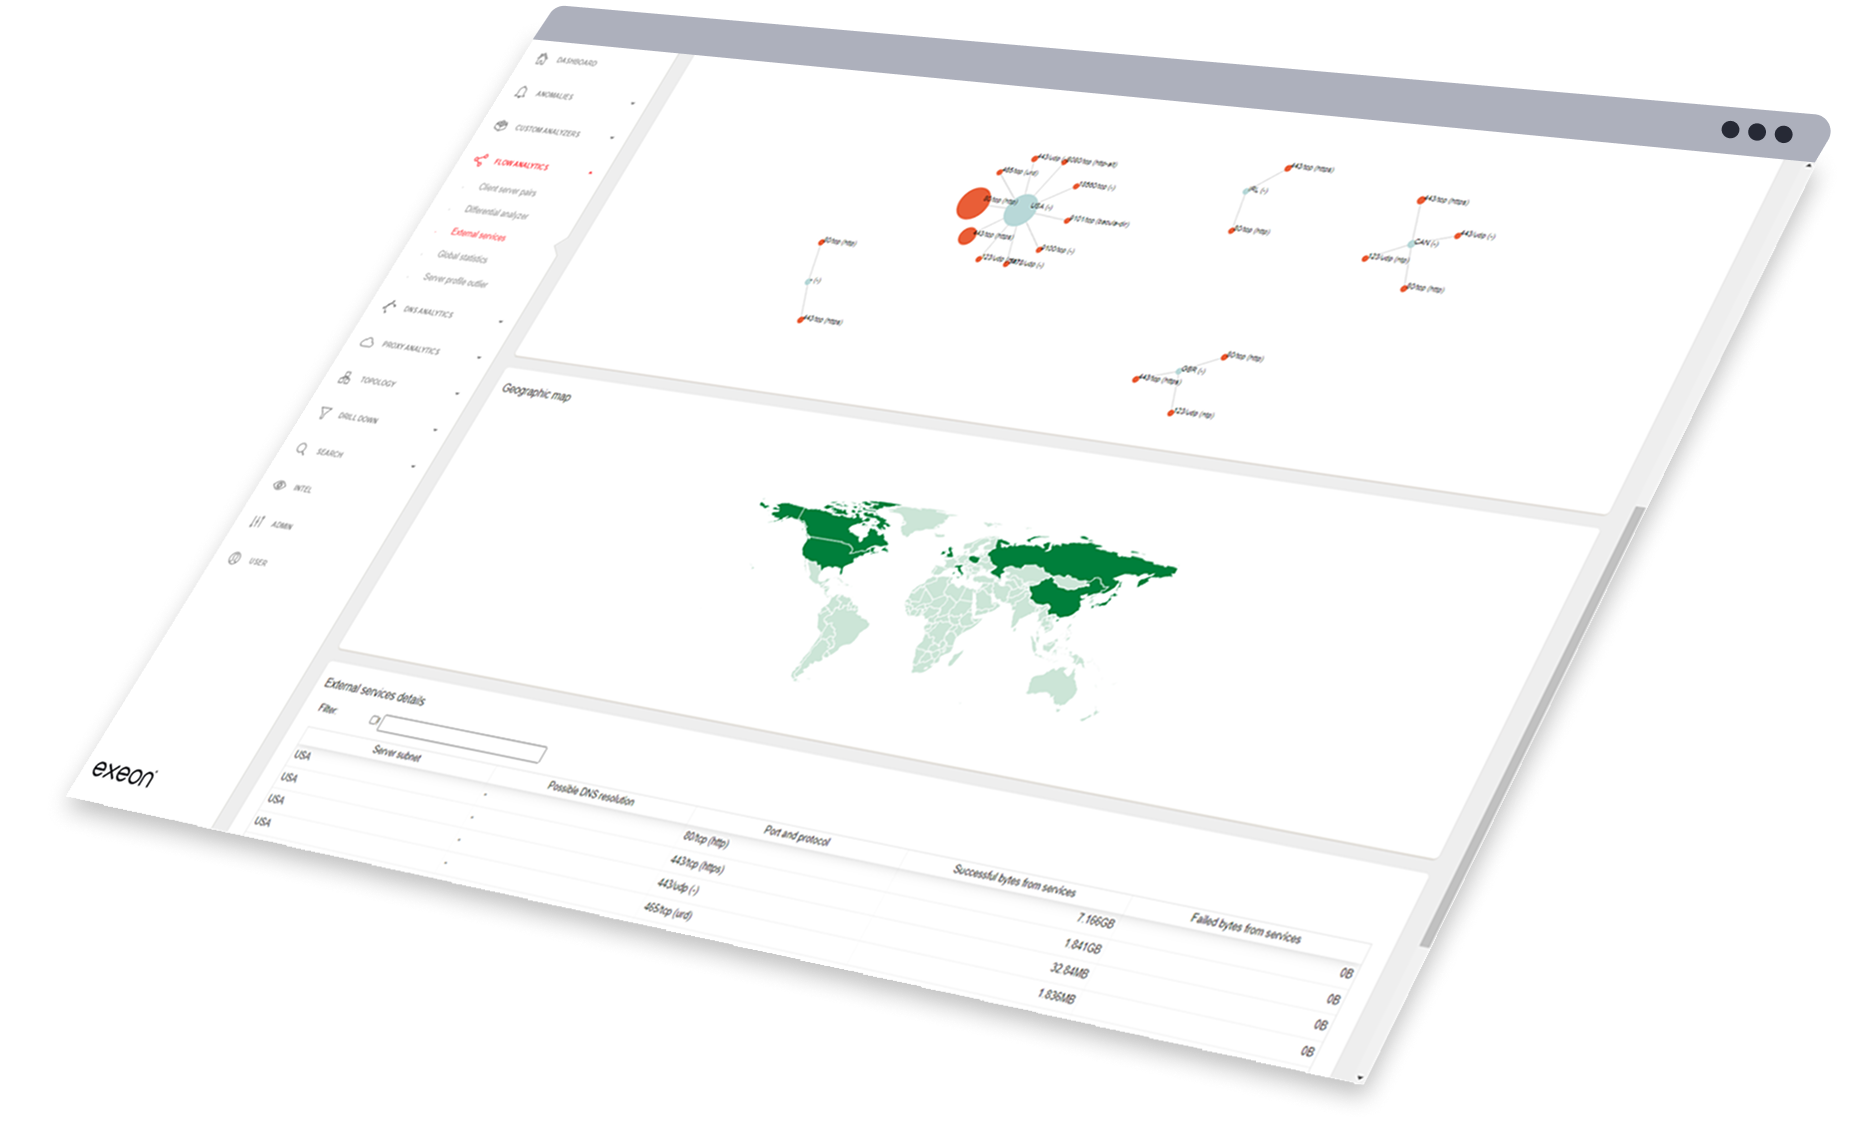
In Zero-Trust-Umgebungen ist die Sichtbarkeit von Netzwerkpfaden entscheidend – insbesondere, wenn viele Clients dezentral auf sensible Systeme zugreifen. Ohne durchgängige Transparenz wird Überwachung und Fehlersuche schnell zu Herausforderung.
Schnelle Anomalieerkennung
maschinelles Lernen Die Modelle prüfen jeden Datenfluss extrem schnell und kennzeichnen ihn. beaconing , Datenexfiltration Und Privilegienmissbrauch sogar innerhalb verschlüsselter Datenübertragungen.
Nahtlose Integration
Exeon.NDR lässt sich direkt in die Überwachung Ihrer Systeme integrieren. Zero Trust Agenten, die einen ganzheitlichen Überblick vom Protokoll bis zum Service bieten, ohne agent Bereitstellung Die
Effiziente Bereitstellung
Agent -kostenlose Sensoren werden während normaler Wechselfenster installiert und skalieren über on-prem , Multicloud und MSSP -Gemanagte Liegenschaften - keine Gabelstapler-Upgrades, keine Ausfallzeiten.
Anwendungsverkehr in Echtzeit überwachen – ohne Kompromisse bei der Usability
Direkte Einsicht in anwendungsspezifische Protokolle ermöglicht eine verbesserte Absicherung von SaaS und geschäftskritischen Anwendungen. Anomalien wie Brute-Force-Versuche, unmögliche Login-Szenarien oder Datenexfiltration werden frühzeitig erkannt – ohne die Benutzerfreundlichkeit zu beeinträchtigen.
Vereinheitlicht IT / OT Netzwerküberwachung
Durch die nahezu in Echtzeit erfolgende Korrelation von Netzwerkaktivität und geschäftskritischen Systemen entsteht vollständige Transparenz über IT- und OT-Umgebungen hinweg. In Zero-Trust-Architekturen unterstützt Exeon.NDR sowohl bestehende mikrosegmentierte Netzwerkzonen als auch den Übergang dorthin.
Bedrohungen erkennen, bevor Schaden entsteht
Exeon nutzt fortschrittliche Verhaltensanalysen, um potenzielle Gefahren wie Seitwärtsbewegungen oder Insider-Bedrohungen frühzeitig zu identifizieren. Durch die kontinuierliche Analyse von Netzwerkverkehr und Geräteverhalten liefert die KI-gestützte Anomalieerkennung umsetzbare Erkenntnisse – für eine schnelle Risikominimierung, weniger Ausfallzeiten und besseren Schutz vor Datenverlust.
Schnellere und gezieltere Reaktion auf Bedrohungen
Exeon erweitert bestehende Melde- und Reaktionsprozesse, indem erkannte Bedrohungen in Zero-Trust-Umgebungen unmittelbar an SOAR-Plattformen weitergeleitet werden – für automatisierte und effektive Gegenmassnahmen in Echtzeit.
Globale Unternehmen und kritische Infrastrukturen bauen auf unsere Sicherheit


So funktioniert es
Volle Sicht auf alle Pakete
Exeon streamt Telemetriedaten aus Rechenzentren, Cloud- und OT-Umgebungen, erkennt sämtliche Assets und schliesst Transparenzlücken – ein entscheidender Schritt für eine erfolgreiche Zero-Trust-Implementierung.
Rechte validieren, Kommunikation verstehen
Detaillierte Traffic-Analysen zeigen, welche Systeme tatsächlich miteinander kommunizieren. Per Klick erhalten Sie Einblick in den Verkehr innerhalb von OT-Mikrosegmenten oder in SaaS-Komponenten mit potenziell unerwünschtem Datenfluss.
Kontinuierlich überwachen und dynamisch reagieren
Selbstlernende Modelle beobachten das Verhalten in Echtzeit und geben Warnmeldungen aus, wenn gegen eine Richtlinie verstossen wird oder ein Dienst ein abnormales Verhalten zeigt. Automatisierte SOAR-Hooks können den Übeltäter innerhalb von Sekunden unter Containment stellen.
Exeon im Einsatz
So sichern Unternehmen ihre Netzwerke mit Exeon-Produkten – Echtzeit Transparenz, minimales Zugriffsrecht und kontinuierliche Erkennung in allen Umgebungen.
Geführte Bedrohungserkennungstour
NIS2 , DORA & KRITIS Führung
Zero Trust im Finanzsektor
KI gegen hochentwickelte Bedrohungen
Wie wir Sicherheitsteams verbessern
Unsere Kunden schützen, was für sie am wichtigsten ist: sensible Daten und kritische Infrastrukturen. Wir liefern die nötige Sicherheit – zuverlässig, skalierbar und in Echtzeit.

CISO, SWISS International Airlines
"Als Schweizer Nationalairline treibt uns die Leidenschaft für aussergewöhnliche Leistungen im Sinne unserer Leitsätze an. Eine stabile und sichere IT ist die wichtigste Grundlage für einen exzellenten Kundenservice. Für die Sicherheit der SWISS IT setzen wir Exeon als zentrales Cybersecurity-Tool ein, das vollständig von unserem langjährigen Partner Reist Telecom AG verwaltet wird. Eine perfekte Kombination und Lösung, um unser Netzwerk zu überwachen und Anomalien schnell zu erkennen."

Kopf IT Sicherheit, PostFinance AG
"PostFinance hat sich wegen der offenen und zukunftsfähigen Architektur für Exeon.NDR entschieden. Dank der Möglichkeit, auf Hardware Sensoren zu verzichten und der Kontrolle über die Datenflüsse musste PostFinance keine grossen Änderungen an der bestehenden Infrastruktur vornehmen. Die Zusammenarbeit mit den kompetenten, technisch hochstehenden Exeon Mitarbeitenden hat überzeugt."

CEO & Gründer, Planzer
"Als CEO und Inhaber einer eng getakteten Logistikfirma kann ich mir Systemausfälle wegen Cybervorfällen nicht leisten. Mit Exeon.NDR haben wir bei Planzer eine Schweizer Lösung gefunden, um unser Netzwerk zu überwachen und Cyberbedrohungen frühzeitig zu erkennen."

Leiter Infrastruktur & Anwendungen, 3 Banken IT
„Besonders schätzen wir die umfassende Netzwerktransparenz, die uns Exeon.NDR bietet.“
Der Anomalie Die Erkennung ist zudem äußerst präzise und ermöglicht es unseren Analysten, sich auf die wesentlichen Bedrohungen zu konzentrieren.“

Leiter der Cybersicherheitsforschung, KuppingerCole
„Das Management und analyst Die Benutzeroberflächen sind intuitiv und können wichtige Erkenntnisse für Kunden liefern. Exeons Ansatz Datenaufbewahrung hilft Kunden dabei, Daten aus regulatorischen Gründen lokal zu speichern. compliance und senkt die Kosten langfristig Speicher indem nur das Ereignis beibehalten wird Metadaten Die Lösung unterstützt die relevantesten Standards für den Datenaustausch. Bedrohung Information."

Netzwerk- und Sicherheitsingenieur, Solothurner Spitäler
„Exeon ist unser Cybersicherheits-Alarmsystem.“ Alarmierung Wir können so Netzwerkanomalien erkennen. Was uns außerdem wirklich überzeugt hat, ist die intuitive Bedienung des Produkts. Schnittstelle – Es hat sich zu einem Werkzeug entwickelt, um unsere Daten und unser Netzwerk zuverlässig zu überwachen und zu sichern.“

ICT Projektleiter, WinGD
"Exeon bietet uns einen vollständigen Einblick in unsere Netzwerkdatenströme und erkennt automatisch verdächtiges Verhalten. Dank der KI-Algorithmen erkennen wir potenzielle Cyber-Bedrohungen sofort und können schnell und effizient reagieren. So verhindern wir, dass sich Angreifer unbemerkt in unseren Systemen bewegen, in die Infrastruktur eindringen oder bestehende Sicherheitsmassnahmen umgehen."

Senior Produktportfoliomanager Cyberabwehr, Swisscom
„Exeon bietet zahlreiche funktionale Vorteile gegenüber konkurrierenden NDR-Produkten. Mit Exeon können wir innovative Technologien und fortschrittliche Analysen nutzen, um unseren Kunden eine erstklassige Sicherheitslösung zu bieten. Gemeinsam setzen wir uns für die Verbesserung der Sicherheit ein.“ Umgebung „

Regional Practice Head, Wipro
„Exeon ist die ideale Lösung für den Übergang von einem legacy SOC zur nächsten Generation SOC Es verbessert die Erkennungsfähigkeiten und minimiert Warnmeldung Rauschen und senkt die Kosten erheblich.“

CEO, REAL Security
„Als führender Distributor sind wir stets auf der Suche nach zuverlässigen, innovativen und leistungsstarken Lösungen, um unser Portfolio zu stärken und die Zukunft der Cybersicherheit mitzugestalten. Exeon hat sich immer wieder als vertrauenswürdiger und unkomplizierter Partner erwiesen. Ihre Lösung exeon.ndr hat bereits in verschiedenen Branchen große Wirkung erzielt.“
Weitere Lösungen
Hybrid- und Multi-Cloud-Sichtbarkeit
Exeon bietet Ihnen umfassende Einblicke in das Netzwerk. Verhalten über cloud Und on-prem Umgebungen, die versteckte Bedrohungen und verdächtige Aktivitäten aufdecken, die herkömmliche Werkzeuge umgehen können.
- Echtzeit Überwachung der Netzwerkflüsse über alle Produkte und Umgebungen hinweg.
- Automatisierte Bedrohungssuche und schnelle Incident Response.
- Nahtlose Integration mit EDR , XDR, SOAR und IPS-Systeme.
Compliance & Cybersicherheit
Mit dem Datenschutz-First-Ansatz von Exeon und der Möglichkeit zur Self-Hosted-Installation wird die Einhaltung komplexer Vorschriften deutlich vereinfacht – ob On-Premises, in der Cloud oder in sensiblen, abgeschotteten Netzwerken (Air-Gapped).
- Verbessert compliance durch die Bereitstellung vollständiger Netzwerktransparenz, Anomalie Erkennung und der für die Berichterstattung und Integration benötigte Kontext mit SOAR Spielpläne.
- Ermöglicht Datensouveränität für Endkunden, da alles innerhalb des Endkundenbereichs verarbeitet wird. Kunde Firmengelände.
- Gewährleistet die Einhaltung von NIS2 , ISO 27001 und mehr.
IT Sicherheitsmonitoring
Stand der Technik Bedrohungserkennung , Echtzeit Transparenz und KI-gestützte Analysen zum Schutz Ihres Netzwerks, Ihrer Anwendungen und cloud Umgebungen vor Angriffen schützen.
- Nahtloses Multi- cloud und hybride Integration.
- KI & ML um Anomalien zu erkennen und zukünftige Risiken einzuschätzen.
- Hoch Warnmeldung Treueberichterstattung zur Reduzierung Warnmeldung Müdigkeit und workload Die
Insider Bedrohung Management
Ein mehrschichtiger Ansatz zur Erkennung und Minderung von Insiderbedrohungen durch Nutzung KI-gestützter Netzwerkerkennung und Benutzeranalyse Entität Und Verhalten Analysen.
- Umfassende Überwachung des gesamten Netzwerks und volle Transparenz der Anwendungen.
- Zero Trust Integration zur Validierung strenger Zugriffskontrollen.
- Echtzeit Sicherheitseinblicke über Live-Dashboards.
Branchenorientiert use cases
Zero Trust im Finanzsektor
Support DORA compliance und gleichzeitig das inhärente Vertrauen in Netzwerke durch die Durchsetzung kontinuierlicher Identitätsverifizierung , den Zugang zu kritischen assets & mehr.
Den individuellen Bedürfnissen gerecht werden OT
Wirksam OT Sicherheit, als Teil von Zero Trust Die Strategie muss die Transparenz über alle Aspekte hinweg gewährleisten. OT assets Schutz vor ausgeklügelten Bedrohungen, compliance & mehr.
Von Patientendaten bis hin zu regulatorischen Vorgaben compliance
Durch die Durchsetzung strenger Zugriffskontrollen, Audit-Logs , Und Echtzeit Überwachung, Zero Trust hilft Gesundheitswesen Die Anbieter erfüllen die Anforderungen an die Datensicherheit – und noch vieles mehr.
Häufig gestellte Fragen
Zero Trust Anwendung auf reale Szenarien: effektiv OT Sicherheit, Beseitigung des inhärenten Vertrauens in Netzwerke durch die Durchsetzung kontinuierlicher Sicherheitsmaßnahmen Identitätsverifizierung , den Zugang zu kritischen assets & mehr.
Wie können Organisationen ein Gleichgewicht finden? Zero Trust mit betrieblicher Effizienz?
Implementierung Zero Trust Das bedeutet nicht, dass die Effizienz darunter leiden wird. Durch die Integration ML -gesteuerte NDR-Lösungen ermöglichen es Unternehmen, die Bedrohungserkennung , die Anzahl falsch positiver Ergebnisse reduzieren und die Prozesse optimieren Reaktion auf Vorfälle Dadurch wird auch sichergestellt, dass nur verifizierte Benutzer und Geräte auf Ressourcen zugreifen, wodurch unnötige Störungen reduziert werden.
Wie können Organisationen damit umgehen? Identitätsdiebstahl Und Metadaten Spoofing unter Zero Trust ?
Während Identitäts- und Zugriffsmanagement (IAM) eine Schlüsselkomponente ist Zero Trust Es muss mit fortschrittlichen Tools wie NDR kombiniert werden. Diese Tools analysieren und erkennen Inkonsistenzen und identifizieren verdächtige Muster, wie z. B. ungewöhnliche Anrufe. Anmeldung Verhalten oder seitliche Netzwerkbewegungen zur Minderung von Risiken durch Identitätsdiebstahl und gefälschte Zugriffsversuche.
Wie geht Zero Trust mit laterale Bewegungen bei Cyberangriffen um?
Zero Trust begrenzt laterale Bewegungen, indem es Identitäten strikt validiert, Zugriffsrechte granular vergibt und Mikrosegmentierung durchsetzt. Ergänzend erkennt Network Detection & Response (NDR) verdächtige interne Aktivitäten wie Aufklärung, Privilegienausweitung oder Zugriffsversuche in Echtzeit – auch in bereits kompromittierten Umgebungen.
Warum ist Zero Trust entscheidend für die Sicherung OT Umgebungen?
Als OT Netzwerke werden miteinander verbunden IT und die cloud Sie sind dadurch einem erhöhten Risiko von Cyberbedrohungen ausgesetzt. Zero Trust gewährleistet kontinuierliche Identitätsverifizierung Minimaler Zugriff und dynamische Anpassungen zur Risikominderung in diesen konvergierten Umgebungen. NDR unterstützt Zero Trust durch kontinuierliche Überwachung asset Segmentierung und proaktiver Schutz Ihrer OT Umgebungen.
Welche Herausforderungen ergeben sich bei der Implementierung? Zero Trust In OT Umgebungen?
Implementierung Zero Trust In OT Die Umgebung wird kompliziert durch legacy Systeme, statische Konfigurationen und Kompatibilitätsprobleme. Um Sicherheit zu gewährleisten, ohne sicherheitskritische Funktionen zu beeinträchtigen, sind Lösungen wie NDR erforderlich, die sich an diese besonderen Herausforderungen anpassen.
Warum ist Integration Zero Trust entscheidend für DORA Und NIS2 compliance ?
Zero Trust minimiert Angriffsvektoren und verbessert Datenfluss Kontrolle durch die Behandlung jeder Zugriffsanfrage als nicht vertrauenswürdig. Für Finanzinstitute bedeutet dies die Integration von Zero Trust mit Tools wie NDR stellt sicher compliance durch den Schutz kritischer Systeme, die Ermöglichung von Sicherheit auf Mikroebene und die kontinuierliche Überwachung von assets Die
Lasst uns über Zero Trust und Exeon sprechen.
Exeon revolutioniert Network Detection and Response (NDR) und Benutzer und Entität Verhalten Analysen ( UEBA ) indem Organisationen in die Lage versetzt werden, Zero Trust Strategien effektiv.