
Einführung
In einer zunehmend vernetzten Welt ist der Schutz der Betriebstechnologie ( OT ) Netzwerke sind von entscheidender Bedeutung. Die Zusammenführung von IT Und OT Umweltbedingungen erfordern einen umfassenden Ansatz, der den regulatorischen Vorgaben entsprechen muss. frameworks wie beispielsweise die NIS-Richtlinie (Richtlinie über Netz- und Informationssysteme) und die Digitalrichtlinie Operative Resilienz Akt ( DORA ).
Die Zero Trust Prinzipien bieten einen strukturellen Ansatz zur Sicherung IT Und OT Netzwerke und erfüllen bereits viele der Anforderungen der NIS- und DORA -Vorschriften . Durch die Implementierung Zero Trust Organisationen können ihre Cyber-Resilienz Schutz kritischer Infrastrukturen und Minderung der Auswirkungen von Cyberbedrohungen. Dieser Blog untersucht die Bedeutung der Anwendung regulatorischer Vorgaben. compliance Überlegungen und cyberstrategische Prinzipien für OT Netzwerke aus einer Zero Trust Perspektive zur Verbesserung der allgemeinen Sicherheitslage.
Die Vorschriften verstehen
KRITIS und BSIG
Die Cybersicherheitsvorschriften für kritische Infrastrukturen ( KRITIS und deren Netzwerksicherheitsanforderungen, insbesondere im Bereich von OT Die Regelungen sind vielfältig und je nach Rechtsordnung unterschiedlich. Ein Beispiel hierfür ist die BSI-KritisV (Verordnung zum Schutz kritischer Infrastrukturen) in Deutschland, die präzise Sicherheitsmaßnahmen für Betreiber kritischer Infrastrukturen vorschreibt, einschließlich Risikomanagement. Vorfall Berichterstattung und Festlegung von Mindestsicherheitsstandards. Insbesondere § 8a Abs. 1 des Bundesgesetzes zum Schutz kritischer Infrastrukturen (BSIG) legt Betreibern kritischer Infrastrukturen spezifische Sicherheitsanforderungen auf ( KRITIS ), wobei die Einrichtung geeigneter organisatorischer und technischer Maßnahmen zum Schutz von Informationstechnologiesystemen im Vordergrund steht.
NIS2 Und DORA
In der Europäischen Union spielt die Richtlinie über Netz- und Informationssysteme (NIS-Richtlinie) eine entscheidende Rolle bei der Verbesserung der Cybersicherheit und Resilienz kritischer Infrastrukturen. Ihr Nachfolger, NIS2 stärkt darüber hinaus die Cybersicherheitspraktiken bei Betreibern von kritischen Infrastrukturen und Anbietern digitaler Dienste. NIS2 schreibt die Zusammenarbeit zwischen nationalen Behörden und Betreibern zur Stärkung der Cybersicherheit vor. Umgebung in der EU, mit Schwerpunkt auf Sektoren wie Managed Services und sekundären Aktivitäten. Compliance Die Einhaltung nationaler Gesetze ist aufgrund potenzieller Abweichungen unerlässlich. NIS2 Bestimmungen.
Finanzinstitute unterliegen jedoch nicht NIS2 Die Anforderungen gemäß Abschnitt 28 BSIG-E (NIS2UmsuCG) müssen eingehalten werden. DORA , ein europäisches Rechtssystem framework mit dem Ziel, die Digitalisierung zu verbessern Operative Resilienz insbesondere im Finanzsektor. DORA setzt einheitliche Anforderungen in allen EU-Mitgliedstaaten und stellt so sicher, dass Organisationen Krisen standhalten, darauf reagieren und sich davon erholen können. ICT -bezogene Störungen und Bedrohungen.
Einige Unternehmen in der IT und der Telekommunikationssektor könnte einer doppelten Regulierung durch beide unterliegen. DORA Und NIS2 wenn klassifiziert als NIS2 Einrichtungen und als kritisch eingestuft ICT Drittanbieter Dienstleister unter DORA Dies beinhaltet cloud Anbieter, Telekommunikationslösungsanbieter und Managed-Services-Anbieter. Sogar konzerninterne IT Dienstleister sind nicht von potenziellen Verpflichtungen gemäß beiden Gesetzen befreit. DORA Und NIS2 Die
Außerhalb der EU verabschiedete die Schweiz am 29. September 2023 eine Änderung des Informationssicherheitsgesetzes, die eine Meldepflicht für Cyberangriffe auf kritische Infrastrukturen einführt. Die Änderung beauftragt das Nationale Zentrum für Cybersicherheit (NCSC) mit der Durchführung technischer Analysen, der Bearbeitung von Berichten, der Information von Herstellern über Schwachstellen und der Veröffentlichung relevanter Informationen zum Schutz der Schweiz vor Cyberbedrohungen.
Warum Zero Trust ?
Der Zero Trust Prinzipien sind entscheidend für die Verbesserung der Netzwerksicherheit. Dazu gehören eingeschränkte Vertrauensannahmen, eingeschränkte Benutzerrechte, die ständige Vorbereitung auf Sicherheitsvorfälle („Always-on“) und die Verbesserung der Netzwerksicherheit. Bedrohungserkennung Die Implementierung erfordert eine umfassende Netzwerküberwachung, kontinuierliche Überprüfungen der Benutzeridentität und die Verhinderung unberechtigter Zugriffe. lateral movement und schnell Bedrohungserkennung Und Eindämmung Die
Zero Trust bietet eine solide framework Für sichere Netzwerke ist jedoch ständige Wachsamkeit gegenüber potenziellen Angriffen und eine schnelle Reaktion auf Anomalien erforderlich. Die Überwachung, einschließlich des verschlüsselten Datenverkehrs , ist für die Sicherheit unerlässlich, erfordert aber ein ausgewogenes Verhältnis zwischen Überprüfung und Datenschutzstandards.
Herausforderungen bei der Anwendung Zero Trust Zu OT Netzwerke
Die Konvergenz von IT Und OT Dies bringt bedeutende Veränderungen und Herausforderungen bei der Verwaltung der organisatorischen Infrastruktur mit sich. IT umfasst die Verwaltung von Geräten und Systemen, OT konzentriert sich auf Fertigung und technische Abläufe, die in der Regel vom Chief Technology Officer überwacht werden. OT assets Sie bestehen aus spezialisierter Ausrüstung wie speicherprogrammierbaren Steuerungen (SPS), die mit physikalischen Sensoren interagieren, um industrielle Prozesse zu regeln. assets Sie kommunizieren oft über unterschiedliche Protokolle und sind in separate Netzwerke unterteilt, um Verfügbarkeit und Sicherheit gegenüber Vertraulichkeit zu priorisieren.
In kritischen Infrastrukturbereichen hat die unterbrechungsfreie Kommunikation höchste Priorität, was zur Entwicklung von Kommunikationsprotokollen für industrielle Steuerungssysteme (ICS) führt, denen es häufig an gemeinsamen Standards mangelt. IT Sicherheitsmaßnahmen. Aktuelle Industrieprotokolle wie das Inter-Control Center Communications Protocol (ICCP) ermöglichen die Kommunikation zwischen OT assets über TCP/IP und möglicherweise mit herkömmlichen IT assets Die
IT Umgebungen verwalten und konfigurieren häufig OT Geräte, die als Knotenpunkte für Datenerfassung, Normalisierung, Verarbeitung und Berichterstellung dienen und für eine effektive Datenverarbeitung unerlässlich sind OT asset Management. Die Migration von IT assets Zu cloud -basierte Umgebungen legen OT assets neuen Herausforderungen im Bereich der Cybersicherheit.
OT Umgebungen bergen aufgrund veralteter Plattformen, proprietärer Protokolle, Abwägungen zwischen Sicherheit und Schutz sowie Komplexitäten einzigartige Risiken. cloud Migration führt zu Lücken im Zugriffsmanagement und damit verbundenen Risiken. IT Übergänge zu hybriden Umgebungen, die On-Prem und cloud -Dienste integrieren, traditionelle perimeter -basierte Sicherheitsmaßnahmen veralten.
Die Bewältigung dieser Herausforderungen erfordert verbesserte Risikominderungsstrategien und Drittanbieter Zugriffsüberwachung. Organisationen müssen einen ganzheitlichen Ansatz für Cybersicherheit verfolgen und diesen integrieren. IT Und OT Sicherheitsmaßnahmen sollen die Widerstandsfähigkeit und den Schutz kritischer Infrastrukturen angesichts sich wandelnder Bedrohungen und technologischer Entwicklungen gewährleisten. Dies beinhaltet die Implementierung robuster Sicherheitsvorkehrungen. Authentifizierung , Überwachung und Zugriffskontrolle Maßnahmen über beide hinweg IT Und OT Umgebungen, die gleichzeitig die Zusammenarbeit zwischen fördern IT Und OT Teams, um neue Herausforderungen im Bereich der Cybersicherheit effektiv zu bewältigen.
Implementieren eines NIS2 -Kompatible Architektur
Implementierung eines NIS2 -kompatible Architektur in IT , IoT , Und OT Umgebungen stellen aufgrund der einzigartigen Eigenschaften von OT Die Ausrüstung und ihre spezifischen Sicherheitsanforderungen behindern oft die nahtlose Integration in Sicherheitsstandards: Wie oben beschrieben, NIS2 für OT Aufgrund seiner unsicheren Architektur steht es vor Herausforderungen im Bereich der Cybersicherheit. Priorisierung Verfügbarkeit vor Sicherheit, fehlende Sicherheitsmechanismen, veraltete Infrastruktur und unzureichende Inventur und Managementpraktiken, die die Bedenken hinsichtlich der Cybersicherheit verschärfen.
Und DORA Der zweite Block des DORA framework Im Hinblick auf die finanzielle Cyberresilienz konzentriert man sich auf das Cyberrisikomanagement und beginnt mit einer Bewertung der bestehenden IT und dem Reifegrad der Cybersicherheit, gefolgt von einer Bewertung der Sicherheitslücken aufgrund von IT / OT Kopplung und die entsprechende Bedrohung Szenarien.
In diesem Bereich werden Übungskonzepte wie Planspiele und Bedrohung -orientierte Penetrationstests werden angeboten, um reale Cyberangriffe zu simulieren. Die Prinzipien von DORA auch explizit erweitern auf IoT Geräte und Systeme in kritischer Infrastruktur oder Finanzdienstleistungen , mit Schwerpunkt auf Operative Resilienz Sicherheit und Kontinuität. Die Bedeutung von OT , DORA Adressen ICT -bezogene Risiken in OT Umgebungen und betont die Notwendigkeit umfassender Fähigkeiten, um die kontinuierliche Bereitstellung von Finanzdienstleistungen im Falle einer Störung.
Zero Trust im Einsatz
Der Zero Trust Netzwerkzugriff ( ZTNA Der Ansatz ist eine umfassende Strategie zur Bewältigung der Herausforderungen. compliance Herausforderungen, die alles umfassen von IT , OT Zu IoT Im Einklang mit DORA Und NIS2 , ZTNA ist ein Bollwerk gegen sich entwickelnde Cyberbedrohungen, das die Cybersicherheitsmaßnahmen stärkt und gewährleistet compliance mit Vorschriften zum Schutz kritischer Infrastrukturen.
Als ZTNA stellt Misstrauen und Überprüfung in den Mittelpunkt. Es stellt einen Paradigmenwechsel von traditionellen Ansätzen dar. perimeter -zentrierte Verteidigungsansätze für eine proaktive Sicherheit framework , im Einklang mit modernen Sicherheitsanforderungen, die eine sorgfältige Prüfung aller Organisationen und Datenflüsse zur Risikominderung erfordern: ZTNA fördert die kontinuierliche Überwachung des Netzwerkverkehrs und der Benutzeraktivitäten, was sich auch in der DORA Und NIS2 Vorschriften, die auf kontinuierlicher Überwachung beruhen und compliance Auch die Berichterstattung. Durch die Implementierung der ZTNA Nach diesen Grundsätzen sollten Organisationen detaillierte Einblicke in ihre Netzwerkaktivitäten gewinnen und die regulatorischen Anforderungen einhalten. ZTNA unterstützt einen risikobasierten Ansatz Zugriffskontrolle die dynamische Zugriffsentscheidungen auf der Grundlage der Benutzeridentität ermöglicht, Gerät Gesundheits- und Kontextinformationen, abgestimmt auf die Themen von DORA Und NIS2 Die
Zusätzlich, ZTNA betont die Wichtigkeit einer schnellen Erkennung und Reaktion auf Sicherheitsvorfälle, um deren Auswirkungen zu minimieren. ZTNA fordert Organisationen auf, ihre Reaktion auf Vorfälle Die Fähigkeiten des Systems werden durch die schnelle Erkennung und Eindämmung von Sicherheitsvorfällen verbessert, um deren potenzielle Auswirkungen auf kritische Geschäftsprozesse zu begrenzen. Es plädiert für eine Denkweise, die davon ausgeht, dass Angreifer die Verteidigungsmechanismen bereits durchbrochen haben – ein Bruch mit traditionellen Paradigmen, die auf blindem Vertrauen basieren.
Praktische Schritte zur Implementierung eines robusten ZTNA , NIS2 Und DORA -fähige Architekturen umfassen:
- Sichtbarkeit: Anwendung verstehen und workload Kommunikation.
- Segmentierung: Kontrolle der Fernverbindungen und der lateralen Bewegung.
- Überwachung: Nutzen Sie Analysen für Bedrohungserkennung Die
Netzwerkbezogene Schutzanwendungen wie Firewalls und Intrusion-Prevention-Systeme (IPS) bilden lediglich die Grundlage für die Erfüllung der Sicherheitsanforderungen in beiden Bereichen. IT Und OT Umgebungen. Da Angreifer jedoch zunehmend Industrieanlagen ins Visier nehmen, wird die Fähigkeit, den Datenverkehr zu analysieren, ohne die Datenpakete selbst zu untersuchen (z. B. bei Industrieprotokollen wie Modbus), entscheidend. SIEM -Lösungen (Security Information and Event Management) können zwar Protokolle aus verschiedenen Quellen sammeln. assets Sie bieten möglicherweise keinen umfassenden Überblick über das Netzwerk und host Aktivität in OT Umgebungen.
Netzwerkverteidigung ist eine ergänzende Maßnahme zu Endpunkt Schutz und ein entscheidender Schritt zur Minderung unentdeckter Schwachstellen, wenn Endpunkt Der Schutz steht vor Herausforderungen in OT Aufgrund technischer Beschränkungen und Garantiebestimmungen arbeiten viele Geräte in Produktionsstätten, die auf diesen Anlagen basieren, ohne ausreichenden Schutz.
Wie ein KI-gestütztes Network Detection and Response (NDR) Das System begegnet Herausforderungen bei der (Ko-)Überwachung OT Sicherheit und gewährleistet compliance
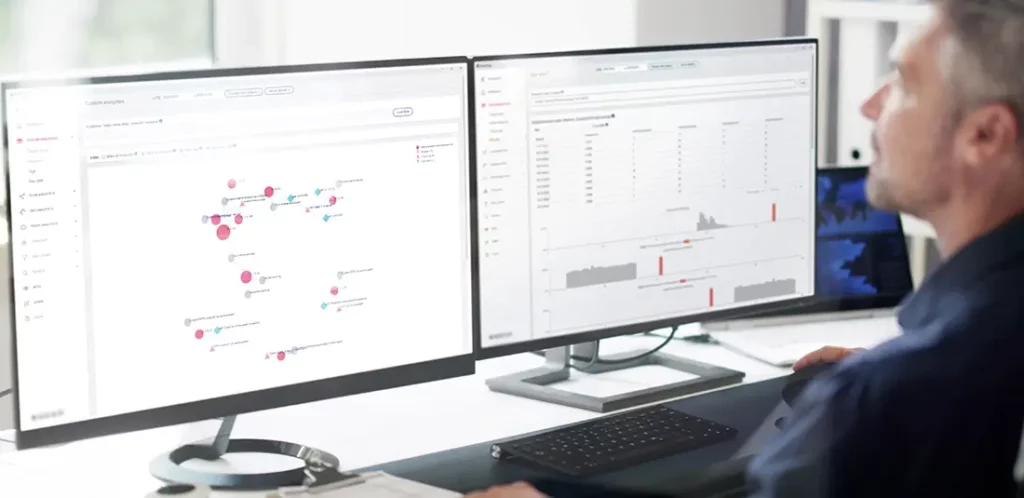
Ein NDR wie Exeon.NDR nutzt das maschinelle Lernen, um Netzwerkbedrohungen zu erkennen und darauf zu reagieren. Er stellt normale Muster im Netzwerkverkehr fest und identifiziert Abweichungen, die auf bösartige Aktivitäten hindeuten können. Obwohl der meiste Netzwerkverkehr inzwischen verschlüsselt ist, überwacht und analysiert Exeon.NDR die Netzwerkkommunikation und nutzt KI und maschinelles Lernen, um die Erkennung von Bedrohungen zu verbessern.
Dateien, die durch das Netzwerk übertragen werden, sind oft verschlüsselt und können durch passive Überwachung nicht ohne Weiteres entschlüsselt werden.
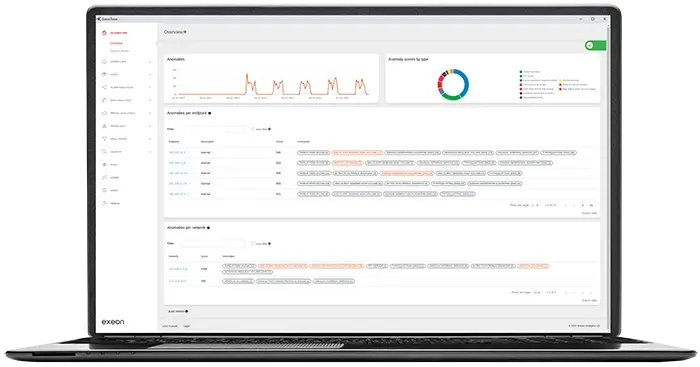
Exeon.NDR erkennt Dateitraversierungsmuster im gesamten Netzwerk, selbst in verschlüsselten Umgebungen, durch die Analyse ihrer Verhalten um die Sichtbarkeit zu verbessern und Bedrohungserkennung Die
Herkömmliche NDR-Lösungen basieren auf Traffic Mirroring, was aufgrund des zunehmenden Datenverkehrs zunehmend problematisch wird. Verschlüsselung , verteilt IO und OT Netzwerke und höhere Bandbreiten. Exeon umgeht diese Einschränkung, indem es leichtgewichtige Protokolldaten analysiert, anstatt sich ausschließlich auf Traffic Mirroring zu verlassen. Es sammelt Metadaten von bestehenden Netzwerkquellen (wie Switches und Firewalls) ohne dass erforderlich ist hardware Sensoren. Und seine offene und zukunftssichere Architektur ermöglicht einfache Bereitstellung ohne größere Änderungen an der bestehenden Infrastruktur.
Exeon bietet umfassende Transparenz und effiziente Bedrohungserkennung und schnell Reaktion auf Vorfälle und es stimmt überein mit NIS2 Und DORA Anforderungen durch kontinuierliche Überwachung IT , cloud , Und OT Es erkennt Anomalien in Netzwerken, verhindert, dass Angreifer unbemerkt zwischen Umgebungen wechseln, und stärkt die allgemeine Cybersicherheit sowie die Abwesenheit von hardware Haushaltsgeräte vereinfachen Bereitstellung und Wartung, um Skalierbarkeit und compliance Die
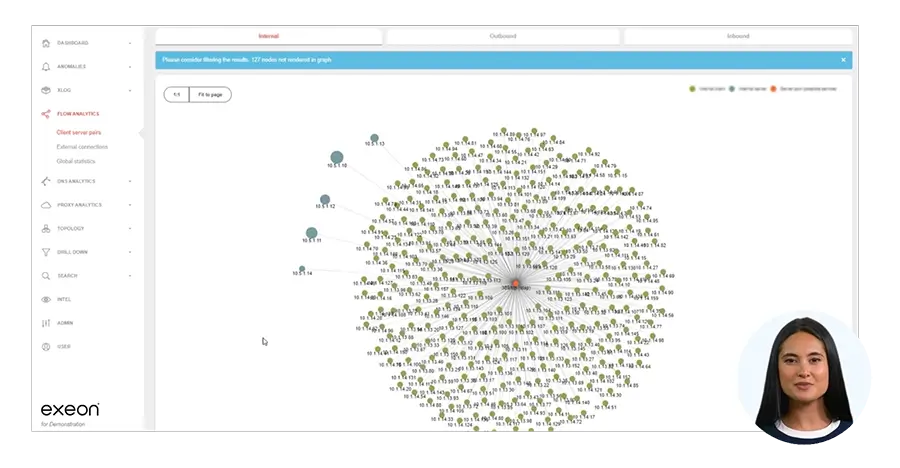
Sehen OT Detektion in Aktion
Sind Sie bereit, NDR selbst zu erleben und zu sehen, wie Exeon Anomalien und potenzielle Cyberbedrohungen in Ihrem gesamten Netzwerk erkennt? Sehen Sie sich unsere Videotour an!



