Vier praktische „ Use Cases “ für vernetzte, segmentierte und betrieblich komplexe OT-Umgebungen
Einleitung
Operative Technologieumgebungen sind nicht mehr vom Rest des Unternehmens isoliert. Produktionssysteme tauschen Daten mit Engineering-Arbeitsplätzen, Fernwartungsdiensten, Unternehmensanwendungen, Cloud-Plattformen, Lieferanten und bestehenden OT-Sicherheitstools aus. Diese Verbindungen unterstützen einen effizienten Betrieb, schaffen aber auch Kommunikationswege, die verstanden, geregelt und überwacht werden müssen.
Die Herausforderung geht über die blosse Identifizierung nicht erfasster Assets hinaus. Sicherheitsinformationen sind oft fragmentiert und verteilen sich auf OT-Teams, Netzwerkbetreiber, Firewalls, Fernzugriffsplattformen, Intrusion-Detection-Systeme (IDS) oder Deep-Packet-Inspection sowie das SOC. Die Segmentierung kann von ihrem ursprünglichen Konzept abweichen. Der Zugriff vertrauenswürdiger Anbieter kann über den genehmigten Umfang hinausgehen. Und die Konvergenz von IT und OT kann Angreifern einen Weg zu Produktionssystemen oder zurück zu Unternehmensdiensten, Zugangsdaten, geistigem Eigentum und Geschäftsdaten eröffnen.
Daraus ergibt sich eine Reihe praktischer Fragen, deren Beantwortung vielen Unternehmen aus der Industrie und aus dem Bereich der kritischen Infrastruktur nach wie vor Schwierigkeiten bereitet:
- Welche Assets sind aktiv, und wie hängen sie zusammen?
- Können OT- und Sicherheitsteams eine gemeinsame Untersuchungs-Timeline erstellen, ohne diesen manuell aus den Daten verschiedener Tools zusammenstellen zu müssen?
- Entspricht die tatsächliche Netzwerkkommunikation noch dem vorgesehenen Segmentierungsentwurf?
- Ist eine Herstellerverbindung innerhalb des genehmigten Zeitfensters, Ziels und Kommunikationsumfangs geblieben?
- Würden verdächtige Aktivitäten an der Schnittstelle zwischen IT und OT erkannt, bevor sie zu Betriebsstörungen oder Datenverlusten führen?
Exeon.NDR ergänzt bestehende Investitionen in die Netzwerk- und OT-Sicherheit durch passive Metadatenanalyse und herstellerunabhängige Integrationen. Die Lösung bündelt Kommunikationsverhalten, vorhandene Sicherheitssignale und den Untersuchungskontext in einer gemeinsamen operativen Übersicht – ganz ohne Agenten, aktives Scannen, Paketentschlüsselung oder unnötige Interaktion mit Produktionsendpunkten.
Dieses E-Book richtet sich in erster Linie an OT- und ICS-Sicherheitsverantwortliche, Ingenieure, Architekten und Netzwerkteams in den Werken, die verstehen möchten, wie Exeon.NDR in der Praxis eingesetzt werden kann. Darüber hinaus bietet es CISOs, SOC-Leitern, CIOs und Verantwortlichen für operative Resilienz einen prägnanten Überblick über den Mehrwert, der in vier gängigen OT-Szenarien erzielt wird.
So nutzen Sie dieses E-Book
In den folgenden Kapiteln werden praxisnahe OT-Anwendungsfälle beschrieben, die häufig bei technischen Bewertungen, Proof-of-Concept-Tests und im täglichen Sicherheitsbetrieb auftreten. Jedes Kapitel beginnt mit einer konkreten operativen Herausforderung und zeichnet nach, wie sich die Belege in Exeon.NDR verdichten – vom ersten Signal bis hin zu den Informationen, die für eine gemeinsame Entscheidung von OT- und Sicherheitsteams erforderlich sind.
Jedes Kapitel enthält einen kurzen Produktclip oder einen passenden Screenshot, der eine bestimmte Situation in der Exeon.NDR-Konsole veranschaulicht. Der begleitende Text erläutert, was der Analyst sieht, warum dieses Verhalten von Bedeutung ist und wie die Informationen von OT-, Netzwerk-, Sicherheits- und Resilienz-Teams genutzt werden können.
Leser, die sich einen allgemeinen Überblick verschaffen möchten, können die Titel der Anwendungsfälle und die wichtigsten Erkenntnisse überfliegen. Technisch versierte Leser können die gesamte Untersuchung nachverfolgen und die Szenarien als Ausgangspunkt für eine Live-Demonstration oder einen Proof of Value nutzen.
Anwendungsfall 01: Passive, herstellerunabhängige Erkennung
Aktive Ressourcen und Abhängigkeiten aufdecken, ohne Produktionsendpunkte zu berühren
In Anlagen und dezentralen kritischen Infrastrukturen veralten Asset-Inventare und Netzwerkdiagramme schnell. Veraltete HMIs, SPSen, Engineering-Workstations, temporäre Router, Laptops von Auftragnehmern und undokumentierte Pfade können weiterhin in Betrieb bleiben, ohne in der massgeblichen Referenzbestand zu erscheinen.
Endpunktbasierte Bestandsaufnahmen decken selten die gesamte OT-Infrastruktur ab. Einige Geräte unterstützen keine Agenten, andere werden von den Herstellern verwaltet, und wieder andere wurden seit Jahren nicht verändert, da jede Interaktion ein Produktionsrisiko darstellt. Gleichzeitig generieren die bestehende Netzwerkinfrastruktur und die Sicherheitswerkzeuge bereits Telemetriedaten, aus denen hervorgeht, welche Entitäten miteinander kommunizieren und wie sich diese Beziehungen verändern.
Exeon.NDR analysiert verfügbare Telemetriedaten zu Datenfluss, Firewall, Switches, Netzwerkprotokollen, DPI und OT-Sicherheit, um aktive Entitäten und Kommunikationsabhängigkeiten zu identifizieren. Anstatt eine unbekannte Adresse als isoliertes Inventarproblem zu betrachten, können Analysten – je nach den verfügbaren Datenquellen – deren Zone, die erste und letzte beobachtete Aktivität, Kommunikationspartner, Dienste oder Protokolle, Datenvolumina und externe Verbindungen untersuchen.
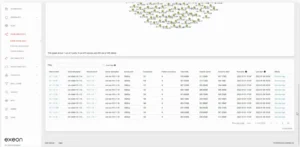 Ermitteln Sie aktive Ressourcen und deren tatsächliche Kommunikationsabhängigkeiten anhand vorhandener Netzwerktelemetriedaten.
Entdeckung von „Shadow OT“ in einer Produktionszelle
Ein Produktionsteam geht davon aus, dass es eine bekannte Gruppe von überwachten Geräten gibt. Die beobachtete Netzwerkaktivität lässt jedoch etwas anderes vermuten: Ein nicht klassifizierter Controller kommuniziert mit einer Engineering-Workstation, und im selben Kommunikationskontext taucht ein temporärer Router oder ein Fernzugriffspfad auf.
Der Analyst beginnt mit der Asset- oder Kommunikationsansicht, filtert nach dem relevanten Standort und der Zone und isoliert Entitäten, die nicht mit dem genehmigten Bestand oder der verfügbaren OT-Sicherheitsquelle übereinstimmen. Durch Auswahl des unbekannten Geräts wird angezeigt, wann es erstmals aufgetaucht ist und mit welchen Systemen es kommuniziert. Die Peer-Ansicht zeigt, ob die Beziehungen mit dem Produktionsdesign übereinstimmen oder einen unerwarteten Pfad darstellen.
Dadurch erhält das OT-Team Belege zur Validierung des Geräts und seines Verwendungszwecks. Das SOC kann beurteilen, ob die Kommunikation ein Sicherheitsrisiko darstellt oder verdächtige externe Aktivitäten aufweist. Das Ergebnis kann anschliessend zugeordnet, gekennzeichnet, dokumentiert oder an einen bestehenden Workflow weitergeleitet werden, in dem diese Funktionen konfiguriert sind.
Wichtige Erkenntnis: Asset-Discovery wird erst dann operativ nutzbar, wenn sie mit dem Kommunikationskontext verknüpft ist. Exeon.NDR unterstützt Teams dabei, von einem unbekannten Gerät zu den Abhängigkeiten, Pfaden und Belegen zu gelangen, die für eine fundierte Entscheidung erforderlich sind – ohne die SPS oder die HMI anzufassen.
Anwendungsfall 02: Gemeinsamer operativer Kontext von OT und SOC
Erkennen, wann vertrauenswürdige Wartung über den genehmigten Umfang hinausgeht
Der Fernzugriff von Anbietern ist für Wartungsarbeiten, Updates, Diagnosen und die Fehlerbehebung erforderlich. Eine pauschale Sperrung kann den Produktionssupport verzögern und die Geschäftsbeziehungen beeinträchtigen. Aus sicherheitstechnischer Sicht ist es wichtig zu wissen, welcher Pfad genutzt wurde, wann er aktiv war, welche Systeme miteinander kommuniziert haben und ob das Verhalten im Rahmen der genehmigten Aufgabe lag.
„Diese Belege verteilen sich häufig auf VPN- oder Fernzugriffssysteme, Firewall-Protokolle, Jump-Hosts, die Netzwerkinfrastruktur, spezielle OT-Tools und das Wissen des Anlagenpersonals. Während eines Vorfalls weiss das SOC zwar möglicherweise, dass eine Verbindung hergestellt wurde, verfügt jedoch nicht über den erforderlichen OT-Kontext, um festzustellen, ob deren Umfang im Rahmen des Erwarteten lag.
Exeon.NDR kann verfügbare Telemetriedaten zu Netzwerk, Firewall, Fernzugriff und OT-Sicherheit in einer einzigen Untersuchung zusammenführen. Analysten können die Quelle oder den herstellerbezogenen Pfad, den Zeitpunkt, die Zielpartner, die Häufigkeit, die Dauer sowie Abweichungen vom normalen oder genehmigten Muster überprüfen.
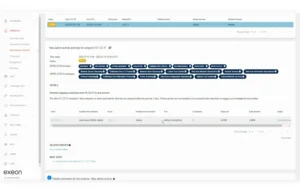 Prüfen Sie die neue administrative Kommunikation und stellen Sie fest, ob sie dem erwarteten Wartungsumfang entspricht.
Zugriff von Anbietern ausserhalb des erwarteten Anlagen- oder Zeitrahmens
Einem Anbieter wird gestattet, während eines Wartungsfensters über einen festgelegten Zugangspfad auf ein bestimmtes Produktions-Asset zuzugreifen. Die Untersuchung ergab, dass Kommunikation mit weiteren Steuerungen und dem Historian stattfand oder dass Aktivitäten auch nach Ablauf des genehmigten Zeitfensters fortgesetzt wurden.
Der Analyst wechselt vom auslösenden Ereignis oder dem mit dem Anbieter verbundenen Objekt zum Kommunikationskontext. Das genehmigte Ziel kann mit der beobachteten Peer-Gruppe verglichen werden. Eine Zeitreihen- oder Timeline-Ansicht zeigt, ob die Aktivität innerhalb oder ausserhalb des erwarteten Zeitraums stattfand und ob sich das Muster von früheren Wartungssitzungen unterscheidet.
Dieser Befund ist kein automatischer Beweis für böswilliges Verhalten. Er liefert den OT- und Sicherheitsteams die notwendigen Fakten, um die richtige Frage zu stellen: War der erweiterte Zugriff erforderlich, genehmigt und sicher? Sofern dies unterstützt wird, kann die daraus resultierende Zeitleiste über das bestehende SIEM-System, das Ticketing-System, das Fallmanagement oder den Incident-Workflow weitergegeben werden.
Wichtigste Erkenntnis: Der Mehrwert besteht nicht einfach darin, festzustellen, dass ein Fernzugriff stattfindet. Vielmehr geht es darum, vereinzelte Hinweise auf Zugriffe zu einem gemeinsamen, für Untersuchungen geeigneten Gesamtbild zusammenzufügen, sodass legitime Wartungsarbeiten fortgesetzt werden können, während Verhaltensweisen, die ausserhalb des erwarteten Rahmens liegen, zügig überprüft werden.
Anwendungsfall 03: Tatsächlicher Datenverkehr im Vergleich zur geplanten Architektur
Nachweisen, ob die Segmentierung im täglichen Betrieb funktioniert
Die Segmentierung spielt eine zentrale Rolle in der OT-Sicherheitsarchitektur, von Entwürfen nach dem Purdue-Modell bis hin zu Zonen und Conduits. Eine Firewall-Regel beschreibt jedoch, was erlaubt ist, während ein Netzwerkdiagramm beschreibt, was beabsichtigt war. Keines von beiden beweist, dass die aktuelle Kommunikation noch immer dem Entwurf entspricht.
Reale Umgebungen verändern sich. Eine Firewall-Regel für den Herstellerzugang bleibt nach der Wartung aktiv. Eine Verbindung wird unter Produktionsdruck eingerichtet und nie dokumentiert. Ein neues System kommuniziert über eine Grenze hinweg, mit der niemand gerechnet hat. Im Laufe der Zeit können die Architektur auf dem Papier und die Aktivitäten im Netzwerk voneinander abweichen.
Exeon.NDR nutzt die erfasste Kommunikation, um aufzuzeigen, welche Ressourcen und Dienste festgelegte Grenzen überschreiten. Teams können die tatsächlichen Aktivitäten mit den vorgesehenen Zonen, Übertragungswegen oder genehmigten Mustern vergleichen und neue Pfade, unzulässige Dienste oder wiederkehrende Ausnahmen im Zeitverlauf untersuchen.
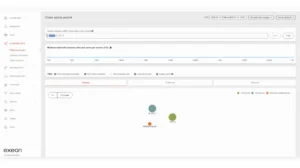 Einen unerwarteten Kommunikationspfad isolieren und anhand der vorgesehenen OT-Architektur überprüfen.
Ein direkter Pfad von der Engineering-Workstation zur Steuerung umgeht den genehmigten Weg
Gemäss dem genehmigten Entwurf darf eine Engineering-Workstation während Wartungsarbeiten nur über einen festgelegten Zugangspfad auf die Steuerung zugreifen. Die Analyse des Datenverkehrs zeigt jedoch, dass wiederholt eine direkte Verbindung zwischen der Entwicklungsstation und der Steuerung hergestellt wird.
Der Analyst beginnt mit einer Zonen- oder Kommunikationsansicht und wählt den unerwarteten grenzüberschreitenden Pfad aus. Die zugrunde liegende Konversation liefert die spezifischen Angaben zu Quelle, Ziel, Dienst oder Protokoll, Zeitpunkt, Häufigkeit und Verlauf, die aus der konfigurierten Telemetrie verfügbar sind. Durch Ändern des Zeitraums lässt sich erkennen, ob es sich bei der Ausnahme um ein neues, sporadisches oder anhaltendes Ereignis handelt.
Der Betrieb kann bestätigen, ob der Pfad eine berechtigte Produktionsabhängigkeit unterstützt.
Die Sicherheitsabteilung kann beurteilen, ob dadurch ein Angriffsweg entsteht oder gegen Richtlinien verstossen wird. Compliance- und Resilienz-Teams können die geprüften Nachweise im Rahmen ihrer Kontroll- und Berichtsprozesse aufbewahren. Exeon.NDR liefert die Fakten; die Organisation bleibt für die Richtlinienentscheidung und die Auslegung der Compliance-Vorgaben verantwortlich.
Wichtige Erkenntnis: Die Segmentierung wird zu einer gelebten Kontrolle, wenn sie kontinuierlich anhand des beobachteten Datenverkehrs überprüft wird – und nicht nur anhand von Diagrammen und Firewall-Regeln während eines Audits.
Anwendungsfall 04: Verhaltensbasierte Erkennung über die IT/OT-Grenze hinweg
Erkennen Sie Angriffe, bevor sie zu Ausfallzeiten oder Datenverlusten führen
Die Konvergenz von IT und OT schafft geschäftlichen Mehrwert, eröffnet aber auch bidirektionale Angriffswege. Ein Angriff kann von der IT über eine Engineering-Workstation auf Steuerungen und Produktionssysteme übergreifen und so zu Ausfällen, Ransomware, Sicherheitsrisiken oder Risiken für physische Prozesse führen. Er kann aber auch in einer exponierten oder anfälligen OT-Infrastruktur beginnen und sich auf Historien, Engineering-Daten, Unternehmensdienste, Zugangsdaten, geistiges Eigentum oder Geschäftsdaten ausweiten.
Die einzelnen Verbindungen nutzen möglicherweise legitime Dienste und verschlüsselten Datenverkehr. Das Risiko zeigt sich im Verhalten in ihrem Umfeld: eine neue Peer-Beziehung, ungewöhnliche Richtung, zeitliche Abfolge, Häufigkeit, Datenvolumen, Dienst oder Abfolge über Zonen hinweg.
Exeon.NDR wendet Verhaltensanalysen auf Netzwerk-Metadaten an und korreliert die damit verbundenen Aktivitäten mit verfügbaren Daten aus Firewalls, DPI, IDS oder OT-Sicherheitssystemen. Analysten können von einer erklärbaren Anomalie ausgehen, die betroffene Entität und deren Basislinie untersuchen und den Kommunikationsgraphen sowie die Zeitachse über die IT/OT-Grenze hinweg verfolgen.
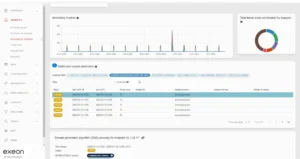 Gehen Sie von einer priorisierten Verhaltensabweichung zu den Netzwerkhinweisen über, die erforderlich sind, um mögliche Bewegungen über die IT/OT-Grenze hinweg zu untersuchen.
Eine neue Peer-Beziehung zwischen Gleichgestellten offenbart einen Wendepunkt
Ein Endpunkt im Unternehmensnetz nimmt die Kommunikation mit einer Engineering-Workstation auf, mit der er zuvor noch keinen Kontakt hatte. Die Engineering-Workstation baut daraufhin eine ungewöhnliche Verbindung zu einem Controller im Produktionsbereich auf. Bei der Variante in umgekehrter Richtung nimmt ein OT-Gateway oder eine Engineering-Komponente die Kommunikation mit einem Historian oder einem Unternehmensdatendienst ausserhalb seiner etablierten Peer-Gruppe auf.
Der Analyst öffnet die Verhaltensbefund und überprüft, warum ihr Priorität eingeräumt wurde. Die Zeitleiste der Entität zeigt, wann die neue Beziehung erstmals auftrat. Der Kommunikationsgraph verdeutlicht den Ablauf über die IT-, Engineering- und Produktionszonen hinweg. Die Konversationsdetails zeigen die Dienste, die Häufigkeit, das Volumen und die Wiederholungsrate, die aus den Telemetriedaten hervorgehen, während integrierte OT- oder DPI-Warnmeldungen bei Bedarf Kontext auf Protokollebene liefern können.
Die Gesamtheit der Erkenntnisse hilft dem SOC dabei, den vermuteten Angriffsweg einzuschätzen, und unterstützt OT-Spezialisten bei der Bewertung der Auswirkungen auf Produktion und Anlagensicherheit. Jede Entscheidung zur Eindämmung bleibt eine gemeinsame operative und sicherheitstechnische Massnahme; eine automatisierte Reaktion, die im IT-Bereich angemessen ist, kann in einem laufenden industriellen Prozess unsicher sein.
Wichtigste Erkenntnis: Exeon.NDR verknüpft die grenzüberschreitende Abfolge, sodass OT- und SOC-Teams sowohl das Cyberrisiko als auch die betrieblichen Folgen einschätzen können, bevor die Bewegung die Produktion – oder Unternehmensdaten – erreicht.
OT-Anwendungsfälle in der Praxis
Die Szenarien in diesem E-Book basieren auf sich ergänzenden Ansätzen, um OT-Telemetriedaten in operativ nutzbaren Sicherheitskontext zu überführen. Die genaue Kombination hängt von der Umgebung, den verfügbaren Datenquellen, den vorhandenen Kontrollmassnahmen und den Fragen ab, die das Unternehmen beantworten muss.
Analyse passiver Kommunikation
Anhand von Netzwerkflüssen, Firewall-Protokollen, Switch-Telemetriedaten und Netzwerkprotokollen lässt sich feststellen, welche Entitäten miteinander kommunizieren, wo der Datenverkehr Grenzen überschreitet und wie sich Zeitpunkt, Volumen, Richtung und Peer-Beziehungen verändern. Dies liefert einen umfassenden Kontext zum Verhalten, ohne dass Agenten, aktives Scannen oder die Entschlüsselung von Paketen erforderlich sind.
Herstellerunabhängige Korrelation
Bestehende DPI-, IDS-, OT-Sicherheits-, Fernzugriffs-, Firewall-, Asset-Management- und IT-Sicherheitstools liefern jeweils nur einen Teil des Gesamtbildes. Durch die Normalisierung und Korrelation dieser Signale können Analysten von einem isolierten Alarm zu dem betroffenen System, der damit verbundenen Kommunikation, dem zeitlichen Ablauf und dem relevanten Zonenkontext gelangen.
Verhaltenslernen und erklärbare Anomalien
Verhaltensmodelle können neue Peers, ungewöhnliche Zeitpunkte, erweiterter Zugriffsumfang, wiederkehrende zonenübergreifende Kommunikation oder andere Abweichungen von etablierten Mustern aufzeigen. Anhand von Erklärungen und sichtbaren Belegen können OT-Teams die Ergebnisse bestätigen oder hinterfragen, anstatt sich auf eine undurchsichtige Punktzahl zu verlassen.
Überprüfung von Richtlinien und Segmentierung
Die beobachtete Kommunikation kann anhand definierter Zonen, Kanäle und genehmigter Muster überprüft werden. Dies hilft den Teams dabei, neue Pfade, unzulässige Dienste und Abweichungen bei der Segmentierung zu erkennen, die zwischen regelmässigen Audits oder Architekturüberprüfungen auftreten.
Untersuchung und Workflow-Integration
Eine gemeinsame Übersicht über Entitäten, Kommunikation und Zeitachsen bietet den Verantwortlichen aus den Bereichen OT, SOC, Netzwerk, MSSP, Ausfallsicherheit und Compliance eine einheitliche Faktengrundlage. Durch die Integration in bestehende Sicherheits- und Betriebsabläufe können die gesammelten Erkenntnisse den etablierten Eskalations- und Reaktionsprozess des Unternehmens unterstützen.
Fazit
OT-Risiken entstehen selten durch eine einzige fehlende Kontrollmassnahme. Sie entstehen dort, wo sich unvollständige Kenntnisse über Assets, fragmentierte Betriebsabläufe, vertrauensbasierter Zugriff, Abweichungen von der Segmentierung und die Konvergenz von IT und OT überschneiden. Sicherheitsteams müssen verstehen, was sich geändert hat und wie die Systeme miteinander kommuniziert haben. OT-Teams benötigen dieselben Erkenntnisse, um die Auswirkungen auf Produktion und Anlagensicherheit zu bewerten.
Die vier „ use cases “ in diesem E-Book zeigen, wie Exeon.NDR bestehende Investitionen in die Netzwerk- und OT-Sicherheit durch passive Metadatenanalyse, herstellerunabhängige Korrelation, Verhaltenserkennung und einen gemeinsamen Untersuchungskontext ergänzt.
- Die Erkennung von Schatten-OT verknüpft aktive Entitäten mit ihren tatsächlichen Kommunikationsabhängigkeiten.
- Die Untersuchung von Fernzugriffen zeigt, ob die vertrauenswürdige Wartung im erwarteten Rahmen geblieben ist.
- Bei der Segmentierungsvalidierung wird das beabsichtigte Konzept mit der beobachteten alltäglichen Kommunikation verglichen.
- Die Erkennung lateraler Bewegungen verfolgt anomales Verhalten über die IT/OT-Grenze hinweg in beide Richtungen
Zusammen tragen diese Funktionen dazu bei, Assets und Abhängigkeiten sichtbar zu machen, den Fernzugriff nachprüfbar zu machen, die Segmentierung messbar zu gestalten und grenzüberschreitende Bewegungen nachverfolgbar zu machen – unter Berücksichtigung der betrieblichen Gegebenheiten in industriellen Umgebungen.
Für Unternehmen, die eine technische Bewertung oder eine Live-Demonstration in Betracht ziehen, bieten diese Szenarien einen praktischen Ausgangspunkt. Ein repräsentativer Proof of Value kann die unternehmenseigenen Telemetriedaten, Zonen, bestehenden Sicherheitsinvestitionen und betrieblichen Einschränkungen nutzen, um zu ermitteln, wo Exeon.NDR den grössten Mehrwert bietet.
Informationen zu Exeon.NDR für OT in Ihrer Architektur finden Sie hier. Vereinbaren Sie eine technische Demo mit Schwerpunkt OT oder eine Architekturbewertung.



