
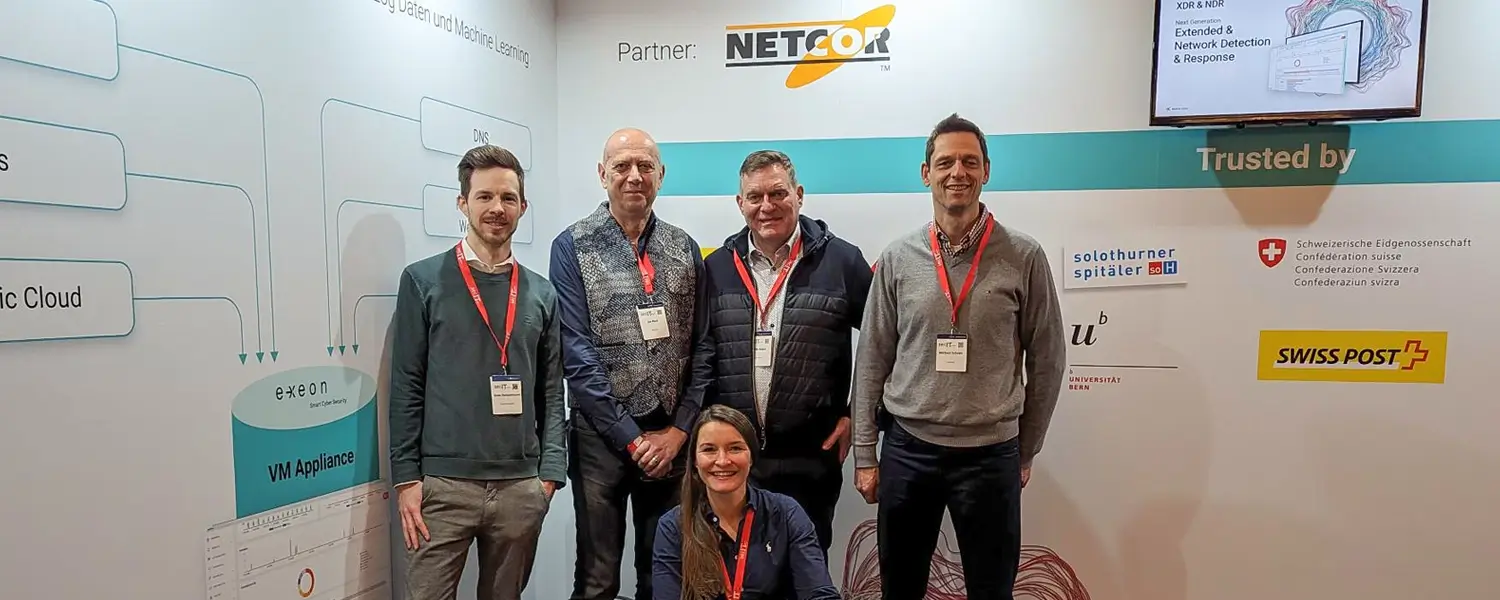
Im Bild oben: Bei der letzten secIT-Veranstaltung unterstützte unser geschätzter Partner NETCOR GmbH Exeon am Stand mit Live-Demos und Strategiegesprächen.
Die Welt der Cybersicherheit entwickelt sich ständig weiter, und Unternehmen suchen nach neuen und innovativen Wegen, um sich vor Cyberbedrohungen zu schützen. Network Detection and Response (NDR) haben sich zu einer beliebten Lösung entwickelt. IT Führungskräfte und Ingenieure, da es Folgendes bietet Echtzeit Die Überwachung des Netzwerkverkehrs hilft bei der Erkennung und Abwehr von Cyberangriffen.
Ein Beispiel für das wachsende Interesse am NDR ist die secIT, die jedes Jahr im Frühjahr, Mitte März, in Hannover stattfindet. „Nur ein weiterer Tag, nur eine weitere Messe“, denken Sie? Keineswegs – die secIT ist definitiv eine Veranstaltung, die Sie sich vormerken sollten.
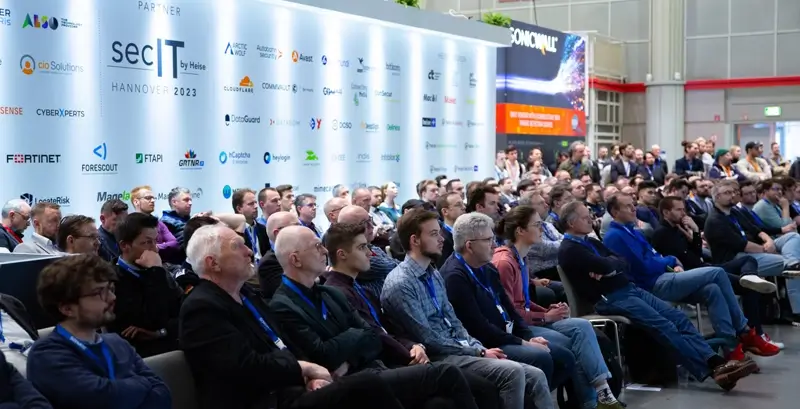
Umfassend Verschiedene IT Rollen, alle mit einem gemeinsamen Ziel
An der Veranstaltung nehmen spezialisierte technische Fachkräfte, CTOs, CIOs und CISOs teil. SOC Mitarbeiter, Netzwerktechniker und Administratoren, die mehr über Sicherheitslösungen erfahren möchten und darüber, wie diese ihnen helfen können, ihr Unternehmen vor Cyberbedrohungen zu schützen.
Die Teilnehmer aus der ganzen Region IT Das Spektrum umfasst spezifische use cases Beispiele hierfür sind die Anbindung von IP-Geräten wie Kassensystemen und Überwachungskameras. Ihre Bedürfnisse beschränkten sich jedoch nicht auf technische Aspekte. use cases Da viele Besucher Bedenken hinsichtlich Datenschutz und Privatsphäre hatten, insbesondere in Bezug auf Deep Packet Inspection und Überwachung, äußerten sie Bedenken.
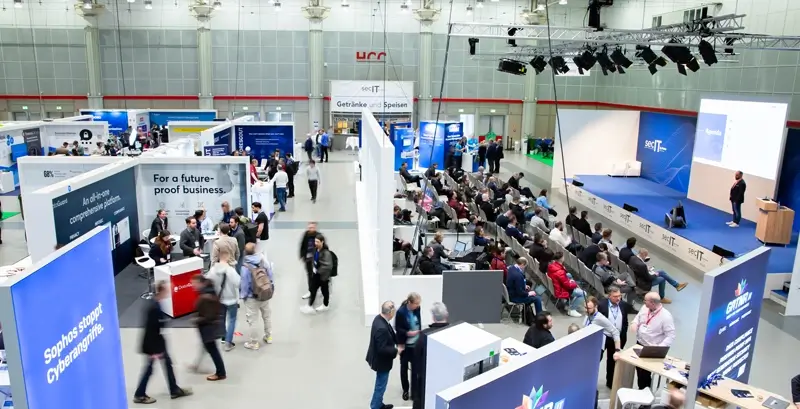
Interessant ist auch, dass sich eine Messe, die vor wenigen Jahren noch als eher klein gegolten hätte, schnell zu einem durchschlagenden Erfolg entwickelt hat.
NDR im Einsatz für die SOC
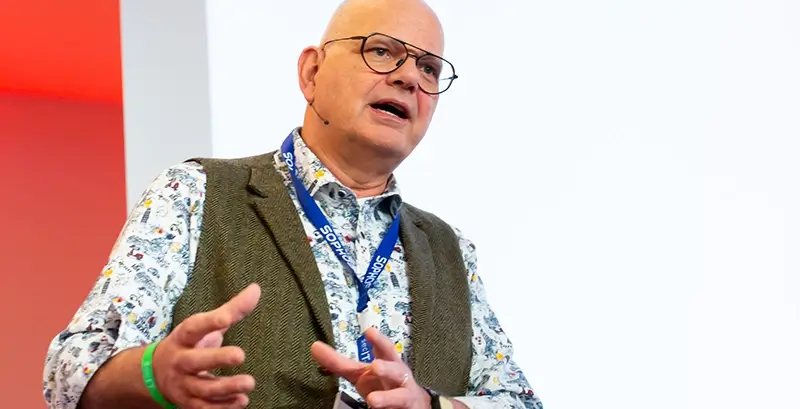
Einer der Höhepunkte der Veranstaltung war der Vortrag von Michael Tullius (siehe Abbildung unten) über Netzwerkerkennung und -reaktion in der Praxis für das SOC .
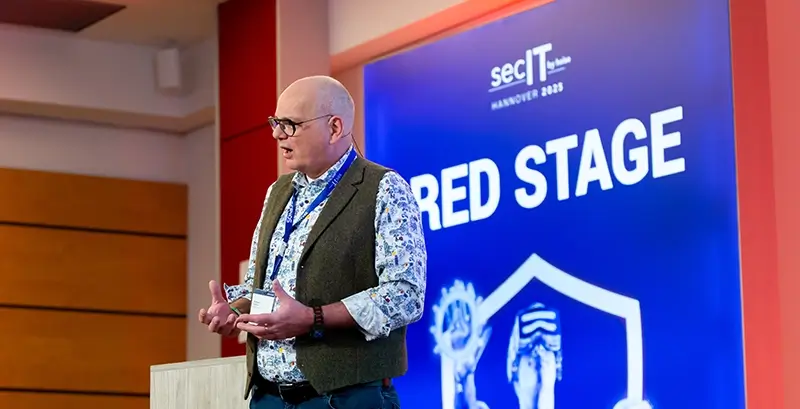
Die Präsentation verdeutlichte, wie Exeon jeden Bereich einer Organisation unterstützt. Bedrohungserkennung und reagierten positiv, was auf großes Interesse stieß und dazu führte, dass sich die Teilnehmerzahl bis zum Ende der Veranstaltung verdoppelte. Doch woher rührt diese plötzliche Beliebtheit? Lesen Sie weiter!
Netzwerksicherheit ist eine Angelegenheit für alle
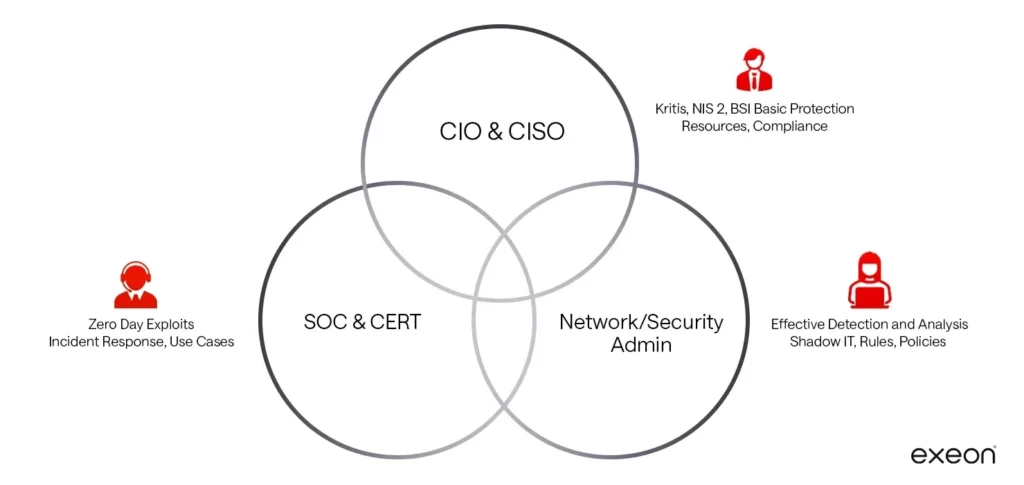
Welche Organisationen oder IT Führungskräften ist möglicherweise noch nicht bewusst, welchen Nutzen Netzwerksicherheitsmaßnahmen für alle internen Beteiligten haben – und dass sie in allen Branchen unerlässlich sind. Allein für Deutschland gelten folgende Sicherheitsbestimmungen:
Anforderungen aus dem Sicherheitsgesetz 2.0, BSI-Grundschutz (BSIG §8a):
- ISO/IEC 2700x & Standard IEC 62443
- NIS2:
- Protokollierung: Höhere Schutzanforderungen – Beispiel OPS 1.1.x
- Erkennung: Höhere Schutzanforderungen, Beispiel DER1x
- Reaktion: Sicherheit Vorfall Handhabungsbeispiel DER 2.1
Nach Branchen gegliederte Vorschriften:
- Energieversorgungsunternehmen: EnWG §11 Absatz 1d und 1e
- Gesundheitswesen : gemäß SGB 5, § 75b – Anregung BSI-CS 132 aus dem Jahr 2018
- Automobilindustrie: TISAX
- Banken: BaFin, BAIT, EZB
Nun zurück zur Frage, wie sich NDR über das gesamte Sicherheitsspektrum erstreckt: mit besonderem Fokus auf die obersten Elemente dieses Diagramms (fortgeschritten). Bedrohung Schutz, Netzwerksicherheit, Datensicherheit , Infrastruktursicherheit sowie System- und Anwendungssicherheit ), erklärte Michael dem Publikum, welche Art von positivem Dominoeffekt-Netzwerk Sicherheitsmonitoring hat für die folgenden Segmente.
Einige der spezifischen use cases für Sicherheitsmonitoring Folgende Kategorien wurden den secIT-Teilnehmern vorgestellt:
- Innerer Schatten IT Netzwerkaktivitäten werden abgeglichen mit CMDB Information
- Äußerer Schatten IT Visualisierung und discovery von unbefugten cloud Dienste und Uploads
- Verwendung von benutzerdefinierten Tags zur Definition von Serverzugriffsregeln
- Erkennung von kontinuierlichem unautorisiertem Fernzugriff und VPNs wie z. B.:
- TeamViewer
- Wireguard
- OpenVPN,…
Da Unternehmen heutzutage praktisch eigene digitale Ökosysteme darstellen, werden die meisten der oben genannten realen Fälle immer mehr zum Alltag. Glücklicherweise gibt es zahlreiche Strategien, mit denen Unternehmen ihre digitale Präsenz verbessern können. Ökosystem Sicherheit. Für die Bereitstellung Im Security/System Operation Center wird die Identifizierung und das Verständnis von Cyberbedrohungen im internen Netzwerk mit einem NDR-Produkt wie Exeon.NDR automatisch und einfach erreicht.
Die Produkte von Exeon lassen sich wie folgt zusammenfassen:
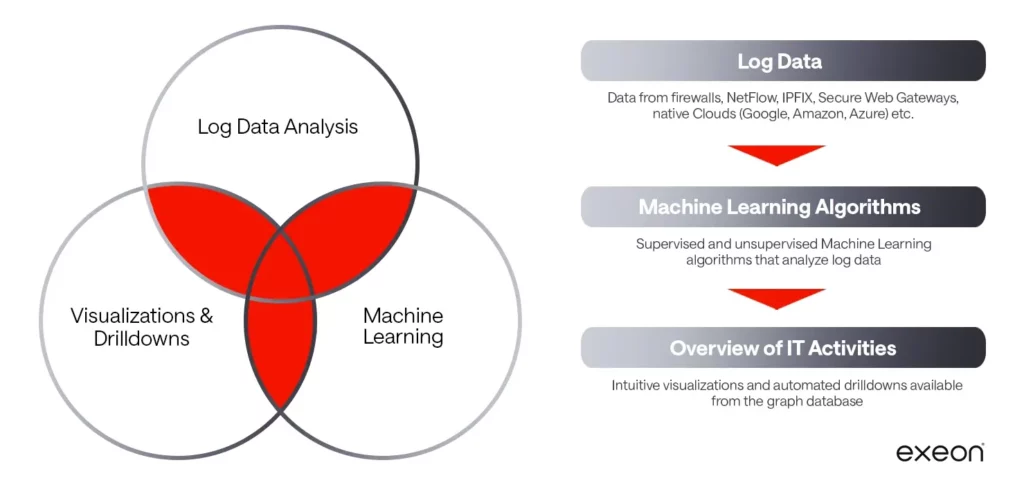
Exeon nutzt leistungsstarke KI-Algorithmen , um vollständige Transparenz über Netzwerkdatenflüsse zu gewährleisten und verdächtiges Netzwerkverhalten automatisch und effizient zu erkennen. support Sicherheitsteams bei der Reaktion auf ruhende und aktive Bedrohungen – bevor wirklicher Schaden entsteht.
Das ist clever Bedrohungserkennung Die Lösung nutzt die bestehende Infrastruktur einer Organisation, sodass keine zusätzlichen Investitionen nötig sind. hardware Da keine Geräte benötigt werden, sind Bereitstellung und Wartung denkbar einfach. Dies ermöglicht es den Nutzern außerdem, mühelos eine höhere Skalierbarkeit zu erreichen.
Folglich reagierten Teilnehmer aller Art, von Kommunen über nationale Supermarktketten bis hin zu Banken, positiv auf die Effizienz des NDR, die auf seine einfache Implementierung und Anwendung zurückzuführen ist.
Fazit
Zusammenfassend lässt sich sagen, dass secIT eine hervorragende Veranstaltung ist für IT Führungskräfte und Ingenieure sollen sich über die neuesten Trends und Lösungen im Bereich Cybersicherheit informieren, insbesondere über das wachsende Interesse an Network Detection and Response (NDR) Die
Es bietet außerdem die Gelegenheit, sich mit Branchenkollegen zu vernetzen, Wissen auszutauschen und von Experten auf diesem Gebiet zu lernen. Die Veranstaltung zeigt, dass das Interesse an NDR weiter steigen wird, da Unternehmen bestrebt sind, sich zukunftssicher und zuverlässig vor Cyberbedrohungen zu schützen.



