
Alles, was Sie wissen müssen
Seit dem 1. Januar 2025 besteht in der Schweiz eine Meldepflicht für Cyberangriffe auf kritische Infrastrukturen. Diese ist im Informationssicherheitsgesetz (ISG) und der Cybersicherheitsverordnung (CSO) geregelt. Ziel dieser Pflicht ist es, die nationale Widerstandsfähigkeit gegenüber Cyberbedrohungen zu stärken, Angriffsmuster frühzeitig zu erkennen und den Informationsaustausch zu fördern (Art. 73a ISG).
Was umfasst die neue Meldepflicht?
Die Meldepflicht gilt für Organisationen, die wesentliche gesellschaftliche Funktionen gewährleisten. Zu den betroffenen Sektoren gehören Betreiber kritischer Infrastrukturen wie beispielsweise Energieunternehmen, Gesundheitswesen , Finanzen, Telekommunikation und Transport (Art. 74b ISG). Anbieter von cloud Dienste, Suchmaschinen und sicherheitskritische hardware Auch Software ist von der Verordnung erfasst, wenn Angriffe ihre Funktionsfähigkeit erheblich beeinträchtigen könnten (Art. 74d ISG).
Formale Anforderungen und Fristen
Zu den rechtlichen Anforderungen an die Benachrichtigung gehören:
- Inhalt der Benachrichtigung: Informationen über die Art des Angriffs, seine Auswirkungen und die ergriffenen Maßnahmen (Art. 74e Abs. 2 ISG).
- Frist: Der Bericht muss innerhalb von 24 Stunden nach dem discovery des Angriffs, mit der Möglichkeit der nachträglichen Ergänzung (Art. 74e Abs. 3 ISG)
- System: Das Nationale Zentrum für Cybersicherheit (NCSC) stellt ein sicheres Meldesystem bereit (Art. 74f ISG).
Warum ist diese Meldepflicht wichtig?
Die zunehmende Digitalisierung erhöht die Angriffsfläche für Cyberbedrohungen. Die Ziele der neuen Vorschriften sind Transparenz, Prävention und Resilienz. Ähnlich der EU- Richtlinie NIS2 , die vergleichbare Meldepflichten für Betreiber wesentlicher Dienste und Anbieter digitaler Dienste festlegt (Art. 23). NIS2 Die Schweizer Verordnung zielt darauf ab, die Bedrohung Management und Förderung der Zusammenarbeit auf nationaler und europäischer Ebene.
Jedoch, NIS2 Betrifft ein breiteres Spektrum an Unternehmen und Branchen und erfordert in einigen Fällen strengere Sanktionen, kann aber auch indirekt Schweizer Unternehmen mit EU-Bezug betreffen und sollte von den betroffenen Unternehmen geprüft werden.
Folgen der Nicht- compliance
Unternehmen, die ihrer Meldepflicht nicht nachkommen, riskieren Geldbußen von bis zu 100.000 CHF (Art. 74h ISG) und können bei wiederholten Verstößen von öffentlichen Ausschreibungen ausgeschlossen werden. Diese Sanktionen spiegeln die strengen Anforderungen der NIS2 Richtlinie, die ähnliche Strafen für Nicht- compliance in der EU.
Wie können sich Unternehmen vorbereiten?
- Analysieren Sie die Sicherheitslage: Identifizieren Sie Schwachstellen und bewerten Sie Ihre Systeme.
- Setzen Sie auf moderne Technologien: Lösungen wie Exeon.NDR helfen dabei, Bedrohungen effektiv zu erkennen und die Erstellung gesetzeskonformer Berichte zu erleichtern.
- Mitarbeiterschulung: Die Teams sollten die neuen Anforderungen kennen und sich darauf vorbereiten.
- Zusammenarbeit mit dem NCSC: Nutzen Sie die bereitgestellten Tools und Informationen, um Ihre Prozesse zu optimieren.
Ausnahmen
In der Cybersicherheitsverordnung hat der Bundesrat zahlreiche Ausnahmen von der Meldepflicht für Cyberangriffe auf kritische Infrastrukturen festgelegt, unter anderem für kleinere Unternehmen, Behörden mit geringer Einwohnerzahl und Organisationen unterhalb branchenspezifischer Schwellenwerte.
Darüber hinaus wurde ein Nationaler Lenkungsausschuss für die Cyberstrategie (StA NCS) eingerichtet, der alle fünf Jahre die Cyberstrategie überprüft, ihre Umsetzung bewertet und dem Bundesrat Vorschläge unterbreitet.
Eine Schweizer Netzwerk-Erkennungs- und Reaktionslösung
Exeon Analytics unterstützt Unternehmen bei der effizienten Erfüllung der neuen Meldepflichten und der Stärkung ihrer Cybersicherheit. Unser KI-gestütztes NDR-Produkt bietet:
- Echtzeit Bedrohungserkennung : Intelligente Analysen erkennen Anomalien frühzeitig.
- Automatisierte Berichtserstellung: Genaue Berichtserstellung erleichtert compliance mit regulatorischen Anforderungen.
- Vollständige Netzwerktransparenz: Überwachung selbst verschlüsselter Daten ohne zusätzliche Kosten hardware Die
- compliance der Sicherheitsbestimmungen : Alle Vorfälle werden umfassend dokumentiert, um den Vorschriften zu entsprechen.
- Schweizer Qualität: Als Schweizer Unternehmen verstehen wir die lokalen Anforderungen.
Fazit
Die neue Meldepflicht ist ein wichtiger Schritt zur Stärkung der Cybersicherheit in der Schweiz. Sie stellt Unternehmen vor neue Herausforderungen, bietet ihnen aber auch die Möglichkeit, ihre Widerstandsfähigkeit zu verbessern.
Mit Exeon Analytics an Ihrer Seite erfüllen Sie nicht nur die gesetzlichen Anforderungen, sondern optimieren auch Ihre gesamte Cybersicherheitsstrategie. Kontaktieren Sie uns, um Ihre Sicherheitsmaßnahmen zukunftssicher zu gestalten, oder besuchen Sie unser compliance Portal.
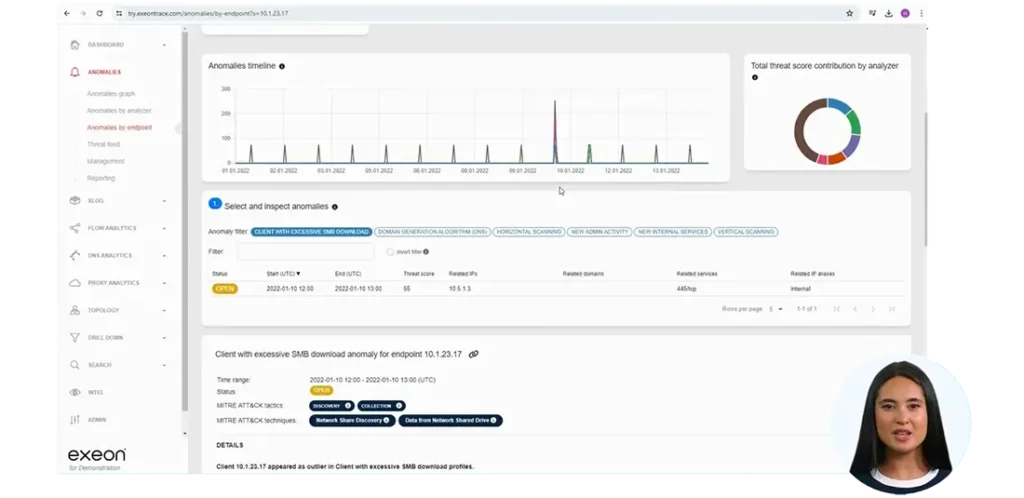
Um jetzt mehr zu erfahren, sehen Sie sich in dieser geführten Videotour an, wie Exeon.NDR Ihre Cybersicherheitsstrategie unterstützt: ein vollständiger Bedrohungserkennung Überblick.



