Verschlüsselung

Vollständige Netzwerktransparenz ohne Entschlüsselung des Datenverkehrs

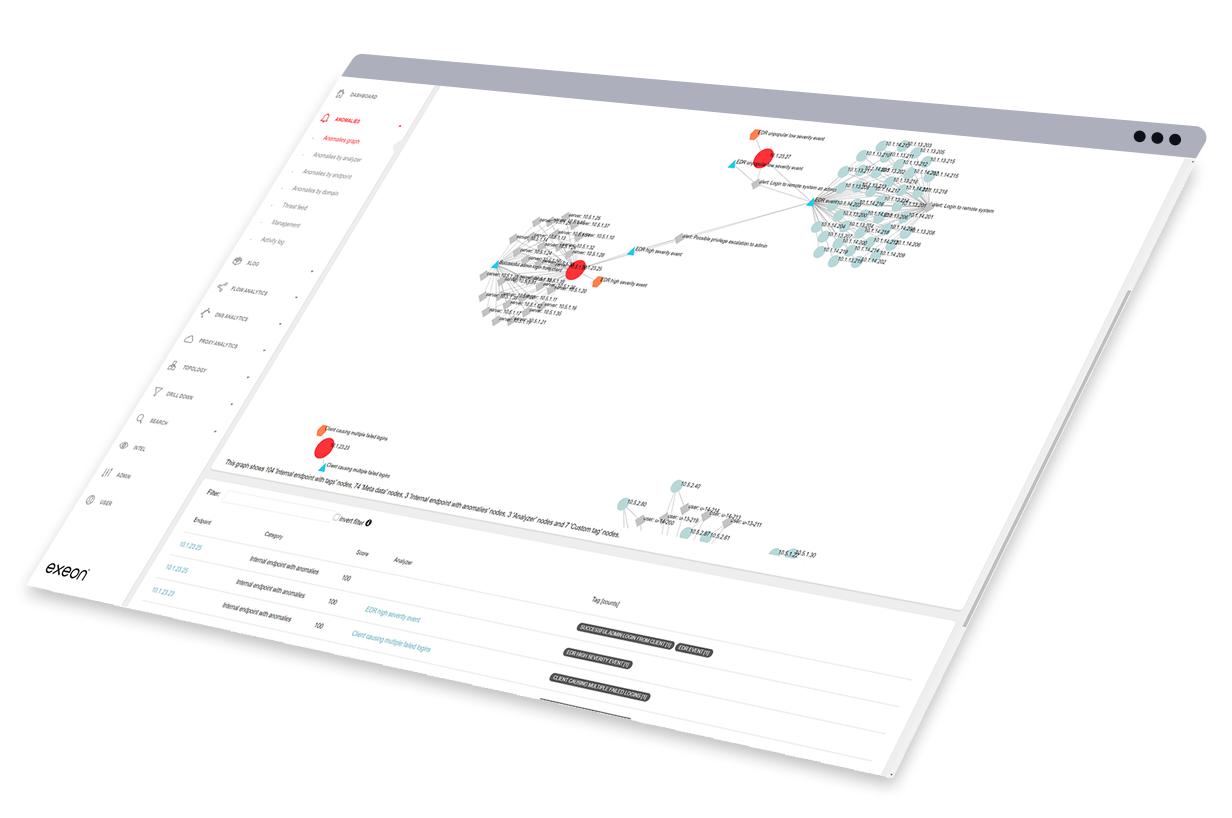
Eine Revolution in der Netzwerksicherheit durch „ Verschlüsselung “-unabhängige Erkennung von „ Bedrohung “: Unsere fortschrittliche KI analysiert „ Metadaten “ und gewährleistet umfassenden Schutz auch für verschlüsselten Datenverkehr, ohne dabei den Datenschutz oder die Leistung zu beeinträchtigen.
Das „ Verschlüsselung “-Dilemma

Wie die zunehmende „ Verschlüsselung “ eine Herausforderung darstellt Sicherheitsmonitoring

des Datenverkehrs ist heutzutage verschlüsselt, so dass herkömmliche DPI-basierte Lösungen weniger effektiv sind.

> 0 90%

Ein Teil der Unternehmen gibt zu, dass Verschlüsselung die Überwachung und Erkennung von Problemen erschwert, was zu blinde Flecken führt.

0 %

Quantenbedrohungen bis zum Jahr 2030 sowie das Potenzial von Hackern, aktuelle Methoden der Daten Verschlüsselung s zu knacken, vorwegzunehmen.

2 %

Unternehmen werden sich in der Situation wiederfinden, einen Ausgleich zwischen umfassender Netzwerktransparenz und der Erkennung von „ Bedrohung “ einerseits und zunehmend verschlüsselten Umgebungen andererseits finden zu müssen, während sie sich gleichzeitig den Herausforderungen in Bezug auf Datenschutz, compliance und Leistung in hybriden IT/OT -Infrastrukturen stellen müssen.

Blind Spots

Einige herkömmliche Inspektionstools können verschlüsselten Datenverkehr nicht lesen, so dass ganze Bereiche Ihres Unternehmens unüberwacht bleiben und ausgenutzt werden können.

Zusätzliche Komplexität

Die Einführung von „ Zero Trust “ erhöht die Komplexität und verringert die Transparenz – insbesondere bei verschlüsseltem Datenverkehr. Exeon stellt den Kontext durch „ Metadaten “-Analysen wieder her und ermöglicht so die Durchsetzung von Richtlinien ohne Deep-Packet-Inspection.

Warnmeldung Erschöpfung, Qualifikationslücken

Sicherheitsteams sehen sich mit riesigen Datenmengen, uneinheitlichen Dashboards und einem Mangel an qualifizierten Analysten konfrontiert – und das alles, während verschlüsselter Datenverkehr die Transparenz weiter einschränkt und es noch schwieriger macht, echte Bedrohungen vom Hintergrund Rauschen zu unterscheiden.

Warum Exeon die Lösung ist

Wie wir es ohne DPI machen

Agentless Bereitstellung

Es sind weder Sensoren noch eine Datenverkehrsspeicherung erforderlich – Exeon nutzt vorhandene Netzwerkprotokolle und „ Metadaten “, wodurch „ Bereitstellung “ ressourcenschonend und kostengünstig ist. Durch die ausschließliche Analyse von „ Metadaten “ gewährleistet es auch in verschlüsselten Umgebungen Transparenz, ohne die Nutzdaten zu überprüfen.

Privatsphäre schützen, DPI auslassen

maschinelles Lernen Es werden ausschließlich Verbindungs Metadaten en – wie IP-Adresse, Port, Datenvolumen und Zeitstempel – überprüft, nicht jedoch die verschlüsselten Nutzdaten. Auf diese Weise können wir bösartige Verhalten im verschlüsselten Datenverkehr bzw. in der verschlüsselten Kommunikation erkennen. Dabei spielt es keine Rolle, wie die Verschlüsselung erfolgt.

Kompatibel in allen Umgebungen

Ein Produkt überwacht Netzwerke unter Rechenzentrum, cloud, OT und sogar legacy – und bietet so vollständige Transparenz, ohne dass hardware ersetzt oder Protokolle neu geschrieben werden müssen. Da Exeon Metadaten analysiert, behält es auch bei verschlüsseltem Datenverkehr den Überblick.

Nahtlose Integration

Exeon arbeitet ohne Agenten und nutzt vorhandene Protokolle sowie Netzwerk Metadaten en – eine Deep Packet Inspection ist nicht erforderlich. Über offene APIs werden die mit einem Risikowert versehenen Ergebnisse direkt an SIEM, SOAR oder andere Tools gesendet, was eine schnelle Integration ermöglicht, ohne dass verschlüsselte Nutzdaten berührt werden.

Das Vertrauen der besten Unternehmen der Welt

Wie es funktioniert

Wie man mit Exeon eine sichere, skalierbare Überwachung erreicht

Nahtlose Integration in verschiedenen Umgebungen

Lässt sich in „ IT “, „ OT “, „ cloud “ sowie in hybride Infrastrukturen integrieren und gewährleistet dabei die Kompatibilität sowohl mit „ legacy “ als auch mit modernen Systemen.

Müheloses „ Bereitstellung “ mit der Überwachung von „ agentless “

Nutzen Sie die vorhandenen Funktionen des Netzwerks wie Netflow oder „ IPFIX “ für eine nicht-invasive Überwachung, wodurch keine neuen Sensoren erforderlich sind und Kosten eingespart werden.

Compliance ohne Entschlüsselung

Analysieren Sie Netzwerk Metadaten en, anstatt den Datenverkehr zu entschlüsseln, und wahren Sie so den Datenschutz bei gleichzeitiger Einhaltung gesetzlicher Vorschriften.

Optimierte Leistung von „ Echtzeit “

Ermöglichen Sie eine Überwachung mit hoher Geschwindigkeit und geringer Latenz, indem Sie rechen Ressource sintensive Entschlüsselungsprozesse vermeiden.

Zukunftssicherer Schutz vor zunehmenden Verschlüsselung

Sorgen Sie angesichts der zunehmenden Verbreitung von „ Verschlüsselung “ mit fortschrittlichen Analysen von „ Metadaten “ für eine kontinuierliche Transparenz bei „ Bedrohung “.

Schließung von Sicherheitslücken bei „ IT “ und „ OT “

Erkennen Sie Anomalien in allen Netzwerksegmenten und sorgen Sie für umfassende Transparenz und Schutz.

Use Cases

Exeon.NDR in Aktion

Erfahren Sie, wie KI-gestützte, Verschlüsselung-unabhängige Sicherheit Transparenzlücken schließt – entdecken Sie jetzt unsere „ use cases “.

Checkliste zur Einhaltung von DORA

Ihre Checkliste für „ DORA “

Bewertung Ihrer „ IT “-Systeme und Ihres Netzwerks, Unterstützung bei der Umsetzung von „ DORA “, Verbesserung Ihrer Cybersicherheitslage und vieles mehr.
PostFinance Success Story

PostFinance Anwendungsfall

Wie exeon.NDR Sicherheitsvorfälle im heterogenen Netzwerk von PostFinance und ihrer Einheit der nationalen Kurierdienste erkennt.
NIS2 DORA und der Leitfaden „ KRITIS “

DORA, Leitfaden zu „ NIS2 “ und „ KRITIS “

Ein Vergleich verschiedener Vorschriften zur Cybersicherheit und ein „ Deep Dive “ in technologische Lösungen für optimale „ compliance “ und Sicherheit.

DORA Anwendungsfall

Wie eine große deutsche Bank die Anforderungen von „ DORA “ erfüllt, gegen APTs und „ ransomware “ vorgeht und innerhalb weniger Monate eine bessere Erkennung von „ Bedrohung “ sowie schnellere Reaktionszeiten erreicht.

APTs erkennen: Finanz-Edition

Klare Richtlinien für Unternehmen der Finanzbranche zum Schutz vor, zur Erkennung und zur Reaktion auf Advanced Persistent Threats (APT).
NDR für Banken

Überwachung von Geldautomaten

Einzigartiger Ansatz zur OT-Überwachung, z. B. bei Geldautomaten: Erweiterte Protokolle ermöglichen neue Use cases und lösen komplexe Anforderungen einfach.

Was unsere Kunden sagen

Unsere Kunden erkennen den wahren Wert von „ Datensouveränität “ durch die Analyse von „ Metadaten “.
Mehr Möglichkeiten mit Exeon.NDR
Exeon.NDR-gestützte Lösungen

Weitere Lösungen

Use Cases in der Industrie

Branchenspezifisch, auf „ Bedrohung “ ausgerichtet

Bankwesen und Finanzen

Anwendungsfall: Bank in Deutschland

DORA compliance, die Bekämpfung von Bedrohungen wie APTs und „ ransomware “, eine verbesserte Erkennung von „ Bedrohung “ sowie schnellere Reaktionszeiten.

Logistik und Transport

Success Story: Logistik

Schnelllebiges, internationales Logistikunternehmen bekämpft Systemunterbrechungen durch Cybervorfälle mit Exeon.NDR.

Bankwesen und Finanzen

Success Story: Bankwesen

Eine Fallstudie zur Cybersicherheit bei PostFinance, einem der führenden Finanzinstitute der Schweiz Detailhandel .

Manufacturing

Use Case: Maschinenbau & NIS2

OT/IIoT-Integration und „ compliance “: Wie ein Maschinenbauunternehmen seine Cybersicherheit verbessert.

Gesundheitswesen

Success Story: Schweizer Spitäler

Erfahren Sie, wie unser Produkt zu einem unverzichtbaren „ Sicherheitsmonitoring “-Tool für den Schutz der Netzwerke IT und OT der Solothurner Spitäler wurde.

FAQs

Häufig gestellte Fragen

Exeon bietet vollständige Netzwerktransparenz ohne Entschlüsselung des Datenverkehrs und gewährleistet dabei robuste Sicherheit durch eine protokollunabhängige ( Verschlüsselung-agnostic), KI-gestützte Erkennung von Datenverkehr ( Bedrohung ). Durch die Analyse von Datenverkehr ( Metadaten ) anstelle von entschlüsseltem Inhalt werden der Datenschutz gewahrt, Vorschriften wie die Datenschutz-Grundverordnung ( DSGVO ) und das kalifornische Datenschutzgesetz (CCPA) eingehalten und Leistungsprobleme beseitigt – und das alles bei gleichzeitiger Bereitstellung umfassender, protokollunabhängiger ( Echtzeit ) und datenflussorientierter (Bedrohung ) Transparenz über IT, OT sowie hybride Umgebungen hinweg.

Wie überwacht Exeon verschlüsselten Datenverkehr ohne Entschlüsselung?
Exeon nutzt die Analyse von Metadaten, anstatt den Inhalt von Paketen zu untersuchen. Durch die Analyse von Kommunikationsmustern, Sitzungsdauern und Endpunktverhalten kann Exeon.NDR Bedrohungen im verschlüsselten Datenverkehr erkennen, ohne den Datenschutz zu beeinträchtigen.

Die Überwachung ohne Entschlüsselung gewährleistet den Datenschutz, reduziert den Rechenaufwand und erhält die Netzwerkleistung aufrecht, während gleichzeitig ein vollständiger Überblick über Sicherheitsbedrohungen in IT - und OT -Umgebungen gewährleistet ist.


Zu den weiteren Vorteilen von „ Sicherheitsmonitoring “ ohne Entschlüsselung gehört die Vereinfachung der Einhaltung von Datenschutzvorschriften wie compliance ( DSGVO ) und HIPAA, da kein direkter Zugriff auf sensible Daten erforderlich ist. Zudem wird das Risiko minimiert, dass sensible Informationen während der Überwachung offengelegt werden, die Komplexität der Verwaltung von Verschlüsselung wird reduziert, und Unternehmen können eine effizientere und schlankere Sicherheitsinfrastruktur aufrechterhalten, wodurch die Auswirkungen auf Netzwerkressourcen und -leistung auf ein Minimum beschränkt werden.

Ganz sicher: Exeon.NDR überprüft ausschließlich Metadaten , um sicherzustellen, dass die Vorschriften gemäß DSGVO – CCPA – ISO 27001 eingehalten werden und keine sensiblen personenbezogenen Daten oder Informationen unter geschäftskritisch zugänglich sind.
Exeon.NDR eignet sich hervorragend für „ OT “, da es keine zusätzlichen „ hardware “ und Sensoren benötigt, „ legacy “-Systeme im Betrieb unterstützt und Bedrohungen erkennt, die innerhalb von „ IT “ und in industriellen Netzwerken aufgedeckt werden.

Die „ UEBA “ von Exeon ermittelt normale Verhaltensmuster und identifiziert Abweichungen, wodurch Insider-Bedrohungen, kompromittierte Konten und „ lateral movement “-Versuche erkannt werden können – selbst in verschlüsselten Umgebungen und in Umgebungen mit mehreren „ Kunde “-Instanzen.

Exeon speichert und analysiert „ Metadaten “ für nachträgliche Untersuchungen, sodass Sicherheitsteams Angriffe zurückverfolgen können und gleichzeitig die Einhaltung strenger Datenschutzvorschriften ( compliance ) gewährleistet ist.

Schauen Sie durch „ Verschlüsselung “ – ohne es zu zerbrechen.

VerschlüsselungErleben Sie eine Live- demo ation der Protokollunabhängigen Bedrohung -Erkennung von Exeon: vollständige Netzwerktransparenz, keine Entschlüsselung erforderlich und keinerlei Datenschutzrisiken.
Zurück zum Hauptmenü
Unsere Produkte

Warum unsere NDR-Lösung auf dem Markt überlegen ist.

KI & Sicherheit
Unsere KI-Cybersecurity-Plattform, Swiss-made.