Alles über das Common Vulnerability Scoring System

CVSS und Bedrohung Die Punktevergabe ermöglicht es Ihnen, Folgendes zu erreichen: Cyber-Resilienz – Proaktives Schwachstellenmanagement beginnt hier.

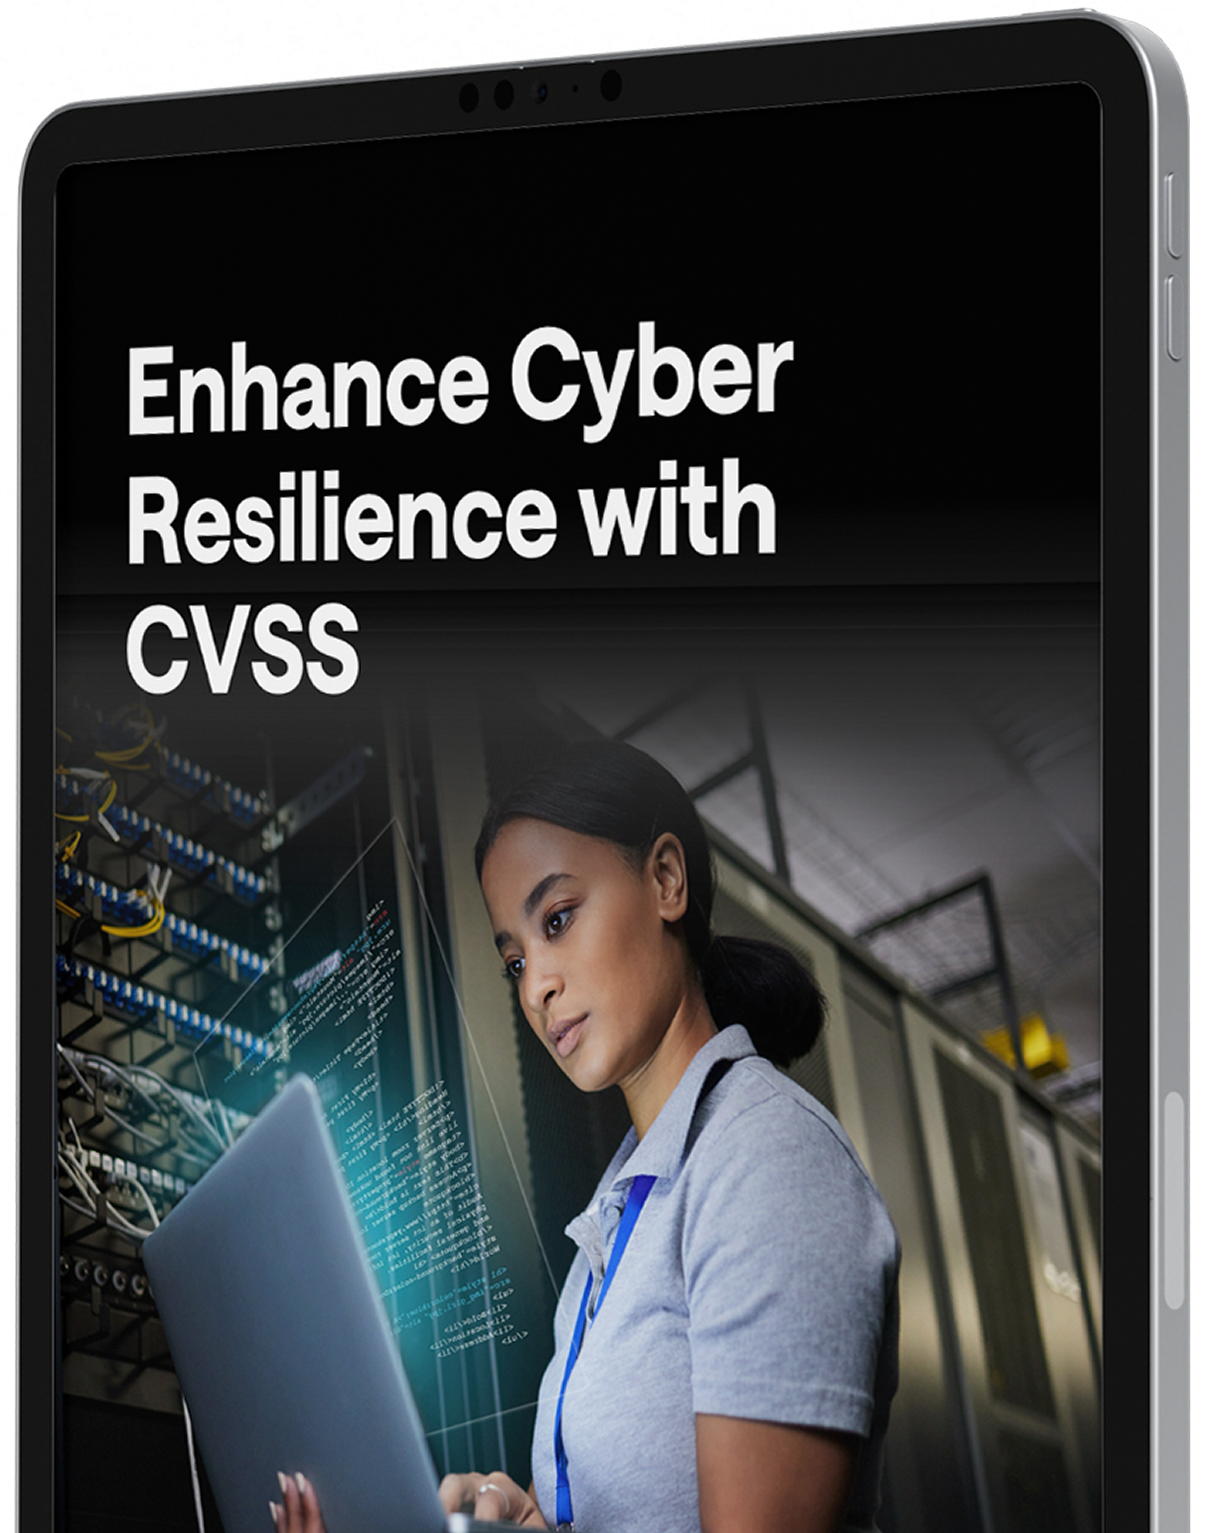
Ihr CVSS-Leitfaden

Was ist das Common Vulnerability Scoring System (CVSS)?

Der Schlüssel zur Priorisierung von Cybersicherheitsbedrohungen und zur Maximierung des Risikomanagements

Was ist CVSS und wie funktioniert es?

CVSS ist ein kostenloser und offener Industriestandard zur Bewertung des Schweregrads von Sicherheitslücken. Er hilft Ihnen, gemeldete Sicherheitslücken standardisiert und reproduzierbar zu bewerten und zu priorisieren. Es handelt sich um eine allgemeine, d. h. universelle Bewertungsmethode, die den Vergleich von Sicherheitslücken in verschiedenen Anwendungen und von verschiedenen Anbietern ermöglicht. Das Verständnis von CVSS hilft Unternehmen, die Priorisierung von Patches und die Integration von Sicherheitsupdates zu optimieren. Bedrohung Intelligenz und Treffen compliance Anforderungen effizient erfüllen und dadurch letztendlich ihre allgemeine Cybersicherheitslage verbessern.

Nicht alle Sicherheitslücken bergen das gleiche Risiko. Ohne ein strukturiertes Vorgehen verschwenden Teams möglicherweise Zeit mit der Behebung geringfügiger Probleme und übersehen dabei schwerwiegende Bedrohungen. CVSS spielt eine entscheidende Rolle, indem es ein standardisiertes Bewertungssystem bietet. Dadurch können Sicherheitsteams ihre Maßnahmen zur Behebung von Schwachstellen am Geschäftsrisiko und nicht nur an der technischen Schwere ausrichten und die Zusammenarbeit verbessern. IT , Sicherheit und compliance Teams, die eine gemeinsame Risikosprache sprechen, rechtfertigen Sicherheitsinvestitionen, indem sie die potenziellen Auswirkungen ungepatchter Schwachstellen aufzeigen.

Darüber hinaus werden CVSS-Bewertungen häufig in Sicherheitsprodukte integriert, was die Automatisierung des Schwachstellenmanagements ermöglicht, den manuellen Aufwand reduziert und die Sicherheit gewährleistet. Echtzeit Risikobewertung.

Warum sollte man das verwenden? framework ?

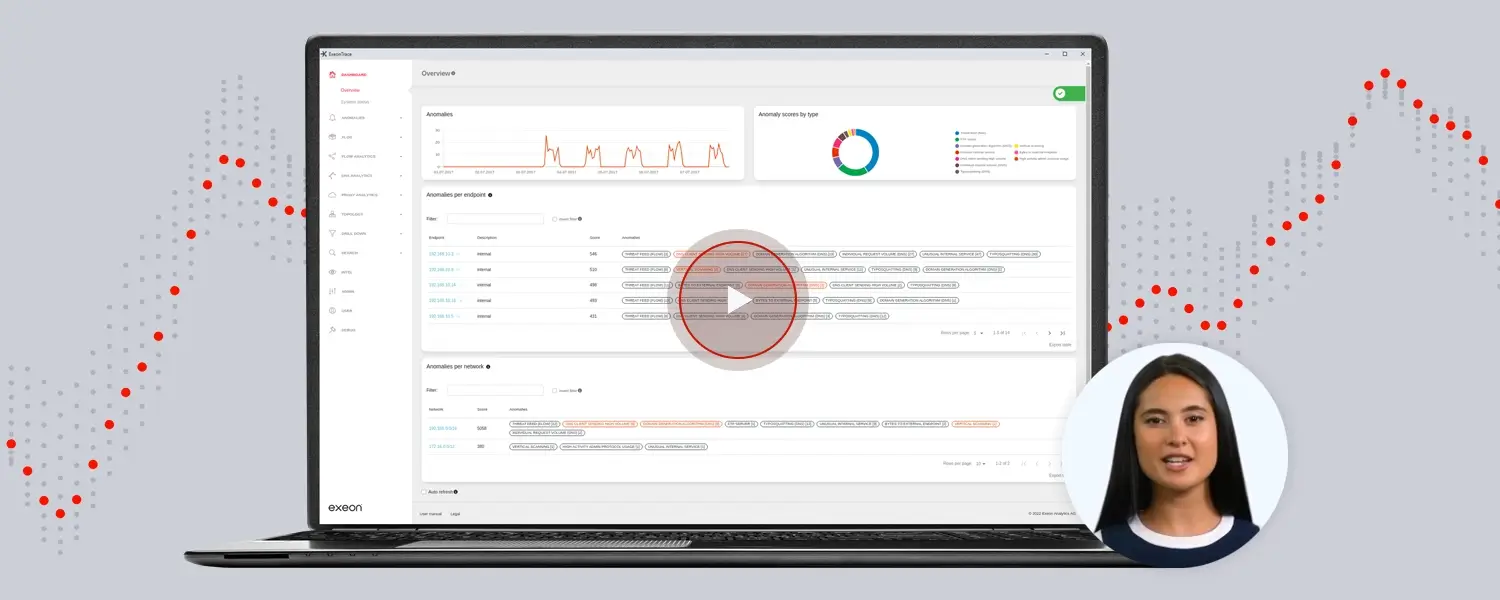
Network Detection and Response (NDR) geht über Endpunkt und Reaktion ( EDR ) hinaus, indem es maschinelles Lernen mit einem ganzheitlichen Ansatz für Cybersicherheit integriert. Im Gegensatz EDR NDR verwendet Verhaltensdaten Anomalie Die Erkennungsmethode identifiziert sowohl bekannte als auch neu auftretende Bedrohungen. Sie stützt sich nicht ausschließlich auf historische Daten, sondern passt sich den sich wandelnden Bedrohungen an und ist daher auch gegen zero-day -Angriffe wirksam.

Durch die Priorisierung von Warnmeldungen anhand von Risikostufen und die Nutzung von CVSS-Bewertungen optimiert NDR Ressource Die Zuweisung ermöglicht schnelle und gezielte Reaktionen auf potenzielle Bedrohungen.

In Verbindung mit risikobasierter Alarmierung (RBA) stellt NDR sicher, dass Ereignisse mit hohem Risiko sofortige Aufmerksamkeit erhalten und reduziert so die Anzahl der Ereignisse. Warnmeldung Müdigkeit bekämpfen und die allgemeine Cybersicherheitslage verbessern.

Seine Vorteile für Ihre Organisation

Als standardisierte framework Zur Bewertung des Schweregrades von Schwachstellen anhand vordefinierter Metriken berechnet CVSS einen Schweregradwert zwischen 0,0 und 10,0, wobei 10,0 den höchsten Schweregrad darstellt. Es verwendet Basismetriken, Auswirkungsmetriken, zeitliche Metriken und Umgebungsmetriken, um eine umfassende Bewertung von Schwachstellen zu ermöglichen. Das Verständnis von CVSS und Common Vulnerabilities and Exposures (CVE) bietet Unternehmen mehrere Vorteile:

Ressource Zuweisung

Durch die Verwendung von CVE-Kennungen können Organisationen Ressourcen für Patching und Behebung priorisieren, basierend auf dem Risikograd, der von jeder Schwachstelle ausgeht.

Interoperabilität

Die Standardisierung durch CVSS und CVE verbessert die Interoperabilität zwischen Sicherheitstools und -systemen und ermöglicht so eine genauere Erkennung und Reaktion auf potenzielle Bedrohungen.

Bedrohung Intelligenzintegration

In Kombination mit CVE erleichtert es die Integration von Bedrohung Die gewonnenen Informationen fließen in Sicherheitswerkzeuge ein und ermöglichen so die Identifizierung und Priorisierung potenzielle Bedrohungen aufgrund ihrer Verbindung mit bekannten Schwachstellen.

Erweitert Reaktion auf Vorfälle

Kenntnisse über Scores und CVE-Kennungen ermöglichen eine schnellere und effektivere Reaktion auf Vorfälle durch Bereitstellung handlungsrelevant Informationen, um Sicherheitsvorfälle umgehend zu untersuchen und zu beheben.

Compliance Anforderungen

Das Verständnis von CVSS und CVE hilft Organisationen dabei, sich an regulatorische Vorgaben anzupassen. compliance Anforderungen erfüllen, indem sie in die Lage versetzt werden, Schwachstellen zeitnah zu erkennen, zu priorisieren und zu beheben.

Risikobewertung

Es ermöglicht Organisationen, den Schweregrad von Schwachstellen zu beurteilen und Patches sowie Abhilfemaßnahmen effektiv zu priorisieren, indem die Ressourcen zunächst auf die Behebung der kritischsten Schwachstellen konzentriert werden.
Eine Anleitung zur Integration in Ihre Systeme und zur Optimierung Ihrer Sicherheit finden Sie in unserer Broschüre, die Sie unten herunterladen können!

Bedrohung 101 Punkte

Laden Sie den CVSS-Leitfaden herunter

Ein Leitfaden, der Ihnen hilft, Patches zu priorisieren, die Interoperabilität zu verbessern, Bedrohungsinformationen zu integrieren und Ihre Leistung zu optimieren. Reaktion auf Vorfälle , treffen compliance Anforderungen erfüllen und Sicherheitsrisiken effektiv managen.
Einblicke unserer Sicherheitsexperten

Klarheit im Cyber-Dschungel: Fachbeiträge unserer Vordenker im Bereich KI-gestützter Cybersicherheit.

Zurück zum Hauptmenü
Unsere Produkte

Warum unsere NDR-Lösung auf dem Markt überlegen ist.

KI und Sicherheit
Unsere KI-Cybersecurity-Plattform, Swiss-made.