
Da sich meine Karriere und meine Rolle bei Exeon um das Verständnis kritischer Geschäftsfragen und die Bereitstellung von IT Ich wollte mich mit den Entscheidungsträgern und technischen Teams, die über die sichersten Lösungen verfügen, eingehend mit den präsentierten Ergebnissen befassen und über Technologien sprechen, die sehr wohl als hochwirksamer Schutz dienen könnten.
Das Allianz Risikobarometer ist eine regelmäßig durchgeführte Studie zu den wichtigsten Unternehmensrisiken für das kommende Jahr, bewertet von 3.069 Risikomanagementexperten aus 92 Ländern und Gebieten.
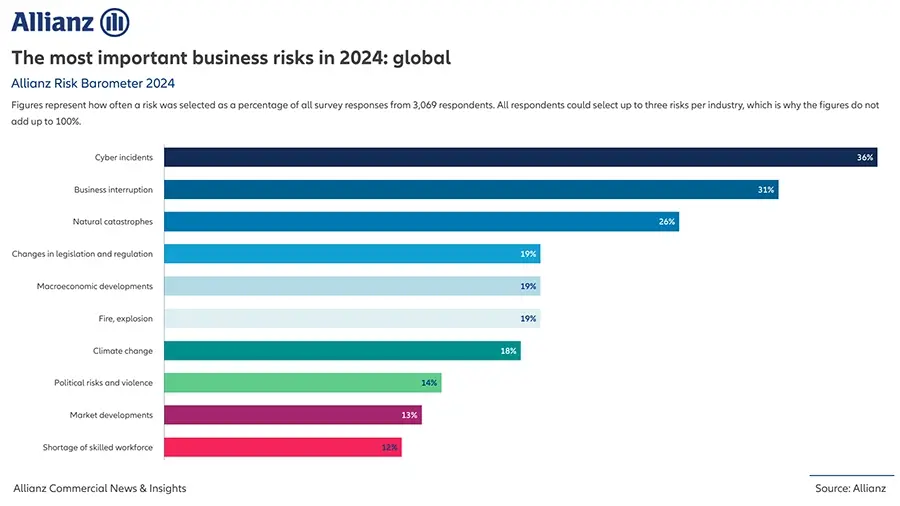
Laut dem neuesten Allianz Risk Barometer haben sich Cyberangriffe zum wichtigsten globalen Risiko entwickelt.
Tatsächlich wurden in der neuesten Studie, die im Januar 2024 veröffentlicht wurde, Cyberangriffe als noch wichtiger eingestuft als Betriebsunterbrechungen und Naturkatastrophen und belegten die Plätze 2 und 3.
Cybervorfälle, einschließlich ransomware Angriffe, Datenlecks und IT Störungen sowie die eng damit verbundenen Bedrohung Betriebsunterbrechungen in einem sich rasch entwickelnden Umgebung Sie zählen zu den größten Geschäftsrisiken, die Unternehmen weltweit beunruhigen.
Zudem erreicht die Cybersicherheit diesen Höchststand zum dritten Mal und zum zweiten Mal in Folge, und zwar mit einem deutlichen Abstand: 36 % der Antworten liegen fünf Prozentpunkte vor allen anderen Risiken.
Neudefinition von Risiko: Cyberbedrohungen rücken in den Mittelpunkt globaler Bedenken.
Die von Allianz durchgeführte Studie zeigt einen deutlichen Wandel der globalen Sorgen. Dieser Trend ist regions- und unternehmensübergreifend zu beobachten und markiert das erste Mal, dass Cyberbedrohungen weltweit an erster Stelle stehen. Insbesondere Cyber-bedingte Störungen bereiten Unternehmen die größten Sorgen, während die Gewährleistung der Cybersicherheitsresilienz als dringlichstes Anliegen im Bereich Umwelt, Soziales und Unternehmensführung (ESG) hervorgeht.
Die sich entwickelnde Umgebung Die Zunahme von Cyberbedrohungen ist eine Folge davon, dass Hacker und Kriminelle technologische Fortschritte ausnutzen. Künstliche Intelligenz (KI)-gestützte Werkzeuge werden nun eingesetzt, um diese Bedrohungen zu beschleunigen. ransomware Angriffe, die Entwicklung ausgefeilter malware und die Erstellung überzeugender phishing E-Mails und Deepfakes. Es wird erwartet, dass solche Taktiken im Laufe des Jahres 2024 stark zunehmen und für Organisationen branchenübergreifend erhöhte Risiken darstellen werden.
Michael Bruch, globaler Leiter des Bereichs Risikoberatung bei Allianz Commercial, betont die Unvermeidbarkeit von Cyberbedrohungen, da Unternehmen und Volkswirtschaften zunehmend auf digitale Infrastruktur angewiesen sind. Da nahezu alle Bereiche des modernen Lebens mit Technologie verknüpft sind, wird die Anfälligkeit für Datenlecks und schwerwiegende Cyberangriffe deutlich.
Das Allianz Risikobarometer identifiziert Datenpannen als das größte Cyberrisiko, gefolgt von Cyberangriffen auf kritische Infrastrukturen und physische Systeme. assets , zusammen mit einem Anstieg von ransomware Vor dem Hintergrund geopolitischer Instabilität und zunehmender Abhängigkeit von digitalen Systemen zeichnet sich das Potenzial für weitreichende Störungen kritischer Infrastrukturen als drohende Gefahr ab. Bedrohung was bei den Befragten zu einer gesteigerten Aufmerksamkeit führte.
Was denkt Ihr Management?
Die gute Nachricht in diesem Zusammenhang ist die deutlich gestiegene Akzeptanz und das stärkere Engagement des oberen Managements. In Europa beispielsweise variiert die Haftung von Managern für unentdeckte Cybersicherheitsvorfälle je nach Rechtslage. framework und der Industrie. Um einen einheitlichen Regulierungsrahmen zu schaffen. framework , die NIS2 Richtlinie und der Digital Operative Resilienz Act ( DORA ) wurden eingeführt, die spezifische Regelungen für Manager im Falle von Cybersicherheitsverletzungen enthalten.
Der NIS2 Die Richtlinie, die seit dem 17. Januar 2023 gilt, verpflichtet die EU-Mitgliedstaaten zur Umsetzung bis zum 17. Oktober 2024. Bei Verstößen können Manager persönlich haftbar gemacht werden, wobei mögliche Sanktionen Geldbußen (bis zu 10 Millionen Euro oder 2 % des Gesamtumsatzes für systemrelevante Unternehmen und 7 Millionen Euro oder 1,4 % des Gesamtumsatzes für wichtige Unternehmen) und/oder Beschränkungen der Geschäftsführung umfassen.
Organisationen müssen die notwendigen Maßnahmen ergreifen, einschließlich Schulungen, Risikobewertungen, Umsetzung von Cybersicherheitsmaßnahmen und Vorfall Berichterstattung, um zu gewährleisten compliance Die Nichteinhaltung birgt folgende Risiken: Bedrohung bei empfindlichen Geldstrafen, weshalb die Einhaltung von entscheidender Bedeutung ist.
Mehr zum Thema Haftung im Bereich der Cybersicherheit, das die Notwendigkeit eines robusten Cyberschutzes deutlich unterstreicht, finden Sie im Blog meines Kollegen Michael Tullius.
Überraschung: KI ist die Antwort
Zahlreiche Organisationen stehen vor der Herausforderung, diesen Bedrohungen zu begegnen. Neben der Wartung und Modernisierung der Technologien und Taktiken, die zum Schutz ihrer … eingesetzt werden. IT Neben der Infrastruktur tritt ein weiteres entscheidendes Element in Erscheinung: die Belegschaft. Mitarbeiter stellen den verwundbarsten Einfallstor für Angreifer dar, und ein Mangel an starker Sicherheitskultur und ein gesteigertes Bewusstsein unter den Mitarbeitern erhöht die Wahrscheinlichkeit von Cyberangriffen deutlich.
Angesichts dieser „menschlichen“ Risiken, von Haftungsansprüchen bis hin zum Mangel an Cybersicherheitsexperten, wie wäre es mit einer Hinwendung zur Automatisierung, d. h. künstlicher Intelligenz (KI) ? Reduzieren Sie bereits menschliche Fehler in ihren verschiedenen Formen (z. B. durch Schulungen und den Einsatz neuer Technologien zur Erkennung von Vorfällen)? Warnmeldung Müdigkeit, mangelnde Transparenz der Infrastruktur oder des Netzwerks usw.)?
Für eine präzise Anomalie ist KI unerlässlich. KI kann die menschliche Arbeitskraft ergänzen und Ihnen und Ihrem Team viele komplexe Aufgaben abnehmen.
Außerdem möchte ich auf die oft geäußerte Angst vor Ersetzung oder Austausch eingehen: Es geht nicht (nur) darum, Dinge zu vereinfachen, sondern, wie bereits erwähnt, darum, Zeit und Raum für die wirklich wichtigen Dinge abseits der stupiden Routine zu schaffen. Auch eine Maschine kann das!
Automatische Erkennung und Schutz
Automatisiert, präzise Anomalie KI-gestützte Erkennung (beispielsweise durch eine Lösung wie Exeon.NDR ) wird entscheidend, da sie Bedrohungen schneller und präziser als Menschen erkennen und darauf reagieren kann und so das Risiko von Cyberangriffen verringert. Darüber hinaus kann sie selbst größte Datenmengen und komplexe Muster verarbeiten, aggregieren und reduzieren und trägt dadurch effizienter und effektiver zur Aufrechterhaltung der Cybersicherheit bei.
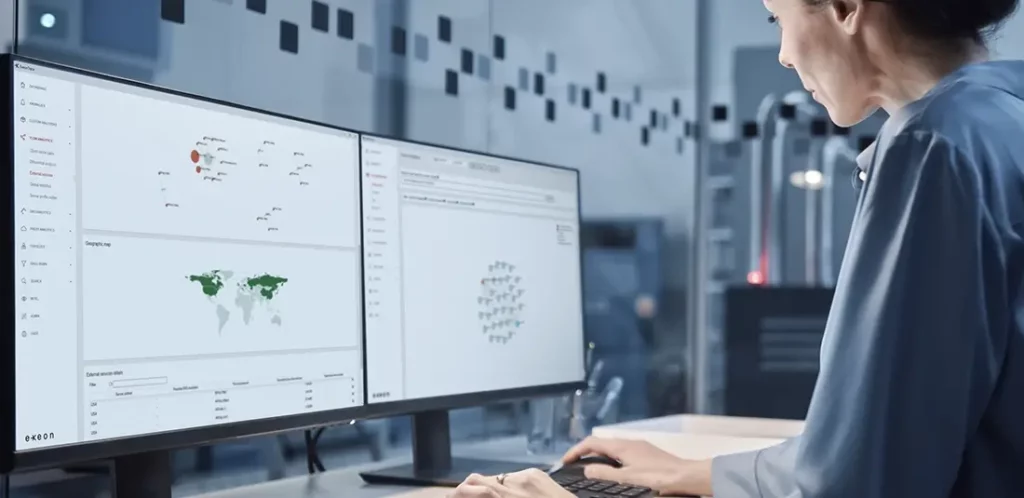
Wie funktioniert also eine KI-gestützte Lösung? Nun, die Algorithmen von Exeon.NDR erstellen eine einheitliche Sichtweise aus den Metadaten dadurch können Organisationen kontinuierlich analysieren und überwachen IT -, Cloud - Und OT Netzwerke werden über eine einzige Anwendung gesteuert. Dies verhindert, dass Angreifer sich unbemerkt zwischen diesen Umgebungen bewegen, Schwachstellen ausnutzen, in die Infrastruktur eindringen oder bestehende Sicherheitsmaßnahmen umgehen.
Der zukunftssichere Ansatz von Exeon.NDR basiert auf der Analyse von Metadaten und erfordert daher keine Verkehrsspiegelung. Seine KI-Algorithmen wurden speziell für die Analyse verschlüsselter Daten entwickelt, die mit herkömmlichen Network Detection & Response (NDR) Lösungen nicht analysiert werden können.
Exeon.NDR ermöglicht auch die Analyse mehrerer Datenquellen, einschließlich nativer Cloud-Anwendungen, und ist damit die führende Lösung für stark virtualisierte und verteilte Netzwerke.
Als ich Automatisierung erwähnte, sprach ich auch darüber, dass nein hardware Da Haushaltsgeräte involviert sind, Bereitstellung Und die Wartung ist kinderleicht. Dadurch erreichen Sie mühelos eine höhere Skalierbarkeit (und können somit Zeit sparen und, wie bereits erwähnt, auf KI setzen!).
Es ist der effektivste Ansatz, um selbst die raffiniertesten Cyberbedrohungen zu erkennen und schnell zu beseitigen. Und um auf meinen ersten Punkt vom Anfang dieses Blogbeitrags zurückzukommen: Genau deshalb engagiere ich mich so leidenschaftlich dafür, Organisationen dabei zu unterstützen. Bedrohungserkennung Mir ist wichtig, was wirklich funktioniert! Wenn Sie also über KI und Automatisierung sprechen oder diese für Ihre Infrastruktur testen möchten, kontaktieren Sie mich.



