
Was ist das Gesetz über die „ Cyber-Resilienz “ (CRA)?
Das EU-Gesetz über die „ Cyber-Resilienz “ (CRA) soll einen großen Fortschritt im Bereich der Cybersicherheit für digitale Produkte darstellen. Der im September 2022 veröffentlichte Entwurf, der im März 2024 vom Europäischen Parlament formell verabschiedet und im Oktober 2024 in Kraft gesetzt wurde, sieht vor, dass alle Produkte „mit digitalen Komponenten“ (siehe unten) in der EU mit einer CE-Kennzeichnung versehen sein müssen, die Anforderungen an die Cybersicherheit umfasst.
Produkte, die die Sicherheitsanforderungen nicht erfüllen, dürfen nicht mehr verkauft werden; bei Verstößen drohen Strafencompliance; digitale Produkte unterliegen nun denselben Sicherheitsstandards wie physische Waren. Hersteller digitaler Produkte, wie beispielsweise Software und IoT Geräte, sind dafür verantwortlich, ihre Produkte sicher zu gestalten und Schwachstellen proaktiv zu beheben. Dies gilt für alle Produkte mit digitalen Elementen, die in der EU hergestellt, importiert oder verteilt in Verkehr gebracht werden.
Cyber-Resilienz Gesetz (CRA) vs. „ NIS2 “: Was ist der Unterschied?
Das Gesetz zur Unternehmensführung ( Cyber-Resilienz Act) und NIS2 sind eng miteinander verbundene Gesetze. Sie zielen darauf ab, die Unternehmensführung („ Cyber-Resilienz “) zu stärken, haben jedoch unterschiedliche Schwerpunkte (mehr dazu auf unserer Seite zu Lösungen für die Unternehmensführung unter compliance ).
Kurz gesagt: Die CRA und die Richtlinie über die Sicherheit kritischer Infrastrukturen ( NIS2 ) ergänzen sich gegenseitig, um sicherzustellen, dass die EU über eine solide Cybersicherheitsstrategie verfügt. Dies erreichen sie, indem sie höhere Sicherheitsanforderungen an Produkte, kritische Dienste und Infrastrukturen stellen. Die CRA konzentriert sich auf Produkte und die Produktentwicklung, während sich die Richtlinie über die Sicherheit kritischer Infrastrukturen ( NIS2 ) stärker auf Infrastrukturen und kritische Dienste konzentriert.
Das CRA geht Hand in Hand mit anderen Rechtsvorschriften, wenn es um Sicherheitsrisiken im Zusammenhang mit der „ Lieferkette “ geht, wie wir an Vorfällen wie dem Zugriff von Angreifern auf den DevHub von Cisco portal, Angriffen auf den Web Help Desk von SolarWinds oder der aktiv ausgenutzten Sicherheitslücke CVE-2024-47575 in der FortiManager-Verwaltungssoftware firewall gesehen haben. Eine der wichtigsten Anforderungen, die die CRA an Hersteller oder Anbieter stellt, ist eine Software-Stückliste (Software Bill of Materials, SBOM). Dabei handelt es sich um eine vollständige Auflistung aller Softwarekomponenten, die Betreibern hilft, etwaige Probleme schnell zu erkennen und zu beheben.
Im nächsten Blogbeitrag werden wir mehr über unsere eigenen SBOM-Initiativen, unsere Dokumentation und weitere Aufgaben als Software- Hersteller en berichten. Neben der Dokumentation und dem Schwachstellenmanagement verlangt die CRA regelmäßige Sicherheitsupdates, maschinenlesbare Schwachstellenberichte und Verfahren zur verantwortungsvollen Offenlegung.
Händler und Hersteller müssen Expositionen innerhalb von 24 Stunden melden, und die ENISA spielt als zentrale Behörde eine wesentliche Rolle bei der Umsetzung und Koordinierung dieser Maßnahmen.
Die CRA stellt unterschiedliche Anforderungen an die verschiedenen Arten von Unternehmen, hat aber viele Gemeinsamkeiten.
Was Sie über die Verpflichtungen wissen müssen
Produkte müssen von Grund auf sicher konzipiert sein und über Mechanismen zur minimalen Zugriffs Angriffsfläche und zur sicheren Zugriffs update verfügen. Hersteller müssen sicherstellen, dass Produkte von Anfang an mit soliden Sicherheitsfunktionen ausgestattet sind. Diese Funktionen sollten potenzielle Schwachstellen abdecken und gewährleisten, dass die Produkte sicher funktionieren.
- Risikomanagement: Die Verpflichtung, eine Risikoanalyse durchzuführen, um potenzielle Sicherheitsbedrohungen frühzeitig im Lebenszyklus des Produkts zu erkennen und abzumildern.
- Technische Dokumentation: Alle technischen Details, einschließlich Risikobewertungen, Aktualisierungen und Entwicklungsprozesse, müssen zusammengeführt werden.
- Entwicklungsprozess: Es muss ein sicherer Entwicklungsprozess vorhanden sein und von der Organisation "gelebt" werden.
- Schwachstellenmanagement: Die Anbieter müssen mindestens fünf Jahre lang nach dem Verkauf des Produkts Updates zur Behebung erkannter Schwachstellen bereitstellen.
- Konformitätsbewertung: Je nach Risikoklasse werden die Produkte inspiziert, geprüft oder einem Qualitätssicherungsprozess unterzogen.
- Sicherheitsanforderungen: Die Anforderungen an die Cybersicherheit umfassen Maßnahmen von der Planung und Entwicklung bis zur Produktion, Lieferung und Wartung.
- Umgang mit Schwachstellen: Die Anbieter müssen Schwachstellen schnell erkennen, dokumentieren, beheben und die Benutzer informieren.
- Open-Source als Ausnahme: Open-Source-Entwickler sind davon ausgenommen, es sei denn, sie verwenden Open-Source-Komponenten in kommerziellen Produkten.
Wichtige Produkte mit digitalen Elementen
1. Gering kritische Produkte (allgemeine Produkte mit digitalen Elementen)
Beispiel: Intelligente Haushaltsgeräte wie intelligente Toaster oder vernetzte Kühlschränke.
2. Wichtige Produkte mit digitalen Elementen
Beispiel: VPN -Systeme oder Heimrouter (Da diese in Netzwerke eingebunden sind und sensible Daten verarbeiten, gelten hierfür oft höhere Sicherheitsanforderungen; sie erfordern zusätzliche Maßnahmen zum Schwachstellenmanagement und zur Datensicherheit).
3. Wichtige Produkte mit digitalen Elementen
Beispiel: Firewalls oderIntrusion-Detection-Systeme (IDS)(erfordern einen noch höheren Sicherheitsstandard, einschließlich sicherer Konzeption und regelmäßiger Schwachstellen Scan, da sie Netzwerke direkt schützen).
4. Kritische Produkte mit digitalen Elementen
Beispiele sind industrielle Kontrollsysteme (ICS) und intelligente Zähler-Gateways (die kritische Infrastrukturen betreiben oder überwachen und hohe Cybersicherheitsmaßnahmen sowie regelmäßige Updates und Risikoanalysen erfordern).
Wird jetzt alles wieder gut?
Das deutsche Bundesamt für Sicherheit in der Informationstechnik (BSI) und andere europäische Behörden freuen sich über die Übernahme der CRA durch die EU. Claudia Plattner, die Präsidentin des BSI, sagt, die CRA fördere die Transparenz und gebe klare Anweisungen zur Behebung von Problemen, was Verbrauchern und der Industrie helfe.
(Positive?) Auswirkungen auf das Risiko von „ Lieferkette “-Anfällen?
Das Ziel der CRA-Verordnung ist es, die Cybersicherheit zu verbessern, insbesondere im Hinblick auf das Risiko vonLieferkette -Angriffen. Schauen wir uns das einmal genauer an. Dahinter steht der Gedanke, dass die Einführung verbindlicher Sicherheitsanforderungen und die Erhöhung der Transparenz im Lieferkette Angriffe über unsichere Drittanbieter -Komponenten erschweren und die allgemeine Widerstandsfähigkeit digitaler Produkte verbessern werden. Dies wird auf folgende Weise erreicht:
Unternehmen sind dadurch verpflichtet, die Transparenz und Kontrolle über ihre „ Lieferkette “ zu verbessern. Das bedeutet, dass alle in ein Produkt integrierten „ hardware “ und Softwarekomponenten auf ihre Sicherheit überprüft werden müssen (und können!), und dass Lieferanten nachweisen sollten, dass sie die erforderlichen Sicherheitsmaßnahmen ergriffen haben, bevor ihre Komponenten integriert werden.
Eine Risikobewertung für Lieferanten von „ Drittanbieter “ sollte aufzeigen, ob ihre Produkte über Maßnahmen verfügen, um das von ihrer Lösung ausgehende Risiko zu verringern. In Verbindung mit der SBOM stellt diese Anforderung zudem sicher, dass bekannte Schwachstellen in externen Abhängigkeiten effizient bewertet und schneller behoben werden können.
Indem die CRA eine kontinuierliche Neubewertung und Behebung von Sicherheitslücken vorschreibt, zwingt sie die Hersteller dazu, ihre Produkte auch nach deren Markteinführung regelmäßig zu überprüfen. Dies verringert das Risiko, dass Angreifer unentdeckte Sicherheitslücken über längere Zeiträume hinweg ausnutzen können ( exploit ).
Wird jetzt also alles (wirklich) gut werden?
Zwar ist das Gesetz zur Stärkung der Cybersicherheit ( Cyber-Resilienz , CRA) ein wesentlicher Schritt zur Verbesserung der Cybersicherheit, doch müssen mehrere Bereiche noch verbessert werden, um einen umfassenden und sofortigen Schutz vor Angriffen vom Typ „ Lieferkette “ zu gewährleisten. Erstens wird das CRA erst 2027 vollständig umgesetzt sein, wodurch eine Lücke von mehreren Jahren entsteht, in der Unternehmen und ihre Infrastruktur weiterhin anfällig für diese Angriffe bleiben. Und natürlich wird das Gesetz keine „ Lieferkette “-Angriffe verhindern können. Cyberkriminelle agieren in einem schnell wachsenden und sich ständig verändernden Umfeld Bedrohung , und bis zur vollständigen Umsetzung des CRA werden sich viele Kunden des fehlenden Schutzes nicht bewusst sein.
Die CRA konzentriert sich auf die Sicherheitsanforderungen für Endprodukte, doch viele Schwachstellen haben ihre Ursachen tiefer liegend in der „ Lieferkette “, in von Subunternehmern gelieferten Komponenten oder in Open-Source-Software. Die CRA bietet zudem Sicherheitszertifizierungen für bestimmte Produkte an. Da diese Zertifizierungen jedoch lediglich freiwilliger Natur sind, können Anbieter aus Kosten- oder Zeitgründen davon absehen, eine Zertifizierung anzustreben, was die Wirksamkeit des Gesetzes in gewisser Weise untergräbt.
Es besteht immer die Gefahr einer zu großen Abhängigkeit von einem oder wenigen Lieferanten
Zwar zieht die CRA Lieferanten zur Rechenschaft, doch liegt die Verantwortung für die Umsetzung von Sicherheitsmaßnahmen und den Umgang mit Schwachstellen weiterhin hauptsächlich bei den Unternehmen selbst. Eine starke Abhängigkeit von Herstellern oder Softwareanbietern im Rahmen einer Single-Hersteller -Strategie kann auch bei bestehender CRA weiterhin zu „ Lieferkette “-Schwachstellen führen (und dies umso mehr während der Übergangsphase, die noch bis 2027 andauert), da möglicherweise nicht alle Hersteller Sicherheitslücken proaktiv beheben oder die erforderlichen Standards vollständig einhalten, was Lücken in der allgemeinen Cybersicherheitslage hinterlässt.
Und wer wird die Arbeit bis dahin erledigen?
Die Notwendigkeit, die Sicherheitslage intern oder mithilfe eines Managed Service zu verwalten, liegt auf der Hand, wenn es eher um die Frage geht, wann mein nächster Lieferkette -Angriff stattfinden könnte. Zusätzlich zu einer Lösungzur Erkennung und Reaktion aufEndpunkt (EDR)für Endgeräte, insbesondere im IT -Netzwerk, kann eine Network Detection and Response (NDR) Lösung kontinuierlich auf Bedrohungen und mögliche böswillige Kommunikation überwachen, die durch „ malware “ verursacht werden könnte, das Schwachstellen in IT/OT/IoT -Umgebungen ausnutzt.
Ein NDR kann spezifische Schwachstellen in Systemen wie industriellen Steuerungssystemen oder IoT-Geräten identifizieren, indem er beispielsweise abnormale Kommunikation oder unbefugten Zugriff erkennt. Die Echtzeiterkennung erkennt und reagiert auf laufende Angriffe, wie z. B. laterale Bewegungen oder Befehlsinjektion, auf der Grundlage ungewöhnlicher Kommunikationsmuster.
NDR bietet daher bereits „ Aufklärung “ sowie Schutz vor Angriffen, die auf Schwachstellen bei Dritten und im „ Lieferkette “ sowie durch Insider usw. zurückzuführen sind.
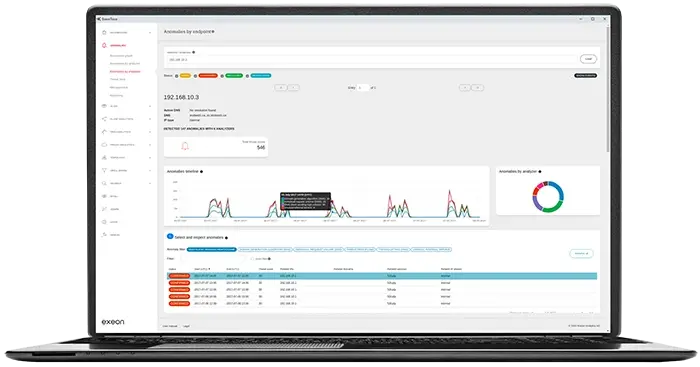
NDR in Aktion sehen
Sehen Sie sich unsere aufgezeichnete „ demo “-Demonstration eines Cyberangriffs an, um genau zu erfahren, wie NDR funktioniert und komplexe „ IT “-Umgebungen schützt.



