Definition
Ein Einbruchserkennungssystem ( IDS ) ist ein entscheidender Bestandteil der Netzwerksicherheit, der die Überwachung und Analyse des Netzwerkverkehrs umfasst, um unautorisierte Zugriffsversuche, Sicherheitslücken und potenziell schädliche Aktivitäten zu erkennen.
Ein Netzwerk-Intrusion-Detection-System (NIDS) ist eine spezielle Art von IDS Diese Methode konzentriert sich auf die Überwachung und Analyse des Netzwerkverkehrs, um potenzielle Bedrohungen zu identifizieren. Dieser proaktive Ansatz versetzt Unternehmen in die Lage, Cyberbedrohungen schnell zu erkennen und darauf zu reagieren, wodurch potenzielle Schäden und Datenverluste minimiert werden.
IDS ist ein entscheidender Bestandteil moderner Cybersicherheit. Es dient der Überwachung und Analyse des Netzwerkverkehrs, um Anzeichen für unbefugten Zugriff, Sicherheitslücken und potenzielle Bedrohungen aufzudecken.
Das Hauptziel besteht darin, Cybervorfälle proaktiv zu erkennen und darauf zu reagieren, um den Schutz sensibler Daten und der Netzwerkinfrastruktur zu gewährleisten.
Arten von Einbruchserkennungssystemen
Netzwerkbasierte Intrusion-Detection-Systeme (NIDS)
Netzwerkbasierte Intrusion-Detection-Systeme überwachen den Netzwerkverkehr in Echtzeit , Untersuchung von Datenpaketen auf verdächtige Muster und bekannte Angriffssignaturen.
Netzwerk-Intrusion-Detection-Systeme können strategisch im gesamten Netzwerk platziert werden, um eine umfassende Abdeckung zu gewährleisten.
Host -basierte Intrusion-Detection-Systeme (HIDS)
Host -basierte Intrusion-Detection-Systeme konzentrieren sich auf einzelne Geräte und überwachen die Aktivitäten auf bestimmten Hosts oder Servern.
HIDS bietet eine zusätzliche Schutzebene, indem es potenzielle Bedrohungen identifiziert, die auf Netzwerkebene möglicherweise nicht sichtbar sind.
So funktioniert es: 2 Hauptprinzipien
- Signaturbasierte Erkennung: Die signaturbasierte Erkennung greift auf eine umfangreiche Datenbank bekannter Angriffssignaturen zurück. Während der Netzwerkverkehr das Intrusion-Detection-System passiert, vergleicht dieses die eingehenden Datenpakete mit dieser Datenbank und löst bei Übereinstimmungen Warnmeldungen aus.
- Anomalie Erkennung: Anomalie Die -basierte Erkennung legt eine Basislinie des normalen Netzwerks fest. Verhalten Wenn die IDS Erkennt es Abweichungen von dieser Basislinie, schlägt es Alarm und weist so auf mögliche Eindringversuche oder verdächtige Aktivitäten hin.
Einbruchserkennungssystem vs.
Einbruchspräventionssystem
Ein Einbruchserkennungssystem ( IDS ) und ein Intrusion Prevention System (IPS) sind beides wesentliche Komponenten der Netzwerksicherheit, dienen aber unterschiedlichen Zwecken.
Ein IDS Es handelt sich um ein passives System, das den Netzwerkverkehr überwacht und Sicherheitsteams bei potenziellen Bedrohungen alarmiert. Es analysiert den eingehenden Netzwerkverkehr auf Anzeichen schädlicher Aktivitäten und generiert Warnmeldungen, sobald verdächtige Muster erkannt werden. Dies ermöglicht es Sicherheitsteams, potenzielle Bedrohungen zu untersuchen und darauf zu reagieren.
Im Gegensatz dazu ist ein IPS ein aktives System, das schädliche Aktivitäten nicht nur erkennt, sondern auch verhindert. Wenn ein IPS schädliche Pakete identifiziert, kann es diese blockieren. Echtzeit Dadurch wird verhindert, dass sie ihr Ziel erreichen. Dieser proaktive Ansatz hilft, Angriffe zu stoppen, bevor sie Schaden anrichten können.
Während eines IDS Ein IPS liefert wertvolle Einblicke und Warnmeldungen und ergreift sofort Maßnahmen zum Schutz des Netzwerks.
Durch die Kombination von beidem IDS Mit IPS können Unternehmen eine umfassende Netzwerksicherheitsstrategie erreichen, die Bedrohungen erkennt und verhindert und so einen robusten Schutz vor Cyberangriffen gewährleistet.
IDS Nachweismethoden
Einbruchserkennungssysteme ( IDS ) setzen verschiedene Erkennungsmethoden ein, um schädliche Aktivitäten im Netzwerkverkehr zu identifizieren. Zu den gängigsten Methoden gehören:
- Signaturbasierte Erkennung: Diese Methode nutzt eine Datenbank bekannter Angriffssignaturen. Während Netzwerkpakete das Intrusion-Detection-System durchlaufen, werden sie mit dieser Datenbank verglichen. Wird eine Übereinstimmung gefunden, … Warnmeldung wird ausgelöst. Diese Methode ist sehr effektiv bei der Erkennung bekannter Bedrohungen, kann aber bei neuen oder unbekannten Angriffsmustern Schwierigkeiten haben.
- Anomalie Erkennung: Diese Methode erstellt eine Basislinie des normalen Netzwerks. Verhalten Jede Abweichung von diesem Ausgangswert wird als verdächtig eingestuft. Anomalie -basierte Erkennung ist nützlich, um neue oder unbekannte Bedrohungen zu identifizieren, da sie sich auf ungewöhnliche Verhalten anstatt spezifischer Angriffssignaturen zu verwenden. Es kann jedoch zu falsch positiven Ergebnissen kommen, wenn die Basislinie nicht genau definiert ist.
- Hybride Erkennung: Kombination der Stärken sowohl signaturbasierter als auch Anomalie Die hybride Erkennung bietet einen umfassenderen Ansatz als die datenbasierte Erkennung. Sie nutzt bekannte Angriffssignaturen, um vertraute Bedrohungen schnell zu identifizieren und überwacht gleichzeitig Anomalien, die auf neue oder ausgeklügelte Angriffe hindeuten könnten. Dieser duale Ansatz erhöht die Gesamteffektivität der Erkennung. IDS Die
Durch den Einsatz dieser Erkennungsmethoden können Intrusion-Detection-Systeme den Netzwerkverkehr effektiv überwachen und potenzielle Bedrohungen identifizieren und so eine wichtige Sicherheitsebene für Organisationen bereitstellen.
Ausweichtechniken
Cyberkriminelle wenden verschiedene Techniken an, um der Erkennung durch Intrusion-Detection-Systeme zu entgehen ( IDS ) was es für Sicherheitsteams schwierig macht, Bedrohungen zu erkennen und abzuwehren.
Zu den gängigen Ausweichtechniken gehören:
- Verschlüsselung : Angreifer verschlüsseln bösartigen Datenverkehr, um ihn zu verhindern IDS durch die Analyse seines Inhalts. Verschlüsselter Datenverkehr kann herkömmliche Erkennungsmethoden umgehen, was es schwierig macht, darin verborgene Bedrohungen zu identifizieren.
- Verschleierung: Schadsoftware wird als legitimer Datenverkehr getarnt, um nicht entdeckt zu werden. Dies kann die Veränderung des Erscheinungsbilds des Datenverkehrs oder die Anwendung von Techniken zur Unauffälligkeit gegenüber normalem Netzwerkverkehr umfassen.
- Tunneling: Schadsoftware wird in legitimen Datenverkehr eingebettet, beispielsweise durch die Kapselung schädlicher Daten in Standardprotokollen. Dies erschwert es Intrusion-Detection-Systemen, zwischen harmlosen und schädlichen Paketen zu unterscheiden.
- Proxy Server und VPNs: Angreifer nutzen sie proxy Server, VPNs und Botnetze werden eingesetzt, um ihren wahren Ursprung zu verschleiern und einer Entdeckung zu entgehen. Falsch konfiguriert proxy Server können auch ausgenutzt werden, um Sicherheitslücken zu umgehen. IDS Die
Diese Ausweichtechniken unterstreichen die Notwendigkeit fortschrittlicher Erkennungsmethoden und kontinuierlicher Überwachung, um raffinierten Angreifern einen Schritt voraus zu sein.
Insider Bedrohungserkennung
Einbruchserkennungssysteme ( IDS Sie sind nicht nur gegen externe Bedrohungen wirksam, sondern spielen auch eine entscheidende Rolle bei der Aufdeckung von Insiderbedrohungen. Insiderbedrohungen umfassen böswillige Aktivitäten, die von autorisierten Mitarbeitern innerhalb einer Organisation durchgeführt werden, was ihre Identifizierung besonders schwierig macht.
Intrusion-Detection-Systeme können den Netzwerkverkehr und Systemaufrufe überwachen, um ungewöhnliche Vorgänge zu erkennen. Verhalten das könnte auf einen Insider hindeuten. Bedrohung Wenn ein Mitarbeiter beispielsweise außerhalb seiner regulären Arbeitszeit auf sensible Daten zugreift oder große Datenmengen an einen externen Standort überträgt, IDS kann diese Aktivität als verdächtig kennzeichnen.
Durch die kontinuierliche Analyse des Netzwerkverkehrs und der Benutzer Verhalten , IDS kann Sicherheitsteams dabei helfen, potenzielle Insiderbedrohungen frühzeitig zu erkennen und so rechtzeitig einzugreifen und Gegenmaßnahmen zu ergreifen. Fähigkeit ist unerlässlich für den Schutz sensibler Daten und die Aufrechterhaltung der Integrität des Organisationsnetzwerks.
Rolle von maschinelles Lernen In IDS
maschinelles Lernen hat die Fähigkeiten von Intrusion-Detection-Systemen revolutioniert ( IDS ) indem sie in die Lage versetzt werden, den eingehenden Netzwerkverkehr zu analysieren und Anomalien zu erkennen, die auf böswillige Aktivitäten hindeuten könnten.
Herkömmliche Erkennungsmethoden, wie beispielsweise die signaturbasierte Erkennung, basieren auf vordefinierten Angriffssignaturen, die bei der Identifizierung neuer oder unbekannter Bedrohungen nur bedingt geeignet sind.
maschinelles Lernen Algorithmen hingegen können anhand großer Datensätze des Netzwerkverkehrs trainiert werden, um Muster und Anomalien zu erkennen. Diese Algorithmen lernen und passen sich kontinuierlich an und verbessern so ihre Fähigkeit zur Erkennung. zero-day Angriffe und andere ausgeklügelte Bedrohungen, die mit herkömmlichen Methoden möglicherweise nicht erkennbar sind.
Durch die Nutzung von maschinelles Lernen Intrusion-Detection-Systeme können riesige Mengen an eingehendem Netzwerkverkehr analysieren. Echtzeit , das Erkennen subtiler Abweichungen vom Normalen Verhalten das könnte auf ein potenzielles Bedrohung Die
Diese fortschrittliche Erkennungsmethode erhöht die Gesamteffektivität von IDS und bietet Organisationen damit ein leistungsstarkes Werkzeug zum Schutz vor sich ständig weiterentwickelnden Cyberbedrohungen.
Vorteile
Die Implementierung eines effektiven Intrusion-Detection-Systems bietet mehrere entscheidende Vorteile:
- Früherkennung Bedrohungserkennung : Durch die kontinuierliche Überwachung der Netzwerkaktivitäten ermöglicht die Intrusion Detection die frühzeitige Erkennung potenzieller Bedrohungen und verhindert so Cyberangriffe, bevor diese eskalieren.
- Reaktion auf Vorfälle Verbesserung: Es bietet Sicherheitsteams Echtzeit Warnmeldungen und wertvolle Erkenntnisse ermöglichen ein schnelles und effektives Handeln. Reaktion auf Vorfälle um potenzielle Schäden zu mindern.
- Schutz sensibler Daten: Durch die Fähigkeit, unbefugte Zugriffsversuche zu erkennen, spielt die Intrusion Detection eine entscheidende Rolle beim Schutz sensibler Daten davor, in die falschen Hände zu geraten.
Bewährte Verfahren
Um die Effektivität zu optimieren, sollten Sie folgende bewährte Vorgehensweisen beachten:
- Regelmäßige Aktualisierungen und Wartung: Halten Sie das Einbruchserkennungssystem mit der neuesten Version auf dem aktuellen Stand. Bedrohung Signaturen und Software-Patches, um neuen Cyberbedrohungen einen Schritt voraus zu sein.
- Integration mit der Sicherheitsinfrastruktur: Integrieren Sie es in die bestehende Sicherheitsinfrastruktur, wie z. B. Firewalls und SIEM um eine umfassende und zusammenhängende Sicherheit zu schaffen Ökosystem Die
- Kontinuierliche Überwachung und Analyse: Der Netzwerkverkehr wird fortlaufend überwacht und analysiert, um neue Bedrohungen zu erkennen und die Genauigkeit der Anomalie Erkennung.
Einschränkungen
Im Gegensatz zu den vielen Vorteilen der Implementierung eines IDS Das System hat jedoch auch einige Einschränkungen:
- Falsch-Positive und Falsch-Negative: Intrusion-Detection-Systeme können falsch-positive Ergebnisse liefern, die potenzielle Bedrohungen anzeigen, die keine tatsächlichen Sicherheitsverletzungen darstellen, und falsch-negative Ergebnisse liefern, da sie echte Sicherheitsbedrohungen aufgrund von Ausweichtechniken oder neuen Angriffsmustern übersehen.
- Abhängigkeit von Signaturaktualisierungen: Signaturbasiert IDS Erfordert regelmäßige Aktualisierungen seiner Signaturdatenbank, um neue Angriffsmuster zu erkennen; veraltete Datenbanken können dazu führen, dass neu auftretende Bedrohungen übersehen werden.
- Eingeschränkte Sichtbarkeit im verschlüsselten Datenverkehr: Es hat Schwierigkeiten, verschlüsselten Datenverkehr zu analysieren, was seine Effektivität bei der Erkennung von in verschlüsselten Kommunikationsvorgängen verborgenen Bedrohungen einschränkt.
- Ressource : Es kann sein Ressource -intensiv für stark frequentierte Netzwerke, was aufgrund der kontinuierlichen Überwachung und Analyse zu Leistungsproblemen führt.
- Unfähigkeit zur Angriffsverhinderung: Es dient lediglich der Erkennung und kann Angriffe nicht aktiv verhindern , weshalb ergänzende Intrusion Prevention Systems (IPS) erforderlich sind. Echtzeit Schadensbegrenzungsmaßnahmen.
- Mangelndes Kontextverständnis: Es fehlt möglicherweise an Kontextinformationen zu den Netzwerkaktivitäten, was es schwierig macht, den Schweregrad der erkannten Vorfälle genau einzuschätzen.
- Ausweichtechniken: Raffinierte Angreifer können ausweichen IDS Die Erkennung erfolgt mittels verschiedener Techniken, was ihre Effektivität bei der Identifizierung solcher Bedrohungen verringert.
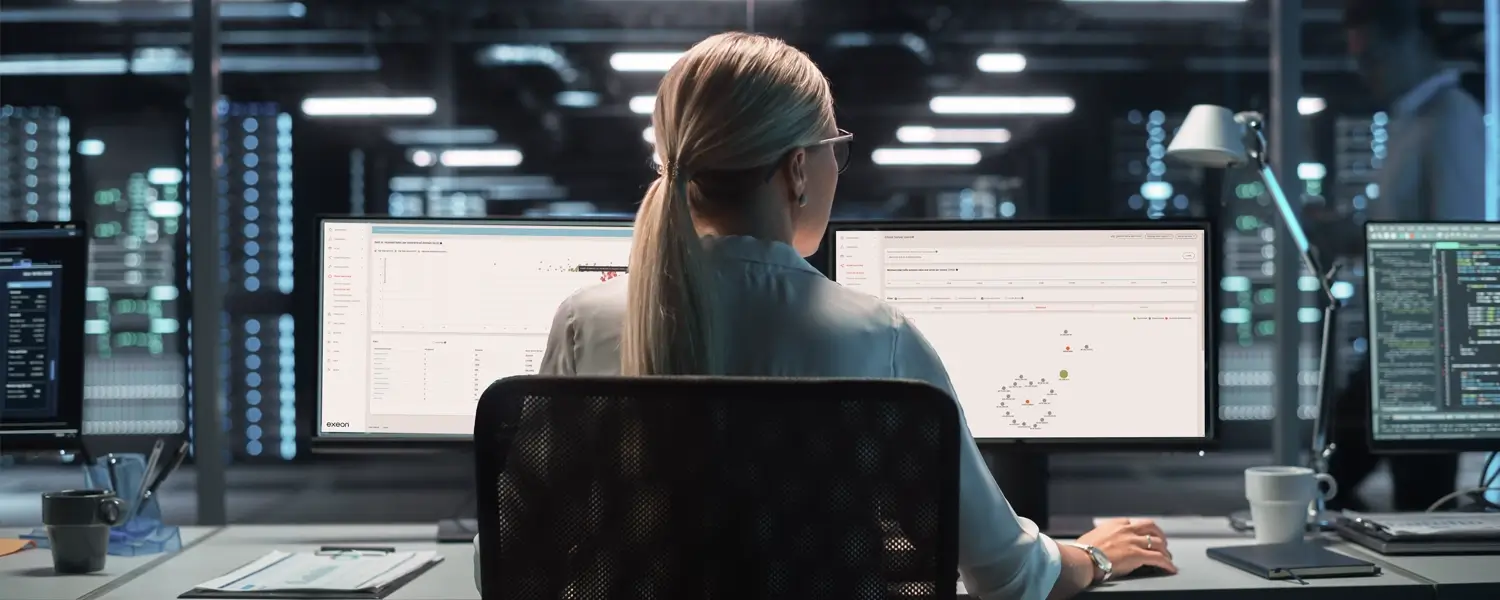
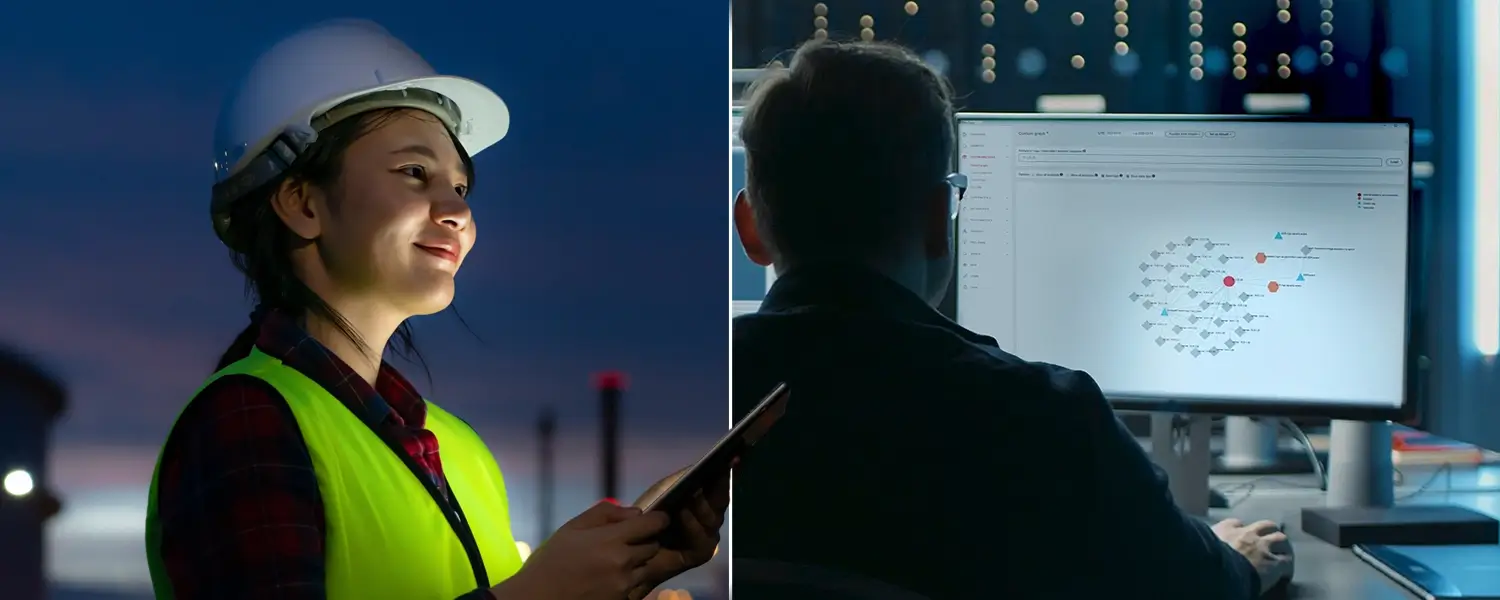
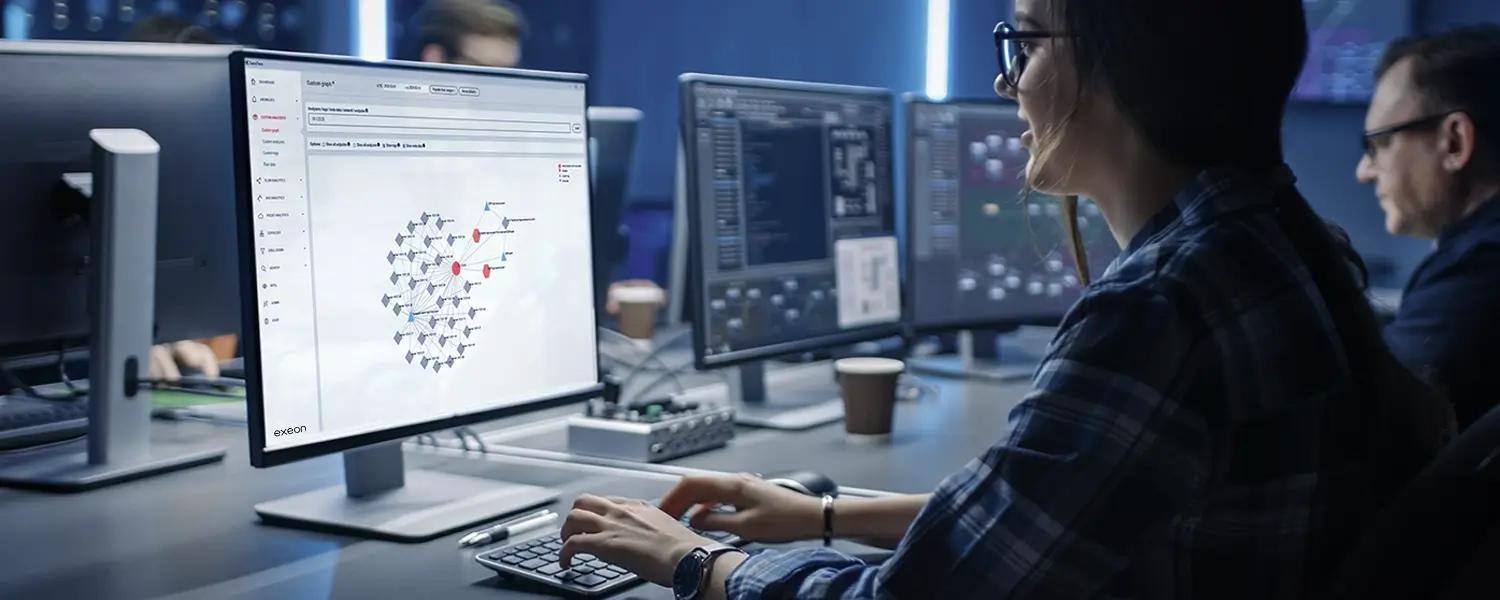
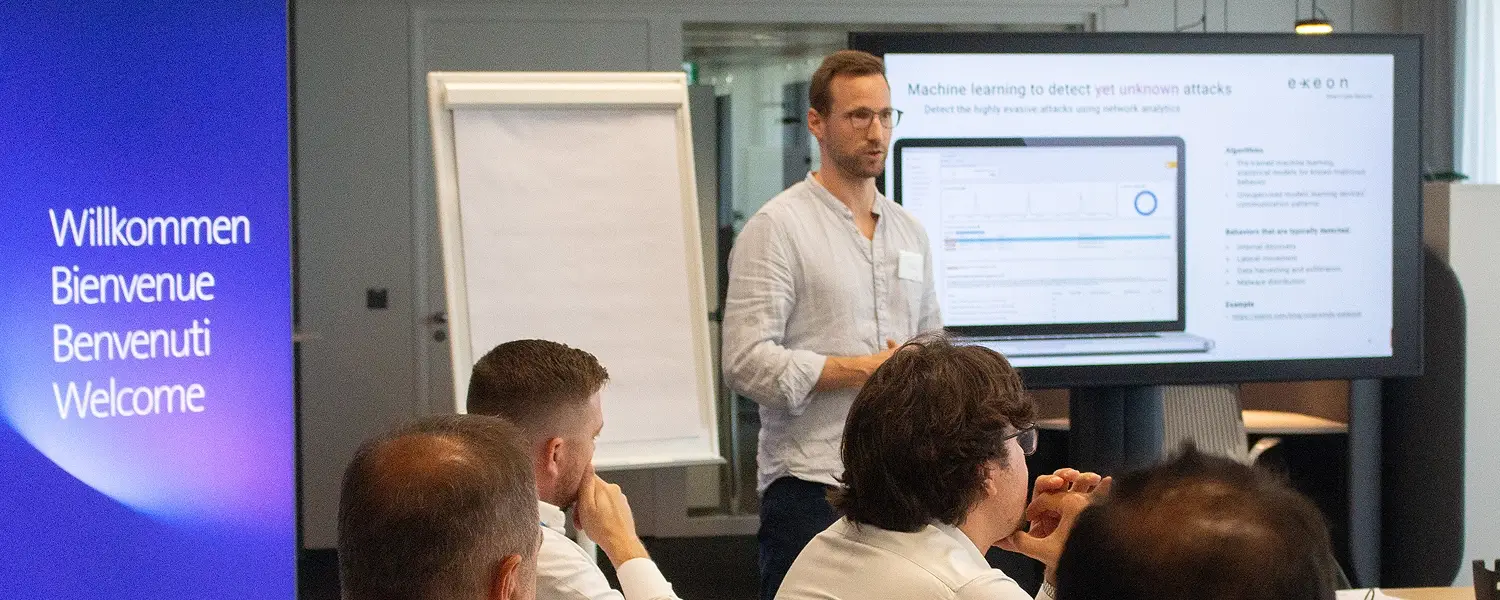
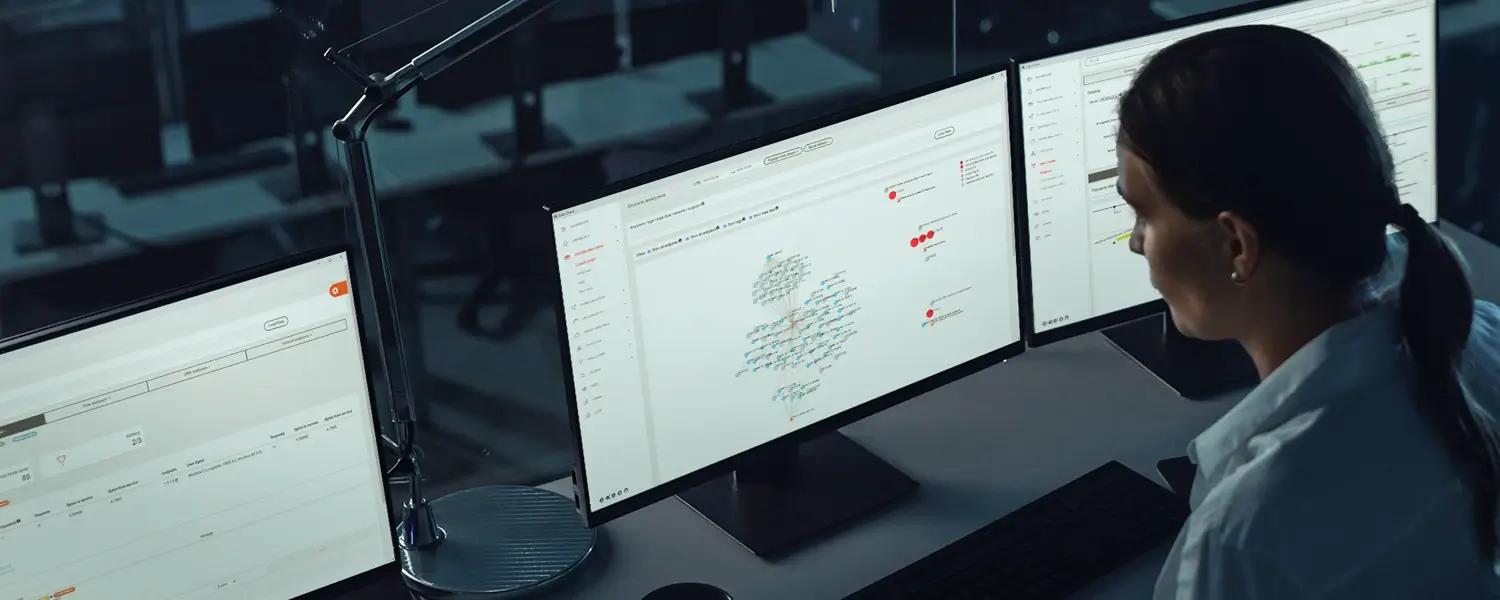
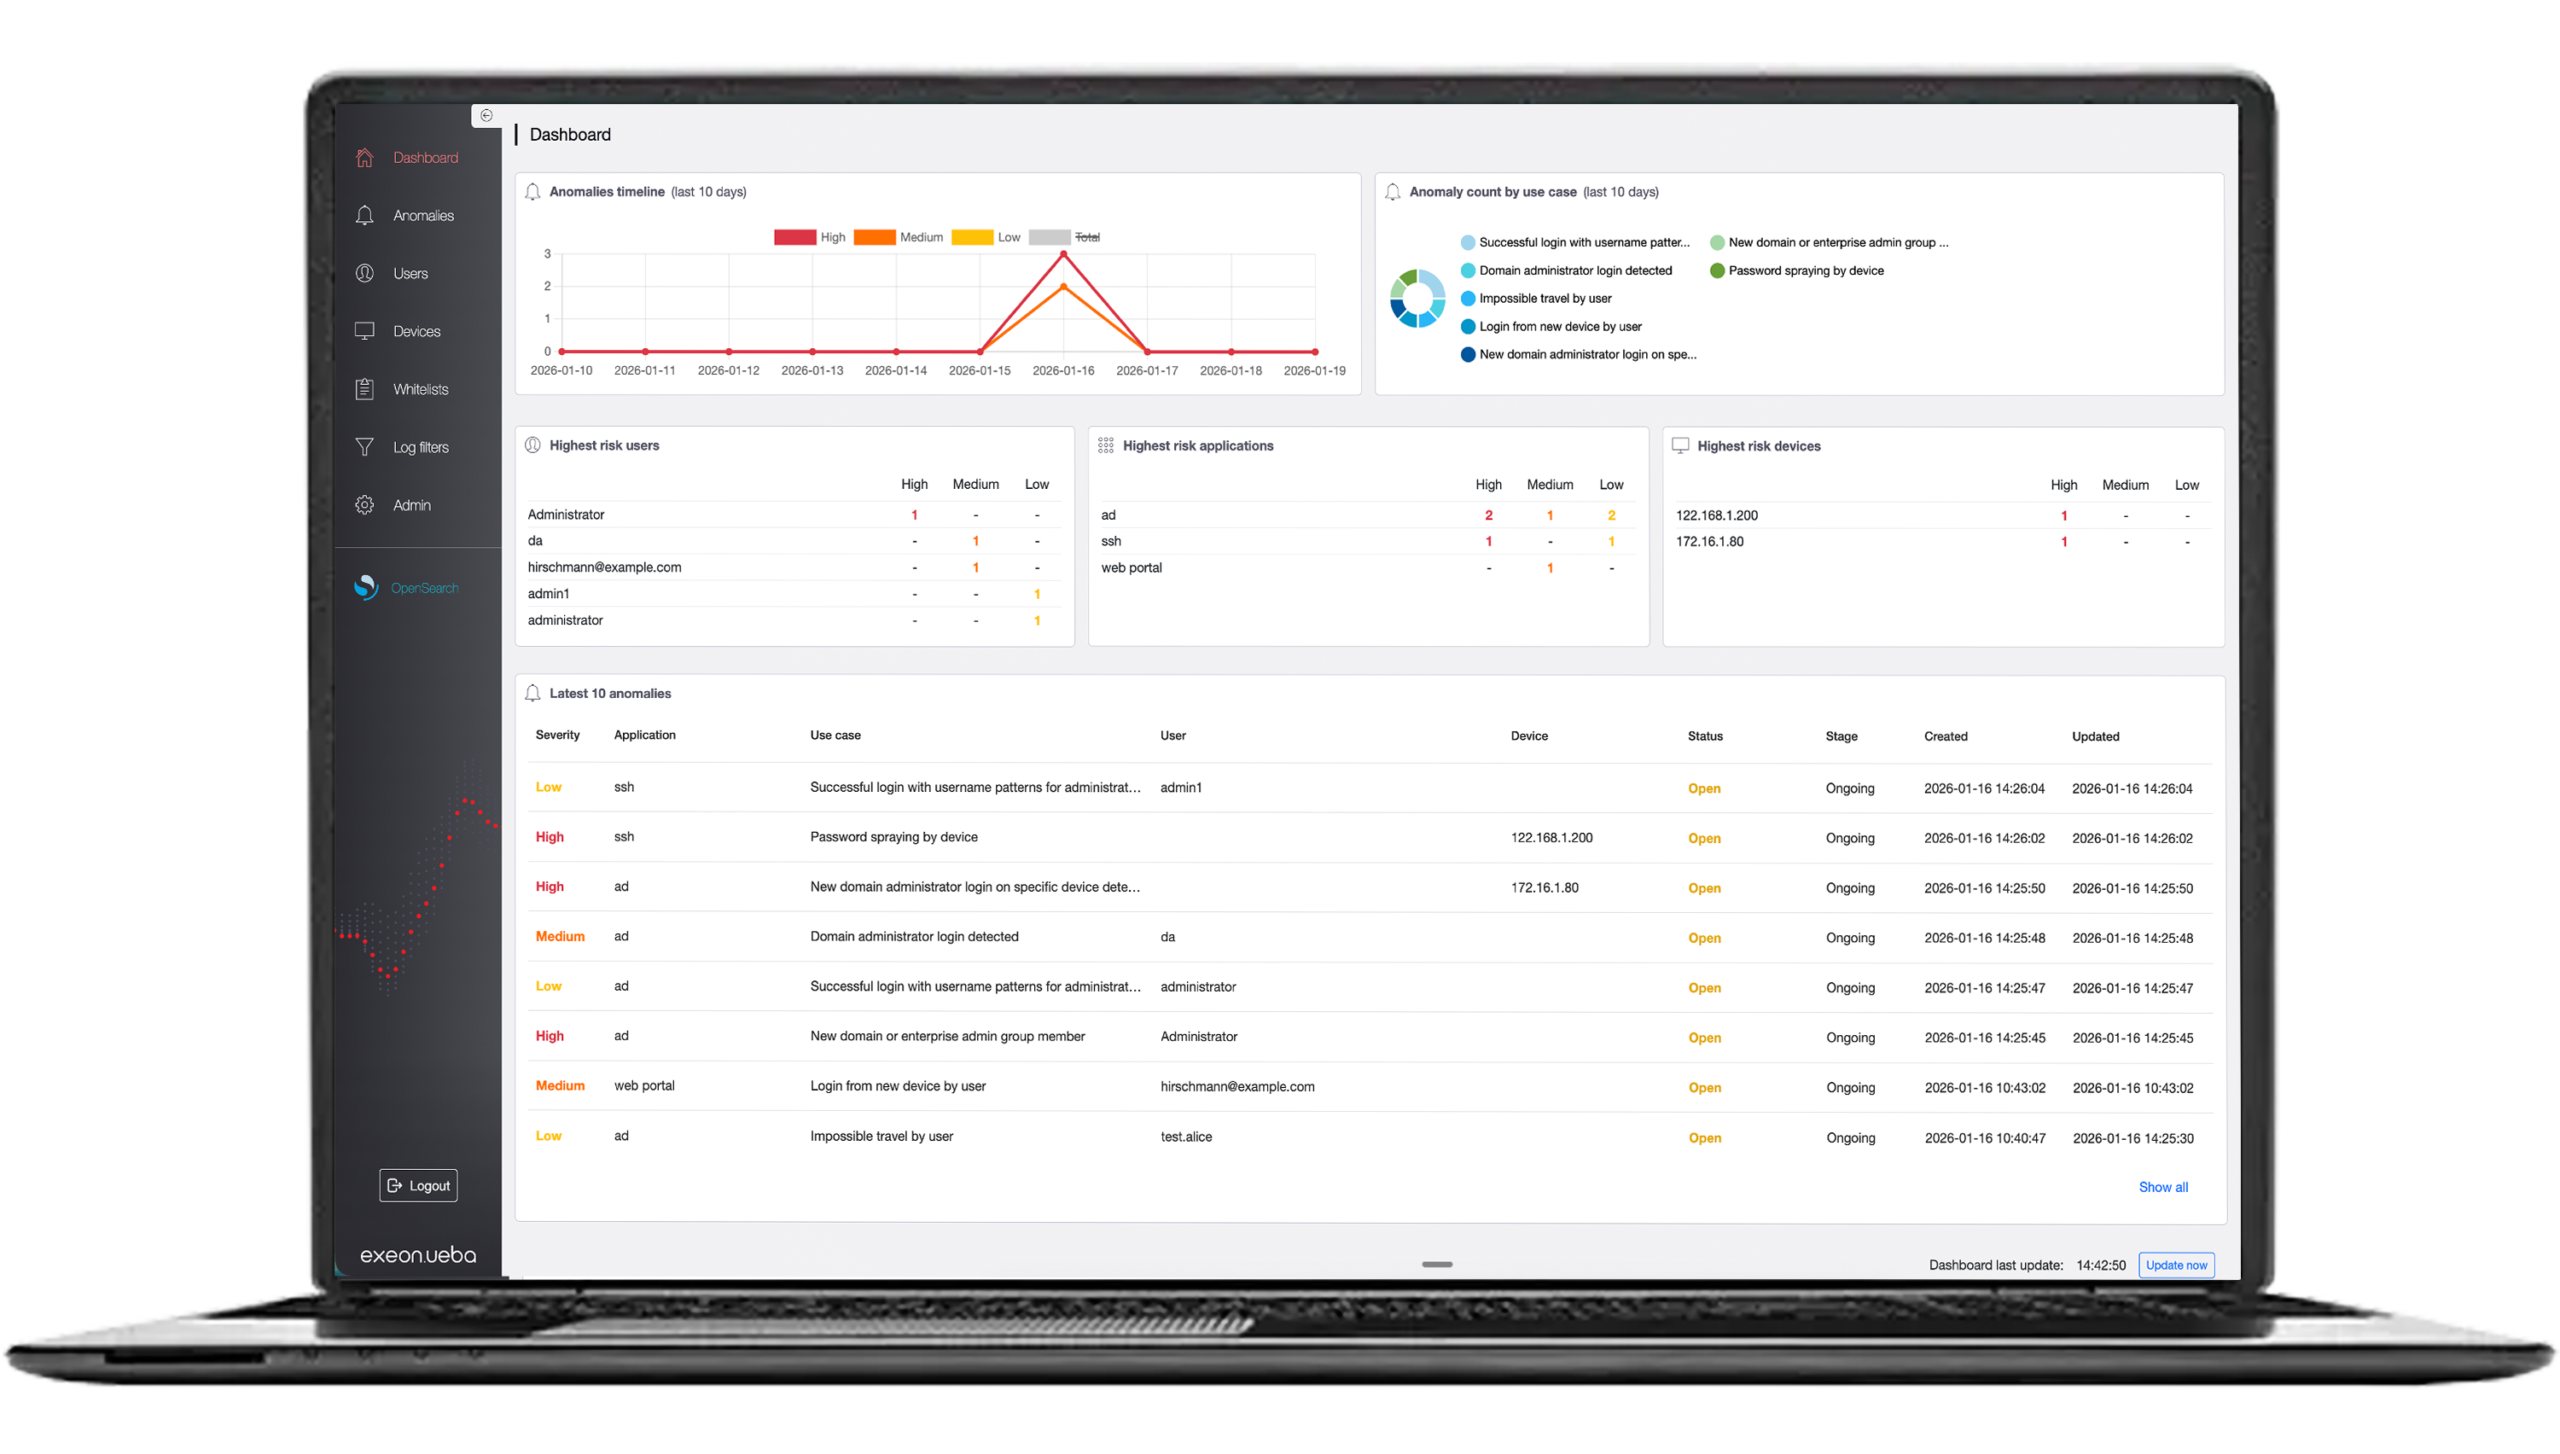
Exeon.NDR , das in diesem Image von einem Sicherheitsteam verwendet wird, schließt die Lücken von IDS und fungiert als zukunftssicherer Schutzschild in der sich entwickelnden Cybersicherheit Umgebung dank seiner leistungsstarken KI und ML Methodik.
Wie NDR-Adressen IDS Einschränkungen
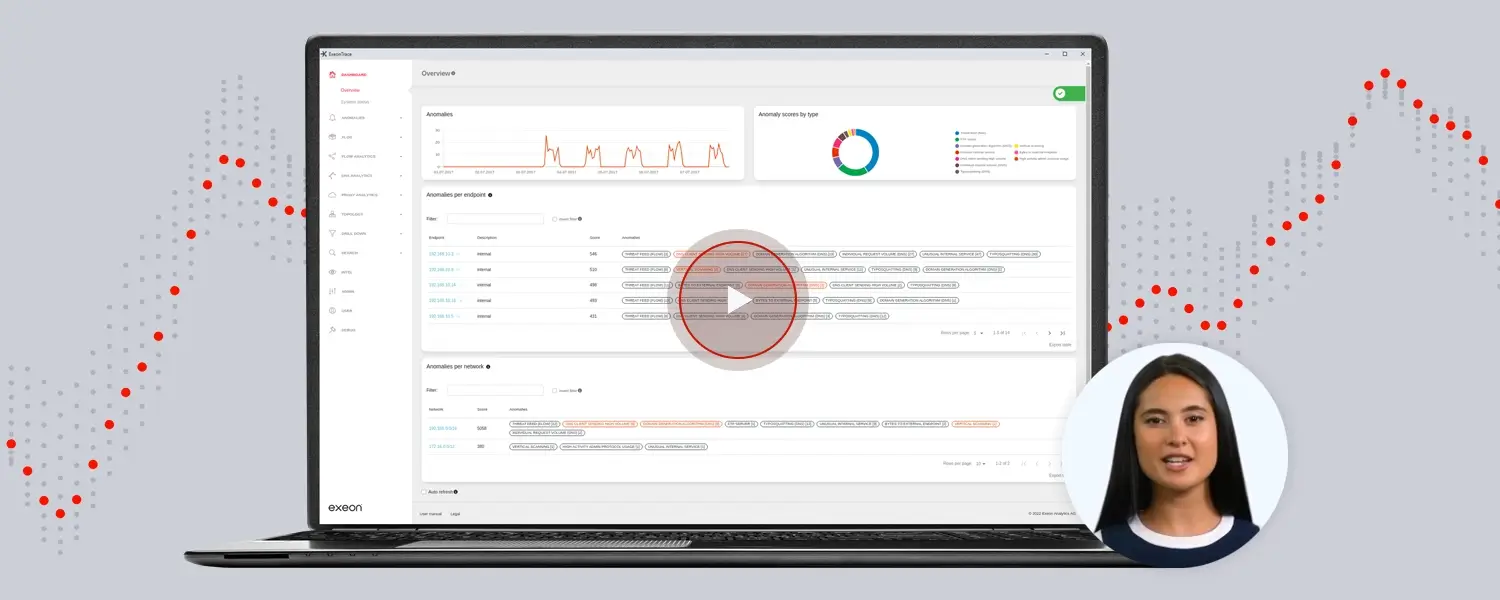
Exeon.NDR , als fortgeschrittene Network Detection and Response (NDR) Die Lösung bietet mehrere Funktionen, die dazu beitragen, die Einschränkungen herkömmlicher Intrusion-Detection-Systeme zu überwinden ( IDS ) und bieten eine verbesserte Netzwerksicherheit.
Signaturfreie Erkennung:
Exeon.NDR verwendet keine vorprogrammierten Signaturen für Bedrohungserkennung Stattdessen nutzt es ausgefeilte Analyseprotokolle und maschinelles Lernen um die Netzwerkkommunikation in nahezu Echtzeit zu untersuchen. Echtzeit Die
Dieser Ansatz ermöglicht es dem NDR-System, anomale Netzwerkaktivitäten zu erkennen. Verhalten und unbekannte Bedrohungen, die Intrusion-Detection-Systeme aufgrund veralteter oder begrenzter Signaturdatenbanken möglicherweise übersehen.
Erkennung von Zero-Day Angriffe:
Dank der Fähigkeit von Exeon, unbekannte Bedrohungen, einschließlich zero-day -Angriffe ohne vorhandene Signaturen, zu erkennen, können Unternehmen neuen Cyberbedrohungen immer einen Schritt voraus sein.
Diese proaktive Erkennung Fähigkeit ist unerlässlich, um sich gegen die neuesten Angriffsvektoren zu verteidigen und einen Vorteil im sich ständig verändernden Umfeld zu verschaffen. Bedrohung Umgebung Die
Überprüfung des verschlüsselten Datenverkehrs:
Exeons Ansatz der Metadaten ermöglicht die Untersuchung der gesamten Netzwerkkommunikation, selbst wenn diese verschlüsselt ist. Im Gegensatz zu herkömmlichen NDR-Anbietern, die auf Deep Packet Inspection und IPS/ IDS Exeon.NDR ist sich eines signifikanten Anteils des Netzwerkverkehrs, der in verschlüsselten Nutzdaten verborgen ist, durchaus bewusst.
Das Fähigkeit ist von entscheidender Bedeutung, da viele Bedrohung Schauspieler verwenden Verschlüsselung in ihren Angriffsprotokollen, um die Erkennung von Eindringlingen zu umgehen.
Netzwerk Forensik Und Vorfall Ermittlungen:
Eine der Hauptstärken von Exeon liegt in seiner Fähigkeit, ein Archiv vergangener Netzwerkaktivitäten zu speichern. Dies ermöglicht eine umfassende Netzwerkanalyse. Forensik und erleichtert Vorfall Untersuchungen. Sicherheitsteams können historische Netzwerkdaten analysieren, um die Quelle und die Auswirkungen von Sicherheitsvorfällen zu ermitteln.
Diese Informationen tragen dazu bei, das Wiederauftreten ähnlicher Sicherheitsverletzungen zu verhindern und die Sicherheit zu verbessern. Reaktion auf Vorfälle Wirksamkeit.